Manwal operattiv tal-GDPR għal ksur ta’ data personali fi żmien 72 siegħa għas-CISOs

Huma s-2:13 ta’ filgħodu ta’ nhar ta’ Tlieta meta tinxtegħel it-twissija.
Maria, is-CISO ta’ pjattaforma FinTech SaaS li qed tikber b’rata mgħaġġla, tqum b’eskalazzjoni mis-SOC: mistoqsijiet anomali f’database qed jiġu minn kont ta’ żviluppatur. Il-kont aċċessa tabelli li fihom ismijiet tal-klijenti, indirizzi tal-email, storja tat-tranżazzjonijiet, u numri nazzjonali ta’ identifikazzjoni. Fi ftit minuti, it-tim jikkonferma li l-kredenzjali tal-iżviluppatur insterqu f’attakk ta’ phishing. It-tieqa tal-espożizzjoni mhijiex ċara. L-intenzjoni tal-attakkant mhijiex magħrufa. Il-firxa tal-impatt għadha qed tiġi kkalkolata.
Il-ħin jibda jgħodd minn issa.
Għall-GDPR, Maria jista’ jkollha 72 siegħa biex tinnotifika awtorità superviżorja jekk l-inċident x’aktarx jirriżulta f’riskju għall-individwi. Għal NIS2, jekk il-kumpanija tkun entità essenzjali jew importanti u l-inċident ikun sinifikanti, twissija bikrija tista’ tkun dovuta fi żmien 24 siegħa u notifika formali fi żmien 72 siegħa. Għal DORA, jista’ jkun hemm ukoll obbligi ta’ rappurtar ta’ inċidenti tal-ICT u ta’ reżiljenza operattiva fis-settur finanzjarju. Il-klijenti, l-assiguraturi, il-konsulenti legali, l-eżekuttivi, u l-awdituri kollha jkunu jridu tweġibiet.
Dan huwa l-mument fejn pjan ġeneriku ta’ rispons għall-inċidenti spiss ifalli. Runbook għall-malware jista’ jispjega l-iżolament tal-host. Proċedura tas-SOC tista’ tispjega l-preservazzjoni tal-logs. Iżda proċess ta’ ġestjoni ta’ ksur ta’ data personali skont ISO/IEC 27701:2025 irid iwieġeb mistoqsijiet aktar diffiċli taħt pressjoni:
- Id-data personali ġiet esposta, mibdula, mitlufa, meqruda, jew aċċessata mingħajr awtorizzazzjoni?
- L-organizzazzjoni qed taġixxi bħala kontrollur, proċessur, kontrollur konġunt, jew subproċessur?
- Meta seħħ l-għarfien, u liema evidenza tipprovah?
- Hija meħtieġa notifika regolatorja taħt GDPR Article 33?
- L-individwi affettwati jinsabu f’riskju għoli taħt GDPR Article 34?
- Jekk l-organizzazzjoni qed taġixxi bħala proċessur, kemm malajr għandu jiġi nnotifikat il-kontrollur?
- Liema evidenza se tipprova d-deċiżjoni sitt xhur wara waqt awditu?
Id-differenza bejn il-kaos u l-kontroll mhijiex in-numru ta’ għodod tas-sigurtà fl-ambjent teknoloġiku. Hija jekk l-organizzazzjoni bnietx Sistema ta’ Ġestjoni tal-Informazzjoni dwar il-Privatezza dixxiplinata, jew PIMS, li tgħaqqad ir-rispons għall-inċidenti, il-governanza tal-privatezza, il-ġestjoni tal-evidenza, l-eskalazzjoni tal-fornituri, u r-rappurtar regolatorju f’ċiklu tal-ħajja wieħed li jista’ jiġi difiż.
Il-ġestjoni tal-ksur tibda qabel xi ħadd jgħid “ksur”
L-ewwel żball operattiv huwa li wieħed jassumi li l-ġestjoni ta’ ksur ta’ data personali tibda biss wara li l-funzjoni legali tikkonferma ksur ta’ data personali. Fil-prattika, il-proċess jibda meta persuna, sistema, fornitur, jew klijent jinduna b’xi ħaġa li tista’ tinvolvi PII.
Il-Zenith Blueprint: An Auditor’s 30-Step Roadmap ta’ Clarysec Zenith Blueprint iqiegħed dan l-attivatur uman fil-fażi tal-Kontrolli fl-Azzjoni, Step 16: Kontrolli tar-riżorsi umani II. Il-gwida tgħid:
“Sistema effettiva ta’ rispons għall-inċidenti ma tibdiex bl-għodod, iżda bin-nies. Control 6.8 jenfasizza l-importanza li jiġi żgurat li kull impjegat, kuntrattur, jew parti interessata tkun taf kif tagħraf u tirrapporta inċident potenzjali tas-sigurtà, u tħossha sigura u awtorizzata tagħmel dan.”
Dan huwa importanti għaliex ħafna inċidenti tal-privatezza ma jiġux skoperti l-ewwel minn SIEM. Jibdew b’aġent tal-appoġġ li jara attachment ta’ klijent ieħor, impjegat tal-pagi li jinnota spreadsheet mibgħuta bi żball, klijent li jirrapporta fattura ta’ utent ieħor, jew fornitur li jirrapporta laptop mitluf.
Il-Data Protection and Privacy Policy-sme Data Protection and Privacy Policy-sme, taqsima Applikazzjoni u Konformità, klawżola 8.3.1, tibdel dan f’obbligu immedjat:
“Il-ksur kollu ta’ data personali jew l-inċidenti suspettati għandhom jiġu rrappurtati minnufih lill-Koordinatur tal-Privatezza”
Għal programmi ta’ intrapriża, il-Data Protection and Privacy Policy Data Protection and Privacy Policy, taqsima Applikazzjoni u Konformità, klawżola 8.3.2, tassenja t-tmexxija:
“Id-Data Protection Officer (DPO) għandu jmexxi t-trażżin, l-analiżi, u l-eskalazzjoni tal-ksur skont ISO/IEC 27035 u GDPR Articles 33 u 34.”
Din hija l-bidla minn “l-IT qed tinvestigah” għal “iċ-ċiklu tal-ħajja tal-ksur fil-PIMS ġie attivat.”
L-ewwel punt ta’ pressjoni: avveniment, inċident tas-sigurtà, inċident tal-privatezza, jew ksur ta’ data personali
Fis-2:13 ta’ filgħodu, it-tim ta’ Maria għandu twissija. Għadu m’għandux ksur notifikabbli kkonfermat. L-ewwel deċiżjoni kritika hija l-klassifikazzjoni.
Il-Zenith Blueprint, fażi tal-Kontrolli fl-Azzjoni, Step 23: Kontrolli organizzattivi, jispjega l-kontroll 5.25 ta’ ISO/IEC 27002:2022, Evalwazzjoni u deċiżjoni dwar avvenimenti tas-sigurtà tal-informazzjoni:
“Mhux kull anomalija hija diżastru. Mhux kull twissija tindika kompromess. Fid-dinja reali, it-timijiet tas-sigurtà u l-unitajiet tan-negozju jiġu mgħarrqa b’ħoss, tentattivi ta’ login, anomaliji fil-logs, ksur minuri tal-politika, u attività ta’ shadow IT. L-isfida reali mhijiex biss fis-sejbien, iżda f’li wieħed jiddistingwi dak li ma jagħmilx ħsara minn dak li jagħmel ħsara, u jkun jaf x’jeħtieġ eskalazzjoni.”
Ċiklu tal-ħajja ta’ ksur tal-privatezza għandu jagħmel din id-distinzjoni ripetibbli. Ma għandux jiddependi fuq min ikun fuq skeda ta’ għassa, liema avukat jingħaqad l-ewwel, jew jekk is-CISO jħossux komdu bl-inċertezza.
Mudell prattiku ta’ klassifikazzjoni ta’ Clarysec jissepara erba’ stadji:
| Stadju ta’ klassifikazzjoni | Mistoqsija | Sid tipiku | Evidenza meħtieġa |
|---|---|---|---|
| Avveniment | Ġrat xi ħaġa mhux tas-soltu? | Helpdesk, SOC, sid tan-negozju | Ticket, rapport, twissija, email, estratt tal-log |
| Inċident tas-sigurtà | L-avveniment hedded jew ikkomprometta s-sigurtà tal-informazzjoni? | Koordinatur tar-Rispons għall-Inċidenti | Ticket tal-inċident, noti tat-triage, sistemi affettwati |
| Inċident tal-privatezza | L-avveniment jista’ jinvolvi PII jew obbligi tal-privatezza? | Responsabbli tal-Privatezza jew DPO | Kategoriji tal-PII, suġġetti tad-data, rwol tal-ipproċessar |
| Ksur ta’ data personali kkonfermat jew suspettat | Il-PII ġiet esposta, mitlufa, mibdula, meqruda, jew aċċessata b’mod illegali jew aċċidentali? | DPO, Responsabbli tal-Privatezza, legali, sid tan-negozju | Valutazzjoni tar-riskju, deċiżjoni dwar in-notifika, reġistru tal-evidenza |
Il-kelma “suspettat” hija essenzjali. Clarysec ma jirrakkomandax li wieħed jistenna ċertezza perfetta qabel jiftaħ il-fluss tax-xogħol tal-ksur tal-privatezza. Ir-reġistru tal-ksur għandu jinfetaħ meta ksur ta’ data personali jkun suspettat b’mod raġonevoli, u mbagħad jiġi aġġornat hekk kif il-fatti jimmaturaw.
Il-PII Incident and Breach Management Policy PII Incident and Breach Management Policy, taqsima Klassifikazzjoni u evalwazzjoni tal-ksur, klawżola 4.2.3, teħtieġ li l-kontrolluri jiddokumentaw id-deċiżjoni qabel kwalunkwe azzjoni esterna:
“[Kontrollur] Id-Data Protection Officer / Konsulent tal-Privatezza GĦANDU jivvaluta r-riskju għall-prinċipali tal-PII affettwati għal kull ksur ta’ data personali kkonfermat jew suspettat b’mod raġonevoli u jirreġistra r-rakkomandazzjoni tan-notifika, ir-raġunament tar-riskju, u l-parir f’REG10 qabel tittieħed id-deċiżjoni tan-notifika esterna.”
Dik il-klawżola hija l-qalba operattiva ta’ rispons għal ksur tal-GDPR lest għall-awditjar: ivvaluta r-riskju, irreġistra r-raġunament, aqbad il-parir, iddeċiedi, u ppreserva l-evidenza f’REG10.
Il-perjodu ta’ 72 siegħa huwa problema ta’ evidenza, mhux tfakkira fil-kalendarju
Ħafna timijiet iqisu r-rekwiżit ta’ notifika tal-GDPR fi żmien 72 siegħa bħala skadenza fi pjan ta’ proġett. F’inċident reali, l-isfida hija li tipprova meta seħħ l-għarfien, x’kien magħruf dak il-ħin, kemm malajr aġixxiet l-organizzazzjoni, u għaliex id-deċiżjoni dwar in-notifika kienet raġonevoli.
Il-Incident Response Policy-sme Incident Response Policy-sme, taqsima Għan, klawżola 1.2, tistabbilixxi l-objettiv:
“Din il-politika tippermetti lill-organizzazzjoni timminimizza l-ħsara, tipproteġi d-data tal-klijenti, u tissodisfa obbligi regolatorji bħar-rekwiżit tal-GDPR għal notifika ta’ ksur ta’ data personali fi żmien 72 siegħa.”
Il-Data Protection and Privacy Policy-sme, taqsima Applikazzjoni u Konformità, klawżola 8.3.3, tgħid:
“Fejn meħtieġ, in-notifika lill-awtoritajiet u lill-individwi affettwati għandha ssir fi żmien 72 siegħa”
Għal programmi ta’ intrapriża, il-Data Protection and Privacy Policy, taqsima Applikazzjoni u Konformità, klawżola 8.3.3, tgħid:
“Ksur li jilħaq il-limitu legali għan-notifika għandu jiġi rrappurtat lill-awtoritajiet superviżorji fi żmien 72 siegħa.”
L-għan mhuwiex li tiġi nnotifikata kull anomalija. L-għan huwa li tittieħed deċiżjoni difensibbli malajr biżżejjed biex in-notifika meħtieġa ssir fil-ħin. Għalhekk PIMS matur juża skadenzi interni li huma iqsar mill-iskadenzi legali esterni.
| Ħin mill-għarfien | Azzjoni tal-PIMS | Evidenza li għandha tinġabar f’REG10 |
|---|---|---|
| 0 sa 4 sigħat | Iftaħ rekord tal-inċident tal-PII, assenja sid, ippreserva l-evidenza inizjali, identifika r-rwol tal-ipproċessar | Rapport tad-dħul, timestamp tal-għarfien, rwoli assenjati, sistemi u data inizjali involuti |
| 4 sa 12-il siegħa | Trażżan l-espożizzjoni, identifika l-kategoriji tal-PII, iddetermina l-obbligi tal-kontrollur jew tal-proċessur | Azzjonijiet ta’ trażżin, tipi ta’ data affettwati, valutazzjoni tar-rwol, dipendenzi fuq fornituri jew klijenti |
| 12 sa 24 siegħa | Wettaq valutazzjoni preliminari tar-riskju u ddeċiedi jekk in-notifika superviżorja hijiex probabbli | Raġunament tar-riskju, impatt probabbli, inċertezza, parir tad-DPO, input legali |
| 24 sa 48 siegħa | Ipprepara n-notifika jew ir-raġunament għal nuqqas ta’ notifika, ikkoordina l-komunikazzjonijiet mal-klijenti jew mal-kontrolluri | Abbozz tan-notifika, log tad-deċiżjonijiet, approvazzjonijiet, notifiki lill-klijenti, referenzi għall-evidenza |
| 48 sa 72 siegħa | Issottometti n-notifika meħtieġa, iddokumenta r-raġunament għal dewmien jekk meħtieġ, ipprepara komunikazzjoni individwali jekk hemm riskju għoli | Evidenza tas-sottomissjoni, referenza tar-regolatur, deċiżjoni finali, pjan ta’ komunikazzjoni |
| Wara 72 siegħa | Kompli l-investigazzjoni, aġġorna lir-regolatur jekk meħtieġ, innotifika lill-individwi fejn meħtieġ, ikkompleta l-lessons learned | Rapporti ta’ segwitu, azzjonijiet korrettivi, approvazzjoni tal-għeluq, backlog tat-titjib |
Il-PII Incident and Breach Management Policy, taqsima Notifika u komunikazzjonijiet, klawżola 4.4.1, tagħmel ir-rekwiżit tad-dokumentazzjoni espliċitu:
“[Kontrollur] Ir-Responsabbli tal-Privatezza / Maniġer tal-PIMS GĦANDU jipprepara deċiżjoni dokumentata ta’ notifika regolatorja għal kull ksur ta’ data personali kkonfermat mingħajr dewmien bla bżonn u fi skadenza interna li tappoġġja l-iskadenzi ta’ notifika esterna applikabbli, u GĦANDU jżomm in-notifika, ir-raġunament għal nuqqas ta’ notifika, jew ir-raġunament għal dewmien f’REG10.”
Regolatur jista’ jisfida deċiżjoni. Awditur jista’ jittestja jekk il-proċess ġiex segwit. Iżda jekk l-organizzazzjoni tista’ turi evidenza f’waqtha, kriterji strutturati, parir tad-DPO, u raġunament dokumentat, tkun f’pożizzjoni ħafna aktar b’saħħitha minn tim li jgħid, “Iddiskutejnieha f’telefonata.”
Il-kontrolluri u l-proċessuri jeħtieġu rotot differenti għall-ksur
Kumpaniji moderni tas-SaaS spiss jaġixxu f’aktar minn rwol wieħed tal-privatezza. Il-pjattaforma FinTech ta’ Maria tista’ tkun kontrollur għas-sottoskritturi diretti tagħha u proċessur għall-klijenti tal-intrapriża. F’xenarju ieħor, portal ta’ appoġġ B2B jista’ jkun proċessur għall-attachments fit-tickets tal-klijenti iżda kontrollur għall-metadata interna tiegħu tal-appoġġ.
Dik id-distinzjoni tibdel ir-rotta tan-notifika.
| Obbligu | Rwol ta’ kontrollur tal-PII | Rwol ta’ proċessur tal-PII |
|---|---|---|
| Dmir primarju | Lejn l-awtorità superviżorja u l-individwi affettwati fejn jintlaħqu l-limiti | Lejn il-kontrollur jew il-klijent affettwat |
| Mira tan-notifika | L-awtorità superviżorja rilevanti u, jekk hemm riskju għoli, l-individwi affettwati | Il-klijent jew il-kontrollur imsemmi fil-kuntratt |
| Skattatur tan-notifika | Riskju għad-drittijiet u l-libertajiet tal-individwi | Għarfien ta’ ksur li jaffettwa PII tal-klijent |
| Skeda ta’ żmien | Mingħajr dewmien bla bżonn u, fejn fattibbli, fi żmien 72 siegħa wara l-għarfien | Mingħajr dewmien bla bżonn u fi ħdan skadenzi kuntrattwali, spiss 24 jew 48 siegħa |
| Valutazzjoni tar-riskju | Għandu jivvaluta r-riskju għall-individwi u jiddeċiedi dwar notifika taħt Article 33 u 34 | Jipprovdi l-fatti sabiex il-kontrollur ikun jista’ jivvaluta r-riskju |
Għall-proċessuri, il-PII Incident and Breach Management Policy, taqsima Notifika u komunikazzjonijiet, klawżola 4.4.4, tgħid:
“[Proċessur] Ir-Responsabbli tal-Privatezza / Maniġer tal-PIMS GĦANDU jinnotifika lill-kontrollur jew lill-klijent affettwat mingħajr dewmien bla bżonn u fi ħdan kwalunkwe skadenza kuntrattwali applikabbli wara li jsir konxju ta’ ksur ta’ data personali li jaffettwa PII tal-klijent, u GĦANDU jirreġistra n-notifiki inizjali u ta’ segwitu f’REG08 u REG10.”
Proċessur ma għandux jistenna li jlesti l-analiżi tar-riskju tal-GDPR tal-kontrollur. Għandu jinnotifika lill-kontrollur bil-fatti disponibbli u jipprovdi aġġornamenti hekk kif tkompli l-investigazzjoni. Imbagħad il-kontrollur jiddeċiedi dwar in-notifika lill-awtorità superviżorja u l-komunikazzjoni lill-individwi affettwati għall-ipproċessar tiegħu.
Għal impatti ta’ riskju għoli fuq l-individwi, il-kontrollur għandu jevalwa wkoll komunikazzjoni diretta. Il-PII Incident and Breach Management Policy, klawżola 4.4.3, tgħid:
“[Kontrollur] Ir-Responsabbli tal-Privatezza / Maniġer tal-PIMS GĦANDU jikkoordina komunikazzjoni lill-prinċipali tal-PII affettwati meta l-evalwazzjoni tal-ksur tidentifika riskju għoli jew skattatur ekwivalenti ta’ komunikazzjoni, u GĦANDU jirreġistra l-kontenut tal-komunikazzjoni, l-udjenza, iż-żmien, il-metodu tat-twassil, u l-evidenza tal-approvazzjoni f’REG10.”
Il-Data Protection and Privacy Policy tal-intrapriża, taqsima Applikazzjoni u Konformità, klawżola 8.3.4, issaħħaħ dan:
“Jekk jiġi identifikat riskju għoli għall-individwi, is-suġġetti tad-data affettwati għandhom jiġu nnotifikati mingħajr dewmien bla bżonn sakemm ma tapplikax eċċezzjoni (eż., hemm iċċifrar b’saħħtu fis-seħħ).”
Dik l-eċċezzjoni trid tkun ibbażata fuq l-evidenza. Li tgħid “id-data kienet iċċifrata” mhuwiex biżżejjed. L-organizzazzjoni trid tipprova li d-data esposta ma setgħetx tinqara minn partijiet mhux awtorizzati u li ċ-ċwievet rilevanti ma ġewx kompromessi.
Il-fornituri jistgħu jiddeċiedu s-suċċess jew il-falliment tal-ewwel 24 siegħa
Partijiet terzi spiss ikollhom il-fatti meħtieġa għall-klassifikazzjoni u n-notifika. Fornitur cloud jista’ jkollu logs tal-aċċess. Proċessur tal-pagi jista’ jkun jaf liema impjegati ġew affettwati. Fornitur ta’ servizzi ġestiti jista’ jkun wettaq il-bidla fil-konfigurazzjoni. Subproċessur jista’ jkollu telemetrija forensika.
Għalhekk it-termini dwar ksur fil-kuntratti tal-fornituri għandhom jitfasslu qabel l-inċident.
Il-Third party and supplier security policy Third party and supplier security policy, taqsima Rekwiżiti ta’ governanza, klawżola 5.3.3, tinkludi governanza kuntrattwali dwar:
“Skadenzi tan-notifika ta’ ksur (eż., fi żmien 24 jew 72 siegħa, skont il-kritiċità u r-rekwiżiti regolatorji)”
Għal organizzazzjonijiet iżgħar, il-Third-Party and Supplier Security Policy-sme Third-Party and Supplier Security Policy-sme tappoġġja b’mod simili skadenzi tan-notifika ta’ ksur fil-governanza tal-fornituri.
Clarysec jirrakkomanda li l-kuntratti tal-fornituri u l-ftehimiet dwar l-ipproċessar tad-data jiddefinixxu:
- X’jikkostitwixxi ksur ta’ data personali suspettat
- Min għandu jiġi nnotifikat u permezz ta’ liema kanal
- Skadenza għan-notifika inizjali, spiss iqsar mill-iskadenza regolatorja tal-kontrollur
- Il-fatti minimi meħtieġa fl-ewwel notifika
- Il-frekwenza tal-aġġornamenti matul l-investigazzjoni
- Dmirijiet ta’ preservazzjoni tal-evidenza
- Obbligi ta’ notifika mgħoddija lis-subproċessuri
- Appoġġ għal komunikazzjonijiet mar-regolatur u mas-suġġetti tad-data
- Obbligi ta’ azzjoni korrettiva wara l-inċident
Jekk il-ftehimiet mal-fornituri jużaw frażijiet vagi bħal “malli jkun prattikabbli”, il-ħin tal-GDPR tal-kontrollur jista’ jiddependi fuq dibattitu intern ta’ organizzazzjoni oħra. Dak mhuwiex mudell operattiv difensibbli.
L-evidenza tbiddel ir-rispons f’konformità difensibbli
Matul l-inċident ta’ Maria, it-tim jeħtieġ logs tal-awtentikazzjoni, reġistri ta’ mistoqsijiet fid-database, evidenza ta’ phishing, bidliet fil-kontroll tal-aċċess, listi ta’ klijenti affettwati, azzjonijiet ta’ trażżin, parir tad-DPO, u abbozzi ta’ komunikazzjoni. Fix-xenarju tal-portal B2B SaaS, it-tim jista’ jkollu bżonn screenshots, permessi tal-ħażna tal-oġġetti, IDs tat-tickets tal-appoġġ, bidliet fl-IAM, u logs tal-aċċess bejn tenants.
L-evidenza trid tiġi ppreservata kif suppost. Screenshots sparsi, esportazzjonijiet ta’ chats, u folders personali mhumiex biżżejjed.
Il-Zenith Blueprint, fażi tal-Kontrolli fl-Azzjoni, Step 23, jiddiskuti l-kontroll 5.28 ta’ ISO/IEC 27002:2022, Ġbir tal-evidenza:
“Meta jseħħ inċident tas-sigurtà tal-informazzjoni, wieħed mill-aktar elementi kritiċi tar-rispons, iżda spiss injorat, huwa l-evidenza. Mhux logs, mhux screenshots, mhux narrattivi sfużi, iżda evidenza ppreservata kif suppost, li tirrispetta l-chain of custody, u reżistenti għat-tbagħbis.”
Il-Evidence Collection and Forensics Policy Evidence Collection and Forensics Policy, taqsima Rekwiżiti ta’ governanza, klawżola 5.5, tgħid:
“L-evidenza kollha miġbura għandha tiġi identifikata b’mod uniku, ittikkettata, u maħżuna f’repożitorju sigur bi:”
Il-PII Incident and Breach Management Policy, taqsima Evidenza, żamma tar-reġistri, u kunfidenzjalità, klawżola 4.5.1, torbot dik l-evidenza mar-rekord tal-PIMS:
“[It-tnejn] Il-Koordinatur tar-Rispons għall-Inċidenti GĦANDU jżomm rekord REG10 komplet għal kull inċident tal-PII suspettat jew ikkonfermat mir-reġistrazzjoni inizjali sal-għeluq, inklużi l-fatti, iż-żmien, il-klassifikazzjoni, l-evalwazzjoni, l-azzjonijiet, id-deċiżjonijiet, in-notifiki, ir-referenzi għall-evidenza, u l-istatus tal-għeluq.”
REG10 isir is-sors uniku tal-verità għall-inċident. REG08 jaqbad notifiki lill-klijenti jew lill-kontrolluri fejn applikabbli. Flimkien, dawn jippermettu lit-timijiet tas-sigurtà, tal-privatezza, legali, u tal-awditjar jaħdmu minn sinsla waħda tal-evidenza.
| Qasam ta’ REG10 | Eżempju ta’ entrata |
|---|---|
| ID tal-inċident | PII-2026-034 |
| Timestamp tal-għarfien | 2026-06-23 02:13 UTC, twissija tas-SOC ikkonfermata |
| Rwol tal-ipproċessar | Kontrollur għas-sottoskritturi diretti, proċessur għas-settijiet ta’ data tal-klijenti tal-intrapriża |
| PII involuta | Ismijiet, indirizzi tal-email tax-xogħol, storja tat-tranżazzjonijiet, numri nazzjonali ta’ identifikazzjoni |
| Klassifikazzjoni inizjali | Inċident tas-sigurtà kkonfermat b’ksur ta’ data personali suspettat |
| Trażżin | Kredenzjali tal-iżviluppatur irrevokati, sessjonijiet terminati, aċċess għad-database affettwata ristrett |
| Valutazzjoni tar-riskju | Identifikaturi mhux pubbliċi ġew aċċessati; ir-riskju ta’ frodi tal-identità ma jistax jiġi eskluż |
| Deċiżjoni tan-notifika | Notifika lill-awtorità superviżorja approvata għad-data tal-kontrollur; klijenti tal-intrapriża nnotifikati bħala kontrolluri |
| Referenzi għall-evidenza | Log tal-awtentikazzjoni E-034-01, esportazzjoni tal-mistoqsijiet E-034-02, artifact tal-phishing E-034-03 |
| Għeluq | Kawża ewlenija rrimedjata, kontrolli MFA msaħħa, taħriġ dwar il-phishing aġġornat, segwitu mal-klijenti komplut |
L-għan mhuwiex il-burokrazija. Huwa li l-organizzazzjoni ma jkollhiex terġa’ tibni l-memorja minn messaġġi mxerrda fuq Slack wara li jċempel ir-regolatur.
Immappjar tar-rispons tal-PIMS skont ISO 27701 ma’ ISO 27001 u ISO 27002
Proċess matur ta’ ksur ta’ data personali jinsab fl-intersezzjoni bejn il-governanza tal-privatezza u l-ġestjoni tas-sigurtà tal-informazzjoni.
Il-klawżoli 4.1 sa 4.4 ta’ ISO/IEC 27001:2022 jeħtieġu li l-organizzazzjonijiet jifhmu l-kuntest, il-partijiet interessati, il-kamp ta’ applikazzjoni tal-ISMS, u l-proċessi tas-sistema ta’ ġestjoni. Għall-ġestjoni ta’ ksur ta’ data personali, dan ifisser li l-proċess għandu jirrifletti l-obbligi regolatorji, il-kuntratti tal-klijenti, ir-rwoli tal-ipproċessar, id-dipendenzi fuq il-fornituri, u l-obbligi settorjali qabel ma jseħħ inċident.
Il-Zenith Controls: The Cross-Compliance Guide Zenith Controls jgħin biex il-kontrolli tal-inċidenti jiġu mmappjati f’mudell usa’ ta’ assigurazzjoni. L-aktar kontrolli rilevanti ta’ ISO/IEC 27002:2022 huma:
| Kontroll ISO/IEC 27002:2022 | Trattament f’Zenith Controls | Għaliex huwa importanti għall-ġestjoni ta’ ksur ta’ data personali |
|---|---|---|
| 5.24 Ippjanar u tħejjija għall-ġestjoni ta’ inċidenti tas-sigurtà tal-informazzjoni | Kontroll korrettiv, Rispons u Rkupru, governanza u ġestjoni tal-avvenimenti tas-sigurtà tal-informazzjoni | Jiddefinixxi pjanijiet, rwoli, mogħdijiet ta’ eskalazzjoni, mudelli ta’ komunikazzjoni, u tħejjija għal ksur tal-privatezza |
| 5.25 Evalwazzjoni u deċiżjoni dwar avvenimenti tas-sigurtà tal-informazzjoni | Kontroll detettiv, Sejbien u Rispons, ġestjoni tal-avvenimenti tas-sigurtà tal-informazzjoni | Joħloq il-punt strutturat tad-deċiżjoni għall-klassifikazzjoni ta’ inċidenti tal-privatezza u ksur suspettat ta’ data personali |
| 5.26 Rispons għal inċidenti tas-sigurtà tal-informazzjoni | Kontroll korrettiv, Rispons u Rkupru, ġestjoni tal-avvenimenti tas-sigurtà tal-informazzjoni | Jattiva t-trażżin, il-koordinazzjoni, l-appoġġ għan-notifika, l-irkupru, u l-komunikazzjoni mal-partijiet interessati |
| 5.28 Ġbir tal-evidenza | Preservazzjoni tal-evidenza u affidabbiltà investigattiva tul iċ-ċiklu tal-ħajja tal-inċident | Jappoġġja r-responsabbiltà taħt il-GDPR, il-kwalità forensika, mistoqsijiet mir-regolatur, u d-difensibbiltà fl-awditjar |
| 6.8 Rappurtar ta’ avvenimenti tas-sigurtà tal-informazzjoni | Kanal ta’ rappurtar immexxi min-nies u taħriġ ta’ sensibilizzazzjoni | Jiżgura li inċidenti suspettati tal-PII jiġu rrappurtati malajr mill-impjegati, il-kuntratturi, u l-partijiet interessati |
ISO/IEC 27035 jappoġġja ġestjoni strutturata tal-inċidenti. ISO/IEC 27037 jappoġġja l-ġestjoni tal-evidenza diġitali. ISO/IEC 29134 jista’ jappoġġja l-loġika ta’ valutazzjoni tal-impatt fuq il-privatezza meta r-rimedjazzjoni tal-ksur turi l-ħtieġa għal rieżami DPIA aktar profond. Imbagħad ISO/IEC 27701:2025 idaħħal il-kuntest tar-rwol tal-privatezza, l-impatt fuq il-prinċipali tal-PII, l-obbligi tal-kontrollur u tal-proċessur, u r-rekwiżiti tal-evidenza tal-PIMS fis-sistema ta’ ġestjoni.
Inċident wieħed, ħafna lenti regolatorji
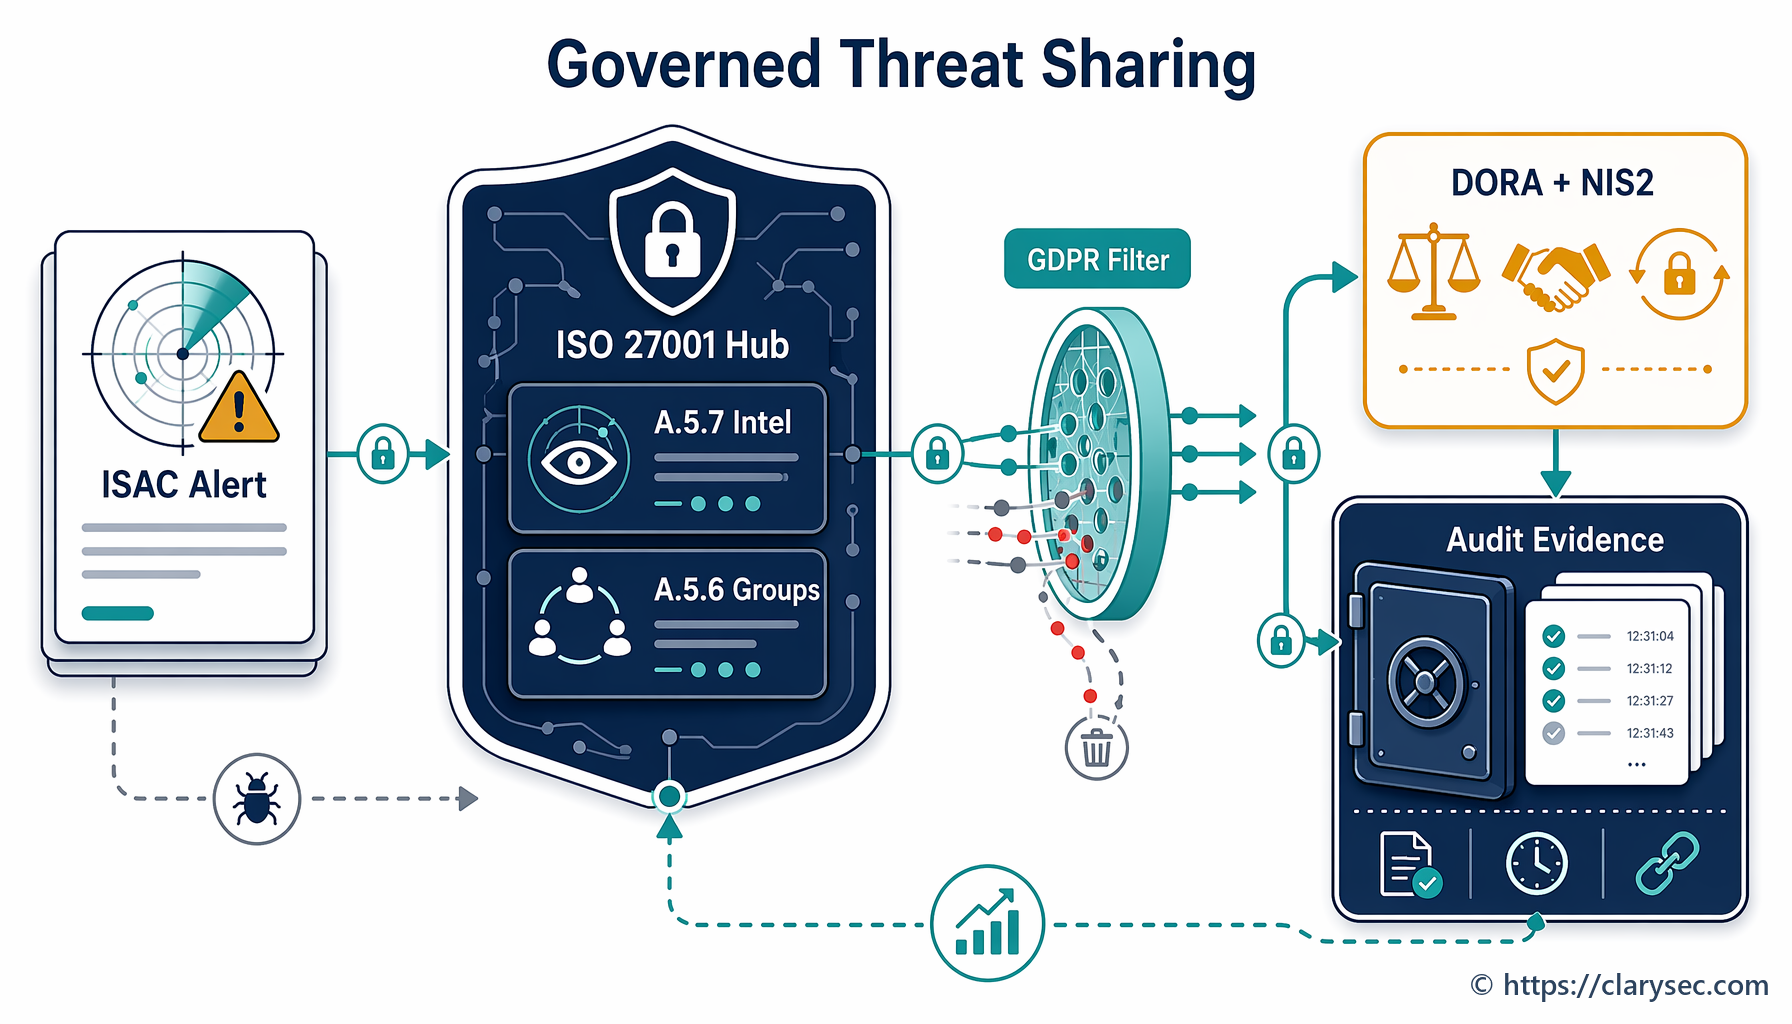
L-inċident ta’ Maria mhuwiex biss kwistjoni tal-GDPR. Minħabba li l-kumpanija tipprovdi servizzi cloud lil klijenti fis-settur finanzjarju, NIS2 u DORA jistgħu japplikaw ukoll. Il-kuntratti tal-klijenti jistgħu jimponu notifika fi żmien 24 siegħa. L-assigurazzjoni ċibernetika tista’ teħtieġ avviż rapidu. Il-governanza interna tista’ teħtieġ rappurtar lill-bord.
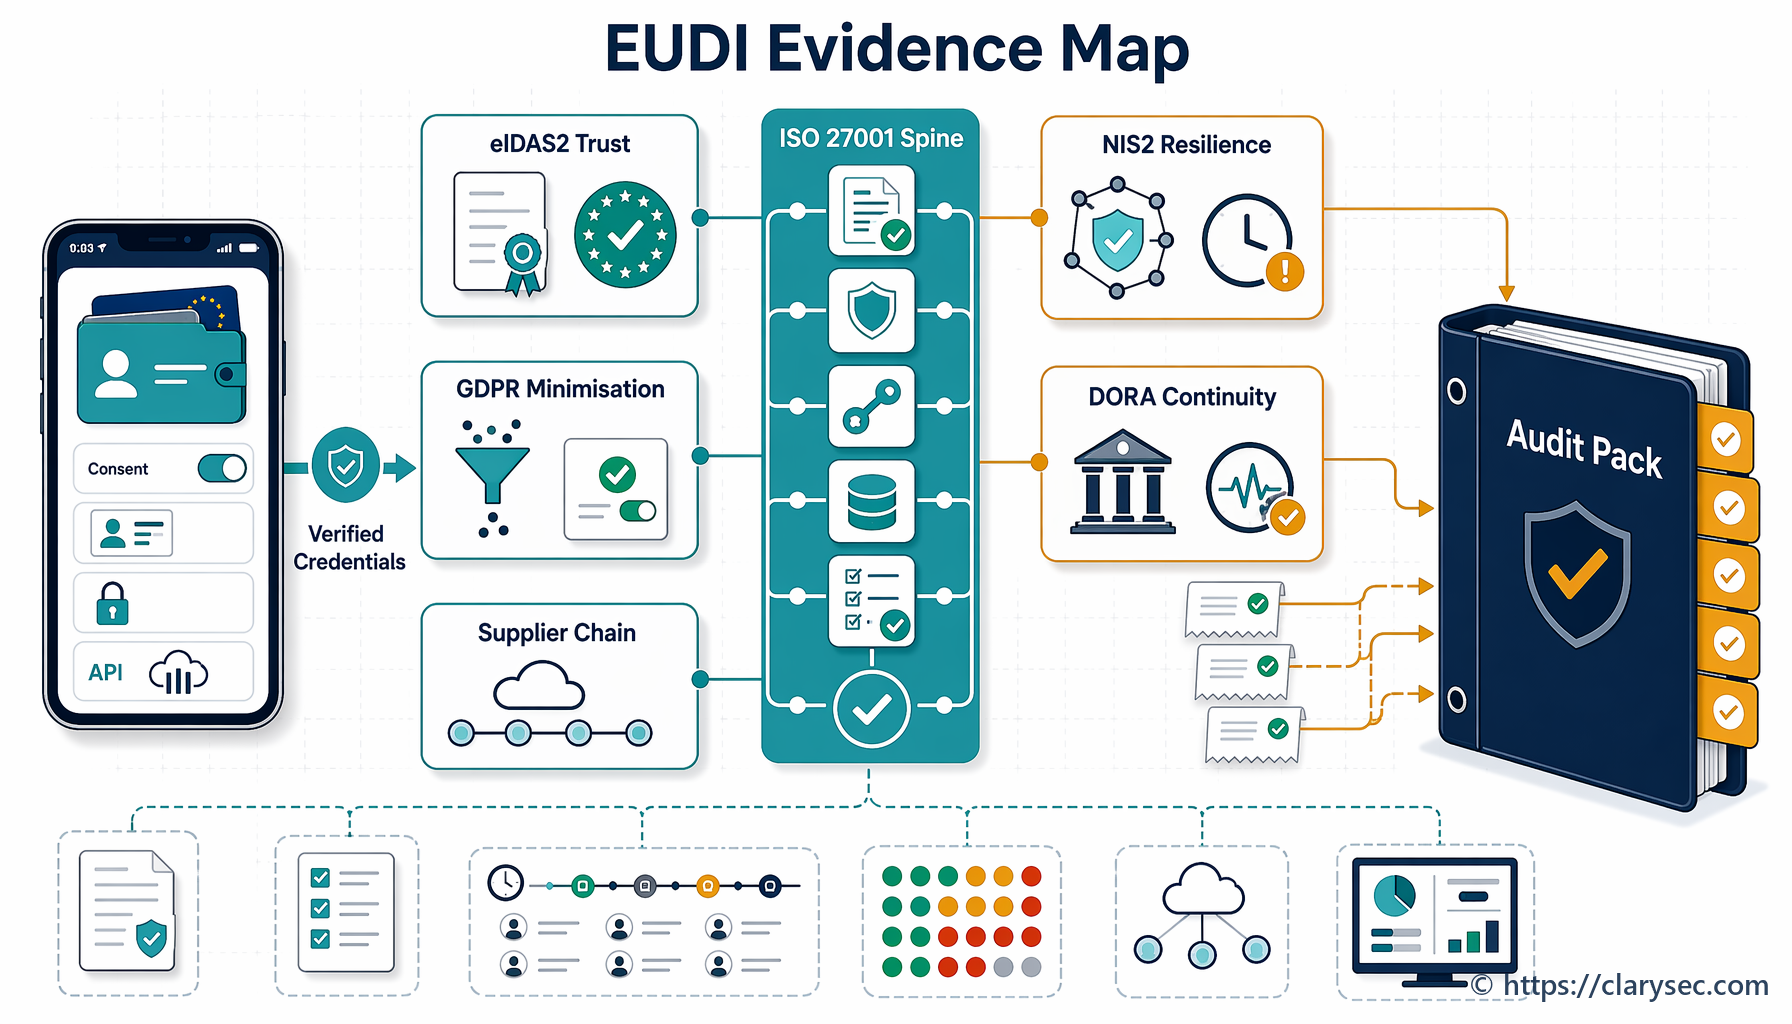
Il-ħolqien ta’ narrattivi separati għal kull qafas joħloq riskju ta’ kontradizzjoni. Il-metodu ta’ Clarysec huwa li tinżamm sinsla waħda tal-evidenza, u mbagħad jinħolqu outputs speċifiċi għal kull qafas minnha.
| Qafas jew regolament | Lenti tal-inċident | Output mis-sinsla tal-evidenza ta’ Clarysec |
|---|---|---|
| GDPR | Ksur ta’ data personali, riskju għall-individwi, notifika lill-awtorità superviżorja, komunikazzjoni lill-individwi affettwati | Rekord tad-deċiżjoni REG10, parir tad-DPO, raġunament taħt Article 33 u 34, evidenza tal-komunikazzjoni |
| ISO/IEC 27701:2025 | Governanza tal-PIMS, dmirijiet tal-kontrollur u tal-proċessur, riskju għall-prinċipal tal-PII, evidenza tal-privatezza | Klassifikazzjoni tal-inċident tal-PII, valutazzjoni tar-rwol, REG08 u REG10, azzjonijiet korrettivi |
| ISO/IEC 27001:2022 | Kuntest tal-ISMS, partijiet interessati, proċess ta’ rispons għall-inċidenti, titjib kontinwu | Rekord tal-inċident, aġġornamenti tat-trattament tar-riskju, input għar-rieżami tal-ġestjoni, evidenza tal-effettività tal-kontrolli |
| NIS2 | Ġestjoni ta’ inċident sinifikanti, rappurtar fi stadji, miżuri tas-sigurtà b’approċċ li jkopri l-perikli kollha | Evidenza tat-twissija bikrija ta’ 24 siegħa, pakkett ta’ notifika tal-inċident ta’ 72 siegħa, appoġġ għar-rapport finali ta’ xahar |
| DORA | Ġestjoni ta’ inċidenti relatati mal-ICT għal entitajiet finanzjarji u reżiljenza operattiva diġitali | Fatti dwar l-impatt fuq l-ICT, dipendenzi fuq partijiet terzi, feedback mill-ittestjar tar-reżiljenza, appoġġ għar-rappurtar tal-inċidenti |
| NIST CSF 2.0 | Profili attwali u fil-mira, pjan ta’ azzjoni prijoritizzat, komunikazzjoni tar-riskju | Aġġornamenti tal-lakuni, titjib fil-mira, narrattiva tar-riskju fil-livell tal-bord |
| COBIT 2019 | Governanza, objettivi tal-ġestjoni, responsabbiltà, prestazzjoni tal-kontrolli | RACI, logs tad-deċiżjonijiet, metriċi tal-proċess, traċċar tal-azzjonijiet korrettivi |
NIS2 Article 21 jistabbilixxi miżuri ta’ ġestjoni tar-riskji taċ-ċibersigurtà, inklużi l-ġestjoni tal-inċidenti, il-kontinwità tan-negozju, is-sigurtà tal-katina tal-provvista, l-evalwazzjoni tal-effettività, l-iġjene ċibernetika, il-kontrolli kriptografiċi, il-kontroll tal-aċċess, il-ġestjoni tal-assi, MFA, u komunikazzjonijiet siguri. NIS2 Article 23 joħloq rappurtar fi stadji għal inċidenti sinifikanti, inkluża twissija bikrija fi żmien 24 siegħa, notifika tal-inċident fi żmien 72 siegħa, aġġornamenti meta jintalbu, u rapport finali mhux aktar tard minn xahar wara n-notifika tal-inċident.
DORA japplika mis-17 ta’ Jannar 2025 u jistabbilixxi rekwiżiti uniformi għall-ġestjoni tar-riskju tal-ICT, ir-rappurtar ta’ inċidenti relatati mal-ICT, l-ittestjar tar-reżiljenza operattiva diġitali, il-qsim tal-informazzjoni, u l-ġestjoni tar-riskju ta’ partijiet terzi tal-ICT għal entitajiet finanzjarji. Għal fornitur FinTech, inċident wieħed għalhekk jista’ jkun ksur tal-GDPR, inċident sinifikanti taħt NIS2, avveniment tal-ICT rilevanti għal DORA għall-klijenti, u avveniment ta’ notifika kuntrattwali.
Kif l-awdituri se jittestjaw iċ-ċiklu tal-ħajja
L-awdituri rari jieqfu ma’ “urini l-politika tiegħek ta’ rispons għall-inċidenti.” Huma jittestjaw jekk iċ-ċiklu tal-ħajja jaħdimx taħt pressjoni ta’ evidenza.
Awditur ta’ ISO/IEC 27701:2025 jew ISO/IEC 27001:2022 jistaqsi kif l-inċidenti tal-privatezza jidħlu fl-ISMS u fil-PIMS, min jikklassifika l-avvenimenti, kif ivarjaw id-dmirijiet tal-kontrollur u tal-proċessur, u kif l-inċidenti jmexxu azzjoni korrettiva.
Awditur tal-GDPR jew awtorità superviżorja se jiffoka fuq il-ħin tal-għarfien, ir-riskju għall-individwi, l-involviment tad-DPO, ir-raġunament tan-notifika, il-komunikazzjoni lill-individwi affettwati, u r-responsabbiltà. Jistgħu jieħdu kampjun ta’ inċidenti li ma ġewx innotifikati biex jittestjaw jekk ir-raġunament għal nuqqas ta’ notifika ġiex dokumentat.
Rieżami ta’ NIS2 jew DORA jeżamina l-limiti għal inċidenti sinifikanti, ir-rappurtar fi stadji, l-impatt fuq l-ICT, id-dipendenzi fuq partijiet terzi, l-implikazzjonijiet għar-reżiljenza, u jekk ir-rappurtar kienx allinjat mar-rekwiżiti tal-awtorità kompetenti rilevanti jew tal-klijent.
Valutatur ta’ NIST CSF 2.0 jistaqsi jekk l-inċident biddilx il-Profil Attwali u l-Profil fil-Mira tal-organizzazzjoni. Rieżami ta’ COBIT 2019 jiffoka fuq il-governanza, ir-responsabbiltà, is-sjieda tal-proċess, il-metriċi, u t-traċċar tal-azzjonijiet korrettivi.
Pakkett ta’ evidenza tal-awditjar b’saħħtu għandu jinkludi:
| Oġġett ta’ evidenza | Għaliex l-awdituri jitolbuh |
|---|---|
| Rekord tal-inċident REG10 | Jipprova r-reġistrazzjoni inizjali, iż-żmien, il-klassifikazzjoni, l-evalwazzjoni, id-deċiżjonijiet, in-notifiki, u l-għeluq |
| Rekord REG08 tan-notifika lill-klijent jew lill-kontrollur | Jipprova l-komunikazzjonijiet tal-proċessur u l-istorja tal-aġġornamenti lill-klijent |
| Rapport jew twissija oriġinali | Jistabbilixxi kif ġie skopert l-inċident u meta beda l-għarfien |
| Linja taż-żmien tal-azzjonijiet ewlenin | Turi t-trażżin, l-evalwazzjoni, l-approvazzjonijiet, u d-deċiżjonijiet tan-notifika |
| Valutazzjoni tar-rwol tal-ipproċessar | Turi s-separazzjoni tad-dmirijiet tal-kontrollur u tal-proċessur |
| Kategoriji tal-PII u prinċipali affettwati | Tappoġġja l-valutazzjoni tar-riskju u l-kamp ta’ applikazzjoni tan-notifika |
| Rakkomandazzjoni tad-DPO jew tal-Konsulent tal-Privatezza | Tipprova parir tal-privatezza responsabbli qabel id-deċiżjoni esterna |
| Raġunament għal notifika jew għal nuqqas ta’ notifika | Jappoġġja r-responsabbiltà taħt GDPR Article 33 u 34 |
| Indiċi tar-repożitorju tal-evidenza | Juri l-integrità tal-evidenza u d-dixxiplina tal-chain of custody |
| Kawża ewlenija u pjan ta’ azzjoni korrettiva | Juri titjib kontinwu u rieżami tal-effettività tal-kontrolli |
Hawnhekk Zenith Controls huwa ta’ valur kummerċjali u operattiv. Jgħin jimmappja l-istess evidenza mal-kontrolli tal-inċidenti ta’ ISO/IEC 27002:2022, ir-responsabbiltà taħt il-GDPR, il-ġestjoni tal-inċidenti taħt NIS2, l-aspettattivi ta’ reżiljenza taħt DORA, il-komunikazzjoni ta’ NIST CSF, u l-governanza ta’ COBIT mingħajr ma terġa’ tinbena l-istorja tal-awditjar kull darba.
Ritmu operattiv għall-ewwel 24 siegħa
Manwal operattiv realistiku għal ksur ta’ data personali għandu jinħass prattiku, mhux teoretiku. Ikkunsidra espożizzjoni bejn tenants fis-SaaS irrappurtata minn klijent fit-08:12.
Fit-08:12, it-tim tas-suċċess tal-klijenti jirċievi r-rapport u jsegwi l-imġiba ta’ rappurtar minn Zenith Blueprint Step 16. It-ticket jiġi ttikkettat bħala inċident suspettat tal-PII.
Fit-08:25, il-Koordinatur tar-Rispons għall-Inċidenti jiftaħ REG10. Ir-rekord jinkludi t-timestamp tal-għarfien, ir-rapportatur, is-sistema, it-tipi ta’ data suspettati, u s-sid.
Fid-09:02, l-inġinerija treġġa’ lura l-bidla fil-permessi. Il-logs jiġu esportati qabel ir-rotazzjoni. Il-kustodju tal-evidenza jittikketta r-rapport tal-klijent, il-bidla fl-IAM, l-esportazzjoni tal-log tal-aċċess, u l-konferma tat-trażżin fir-repożitorju sigur.
Fl-10:30, ir-Responsabbli tal-Privatezza jiddetermina li l-organizzazzjoni qed taġixxi bħala proċessur għall-attachments tal-appoġġ tal-klijenti. Taħt il-PII Incident and Breach Management Policy, klawżola 4.4.4, il-klijenti kontrolluri affettwati għandhom jiġu nnotifikati mingħajr dewmien bla bżonn u fi ħdan skadenzi kuntrattwali. REG08 jinfetaħ.
F’nofsinhar, id-DPO jivvaluta r-riskju għall-prinċipali tal-PII. Id-data tidher limitata, iżda xi attachments jistgħu jinkludu ismijiet ta’ impjegati u IDs interni. Id-DPO jirreġistra r-raġunament tar-riskju u r-rakkomandazzjoni f’REG10.
Fit-15:00, il-klijenti kontrolluri affettwati jirċievu n-notifika inizjali: x’ġara, meta ġie skopert, x’ġie trażżan, liema PII tista’ tkun involuta, x’għadu qed jiġi analizzat, u meta jasal l-aġġornament li jmiss.
Fit-18:00, il-maniġment jirċievi briefing qasir: in-notifiki lill-klijenti ntbagħtu, id-deċiżjonijiet dwar notifika lir-regolatur huma tal-kontrolluri għall-PII tal-klijenti, l-ipproċessar intern tal-kontrollur għadu qed jiġi evalwat, l-evidenza hija ppreservata, u l-analiżi tal-kawża ewlenija għaddejja.
Dan ir-ritmu jipprevjeni l-aktar fallimenti komuni fil-ksur: skadenzi mitlufa, rwoli konfużi, parir mhux dokumentat, u komunikazzjonijiet mhux ikkontrollati.
Mudelli komuni ta’ falliment li għandhom jitneħħew qabel it-twissija li jmiss
L-aktar fallimenti dannużi fil-ksur tal-privatezza rarament jiġu kkawżati minn dokument nieqes wieħed. Jiġu kkawżati minn qtugħ bejn is-sigurtà, il-privatezza, il-funzjoni legali, il-fornituri, u s-sidien tan-negozju.
Clarysec spiss jara dawn il-mudelli:
- Jeżistu pjanijiet ta’ rispons għall-inċidenti, iżda tonqos il-klassifikazzjoni ta’ ksur ta’ data personali.
- In-notifika tal-GDPR fi żmien 72 siegħa tissemma, iżda l-iskadenzi interni mhumiex iqsar mill-iskadenza legali.
- L-eskalazzjoni tal-proċessur tittardja għaliex it-timijiet jistennew analiżi kompluta tal-kawża ewlenija.
- Il-kuntratti tal-fornituri ma jeħtiġux notifika rapida ta’ ksur jew appoġġ għall-evidenza.
- Il-parir tad-DPO jingħata verbalment u qatt ma jiddaħħal fir-reġistru tal-ksur.
- Il-komunikazzjoni lil individwi f’riskju għoli tiġi kkunsidrata tard wisq.
- L-evidenza tinħażen f’folders personali, ħjut ta’ chats, jew kummenti fit-tickets.
- Deċiżjonijiet ta’ nuqqas ta’ notifika ma jiġux dokumentati.
- Il-lessons learned ma jaġġornawx il-kontrolli, it-taħriġ, il-klawżoli tal-fornituri, jew il-pjanijiet ta’ trattament tar-riskju.
Il-Zenith Blueprint, Step 23, jaqbad għaliex l-istruttura hija importanti:
“Rispons għall-inċidenti mingħajr struttura jsir taħwid. Jintbagħtu emails, jissejħu laqgħat, u d-deċiżjonijiet jittieħdu b’mod emozzjonali jew inkonsistenti. Iżda ISMS matur jibdel ir-rispons f’dixxiplina.”
Dik id-dixxiplina hija l-għan tal-ġestjoni ta’ ksur ta’ data personali skont ISO/IEC 27701:2025.
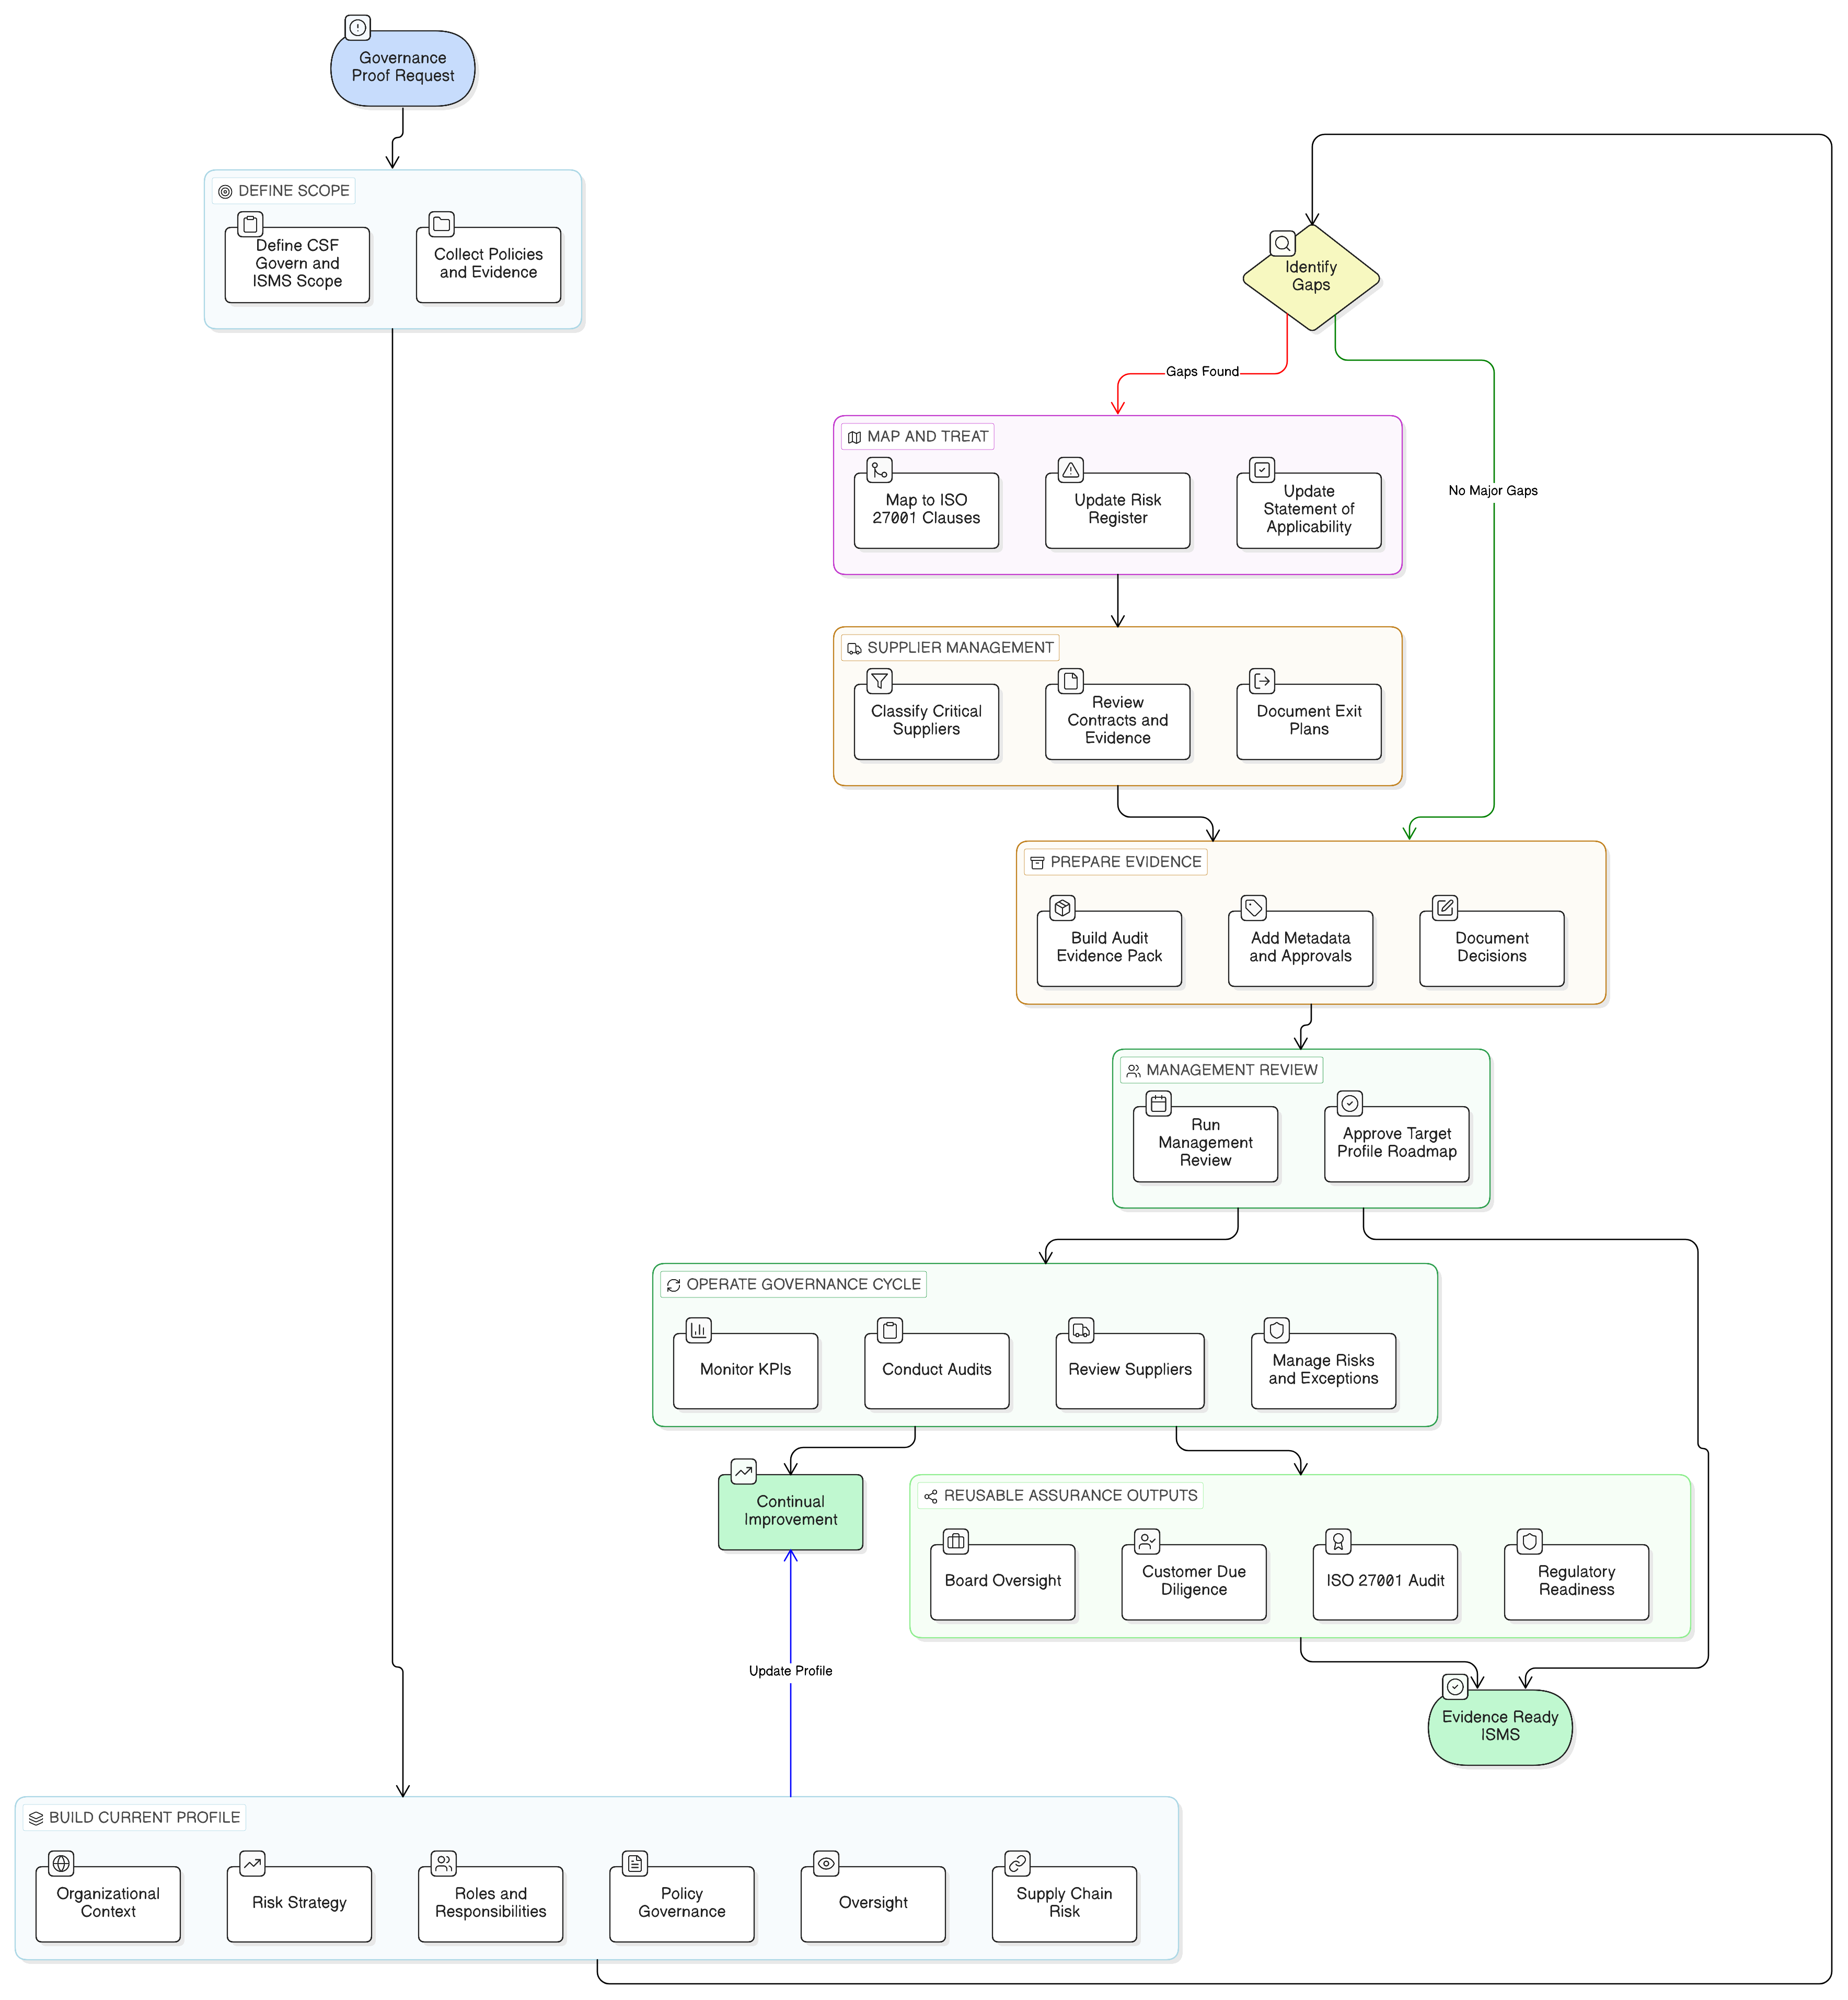
Ibni ċ-ċiklu tal-ħajja ta’ Clarysec għal ksur ta’ data personali
L-approċċ ta’ Clarysec jgħaqqad tliet saffi.
L-ewwel, Zenith Blueprint jipprovdi l-pjan direzzjonali għall-implimentazzjoni. Step 16 jiżgura li n-nies jagħrfu u jirrappurtaw inċidenti suspettati. Step 23 joperazzjonalizza l-evalwazzjoni, id-deċiżjoni, ir-rispons, u l-ġbir tal-evidenza permezz tal-kontrolli 5.25, 5.26, u 5.28 ta’ ISO/IEC 27002:2022.
It-tieni, is-sett ta’ politiki jiddefinixxi l-awtorità u l-obbligi. Il-politiki għall-SMEs jagħmlu r-rappurtar, l-għarfien ta’ 72 siegħa, u r-reġistri tal-inċidenti prattiċi għal organizzazzjonijiet iżgħar. Il-politiki tal-intrapriża jassenjaw it-tmexxija tad-DPO, il-limiti tal-ksur, il-komunikazzjoni lill-individwi affettwati, it-termini tan-notifika tal-fornituri, il-ġestjoni tal-evidenza, u l-governanza forensika. Il-PII Incident and Breach Management Policy speċifika għall-PIMS iżżid dmirijiet tal-kontrollur u tal-proċessur ibbażati fuq ir-rwoli, REG08, REG10, raġunament tan-notifika, u evidenza tal-għeluq.
It-tielet, Zenith Controls jaġixxi bħala l-kumpass tal-konformità bejn oqfsa differenti. Jimmappja l-ippjanar, l-evalwazzjoni, ir-rispons, u l-evidenza tal-inċidenti f’viżjoni integrata madwar ISO/IEC 27002:2022, GDPR, NIS2, DORA, NIST CSF 2.0, u aspettattivi ta’ assigurazzjoni fuq stil COBIT.
Għas-CISOs, dan inaqqas il-konfużjoni operattiva. Għad-DPOs, joħloq traċċa difensibbli tad-deċiżjonijiet tal-privatezza. Għall-maniġers tal-konformità, jgħaqqad rekord wieħed tal-inċident ma’ outputs regolatorji multipli. Għall-awdituri, joħloq evidenza traċċabbli. Għall-eżekuttivi, inaqqas iċ-ċans li inċident tal-privatezza maniġġabbli jsir kriżi regolatorja u reputazzjonali.
Il-pass li jmiss tiegħek
Tistenniex it-twissija tas-2 ta’ filgħodu biex tiskopri jekk il-proċess tiegħek għal ksur ta’ data personali jaħdimx.
Ibda din il-ġimgħa bi tliet azzjonijiet:
- Irrevedi jekk ir-reġistrazzjoni inizjali tal-inċidenti tiegħek taqbadx b’mod espliċitu inċidenti suspettati tal-PII.
- Ikkonferma li d-dmirijiet tal-kontrollur u tal-proċessur dwar ksur huma separati fil-politika, fil-kuntratti, u fir-reġistri tal-evidenza.
- Wettaq eżerċizzju tabletop billi tuża xenarju realistiku, bħal kredenzjali kompromessi, espożizzjoni bejn tenants, fajl tal-pagi mibgħut bi żball, laptop iċċifrat mitluf, jew kompromess ta’ fornitur.
Clarysec jista’ jgħinek toperazzjonalizza dan permezz tal-Zenith Blueprint: An Auditor’s 30-Step Roadmap Zenith Blueprint, il-Zenith Controls: The Cross-Compliance Guide Zenith Controls, u s-sett ta’ politiki PIMS ta’ ISO/IEC 27701:2025, inklużi l-PII Incident and Breach Management Policy PII Incident and Breach Management Policy, Data Protection and Privacy Policy Data Protection and Privacy Policy, Incident Response Policy-sme Incident Response Policy-sme, Third party and supplier security policy Third party and supplier security policy, u Evidence Collection and Forensics Policy Evidence Collection and Forensics Policy.
Niżżel it-toolkit PIMS ta’ Clarysec, ibbukkja evalwazzjoni tat-tħejjija għall-ksur, jew skeda demo biex tbiddel ir-rispons tiegħek tal-GDPR fi żmien 72 siegħa minn taħwid għal proċess dixxiplinat u lest għall-awditjar.
Ikseb iċ-ċertifikazzjoni PECB ISO/IEC 27701 u waqqaf il-PIMS tiegħek
- ✓ Materjal uffiċjali ta' PECB u żewġ tentattivi tal-eżami
- ✓ Tariffa taċ-ċertifikazzjoni u l-AMF tal-ewwel sena inklużi, fejn applikabbli
- ✓ Studju indipendenti jew live online · il-kors jiġi assenjat fi żmien jum tax-xogħol
Frequently Asked Questions
Dwar l-awtur

Igor Petreski
Compliance Systems Architect, Clarysec LLC
Igor Petreski is a cybersecurity leader with over 30 years of experience in information technology and a dedicated decade specializing in global Governance, Risk, and Compliance (GRC).Core Credentials & Qualifications:• MSc in Cyber Security from Royal Holloway, University of London• PECB-Certified ISO/IEC 27001 Lead Auditor & Trainer• Certified Information Systems Auditor (CISA) from ISACA• Certified Information Security Manager (CISM) from ISACA • Certified Ethical Hacker from EC-Council