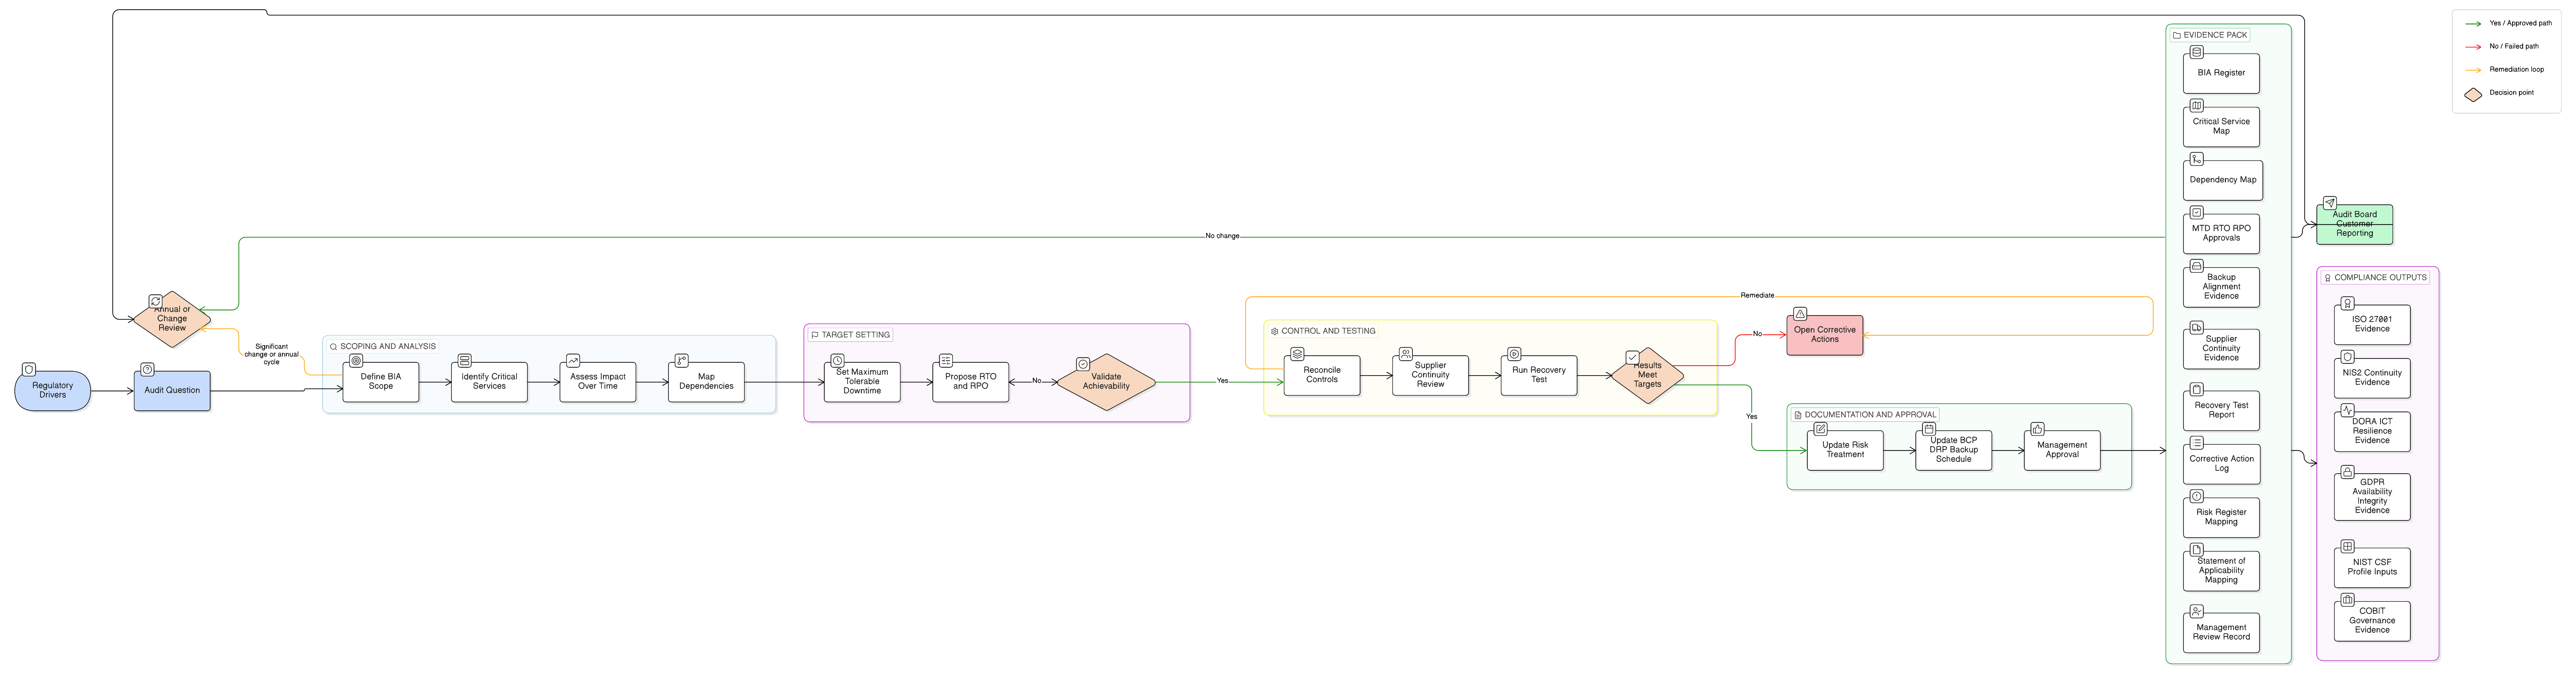
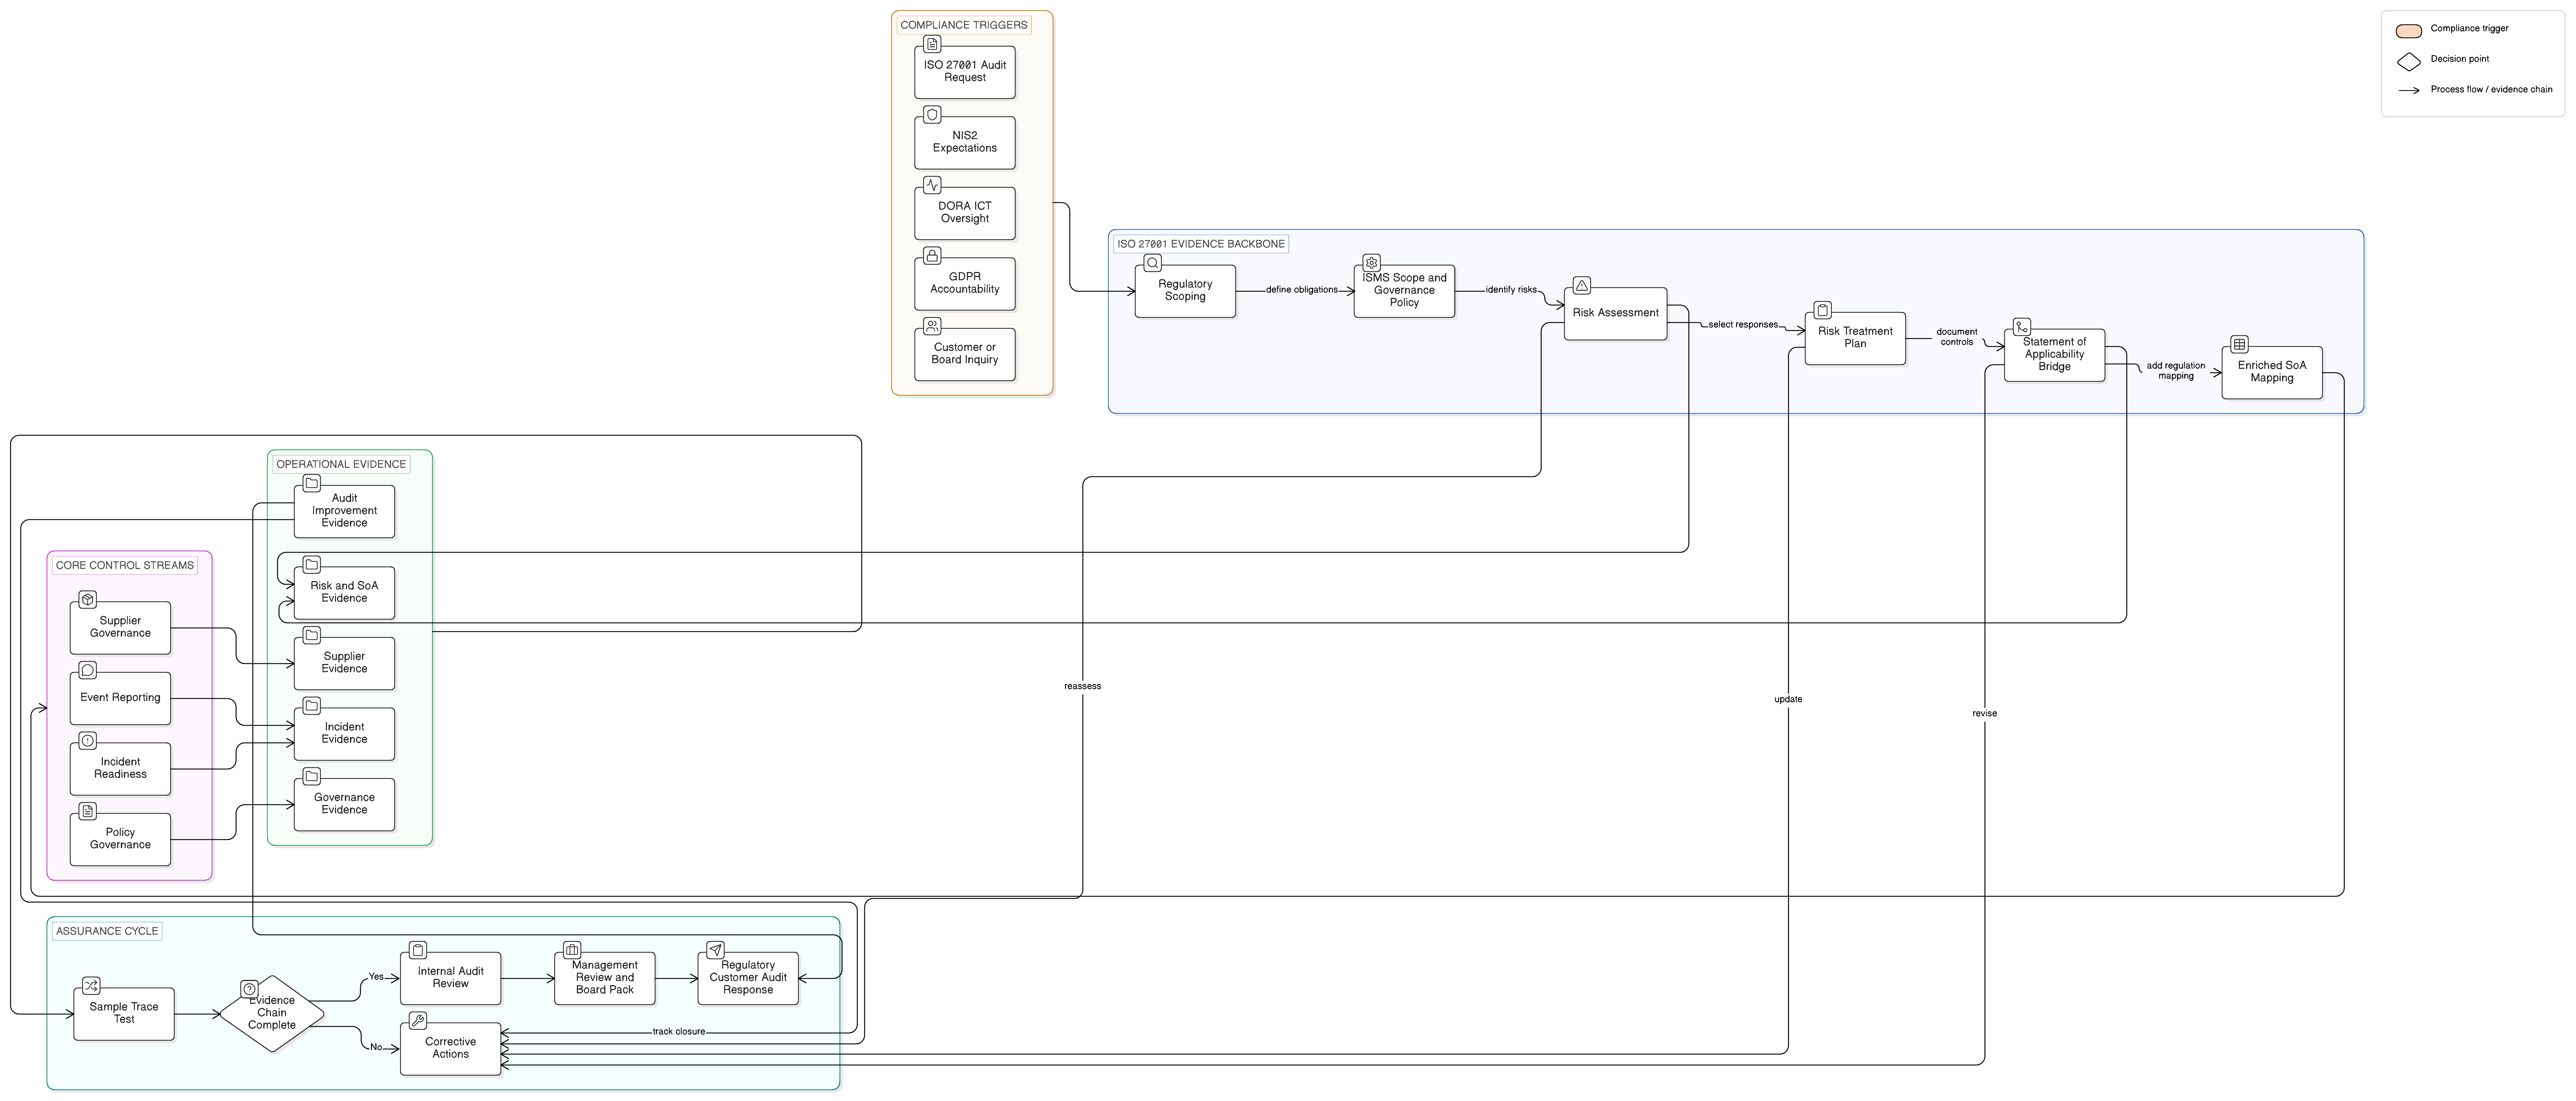
Gwida għall-evidenza dwar l-emenda tal-ISO 27001 għat-tibdil fil-klima

Huma d-09:10 ta’ filgħodu waqt l-awditu ta’ sorveljanza tiegħek għal ISO/IEC 27001:2022. L-awditur diġà rrieżamina r-Reġistru tar-Riskji, id-Dikjarazzjoni ta’ Applikabbiltà, il-minuti tar-rieżami tal-ġestjoni, ir-reġistru tal-fornituri, u r-rapport tal-eżerċizzju tal-kontinwità tan-negozju. Imbagħad tasal il-mistoqsija li taqbad lil kulħadd mhux ippreparat:
“Uruni kif iddeterminajtu jekk it-tibdil fil-klima huwiex rilevanti għall-ISMS.”
Il-CISO jħares lejn il-Maniġer tal-Konformità. Il-Maniġer tal-Konformità jiftaħ ir-reġistru legali. Xi ħadd isemmi l-ESG. Xi ħadd ieħor jgħid li l-fornitur taċ-ċentru tad-data għandu ċertifikazzjonijiet ISO. L-awditur jistenna.
Dak il-mument huwa l-lakuna prattika fl-evidenza li ħolqot l-emenda dwar it-tibdil fil-klima għas-sistemi ta’ ġestjoni ISO. L-emenda ma titlobx lit-timijiet tas-sigurtà jsiru xjenzati tal-klima, jikkalkulaw l-emissjonijiet tal-karbonju tas-servizzi cloud, jew joħolqu “kontroll tas-sigurtà klimatika” dekorattiv. Titlob mistoqsija aktar diretta dwar is-sistema ta’ ġestjoni: l-organizzazzjoni kkunsidratx jekk it-tibdil fil-klima huwiex rilevanti għall-kuntest tagħha, u jekk il-partijiet interessati għandhomx rekwiżiti relatati mal-klima li jaffettwaw is-sistema ta’ ġestjoni.
Għal ISO/IEC 27001:2022, dan ifisser li l-evidenza trid torbot il-Klawżoli 4 sa 10: il-kuntest, il-partijiet interessati, il-kamp ta’ applikazzjoni, l-ippjanar tar-riskju, il-kontroll operattiv, l-evalwazzjoni tal-prestazzjoni, ir-rieżami tal-ġestjoni, u t-titjib kontinwu. L-emenda ma tintlaħaqx billi jingħad “mhux applikabbli” f’laqgħa. Tintlaħaq billi tintwera deċiżjoni motivata, dokumentata, u bbażata fuq ir-riskju.
Sarah, CISO f’kumpanija fintech, iffaċċjat l-istess mistoqsija ftit ġimgħat qabel l-awditu. L-ewwel reazzjoni tagħha kienet familjari: it-tibdil fil-klima deher barra mill-ISMS, waqt li t-tim tagħha kien iffukat fuq theddid ċibernetiku, ksur ta’ data, sigurtà tal-cloud, tħejjija għal DORA, u due diligence tal-klijenti. Iżda malli ttraduċiet l-emenda f’lingwaġġ prattiku tal-ISMS, il-kwistjoni saret konkreta: temp sever seta’ jaffettwa d-disponibbiltà ta’ reġjun tal-cloud, fornitur f’reġjun taħt stress tal-ilma seta’ jdewwem sostituzzjoni kritika tal-hardware, qtugħ fit-tul tal-elettriku seta’ jfixkel ir-riżorsi umani għar-rispons għall-inċidenti, u l-klijenti setgħu jeħtieġu evidenza ta’ reżiljenza operattiva.
Dan huwa l-qafas it-tajjeb. Ittratta t-tibdil fil-klima bħala input ta’ kuntest u reżiljenza għall-ISMS, mhux bħala suġġett miżjud fil-ġenb.
L-approċċ ta’ Clarysec juża Zenith Blueprint: An Auditor’s 30-Step Roadmap, Zenith Controls: The Cross-Compliance Guide, u l-mudelli ta’ politiki ta’ Clarysec biex mistoqsija ġdida tal-awditu tinbidel f’evidenza traċċabbli. L-għan huwa sempliċi: turi lill-awditur katina nadifa mill-kuntest għar-riskju, mir-riskju għall-kontrolli, mill-kontrolli għall-evidenza, mill-evidenza għar-rieżami tal-ġestjoni, u mir-rieżami tal-ġestjoni għat-titjib.
L-emenda tbiddel il-mistoqsija tal-awditu, mhux il-missjoni tal-ISMS
L-iżball l-aktar komuni huwa li l-emenda tal-ISO 27001 dwar it-tibdil fil-klima tiġi ttrattata bħala qasam separat ta’ kontrolli. Mhijiex. Għal ISMS, il-mistoqsija vera hija jekk it-tibdil fil-klima jistax jaffettwa r-riżultati intenzjonati tas-sigurtà tal-informazzjoni, b’mod partikolari l-kunfidenzjalità, l-integrità, u d-disponibbiltà.
L-emenda żżid it-tibdil fil-klima bħala konsiderazzjoni speċifika taħt ir-rekwiżiti tal-kuntest tas-sistemi ta’ ġestjoni ISO. Għal ISO/IEC 27001:2022, l-awdituri ġeneralment jittestjaw żewġ punti l-ewwel:
- Klawżola 4.1, jekk l-organizzazzjoni ddeterminatx jekk it-tibdil fil-klima huwiex kwistjoni esterna rilevanti.
- Klawżola 4.2, jekk il-partijiet interessati rilevanti għandhomx rekwiżiti relatati mal-klima.
Il-kelma ewlenija hija “iddeterminat”. Organizzazzjoni tista’ tiddetermina li t-tibdil fil-klima mhuwiex rilevanti, li huwa rilevanti biss għal ċerti postijiet jew servizzi, jew li huwa rilevanti għall-ISMS kollu. Iżda d-determinazzjoni trid tkun dokumentata u sostnuta mid-dipendenzi reali tal-organizzazzjoni.
Pereżempju, fornitur SaaS jista’ jiddeċiedi li teżisti rilevanza klimatika għax id-disponibbiltà tal-produzzjoni tiddependi fuq għadd żgħir ta’ reġjuni tal-cloud, fornitur ta’ servizzi ġestiti, u persunal remot għar-rispons għall-inċidenti. Kumpanija fintech tista’ torbot l-emenda ma’ dipendenzi kritiċi tal-ICT fuq partijiet terzi, reżiljenza operattiva taħt DORA, rappurtar ta’ inċidenti regolati, u responsabbiltà tal-bord. Manifattur jista’ jiffoka fuq id-disponibbiltà tan-network OT, il-konnettività tal-impjant, il-monitoraġġ remot, u t-tfixkil fis-sit fiżiku.
Sett matur ta’ evidenza għandu jidher fl-istess postijiet fejn l-organizzazzjoni diġà turi li l-ISMS tagħha jaħdem.
| Qasam tal-ISMS | Evidenza dwar it-tibdil fil-klima li jistennew l-awdituri | Eżempju prattiku |
|---|---|---|
| Kuntest | Determinazzjoni dokumentata dwar jekk kwistjonijiet relatati mal-klima humiex rilevanti għar-riżultati tas-sigurtà tal-informazzjoni | Riskju ta’ għargħar għall-uffiċċju primarju, riskju tas-sħana għal reġjun taċ-ċentru tad-data, instabbiltà tal-enerġija li taffettwa d-disponibbiltà tas-servizz |
| Partijiet interessati | Klijenti, regolaturi, assiguraturi, fornituri tal-cloud, investituri, jew bordijiet b’aspettattivi dwar reżiljenza, disponibbiltà, jew żvelar | Klijent korporattiv jeħtieġ evidenza ta’ ppjanar tal-kontinwità relatat mal-klima għal servizzi ospitati |
| Kamp ta’ applikazzjoni | Limiti tal-kamp ta’ applikazzjoni rrieżaminati kontra postijiet, servizzi esternalizzati, reġjuni tal-cloud, timijiet ta’ appoġġ, u dipendenzi kritiċi | Il-kamp ta’ applikazzjoni tal-ISMS jikkonferma li l-ambjent ta’ produzzjoni SaaS ospitat fil-cloud u l-operazzjonijiet ta’ appoġġ jibqgħu fil-kamp ta’ applikazzjoni |
| Valutazzjoni tar-riskju | Xenarji ta’ theddid relatati mal-klima kkunsidrati fejn ikunu rilevanti għall-kunfidenzjalità, l-integrità, jew id-disponibbiltà | Mewġa ta’ sħana estiża żżid il-probabbiltà ta’ falliment fit-tkessiħ taċ-ċentru tad-data u tfixkil tas-servizz |
| SoA | Kontrolli eżistenti ta’ Annex A ġġustifikati fejn jittrattaw riskju relatat mal-klima jew obbligi ta’ konformità | A.5.29, A.5.30, A.5.19, A.5.21, A.5.22, A.5.23, A.5.31, u A.8.13 referenzjati fir-raġunament tat-trattament |
| Kontroll operattiv | Kontrolli tal-kontinwità tan-negozju, tal-fornituri, tal-inċidenti, tal-backup, tat-tibdil, u tal-cloud aġġornati jew ikkonfermati | Xenarju ta’ tfixkil reġjonali miżjud mal-eżerċizzju ta’ rkupru minn diżastru |
| Rieżami tal-ġestjoni | It-tmexxija tirrieżamina bidliet fil-kuntest, riskji, sejbiet tal-awditjar, riżorsi, riskju residwu, u azzjonijiet ta’ titjib | Il-maniġment japprova baġit għal test ta’ cloud failover wara rieżami ta’ xenarju klimatiku |
| Informazzjoni dokumentata | Evidenza miżmuma, ikkontrollata, u li tista’ tinkiseb lura | Reġistru tal-kuntest, Reġistru tar-Riskji, Reġistru tal-Konformità, rapport tat-test tal-BCP, minuti tar-rieżami tal-ġestjoni |
L-evidenza tal-awditjar l-aktar b’saħħitha ma tkunx f’“fajl tal-klima” separat. Tidher fir-reġistri normali tal-ISMS u turi li s-sistema ta’ ġestjoni tista’ tirrispondi għal bidliet fil-kuntest estern.
Ibda bil-kuntest, il-partijiet interessati, u l-kamp ta’ applikazzjoni
Ir-rilevanza klimatika tibda fil-kuntest. L-organizzazzjoni għandha tirreġistra determinazzjoni ċara: rilevanti, mhux rilevanti, jew parzjalment rilevanti. “Rilevanti” ma jfissirx katastrofiku. Ifisser kapaċi jaffettwa r-riżultati intenzjonati tas-sigurtà tal-informazzjoni.
F’Zenith Blueprint, il-fażi tal-pedament u t-tmexxija tal-ISMS tibda b’analiżi tal-kuntest. Il-pass 1 jgħid:
Punt ta’ azzjoni 4.1: Agħmel brainstorming ta’ lista ta’ fatturi interni u esterni li huma rilevanti għas-sigurtà tal-informazzjoni tal-organizzazzjoni tiegħek.
L-istess gwida tirrakkomanda analiżi esterna wiesgħa, inklużi fatturi ambjentali permezz ta’ tekniki bħal PESTLE. Hawnhekk l-emenda dwar il-klima ssir operattiva. Minflok jistaqsi, “Għandna kontroll tal-klima?”, it-tim jistaqsi:
- Liema postijiet fiżiċi, ċentri tad-data, reġjuni tal-cloud, networks, u fornituri jappoġġaw servizzi fil-kamp ta’ applikazzjoni?
- Jista’ temp sever, sħana, nirien fil-foresti, għargħar, stress tal-ilma, instabbiltà tal-enerġija, jew tfixkil fit-trasport jaffettwa d-disponibbiltà, l-integrità, jew il-kunfidenzjalità?
- Il-klijenti jitolbu evidenza ta’ reżiljenza klimatika jew reżiljenza operattiva waqt id-due diligence tas-sigurtà?
- Ir-regolaturi, l-assiguraturi, l-investituri, jew il-klijenti tas-settur pubbliku jimponu aspettattivi dwar il-kontinwità tan-negozju, l-irkupru minn diżastru, jew id-disponibbiltà?
- Proġetti ta’ adattament għall-klima jistgħu jintroduċu riskji teknoloġiċi ġodda, bħal integrazzjonijiet tal-ġestjoni tal-bini, sensuri IoT, monitoraġġ ambjentali, jew migrazzjoni rapida lejn il-cloud?
- Hemm implikazzjonijiet għall-privatezza jekk monitoraġġ ġdid jinkludi data tal-impjegati, tal-post, tal-apparat, jew ambjentali marbuta ma’ persuni?
Għat-tim fintech ta’ Sarah, il-workshop tal-kuntest ipproduċa erba’ kwistjonijiet esterni realistiċi: espożizzjoni għal maltempati f’reġjun taċ-ċentru tad-data, konċentrazzjoni f’reġjun wieħed tal-cloud, dipendenza fuq fornitur ta’ hardware f’żona taħt stress tal-ilma, u aspettattivi regolatorji taħt DORA u NIS2.
Il-pass li jmiss huwa l-partijiet interessati. L-emenda teħtieġ li l-organizzazzjonijiet jiddeterminaw jekk il-partijiet interessati għandhomx rekwiżiti relatati mal-klima. Dawk il-partijiet jistgħu jinkludu klijenti, regolaturi, assiguraturi, fornituri tal-cloud, investituri, bordijiet, jew fornituri kritiċi.
Il-pass 2 ta’ Zenith Blueprint jgħaqqad din l-analiżi mal-kamp ta’ applikazzjoni tal-ISMS:
Punt ta’ azzjoni 4.3: Abbozza dikjarazzjoni tal-kamp ta’ applikazzjoni tal-ISMS. Elenka x’inhu inkluż (unitajiet tan-negozju, postijiet, sistemi) u kwalunkwe esklużjoni.
Dan huwa importanti għax it-tfixkil relatat mal-klima ħafna drabi jidħol permezz ta’ interfaċċi u dipendenzi. Organizzazzjoni tista’ tgħid li l-uffiċċju tagħha mhuwiex materjali għax il-produzzjoni hija ospitata fil-cloud, iżda l-awditur jista’ jistaqsi jekk l-appoġġ lill-klijenti, l-aċċess privileġġjat, ir-rispons għall-inċidenti, l-amministrazzjoni tal-backups, l-eskalazzjoni tal-fornituri, jew il-komunikazzjoni ta’ kriżi jiddependux fuq persuni, siti, jew fornituri barra mill-kamp ta’ applikazzjoni.
Il-Politika tas-Sigurtà tal-Informazzjoni għall-intrapriżi ta’ Clarysec tistabbilixxi l-linja bażi:
L-organizzazzjoni għandha timplimenta u żżomm Sistema ta’ Ġestjoni tas-Sigurtà tal-Informazzjoni (ISMS) skont il-Klawżoli 4 sa 10 ta’ ISO/IEC 27001:2022.
Teħtieġ ukoll l-istruttura tal-evidenza li jistennew l-awdituri:
L-ISMS għandu jinkludi limiti definiti tal-kamp ta’ applikazzjoni, metodoloġija ta’ valutazzjoni tar-riskju, objettivi miżurabbli, u kontrolli dokumentati ġġustifikati fid-Dikjarazzjoni ta’ Applikabbiltà (SoA).
Dawn il-kliem huma l-qalba tat-tħejjija għall-emenda: limiti tal-kamp ta’ applikazzjoni, metodoloġija tar-riskju, objettivi miżurabbli, u ġustifikazzjoni tas-SoA.
Ibdel il-kuntest klimatiku f’riskji għas-sigurtà tal-informazzjoni
L-aħjar evidenza rarament tkun riskju ġeneriku msejjaħ “tibdil fil-klima”. It-tibdil fil-klima huwa l-fattur tal-kuntest. Ix-xenarju tar-riskju għandu jiddeskrivi l-konsegwenza għas-sigurtà tal-informazzjoni.
Xenarji ta’ riskju b’saħħithom jidhru hekk:
- Temp estrem ifixkel l-aċċess għall-uffiċċju primarju waqt inċident tas-sigurtà, u jdewwem ir-rispons privileġġjat u l-komunikazzjonijiet mal-klijenti.
- Mewġa ta’ sħana reġjonali żżid il-probabbiltà ta’ instabbiltà fit-tkessiħ jew fl-enerġija f’ċentru tad-data li jappoġġa workloads tal-produzzjoni.
- Għargħar jaffettwa s-service desk ta’ fornitur kritiku, u jdewwem ir-restawr ta’ servizzi ġestiti ta’ protezzjoni tal-endpoints.
- Rekwiżiti tal-klijenti dwar ir-reżiljenza klimatika ma jinqabdux fir-Reġistru tal-Konformità, u joħolqu nuqqas ta’ konformità kuntrattwali u sejbiet tal-awditjar.
- Migrazzjoni ta’ emerġenza lejn il-cloud biex titnaqqas id-dipendenza fuq sit fiżiku taqbeż il-proċess standard tat-tibdil u r-rieżami tar-riskju tal-fornituri.
- Apparati ta’ monitoraġġ għall-adattament għall-klima jiġu konnessi man-network korporattiv mingħajr reġistrazzjoni tal-assi, logging, jew ġestjoni tal-vulnerabbiltajiet.
Dawn huma riskji għas-sigurtà tal-informazzjoni għax jaffettwaw id-disponibbiltà, il-ġestjoni tal-inċidenti, l-assigurazzjoni tal-fornituri, il-ġestjoni tal-assi, l-obbligi legali, it-tibdil sigur, jew il-privatezza.
Il-Politika tal-Ġestjoni tar-Riskju - SME ta’ Clarysec tgħid:
Ir-riskji identifikati kollha għandhom jiġu rreġistrati fir-Reġistru tar-Riskji.
Tsaħħaħ ukoll il-frekwenza tar-rieżami:
Ir-riskji għandhom jiġu rrieżaminati kull tliet xhur u aġġornati meta jseħħu avvenimenti sinifikanti.
Għal organizzazzjonijiet korporattivi, il-Politika tal-Ġestjoni tar-Riskju ta’ Clarysec twessa’ l-mudell tal-inputs:
L-inputs għall-identifikazzjoni tar-riskju għandhom jinkludu, iżda ma jkunux limitati għal, sejbiet tal-awditjar, skans tal-vulnerabbiltajiet, rapporti ta’ testijiet ta’ penetrazzjoni, xejriet tal-inċidenti, obbligi legali, u bidliet operattivi.
Ir-rilevanza klimatika tista’ tirriżulta minn kwalunkwe wieħed minn dawn l-inputs. Sejba ta’ awditjar minn klijent tista’ tidentifika evidenza nieqsa tar-reżiljenza. Aġġornament legali jista’ jżid obbligi ta’ reżiljenza operattiva. Migrazzjoni lejn il-cloud tista’ tmexxi workloads għal profil differenti ta’ espożizzjoni reġjonali. Test tal-kontinwità tan-negozju jista’ juri li l-persunal ma jistax jaċċessa l-proċeduri ta’ rkupru waqt qtugħ tal-elettriku.
| Kwistjoni kuntestwali | Theddida | Vulnerabbiltà | Impatt fuq C-I-A | Eżempju ta’ riskju tal-ISMS |
|---|---|---|---|---|
| Żieda fil-frekwenza ta’ maltempati reġjonali | Falliment fit-tul tal-grid tal-elettriku jew telf ta’ konnettività taċ-ċentru tad-data | Disinn tal-produzzjoni f’reġjun wieħed u failover mhux ittestjat | Impatt fuq id-disponibbiltà ta’ pjattaformi aċċessibbli għall-klijenti, ksur tal-SLA, ħsara reputazzjonali | RR-31: Telf ta’ disponibbiltà tas-servizz minħabba tfixkil influwenzat mill-klima fir-reġjun primarju tal-hosting |
| Konċentrazzjoni tal-katina tal-provvista f’żona vulnerabbli għall-klima | Tfixkil fl-operazzjonijiet tal-manifattura jew ta’ appoġġ | Fornitur uniku u żmien twil għas-sostituzzjoni | Impatt fuq id-disponibbiltà u l-integrità minn infrastruttura mhux appoġġata jew degradata | RR-32: Tfixkil fil-katina tal-provvista tal-ICT idewwem il-manutenzjoni tas-sigurtà u s-sostituzzjoni tal-hardware |
| Temp sever jaffettwa l-mobbiltà tal-persunal u l-enerġija fid-djar | Dawk li jirrispondu għall-inċidenti ma jistgħux jikkoordinaw waqt inċident ta’ severità għolja | Dipendenza żejda fuq post wieħed, komunikazzjoni dgħajfa permezz ta’ kanal separat | Impatt fuq id-disponibbiltà u l-kunfidenzjalità jekk it-trażżin u n-notifika jiddewwmu | RR-33: Kapaċità mnaqqsa ta’ rispons għall-inċidenti waqt tfixkil reġjonali |
| Sensuri ambjentali miżjuda fil-faċilitajiet | Ġbir ġdid ta’ data u apparati konnessi man-network | Assi mhux irreġistrati u regoli taż-żamma mhux ċari | Impatt fuq il-kunfidenzjalità u l-privatezza minn ġbir mhux meħtieġ ta’ data personali | RR-34: Monitoraġġ għall-adattament għall-klima jintroduċi assi mhux immaniġġjati u espożizzjoni għall-privatezza |
Kull riskju għandu jkollu sid, probabbiltà, impatt, deċiżjoni ta’ trattament, pożizzjoni tar-riskju residwu, u data tar-rieżami. Jekk l-organizzazzjoni tikkonkludi li ma hemmx riskju materjali għas-sigurtà tal-informazzjoni relatat mal-klima, dik il-konklużjoni xorta teħtieġ raġunament.
Uża d-Dikjarazzjoni ta’ Applikabbiltà biex tibdel il-loġika tar-riskju f’loġika tal-kontrolli
Ladarba x-xenarji relatati mal-klima jkunu rreġistrati, il-mistoqsija li jmiss hija jekk il-kontrolli humiex meħtieġa u jekk id-Dikjarazzjoni ta’ Applikabbiltà tirriflettix id-deċiżjoni. Il-Klawżoli 6.1.1 sa 6.1.3 ta’ ISO/IEC 27001:2022 jeħtieġu azzjonijiet ippjanati għar-riskji u l-opportunitajiet, valutazzjoni tar-riskju, trattament tar-riskju, kontrolli meħtieġa, tqabbil ma’ Annex A, u SoA b’ġustifikazzjonijiet għall-inklużjoni u l-esklużjoni.
Fil-fażi tal-Ġestjoni tar-Riskju, il-pass 13 ta’ Zenith Blueprint jagħti mudell prattiku ta’ traċċabbiltà:
Agħmel cross-reference mar-regolamenti: Jekk ċerti kontrolli jiġu implimentati speċifikament biex jintlaħqu GDPR, NIS2, jew DORA, tista’ tinnota dan jew fir-Reġistru tar-Riskji (bħala parti mill-ġustifikazzjoni tal-impatt tar-riskju) jew fin-noti tas-SoA.
Uża l-istess prinċipju għall-emenda dwar it-tibdil fil-klima. Tivvintax kontroll. Immappja x-xenarju mal-kontrolli eżistenti ta’ ISO/IEC 27002:2022 u spjega għaliex huma applikabbli.
| Xenarju mmexxi mill-klima | Oqsma probabbli ta’ kontrolli ta’ ISO/IEC 27002:2022 | Evidenza li għandha tinżamm |
|---|---|---|
| Temp sever ifixkel l-aċċess għall-uffiċċju waqt inċident tas-sigurtà | A.5.24 Ippjanar u tħejjija għall-ġestjoni tal-inċidenti tas-sigurtà tal-informazzjoni, A.5.26 Rispons għall-inċidenti tas-sigurtà tal-informazzjoni, A.5.29 Sigurtà tal-informazzjoni waqt tfixkil, A.5.30 Tħejjija tal-ICT għall-kontinwità tan-negozju | Pjan ta’ rispons għall-inċidenti, proċedura ta’ aċċess remot, test tas-siġra tat-telefonati, test tal-bridge tal-inċidenti, tagħlimiet miksuba |
| Sħana jew instabbiltà tal-enerġija taffettwa d-disponibbiltà tal-cloud jew taċ-ċentru tad-data | A.5.23 Sigurtà tal-informazzjoni għall-użu tas-servizzi cloud, A.5.30 Tħejjija tal-ICT għall-kontinwità tan-negozju, A.8.13 Backup tal-informazzjoni, A.5.19 Sigurtà tal-informazzjoni fir-relazzjonijiet mal-fornituri | Assigurazzjoni tal-fornituri, arkitettura tal-cloud, test tal-failover, test ta’ restawr minn backup |
| Għargħar jaffettwa l-appoġġ ta’ fornitur kritiku tal-ICT | A.5.19 Sigurtà tal-informazzjoni fir-relazzjonijiet mal-fornituri, A.5.21 Ġestjoni tas-sigurtà tal-informazzjoni fil-katina tal-provvista tal-ICT, A.5.22 Monitoraġġ, rieżami u ġestjoni tat-tibdil fis-servizzi tal-fornituri, A.5.30 Tħejjija tal-ICT għall-kontinwità tan-negozju | Valutazzjoni tar-riskju tal-fornitur, klawżoli kuntrattwali, rekord tal-monitoraġġ tal-fornitur, strateġija tal-ħruġ |
| Jidhru aspettattivi regolatorji jew tal-klijenti ġodda dwar ir-reżiljenza | A.5.31 Rekwiżiti legali, statutorji, regolatorji u kuntrattwali, A.5.36 Konformità mal-politiki, ir-regoli u l-istandards għas-sigurtà tal-informazzjoni, A.5.35 Rieżami indipendenti tas-sigurtà tal-informazzjoni | Aġġornament tar-Reġistru tal-Konformità, rieżami tal-politika, sejba tal-awditjar intern, minuti tar-rieżami tal-ġestjoni |
| Bidla teknoloġika ta’ emerġenza taqbeż ir-rieżami | A.8.32 Ġestjoni tat-tibdil, A.8.9 Ġestjoni tal-konfigurazzjoni, A.5.8 Sigurtà tal-informazzjoni fil-ġestjoni tal-proġetti, A.5.23 Sigurtà tal-informazzjoni għall-użu tas-servizzi cloud | Rekord tat-tibdil, aċċettazzjoni tar-riskju, rieżami tal-fornitur, rieżami wara l-implimentazzjoni |
| Monitoraġġ ambjentali jintroduċi pproċessar ta’ data personali | A.5.9 Inventarju tal-informazzjoni u assi assoċjati oħra, A.5.34 Privatezza u protezzjoni tal-PII, A.5.31 Rekwiżiti legali, statutorji, regolatorji u kuntrattwali, A.5.15 Kontroll tal-aċċess | Reġistru tal-Assi, skrining tad-DPIA, regola taż-żamma, rieżami tal-aċċess |
Il-Politika tal-Ġestjoni tar-Riskju għall-intrapriżi tagħmel it-trigger tas-SoA espliċitu:
Is-SoA għandha tiġi rrieżaminata wara kull valutazzjoni maġġuri tar-riskju jew bidla ambjentali sinifikanti.
Dik il-klawżola hija rilevanti ħafna. Bidla ambjentali sinifikanti tista’ tkun litterali, bħal espożizzjoni aġġornata għall-għargħar għal faċilità, jew operattiva, bħal bidla fil-fornituri taċ-ċentru tad-data, trasferiment ta’ workloads, ftuħ ta’ sit ġdid ta’ appoġġ, jew aċċettazzjoni ta’ klijent regolat b’rekwiżiti ta’ reżiljenza.
Raġunament b’saħħtu tas-SoA jkun speċifiku:
“Il-kontroll A.5.30 huwa applikabbli għax RR-31 jidentifika tfixkil potenzjali tas-servizz minn temp estrem li jaffettwa l-operazzjonijiet primarji ta’ appoġġ. It-trattament jinkludi koordinazzjoni remota tal-inċidenti, proċeduri ta’ rkupru ttestjati, eżerċizzju annwali tat-tħejjija tal-ICT, u verifika tal-cloud failover.”
Dan huwa aktar b’saħħtu minn “Applikabbli għax ISO jeħtieġu.”
Uża evidenza mill-politiki biex tagħmel l-emenda ripetibbli
L-emenda m’għandhiex toħloq ġirja ta’ darba qabel l-awditu. Għandha ssir parti miċ-ċiklu normali tar-rieżami tas-sistema ta’ ġestjoni.
Il-Politika dwar il-Konformità Legali u Regolatorja - SME ta’ Clarysec tgħid:
Kwalunkwe bidla li taffettwa l-konformità għandha tattiva rieżami tar-Reġistru tal-Konformità u tal-politiki rilevanti.
Żid l-emenda dwar it-tibdil fil-klima għas-sistemi ta’ ġestjoni ISO fir-Reġistru tal-Konformità, imbagħad agħmel cross-reference mal-obbligi relatati tal-klijenti, regolatorji, kuntrattwali, tal-assigurazzjoni, u taċ-ċertifikazzjoni. Jekk l-organizzazzjoni tinsab f’ambjent NIS2 jew DORA, rabat dawk l-obbligi mal-kontinwità tan-negozju, ir-rappurtar tal-inċidenti, l-assigurazzjoni tal-fornituri, u l-evidenza tal-governanza.
Għall-kontinwità tan-negozju, il-Politika dwar il-Kontinwità tan-Negozju u l-Irkupru minn Diżastru - SME ta’ Clarysec tistenna evidenza:
li x-xenarji ta’ tfixkil ġew ikkunsidrati u ttestjati bħala parti mill-valutazzjonijiet tar-riskju
Hawnhekk ix-xenarji klimatiċi jsiru operattivi. Eżerċizzju tabletop għal telf reġjonali tal-elettriku, eżerċizzju ta’ restawr minn backup, verifika tal-cloud failover, jew simulazzjoni ta’ qtugħ fl-appoġġ tal-fornitur kollha jistgħu jappoġġaw l-emenda jekk ikunu marbuta mar-Reġistru tar-Riskji.
Għall-governanza tal-awditjar, il-Politika tal-Monitoraġġ tal-Awditjar u l-Konformità - SME ta’ Clarysec tgħid:
Is-sejbiet tal-awditjar u l-aġġornamenti tal-istatus għandhom jiġu inklużi fil-proċess tar-rieżami tal-ġestjoni tal-ISMS.
Jekk awditu intern jidentifika evidenza dgħajfa dwar l-emenda klimatika, is-sejba m’għandhiex tibqa’ f’reġistru tat-traċċar tal-awditjar. Għandha tidħol fir-rieżami tal-ġestjoni, fl-azzjoni korrettiva, u fit-titjib kontinwu.
L-evidenza tal-privatezza hija importanti fejn l-adattament għall-klima jbiddel l-ipproċessar ta’ data personali. Il-Politika tas-Sistema ta’ Ġestjoni tal-Informazzjoni dwar il-Privatezza ta’ Clarysec teħtieġ dixxiplina tal-kuntest:
[It-tnejn] Ir-Responsabbli għall-Privatezza / Maniġer tal-PIMS għandu jiddokumenta kwistjonijiet esterni u interni tal-kuntest tal-privatezza f’REG01 kull sena u fi żmien 30 jum minn kwalunkwe bidla materjali.
Teħtieġ ukoll li jinqabdu r-rekwiżiti tal-partijiet interessati:
[It-tnejn] Ir-Responsabbli għall-Privatezza / Maniġer tal-PIMS għandu jiddokumenta l-partijiet interessati rilevanti u r-rekwiżiti tagħhom għall-PIMS f’REG01 kull sena u fi żmien 30 jum minn kwalunkwe bidla materjali.
Għar-riskji tal-privatezza u d-DPIAs, il-Politika dwar il-Valutazzjoni tar-Riskju tal-Privatezza u d-DPIA iżżid:
[It-tnejn] Ir-Responsabbli għall-Privatezza / Maniġer tal-PIMS għandu jirrapporta l-istatus tar-riskju tal-privatezza u tad-DPIA minn REG04 għal REG12 kull tliet xhur u qabel kull rieżami tal-ġestjoni.
Il-Politika dwar il-Monitoraġġ, l-Awditjar u t-Titjib tal-PIMS tipprovdi mudell tar-rieżami tal-ġestjoni li huwa utli lil hinn mill-privatezza:
[It-tnejn] It-Tmexxija Superjuri għandha tirrieżamina nuqqasijiet ta’ konformità tal-PIMS, azzjonijiet korrettivi, riżultati tal-monitoraġġ, riżultati tal-awditjar, riskju tal-privatezza, assigurazzjoni tal-fornituri, u inputs dwar bidliet fil-partijiet interessati f’REG12 waqt kull rieżami tal-ġestjoni.
U l-Politika tal-Informazzjoni Dokumentata u tal-Ġestjoni tal-Evidenza tal-PIMS issaħħaħ l-indiċjar tal-evidenza:
[Kollha] Ir-Responsabbli għall-Privatezza / Maniġer tal-PIMS għandu jżomm indiċi tal-informazzjoni dokumentata tal-PIMS f’REG12 qabel il-pubblikazzjoni inizjali tal-PIMS u kull tliet xhur wara dan.
Għat-tħejjija tal-ISMS għall-emenda dwar il-klima, uża l-istess dixxiplina: żomm indiċi tal-evidenza sabiex it-tim tal-awditjar ikun jista’ jikseb malajr ir-reġistri tal-kuntest, tar-riskju, tas-SoA, tal-kontinwità, tal-fornituri, u tar-rieżami tal-ġestjoni.
Valur ta’ konformità bejn oqfsa differenti: ISO 27001, NIS2, DORA, GDPR, NIST CSF, u COBIT
L-emenda tal-ISO 27001 dwar it-tibdil fil-klima hija rekwiżit tas-sistema ta’ ġestjoni ISO, iżda l-evidenza għandha valur regolatorju u ta’ assigurazzjoni usa’.
NIS2 teħtieġ li entitajiet essenzjali u importanti japplikaw miżuri xierqa u proporzjonati għall-ġestjoni tar-riskji taċ-ċibersigurtà b’approċċ li jkopri l-perikli kollha. Article 21 ikopri l-analiżi tar-riskju, il-ġestjoni tal-inċidenti, il-kontinwità tan-negozju, il-backup, l-irkupru minn diżastru, il-ġestjoni tal-kriżijiet, is-sigurtà tal-katina tal-provvista, l-iżvilupp sigur, l-evalwazzjoni tal-effettività, it-taħriġ, il-kontrolli kriptografiċi, il-kontroll tal-aċċess, u l-ġestjoni tal-assi. Temp sever, instabbiltà tal-enerġija, u tfixkil tal-fornituri jaqblu b’mod naturali ma’ dik il-perspettiva li tkopri l-perikli kollha. Article 20 jeħtieġ ukoll li l-korpi maniġerjali japprovaw il-miżuri għall-ġestjoni tar-riskji taċ-ċibersigurtà u jissorveljaw l-implimentazzjoni, ħaġa li tallinja mal-evidenza tar-rieżami tal-ġestjoni ta’ ISO/IEC 27001:2022.
DORA huwa partikolarment rilevanti għall-entitajiet finanzjarji. Jeħtieġ ġestjoni tar-riskju tal-ICT, responsabbiltà tal-korp maniġerjali, pjanijiet ta’ kontinwità u rkupru, ittestjar tar-reżiljenza operattiva diġitali, ġestjoni tar-riskju tal-ICT ta’ partijiet terzi, u titjib kontinwu. Jekk organizzazzjoni finanzjarja diġà tuża r-rieżami tal-ġestjoni tal-ISMS biex tapprova azzjonijiet ta’ kontinwità tal-ICT relatati mal-klima, l-istess evidenza tista’ tappoġġa narrattiva ta’ governanza taħt DORA.
GDPR isir rilevanti meta l-adattament għall-klima jbiddel l-ipproċessar ta’ data personali. Eżempji jinkludu monitoraġġ tas-sikurezza tal-forza tax-xogħol, traċċar tal-post waqt temp sever, sensuri ġodda tal-bini, monitoraġġ ambjentali marbut mal-impjegati, jew bidliet fil-postijiet tal-ipproċessar fil-cloud. Ir-responsabbiltà taħt GDPR, il-limitazzjoni tal-għan, il-minimizzazzjoni tad-data, is-sigurtà, iż-żamma, u l-governanza tal-fornituri jibqgħu kollha applikabbli waqt tfixkil.
NIST CSF 2.0 jipprovdi lingwaġġ eżekuttiv għall-istess evidenza. Il-funzjoni GOVERN tiegħu tenfasizza l-kuntest organizzattiv, l-aspettattivi tal-partijiet interessati, ir-rekwiżiti legali u regolatorji, l-istrateġija tal-ġestjoni tar-riskju, ir-rwoli, is-sorveljanza, u r-riskju tal-katina tal-provvista. Il-professjonisti tal-assigurazzjoni orjentati lejn COBIT 2019 u ISACA ħafna drabi jiffokaw fuq is-sjieda, il-metriċi tal-prestazzjoni, l-aċċettazzjoni tar-riskju, l-objettivi tal-governanza, il-ġestjoni tal-kwistjonijiet, u evidenza li l-maniġment jaf li l-kontrolli qed jaħdmu.
| Perspettiva tal-qafas | Kif tgħin l-evidenza tal-ISMS relatata mal-klima |
|---|---|
| ISO/IEC 27001:2022 | Turi l-kuntest, il-partijiet interessati, il-kamp ta’ applikazzjoni, it-trattament tar-riskju, is-SoA, ir-rieżami tal-ġestjoni, u t-titjib kontinwu |
| NIS2 | Tappoġġa ġestjoni tar-riskju b’approċċ li jkopri l-perikli kollha, responsabbiltà tal-maniġment, kontinwità tan-negozju, ġestjoni tal-inċidenti, u evidenza tar-riskju tal-fornituri |
| DORA | Tappoġġa l-governanza tar-riskju tal-ICT, il-kontinwità, l-ittestjar, il-ġestjoni tad-dipendenzi fuq partijiet terzi, u s-sorveljanza mill-korp maniġerjali |
| GDPR | Tappoġġa r-responsabbiltà fejn l-adattament għall-klima jbiddel l-ipproċessar ta’ data personali, il-monitoraġġ, il-fornituri, iż-żamma, jew il-postijiet tal-cloud |
| NIST CSF 2.0 | Tappoġġa r-riżultati ta’ GOVERN, l-aspettattivi tal-partijiet interessati, il-komunikazzjoni tar-riskju, ir-riskju tal-katina tal-provvista, u pjanijiet ta’ azzjoni prijoritizzati |
| COBIT 2019 u assigurazzjoni ISACA | Tappoġġa s-sjieda tal-governanza, il-monitoraġġ tal-prestazzjoni, l-aċċettazzjoni tar-riskju, it-traċċar tal-kwistjonijiet, u t-traċċabbiltà tal-assigurazzjoni |
Zenith Controls huwa utli hawnhekk għax jgħin lit-timijiet tal-konformità jaraw kif l-istess oġġett ta’ evidenza jappoġġa oqfsa multipli. Mhuwiex sett separat ta’ kontrolli. Huwa gwida ta’ konformità bejn oqfsa differenti għall-immappjar tal-loġika tal-kontrolli ta’ ISO/IEC 27001:2022 u ISO/IEC 27002:2022 mal-aspettattivi tal-awditjar, tal-assigurazzjoni, u regolatorji.
Għal dan is-suġġett, diversi kontrolli ta’ ISO/IEC 27002:2022 huma ċentrali. A.5.31 Rekwiżiti legali, statutorji, regolatorji u kuntrattwali jappoġġa l-obbligu li jiġu identifikati u miżmuma rekwiżiti applikabbli. A.5.4 Responsabbiltajiet tal-maniġment jappoġġa r-responsabbiltà tat-tmexxija. A.5.36 Konformità mal-politiki, ir-regoli u l-istandards għas-sigurtà tal-informazzjoni jappoġġa l-assigurazzjoni li r-regoli jiġu segwiti. A.5.29 u A.5.30 jappoġġaw is-sigurtà tal-informazzjoni waqt tfixkil u t-tħejjija tal-ICT għall-kontinwità tan-negozju. A.5.19, A.5.21, u A.5.22 jappoġġaw ir-reżiljenza tal-fornituri u tal-katina tal-provvista tal-ICT.
Zenith Controls jgħid:
Kontroll 5.36 iservi bħala l-mekkaniżmu ta’ infurzar għar-regoli definiti taħt 5.1.
Fil-kuntest tal-emenda dwar il-klima, dan ifisser li l-organizzazzjoni ma taġġornax biss politika. Timmonitorja jekk ir-rieżamijiet tal-kuntest, l-aġġornamenti tar-riskju, ir-rieżamijiet tas-SoA, it-testijiet tal-kontinwità, ir-rieżamijiet tal-fornituri, u l-azzjonijiet tar-rieżami tal-ġestjoni fil-fatt iseħħux.
Ir-rieżami tal-ġestjoni huwa l-mument tal-verità fil-livell tal-bord
Il-Klawżola 9.3 ta’ ISO/IEC 27001:2022 teħtieġ li t-Tmexxija Superjuri tirrieżamina l-ISMS f’intervalli ppjanati biex tiżgura li jibqa’ xieraq, adegwat, u effettiv. Għall-emenda dwar il-klima, ir-rieżami tal-ġestjoni huwa fejn l-evidenza tal-kuntest tinbidel f’responsabbiltà tat-tmexxija.
Zenith Blueprint, fil-fażi Awditjar, Rieżami u Titjib, pass 28, jgħid lit-timijiet jiġbru inputs għar-rieżami tal-ġestjoni, inkluż:
✓ Bidliet fi kwistjonijiet esterni u interni: Agħti sommarju ta’ kwalunkwe bidla sinifikanti fil-kuntest (Klawżola 4.1) jew fir-rekwiżiti tal-partijiet interessati (Klawżola 4.2) minn meta beda l-proġett tal-ISMS.
Sarah użat dik l-istruttura biex tagħti briefing lit-tim tat-tmexxija tagħha. Is-slide tagħha għar-rieżami tal-ġestjoni kienet konċiża:
- ISO ordnat li t-tibdil fil-klima jiġi kkunsidrat fil-kuntest tas-sistema ta’ ġestjoni.
- It-tim tal-ISMS iddetermina rilevanza għad-disponibbiltà taċ-ċentru tad-data, il-konċentrazzjoni fil-cloud, id-dipendenza fuq il-fornituri, u l-aspettattivi regolatorji.
- Żewġ riskji ġew miżjuda fir-Reġistru tar-Riskji b’probabbiltà medja-baxxa u impatt għoli.
- It-trattament juża kontrolli eżistenti għat-tħejjija tal-ICT, il-ġestjoni tal-fornituri, il-backups, is-servizzi cloud, u r-rekwiżiti legali.
- Qed tintalab approvazzjoni mill-maniġment għal test imsaħħaħ ta’ rkupru minn diżastru li jissimula instabbiltà reġjonali tal-enerġija.
Il-minuti rreġistraw id-deċiżjoni, is-sidien tal-azzjonijiet, id-dati ta’ skadenza, u l-approvazzjoni tar-riżorsi. Din hija evidenza ta’ awditjar ta’ kwalità għolja għax turi li t-Tmexxija Superjuri rrieżaminat il-kwistjoni u ħadet deċiżjoni bbażata fuq ir-riskju.
Il-Politika tas-Sigurtà tal-Informazzjoni għall-intrapriżi ta’ Clarysec teħtieġ li r-rieżami tal-ġestjoni jinkludi:
Deċiżjonijiet dwar aġġornamenti għall-kamp ta’ applikazzjoni, il-kontrolli, u l-allokazzjoni tar-riżorsi
Pakkett b’saħħtu għar-rieżami tal-ġestjoni tal-emenda dwar il-klima għandu jinkludi:
- Estratt mir-reġistru tal-kuntest li juri d-determinazzjoni tar-rilevanza klimatika.
- Estratt mir-reġistru tal-partijiet interessati li juri rekwiżiti jew raġunament għaliex ma hemmx.
- Rieżami tal-kamp ta’ applikazzjoni li jkopri postijiet, servizzi cloud, fornituri, timijiet ta’ appoġġ, u interfaċċi.
- Entrati fir-Reġistru tar-Riskji u status tat-trattament.
- Bidliet fis-SoA jew konferma li l-ġustifikazzjonijiet eżistenti jibqgħu biżżejjed.
- Riżultati tat-testijiet tal-kontinwità tan-negozju u tal-irkupru minn diżastru.
- Aġġornamenti tal-assigurazzjoni tal-fornituri għal dipendenzi tal-cloud, taċ-ċentru tad-data, tal-MSP, tal-MSSP, tat-telekomunikazzjoni, tal-faċilitajiet, u tal-appoġġ esternalizzat.
- Implikazzjonijiet għar-rispons għall-inċidenti, inklużi dipendenzi ta’ eskalazzjoni u komunikazzjoni.
- Aġġornamenti tar-reġistru legali u regolatorju.
- Talbiet għal riżorsi, deċiżjonijiet, u aċċettazzjoni tar-riskju residwu.
- Azzjonijiet ta’ titjib b’sidien u dati ta’ skadenza.
Jekk il-kwistjoni qatt ma tasal għar-rieżami tal-ġestjoni, tista’ tidher performattiva. Jekk tasal għar-rieżami tal-ġestjoni permezz tal-kuntest, ir-riskju, il-kontrolli, u l-evidenza, tidher bħal ISMS li jaħdem.
Sejbiet komuni tal-awditjar u kif tevitahom
Il-biċċa l-kbira tas-sejbiet dwar l-emenda klimatika huma fallimenti ta’ traċċabbiltà, mhux fallimenti tekniċi.
| Sejba komuni | Għaliex isseħħ | Kif tevitaha |
|---|---|---|
| Il-kuntest jgħid li l-klima hija rilevanti, iżda r-Reġistru tar-Riskji huwa sieket | L-organizzazzjoni ddokumentat il-kwistjoni iżda ma rabtithiex mal-ippjanar tal-Klawżola 6 | Żid xenarji speċifiċi ta’ riskju jew iddokumenta għaliex ma huwiex meħtieġ xenarju ta’ riskju |
| Il-klima hija mmarkata bħala mhux rilevanti minkejja dipendenzi ovvji | Id-deċiżjoni injorat postijiet, reġjuni tal-cloud, fornituri, jew operazzjonijiet ta’ appoġġ | Ibbaża d-deċiżjonijiet ta’ rilevanza fuq dipendenzi u evidenza reali |
| Ir-rekwiżiti tal-partijiet interessati huma neqsin | L-aspettattivi tal-klijenti, regolaturi, assiguraturi, investituri, jew tal-bord ma ġewx rrieżaminati | Irrevedi kuntratti, kwestjonarji, obbligi regolatorji, talbiet tal-assigurazzjoni, u rekwiżiti ta’ rappurtar lill-bord |
| Il-ġustifikazzjonijiet tas-SoA huma ġeneriċi | Il-kontrolli ġew elenkati mingħajr raġunament tar-riskju jew tal-konformità | Rabat il-kontrolli ma’ IDs tar-riskju, obbligi, u evidenza tat-testijiet |
| Ir-rieżami tal-ġestjoni jsemmi l-klima iżda ma jirreġistra ebda deċiżjoni | Is-suġġett ġie diskuss mingħajr outputs | Aqbad deċiżjonijiet, sidien, riżorsi, aċċettazzjoni tar-riskju residwu, u dati ta’ skadenza |
| L-ittestjar tal-kontinwità huwa maqtugħ mill-valutazzjoni tar-riskju | L-eżerċizzji tal-BCP ma ġewx marbuta ma’ xenarji identifikati | Irreferi għal IDs tar-riskju fil-pjanijiet u r-rapporti tat-testijiet |
| Id-dipendenzi fuq il-fornituri jiġu injorati | L-organizzazzjoni ffokat biss fuq il-faċilitajiet interni | Inkludi dipendenzi tal-cloud, taċ-ċentru tad-data, tal-MSP, tal-MSSP, tat-telekomunikazzjoni, tal-faċilitajiet, tal-enerġija, u tal-appoġġ esternalizzat |
| L-impatti fuq il-privatezza jintilfu | Proġetti ta’ adattament introduċew monitoraġġ jew data tal-post mingħajr skrining tad-DPIA | Iċċekkja bidliet ta’ adattament għall-klima għal impatti fuq l-ipproċessar ta’ data personali |
Il-pakkett tal-evidenza tiegħek lest għall-awditjar
Qabel l-awditu ta’ sorveljanza jew ta’ ċertifikazzjoni mill-ġdid li jmiss, għaqqad pakkett konċiż ta’ evidenza. M’għandux għalfejn ikun kbir. Irid ikun konness.
| Oġġett ta’ evidenza | X’għandu jipprova |
|---|---|
| Entrata fir-reġistru tal-kuntest | It-tibdil fil-klima ġie kkunsidrat bħala kwistjoni esterna u r-rilevanza ġiet iddeterminata b’raġunament |
| Reġistru tal-partijiet interessati | Rekwiżiti rilevanti minn klijenti, regolaturi, assiguraturi, fornituri tal-cloud, bord, jew partijiet oħra ġew identifikati jew esklużi b’raġunament |
| Rieżami tal-kamp ta’ applikazzjoni | Postijiet, servizzi cloud, fornituri, operazzjonijiet ta’ appoġġ, u interfaċċi ġew ikkunsidrati |
| Reġistru tar-Riskji | Xenarji tas-sigurtà tal-informazzjoni mmexxija mill-klima ġew irreġistrati jew jeżisti raġunament dokumentat li ma hemmx riskju materjali |
| Pjan ta’ Trattament tar-Riskju | Sidien, kontrolli, dati, riskju residwu, u deċiżjonijiet ta’ trattament huma definiti |
| Dikjarazzjoni ta’ Applikabbiltà | Kontrolli eżistenti ta’ Annex A huma ġġustifikati b’loġika tar-riskju u tal-konformità |
| Reġistru tal-Konformità | L-emenda ISO u l-obbligi relatati taħt NIS2, DORA, tal-klijenti, tal-assiguraturi, jew kuntrattwali jiġu traċċati |
| Evidenza tal-BCP u tad-DR | Xenarji ta’ tfixkil ġew ikkunsidrati, ittestjati, u marbuta mal-valutazzjoni tar-riskju |
| Reġistri tal-assigurazzjoni tal-fornituri | Dipendenzi kritiċi tal-ICT ġew irrieżaminati għar-reżiljenza, il-monitoraġġ, u konsiderazzjonijiet tal-ħruġ |
| Minuti tar-rieżami tal-ġestjoni | It-Tmexxija Superjuri rrieżaminat il-kuntest, ir-riskju, ir-riżorsi, id-deċiżjonijiet, ir-riskju residwu, u l-azzjonijiet ta’ titjib |
| Lista ta’ kontroll tal-awditjar intern | L-emenda ġiet ittestjata bħala parti mill-awditjar jew mill-monitoraġġ tal-konformità |
| Indiċi tal-evidenza | Ir-reġistri huma kkontrollati, jistgħu jinkisbu lura, u għandhom sid |
Dak il-pakkett jagħti lill-awditur traċċa nadifa: mill-kuntest għar-riskju, mir-riskju għall-kontroll, mill-kontroll għall-evidenza, mill-evidenza għar-rieżami tal-ġestjoni, u mir-rieżami tal-ġestjoni għat-titjib.
Ibdel l-emenda f’evidenza, mhux f’ansjetà
L-emenda tal-ISO 27001 dwar it-tibdil fil-klima mhijiex nassa burokratika jekk l-ISMS tiegħek diġà jaħdem bħala sistema ta’ ġestjoni. Hija tfakkira biex turi li l-organizzazzjoni tiegħek tista’ tagħraf kwistjoni esterna li qed tinbidel, tiddeċiedi jekk hijiex importanti, tivvaluta l-effett tagħha fuq ir-riżultati tas-sigurtà tal-informazzjoni, taġġorna r-riskji u l-kontrolli fejn ikun meħtieġ, u tinvolvi lit-Tmexxija Superjuri fid-deċiżjoni.
Ibda b’rieżami tal-evidenza ta’ 60 minuta. Ġib ir-reġistru tal-kuntest, ir-reġistru tal-partijiet interessati, il-kamp ta’ applikazzjoni tal-ISMS, ir-Reġistru tar-Riskji, is-SoA, ir-rapport tat-test tal-BCP, ir-reġistru tal-fornituri, ir-Reġistru tal-Konformità, u l-aħħar minuti tar-rieżami tal-ġestjoni. Staqsi mistoqsija waħda: nistgħu nittraċċaw l-emenda dwar il-klima mill-kuntest sad-deċiżjoni tat-tmexxija?
Jekk il-katina tkun miksura, sewwiha qabel ma l-awditur isib il-lakuna.
Clarysec jista’ jgħinek tibni dik it-traċċabbiltà malajr. Uża Zenith Blueprint: An Auditor’s 30-Step Roadmap biex tqiegħed ix-xogħol fil-fażijiet it-tajba tal-implimentazzjoni, uża Zenith Controls: The Cross-Compliance Guide biex timmappja l-evidenza bejn ISO/IEC 27001:2022, NIS2, DORA, GDPR, NIST CSF, u assigurazzjoni orjentata lejn COBIT, u uża l-mudelli ta’ politiki ta’ Clarysec biex ir-reġistri jkunu ripetibbli, rieżaminabbli, u lesti għall-awditjar.
Skeda evalwazzjoni tal-evidenza tal-emenda dwar il-klima ma’ Clarysec u ibdel mistoqsija skomda tal-awditu fi tweġiba kunfidenti, lesta għall-bord.
Frequently Asked Questions
About the Author

Igor Petreski
Compliance Systems Architect, Clarysec LLC
Igor Petreski is a cybersecurity leader with over 30 years of experience in information technology and a dedicated decade specializing in global Governance, Risk, and Compliance (GRC).Core Credentials & Qualifications:• MSc in Cyber Security from Royal Holloway, University of London• PECB-Certified ISO/IEC 27001 Lead Auditor & Trainer• Certified Information Systems Auditor (CISA) from ISACA• Certified Information Security Manager (CISM) from ISACA • Certified Ethical Hacker from EC-Council