Kuntratti mal-fornituri taħt NIS2 b’evidenza ISO 27001

Huma s-07:40 ta’ nhar ta’ Tnejn. Is-CISO ta’ pjattaforma loġistika b’servizzi cloud jiftaħ imejl mingħand fornitur ta’ Managed Detection and Response. Il-messaġġ huwa qasir, kawt u skomdu: il-fornitur sab aċċess suspettuż għal ambjent ta’ appoġġ użat minn diversi klijenti. Id-dettalji huma limitati. Il-fornitur iwiegħed aġġornament “hekk kif ikun prattikament possibbli”.
Sat-08:15, il-Maniġer tal-Konformità qed jistaqsi jekk dan jistax jiskatta rappurtar taħt NIS2. Sat-08:40, l-akkwist qed ifittex il-kuntratt. Sad-09:10, is-segretarju tal-bord irid briefing dwar ir-responsabbiltà tal-maniġment. Sal-10:00, il-funzjoni legali tistaqsi jekk il-kuntratt jinkludix notifika fi żmien 24 siegħa, drittijiet ta’ awditjar, kontrolli tas-sottokuntratturi, aċċess għall-evidenza, obbligi ta’ kontinwità tan-negozju, ritorn tad-data, u dispożizzjonijiet dwar it-tħassir.
Ħadd ma jrid jiskopri waqt inċident live li ftehim ma’ fornitur kritiku jgħid biss “miżuri ta’ sigurtà raġonevoli”.
Hawnhekk il-klawżoli kuntrattwali mal-fornituri taħt NIS2 ma jibqgħux test legali standard u jsiru kontrolli operattivi. Għal entitajiet essenzjali u importanti, il-governanza tal-fornituri issa hija parti mir-responsabbiltà tal-bord, mill-evidenza superviżorja, mit-tħejjija għall-inċidenti, mill-assigurazzjoni lill-klijenti, mill-konformità tal-privatezza, u mill-ippjanar tar-reżiljenza. Kuntratt iffirmat mhuwiex biżżejjed. L-organizzazzjoni trid tipprova li r-riskji tal-fornituri huma identifikati, approvati, trattati, immonitorjati, u sostnuti b’evidenza.
L-approċċ ta’ Clarysec jibda minn prinċipju sempliċi: jekk klawżola tal-fornitur ma tistax tiġi mmonitorjata, sostnuta b’evidenza, u ttestjata, mhijiex kontroll.
Il-Zenith Blueprint: pjan direzzjonali tal-awditur fi 30 pass ipoġġi r-relazzjonijiet mal-fornituri fil-fażi Kontrolli fl-Azzjoni, Pass 23, fejn il-ftehimiet, il-monitoraġġ, l-onboarding, ir-rivalutazzjoni, u l-evidenza tal-awditjar jinbidlu f’xogħol prattiku tal-ISMS. Il-Zenith Controls: il-gwida għall-konformità bejn oqfsa differenti imbagħad jimmappja l-kontrolli tal-fornituri ta’ ISO/IEC 27002:2022 ma’ NIS2, DORA, GDPR, NIST, COBIT 2019, standards ISO ta’ appoġġ, u metodoloġiji tal-awditjar.
Ir-riżultat huwa mudell ta’ governanza tal-fornituri li jistgħu jużaw l-akkwist, il-funzjoni legali, is-sigurtà, il-privatezza, u l-bord.
Għaliex NIS2 jibdel il-kuntratti mal-fornituri f’reġistri ta’ evidenza
NIS2 Article 20 jeħtieġ li l-korpi maniġerjali ta’ entitajiet essenzjali u importanti japprovaw il-miżuri tal-ġestjoni tar-riskju taċ-ċibersigurtà, jissorveljaw l-implimentazzjoni tagħhom, u jkunu responsabbli għal ksur. Article 21 jeħtieġ miżuri tekniċi, operattivi u organizzattivi xierqa u proporzjonati, inklużi analiżi tar-riskju, ġestjoni tal-inċidenti, kontinwità tan-negozju, sigurtà tal-katina tal-provvista, akkwist u manutenzjoni siguri, evalwazzjoni tal-effettività, iġjene ċibernetika, kontrolli kriptografiċi, sigurtà tar-riżorsi umani, kontroll tal-aċċess, politika tal-ġestjoni tal-assi, u MFA fejn ikun xieraq.
Article 21(3) jagħmel id-diliġenza dovuta tal-fornituri espliċita. L-organizzazzjonijiet iridu jqisu vulnerabbiltajiet speċifiċi għal fornituri diretti u fornituri tas-servizzi, il-kwalità ġenerali tal-prodotti u tal-prattiki taċ-ċibersigurtà, u l-proċeduri ta’ żvilupp sigur.
Din il-lingwa toħloq obbligu prattiku: ir-relazzjonijiet mal-fornituri jridu jkunu bbażati fuq ir-riskju, infurzabbli kuntrattwalment, u suġġetti għal rieżami. Kwestjonarju tal-fornitur maħżun f’folder mhuwiex biżżejjed. Kuntratt ġeneriku mingħajr skeda ta’ żmien għall-inċidenti, mingħajr drittijiet għall-evidenza, u mingħajr viżibbiltà fuq is-sottokuntratturi mhuwiex biżżejjed. Ċertifikazzjoni ta’ fornitur li ħadd ma rreveda mhijiex biżżejjed.
ISO/IEC 27001:2022 jipprovdi l-mudell operattiv. Il-Klawżoli 4.1 sa 4.4 jeħtieġu li l-organizzazzjoni tifhem il-kuntest, il-partijiet interessati, l-obbligi legali u kuntrattwali, il-kamp ta’ applikazzjoni tal-ISMS, u d-dipendenzi. Il-Klawżoli 5.1 sa 5.3 jeħtieġu tmexxija, politika, rwoli, u rappurtar. Il-Klawżoli 6.1.1 sa 6.1.3 jeħtieġu valutazzjoni tar-riskju, trattament tar-riskju, u d-Dikjarazzjoni ta’ Applikabbiltà. Il-Klawżoli 8.1 sa 8.3 jeħtieġu kontroll operattiv, evalwazzjonijiet tar-riskju ripetuti, u riżultati dokumentati.
Għall-governanza tal-fornituri, l-aktar kontrolli importanti tal-Anness A ta’ ISO/IEC 27002:2022 jinkludu:
- A.5.19 Sigurtà tal-informazzjoni fir-relazzjonijiet mal-fornituri
- A.5.20 Indirizzar tas-sigurtà tal-informazzjoni fil-ftehimiet mal-fornituri
- A.5.21 Ġestjoni tas-sigurtà tal-informazzjoni fil-katina tal-provvista tal-ICT
- A.5.22 Monitoraġġ, rieżami u ġestjoni tat-tibdil tas-servizzi tal-fornituri
- A.5.24 Ippjanar u tħejjija għall-ġestjoni tal-inċidenti
- A.5.25 Evalwazzjoni u deċiżjoni dwar avvenimenti tas-sigurtà tal-informazzjoni
- A.5.26 Rispons għall-inċidenti tas-sigurtà tal-informazzjoni
- A.5.27 Tagħlim minn inċidenti tas-sigurtà tal-informazzjoni
- A.5.28 Ġbir tal-evidenza
- A.5.29 Sigurtà tal-informazzjoni waqt tfixkil
- A.5.30 Tħejjija tal-ICT għall-kontinwità tan-negozju
- A.5.31 Rekwiżiti legali, statutorji, regolatorji u kuntrattwali
- A.5.34 Privatezza u protezzjoni tal-PII
- A.8.8 Ġestjoni tal-vulnerabbiltajiet tekniċi
- A.8.13 Informazzjoni tal-backup
- A.8.15 Logging
- A.8.16 Attivitajiet ta’ monitoraġġ
- A.8.24 Użu tal-kontrolli kriptografiċi
- A.8.32 Ġestjoni tat-tibdil
Il-qofol huwa s-sjieda. Klawżola għandha valur limitat jekk ħadd ma għandu r-riskju, ħadd ma jirrevedi l-evidenza, ħadd ma jsegwi l-eċċezzjonijiet, u ħadd ma jeskala n-nuqqas ta’ konformità.
Il-Politika tas-Sigurtà ta’ Partijiet Terzi u tal-Fornituri għall-intrapriżi tagħmel dan espliċitu:
“Drittijiet ta’ awditjar, spezzjoni, u talba għal evidenza tas-sigurtà”
Mit-taqsima “Rekwiżiti ta’ governanza”, klawżola tal-politika 5.3.4.
Għall-SMEs, il-Politika tas-Sigurtà ta’ Partijiet Terzi u tal-Fornituri għall-SMEs tistabbilixxi l-istess aspettattiva prattika:
“Drittijiet ta’ awditjar jew disponibbiltà ta’ evidenza ta’ konformità”
Mit-taqsima “Rekwiżiti ta’ governanza”, klawżola tal-politika 5.3.4.
Din id-distinzjoni hija importanti. Organizzazzjoni iżgħar tista’ ma tkunx kapaċi tawditja kull fornitur cloud ewlieni fuq il-post, iżda tista’ teħtieġ aċċess għal evidenza ta’ assigurazzjoni, bħall-kamp ta’ applikazzjoni taċ-ċertifikazzjoni ISO/IEC 27001:2022, rapporti SOC, sommarji ta’ testijiet ta’ penetrazzjoni, attestazzjonijiet ta’ rimedju tal-vulnerabbiltajiet, sommarji tal-inċidenti, rapporti ta’ testijiet tal-kontinwità tan-negozju, u konfermi tat-tħassir tad-data.
Is-sinsla bi tliet kontrolli tal-assigurazzjoni tal-fornituri taħt NIS2
Fil-mudell ta’ konformità bejn oqfsa differenti ta’ Clarysec, tliet kontrolli ta’ ISO/IEC 27002:2022 jiffurmaw is-sinsla tal-governanza tal-fornituri taħt NIS2: 5.19, 5.20, u 5.22.
A.5.19 jidentifika r-riskju tal-fornitur
Il-kontroll A.5.19, Sigurtà tal-informazzjoni fir-relazzjonijiet mal-fornituri, huwa l-bażi. Jeħtieġ li l-organizzazzjonijiet jipproteġu l-informazzjoni u l-assi li jiġu aċċessati, ipproċessati, maħżuna, jew ġestiti mill-fornituri.
Zenith Controls jikklassifika dan bħala kontroll preventiv li jkopri Kunfidenzjalità, Integrità, Disponibbiltà, bil-kunċett taċ-ċibersigurtà “Identifika” u l-kapaċità operattiva “Sigurtà tar-relazzjonijiet mal-fornituri.” Jorbot A.5.19 ma’ A.5.20, A.5.21, A.5.14, A.5.36, u A.5.10. F’termini prattiċi, l-organizzazzjoni tidentifika r-riskju tal-fornituri, tiddefinixxi l-aspettattivi tas-sigurtà, tikkontrolla l-espożizzjoni fil-katina tal-provvista tal-ICT, tipproteġi t-trasferiment tal-informazzjoni, timmonitorja l-konformità, u testendi l-obbligi ta’ użu aċċettabbli għal partijiet esterni.
Għal NIS2, dan jimmappja direttament ma’ Article 21(2)(d) dwar is-sigurtà tal-katina tal-provvista u Article 21(3) dwar id-diliġenza dovuta tal-fornituri. Għal GDPR, jappoġġa r-rekwiżit li jintużaw proċessuri li jipprovdu garanziji suffiċjenti. Għal DORA, jappoġġa l-ġestjoni tar-riskju ta’ partijiet terzi tal-ICT, id-diliġenza dovuta qabel il-kuntratt, ir-rieżami tal-kritiċità, ir-riskju ta’ konċentrazzjoni, u s-sorveljanza matul iċ-ċiklu tal-ħajja.
A.5.20 jagħmel ir-rekwiżit infurzabbli
Il-kontroll A.5.20, Indirizzar tas-sigurtà tal-informazzjoni fil-ftehimiet mal-fornituri, jibdel l-aspettattivi tas-sigurtà f’obbligi kuntrattwali. Zenith Controls jispjega b’mod ċar ir-relazzjoni bejn A.5.19 u A.5.20:
“5.20 iservi bħala l-formalizzazzjoni kuntrattwali tal-ħtiġijiet u r-riskji tas-sigurtà identifikati taħt 5.19. Filwaqt li 5.19 jinvolvi l-evalwazzjoni tar-riskji ta’ partijiet terzi u d-definizzjoni tal-aspettattivi tas-sigurtà, 5.20 jiżgura li dawn l-aspettattivi jkunu vinkolanti legalment permezz ta’ kuntratti jew Ftehimiet dwar il-Livell tas-Servizz (SLAs). Mingħajr 5.20, il-miżuri tas-sigurtà identifikati f’5.19 ma jkollhomx infurzabbiltà.”
Hawnhekk id-deċiżjonijiet dwar ir-riskju taħt NIS2 isiru klawżoli: notifika ta’ ksur, drittijiet ta’ awditjar u evidenza, iċċifrar, kontroll tal-aċċess, ġestjoni tal-vulnerabbiltajiet, approvazzjoni tas-sottokuntratturi, trasferiment sigur, kontinwità, kooperazzjoni regolatorja, appoġġ għall-ħruġ, u tħassir tad-data.
A.5.22 jipprova li l-kuntratt għadu ħaj
Il-kontroll A.5.22, Monitoraġġ, rieżami u ġestjoni tat-tibdil tas-servizzi tal-fornituri, jipprevjeni li l-assigurazzjoni tal-fornituri ssir eżerċizzju ta’ onboarding ta’ darba biss. Zenith Controls jorbot A.5.22 ma’ A.5.19 u A.5.20, iżda wkoll ma’ A.5.29 sigurtà tal-informazzjoni waqt tfixkil, A.8.8 ġestjoni tal-vulnerabbiltajiet tekniċi, A.5.36 konformità mal-politiki, mar-regoli u mal-istandards tas-sigurtà tal-informazzjoni, A.5.15 kontroll tal-aċċess, u A.8.27 arkitettura u prinċipji ta’ inġinerija sigura tas-sistemi.
Dan huwa importanti għaliex is-servizzi tal-fornituri jinbidlu. Il-postijiet tad-data jinbidlu. Is-subproċessuri jinbidlu. Jidhru vulnerabbiltajiet. Iċ-ċertifikazzjonijiet jiskadu. Jidhru xejriet tal-inċidenti. Fornitur li kien aċċettabbli s-sena l-oħra jista’ jkun riskjuż wisq illum.
X’għandhom jinkludu l-klawżoli kuntrattwali mal-fornituri taħt NIS2
Il-Zenith Blueprint, fil-fażi Kontrolli fl-Azzjoni, Pass 23, jipprovdi sett prattiku ta’ oqsma għall-ftehimiet mal-fornituri:
“L-oqsma ewlenin li normalment jiġu indirizzati fil-ftehimiet mal-fornituri jinkludu:
✓ Obbligi ta’ kunfidenzjalità, inklużi l-kamp ta’ applikazzjoni, id-durata, u r-restrizzjonijiet fuq l-iżvelar lil partijiet terzi; ✓ Responsabbiltajiet tal-kontroll tal-aċċess, bħal min jista’ jaċċessa d-data tiegħek, kif jiġu ġestiti l-kredenzjali, u x’monitoraġġ hemm fis-seħħ; ✓ miżuri tekniċi u organizzattivi (TOMs) għall-protezzjoni tad-data, iċċifrar, trażmissjoni sigura, backup, u impenji ta’ disponibbiltà; ✓ skadenzi u protokolli tar-rappurtar tal-inċidenti, ħafna drabi b’perjodi ta’ żmien definiti (eż., “notifika fi żmien 24 siegħa”); ✓ dritt ta’ awditjar, inklużi l-frekwenza, il-kamp ta’ applikazzjoni, u l-aċċess għal evidenza rilevanti (eż., rapporti ta’ testijiet ta’ penetrazzjoni, SoA, ċertifikazzjonijiet); ✓ kontrolli tas-sottokuntratturi, li jeħtieġu li l-fornitur jgħaddi obbligi ekwivalenti tas-sigurtà lis-sħab tiegħu aktar ’l isfel fil-katina; ✓ dispożizzjonijiet ta’ tmiem il-kuntratt, bħar-ritorn jew il-qerda tad-data, l-irkupru tal-assi, u d-diżattivazzjoni tal-kontijiet.”
Mill-fażi Kontrolli fl-Azzjoni, Pass 23: kontrolli organizzattivi.
Klawżola b’saħħitha tal-fornitur taħt NIS2 tkun speċifika biżżejjed biex tiġi ttestjata. “Il-fornitur għandu jżomm sigurtà xierqa” hija dgħajfa. “Il-fornitur għandu jinnotifika lill-kuntatt tas-sigurtà tal-klijent fi żmien 24 siegħa minn inċidenti kkonfermati jew suspettati li jaffettwaw is-sistemi tal-klijent, id-data tal-klijent, id-disponibbiltà tas-servizz, jew l-obbligi ta’ rappurtar regolatorju” hija klawżola li tista’ tiġi awditjata.
| Qasam tal-klawżola | Għan taħt NIS2 | Referenza ISO/IEC 27001:2022 u ISO/IEC 27002:2022 | Evidenza ta’ assigurazzjoni |
|---|---|---|---|
| Linja bażi tas-sigurtà tal-fornitur | Turi prattiki xierqa taċ-ċibersigurtà qabel l-onboarding | Klawżoli 6.1.2, 6.1.3, 8.1, Anness A 5.19 u 5.20 | Valutazzjoni tar-riskju tal-fornitur, kwestjonarju tas-sigurtà, kamp ta’ applikazzjoni taċ-ċertifikazzjoni, attestazzjoni tal-kontrolli, pjan ta’ rimedju |
| Notifika tal-inċidenti | Tappoġġa twissija bikrija, notifika, valutazzjoni tal-impatt, u rappurtar finali | Anness A 5.24, 5.25, 5.26, 5.27, 5.28 u 5.20 | Klawżola tal-inċidenti, matriċi tal-eskalazzjoni, kampjun ta’ rapport tal-inċident, reġistru tat-test tan-notifika |
| Drittijiet ta’ awditjar u evidenza | Jippermettu talbiet għal evidenza minn sorveljanza, awditjar intern, klijenti u ċertifikazzjoni | Anness A 5.20, 5.22, 5.36 | Klawżola tad-dritt għall-awditjar, rapport SOC, kamp ta’ applikazzjoni taċ-ċertifikat ISO/IEC 27001:2022, sommarju ta’ test ta’ penetrazzjoni, task tracker tal-kwistjonijiet |
| Obbligi mgħoddija lis-sottokuntratturi | Jindirizzaw riskju ta’ fourth-party u ktajjen ta’ dipendenzi fuq il-fornituri | Anness A 5.19, 5.20, 5.21, 5.22 | Lista tas-subproċessuri, proċess ta’ approvazzjoni tas-sottokuntratturi, klawżola ta’ obbligi mgħoddija lill-partijiet sussegwenti, evidenza tan-notifika ta’ bidla |
| Kontroll tal-aċċess u MFA | Jikkontrollaw l-aċċess tal-fornitur għas-sistemi, portali ta’ appoġġ, interfaċċi tal-ipprogrammar tal-applikazzjonijiet, u data | Anness A 5.15, 5.16, 5.17, 5.18, 8.5 | Inventarju tal-kontijiet tal-fornitur, rieżami tal-aċċess, evidenza tal-MFA, reġistri tal-attività ta’ aċċess privileġġjat, lista ta’ kontroll tat-terminazzjoni |
| Kooperazzjoni dwar vulnerabbiltajiet u patches | Tappoġġa l-ġestjoni tal-vulnerabbiltajiet, manutenzjoni sigura, u rimedju koordinat | Anness A 8.8, 8.9, 8.25, 8.28, 8.29, 5.22 | SLA tal-vulnerabbiltajiet, rapporti dwar il-patches, avviżi tas-sigurtà, approvazzjonijiet tal-eċċezzjonijiet, evidenza ta’ rimedju |
| Kontinwità u rkupru | Inaqqsu t-tfixkil operattiv u r-riskju tad-dipendenza fuq il-fornituri | Anness A 5.29, 5.30, 8.13 | Sommarju tal-BCP, rapport tat-test tad-DR, impenji ta’ RTO u RPO, evidenza tat-test tal-backup |
| Protezzjoni tad-data u trasferiment sigur | Jipproteġu l-kunfidenzjalità, l-integrità, id-disponibbiltà, u l-privatezza fl-ipproċessar mill-fornitur | Anness A 5.14, 5.31, 5.34, 8.24 | DPA, reġistri tat-trasferiment, standards tal-iċċifrar, mappa tal-fluss tad-data |
| Ħruġ u ritorn tad-data | Jevitaw vendor lock-in, aċċess residwu, u data orfni wara t-terminazzjoni | Anness A 5.11, 5.20, 5.22 | Pjan tal-ħruġ, ċertifikat tat-tħassir tad-data, rekord tar-ritorn tal-assi, evidenza tar-revoka tal-aċċess |
Il-klawżoli tal-inċidenti għandhom jaqblu mal-arloġġ tar-rappurtar ta’ NIS2
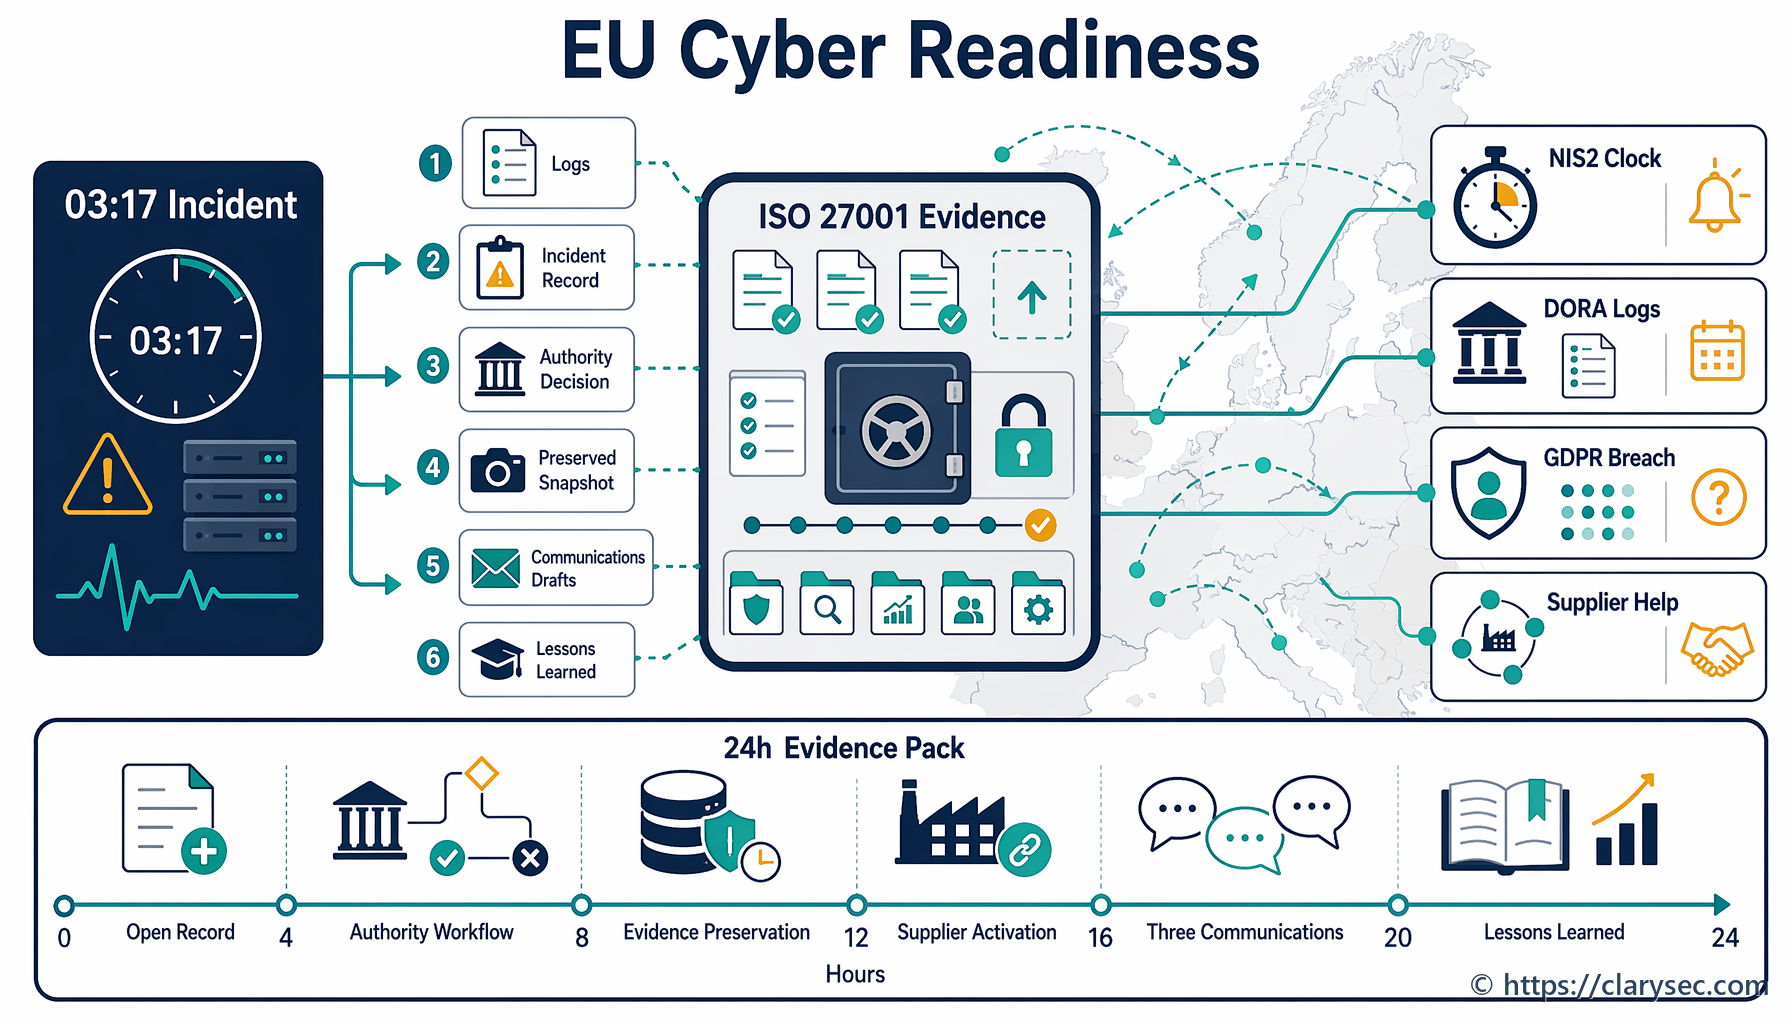
NIS2 Article 23 joħloq mudell ta’ rappurtar f’fażijiet għal inċidenti sinifikanti: twissija bikrija fi żmien 24 siegħa minn meta wieħed isir jaf bihom, notifika tal-inċident fi żmien 72 siegħa, rapporti interim fejn mitluba, u rapport finali fi żmien xahar min-notifika tal-inċident. Inċident sinifikanti huwa wieħed li kkawża jew jista’ jikkawża tfixkil operattiv serju, telf finanzjarju, jew dannu materjali jew mhux materjali konsiderevoli lil oħrajn.
Il-kuntratti mal-fornituri jridu jappoġġaw dik l-iskeda. Jekk fornitur kritiku ta’ servizzi ġestiti jieħu erbat ijiem biex jikkonferma jekk l-ambjenti tal-klijenti ġewx affettwati, il-klijent jista’ jitlef it-tieqa regolatorja tiegħu stess.
Il-Politika tas-Sigurtà ta’ Partijiet Terzi u tal-Fornituri għall-intrapriżi teħtieġ:
“Perjodi ta’ żmien għan-notifika ta’ ksur (eż., fi żmien 24 jew 72 siegħa, skont il-kritiċità u r-rekwiżiti regolatorji)”
Mit-taqsima “Rekwiżiti ta’ governanza”, klawżola tal-politika 5.3.3.
Il-Politika tas-Sigurtà ta’ Partijiet Terzi u tal-Fornituri għall-SMEs teħtieġ ukoll skadenzi definiti tan-notifika ta’ ksur mit-taqsima “Rekwiżiti ta’ governanza”, klawżola tal-politika 5.3.3.
Għal inċidenti tal-PII, il-Politika dwar il-Ġestjoni tal-Inċidenti u l-Ksur tal-PII għall-intrapriżi torbot iċ-ċibersigurtà, is-settur finanzjarju, il-klijent, u r-rappurtar lir-riċevituri tas-servizz:
“[Kundizzjonali] Ir-Responsabbli tal-Privatezza / Maniġer tal-PIMS GĦANDU jikkoordina kull rappurtar meħtieġ ta’ inċidenti settorjali, taċ-ċibersigurtà, fis-settur finanzjarju, lill-klijenti, jew lir-riċevituri tas-servizz meta inċident tal-PII b’impatt għoli jilħaq limitu applikabbli ta’ rappurtar, u GĦANDU jirreġistra l-awtorità, ir-riċevitur, l-iskeda ta’ żmien, is-sottomissjoni, u l-evidenza tar-rikonoxximent f’REG01 u REG10.”
Mit-taqsima “Notifika u komunikazzjonijiet”, klawżola tal-politika 4.4.6.
Din hija evidenza matura għal NIS2: mhux biss imejl ta’ notifika, iżda reġistru tal-awtorità, ir-riċevitur, l-iskeda ta’ żmien, is-sottomissjoni, ir-rikonoxximent, l-impatt, l-analiżi tal-kawża ewlenija, u l-azzjonijiet ta’ segwitu.
Allinjament mal-privatezza u ma’ DORA mingħajr programmi duplikati tal-fornituri
Ħafna fornituri taħt NIS2 jipproċessaw ukoll data personali. GDPR Article 28 jeħtieġ li l-kontrolluri jużaw proċessuri li jipprovdu garanziji suffiċjenti u jiddefinixxu l-obbligi tal-proċessur f’kuntratt bil-miktub. GDPR Article 5 jeħtieġ responsabbiltà għal ipproċessar sigur u legali. L-obbligi ta’ ksur taħt GDPR jeħtieġu wkoll kooperazzjoni rapida meta inċidenti tal-fornituri jaffettwaw data personali.
Il-Politika dwar il-Ġestjoni tal-Privatezza tal-Proċessuri, Subproċessuri u Partijiet Terzi għall-intrapriżi tistabbilixxi l-punt ta’ kontroll għall-approvazzjoni:
“[It-tnejn] Is-Sid tal-Fornitur / Akkwist GĦANDU jiżgura li l-kuntratti tal-proċessuri u tas-subproċessuri jinkludu assistenza għall-privatezza, assigurazzjoni tas-sigurtà, interfaċċa tal-inċidenti permezz ta’ PII15, ritorn jew tħassir permezz ta’ PII10, rabta tat-trasferiment permezz ta’ PII13, u kooperazzjoni ta’ awditjar jew assigurazzjoni qabel l-approvazzjoni.”
Mit-taqsima “Kontrolli tal-kuntratt u tal-istruzzjonijiet dokumentati”, klawżola tal-politika 4.3.6.
Teħtieġ ukoll rieżami tal-evidenza qabel l-approvazzjoni:
“[Kollha] Ir-Responsabbli tas-Sigurtà tal-Informazzjoni GĦANDU jirrevedi evidenza tal-assigurazzjoni tas-sigurtà għal kull relazzjoni ma’ proċessur, subproċessur, jew parti terza b’aċċess għal PII jew hosting qabel l-approvazzjoni, u GĦANDU jirreġistra r-riżultat f’REG08 jew REG12.”
Mit-taqsima “Diliġenza dovuta u valutazzjoni tar-riskju”, klawżola tal-politika 4.2.2.
DORA jżid saff ieħor meta l-fornitur iservi entità finanzjarja. DORA Articles 28 sa 30 jeħtieġu governanza ta’ partijiet terzi tal-ICT, reġistri tal-kuntratti tas-servizzi tal-ICT, diliġenza dovuta bbażata fuq ir-riskju, evalwazzjoni tal-kritiċità, analiżi tar-riskju ta’ konċentrazzjoni, drittijiet ta’ awditjar u spezzjoni, drittijiet ta’ terminazzjoni, strateġiji ta’ ħruġ, u dispożizzjonijiet kuntrattwali obbligatorji. Article 30 huwa partikolarment rilevanti għax jeħtieġ kontenut kuntrattwali li jkopri deskrizzjonijiet tas-servizzi, postijiet, protezzjoni tad-data, aċċess u rkupru, livelli tas-servizz, assistenza fl-inċidenti, kooperazzjoni mal-awtoritajiet, drittijiet ta’ awditjar, sottokuntrattar, miżuri ta’ kontinġenza, u appoġġ għat-tranżizzjoni.
It-tweġiba prattika mhijiex tliet programmi separati tal-fornituri għal NIS2, GDPR u DORA. Hija mudell wieħed armonizzat tal-evidenza tal-fornituri, immappjat bejn oqfsa differenti.
| Lenti tal-konformità | X’għandu jipprova l-programm tal-fornituri | Implimentazzjoni ta’ Clarysec u ISO/IEC 27001:2022 |
|---|---|---|
| NIS2 | Miżuri tar-riskju ċibernetiku approvati mill-maniġment, sigurtà tal-katina tal-provvista, diliġenza dovuta tal-fornituri, ġestjoni tal-inċidenti, kontinwità, kontroll tal-aċċess, evalwazzjoni tal-effettività | Kuntest tal-ISMS, trattament tar-riskju, SoA, A.5.19, A.5.20, A.5.21, A.5.22, A.5.24 sa A.5.30 |
| GDPR | Il-proċessuri jipprovdu garanziji suffiċjenti, il-kuntratti jiddefinixxu l-obbligi, u l-appoġġ għas-sigurtà u għall-ksur jista’ jintwera | DPA, rieżami tal-evidenza tal-proċessur, reġistru tal-PII, A.5.31, A.5.34, A.8.24, politiki tal-privatezza |
| DORA | Ir-riskju ta’ partijiet terzi tal-ICT huwa governat, irreġistrat, immonitorjat, ikkontrollat kuntrattwalment, jista’ jiġi awditjat, u huwa lest għall-ħruġ | Evalwazzjoni tal-kritiċità, reġistru tal-kuntratti tal-ICT, drittijiet ta’ awditjar, pjan tal-ħruġ, evidenza tal-BCP, A.5.20 u A.5.22 |
| NIST CSF 2.0 | Ir-rekwiżiti tal-fornituri huma governati, ipprijoritizzati, inklużi fil-kuntratti, immonitorjati, u inklużi fir-rispons għall-inċidenti u fl-irkupru | GV.SC-01 sa GV.SC-10 immappjati maċ-ċiklu tal-ħajja tal-fornituri, reġistru tal-evidenza, playbooks tar-rispons |
| COBIT 2019 | Il-ftehimiet mal-fornituri, il-prestazzjoni, ir-riskji, l-inċidenti u l-azzjonijiet korrettivi jiġu ġestiti u riveduti | Ftehimiet u monitoraġġ tal-fornituri APO10, riskju tal-fornituri u sorveljanza tas-servizzi DSS, traċċar tal-kwistjonijiet |
NIST CSF 2.0 huwa utli għaliex il-funzjoni GOVERN tiegħu teħtieġ fehim tad-dipendenzi, obbligi legali, obbligi kuntrattwali, aptit għar-riskju, politiki, responsabbiltà, u sorveljanza. Il-kategorija tiegħu tal-katina tal-provvista GV.SC tkopri rwoli tal-fornituri, kritiċità, rekwiżiti kuntrattwali, diliġenza dovuta, monitoraġġ, inklużjoni fl-inċidenti, monitoraġġ taċ-ċiklu tal-ħajja, u dispożizzjonijiet ta’ tmiem ir-relazzjoni.
Fluss tax-xogħol ta’ Clarysec għall-onboarding ta’ fornitur kritiku
Assumi li qed tagħmel onboarding ta’ fornitur ta’ servizzi ġestiti tas-sigurtà li se jimmonitorja t-telemetrija tal-endpoints, jirċievi twissijiet li jkun fihom identifikaturi tal-utenti, u jappoġġa t-triage tal-inċidenti għal organizzazzjoni fil-kamp ta’ applikazzjoni ta’ NIS2.
Pass 1: ikklassifika l-fornitur
Irreġistra l-fornitur fir-reġistru tal-fornituri bid-deskrizzjoni tas-servizz, is-sistemi u d-data aċċessati, l-involviment tal-PII, l-appoġġ għal servizzi essenzjali jew importanti, aċċess privileġġjat, il-pajjiżi tat-twassil tas-servizz, is-sottokuntratturi, id-dipendenzi fuq fourth parties, il-klassifikazzjoni tal-kritiċità, is-sid tar-riskju, is-sid tal-akkwist, u r-reviżur tas-sigurtà tal-informazzjoni.
Dan jimplimenta l-Klawżoli 4.2, 4.3, 6.1.2 u 8.1 ta’ ISO/IEC 27001:2022 billi jgħaqqad ir-rekwiżiti tal-partijiet interessati, id-dipendenzi, is-sjieda tar-riskju, u l-kontroll operattiv.
Pass 2: immappja r-riskju mas-SoA
Fil-Zenith Blueprint, fil-fażi tal-Ġestjoni tar-Riskji, Pass 13, Clarysec jirrakkomanda li r-regolamenti jiġu rreferenzjati b’mod inkroċjat fir-Reġistru tar-Riskji jew fis-SoA:
“Agħmel referenzi inkroċjati għar-regolamenti: Jekk ċerti kontrolli jiġu implimentati speċifikament biex tinkiseb konformità ma’ GDPR, NIS2, jew DORA, tista’ tinnota dan jew fir-Reġistru tar-Riskji (bħala parti mill-ġustifikazzjoni tal-impatt tar-riskju) jew fin-noti tas-SoA.”
Mill-fażi tal-Ġestjoni tar-Riskji, Pass 13: Ippjanar tat-Trattament tar-Riskju u Dikjarazzjoni ta’ Applikabbiltà.
Għall-MSSP, inkludi mill-inqas A.5.19, A.5.20, A.5.21, A.5.22, A.5.24 sa A.5.28, A.5.29, A.5.30, A.5.31, A.5.34, A.8.8, A.8.15, A.8.16, u A.8.24.
Pass 3: itlob klawżoli infurzabbli
Uża addendum tas-sigurtà tal-fornitur li jeħtieġ notifika inizjali tal-inċident fi żmien 24 siegħa, aġġornament dettaljat fi żmien 72 siegħa, rappurtar finali tal-inċident, MFA għal aċċess privileġġjat, kontijiet ta’ utenti nominati, kontrolli tas-sottokuntratturi, trasferiment sigur, iċċifrar, evidenza ta’ assigurazzjoni, kooperazzjoni regolatorja, evidenza tal-BCP u tad-DR, appoġġ għall-ħruġ, ritorn jew tħassir tad-data, u revoka tal-aċċess.
Il-Politika tal-Ġestjoni tar-Riskju tad-Dipendenza fuq il-Fornituri għall-intrapriżi tipprovdi r-rekwiżit tal-kontinwità:
“Fejn applikabbli, rekwiżit li l-fornitur iżomm il-Business Continuity Plans (BCP/DRP) u l-pjanijiet tal-ġestjoni tal-inċidenti tiegħu stess, jittestjahom, u jipprovdilna sommarji jew rapporti tat-testijiet fuq talba.”
Mit-taqsima “Rekwiżiti tal-implimentazzjoni”, klawżola tal-politika 6.8.4.
Pass 4: ibni l-pakkett ta’ evidenza ta’ assigurazzjoni
Qabel l-approvazzjoni, itlob il-ftehim iffirmat, l-SLA, l-addendum tas-sigurtà, il-kamp ta’ applikazzjoni taċ-ċertifikazzjoni ISO/IEC 27001:2022 jew assigurazzjoni ekwivalenti, rapport SOC fejn disponibbli, sommarju eżekuttiv ta’ test ta’ penetrazzjoni, sommarju tal-ġestjoni tal-vulnerabbiltajiet, sommarju tal-proċedura ta’ rispons għall-inċidenti, sommarju tat-test tal-BCP jew tad-DR, attestazzjoni tal-kontroll tal-aċċess u tal-MFA, lista tas-sottokuntratturi, proċedura tat-tħassir tad-data u tal-ħruġ, u DPA fejn tiġi pproċessata PII.
Il-Politika tas-Sigurtà ta’ Partijiet Terzi u tal-Fornituri għall-SMEs tagħmel l-evidenza kuntrattwali bażika miżurabbli:
“Ftehimiet u SLAs iffirmati”
Mit-taqsima “Applikazzjoni u konformità”, klawżola tal-politika 8.3.2.1.
Tidentifika wkoll evidenza rikorrenti tal-fornituri:
“Ċertifikazzjonijiet tas-sigurtà validi jew evidenza tal-kontrolli aġġornata”
Mit-taqsima “Rekwiżiti għall-implimentazzjoni tal-politika”, klawżola tal-politika 6.3.1.2.
Għal diliġenza dovuta usa’ tal-fornituri, il-Politika dwar il-Monitoraġġ tal-Awditjar u l-Konformità tgħid:
“Id-diliġenza dovuta tal-fornituri għandha tinkludi rieżami taċ-ċertifikazzjonijiet (eż., ISO 27001, SOC 2), kwestjonarji tas-sigurtà, u reġistri tal-inċidenti.”
Pass 5: immonitorja skont il-kritiċità
Il-Politika dwar il-Ġestjoni tal-Privatezza tal-Proċessuri, Subproċessuri u Partijiet Terzi għall-intrapriżi teħtieġ monitoraġġ kull tliet xhur għal relazzjonijiet ta’ PII b’riskju għoli:
“[Kollha] Is-Sid tal-Fornitur / Akkwist GĦANDU jimmonitorja kull tliet xhur ir-relazzjonijiet attivi b’riskju għoli ma’ proċessuri u subproċessuri, u kull sena relazzjonijiet attivi oħra ma’ proċessuri u subproċessuri tal-PII, kontra l-kundizzjonijiet tad-diliġenza dovuta, l-istatus tal-kuntratt, l-istatus tal-assigurazzjoni, kwistjonijiet miftuħa, u d-dati tar-rieżami f’REG08.”
Mit-taqsima “Monitoraġġ kontinwu, assistenza, interfaċċa tal-iżvelar, u ħruġ”, klawżola tal-politika 4.5.1.
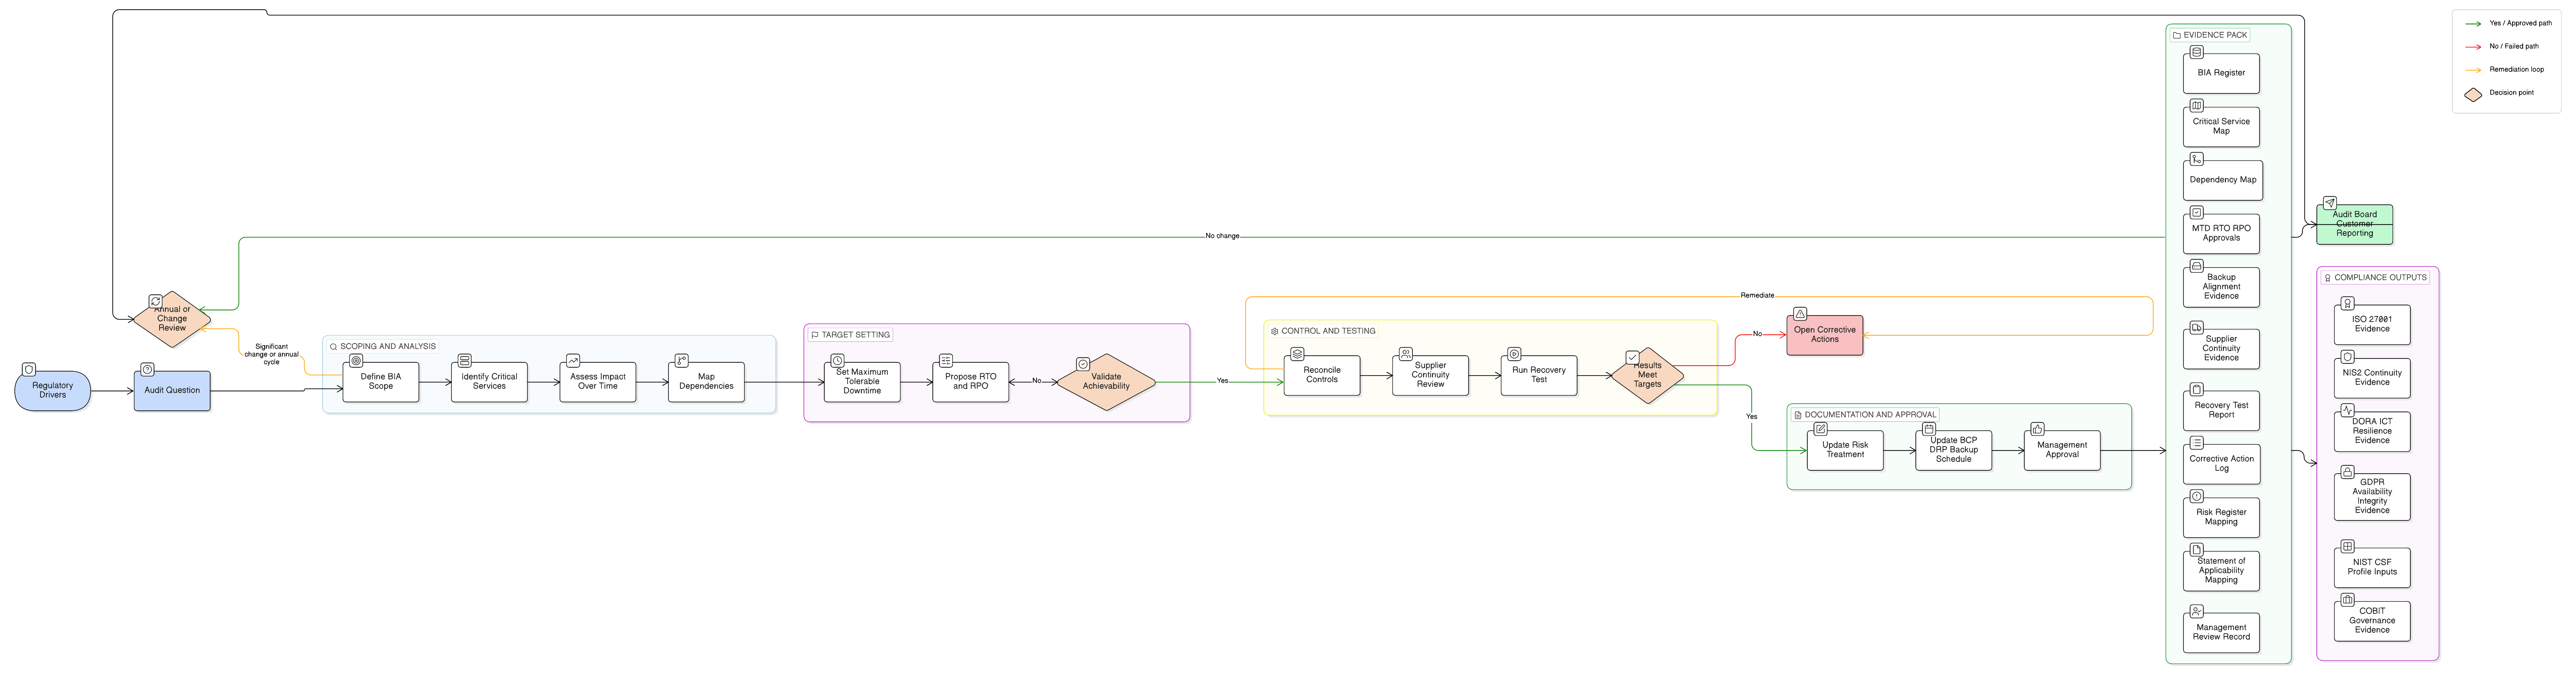
Hekk A.5.22 isir reali. Ir-rieżami għandu jiddetermina jekk il-fornitur jibqax fi ħdan l-aptit għar-riskju, jekk l-evidenza hijiex attwali, jekk jeżistux kwistjonijiet miftuħa, jekk seħħewx inċidenti, u jekk bidliet fis-servizz jeħtiġux rivalutazzjoni.
Kif l-awdituri se jittestjaw il-klawżoli tal-fornituri taħt NIS2
L-awdituri rarament jibdew billi jaqraw il-politika tiegħek waħedha. Jieħdu kampjun ta’ fornituri u jsegwu t-traċċa tal-evidenza.
Awditur ta’ ISO/IEC 27001:2022 jitlob l-inventarju tal-fornituri, il-klassifikazzjoni tar-riskju, il-kriterji tal-fornituri, ir-reġistri tad-diliġenza dovuta, il-kuntratti, l-evidenza, l-immappjar tas-SoA, u l-istorja tal-monitoraġġ. Għall-Anness A 5.20, l-awditur jispezzjona jekk il-kuntratti fil-kampjun fihomx klawżoli infurzabbli. Għall-Anness A 5.22, l-awditur jittestja jekk ir-rapporti ġewx riveduti, jekk l-eċċezzjonijiet ġewx irreġistrati, u jekk l-azzjonijiet ġewx segwiti.
Awtorità kompetenti taħt NIS2 tista’ tiffoka fuq jekk il-prattiki taċ-ċibersigurtà tal-fornituri u l-proċeduri ta’ żvilupp sigur ġewx evalwati taħt Article 21(3). Reviżur orjentat lejn DORA jista’ jitlob entrati fir-reġistru tal-kuntratti tal-ICT, strateġiji ta’ ħruġ, analiżi tar-riskju ta’ konċentrazzjoni, u dispożizzjonijiet obbligatorji ta’ Article 30. Awditur tal-privatezza jista’ jittestja kuntratti tal-proċessuri, obbligi mgħoddija lis-subproċessuri, interfaċċi tal-ksur, u evidenza ta’ garanziji suffiċjenti.
| Perspettiva tal-awditjar | Test probabbli tal-awditjar | Sejba komuni |
|---|---|---|
| Awditur ISO/IEC 27001:2022 | Jieħu kampjun ta’ fornituri b’riskju għoli u jqabbel il-valutazzjoni tar-riskju, il-klawżoli kuntrattwali, l-applikabbiltà tas-SoA, u r-reġistri tal-monitoraġġ | Kontrolli tal-fornituri inklużi fis-SoA iżda mhux sostnuti b’evidenza fil-kuntratti jew fir-rieżamijiet |
| Awditu tal-ISMS bi stil ISO/IEC 27007 | Jintervista lill-akkwist, lill-funzjoni legali, lill-IT, u lis-sidien tas-servizzi biex jivverifika l-operat tal-fluss tax-xogħol | Ir-rieżami tas-sigurtà ġie evitat għal onboarding urġenti ta’ fornitur |
| Awditur COBIT 2019 | Jittestja l-ġestjoni tal-ftehimiet mal-fornituri, il-monitoraġġ tal-prestazzjoni, u l-governanza tal-azzjonijiet korrettivi | Il-kuntratt jeħtieġ rapporti kull tliet xhur, iżda ħadd ma jirrevedihom jew jeskalahom |
| Awditur ISACA ITAF | Jispezzjona l-kwalità tal-evidenza, il-kontrolli tal-kontijiet, u r-reġistri tat-terminazzjoni | Kontijiet tal-fornitur jibqgħu attivi wara tmiem il-kuntratt |
| Valutatur NIST | Jiċċekkja l-kontrolli tas-servizzi ta’ sistemi esterni, l-evidenza tal-evalwazzjoni tal-fornitur, u l-monitoraġġ kontinwu | Ir-riskju tal-fornitur ġie evalwat darba u qatt ma ġie aġġornat wara bidla fis-servizz |
| Awditur tal-privatezza | Jirrevedi l-kuntratti tal-proċessuri, l-obbligi mgħoddija lis-subproċessuri, l-interfaċċa tal-ksur, u l-evidenza ta’ garanziji suffiċjenti | Jeżisti DPA iżda l-evidenza tal-assigurazzjoni tas-sigurtà ma ġietx riveduta |
Il-Politika dwar is-Sigurtà u l-Kontroll tal-Aċċess tal-PII għall-intrapriżi turi kif il-kontroll tal-aċċess, il-vulnerabbiltajiet, il-konfigurazzjoni, il-monitoraġġ, u l-kontrolli kriptografiċi jintrabtu lura ma’ ISO/IEC 27001:2022:
“ISO/IEC 27001:2022 — Klawżola 6.1.3; Klawżola 8.1; kontrolli tal-Anness A 8.1, 8.2, 8.3, 8.5, 8.8, 8.9, 8.15, 8.16, 8.20, 8.24. Indirizzati mill-klawżoli [4.1.1; 4.1.2; 4.2.1; 4.2.3; 4.3.2; 4.4.1; 4.4.2; 4.5.1; 4.5.2; 4.6.1; 4.6.3; 4.7.1; 4.7.4; 4.7.5; 4.8.1; 4.8.2; 7.1.1; 7.1.2].”
Mit-taqsima “Standards u oqfsa ta’ referenza”, klawżola tal-politika 13.9.
Meta fornitur ikollu aċċess għal PII, sistemi privileġġjati, jew data tal-monitoraġġ, l-evidenza tal-kontroll tal-aċċess mhijiex separata mill-assigurazzjoni tal-fornituri. Hija parti mill-istess traċċa ta’ awditjar.
In-nassa tal-akkwist: kuntratti ffirmati mingħajr operazzjonijiet ta’ assigurazzjoni
L-aktar falliment komuni fil-governanza tal-fornituri taħt NIS2 mhuwiex in-nuqqas ta’ kuntratti. Huwa d-distakk bejn il-lingwa kuntrattwali u l-operat ta’ kuljum.
Kuntratt jista’ jeħtieġ sommarji annwali ta’ testijiet ta’ penetrazzjoni, iżda l-ebda sid ma jitlobhom. Jista’ jeħtieġ notifika tal-inċidenti fi żmien 24 siegħa, iżda l-fornitur għandu biss indirizz ġeneriku ta’ appoġġ. Jista’ jeħtieġ approvazzjoni tas-sottokuntratturi, iżda l-akkwist qatt ma jirċievi notifiki ta’ bidla. Jista’ jinkludi drittijiet ta’ awditjar, iżda l-organizzazzjoni m’għandhiex proċess biex tevalwa eċċezzjonijiet fir-rapporti SOC. Jista’ jeħtieġ tħassir tad-data waqt il-ħruġ, iżda l-IT qatt ma jivverifika d-diżattivazzjoni tal-kontijiet.
Il-Zenith Blueprint, fil-fażi Kontrolli fl-Azzjoni, Pass 23, jispjega kif il-kontrolli tal-fornituri jieħdu l-ħajja:
“Fil-prattika, dan il-kontroll jieħu l-ħajja permezz ta’:
✓ evalwazzjonijiet tar-riskju tal-fornituri, ✓ kwestjonarji ta’ diliġenza dovuta qabel l-ingaġġ, ✓ mudelli ta’ kuntratti b’termini tas-sigurtà inkorporati, ✓ listi ta’ kontroll tal-onboarding tal-fornituri li jinkludu proviżjonament tal-aċċess u setup tal-monitoraġġ, ✓ rivalutazzjonijiet kontinwi, speċjalment meta jinbidel il-kamp ta’ applikazzjoni tal-fornitur, iseħħu inċidenti, jew jaslu t-tiġdidiet.
U dan il-kontroll ma jieqafx mal-fornituri tal-ewwel livell. Il-fornitur tiegħek jista’ jesternalizza lis-servizzi tiegħu stess, u xorta tista’ ġġorr ir-riskju.”
Dan huwa l-messaġġ ta’ NIS2 fil-livell tal-bord: l-esternalizzazzjoni tat-twassil tas-servizz ma testernalizzax ir-responsabbiltà.
Lista ta’ kontroll għar-rimedju tal-kuntratti mal-fornituri taħt NIS2
Ibda bl-aqwa 20 fornitur tiegħek skont il-kritiċità u wettaq eżerċizzju ffukat ta’ rimedju:
- Identifika fornituri li jappoġġaw servizzi essenzjali jew importanti.
- Ikkonferma jekk kull fornitur jipproċessax PII, jappoġġax servizzi rregolati, jew għandux aċċess privileġġjat.
- Assenja sid tan-negozju, sid tal-akkwist, u reviżur tas-sigurtà.
- Ivverifika li l-valutazzjoni tar-riskju tal-fornitur hija attwali u allinjata mal-kamp ta’ applikazzjoni reali tas-servizz.
- Ikkonferma li l-kuntratt jinkludi linja bażi tas-sigurtà, notifika tal-inċidenti, drittijiet ta’ awditjar jew evidenza, kontrolli tas-sottokuntratturi, kontinwità, trasferiment sigur, kontroll tal-aċċess, kooperazzjoni dwar vulnerabbiltajiet, u klawżoli tal-ħruġ.
- Ikkonferma li l-iskedi ta’ żmien tal-ksur jappoġġaw il-ħtiġijiet ta’ eskalazzjoni fi żmien 24 siegħa u 72 siegħa fejn rilevanti.
- Itlob evidenza ta’ assigurazzjoni aġġornata, inklużi ċertifikazzjonijiet, rapporti SOC, sommarji ta’ testijiet ta’ penetrazzjoni, testijiet BCP jew DR, u storja tal-inċidenti.
- Irrevedi l-evidenza; taħżinhiex biss.
- Irreġistra l-eċċezzjonijiet u assenja sidien tar-rimedju.
- Aġġorna s-SoA u r-Reġistru tar-Riskji fejn il-kontrolli tal-fornituri jappoġġaw NIS2, GDPR, DORA, jew impenji mal-klijenti.
- Skeda l-frekwenza tal-monitoraġġ skont il-kritiċità tal-fornitur.
- Ittestja mogħdija waħda ta’ eskalazzjoni tal-inċidenti tal-fornitur.
- Ittestja mogħdija waħda ta’ terminazzjoni tal-fornitur, inklużi r-ritorn tad-data, it-tħassir, l-irkupru tal-assi, u r-revoka tal-aċċess.
Jekk ma tistax tipprova dawn il-punti għal fornitur kritiku, il-kuntratt għadu mhux lest għall-awditjar.
Ibdel il-klawżoli tal-fornituri f’evidenza superviżorja
Il-governanza tal-fornituri taħt NIS2 issa hija dixxiplina operattiva live. L-awtoritajiet superviżorji, il-klijenti, l-awdituri taċ-ċertifikazzjoni, it-timijiet tal-privatezza, is-sħab fis-settur finanzjarju, u l-bordijiet mhux biss jistaqsu jekk jeżistux klawżoli tal-fornituri. Jistaqsu jekk il-klawżoli humiex ibbażati fuq ir-riskju, infurzabbli, immonitorjati, sostnuti b’evidenza, u marbuta mar-rappurtar tal-inċidenti, il-kontinwità, il-kontroll tal-aċċess, il-ġestjoni tal-vulnerabbiltajiet, l-obbligi mgħoddija lis-sottokuntratturi, u l-ħruġ.
Clarysec jgħin lill-organizzazzjonijiet jagħlqu dan id-distakk bil-Zenith Blueprint biex il-kontrolli tal-fornituri jinbidlu f’fażijiet tal-ISMS, trattament tar-riskju, entrati tas-SoA, rutini ta’ onboarding, u evidenza tal-awditjar. Zenith Controls jimmappja l-kontrolli tal-fornituri ISO/IEC 27002:2022 A.5.19, A.5.20, u A.5.22 ma’ NIS2, DORA, GDPR, NIST, COBIT 2019, standards ISO ta’ appoġġ, u metodoloġiji tal-awditjar. Il-politiki tal-fornituri u tal-privatezza ta’ Clarysec jipprovdu l-istruttura tal-klawżoli, l-aspettattivi tal-evidenza, u r-rutini tal-monitoraġġ li jagħmlu l-assigurazzjoni tal-fornituri difensibbli.
L-azzjoni li jmiss tiegħek hija sempliċi: agħżel ħames fornituri kritiċi, ħu kampjun tal-kuntratti tagħhom, immappja kull klawżola mat-trattament tar-riskju ta’ ISO/IEC 27001:2022 u mal-kontrolli tal-Anness A, itlob evidenza ta’ assigurazzjoni friska, u wettaq eżerċizzju tabletop ta’ notifika tal-inċidenti fi żmien 24 siegħa. Jekk it-traċċa tal-evidenza tinkiser, it-toolkits ta’ Clarysec jagħtuk l-istruttura biex issewwiha qabel ma jagħmel hekk inċident, rieżami minn klijent, jew talba superviżorja.
Frequently Asked Questions
About the Author

Igor Petreski
Compliance Systems Architect, Clarysec LLC
Igor Petreski is a cybersecurity leader with over 30 years of experience in information technology and a dedicated decade specializing in global Governance, Risk, and Compliance (GRC).Core Credentials & Qualifications:• MSc in Cyber Security from Royal Holloway, University of London• PECB-Certified ISO/IEC 27001 Lead Auditor & Trainer• Certified Information Systems Auditor (CISA) from ISACA• Certified Information Security Manager (CISM) from ISACA • Certified Ethical Hacker from EC-Council