PECB · 15% skont Ħu l-offerta →

Posts

Explore our latest insights on cybersecurity compliance and best practices.

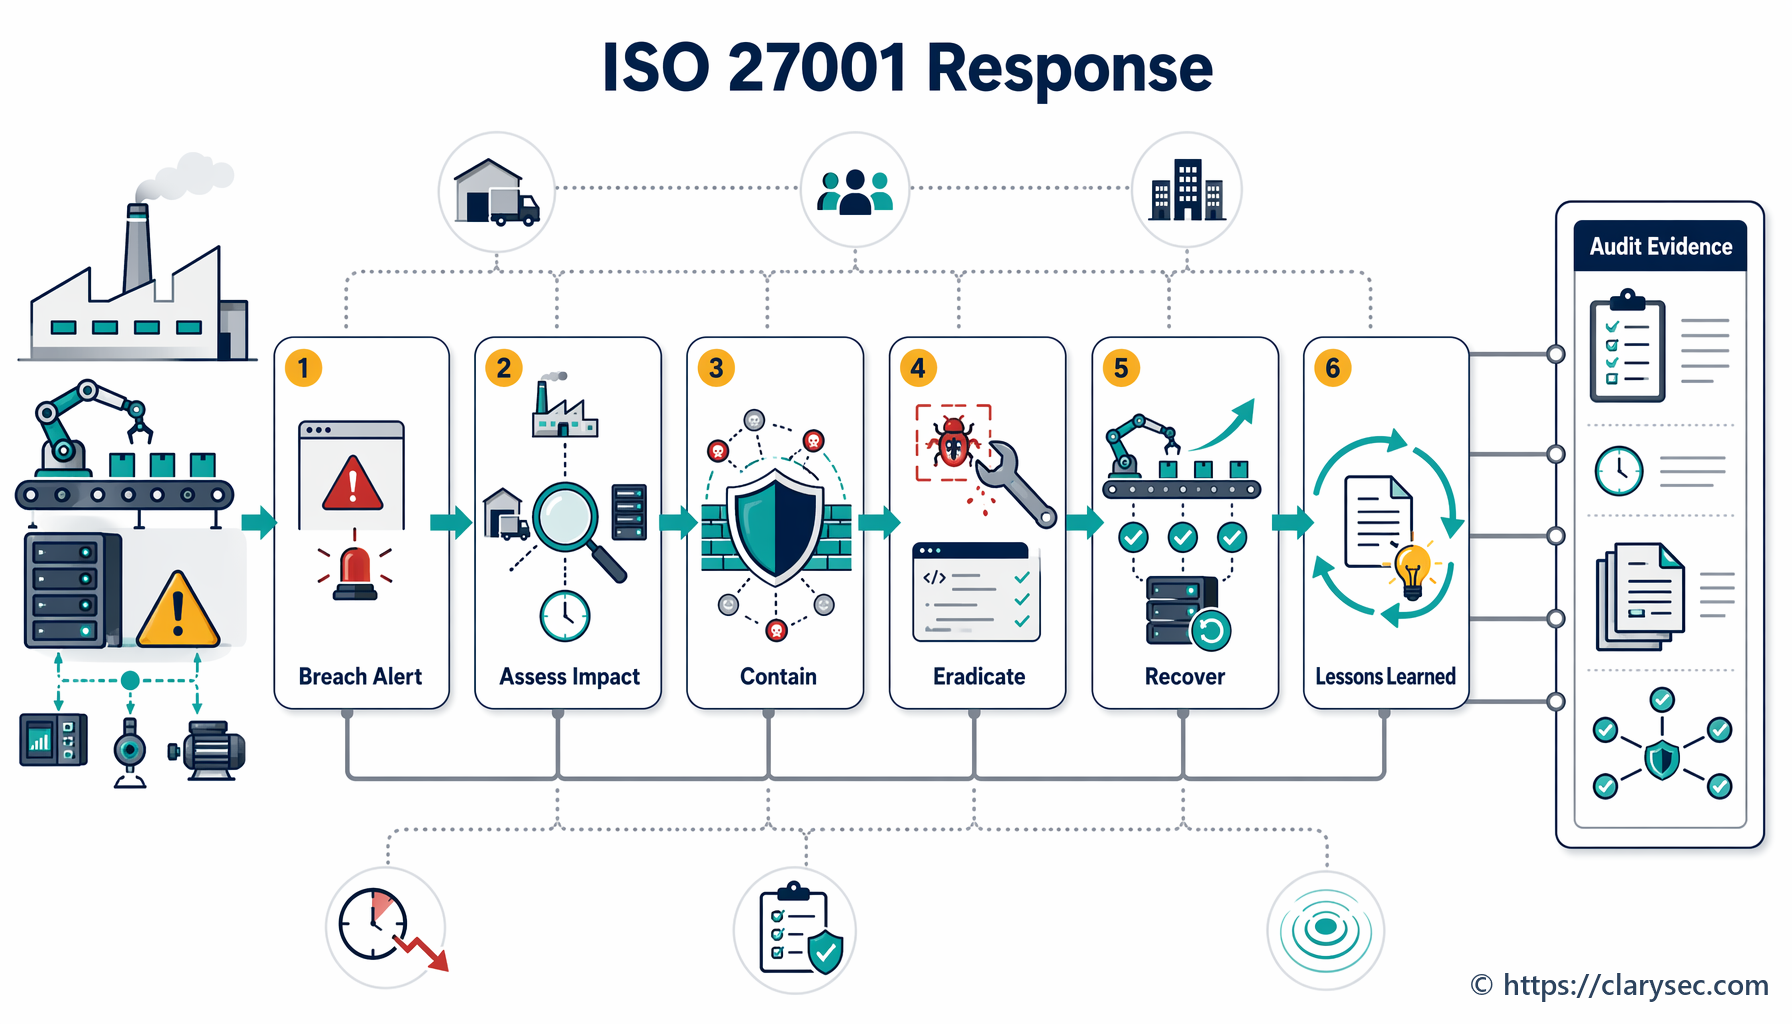
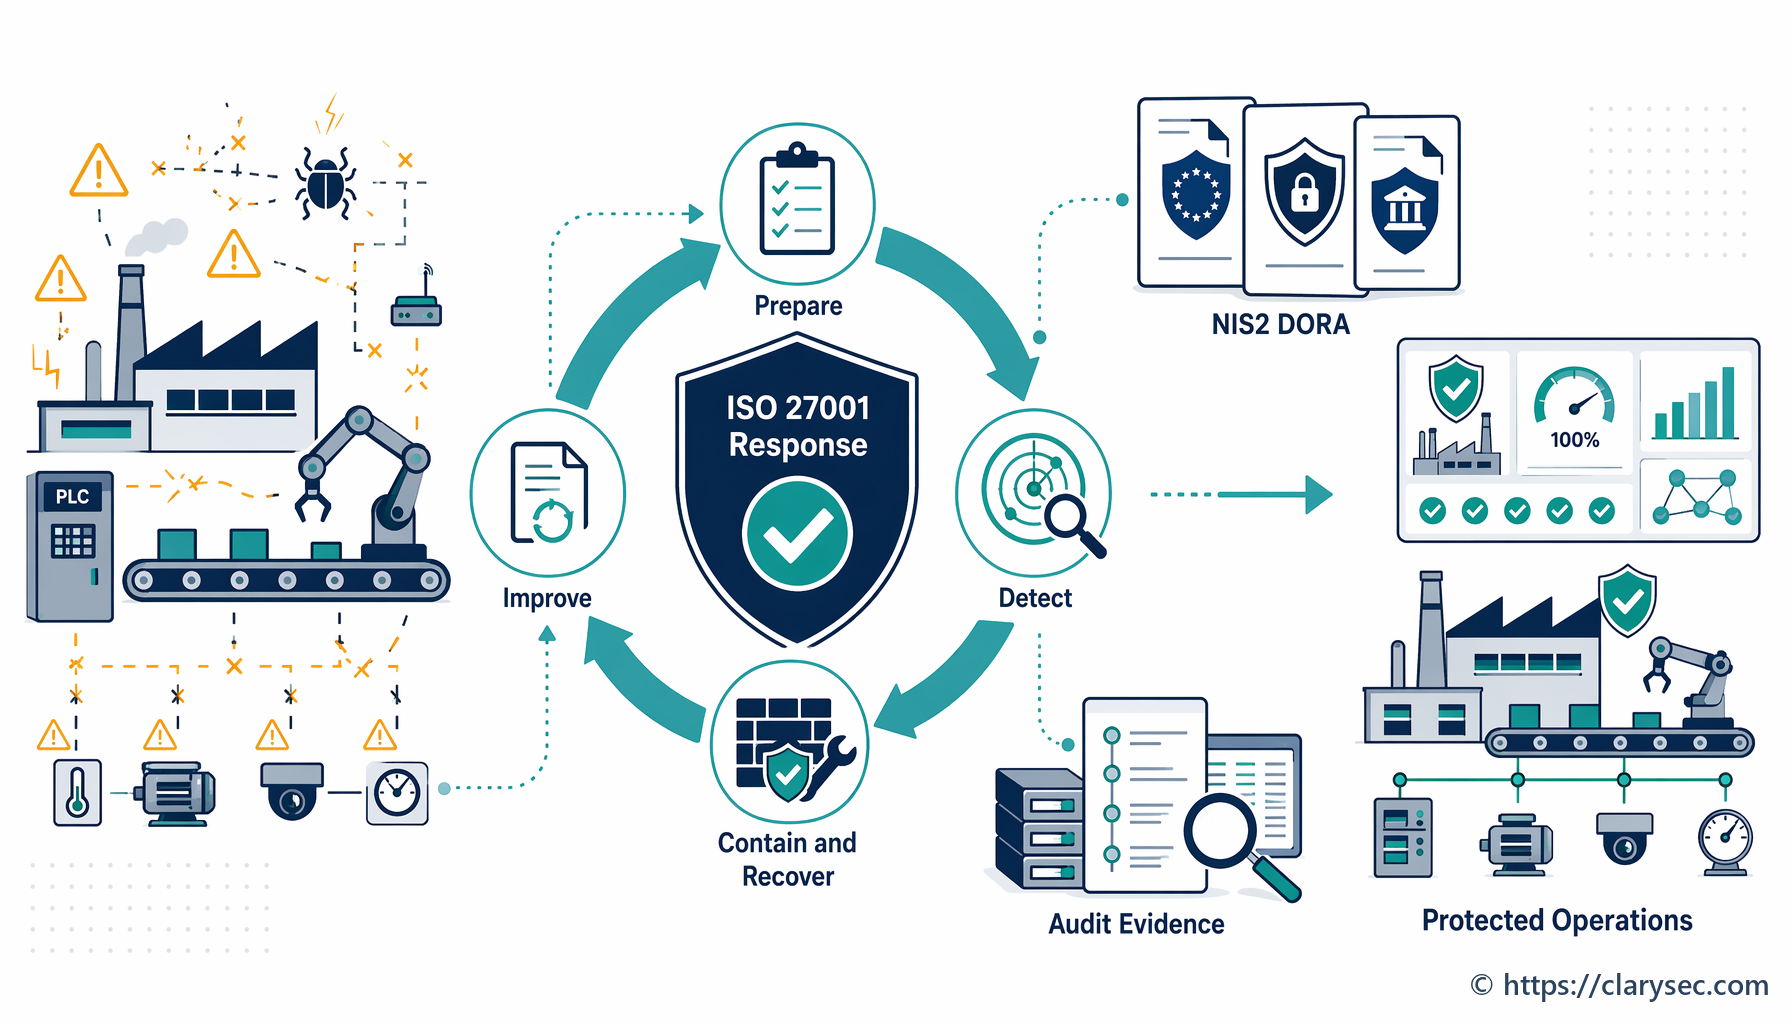
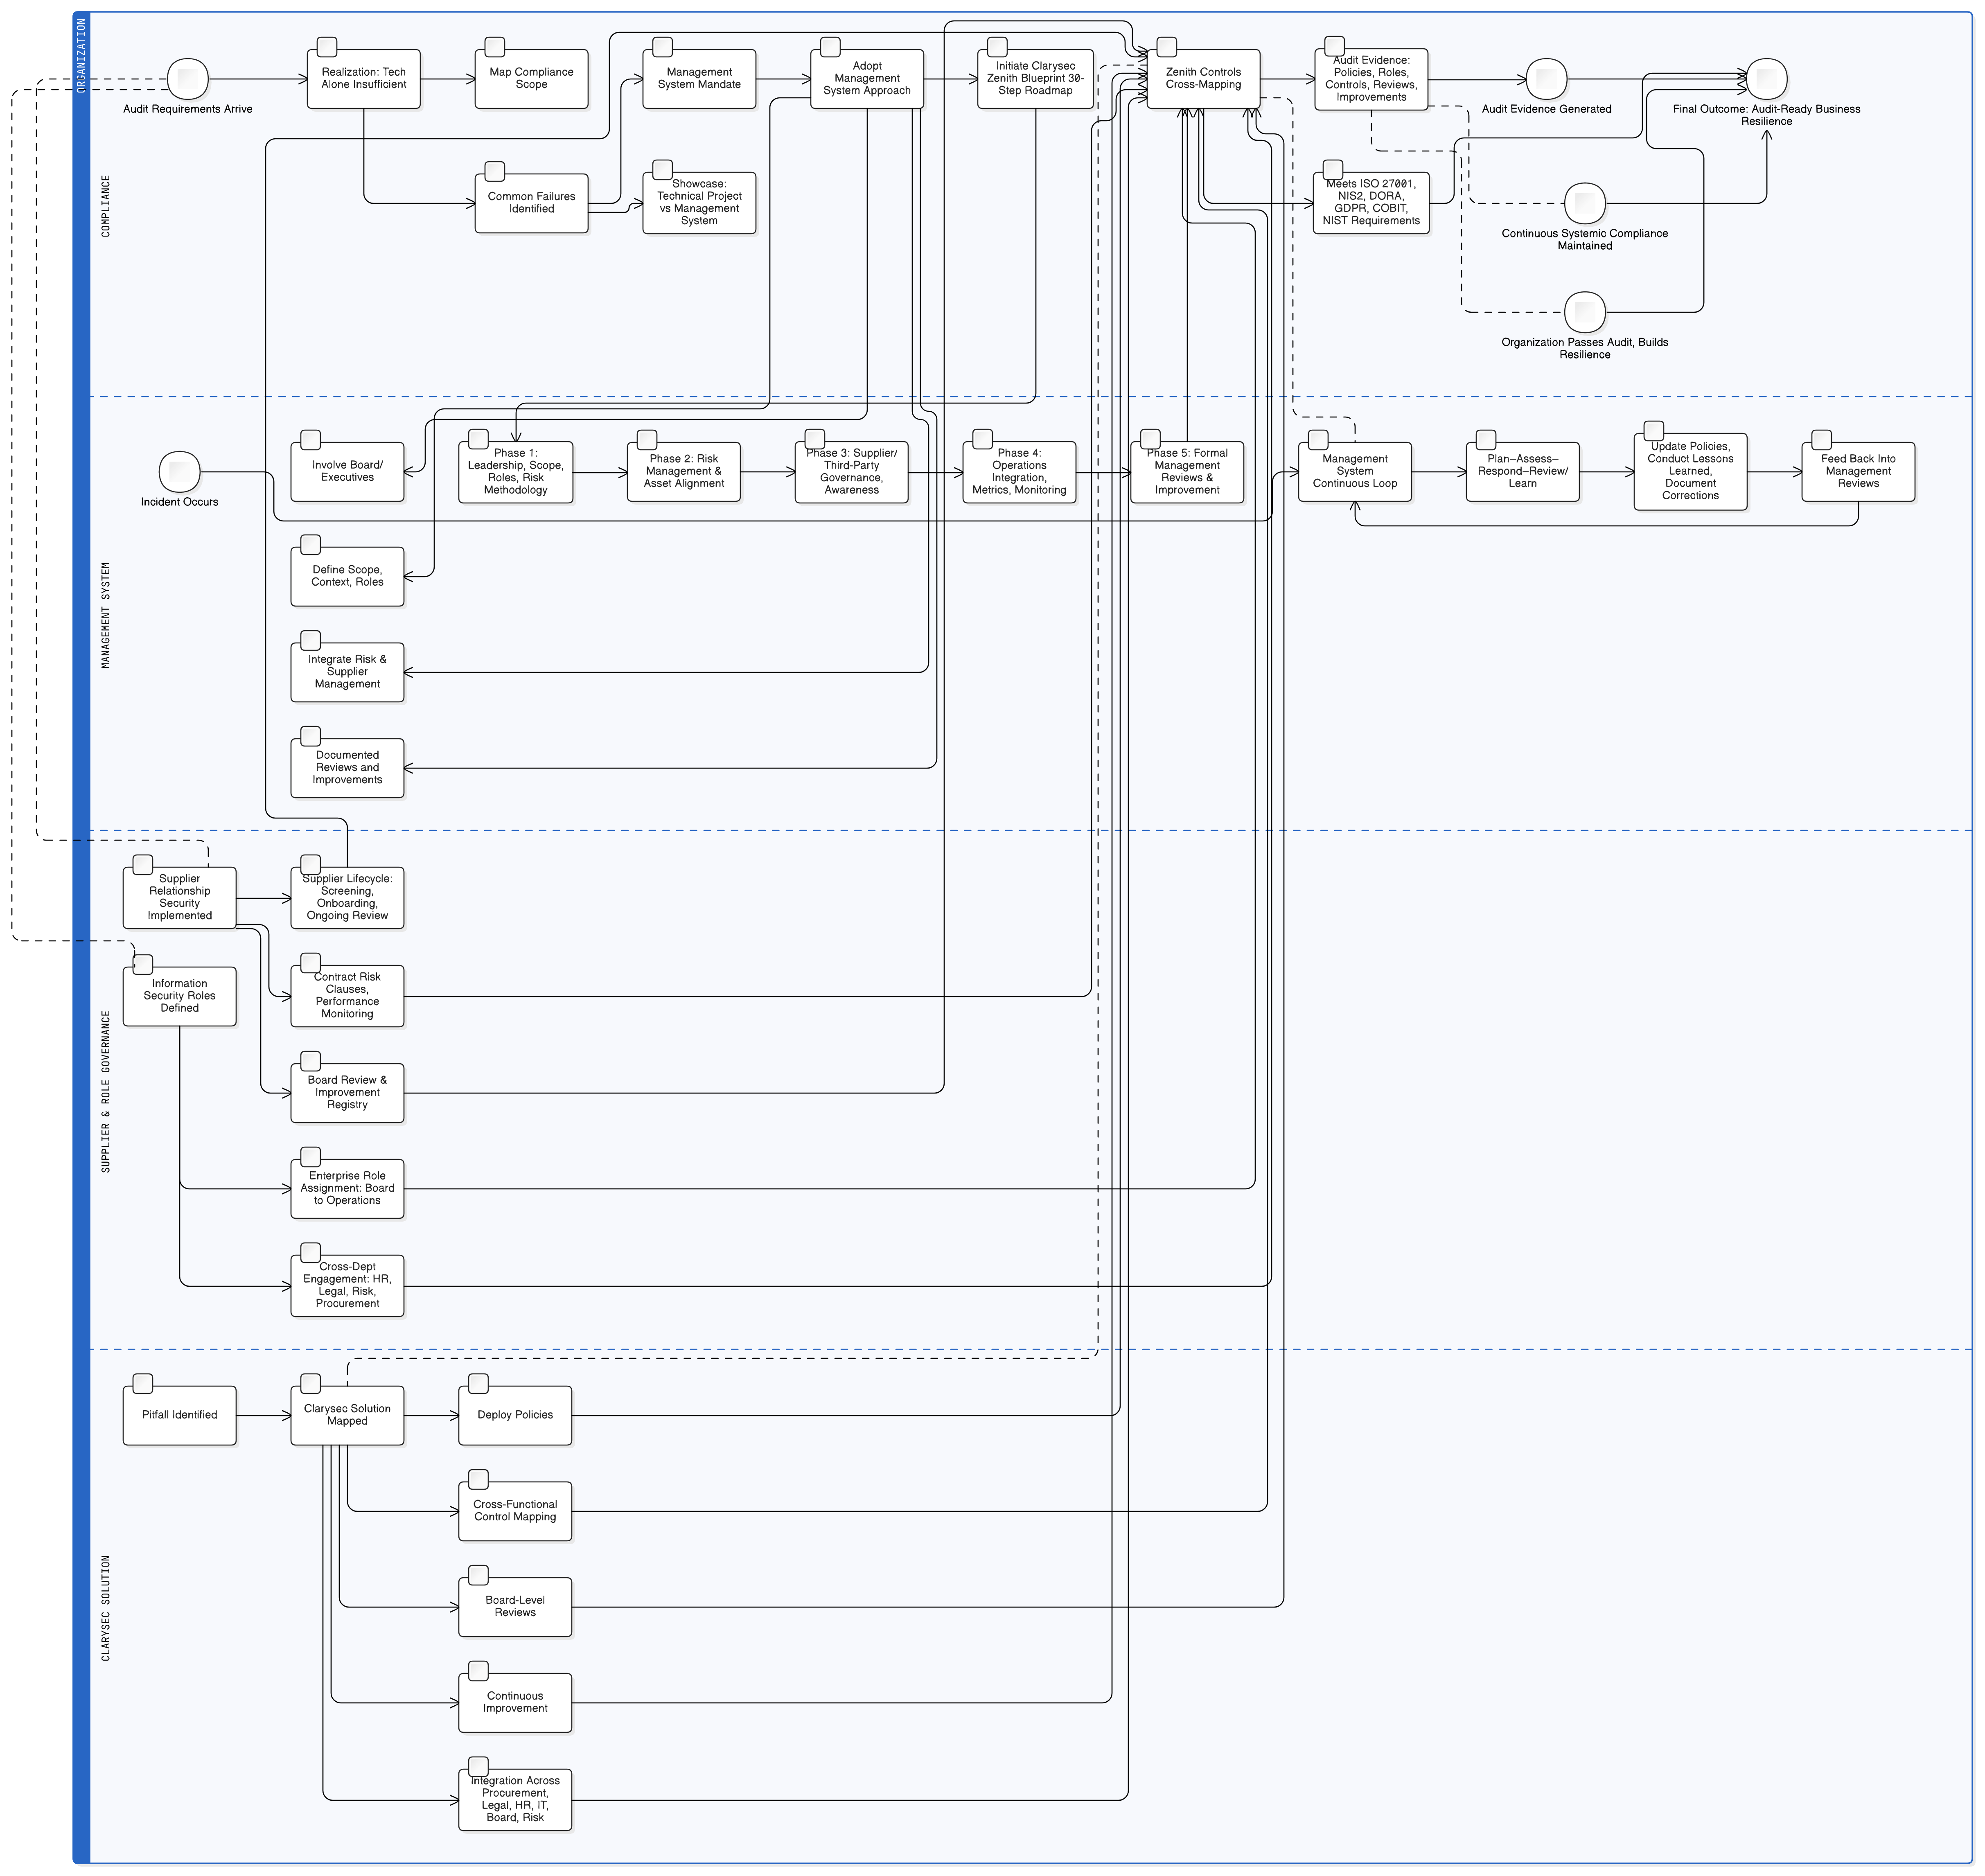
Lil hinn mill-firewall: għaliex il-konformità lesta għall-awditu teħtieġ sistema ta’ ġestjoni reali, b’ISO 27001, NIS2 u DORA mmappjati

Lil hinn mill-firewall: għaliex il-konformità lesta għall-awditu teħtieġ sistema ta’ ġestjoni reali, b’ISO 27001, NIS2 u DORA mmappjati

Diżastri fl-awditu ma jiġux ikkawżati minn firewalls dgħajfa; huma r-riżultat ta’ konformità trattata bħala lista ta’ kontroll teknika. Skopri l-istrateġiji ta’ sistema ta’ ġestjoni ta’ Clarysec, il-kontrolli mmappjati u l-politiki prattiċi għal konformità bla xkiel ma’ ISO 27001, NIS2 u DORA.
24 min
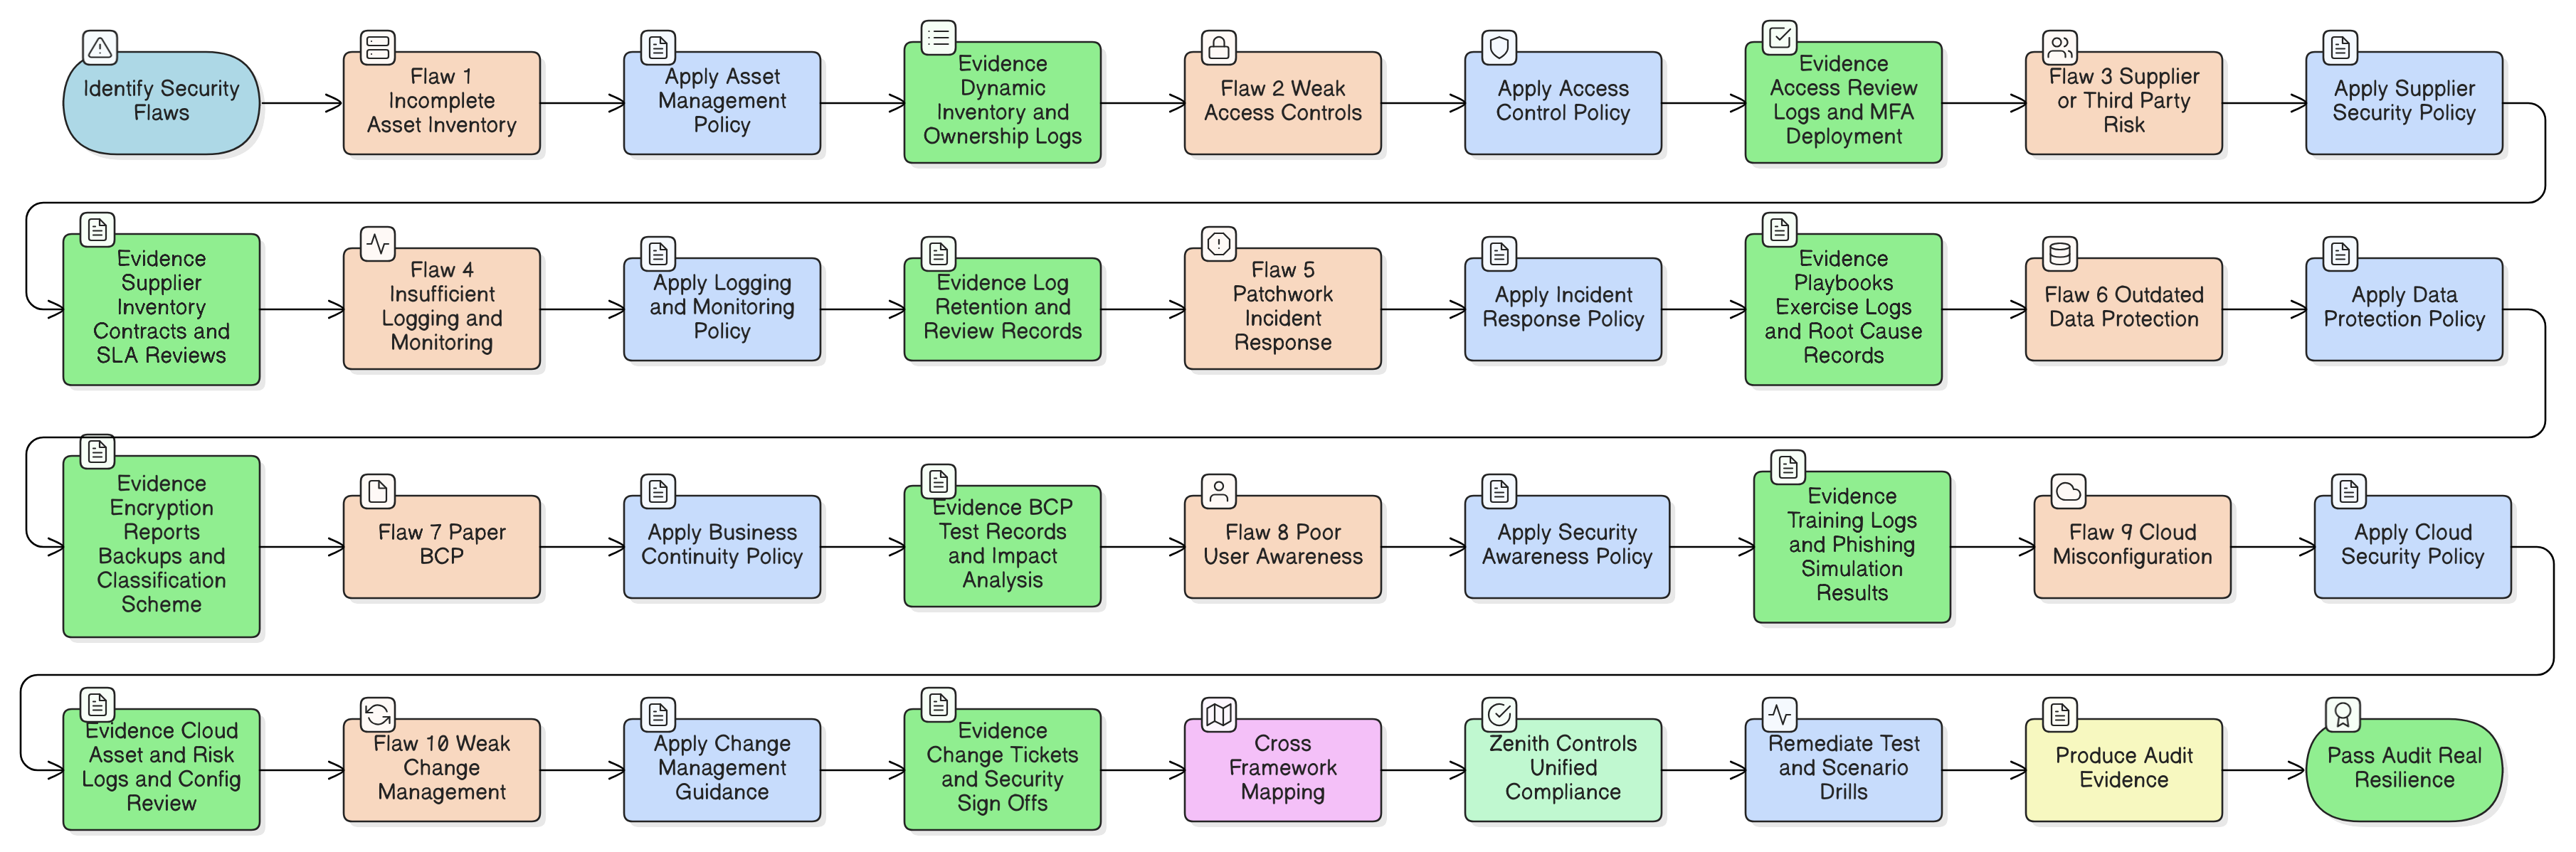
10 nuqqasijiet tas-sigurtà li ħafna negozji jinjoraw u kif tirrimedjahom: gwida essenzjali għall-awditjar tas-sigurtà u r-rimedjazzjoni

10 nuqqasijiet tas-sigurtà li ħafna negozji jinjoraw u kif tirrimedjahom: gwida essenzjali għall-awditjar tas-sigurtà u r-rimedjazzjoni

Meta s-simulazzjoni tiltaqa’ mar-realtà: il-kriżi li kixfet il-punti għomja tas-sigurtà

Kienu s-2:00 PM ta’ nhar ta’ Tlieta meta Alex, is-CISO ta’ kumpanija FinTech li kienet qed tikber b’rata mgħaġġla, kellu jwaqqaf is-simulazzjoni tar-ransomware. Slack kien mimli tensjoni, il-bord kien qed josserva b’allarm dejjem akbar, u l-iskadenza tal-konformità ma’ DORA kienet qed tersaq b’mod inkwetanti. Is-simulazzjoni, maħsuba bħala eżerċizzju ta’ rutina, inbidlet f’espożizzjoni ta’ vulnerabbiltajiet: punti ta’ dħul ma nqabdux, assi kritiċi ma ġewx ipprijoritizzati, il-pjan tal-komunikazzjoni falla, u r-riskju tal-fornituri kien, fl-aħjar każ, imċajpar.

17 min
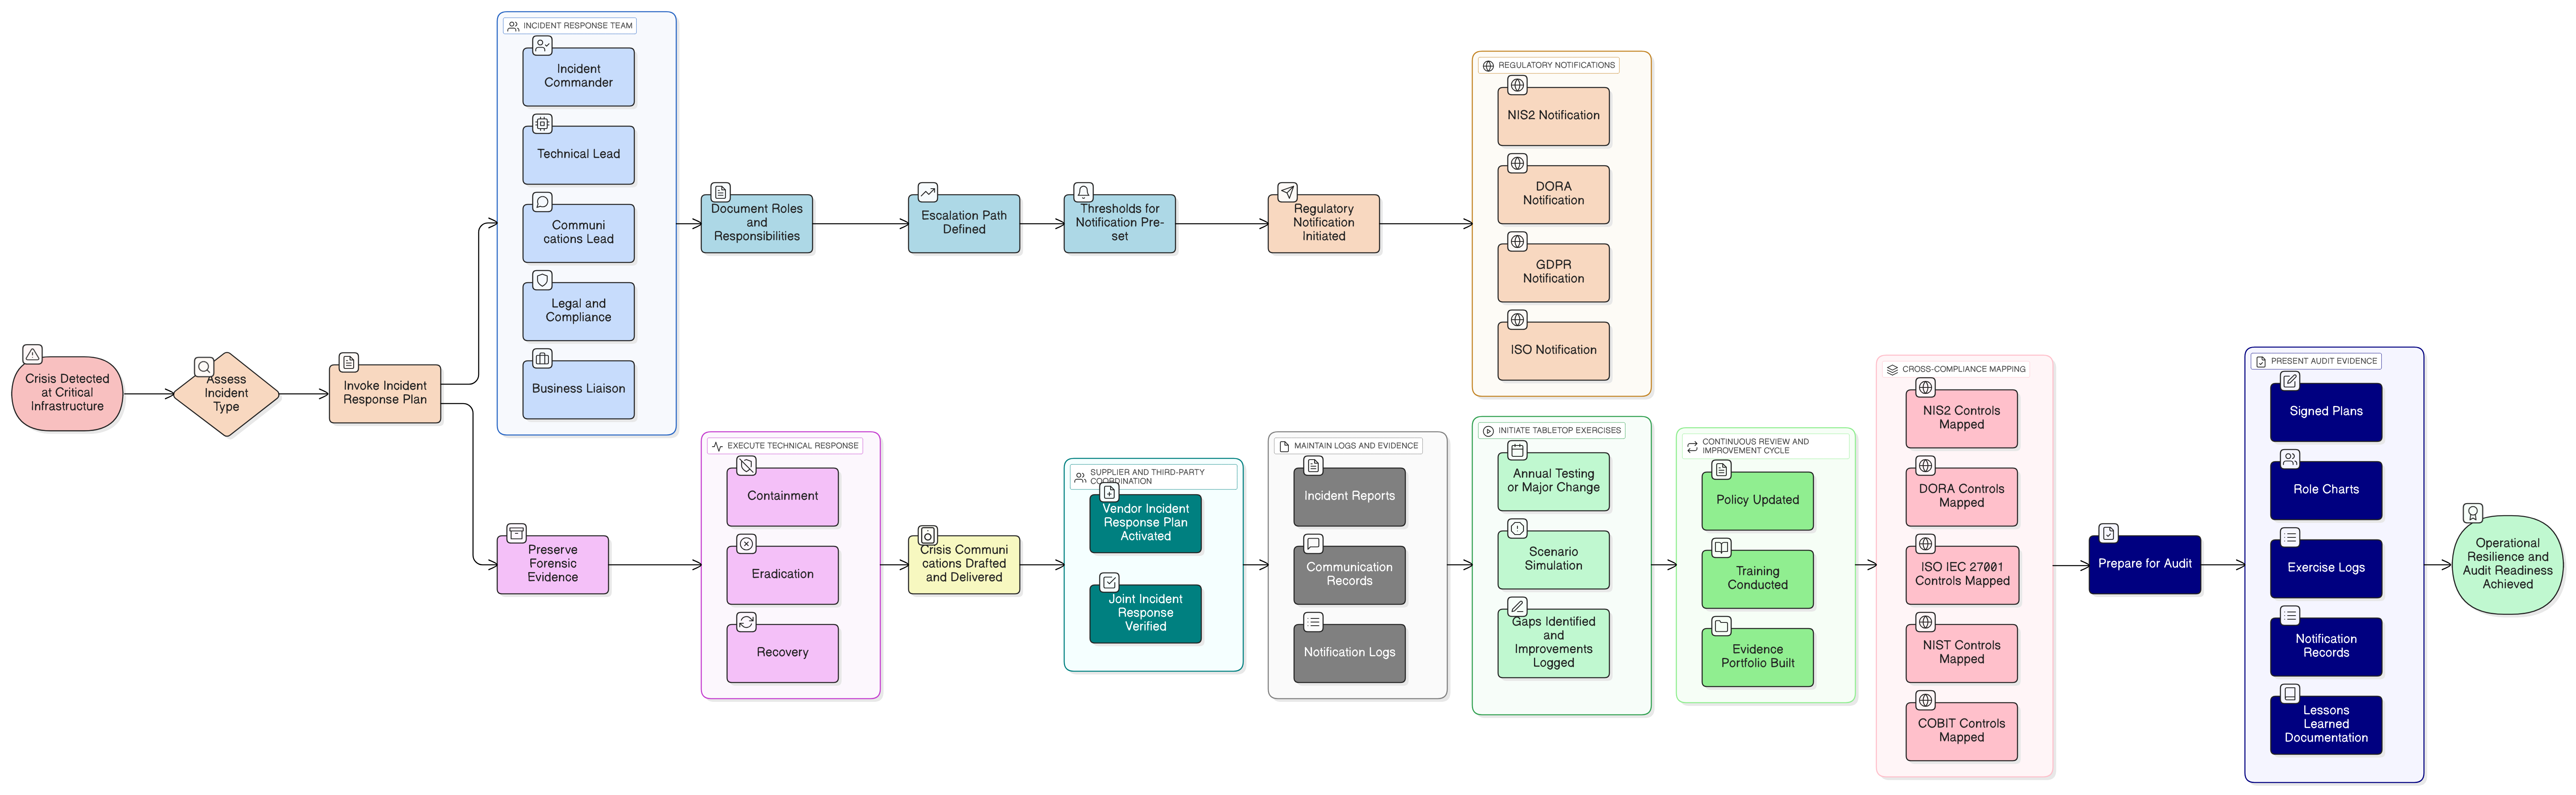
Mit-tarmak sal-eżerċizzju tabletop: it-tfassil ta’ pjan ta’ rispons għall-inċidenti konformi ma’ NIS2 għall-infrastruttura kritika

Mit-tarmak sal-eżerċizzju tabletop: it-tfassil ta’ pjan ta’ rispons għall-inċidenti konformi ma’ NIS2 għall-infrastruttura kritika

Unifika l-istrateġija tiegħek ta’ rispons għall-inċidenti għall-konformità ma’ NIS2, DORA u ISO/IEC 27001:2022 permezz tal-prattiki ttestjati, l-immappjar azzjonabbli u l-politiki robusti ta’ Clarysec. Jinkludi xenarji reali, listi ta’ kontroll prattiċi u passi għall-ġenerazzjoni tal-evidenza sabiex il-konformità tkun dimostrabbli fl-awditu.

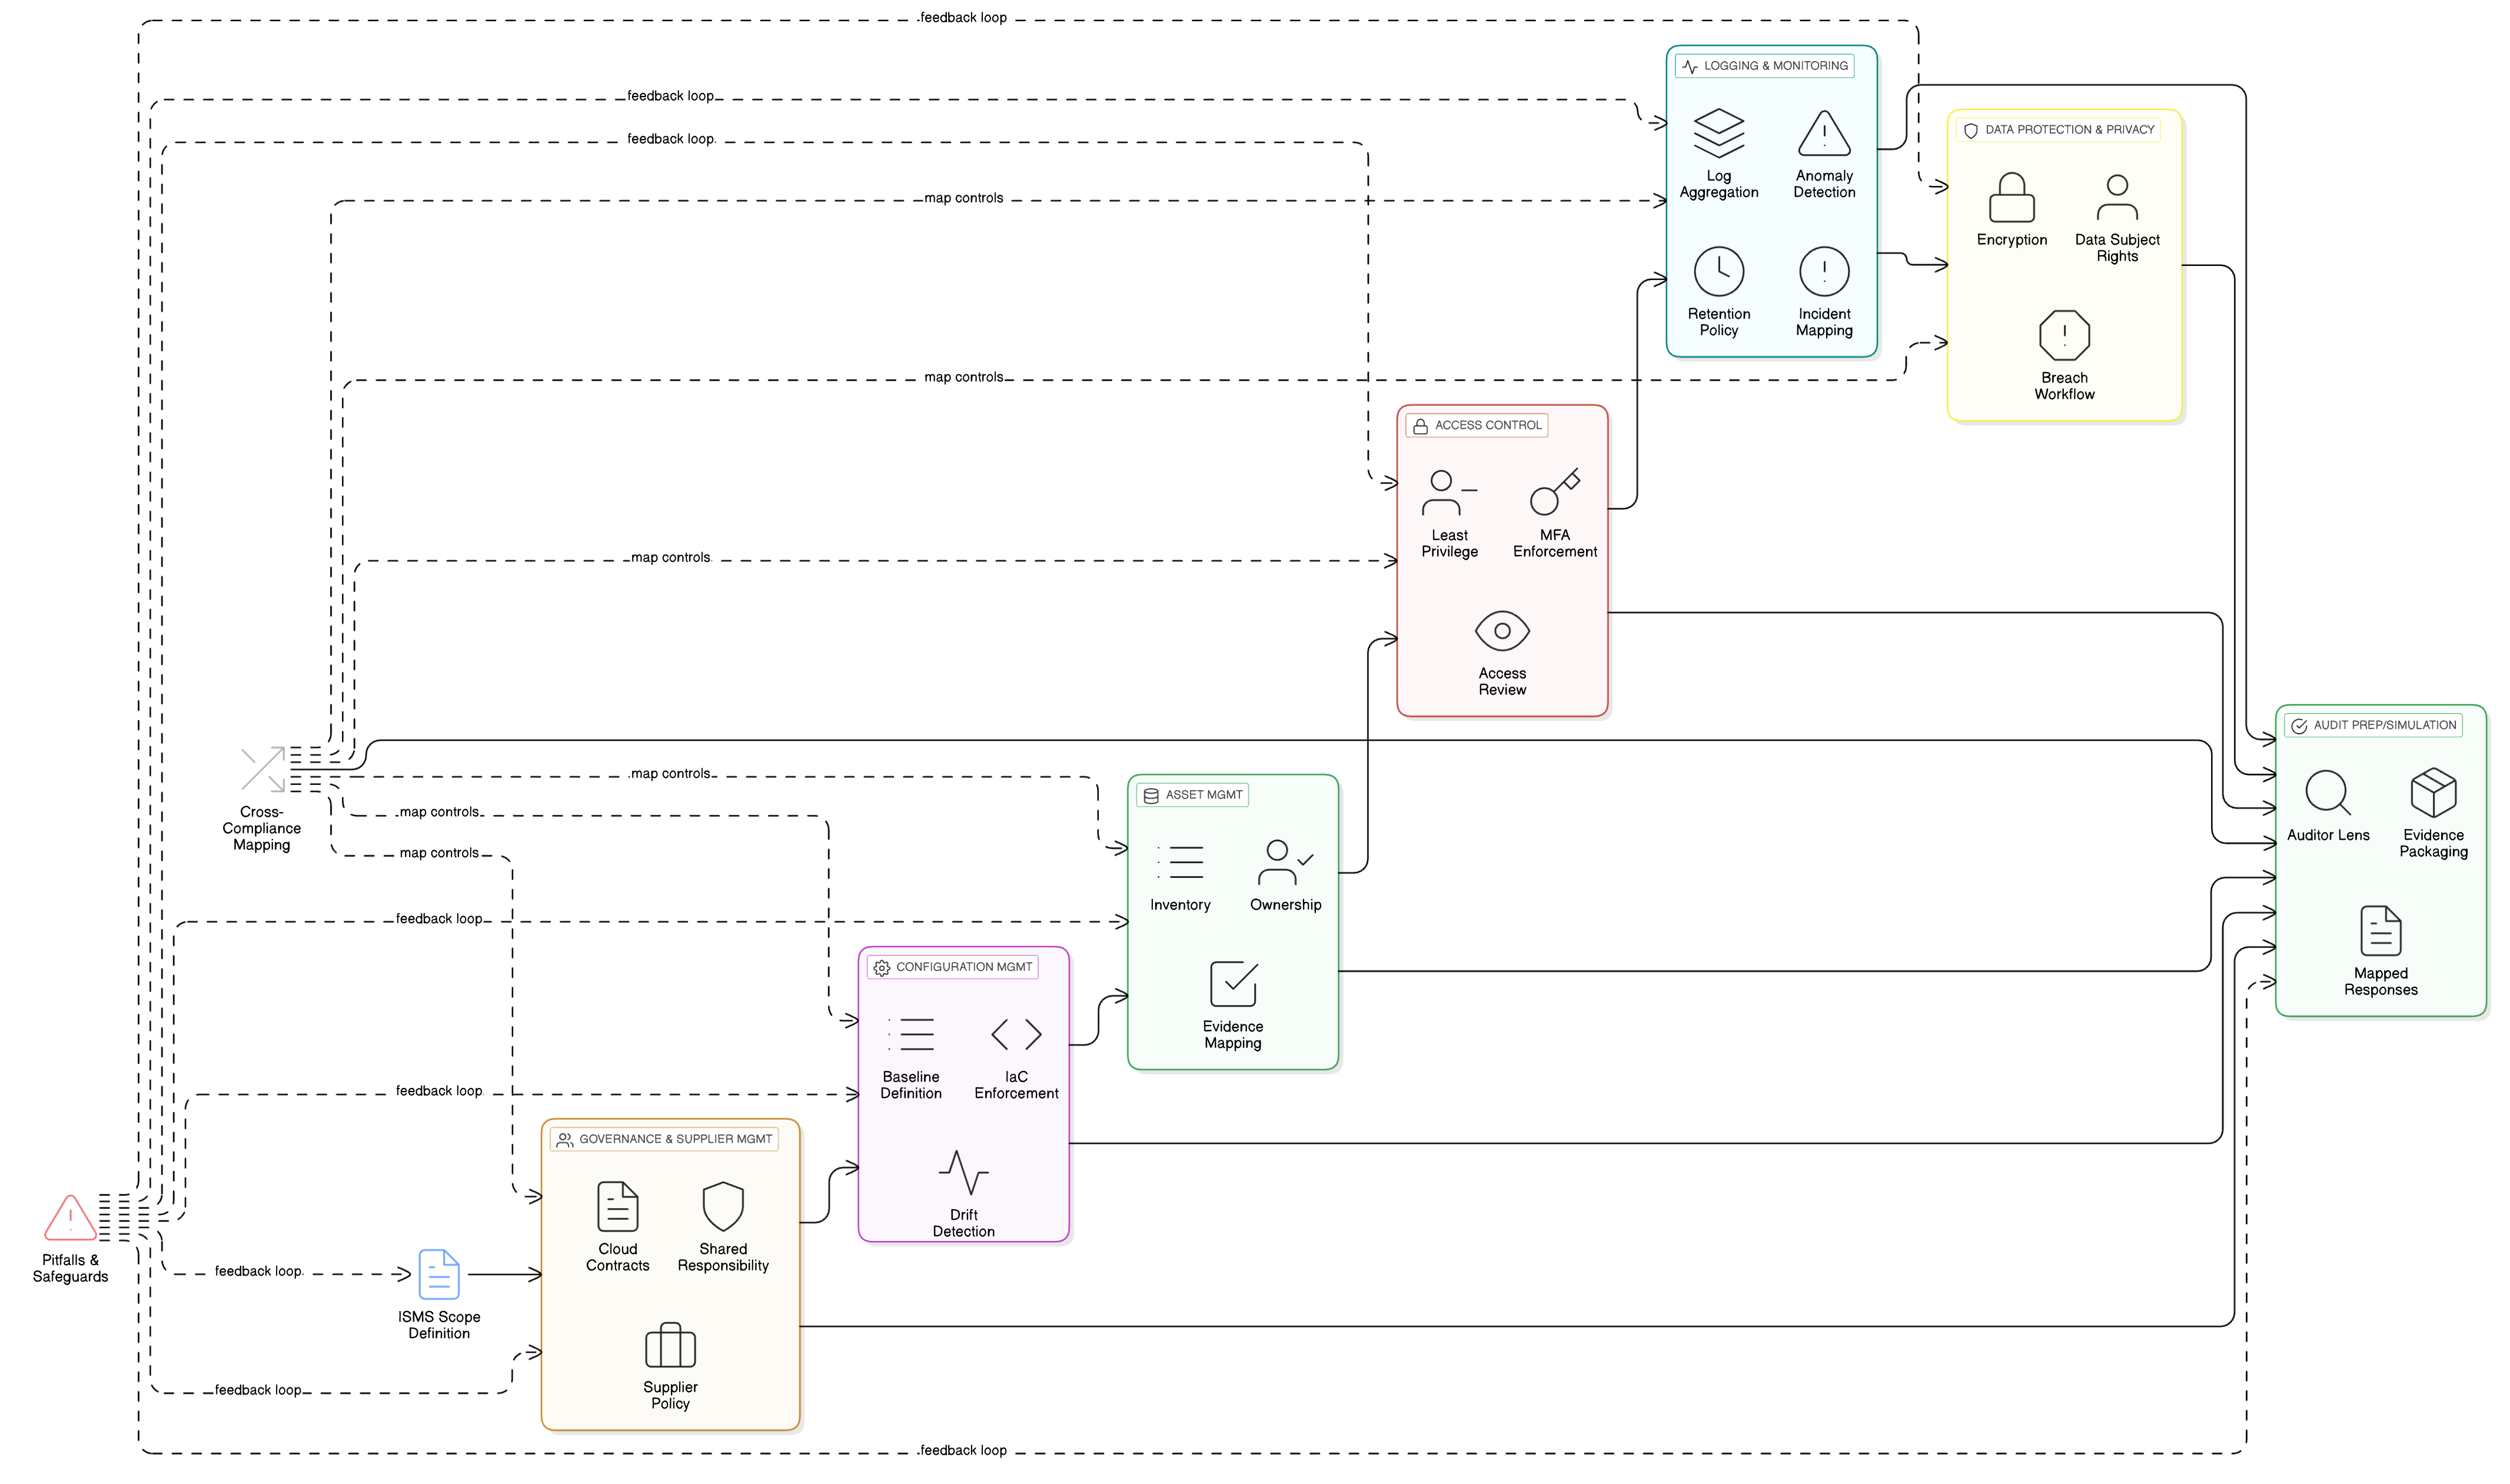
Mill-kaos fil-cloud għal programm lest għall-awditu: arkitettura ta’ programm tas-sigurtà tal-cloud ISO 27001:2022 bit-Toolkit Zenith ta’ Clarysec

Mill-kaos fil-cloud għal programm lest għall-awditu: arkitettura ta’ programm tas-sigurtà tal-cloud ISO 27001:2022 bit-Toolkit Zenith ta’ Clarysec

Għal CISOs, maniġers tal-konformità u periti tal-cloud: skopru kif tqiegħdu fis-seħħ il-kontrolli tal-cloud ta’ ISO 27001:2022 għal konformità kontinwa. Eżempji mill-prattika, tabelli ta’ immappjar tekniku u blueprints azzjonabbli minn Clarysec jgħaqqdu s-sigurtà, il-governanza u l-kapaċità li tintwera l-konformità f’oqfsa differenti.

14 min
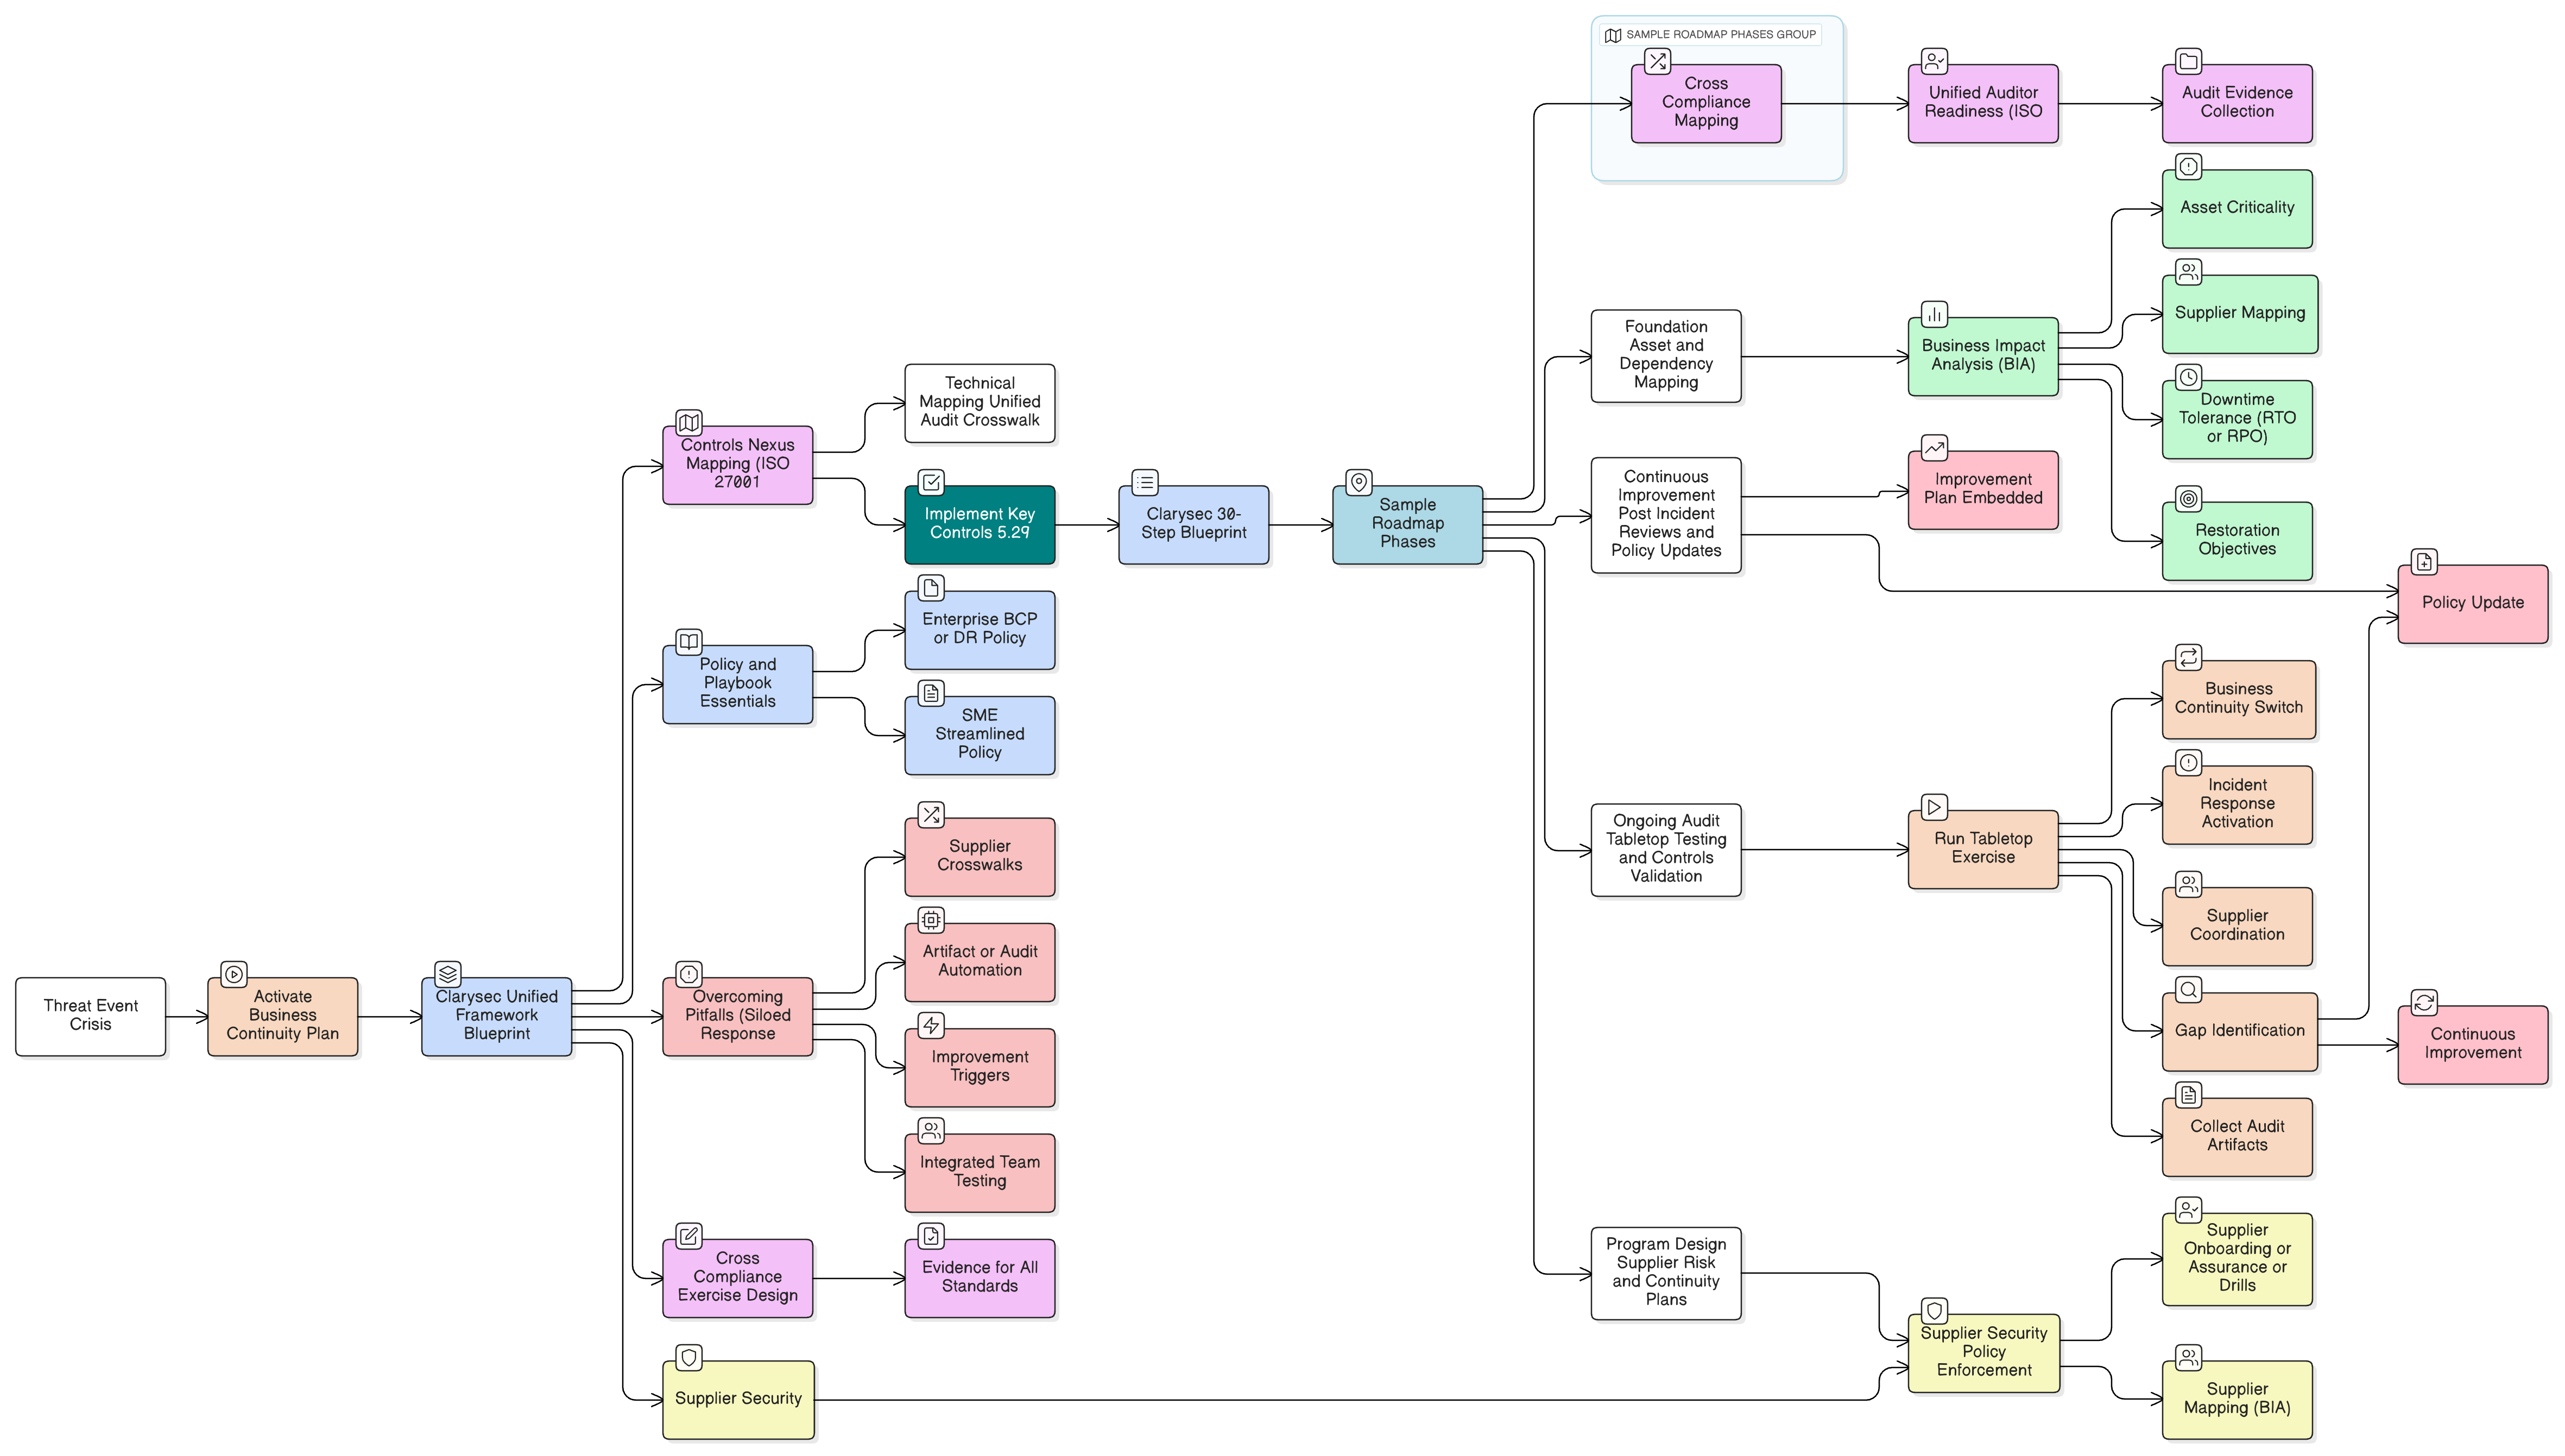
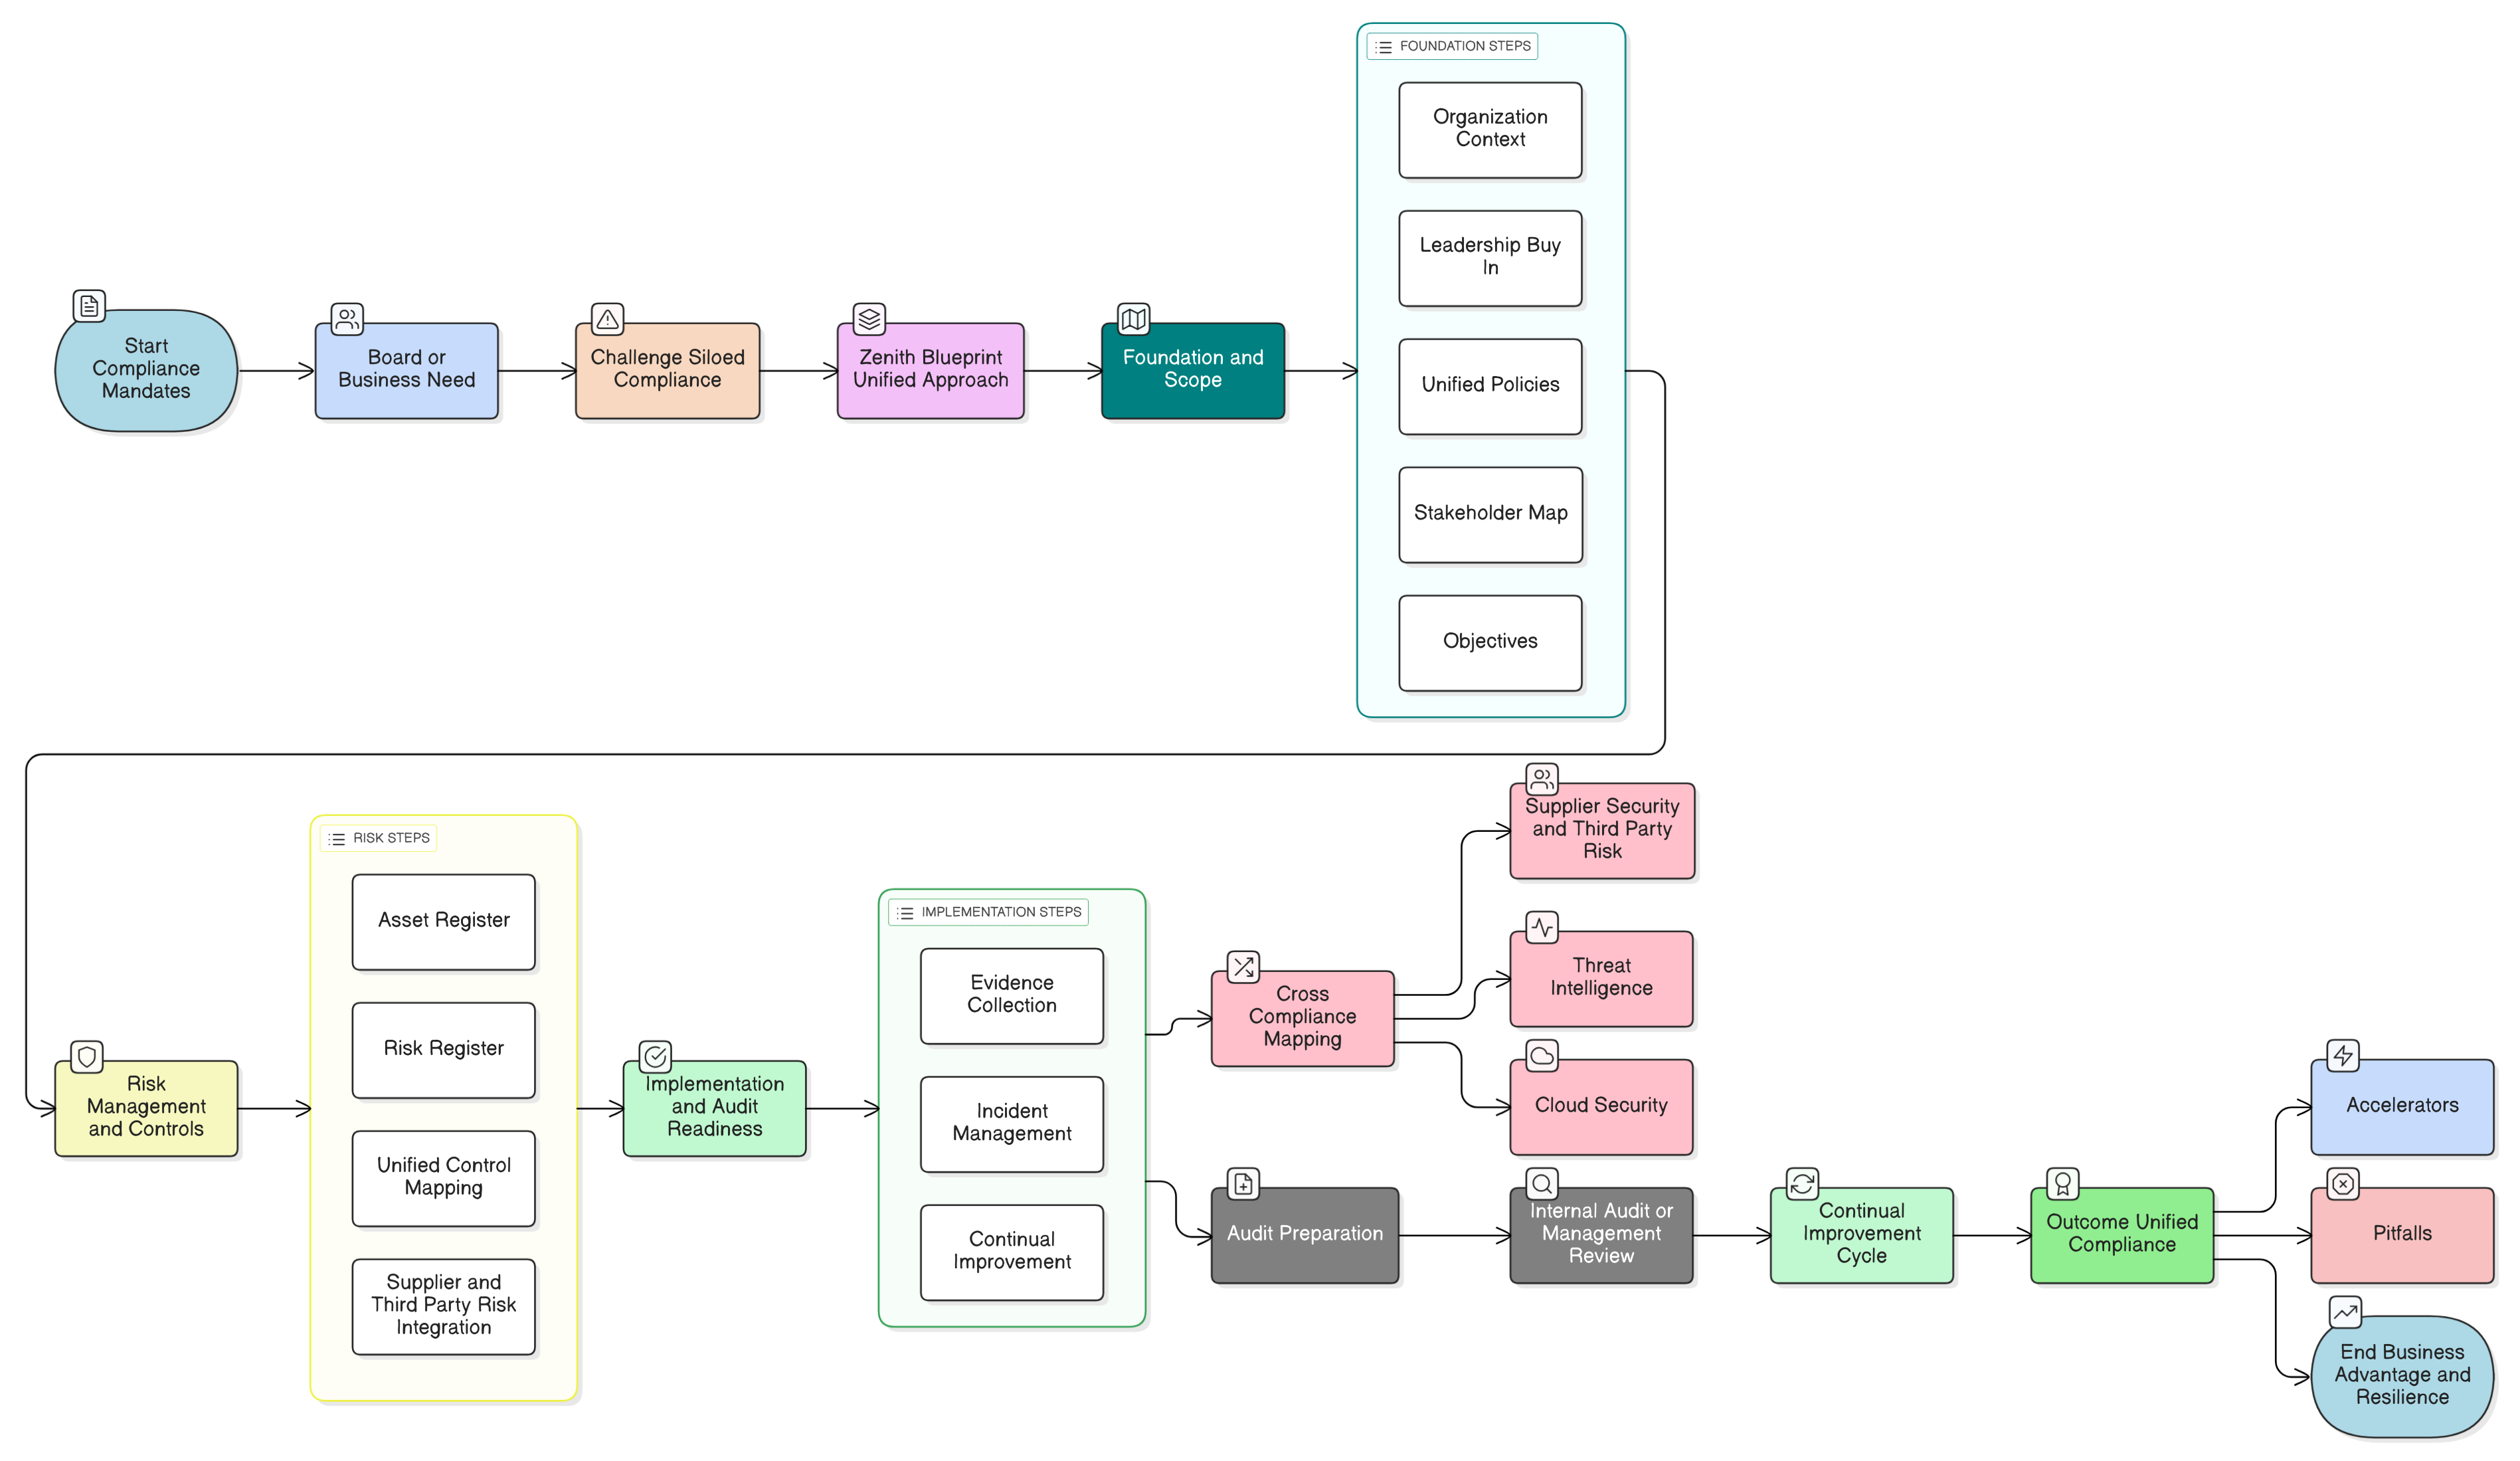
Nibnu programm tar-riskju tal-fornituri reżiljenti u li jiflaħ għall-awditjar: ISO/IEC 27001:2022 u pjan direzzjonali għall-konformità bejn oqfsa differenti

Nibnu programm tar-riskju tal-fornituri reżiljenti u li jiflaħ għall-awditjar: ISO/IEC 27001:2022 u pjan direzzjonali għall-konformità bejn oqfsa differenti

Gwida komprensiva biex il-ġestjoni tar-riskju tal-fornituri titħaddem b’mod operattiv, minn kriżijiet fil-livell tal-bord sas-suċċess fl-awditi bejn oqfsa differenti, permezz ta’ xenarji reali, settijiet ta’ għodod Zenith ta’ Clarysec, u blueprints azzjonabbli li jassiguraw il-katina tal-provvista tul iċ-ċiklu tal-ħajja kollu tagħha.

Clarysec · Sieħeb bejjiegħ awtorizzat ta' PECB

Iċċertifika ruħek. Kun lest għall-awditjar.

Għaqqad it-taħriġ uffiċjali ta' PECB mal-politiki, ir-reġistri u l-gwida għall-implimentazzjoni ta' Clarysec f'pakkett wieħed Certify + Comply.
15% skont fuq korsijiet u pakketti magħżula ta' PECB