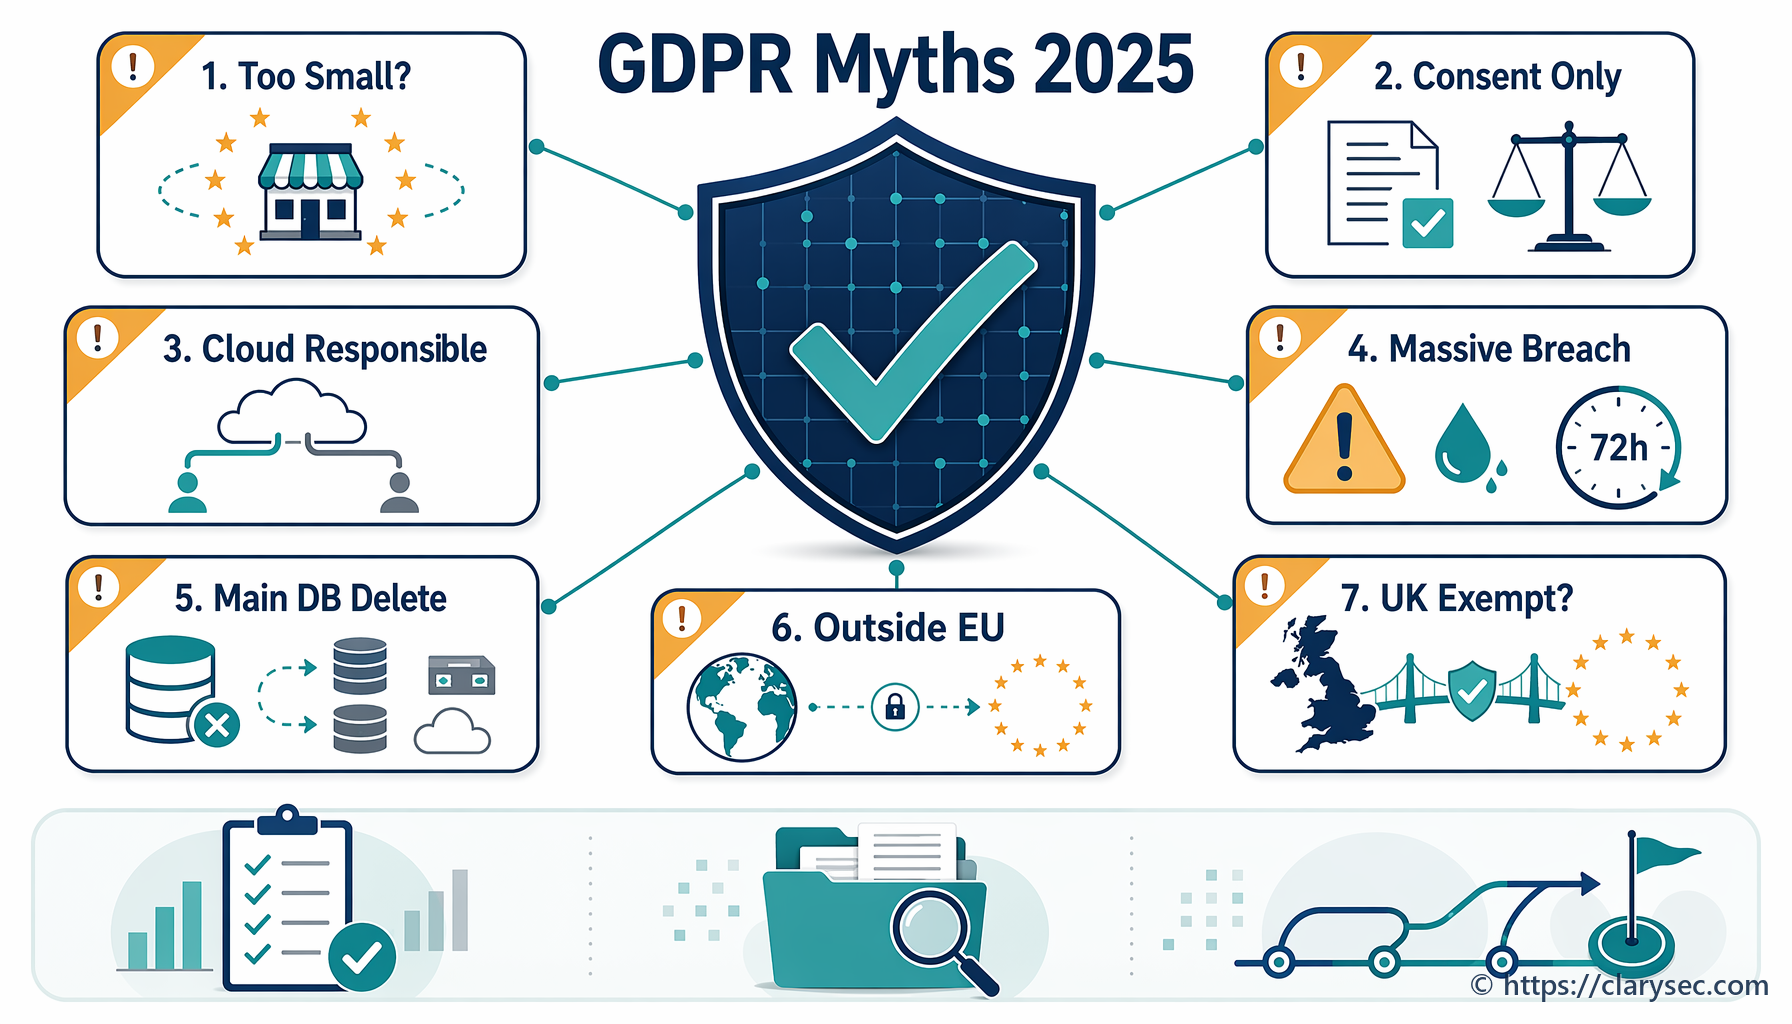
Niżmentu s-7 miti ewlenin dwar GDPR fl-2025: gwida għall-CISOs
Skopri l-verità wara s-7 miti ewlenin dwar GDPR fl-2025. Il-gwida esperta tagħna tiċċara kunċetti żbaljati komuni dwar il-kunsens, il-ksur tad-data personali u l-konformità.
Explore our latest insights on cybersecurity compliance and best practices.
Skopri l-verità wara s-7 miti ewlenin dwar GDPR fl-2025. Il-gwida esperta tagħna tiċċara kunċetti żbaljati komuni dwar il-kunsens, il-ksur tad-data personali u l-konformità.

Gwida prattika għall-2026 biex RoPA u l-immappjar tal-flussi tad-data jinbidlu f’saff unifikat ta’ evidenza għal GDPR Article 30, servizzi kritiċi taħt NIS2, dipendenzi ICT taħt DORA u awditi ISO/IEC 27001:2022.
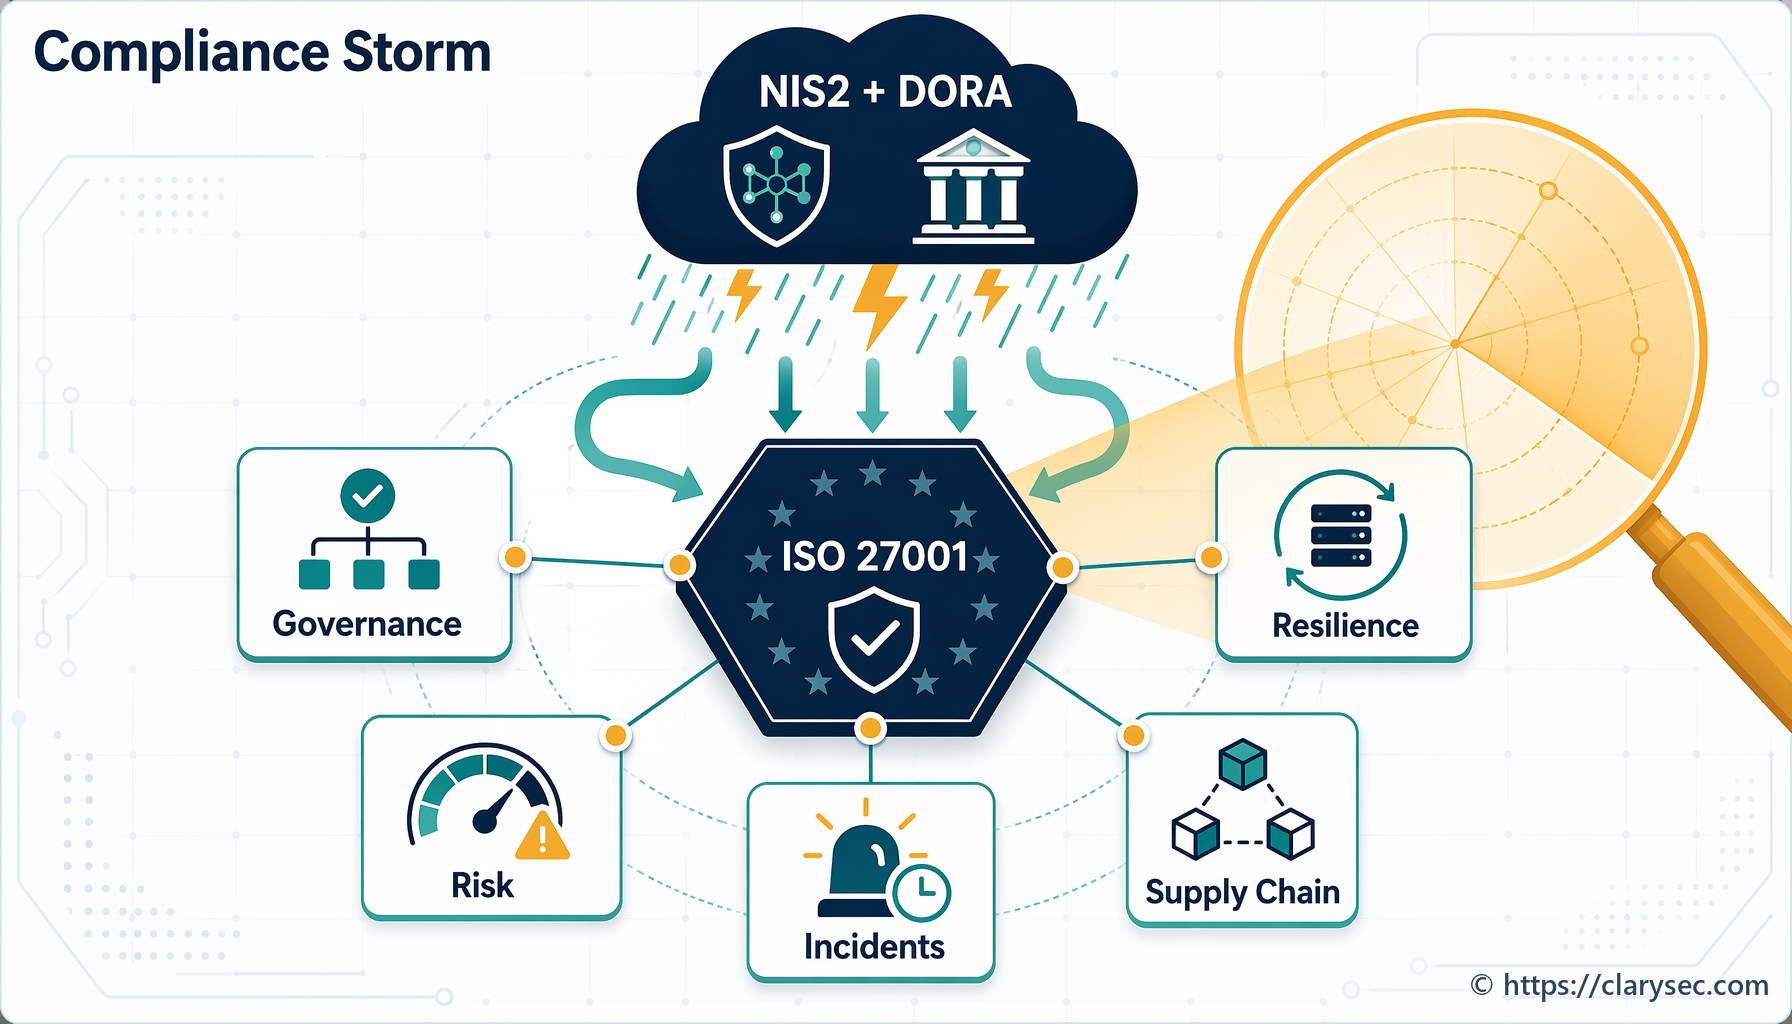
Id-Direttiva NIS2 u r-Regolament DORA tal-UE qed jittrasformaw il-konformità taċ-ċibersigurtà. Din il-gwida tispjega l-impatt tagħhom u tipprovdi rotta prattika lejn it-tħejjija.
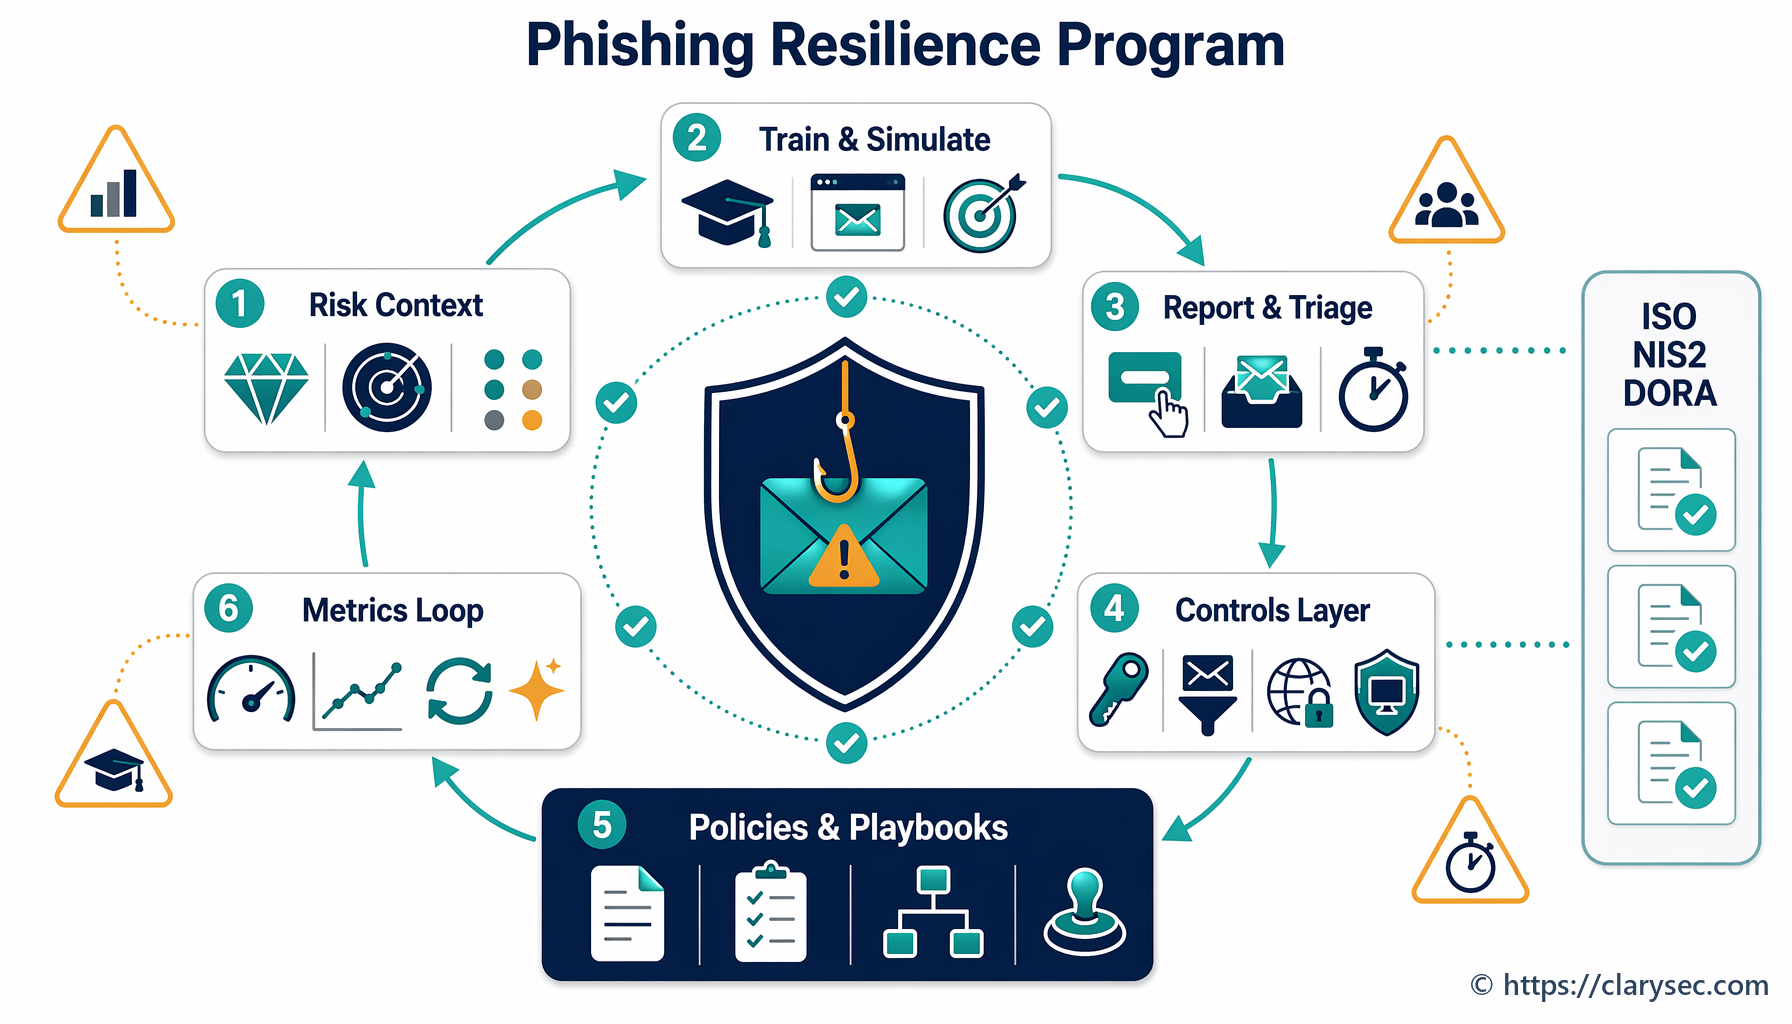
Gwida prattika għall-Uffiċjali Kap tas-Sigurtà tal-Informazzjoni (CISOs) u għas-sidien ta’ SMEs dwar kif jinbena programm robust ta’ reżiljenza kontra l-phishing allinjat mar-rekwiżiti ta’ ISO 27001:2022, NIS2 u DORA.

Is-sigurtà tan-netwerk hija essenzjali għall-konformità ma’ ISO 27001 u NIS2, u ssaħħaħ il-ġestjoni tar-riskju, ir-reżiljenza u l-assigurazzjoni regolatorja għall-organizzazzjonijiet moderni.

Kif l-SMEs jistgħu jimplimentaw il-kontroll tal-aċċess u MFA allinjati ma’ ISO 27001:2022 A.8.2, A.8.3 u l-Artikolu 32 tal-GDPR, inaqqsu r-riskju u juru konformità regolatorja.
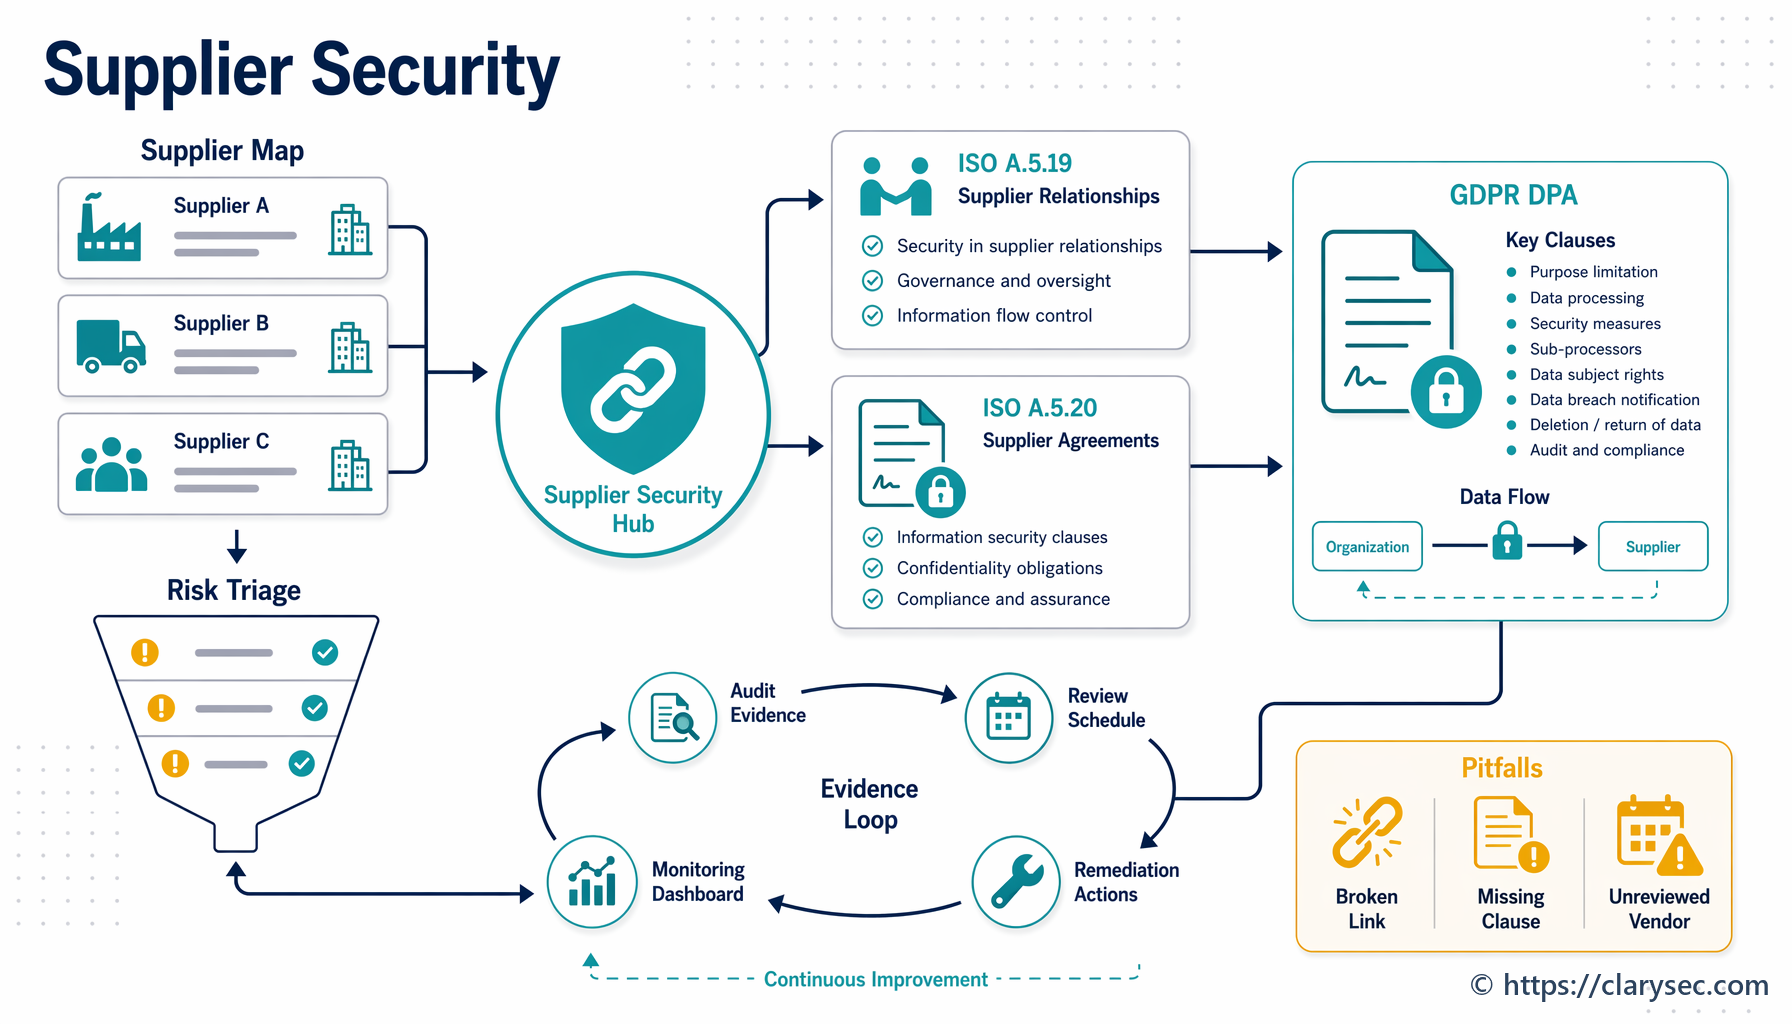
Tgħallem kif timmaniġġja r-riskji tas-sigurtà tal-fornituri permezz tal-kontrolli ISO 27001:2022 A.5.19 u A.5.20, filwaqt li tiżgura li d-DPAs u l-kuntratti tiegħek jissodisfaw ir-rekwiżiti stretti tal-GDPR.
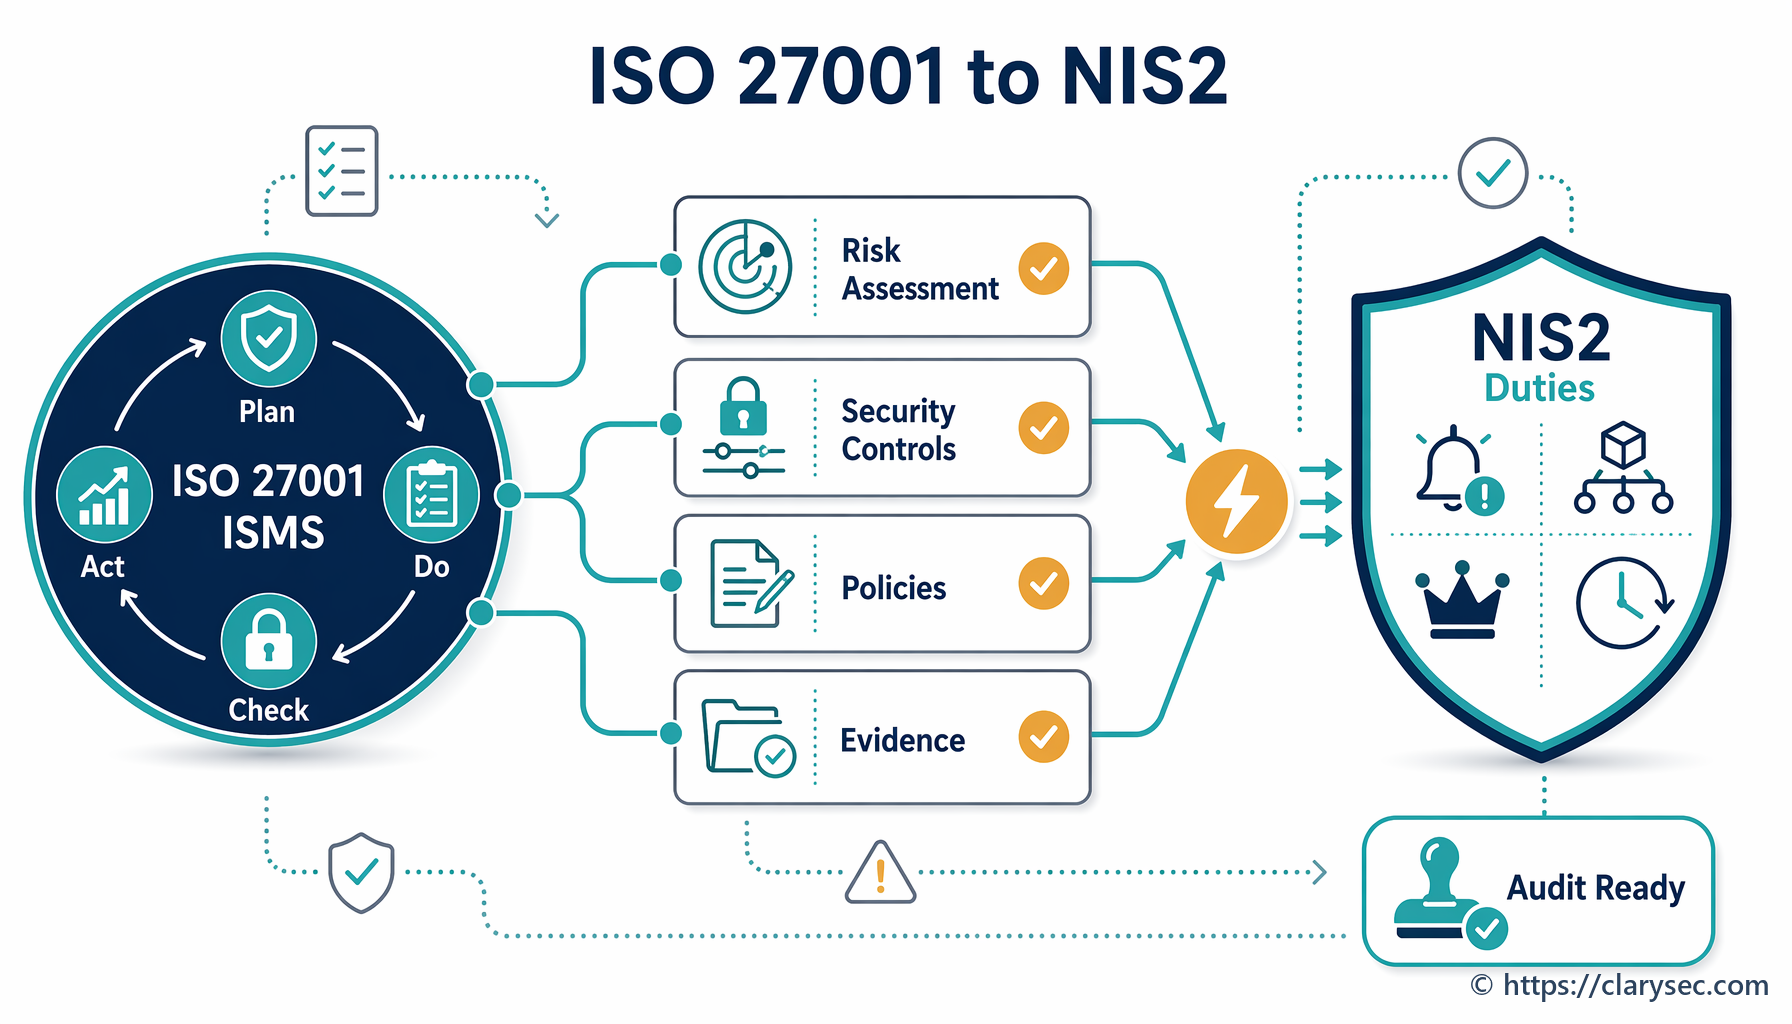
Tgħallem kif l-implimentazzjoni ta’ ISMS skont ISO/IEC 27001:2022 tipprovdi qafas robust li jindirizza direttament ir-rekwiżiti ewlenin taċ-ċibersigurtà tad-Direttiva NIS2.
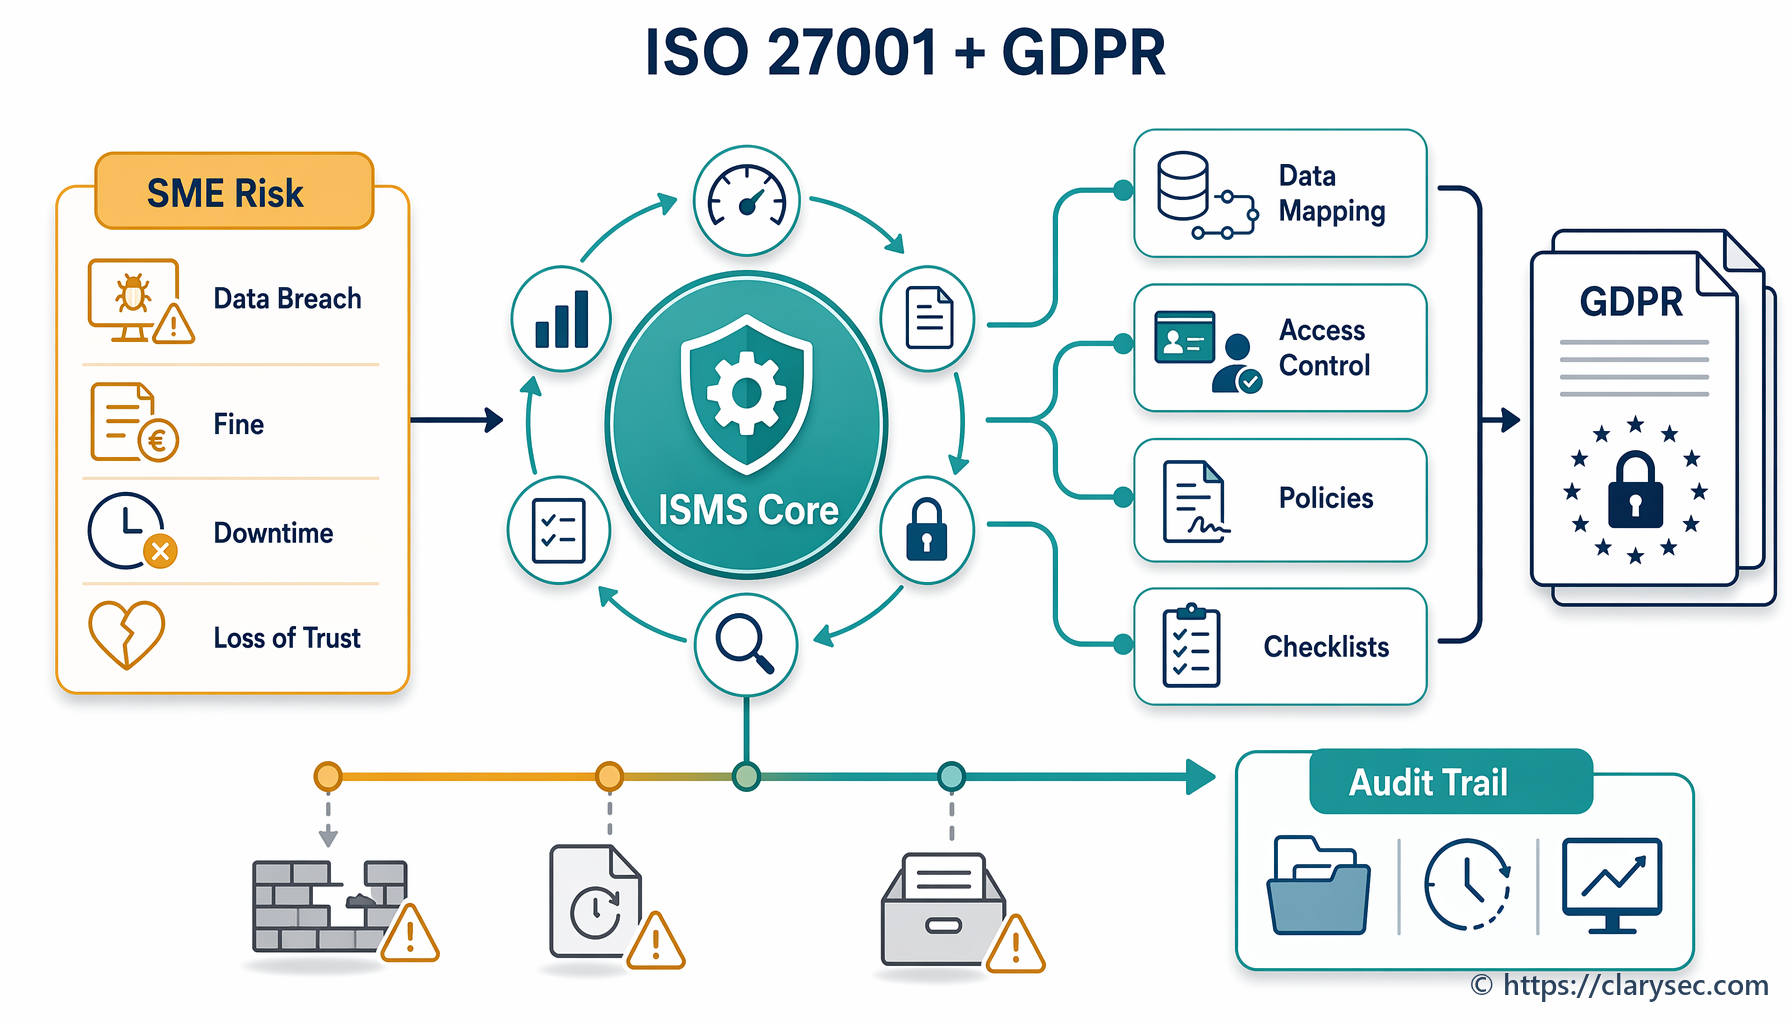
Tgħallem kif l-intrapriżi żgħar u medji jistgħu jużaw il-qafas ISO/IEC 27001:2022 biex jibnu ISMS robust li jindirizza b’mod sistematiku r-rekwiżiti tal-GDPR għall-protezzjoni tad-data.