Governanza tal-PII għal ISO 27701:2025 u GDPR

It-talba waslet fl-inbox tas-CISO b’sempliċità qarrieqa: “Project Wellness.” Fintech li kien qed jikber b’rata mgħaġġla ried janalizza data eżistenti tat-tranżazzjonijiet tal-klijenti biex jipprovdi pariri personalizzati dwar tfaddil, rakkomandazzjonijiet ta’ prodotti u għarfien dwar ir-riskju ta’ churn. Il-Marketing ra involviment tal-klijenti. Il-Product ra innovazzjoni. It-tmexxija rat vantaġġ kompetittiv.
Is-CISO ra bomba ta’ governanza.
Id-data tat-tranżazzjonijiet kienet inġabret għall-ipproċessar tal-ħlasijiet taħt għan definit u bażi legali. Issa n-negozju ried jużaha mill-ġdid għal analitika dwar il-benessri finanzjarju, personalizzazzjoni tal-kampanji u punteġġjar predittiv. Biex jitħaffef it-twassil, it-tim ried ukoll jibgħat sett ta’ data psewdonimizzat lil fornitur terz tal-analitika tal-intelliġenza artifiċjali (AI).
Ma kien hemm l-ebda attakkant fin-netwerk. L-ebda database ma kienet inixxet. L-ebda ticket ta’ inċident ma kien qed jteptep bl-aħmar.
Madankollu, dan huwa eżattament fejn jibdew ħafna fallimenti tal-accountability taħt il-GDPR.
Il-kwistjoni mhijiex jekk l-organizzazzjoni għandhiex avviż ta’ privatezza, Uffiċjal għall-Protezzjoni tad-Data (DPO), reġistru tal-bażi legali jew skeda ta’ żamma. Il-mistoqsija aktar profonda hija operattiva: min japprova ġbir ġdid tal-PII, min jikkonferma n-neċessità, min jiddefinixxi l-użu intern permess, min jiddeċiedi jekk l-użu sekondarju huwiex kompatibbli, min jawtorizza l-iżvelar lil fornitur, u min jista’ jipprova d-deċiżjoni aktar tard?
Din hija l-lakuna fil-kontroll li l-implimentazzjonijiet tas-Sistema ta’ Ġestjoni tal-Informazzjoni dwar il-Privatezza ISO/IEC 27701:2025, jew PIMS, għandhom jagħlqu. GDPR Artikolu 5 jeħtieġ li d-data personali tiġi pproċessata b’mod legali, ġust u trasparenti, tinġabar għal għanijiet speċifiċi, espliċiti u leġittimi, tkun limitata għal dak li huwa meħtieġ, tkun preċiża, tinżamm biss kemm ikun meħtieġ, tkun protetta b’mod xieraq u tiġi mmaniġġjata taħt l-accountability tal-kontrollur. GDPR Artikolu 6 iżid il-bażi legali u l-loġika tal-kompatibbiltà għal ipproċessar ulterjuri. Iżda dawn il-prinċipji jsiru difensibbli biss meta jiġu tradotti fi flussi tax-xogħol, reġistri, approvazzjonijiet, regoli tal-aċċess, kontrolli tal-fornituri, monitoraġġ u evidenza.
L-approċċ ta’ Clarysec huwa ċar: ittratta l-governanza tal-ġbir, l-użu u l-iżvelar tal-PII bħala mudell operattiv ikkontrollat, mhux bħala nota legali. Il-mudell jinsab fil-qafas tal-ISMS ISO/IEC 27001:2022, jestendi għar-rwoli tal-PIMS ISO/IEC 27701:2025, u jiġi sostnut b’evidenza permezz tal-politiki, ir-reġistri, Zenith Blueprint: pjan direzzjonali ta’ 30 pass għall-awditur u Zenith Controls: il-gwida għall-konformità bejn oqfsa differenti ta’ Clarysec.
Għaliex il-governanza tal-PII tfalli anke meta jeżistu dokumenti tal-privatezza
Il-biċċa l-kbira tal-programmi tal-privatezza ma jfallux għax ħadd ma jaf li jeżisti l-GDPR. Jfallu għax id-deċiżjonijiet dwar il-privatezza jittieħdu f’tickets tal-prodott, emails ta’ onboarding tal-fornituri, esportazzjonijiet ta’ spreadsheets, esperimenti fuq dashboards u proġetti pilota tal-AI mingħajr punt ta’ kontroll ripetibbli.
Mudell tipiku jidher familjari:
- Tim iżid kamp ġdid ma’ formola ta’ reġistrazzjoni għax itejjeb is-segmentazzjoni.
- Ħadd ma jirreġistra għaliex dak il-kamp speċifiku huwa meħtieġ.
- Tim ieħor aktar tard juża d-data mill-ġdid għal għan differenti.
- Fornitur jirċievi esportazzjoni taħt ftehim tas-servizzi wiesa’.
- Ir-reġistru tal-ipproċessar jiġi aġġornat wara t-tnedija, jekk jiġi aġġornat.
- Waqt awditu, l-organizzazzjoni tista’ turi avviż ta’ privatezza iżda ma tistax turi evidenza tad-deċiżjoni.
GDPR Artikoli 4 u 5 jiddefinixxu l-ipproċessar b’mod wiesa’. Il-ġbir, ir-reġistrazzjoni, il-ħażna, l-użu, l-iżvelar, it-tħassir u l-qerda kollha jgħoddu. Artikolu 5 jagħmel ukoll l-accountability espliċita. Il-kontrolluri jridu jkunu kapaċi juru konformità mal-prinċipji.
Dan ifisser li l-mistoqsija tal-awditjar mhijiex biss, “Għandkom politika?” Hija, “Uruni kif ġie approvat dan l-element speċifiku tad-data, għaliex kien meħtieġ, kif intuża, min irċevieh, u liema kontrolli pprevenew użu ħażin.”
Clarysec P17 Politika dwar il-Protezzjoni tad-Data u l-Privatezza tistabbilixxi b’mod ċar l-aspettattiva taċ-ċiklu tal-ħajja:
Tifformalizza r-responsabbiltajiet tal-intrapriża taħt standards internazzjonali u oqfsa regolatorji, billi tiżgura li l-informazzjoni personali (PII) tinġabar, tiġi pproċessata, tinżamm, tinqasam u tintrema b’mod legali, sigur u trasparenti.
Għall-SMEs, Clarysec Politika dwar il-Protezzjoni tad-Data u l-Privatezza - SME tibdel l-istess prinċipju f’regola operattiva pragmatika:
Id-data personali tista’ tinġabar biss fejn tkun meħtieġa għal għan leġittimu, legali jew kuntrattwali.
U għall-minimizzazzjoni:
Għandha tinġabar u tinżamm biss id-data personali minima meħtieġa.
Dawn id-dikjarazzjonijiet ikunu b’saħħithom biss meta jiġu infurzati qabel ma jibda l-ipproċessar. Inkella jibqgħu lingwaġġ tal-privatezza mingħajr prova operattiva.
L-objettiv tal-kontroll: waqqaf ipproċessar mhux ikkontrollat fi tliet punti ta’ kontroll
PIMS b’saħħtu għandu jikkontrolla d-deċiżjonijiet dwar il-PII fi tliet punti: qabel il-ġbir, qabel l-użu u qabel l-iżvelar.
Qabel il-ġbir, l-organizzazzjoni trid tkun taf x’tixtieq tiġbor, mingħand min, permezz ta’ liema kanal, għal liema għan, taħt liema bażi legali, u għaliex kull kamp huwa meħtieġ.
Qabel l-użu, l-organizzazzjoni trid tiddefinixxi regoli permessi għall-użu intern. L-appoġġ, is-suċċess tal-klijenti, il-marketing, il-frodi, il-finanzi u l-inġinerija rarament jeħtieġu l-istess viżibbiltà jew l-istess permess biex jaġixxu fuq il-PII.
Qabel l-iżvelar, l-organizzazzjoni trid tkun taf min hu r-riċevitur, x’rwol għandu, għaliex l-iżvelar huwa meħtieġ, fejn iseħħ l-ipproċessar, liema kategoriji tal-PII jinqasmu, kemm-il darba jsir il-qsim, u liema awtorità tippermetti l-qsim.
Clarysec PII09 Politika dwar il-Ġbir, l-Użu, l-Iżvelar u l-Qsim tal-PII hija mfassla għal dan is-saff ta’ governanza. Tuża tikkettar tar-rwoli tal-PIMS, speċjalment ir-rwol ta’ Kontrollur, għax id-deċiżjonijiet dwar il-ġbir, l-użu u l-iżvelar normalment ikunu għand l-organizzazzjoni li tiddetermina l-għanijiet u l-mezzi.
Għal-limitazzjoni tal-ġbir, PII09 Politika dwar il-Ġbir, l-Użu, l-Iżvelar u l-Qsim tal-PII teħtieġ:
[Kontrollur] Is-Sid tal-Proċess / Sid tan-Negozju GĦANDU jirreġistra l-għan tal-ġbir, is-sors jew il-kanal, il-kategoriji tal-PII, il-kategoriji tas-suġġetti tal-PII u l-elementi minimi tad-data f’REG02 qabel ma tibda kwalunkwe attività ġdida ta’ ġbir jew bidla materjali fil-ġbir.
Imbagħad tagħmel il-minimizzazzjoni testabbli:
[Kontrollur] Is-Sid tal-Proċess / Sid tan-Negozju GĦANDU jirreġistra ġustifikazzjoni tan-neċessità f’REG02 għal kull element tad-data tal-PII qabel ma jinġabar dak l-element.
Dak ir-rekwiżit ta’ “kull element tad-data tal-PII” huwa d-differenza bejn inventarju ġeneriku tal-ipproċessar u evidenza tal-accountability fil-livell tal-kamp.
Għall-użu intern, l-istess politika teħtieġ:
[Kontrollur] Is-Sid tal-Proċess / Sid tan-Negozju GĦANDU jirreġistra regoli approvati għall-użu intern għal kull attività ta’ pproċessar f’REG02 qabel ma jibda l-użu.
Għall-użu sekondarju:
[Kontrollur] Is-Sid tal-Proċess / Sid tan-Negozju GĦANDU jirreġistra verifika tal-kompatibbiltà għall-użu sekondarju f’REG02 qabel ma l-PII tintuża għal għan li mhuwiex diġà approvat għall-attività ta’ pproċessar.
U għall-iżvelar estern:
[Kontrollur] Is-Sid tal-Fornitur / tal-Akkwist GĦANDU jirreġistra l-identità tar-riċevitur, ir-rwol tar-riċevitur, l-għan tal-iżvelar, il-kategoriji tal-PII, il-frekwenza tal-qsim, il-post tal-ipproċessar u s-sors tal-awtorità f’REG08 qabel ma jibda qsim estern rikorrenti.
Dawn il-klawżoli joħolqu tweġiba ċara meta t-tmexxija tistaqsi jekk in-negozju jistax jinnova malajr: iva, jekk id-deċiżjoni tgħaddi minn fluss tax-xogħol ta’ governanza dokumentat u l-kontrolli jaqblu mal-approvazzjoni.
REG02 u REG08: il-katina minn politika għal kontroll ta’ Clarysec
Fl-implimentazzjonijiet ta’ Clarysec, REG02 mhuwiex inventarju passiv tal-ipproċessar. Huwa r-rekord tad-deċiżjoni għall-għan tal-ġbir, il-bażi legali, il-kategoriji tal-PII, in-neċessità, ir-regoli tal-użu intern, l-allinjament maż-żamma u l-kompatibbiltà għall-użu sekondarju.
REG08 huwa r-reġistru tal-kontroll tal-iżvelar u l-qsim. Huwa partikolarment importanti għall-fornituri, is-sħab, il-kumpaniji tal-grupp, l-awtoritajiet, is-subproċessuri, l-integrazzjonijiet u l-esportazzjonijiet rikorrenti.
Flimkien, joħolqu katina minn politika għal kontroll li tista’ tiġi ttestjata mit-timijiet tal-privatezza, tas-sigurtà, tal-akkwist u tal-awditjar.
| Mistoqsija ta’ governanza | Artifact ta’ evidenza | Skattatur tal-politika ta’ Clarysec | Eżitu prattiku tal-kontroll |
|---|---|---|---|
| Liema PII qed niġbru? | Rekord tal-ipproċessar REG02 | PII09 klawżola 4.1.1 | Il-ġbir jiġi definit qabel it-tnedija |
| Għaliex kull kamp huwa meħtieġ? | Ġustifikazzjoni tan-neċessità tal-element tad-data f’REG02 | PII09 klawżola 4.1.3 | Il-minimizzazzjoni tad-data tiġi sostnuta b’evidenza |
| Kif jistgħu t-timijiet jużaw il-PII? | Regoli tal-użu intern f’REG02 | PII09 klawżola 4.2.1 | L-aċċess u l-użu jintrabtu mal-għan |
| Nistgħu nużaw il-PII mill-ġdid għal għan ġdid? | Verifika tal-kompatibbiltà f’REG02 | PII09 klawżola 4.3.1 | L-użu sekondarju jiġi approvat, ikkundizzjonat jew imblukkat |
| Min jirċievi PII esternament? | Rekord tal-iżvelar REG08 | PII09 klawżola 4.4.2 | L-iżvelar ikun traċċabbli u awtorizzat |
| Il-fornituri huma limitati għall-prinċipju tal-ħtieġa ta’ għarfien? | Rieżami tal-aċċess tal-fornitur | Politika tal-partijiet terzi klawżola 6.2.1 | L-aċċess tal-fornitur jiġi minimizzat |
Dan il-mudell jallinja b’mod naturali ma’ ISO/IEC 27001:2022. Il-Klawżoli 4 sa 10 jeħtieġu li l-organizzazzjoni tifhem il-kuntest, ir-rekwiżiti tal-partijiet interessati, il-kamp ta’ applikazzjoni, ir-responsabbiltajiet tat-tmexxija, il-valutazzjoni tar-riskju, it-trattament tar-riskju, il-kontroll operattiv, l-evalwazzjoni tal-prestazzjoni u t-titjib. L-obbligi tal-privatezza taħt GDPR u ISO/IEC 27701:2025 isiru parti mis-sistema ta’ ġestjoni minflok gżira separata tal-privatezza.
ISO/IEC 27002:2022 jappoġġa wkoll il-mudell operattiv. Kontroll 5.31, Rekwiżiti legali, statutorji, regolatorji u kuntrattwali, jankra l-GDPR u obbligi settorjali. Kontroll 5.34, Privatezza u protezzjoni tal-PII, jindirizza l-protezzjoni speċifika għall-privatezza. Kontroll 5.9, Inventarju tal-informazzjoni u assi assoċjati oħra, jappoġġa l-għarfien tad-data. Kontrolli 5.12 u 5.13 jappoġġaw il-klassifikazzjoni u t-tikkettar. Kontroll 5.14 jirregola t-trasferiment tal-informazzjoni. Kontrolli 5.19 sa 5.23 ikopru relazzjonijiet mal-fornituri, ftehimiet mal-fornituri, katina tal-provvista tal-ICT, monitoraġġ tas-servizzi tal-fornituri u servizzi cloud. Kontroll 8.11 jappoġġa masking tad-data, 8.12 jappoġġa l-prevenzjoni tat-tnixxija tad-data, 8.15 l-illoggjar, 8.16 l-attivitajiet ta’ monitoraġġ u 8.24 l-użu tal-kontrolli kriptografiċi.
Zenith Blueprint ipoġġi dawn il-kontrolli f’mogħdija ta’ implimentazzjoni. Fil-fażi Controls in Action, Pass 23 ikopri kontrolli organizzattivi 5.19 sa 5.37, inkluż il-kontroll 5.34 għall-Privatezza u protezzjoni tal-PII. Il-Blueprint jispjega:
Fid-dinja tal-lum immexxija mid-data, l-informazzjoni li tidentifika persuna mhijiex sempliċement tip ieħor ta’ data; hija rappreżentazzjoni profondament sensittiva tal-fiduċja. Ismijiet, indirizzi, IDs, rekords tas-saħħa, dettalji finanzjarji — din id-data tirrakkonta storja dwar nies reali.
Imbagħad jagħti l-linja bażi operattiva:
Il-pedament ta’ dan il-kontroll huwa l-għarfien tad-data. L-organizzazzjoni trid tkun taf liema PII tiġbor, fejn tinsab, għaliex qed tiġi pproċessata, u min jista’ jaċċessaha.
Dan huwa dak li jipprovdu REG02 u REG08 meta jiġu ttrattati bħala reġistri ħajjin ta’ governanza.
Eżempju prattiku: approvazzjoni ta’ Project Wellness mingħajr telf ta’ kontroll
Erġa’ lura għax-xenarju tal-fintech. In-negozju jrid janalizza d-data tat-tranżazzjonijiet tal-klijenti għal rakkomandazzjonijiet personalizzati dwar il-benessri finanzjarju. Il-Marketing irid juża l-output għall-kampanji. Il-Product irid jibni punteġġi ta’ churn u involviment. Pjattaforma terza tal-analitika tal-AI se tipproċessa parti mis-sett ta’ data.
Hawn kif Clarysec tirregola t-talba.
Pass 1: Oħloq jew aġġorna l-attività ta’ pproċessar f’REG02
Is-Sid tal-Proċess jiftaħ REG02 u jirreġistra l-attività ta’ pproċessar qabel ma jibda x-xogħol.
| Kamp ta’ REG02 | Eżempju ta’ Project Wellness |
|---|---|
| Attività ta’ pproċessar | Analitika dwar il-benessri finanzjarju u karatteristika ta’ rakkomandazzjonijiet |
| Għan primarju | Tipprovdi għarfien imfassal dwar tfaddil u gwida dwar prodotti lill-klijenti |
| Kategoriji tas-suġġetti tal-PII | Klijenti retail, detenturi ta’ kontijiet, utenti awtorizzati |
| Kategoriji tal-PII | Kategorija tat-tranżazzjoni, ammont tat-tranżazzjoni, data tat-tranżazzjoni, status tal-kont, prodotti miżmuma |
| Sors jew kanal | Pjattaforma tal-ħlasijiet, reġistri tal-kontijiet tal-klijenti, sistemi tal-użu tal-prodotti |
| Bażi legali | Determinata mill-konsulent tal-privatezza jew mis-sid tal-privatezza skont il-kuntest tal-kontrollur |
| Żamma | Marbuta mal-iskeda ta’ żamma approvata |
| Regoli tal-użu intern | Il-Product jista’ juża għarfien aggregat; il-Marketing jeħtieġ approvazzjoni għall-użu sekondarju; l-Inġinerija trid tuża settijiet ta’ data masked |
Il-punt importanti huwa ż-żmien. REG02 jiġi aġġornat qabel ma jibda ipproċessar ġdid, mhux wara li l-karatteristika tkun diġà fis-servizz.
Pass 2: Irreġistra ġustifikazzjonijiet tan-neċessità fil-livell tal-kamp
Il-Marketing inizjalment jitlob ħames snin ta’ storja sħiħa tat-tranżazzjonijiet, inklużi ismijiet tal-bejjiegħa, timestamps eżatti, metadata tal-karta u attributi tal-profil tal-klijent. It-tim tal-governanza jisfida kull kamp.
| Element tal-PII | Ġustifikazzjoni tan-neċessità | Deċiżjoni |
|---|---|---|
| Kategorija tat-tranżazzjoni | Meħtieġa biex jiġu identifikati mudelli ta’ nefqa għal pariri dwar tfaddil | Approvat |
| Ammont tat-tranżazzjoni | Meħtieġ biex jiġu kkalkulati firxiet ta’ tendenzi u rilevanza tar-rakkomandazzjoni | Approvat b’limiti ta’ aggregazzjoni |
| Data tat-tranżazzjoni | Meħtieġa għall-analiżi tat-tendenzi | Approvat fil-livell tax-xahar fejn possibbli |
| Isem il-bejjiegħ | Mhux meħtieġ għall-ewwel rilaxx u jżid ir-riskju ta’ riidentifikazzjoni | Miċħud |
| Timestamp eżatt | Mhux meħtieġ għal rakkomandazzjonijiet dwar il-benessri | Miċħud |
| Email tal-klijent | Meħtieġa biss għall-assoċjazzjoni mal-kont, mhux għat-taħriġ tal-mudell | Ristrett |
| Prodotti miżmuma | Meħtieġa biex jiġu evitati rakkomandazzjonijiet irrilevanti | Approvat b’limiti tal-aċċess |
Din hija minimizzazzjoni tad-data bħala evidenza, mhux aspirazzjoni. In-negozju xorta jirċievi analitika utli, iżda s-sett ta’ data jiġi limitat għal dak li huwa meħtieġ għall-għan approvat.
Pass 3: Ikklassifika u ttikketta s-sett ta’ data
Is-sett ta’ data jiġi kklassifikat taħt Clarysec Politika ta’ Klassifikazzjoni u Tikkettar tad-Data. Il-verżjoni SME teħtieġ:
Il-qsim estern għandu jiġi awtorizzat u rreġistrat b’mod espliċitu.
Il-Politika ta’ Klassifikazzjoni u Tikkettar tad-Data għall-intrapriżi żżid salvagwardja għal informazzjoni sensittiva:
Tista’ tinqasam esternament biss taħt NDA jew salvagwardji kuntrattwali ekwivalenti.
Fil-prattika, is-sett ta’ data ta’ Project Wellness ma jistax jiġi esportat b’mod informali għal pjattaforma tal-AI. Jeħtieġ rekord approvat tal-iżvelar, salvagwardji kuntrattwali, kontrolli tekniċi tat-trasferiment u logs.
Zenith Blueprint, fil-Pass 22 għall-kontroll 5.12 Klassifikazzjoni tal-informazzjoni, jispjega għaliex dan huwa importanti:
Kull kontroll tas-sigurtà tal-informazzjoni li qatt inkiteb — restrizzjoni tal-aċċess, iċċifrar, backup, monitoraġġ jew rimi — jassumi ħaġa waħda: li l-organizzazzjoni taf x’qed tipproteġi.
Mingħajr klassifikazzjoni, ir-restrizzjonijiet tal-aċċess, l-iċċifrar, id-DLP u r-regoli taż-żamma jsiru suppożizzjonijiet.
Pass 4: Iddefinixxi r-regoli tal-użu intern qabel ir-rilaxx fl-ambjent ta’ produzzjoni
Is-Sid tal-Proċess jirreġistra regoli approvati għall-użu intern f’REG02. Dan huwa fejn l-espansjoni mhux ikkontrollata tal-għan spiss titwaqqaf.
Sett difensibbli ta’ regoli jista’ jistabbilixxi:
- Il-Product jista’ juża metriċi aggregati tal-prestazzjoni tar-rakkomandazzjonijiet.
- L-appoġġ għall-klijenti jista’ jara jekk rakkomandazzjoni ntwerietx lil klijent meta jkun qed jimmaniġġja talba ta’ appoġġ.
- Il-Marketing ma jistax juża punteġġi tal-benessri fil-livell individwali għas-segmentazzjoni tal-kampanji sakemm ma titlestiex verifika tal-kompatibbiltà għall-użu sekondarju.
- Il-Finanzi ma jistgħux jaċċessaw analitika dettaljata dwar il-benessri sakemm ma jkunx jeżisti għan separat approvat.
- L-iżviluppaturi ma għandhomx jużaw PII tal-produzzjoni f’ambjenti tat-test.
- L-evalwazzjoni tal-mudelli tal-AI għandha tuża settijiet ta’ data masked, psewdonimizzati jew aggregati fejn ikun fattibbli.
L-aħħar żewġ regoli jorbtu mal-kontroll ISO/IEC 27002:2022 8.11, Masking tad-data. Zenith Blueprint, Pass 19, jiddeskrivi masking tad-data bħala metodu prattiku biex tiġi evitata espożizzjoni mhux meħtieġa f’ambjenti tat-test, settijiet ta’ data għat-taħriġ, pjattaformi tal-analitika, integrazzjonijiet ta’ partijiet terzi u pipelines tal-ittestjar CI/CD.
Pass 5: Wettaq il-verifika tal-kompatibbiltà għall-użu sekondarju
Aktar tard, il-Marketing jitlob li juża punteġġi tal-benessri għal kampanji mmirati. Dan huwa għan ġdid. Taħt PII09 Politika dwar il-Ġbir, l-Użu, l-Iżvelar u l-Qsim tal-PII klawżola 4.3.1, is-Sid tan-Negozju għandu jirreġistra verifika tal-kompatibbiltà f’REG02 qabel ma jibda l-użu l-ġdid.
Il-verifika għandha tevalwa:
- Jekk il-marketing dwar il-benessri finanzjarju huwiex kompatibbli mal-għan oriġinali tal-ipproċessar.
- X’intqal lill-klijenti waqt il-ġbir u fl-avviż ta’ privatezza.
- Jekk inferenzi derivati mit-tranżazzjonijiet jistgħux ikunu sensittivi jew mhux mistennija.
- Jekk l-użu l-ġdid jistax joħloq pressjoni, esklużjoni jew tfassil ta’ profili inġust.
- Jekk salvagwardji bħall-aggregazzjoni, l-opt-out, il-psewdonimizzazzjoni jew is-segmentazzjoni fil-livell tal-kont inaqqsux ir-riskju.
- Jekk il-bażi legali tibqax valida.
- Jekk humiex meħtieġa aġġornamenti fit-trasparenza jew mekkaniżmi tal-kunsens.
L-eżitu jista’ jkun approvazzjoni, approvazzjoni b’salvagwardji jew ċaħda. Il-valur huwa li d-deċiżjoni tiġi ddokumentata qabel ma jibda l-użu.
Pass 6: Approva l-iżvelar estern permezz ta’ REG08
Jekk il-fornitur tal-analitika tal-AI se jirċievi data, is-Sid tal-Fornitur jew tal-Akkwist jirreġistra f’REG08:
| Kamp ta’ REG08 | Evidenza meħtieġa tad-deċiżjoni |
|---|---|
| Identità tar-riċevitur | Isem tal-entità legali, sid tas-servizz u kuntatt tal-fornitur |
| Rwol tar-riċevitur | Proċessur, subproċessur, kontrollur indipendenti jew kontrollur konġunt |
| Għan tal-iżvelar | Għan definit tal-analitika marbut ma’ Project Wellness |
| Kategoriji tal-PII | Kampi approvati biss, esklużi elementi tad-data miċħuda |
| Frekwenza tal-qsim | Trasferiment ta’ darba, frekwenza bil-batch jew fluss API |
| Post tal-ipproċessar | Pajjiżi u reġjuni ta’ hosting |
| Sors tal-awtorità | Kuntratt, DPA, istruzzjoni dokumentata jew bażi approvata oħra |
| Rekwiżiti tas-sigurtà | Iċċifrar, restrizzjoni tal-aċċess, illoggjar, tħassir u notifika ta’ inċidenti |
| Rekwiżiti tal-ħruġ | Ritorn, tħassir, appoġġ għat-tranżizzjoni u evidenza tal-awditjar |
Clarysec Politika tas-Sigurtà ta’ Partijiet Terzi u tal-Fornituri - SME issaħħaħ l-aċċess minimizzat tal-fornituri:
Il-fornituri għandhom jingħataw aċċess biss għas-sistemi u d-data minimi meħtieġa biex iwettqu l-funzjoni tagħhom.
Din hija minimizzazzjoni tal-privatezza applikata għall-aċċess u l-iżvelar tal-fornituri.
Pass 7: Żid l-infurzar tekniku
Ir-reġistri ta’ governanza għandhom jiġu sostnuti b’kontrolli tekniċi. Għal Project Wellness, Clarysec tipikament tirrakkomanda regoli DLP għall-esportazzjonijiet, restrizzjonijiet ta’ aċċess ibbażati fuq ir-rwoli, illoggjar għall-avvenimenti ta’ aċċess u trasferiment, settijiet ta’ data masked għall-iżvilupp, iċċifrar għat-trasferiment u l-ħażna, rieżamijiet tal-aċċess tal-fornituri, diliġenza dovuta dwar is-sigurtà tal-cloud u kampjunar perjodiku ta’ REG02 u REG08 kontra l-imġiba attwali tas-sistema.
Hekk l-accountability taħt ISO/IEC 27701:2025 u GDPR issir evidenza operattiva.
Immappjar tal-kontrolli: mid-deċiżjoni tal-privatezza għall-infurzar tas-sigurtà
Il-governanza tal-PII mhijiex kontroll iżolat wieħed. Hija relazzjoni bejn rekwiżiti tal-privatezza, kontrolli tas-sigurtà, governanza tal-fornituri u evidenza tal-awditjar.
Zenith Controls jittratta l-kontroll ISO/IEC 27002:2022 5.34, Privatezza u protezzjoni tal-PII, bħala kontroll preventiv li jappoġġa l-kunfidenzjalità, l-integrità u d-disponibbiltà, b’kunċetti taċ-ċibersigurtà Identify u Protect u kapaċitajiet operattivi fil-protezzjoni tal-informazzjoni flimkien ma’ aspetti legali u ta’ konformità.
Għal 5.34, Zenith Controls jimmappja l-ekosistema ta’ kontrolli relatati, inklużi inventarju, klassifikazzjoni, trasferiment, aċċess, identità, cloud, sigurtà tal-fornituri, masking, prevenzjoni tat-tnixxija, illoggjar, monitoraġġ u kontrolli kriptografiċi.
| Kontroll ISO/IEC 27002:2022 | Isem il-kontroll | Għaliex huwa importanti għall-governanza tal-PII |
|---|---|---|
| 5.9 | Inventarju tal-informazzjoni u assi assoċjati oħra | Il-holdings tal-PII għandhom ikunu magħrufa qabel ma jkunu jistgħu jiġu protetti |
| 5.12 | Klassifikazzjoni tal-informazzjoni | Il-PII għandha tiġi kklassifikata skont is-sensittività u r-rekwiżiti tal-immaniġġjar |
| 5.13 | Tikkettar tal-informazzjoni | It-tikketti jgħinu jinfurzaw ir-regoli tal-immaniġġjar, il-qsim u ż-żamma |
| 5.14 | Trasferiment tal-informazzjoni | Il-moviment tal-PII għandu jkun awtorizzat, protett u traċċabbli |
| 5.15 | Kontroll tal-aċċess | L-aċċess għall-PII għandu jkun limitat għal rwoli u għanijiet approvati |
| 5.16 | Ġestjoni tal-identità | L-utenti u l-identitajiet tas-servizz li jaċċessaw PII għandhom jiġu regolati |
| 5.19 | Sigurtà tal-informazzjoni fir-relazzjonijiet mal-fornituri | Ir-riskju tal-PII relatat mal-fornituri għandu jiġi identifikat u kkontrollat |
| 5.20 | Indirizzar tas-sigurtà tal-informazzjoni fil-ftehimiet mal-fornituri | Il-kuntratti għandhom jinkludu rekwiżiti tas-sigurtà u tal-privatezza |
| 5.21 | Ġestjoni tas-sigurtà tal-informazzjoni fil-katina tal-provvista tal-ICT | Ir-riskji downstream tal-ICT u tas-subproċessuri għandhom jiġu mmaniġġjati |
| 5.22 | Monitoraġġ, rieżami u ġestjoni tat-tibdil fis-servizzi tal-fornituri | Is-servizzi tal-fornituri għandhom jiġu riveduti u l-bidliet evalwati |
| 5.23 | Sigurtà tal-informazzjoni għall-użu ta’ servizzi cloud | L-ipproċessar tal-PII f’SaaS u cloud għandu jiġi regolat |
| 5.31 | Rekwiżiti legali, statutorji, regolatorji u kuntrattwali | L-obbligi tal-GDPR, DORA, NIS2 u tal-klijenti għandhom jiġu identifikati |
| 5.34 | Privatezza u protezzjoni tal-PII | Il-protezzjoni tal-PII għandha tiġi implimentata skont ir-rekwiżiti tal-privatezza |
| 8.11 | Masking tad-data | Il-PII reali għandha tinħeba fejn id-data sħiħa mhijiex meħtieġa |
| 8.12 | Prevenzjoni tat-tnixxija tad-data | Moviment mhux awtorizzat tal-PII għandu jiġi skopert u pprevenut |
| 8.15 | Illoggjar | L-aċċess, il-bidliet u t-trasferimenti għandhom jiġu sostnuti b’evidenza |
| 8.16 | Attivitajiet ta’ monitoraġġ | Attività suspettuża jew mhux awtorizzata għandha tiġi skoperta |
| 8.24 | Użu tal-kontrolli kriptografiċi | Il-PII għandha tiġi protetta fil-ħażna u fit-trasferiment fejn meħtieġ |
Għall-masking, Zenith Controls jistqarr:
Masking tad-data (8.11) huwa teknika li tintuża ta’ spiss biex tipproteġi l-PII f’ambjenti mhux ta’ produzzjoni jew meta tinqasam data. Jappoġġa direttament 5.34 billi jnaqqas l-espożizzjoni ta’ data personali reali, u b’hekk inaqqas ir-riskju tal-privatezza.
Għall-prevenzjoni tat-tnixxija tad-data, il-gwida tispjega l-konfini prattiku:
Id-DLP għandu rwol dirett fil-protezzjoni tad-data personali. Kontroll 8.12 jinforza konfini dwar kif il-PII tista’ tiġi aċċessata, maqsuma jew imċaqalqa, u jiżgura li d-data personali ma tistax tnixxi permezz ta’ kanali mhux awtorizzati.
Awditur li jittestja l-governanza tal-iżvelar għalhekk jista’ jitlob mhux biss REG08, iżda wkoll politiki DLP, logs ta’ trasferimenti mblukkati, kontrolli tal-email li toħroġ, restrizzjonijiet fuq il-qsim fil-cloud, rekwiżiti tal-iċċifrar, reġistri tal-aċċess tal-fornituri u evidenza ta’ eċċezzjonijiet approvati.
Valur ta’ konformità bejn oqfsa differenti: GDPR, ISO 27701, NIS2, DORA, NIST u COBIT
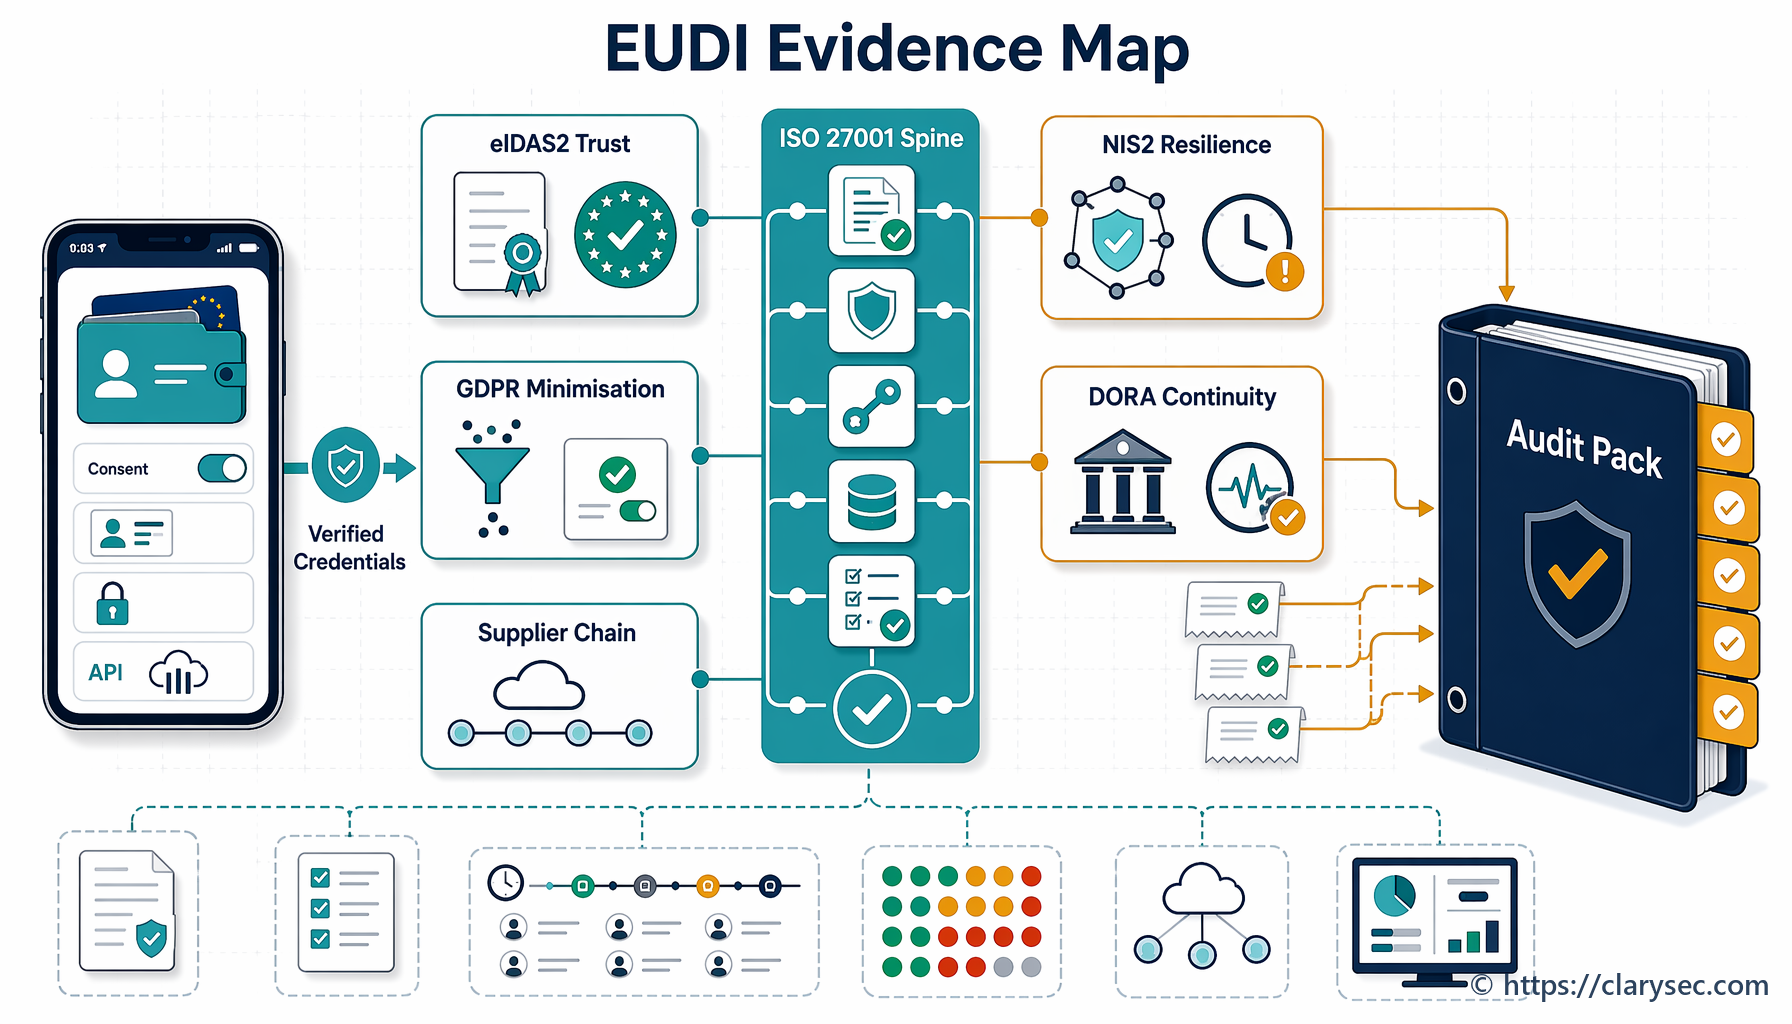
Il-governanza tal-ġbir, l-użu u l-iżvelar tal-PII hija mmexxija mill-privatezza, iżda l-evidenza tagħha tappoġġa obbligi usa’ taċ-ċibersigurtà, ir-reżiljenza u l-governanza.
GDPR Artikoli 2 u 3 jiddefinixxu kamp ta’ applikazzjoni materjali u territorjali wiesa’, li jista’ jinkludi SaaS, fintech u fornituri ta’ servizzi diġitali barra l-UE meta jservu jew jimmonitorjaw individwi fl-UE. Artikolu 5 jeħtieġ limitazzjoni tal-għan, minimizzazzjoni tad-data, preċiżjoni, limitazzjoni tal-ħażna, integrità, kunfidenzjalità u accountability. Artikolu 6 jeħtieġ bażi legali u evalwazzjoni tal-kompatibbiltà għal ipproċessar ulterjuri. Artikolu 9 iżid kundizzjonijiet aktar stretti għal data ta’ kategorija speċjali, rilevanti fejn ikun hemm tfassil ta’ profili, data qrib is-saħħa, onboarding bijometriku jew attributi sensittivi.
NIS2 Artikolu 21 jeħtieġ li entitajiet essenzjali u importanti jimplimentaw miżuri tekniċi, operattivi u organizzattivi proporzjonati għall-ġestjoni tar-riskju. L-oqsma minimi tiegħu jinkludu analiżi tar-riskju, politiki tas-sigurtà tas-sistemi tal-informazzjoni, immaniġġjar tal-inċidenti, kontinwità tan-negozju, sigurtà tal-katina tal-provvista, żvilupp sigur, effettività tal-kontrolli, taħriġ, kontrolli kriptografiċi, sigurtà tar-riżorsi umani, kontroll tal-aċċess, ġestjoni tal-assi u awtentikazzjoni.
DORA jeħtieġ li l-entitajiet finanzjarji jżommu qafas tal-ġestjoni tar-riskju tal-ICT, accountability tal-korp maniġerjali, identifikazzjoni tal-assi u d-dipendenzi tal-ICT, kontrolli ta’ protezzjoni u prevenzjoni, skoperta, rispons, irkupru, backup, tagħlim, ġestjoni tal-inċidenti, ittestjar u ġestjoni tar-riskju ta’ partijiet terzi tal-ICT. Jeħtieġ ukoll reġistri ta’ informazzjoni għall-kuntratti tas-servizzi tal-ICT, diliġenza dovuta, drittijiet ta’ awditjar, rekwiżiti tas-sigurtà u strateġiji ta’ ħruġ.
NIST Cybersecurity Framework 2.0 jagħti lingwaġġ ta’ governanza li jintegra. Il-funzjoni GOVERN tiegħu tistenna li rekwiżiti legali, regolatorji u kuntrattwali, inklużi obbligi tal-privatezza, jinftiehmu u jiġu mmaniġġjati. Tkopri wkoll strateġija tar-riskju, rwoli, politiki, sorveljanza u ġestjoni tar-riskju tal-fornituri.
Awdituri COBIT 2019 ifittxu objettivi ta’ governanza, drittijiet ta’ teħid ta’ deċiżjonijiet, accountability, sjieda tal-proċessi, indikaturi tal-prestazzjoni u evidenza ta’ assigurazzjoni. Għall-governanza tal-PII, dan ifisser li r-rekwiżiti tal-privatezza għandhom jiġu integrati fil-governanza tal-intrapriża, mhux immaniġġjati bħala proċess sekondarju.
| Qafas jew reġim | X’jistenna | Evidenza ta’ Clarysec li tgħin |
|---|---|---|
| ISO/IEC 27701:2025 PIMS | Governanza tal-privatezza bbażata fuq ir-rwoli għall-obbligi tal-kontrollur u tal-proċessur | Klawżoli PII09, REG02, REG08, rwoli tal-privatezza, verifiki tal-kompatibbiltà |
| GDPR | Limitazzjoni tal-għan, minimizzazzjoni, bażi legali, accountability u pproċessar sigur | Ġustifikazzjonijiet tan-neċessità, regoli tal-użu intern, approvazzjonijiet tal-iżvelar, DLP, logs tal-aċċess |
| ISO/IEC 27001:2022 u ISO/IEC 27002:2022 | Kontrolli ISMS ibbażati fuq ir-riskju għall-PII, il-fornituri, it-trasferimenti, l-aċċess, il-masking u l-monitoraġġ | Dikjarazzjoni ta’ Applikabbiltà, pjan ta’ trattament tar-riskju, 5.34, 5.12, 5.14, 8.11, 8.12 |
| NIS2 | Miżuri operattivi u organizzattivi tar-riskju taċ-ċibersigurtà, sigurtà tal-fornituri u accountability tal-maniġment | Inventarju tal-assi, kontrolli tal-fornituri, kontrolli tal-inċidenti u tal-monitoraġġ, rappurtar lill-bord |
| DORA | Ġestjoni tar-riskju tal-ICT, protezzjoni tad-data, riskju ta’ partijiet terzi, ittestjar tar-reżiljenza u drittijiet ta’ awditjar | Reġistri tal-fornituri, klawżoli kuntrattwali, kontrolli tal-aċċess, evidenza tal-ittestjar, logs tal-iżvelar |
| NIST CSF 2.0 | Governanza, rekwiżiti legali, ġestjoni tar-riskju u eżiti tal-protezzjoni tad-data | Profil attwali, profil fil-mira, immappjar tal-politiki, reġistru tar-riskji, pjan ta’ azzjoni tal-kontrolli |
| COBIT 2019 | Accountability tal-governanza, sjieda tal-proċessi, assigurazzjoni u monitoraġġ tal-prestazzjoni | RACI, KPIs tal-kontrolli, kampjuni tal-awditjar, minuti tar-rieżami tal-ġestjoni, traċċar tal-eċċezzjonijiet |
Kif l-awdituri jittestjaw l-istess saff ta’ governanza
Implimentazzjoni b’saħħitha tal-PIMS għandha tiflaħ għal stili differenti ta’ awditjar.
Awditur ISO/IEC 27001:2022 u ISO/IEC 27701:2025 jibda bil-kamp ta’ applikazzjoni, il-partijiet interessati, ir-rekwiżiti legali u kuntrattwali, il-valutazzjoni tar-riskju, id-Dikjarazzjoni ta’ Applikabbiltà, l-ippjanar operattiv u l-evidenza dokumentata. Jista’ jieħu kampjuni ta’ attivitajiet ta’ pproċessar minn REG02 u jittestja jekk kontrolli bħal 5.34, 5.12, 5.14, 5.19 sa 5.23, 8.11, 8.12, 8.15, 8.16 u 8.24 humiex implimentati u mmonitorjati.
Awditur jew regolatur iffukat fuq il-GDPR jittestja l-accountability. Jista’ jibda b’avviż ta’ privatezza, ilment, talba tas-suġġett tad-data jew żvelar lil fornitur, u mbagħad jittraċċa lura. Għaliex inġabret din id-data? Liema bażi legali kienet tapplika? L-għan kien speċifikat? L-użu aktar tard kien kompatibbli? Ir-riċevitur kien awtorizzat? L-individwi ġew infurmati? Ir-reġistri ġew aġġornati qabel ma beda l-ipproċessar?
Superviżur DORA, fejn applikabbli, jiffoka fuq funzjonijiet tan-negozju appoġġati mill-ICT, fornituri terzi tal-ICT, klawżoli kuntrattwali, drittijiet ta’ awditjar, protezzjoni tad-data, komunikazzjoni dwar inċidenti, ittestjar tar-reżiljenza u ppjanar tal-ħruġ. Jekk PII tal-klijenti tinqasam ma’ fornitur kritiku tal-analitika jew cloud, REG08, diliġenza dovuta tal-fornitur u kontrolli kuntrattwali jsiru evidenza ċentrali.
Valutatur NIST CSF jifformula l-kwistjoni permezz ta’ eżiti ta’ governanza. Ir-rekwiżiti legali u regolatorji huma mmaniġġjati? Ir-rwoli u r-responsabbiltajiet huma ċari? Il-politiki jinżammu u jiġu infurzati? Ir-riskji tal-fornituri huma regolati? L-eżiti tal-protezzjoni tad-data, tal-monitoraġġ u tar-rispons qed joperaw?
Awditur fl-istil COBIT jew ISACA jistaqsi jekk id-drittijiet tad-deċiżjoni humiex definiti, jekk is-sidien tan-negozju jaċċettawx ir-riskju tal-privatezza, jekk il-prestazzjoni tal-kontrolli hijiex imkejla, jekk l-eċċezzjonijiet humiex traċċati u jekk il-maniġment jirċevix rappurtar sinifikanti.
| Persona tal-awditur | Oqsma ewlenin ta’ fokus | Evidenza li se jitolbu |
|---|---|---|
| Awditur ISO 27001 u ISO 27701 | Integrazzjoni ISMS u PIMS, effettività tal-kontrolli, evidenza dokumentata | REG02, REG08, Dikjarazzjoni ta’ Applikabbiltà, trattament tar-riskju, evidenza ta’ 5.34, reġistri tal-masking |
| Regolatur tal-GDPR | Bażi legali, limitazzjoni tal-għan, minimizzazzjoni, trasparenza, accountability | Verifiki tal-kompatibbiltà, ġustifikazzjonijiet tan-neċessità, avviżi ta’ privatezza, approvazzjonijiet tal-iżvelar |
| Superviżur DORA | Riskju tal-ICT, reżiljenza ta’ partijiet terzi, sorveljanza tal-bord, kontrolli kuntrattwali | Diliġenza dovuta tal-fornituri, reġistru tal-kuntratti tal-ICT, drittijiet ta’ awditjar, pjan ta’ ħruġ, proċeduri tal-inċidenti |
| Valutatur NIS2 | Miżuri tar-riskju taċ-ċibersigurtà, katina tal-provvista, tħejjija għall-inċidenti, accountability tal-maniġment | Rieżamijiet tal-fornituri, evidenza tal-monitoraġġ, kontrolli tal-aċċess, inventarju tal-assi, playbooks tal-inċidenti |
| Awditur COBIT jew ISACA | Maturità tal-governanza, rwoli, sjieda tal-proċessi, metriċi, assigurazzjoni | RACI, minuti tal-governanza, KPIs, traċċar tal-eċċezzjonijiet, reġistri tar-rieżami tal-ġestjoni |
Nases komuni li Clarysec issib fl-implimentazzjonijiet
L-ewwel nassa hija li l-inventarju tal-ipproċessar jiġi ttrattat bħala eżerċizzju ta’ dokumentazzjoni minflok punt ta’ approvazzjoni. Jekk REG02 jiġi aġġornat wara t-tnedija, ma jistax jipprova governanza minn qabel.
It-tieni hija lingwaġġ vag dwar l-għan. “Analitika,” “titjib tas-servizz” jew “għarfien tal-klijent” rarament ikunu speċifiċi biżżejjed biex jikkontrollaw l-użu intern jew l-użu sekondarju.
It-tielet hija n-nuqqas ta’ neċessità fil-livell tal-kamp. Il-minimizzazzjoni tad-data ma tistax tiġi ppruvata billi jingħad li kull kamp huwa utli. In-negozju għandu jispjega għaliex kull kamp huwa meħtieġ għall-għan approvat.
Ir-raba’ hija użu sekondarju mhux ikkontrollat. Data miġbura għall-amministrazzjoni tal-kont issir bil-kwiet intelligence tal-bejgħ, imbagħad segmentazzjoni tal-marketing, imbagħad taħriġ tal-AI. Kull bidla fl-għan teħtieġ analiżi tal-kompatibbiltà u, f’xi każijiet, bażi legali ġdida jew aġġornament fit-trasparenza.
Il-ħames hija governanza dgħajfa tal-iżvelar. Listi tal-fornituri mhumiex l-istess bħal reġistri tal-iżvelar. REG08 jgħaqqad ir-riċevitur, ir-rwol, l-għan, il-kategoriji tal-PII, il-post, il-frekwenza u s-sors tal-awtorità f’traċċa waħda ta’ approvazzjoni.
Is-sitt hija n-nuqqas ta’ infurzar tekniku. Il-politiki jistgħu jgħidu li l-PII ma għandhiex titlaq minn kanali approvati, iżda email, esportazzjonijiet, drives kondiviżi u għodod tal-analitika spiss jippermettu dan. Hawnhekk il-kontrolli ISO/IEC 27002:2022 5.14, 8.12, 8.15, 8.16 u 8.24 isiru essenzjali.
Pjan prattiku għall-ewwel 30 jum
L-organizzazzjonijiet m’għandhomx għalfejn jagħmlu kollox f’daqqa. Ibda b’attività waħda ta’ pproċessar b’riskju għoli, preferibbilment waħda li tinvolvi tfassil ta’ profili tal-klijenti, analitika tal-AI, attributi sensittivi, trasferiment transkonfinali tad-data jew pjattaforma ta’ parti terza.
Fl-ewwel ġimgħa, identifika l-attività ta’ pproċessar, is-sid, il-kategoriji tal-PII, is-sistemi, il-fornituri u l-għan attwali. Ikkonferma jekk l-attività hijiex diġà rappreżentata f’REG02 u jekk l-iżvelar huwiex rappreżentat f’REG08.
Fit-tieni ġimgħa, ikkompleta l-ġustifikazzjonijiet tan-neċessità fil-livell tal-kamp. Sfida elementi eċċessivi tad-data. Ikkonferma l-klassifikazzjoni u t-tikkettar. Identifika jekk masking, aggregazzjoni jew psewdonimizzazzjoni jistgħux inaqqsu r-riskju.
Fit-tielet ġimgħa, iddefinixxi r-regoli tal-użu intern u wettaq kwalunkwe verifika tal-kompatibbiltà għall-użu sekondarju. Iddeċiedi jekk l-avviżi ta’ privatezza, l-evalwazzjonijiet tal-bażi legali jew il-kontrolli tas-suġġetti tad-data jeħtiġux aġġornamenti.
Fir-raba’ ġimgħa, ivverifika r-reġistri tal-iżvelar estern, l-aċċess tal-fornituri, is-salvagwardji kuntrattwali, it-termini tad-DPA, il-kontrolli tat-trasferiment, l-illoggjar, id-DLP u l-obbligi tat-tħassir. Imbagħad ħu kampjuni tal-imġiba attwali tas-sistema kontra l-approvazzjonijiet.
Fi tmiem it-30 jum, il-maniġment għandu jkollu pakkett ta’ evidenza konkret: REG02, REG08, reġistri tal-klassifikazzjoni, matriċi tal-aċċess, evidenza tad-DLP u tal-illoggjar, diliġenza dovuta tal-fornituri, salvagwardji kuntrattwali, verifiki tal-kompatibbiltà u azzjonijiet miftuħa ta’ rimedju.
Mill-politika għall-prova
Il-governanza tal-ġbir, l-użu u l-iżvelar tal-PII hija fejn il-privatezza ssir reali. Hija d-differenza bejn li tgħid “aħna konformi mal-GDPR” u li tipprova li kull deċiżjoni dwar ġbir, użu, użu mill-ġdid u żvelar kienet ikkontrollata qabel ma seħħ l-ipproċessar.
Is-sett ta’ għodod ta’ Clarysec jagħti lit-timijiet tal-privatezza, tas-sigurtà u tal-konformità rotta prattika:
- Uża PII09 Politika dwar il-Ġbir, l-Użu, l-Iżvelar u l-Qsim tal-PII biex tiddefinixxi punti obbligatorji ta’ approvazzjoni.
- Uża P17 Politika dwar il-Protezzjoni tad-Data u l-Privatezza jew Politika dwar il-Protezzjoni tad-Data u l-Privatezza - SME biex tankra pproċessar legali, ġust, trasparenti u minimizzat.
- Uża Politika ta’ Klassifikazzjoni u Tikkettar tad-Data u Politika tas-Sigurtà ta’ Partijiet Terzi u tal-Fornituri - SME biex tirregola l-klassifikazzjoni, il-qsim u l-aċċess tal-fornituri.
- Segwi Zenith Blueprint: pjan direzzjonali ta’ 30 pass għall-awditur biex timplimenta l-ambjent tal-kontroll fis-sekwenza t-tajba.
- Uża Zenith Controls: il-gwida għall-konformità bejn oqfsa differenti biex tifhem kif kontrolli ISO/IEC 27002:2022 bħal 5.34, 5.12, 5.14, 8.11 u 8.12 jappoġġaw il-GDPR, NIS2, DORA, NIST u l-aspettattivi tal-awditjar.
Jekk l-awditu li jmiss tiegħek, it-talba ta’ diliġenza dovuta minn klijent jew ir-rieżami tal-bord jistaqsu kif tikkontrolla liema PII tinġabar, kif tintuża u meta tiġi żvelata, tibbażax ruħek fuq dikjarazzjonijiet ta’ politika biss.
Ibda b’attività waħda b’riskju għoli. Ibni r-rekord REG02. Iġġustifika kull element tad-data. Iddefinixxi r-regoli tal-użu intern. Wettaq il-verifika tal-kompatibbiltà għall-użu sekondarju. Oħloq ir-rekord tal-iżvelar REG08. Imbagħad ittestja jekk l-aċċess, id-DLP, il-masking, l-illoggjar, l-iċċifrar u l-kontrolli tal-fornituri jaqblux mad-deċiżjoni.
Hekk l-accountability taħt ISO/IEC 27701:2025 u GDPR issir evidenza.
Esplora s-sett ta’ għodod PIMS ta’ Clarysec, ibda bil-PII09 Politika dwar il-Ġbir, l-Użu, l-Iżvelar u l-Qsim tal-PII, u uża Zenith Blueprint biex tbiddel il-governanza tal-privatezza minn intenzjoni ta’ politika għal prova lesta għall-awditu.
Frequently Asked Questions
About the Author

Igor Petreski
Compliance Systems Architect, Clarysec LLC
Igor Petreski is a cybersecurity leader with over 30 years of experience in information technology and a dedicated decade specializing in global Governance, Risk, and Compliance (GRC).Core Credentials & Qualifications:• MSc in Cyber Security from Royal Holloway, University of London• PECB-Certified ISO/IEC 27001 Lead Auditor & Trainer• Certified Information Systems Auditor (CISA) from ISACA• Certified Information Security Manager (CISM) from ISACA • Certified Ethical Hacker from EC-Council