Ġestjoni tal-Qagħda tas-Sigurtà tas-SaaS għall-Awditi tal-2026

Is-sejba tal-awditjar tas-SaaS li ma kellhiex sid
Fit-08:15 ta’ nhar ta’ Tlieta, il-CISO ta’ fintech li qed tikber malajr jirċievi messaġġ mingħand l-Uffiċjal għall-Protezzjoni tad-Dejta: “Għaliex esportazzjoni ta’ dejta tal-klijenti minn għodda ta’ kollaborazzjoni tista’ tinqasam pubblikament, u min approva l-app OAuth li tista’ taqraha?”
Sad-09:00, il-finanzi jikkonfermaw li l-għodda titħallas b’kard dipartimentali, mhux permezz tal-akkwist ċentrali. Sal-10:30, l-IT jiskopri li l-utent li ħoloq il-link pubbliku telaq mill-kumpanija tliet xhur ilu. Sa nofsinhar, id-Dipartiment Legali jistaqsi jekk dan huwiex ksur ta’ dejta personali taħt GDPR. Sas-14:00, il-Kumitat tar-Riskju jistaqsi jekk il-kwistjoni taffettwax l-iġjene ċibernetika ta’ NIS2 u r-riskju ta’ partijiet terzi tal-ICT taħt DORA. Sas-16:00, l-awditur intern jitlob konfigurazzjonijiet bażi, rieżamijiet tal-aċċess tal-amministraturi, sjieda tas-servizzi cloud, logs u diliġenza dovuta tal-fornituri.
Il-verità diffiċli hija li l-organizzazzjoni ma ġarrbitx qtugħ klassiku tas-SaaS jew falliment tal-fornitur. Ġarrbet falliment tal-governanza.
Dan ix-xenarju m’għadux eċċezzjonali. Tim tal-marketing jgħaqqad pjattaforma tal-AI ma’ CRM b’permessi OAuth wesgħin. Ir-Riżorsi Umani jixtru għodda analitika niċċa barra mill-proċess tal-akkwist. Tim tal-appoġġ lill-klijenti jippermetti esportazzjonijiet pubbliċi ta’ tickets għall-konvenjenza. L-inġinerija tintegra estensjoni tal-browser fi fluss tax-xogħol tal-iżvilupp. Kull deċiżjoni tista’ tidher żgħira, iżda flimkien joħolqu ambitu ta’ kontroll distribwit mimli b’dejta rregolata, flussi tax-xogħol privileġġjati u dipendenzi operattivi.
Il-Ġestjoni tal-Qagħda tas-Sigurtà tas-SaaS, jew SSPM, hija d-dixxiplina li tbiddel din ir-realtà mxerrda tas-SaaS f’kontroll iggovernat, ittestjat u awditabbli. Meta titwettaq sew, tagħti lis-CISOs, lill-maniġers tal-konformità, lill-awdituri u lis-sidien tan-negozju traċċa waħda ta’ evidenza għal ISO/IEC 27001:2022, l-iġjene ċibernetika ta’ NIS2, ir-riskju tal-ICT ta’ DORA u r-responsabbiltà għas-sigurtà taħt GDPR.
Il-pożizzjoni ta’ Clarysec hija ċara: l-SSPM m’għandhiex titqies bħala dashboard ieħor. Għandha tiġi inkorporata fl-ISMS, marbuta mas-sjieda tar-riskju, immappjata mal-obbligi legali, appoġġata b’politika u ttestjata permezz ta’ evidenza rikorrenti.
Hawnhekk Zenith Blueprint: An Auditor’s 30-Step Roadmap Zenith Blueprint, Zenith Controls: The Cross-Compliance Guide Zenith Controls u l-mudelli ta’ politiki ta’ Clarysec isiru prattiċi. Jgħinu biex it-tixrid tas-SaaS jinbidel f’mudell ta’ kontroll li awditur jista’ jifhem u li korp maniġerjali jista’ jissorvelja.
Għaliex il-Ġestjoni tal-Qagħda tas-Sigurtà tas-SaaS saret kwistjoni ta’ konformità
Is-SaaS kienet titqies bħala “softwer li jħaddmu ħaddieħor.” Dan il-qafas m’għadux difensibbli.
Taħt NIS2, ħafna fornituri ta’ cloud, SaaS, infrastruttura diġitali, servizzi ġestiti u sigurtà ġestita jistgħu jaqgħu taħt aspettattivi regolati taċ-ċibersigurtà skont is-settur, id-daqs, ir-rwol u l-kritiċità. Aktar importanti minn hekk, organizzazzjonijiet li jiddependu fuq is-SaaS għandhom jiggovernawha bħala parti mill-miżuri tagħhom stess għall-ġestjoni tar-riskju. NIS2 Article 20 jagħmel lill-korpi maniġerjali responsabbli għall-approvazzjoni tal-miżuri tal-ġestjoni tar-riskji taċ-ċibersigurtà, għas-sorveljanza tal-implimentazzjoni u għar-riċeviment ta’ taħriġ. Article 21 jeħtieġ miżuri tekniċi, operattivi u organizzattivi prattiċi, inklużi analiżi tar-riskju, politiki, ġestjoni tal-inċidenti, kontinwità tan-negozju, sigurtà tal-katina tal-provvista, akkwist u manutenzjoni siguri, ittestjar tal-effettività, iġjene ċibernetika, kontrolli kriptografiċi, sigurtà tar-Riżorsi Umani, kontroll tal-aċċess, ġestjoni tal-assi u awtentikazzjoni b’diversi fatturi fejn xieraq.
DORA tgħolli l-livell aktar għall-entitajiet finanzjarji. Mis-17 ta’ Jannar 2025, DORA tapplika għal ħafna organizzazzjonijiet fis-settur finanzjarju bħala r-reġim ta’ reżiljenza operattiva għall-entitajiet fil-kamp ta’ applikazzjoni. Teħtieġ governanza tal-ICT, identifikazzjoni u klassifikazzjoni tal-assi tal-ICT u tal-funzjonijiet appoġġati, kontrolli ta’ protezzjoni u prevenzjoni, ġestjoni tal-inċidenti, kontinwità, ittestjar u ġestjoni tar-riskju tal-ICT ta’ partijiet terzi. Fornituri tas-SaaS li jappoġġaw funzjonijiet kritiċi jew importanti jsiru parti mill-perimetru tal-evidenza ta’ DORA, filwaqt li l-entità finanzjarja regolata tibqa’ responsabbli.
GDPR iżid saff ta’ evidenza tal-privatezza. Article 5 jeħtieġ integrità, kunfidenzjalità u responsabbiltà. Article 32 jeħtieġ sigurtà xierqa tal-ipproċessar. Fil-prattika, organizzazzjoni trid tkun taf x’dejta personali teżisti, fejn tiġi pproċessata, min jista’ jaċċessaha, liema fornituri jipproċessawha u liema salvagwardji jipproteġuha. Konfigurazzjoni ħażina tas-SaaS tbiddel dawn il-mistoqsijiet f’mistoqsijiet urġenti ta’ valutazzjoni ta’ ksur.
ISO/IEC 27001:2022 huwa l-pont. Clauses 4.1 sa 4.4 jeħtieġu li l-organizzazzjoni tiddefinixxi l-kuntest, ir-rekwiżiti tal-partijiet interessati, il-kamp ta’ applikazzjoni, l-interfaċċi u d-dipendenzi. Clause 5 teħtieġ tmexxija, politika, rwoli u responsabbiltà. Clauses 6.1.1 sa 6.1.3 jeħtieġu valutazzjoni tar-riskju, trattament tar-riskju, id-Dikjarazzjoni ta’ Applikabbiltà u deċiżjonijiet dwar ir-riskju residwu. Clauses 8.1, 8.2 u 8.3 jeħtieġu ppjanar operattiv, valutazzjoni tar-riskju u trattament tar-riskju. Clauses 9 u 10 jeħtieġu monitoraġġ, awditjar intern, rieżami mill-maniġment u titjib.
Jekk ma tistax twieġeb liema għodod SaaS jipproċessaw dejta rregolata, min hu sidhom, kif huma kkonfigurati, min għandu aċċess amministrattiv, liema integrazzjonijiet huma attivi u liema evidenza turi li l-kontroll jaħdem, il-qagħda tal-konformità tiegħek hija fraġli.
Il-mudell SSPM ta’ Clarysec: inventarju, sjieda, konfigurazzjoni bażi, evidenza
Clarysec tittratta l-Ġestjoni tal-Qagħda tas-Sigurtà tas-SaaS bħala ċiklu ta’ kontroll ripetibbli, mhux bħala proġett ta’ tindif ta’ darba.
- Skopri kull servizz SaaS, inkluż shadow SaaS.
- Assenja sid tan-negozju u sid tekniku.
- Ikklassifika d-dejta, l-utenti, l-integrazzjonijiet u l-kritiċità operattiva.
- Applika konfigurazzjonijiet bażi siguri.
- Irrevedi l-utenti, l-amministraturi, il-mistiedna, il-kontijiet tas-servizz u l-ambiti OAuth.
- Ippermetti l-illoggjar, it-twissijiet u ż-żamma.
- Immonitorja l-qsim pubbliku u l-espożizzjoni tad-dejta.
- Rabat il-fornituri, il-kuntratti, il-Ftehimiet dwar l-Ipproċessar tad-Dejta u l-ippjanar tal-ħruġ.
- Iġbor evidenza fuq kadenzja definita.
- Daħħal is-sejbiet fit-trattament tar-riskju, fir-rieżami mill-maniġment u fit-titjib.
Dan il-mudell huwa allinjat mill-qrib mal-kontrolli ta’ ISO/IEC 27002:2022 ISO/IEC 27002:2022, b’mod speċjali 5.9 inventarju tal-informazzjoni u assi assoċjati oħra, 5.15 kontroll tal-aċċess, 5.18 drittijiet tal-aċċess, 5.19 sigurtà tal-informazzjoni fir-relazzjonijiet mal-fornituri, 5.20 indirizzar tas-sigurtà tal-informazzjoni fi ftehimiet mal-fornituri, 5.21 ġestjoni tas-sigurtà tal-informazzjoni fil-katina tal-provvista tal-ICT, 5.23 sigurtà tal-informazzjoni għall-użu ta’ servizzi cloud, 8.2 drittijiet ta’ aċċess privileġġjat, 8.3 restrizzjoni tal-aċċess għall-informazzjoni, 8.9 ġestjoni tal-konfigurazzjoni, 8.15 illoggjar, 8.16 attivitajiet ta’ monitoraġġ u 8.32 ġestjoni tat-tibdil.
Il-Zenith Blueprint, fil-fażi Controls in Action, Step 23 għall-kontrolli organizzattivi, jgħid:
Il-cloud m’għadux destinazzjoni; sar il-mod predefinit. Mill-ħażna sal-kollaborazzjoni, mill-infrastruttura sat-tagħlim awtomatiku, l-organizzazzjonijiet qed jinbnew dejjem aktar fuq saffi ta’ ambjenti ta’ partijiet terzi, astratti u ġestiti mill-bogħod. Control 5.23 jirrikonoxxi din ir-realtà u jeħtieġ li s-sigurtà tal-informazzjoni tiġi indirizzata b’mod espliċitu fl-għażla, fl-użu u fil-ġestjoni tas-servizzi cloud, mhux bħala ħsieb ta’ wara, iżda bħala prinċipju tad-disinn mill-bidu nett.
Dan huwa l-qalba tal-SSPM. Mhuwiex biss li jiġu skoperti konfigurazzjonijiet ħżiena wara l-fatt. Huwa li l-għażla, l-onboarding, l-operat, il-monitoraġġ u l-ħruġ tas-SaaS isiru parti mis-sistema ta’ ġestjoni.
L-istess sezzjoni tal-Zenith Blueprint tispjega r-realtà tar-responsabbiltà kondiviża b’lingwa li kull membru tal-bord għandu jisma’:
Il-fornituri cloud jassiguraw l-infrastruttura, iżda inti xorta tibqa’ responsabbli għad-dejta tiegħek, għall-konfigurazzjonijiet tiegħek, għall-politiki tal-aċċess tiegħek u għat-tħejjija tiegħek għar-rispons għall-inċidenti. Bucket tal-ħażna kkonfigurat ħażin, dashboard espost pubblikament jew permessi eċċessivi f’setup IAM tal-cloud mhumiex fallimenti tal-cloud. Huma fallimenti tal-governanza.
Il-fornitur tiegħek jista’ jopera l-pjattaforma, iżda inti xorta għandek is-sjieda tal-konfigurazzjoni tat-tenant, l-identitajiet, l-approvazzjonijiet tal-aċċess, id-dejta esposta, l-integrazzjonijiet, il-flussi tax-xogħol tal-inċidenti u l-evidenza tal-konformità.
Control 5.23 huwa l-ankra, iżda l-SSPM teħtieġ familja ta’ kontrolli
F’Zenith Controls, il-kontroll 5.23 ta’ ISO/IEC 27002:2022, sigurtà tal-informazzjoni għall-użu ta’ servizzi cloud, huwa kkategorizzat bħala kontroll preventiv li jappoġġa l-kunfidenzjalità, l-integrità u d-disponibbiltà. Il-kunċett tiegħu taċ-ċibersigurtà huwa Protect, b’kapaċità operattiva fis-sigurtà tar-relazzjonijiet mal-fornituri u b’oqsma fil-governanza, fl-ekosistema u fil-protezzjoni.
Dan huwa importanti għax l-SSPM mhijiex kontroll wieħed. Hija dixxiplina li tifrex fuq diversi kontrolli.
Zenith Controls torbot 5.23 mar-relazzjonijiet mal-fornituri taħt 5.19 għax il-fornituri tas-SaaS huma fornituri kritiċi, iżda 5.23 iżid tħassib speċifiku għas-SaaS bħal multi-tenancy, trasparenza dwar il-post tad-dejta u responsabbiltà kondiviża. Torbot 5.23 mat-trasferiment tal-informazzjoni għax l-interfaċċi tal-ipprogrammar tal-applikazzjonijiet, l-integrazzjonijiet u l-flussi tax-xogħol bejn servizzi SaaS iċaqalqu d-dejta kontinwament. Torbot 5.23 mal-inventarju tal-assi għax l-organizzazzjonijiet jeħtieġu viżibbiltà attwali tad-dejta maħżuna fil-cloud u tar-riżorsi SaaS. Torbot ukoll il-governanza tal-cloud mal-monitoraġġ, ir-restrizzjoni tal-aċċess, il-ġestjoni tal-konfigurazzjoni u s-sorveljanza tal-fornituri.
| Kapaċità SSPM | Kontroll primarju ISO/IEC 27002:2022 | Għaliex hija importanti fis-SaaS |
|---|---|---|
| Inventarju u sjieda tas-SaaS | 5.9 u 5.23 | Ma tistax tipproteġi, tawditja jew toħroġ minn servizz SaaS li ma tafx li jeżisti |
| Rieżami tar-rwol ta’ amministratur | 5.18 u 8.2 | Drittijiet amministrattivi eċċessivi joħolqu riskju ta’ ħtif tal-kont u espożizzjoni tad-dejta |
| Permessi tal-utenti u tal-gruppi | 5.15, 5.18 u 8.3 | Il-permessi tas-SaaS ħafna drabi jibqgħu jeżistu wara bidliet fir-rwoli, proġetti u tmiem l-impjieg |
| Konfigurazzjoni bażi | 8.9 u 5.23 | Qsim pubbliku, MFA dgħajjef, aċċess għall-mistiedna u settings predefiniti riskjużi huma responsabbiltajiet min-naħa tat-tenant |
| Integrazzjonijiet OAuth u tal-apps | 5.14, 8.3 u 8.25 | L-integrazzjonijiet jistgħu jestendu l-aċċess għad-dejta b’mod silenzjuż u jevitaw ir-rieżamijiet tal-utenti |
| Illoggjar u twissijiet | 8.15 u 8.16 | L-inċidenti tas-SaaS jeħtieġu logs għas-sejbien, għall-investigazzjoni u għar-rappurtar |
| Rieżami u kuntratti tal-fornituri | 5.19, 5.20, 5.21 u 5.23 | Il-fornituri tas-SaaS huma parti mill-katina tad-dipendenza operattiva u regolatorja |
| Governanza tat-tibdil u tar-rilaxxi | 8.32 u 8.9 | Ir-rilaxxi ta’ funzjonalitajiet SaaS u l-bidliet fit-tenant jistgħu jbiddlu l-espożizzjoni mingħajr rieżami formali |
| Kadenzja tal-evidenza | Clauses 9.1, 9.2 u 9.3 ta’ ISO/IEC 27001:2022 | L-awdituri jeħtieġu evidenza li l-kontrolli joperaw ripetutament, mhux darba biss |
Għad-drittijiet tal-aċċess, Zenith Controls timmappa 5.18 ma’ 5.15 kontroll tal-aċċess, 5.16 ġestjoni tal-identità, 5.3 separazzjoni tad-dmirijiet, 5.36 konformità mal-politiki, ir-regoli u l-istandards għas-sigurtà tal-informazzjoni u 8.2 drittijiet ta’ aċċess privileġġjat. Għall-SSPM, dan ifisser li r-rieżami tal-aċċess mhuwiex biss eżerċizzju bi spreadsheet. Huwa evidenza operattiva li ċ-ċiklu tal-ħajja tal-identità, il-prinċipju tal-inqas privileġġ, is-separazzjoni u l-governanza tal-aċċess privileġġjat jaħdmu ġewwa l-applikazzjonijiet SaaS.
Bażi tal-politika: iddefinixxi dak li hu aċċettabbli qabel tixtri għodod
Ħafna fallimenti tas-SaaS jibdew għax il-lingwa tal-politika tkun vaga. “Uża għodod approvati b’mod sigur” mhuwiex biżżejjed. Il-politiki ta’ Clarysec jiddefinixxu aspettattivi speċifiċi dwar reġistru, aċċess, illoggjar, konfigurazzjoni u rieżami tal-fornituri.
Għall-SMEs, il-Politika dwar l-Użu tal-Cloud għall-SMEs Politika dwar l-Użu tal-Cloud - SME tagħti punt ta’ tluq prattiku. Mit-taqsima “Rekwiżiti ta’ governanza,” il-klawżola 5.3 tal-politika:
Għandu jinżamm Reġistru tas-Servizzi cloud mill-fornitur tal-IT jew mill-GM. Għandu jirreġistra: 5.3.1 L-isem u l-għan ta’ kull servizz cloud approvat 5.3.2 Il-persuna jew it-tim responsabbli (Sid tal-Applikazzjoni) 5.3.3 It-tipi ta’ dejta maħżuna jew ipproċessata 5.3.4 Il-pajjiż jew ir-reġjun fejn tinħażen id-dejta 5.3.5 Permessi ta’ aċċess tal-utenti u kontijiet amministrattivi 5.3.6 Dettalji tal-kuntratt, dati tat-tiġdid u kuntatti tal-appoġġ
Din il-klawżola hija l-qalba operattiva tal-SSPM. Tagħti lill-awdituri l-ewwel oġġett ta’ evidenza: reġistru li jgħaqqad l-użu tas-SaaS mas-sidien, id-dejta, il-ġeografija, l-aċċess u l-kuntratti.
L-istess Politika dwar l-Użu tal-Cloud għall-SMEs, mit-taqsima “Rekwiżiti għall-implimentazzjoni tal-politika,” il-klawżola 6.2 tal-politika, tiddefinixxi settings bażi:
Rekwiżiti tal-konfigurazzjoni tas-sigurtà 6.2.1 Dawn li ġejjin għandhom jiġu attivati fuq il-pjattaformi cloud kollha: 6.2.2 Awtentikazzjoni b’diversi fatturi (MFA) għall-kontijiet amministrattivi u tal-utenti 6.2.3 Settings tal-kumplessità tal-password (minimu ta’ 10 karattri, ebda użu mill-ġdid) 6.2.4 Illoggjar tal-attività għat-tentattivi ta’ login u l-aċċess għad-dejta 6.2.5 Restrizzjonijiet tal-aċċess (eż., allow-listing tal-IP, fejn appoġġat) 6.2.6 L-aċċess amministrattiv għandu jkun limitat għal individwi nominati jew fornituri ta’ appoġġ awtorizzati. 6.2.7 Il-kontenut maqsum pubblikament għandu jiġi mmonitorjat regolarment biex tiġi evitata tnixxija ta’ dejta. 6.2.8 Meta kontijiet tal-utenti ma jibqgħux meħtieġa, l-aċċess għandu jiġi revokat minnufih u kwalunkwe dejta residwa għandha tiġi rieżaminata u arkivjata jew imħassra.
Għal ambjenti ta’ intrapriża, il-Politika dwar l-Użu tal-Cloud Politika dwar l-Użu tal-Cloud tassenja governanza ċentralizzata aktar b’saħħitha. Mit-taqsima “Rekwiżiti ta’ governanza,” il-klawżola 5.3 tal-politika:
Kull servizz cloud għandu jkollu sid tas-servizz assenjat li jkun responsabbli għall-ġestjoni taċ-ċiklu tal-ħajja tal-assi tal-informazzjoni, il-governanza tal-użu, it-traċċar tal-baġit u l-monitoraġġ kontinwu tal-konformità.
Din is-sentenza tagħlaq lakuna komuni tal-awditjar. Jekk ħadd ma jkun sid ta’ servizz SaaS, ħadd ma jkun sid tad-devjazzjoni mill-konfigurazzjoni bażi, ir-riċertifikazzjoni tal-aċċess, l-espożizzjoni tad-dejta, id-deċiżjonijiet ta’ tiġdid, il-kuntatt għall-inċidenti jew l-ippjanar tal-ħruġ.
Il-governanza tal-privileġġi għandha tkun espliċita wkoll. Il-Politika dwar il-Ġestjoni tal-Kontijiet tal-Utenti u tal-Privileġġi għall-SMEs Politika dwar il-Ġestjoni tal-Kontijiet tal-Utenti u tal-Privileġġi - SME, mit-taqsima “Rekwiżiti għall-implimentazzjoni tal-politika,” il-klawżola 6.4 tal-politika, tgħid:
Rieżamijiet tal-aċċess u illoggjar 6.4.1 Għandu jsir rieżami tal-kontijiet u l-privileġġi kollha tal-utenti kull sitt xhur. 6.4.2 Matul ir-rieżamijiet, l-IT Lead għandu jivverifika jekk kull kont għadux attiv, meħtieġ u assenjat il-permessi korretti. 6.4.3 Logs tal-ħolqien tal-kontijiet, id-diżattivazzjoni tal-kontijiet u l-bidliet fil-privileġġi għandhom jinżammu b’mod sigur għal mill-inqas 12-il xahar.
Għas-SaaS, kull pjattaforma kritika teħtieġ ċiklu definit ta’ rieżami tal-aċċess, anki jekk il-pjattaforma tiġi amministrata minn tim tan-negozju aktar milli mill-IT ċentrali.
L-illoggjar għandu jkun espliċitu wkoll. Il-Politika tal-Illoggjar u l-Monitoraġġ għall-SMEs Politika tal-Illoggjar u l-Monitoraġġ - SME, mit-taqsima “Rekwiżiti ta’ governanza,” il-klawżola 5.5 tal-politika, tgħid:
Servizzi cloud u illoggjar ta’ partijiet terzi 5.5.1 Għal pjattaformi fejn l-illoggjar mhuwiex taħt il-kontroll dirett tal-IT (eż., email SaaS), japplikaw ir-rekwiżiti li ġejjin: 5.5.1.1 L-illoggjar għandu jiġi attivat u kkonfigurat fejn disponibbli 5.5.1.2 It-twissijiet għandhom jiġu rroutjati lejn il-Fornitur ta’ Appoġġ tal-IT 5.5.1.3 Il-kuntratti għandhom jeħtieġu lill-fornituri jżommu logs għal mill-inqas 12-il xahar u jipprovdu aċċess fuq talba
Fl-aħħar, il-governanza tal-fornituri tas-SaaS għandha tiġi dokumentata. Il-Politika tas-Sigurtà ta’ Partijiet Terzi u tal-Fornituri għall-SMEs Politika tas-Sigurtà ta’ Partijiet Terzi u tal-Fornituri - SME, mit-taqsima “Rekwiżiti għall-implimentazzjoni tal-politika,” il-klawżola 6.3 tal-politika, tgħid:
Monitoraġġ kontinwu tas-sigurtà tal-fornituri 6.3.1 Fornituri kritiċi jew b’riskju għoli għandhom jiġu rieżaminati mill-inqas darba fis-sena. Ir-rieżami għandu jivverifika: 6.3.1.1 Użu kontinwu ta’ metodi ta’ aċċess sigur 6.3.1.2 Ċertifikazzjonijiet tas-sigurtà validi jew evidenza aġġornata tal-kontrolli 6.3.1.3 Storja tal-inċidenti jew kwistjonijiet irrappurtati 6.3.1.4 Konformità kuntrattwali mal-klawżoli tas-sigurtà 6.3.2 Dawn ir-rieżamijiet għandhom jiġu dokumentati u miżmuma mar-reġistru tal-fornitur. L-azzjonijiet ta’ segwitu għandhom jiġu ttraċċati b’mod ċar. 6.3.3 Fejn il-fornituri jimmaniġġjaw l-infrastruttura tal-IT jew l-applikazzjonijiet, il-monitoraġġ jista’ jinkludi: 6.3.3.1 Talba għal logs tal-awditjar 6.3.3.2 Rieżami tal-attività tal-kontijiet 6.3.3.3 Konferma li ma seħħ l-ebda aċċess mhux awtorizzat
Flimkien, dawn il-politiki jbiddlu l-SSPM minn aspirazzjoni tas-sigurtà f’mudell operattiv infurzabbli.
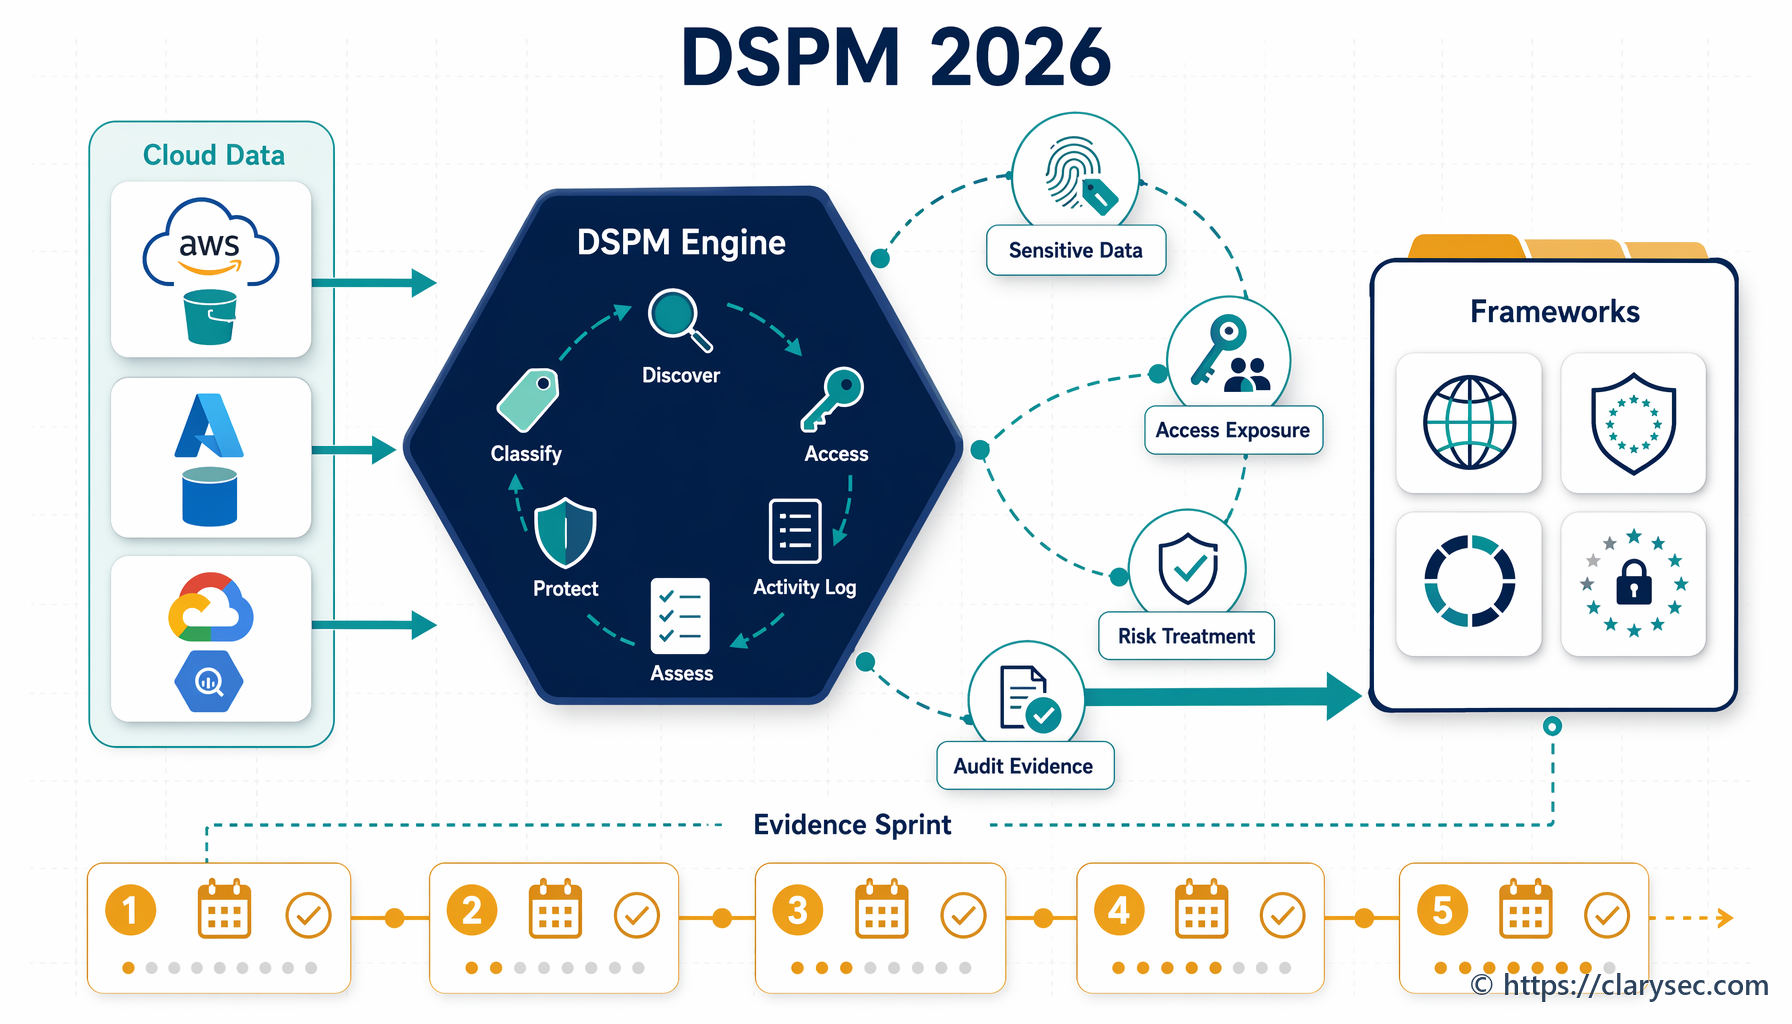
Sprint ta’ evidenza SSPM ta’ 30 jum
CISO jew maniġer tal-konformità prattiku jista’ jibda bi sprint ta’ evidenza ta’ 30 jum. Agħżel il-ħames pjattaformi SaaS l-aktar importanti għad-dejta rregolata jew għall-operazzjonijiet kritiċi. Kandidati tipiċi jinkludu Microsoft 365 jew Google Workspace, CRM, sistema ta’ ticketing, HRIS, awtomazzjoni tal-finanzi, appoġġ lill-klijenti u analitika.
Ġimgħa 1: Oħloq ir-reġistru tas-SaaS
Uża l-oqsma tal-klawżola 5.3 tal-Politika dwar l-Użu tal-Cloud għall-SMEs bħala r-reġistru minimu. Għal kull servizz SaaS, irreġistra:
- Isem is-servizz u l-għan tan-negozju
- Sid tal-applikazzjoni u sid tekniku
- Tipi ta’ dejta, inkluża dejta personali u dejta ta’ kategorija speċjali fejn applikabbli
- Pajjiż jew reġjun tal-ħażna tad-dejta
- Gruppi tal-utenti u kontijiet tal-amministraturi
- Apps OAuth u integrazzjonijiet ta’ partijiet terzi
- Sid il-kuntratt, data tat-tiġdid u kuntatt tal-appoġġ
- Kritiċità għall-operazzjonijiet
- Obbligi applikabbli, bħal NIS2, DORA, GDPR jew kuntratti tal-klijenti
Dan jappoġġa Clauses 4.2 u 4.3 ta’ ISO/IEC 27001:2022 għax id-dipendenzi regolatorji, kuntrattwali u ta’ partijiet terzi għandhom jiffurmaw il-kamp ta’ applikazzjoni tal-ISMS. Jappoġġa wkoll l-identifikazzjoni u l-klassifikazzjoni, skont l-istil ta’ DORA Article 8, tal-funzjonijiet tan-negozju appoġġati mill-ICT, l-assi tal-informazzjoni, l-assi tal-ICT u d-dipendenzi.
Ġimgħa 2: Iddefinixxi konfigurazzjonijiet bażi siguri
Għal kull pjattaforma SaaS magħżula, iddefinixxi bejn 10 u 15-il kontroll bażi.
- MFA infurzata għall-utenti kollha, b’MFA reżistenti għall-phishing għall-amministraturi fejn possibbli
- Qsim estern diżattivat b’mod predefinit jew limitat għal domains approvati
- Links pubbliċi diżattivati jew limitati fiż-żmien
- Kontijiet tal-mistiedna rieżaminati kull xahar
- Rwoli amministrattivi assenjati lil individwi nominati
- Awtentikazzjoni legata diżattivata
- Fluss tax-xogħol għall-approvazzjoni tal-apps OAuth attivat
- Ambiti OAuth b’riskju għoli imblukkati jew li jeħtieġu approvazzjoni mis-sigurtà
- Reġistrazzjoni tal-awditjar attivata
- Permessi għall-esportazzjoni tad-dejta ristretti
- Settings taż-żamma allinjati mar-rekwiżiti legali u tan-negozju
- Tokens tal-API rieżaminati u rotati
- Twissijiet tas-sigurtà rroutjati lejn l-IT jew is-SOC
- Settings ta’ prevenzjoni tat-telf ta’ dejta attivati fejn appoġġati
- Kontijiet ta’ amministratur “break glass” dokumentati u mmonitorjati
Il-Zenith Blueprint, fil-fażi Controls in Action, Step 19, control 8.9 ġestjoni tal-konfigurazzjoni, jispjega għaliex dan huwa importanti:
Ħafna ksur ma jirriżultawx minn difetti tas-softwer; jiġu minn għażliet ħżiena ta’ konfigurazzjoni. Passwords predefiniti li jitħallew kif inhuma, servizzi mhux siguri attivati, ports mhux meħtieġa miftuħa jew sistemi esposti għall-internet mingħajr ġustifikazzjoni. Control 8.9 jiżgura li kull sistema tkun mibnija fuq konfigurazzjoni bażi sigura u rieżaminata regolarment biex tiġi evitata d-devjazzjoni maż-żmien.
Għas-SaaS, id-devjazzjoni mill-konfigurazzjoni bażi tinkludi sid tan-negozju li jippermetti qsim pubbliku, amministratur li japprova aċċess wiesa’ ta’ partijiet terzi jew fornitur li jibdel settings predefiniti wara rilaxx ta’ funzjonalità.
Ġimgħa 3: Irrevedi l-aċċess u l-integrazzjonijiet
Esporta l-utenti, il-gruppi, l-amministraturi u l-applikazzjonijiet konnessi. Għal kull kont ta’ amministratur, ikkonferma l-individwu nominat, il-ġustifikazzjoni tan-negozju, l-istatus tal-MFA, l-aħħar login, il-livell ta’ privileġġ, il-kopertura tal-backup, tħassib dwar is-separazzjoni tad-dmirijiet u l-evidenza tal-approvazzjoni.
Għall-apps OAuth u l-integrazzjonijiet, ikkonferma s-sid tal-app, id-dejta aċċessata, il-permessi mitluba, l-istatus tar-riskju tal-fornitur, id-data tal-aħħar użu, il-ħtieġa kontinwa u jekk il-kunsens ingħatax mill-utent jew ġiex approvat mill-amministratur.
Il-Zenith Blueprint, fil-fażi Controls in Action, Step 19, control 8.3 restrizzjoni tal-aċċess għall-informazzjoni, jagħti l-prinċipju operattiv:
L-aċċess għall-informazzjoni għandu jkun miftuħ kemm meħtieġ, iżda ristrett kemm jista’ jkun.
Dan japplika mhux biss għan-nies, iżda wkoll għall-applikazzjonijiet, is-servizzi u l-interfaċċi tal-ipprogrammar tal-applikazzjonijiet. Integrazzjoni OAuth inattiva tista’ żżomm l-aċċess għal żmien twil wara li l-impjegat jew il-proġett li ħoloqha jkun sparixxa.
Ġimgħa 4: Ipproduċi evidenza lesta għall-awditjar u trattament tar-riskju
Għal kull pjattaforma SaaS, żomm l-entrata tar-reġistru, il-konfigurazzjoni bażi, screenshots jew esportazzjonijiet li juru settings ewlenin, approvazzjoni tar-rieżami tal-aċċess, evidenza tar-rieżami tal-amministraturi, evidenza tar-rieżami OAuth, evidenza tal-illoggjar u tat-twissijiet, reġistru tar-rieżami tas-sigurtà tal-fornitur, sejbiet miftuħa u azzjonijiet ta’ trattament tar-riskju.
Imbagħad oħloq sommarju ta’ paġna waħda għall-maniġment li juri sejbiet kritiċi, sidien li qabżu l-iskadenza, lakuni fil-konfigurazzjoni b’riskju għoli li għadhom mhux solvuti, integrazzjonijiet mhux approvati, lakuni fl-illoggjar, eċċezzjonijiet u deċiżjonijiet meħtieġa. Dan jappoġġa ISO/IEC 27001:2022 clause 9.1 monitoraġġ, clause 9.2 awditjar intern u clause 9.3 rieżami mill-maniġment. Joħloq ukoll pont prattiku lejn ir-responsabbiltà tal-maniġment taħt NIS2 Article 20 u s-sorveljanza tal-korp maniġerjali taħt DORA.
Immappjar bejn oqsma ta’ konformità: pakkett wieħed ta’ evidenza SSPM, ħafna obbligi
Il-valur tan-negozju tal-SSPM mhuwiex biss sigurtà aħjar. Huwa tnaqqis fid-duplikazzjoni tal-konformità.
NIS2 Article 21 jeħtieġ miżuri tekniċi, operattivi u organizzattivi xierqa u proporzjonati. L-inventarju tas-SaaS jappoġġa l-ġestjoni tal-assi. Il-konfigurazzjonijiet bażi jappoġġaw l-iġjene ċibernetika. L-MFA u r-rieżamijiet tal-aċċess jappoġġaw il-kontroll tal-aċċess. L-illoggjar jappoġġa l-ġestjoni tal-inċidenti. Ir-rieżami tal-fornituri jappoġġa s-sigurtà tal-katina tal-provvista. Il-kadenzja tal-evidenza tappoġġa politiki u proċeduri biex tiġi evalwata l-effettività.
DORA teħtieġ li l-entitajiet finanzjarji jidentifikaw u jikklassifikaw il-funzjonijiet appoġġati mill-ICT, l-assi tal-informazzjoni, l-assi tal-ICT u d-dipendenzi ta’ partijiet terzi. Teħtieġ ukoll miżuri ta’ protezzjoni u prevenzjoni, kontrolli tal-aċċess, awtentikazzjoni b’saħħitha, iċċifrar, kontinwità, ittestjar, ġestjoni tal-inċidenti u governanza tar-riskju tal-ICT ta’ partijiet terzi. Pakkett ta’ evidenza SSPM għas-SaaS jista’ jappoġġa reġistri DORA, immappjar tad-dipendenzi, sorveljanza tal-kuntratti, drittijiet ta’ awditjar u ppjanar tal-ħruġ.
GDPR jeħtieġ li l-kontrolluri juru konformità mal-integrità, il-kunfidenzjalità u r-responsabbiltà. Ir-reġistri tas-SaaS jidentifikaw fejn tiġi pproċessata d-dejta personali. Il-konfigurazzjonijiet bażi jnaqqsu żvelar mhux awtorizzat. Ir-rieżamijiet tal-aċċess jappoġġaw il-prinċipju tal-inqas privileġġ. L-illoggjar jappoġġa l-investigazzjoni ta’ ksur. Ir-reġistri tal-fornituri jappoġġaw il-governanza tal-proċessuri u r-responsabbiltà.
NIST CSF 2.0 iżid saff utli ta’ komunikazzjoni. Il-funzjoni GOVERN tiegħu teħtieġ li r-rekwiżiti legali, regolatorji u kuntrattwali taċ-ċibersigurtà jinftiehmu u jiġu ġestiti. Ir-riżultati tiegħu għall-katina tal-provvista jeħtieġu rwoli tal-fornituri, kuntratti, diliġenza dovuta, monitoraġġ u attivitajiet wara r-relazzjoni. Il-funzjonijiet IDENTIFY, PROTECT, DETECT, RESPOND u RECOVER tiegħu jimmappjaw b’mod naturali mal-inventarju tas-SaaS, il-kontroll tal-aċċess, il-protezzjoni tad-dejta, l-illoggjar, ir-rispons għall-inċidenti u l-irkupru.
| Mutur tal-konformità | X’irid jara l-awditur jew ir-regolatur | Evidenza SSPM li tgħin |
|---|---|---|
| ISO/IEC 27001:2022 | Għażla ta’ kontrolli bbażata fuq ir-riskju, operat, monitoraġġ, awditjar u titjib | Valutazzjoni tar-riskju tas-SaaS, rabta mad-Dikjarazzjoni ta’ Applikabbiltà, reġistru, rieżamijiet u rappurtar lill-maniġment |
| NIS2 | Iġjene ċibernetika, ġestjoni tal-assi, kontroll tal-aċċess, sigurtà tal-katina tal-provvista u tħejjija għall-inċidenti | Inventarju tas-SaaS, evidenza tal-MFA, rieżami tal-fornituri, illoggjar, mogħdijiet ta’ eskalazzjoni tal-inċidenti |
| DORA | Immappjar tad-dipendenzi tal-ICT, riskju ta’ partijiet terzi, ittestjar tar-reżiljenza u kontroll operattiv | Mappa tal-kritiċità tas-SaaS, kuntratti, pjanijiet ta’ ħruġ, testijiet tal-kontrolli, reġistri tal-inċidenti |
| GDPR | Responsabbiltà, integrità, kunfidenzjalità u evidenza għall-valutazzjoni ta’ ksur | Klassifikazzjoni tad-dejta, rieżami tal-aċċess, verifiki tal-espożizzjoni, logs u reġistri tal-proċessuri |
| NIST CSF 2.0 | Profil attwali, profil fil-mira u pjan ta’ azzjoni prijoritizzat | Valutazzjoni tal-lakuni tal-SSPM, backlog tar-rimedjazzjoni, Reġistru tar-Riskji u traċċar stil POA&M |
| COBIT 2019 | Objettivi ta’ governanza, sjieda, prestazzjoni u assigurazzjoni | RACI, rappurtar lill-maniġment, KPIs, sejbiet tal-awditjar u traċċar ta’ azzjonijiet korrettivi |
L-awdituri orjentati lejn COBIT 2019 u ISACA normalment javviċinaw l-SSPM permezz tal-governanza, objettivi ta’ maniġment, sjieda tar-riskju, operat tal-kontrolli u assigurazzjoni. Jistaqsu jekk id-deċiżjonijiet dwar is-SaaS humiex allinjati mal-objettivi tal-intrapriża, jekk ir-risponsi għar-riskju humiex dokumentati, jekk ir-responsabbiltajiet humiex assenjati u jekk l-attivitajiet ta’ assigurazzjoni jurux li l-kontrolli joperaw.
Il-lenti tal-awditjar: kif awdituri differenti jittestjaw il-qagħda tas-SaaS
Programm SSPM b’saħħtu jirnexxi taħt stili differenti ta’ awditjar għax jipproduċi evidenza fil-livell it-tajjeb.
| Perspettiva tal-awditjar | Mistoqsija tipika ta’ awditjar SSPM | Evidenza li għandha titħejja |
|---|---|---|
| ISO/IEC 27001:2022 | Is-SaaS hija inkluża fil-kamp ta’ applikazzjoni tal-ISMS, fil-valutazzjoni tar-riskju u fl-operat tal-kontrolli? | Kamp ta’ applikazzjoni tal-ISMS, reġistru tas-SaaS, pjan ta’ trattament tar-riskju, immappjar tas-SoA, rieżamijiet tal-aċċess u tal-konfigurazzjoni |
| NIST CSF 2.0 | X’inhi l-qagħda attwali tas-SaaS, il-qagħda fil-mira u l-pjan ta’ rimedjazzjoni? | Profil CSF, valutazzjoni tal-lakuni, pjan ta’ azzjoni prijoritizzat, Reġistru tar-Riskji |
| DORA | Liema SaaS tappoġġa funzjonijiet kritiċi jew importanti u kif jiġi ġestit ir-riskju tal-ICT ta’ partijiet terzi? | Mappa tad-dipendenzi, reġistru tal-fornituri, kuntratti, pjanijiet ta’ ħruġ, riżultati tat-testijiet, reġistri tal-inċidenti |
| NIS2 | Il-miżuri ta’ iġjene ċibernetika, sigurtà tal-fornituri u ġestjoni tal-inċidenti qed joperaw għas-SaaS? | Politiki, evidenza tal-MFA, rieżamijiet tal-fornituri, pjanijiet tal-inċidenti, reġistri tal-illoggjar |
| GDPR | L-organizzazzjoni tista’ turi sigurtà xierqa għad-dejta personali fis-SaaS? | Inventarju tad-dejta, evidenza tal-aċċess, rieżami tal-qsim, logs, diliġenza dovuta tal-proċessuri |
| COBIT 2019 jew ISACA | Id-deċiżjonijiet dwar ir-riskju tas-SaaS huma ggovernati, għandhom sid, jitkejlu u jitjiebu? | RACI, rappurtar lill-maniġment, KPIs, sejbiet tal-awditjar, traċċar ta’ azzjonijiet korrettivi |
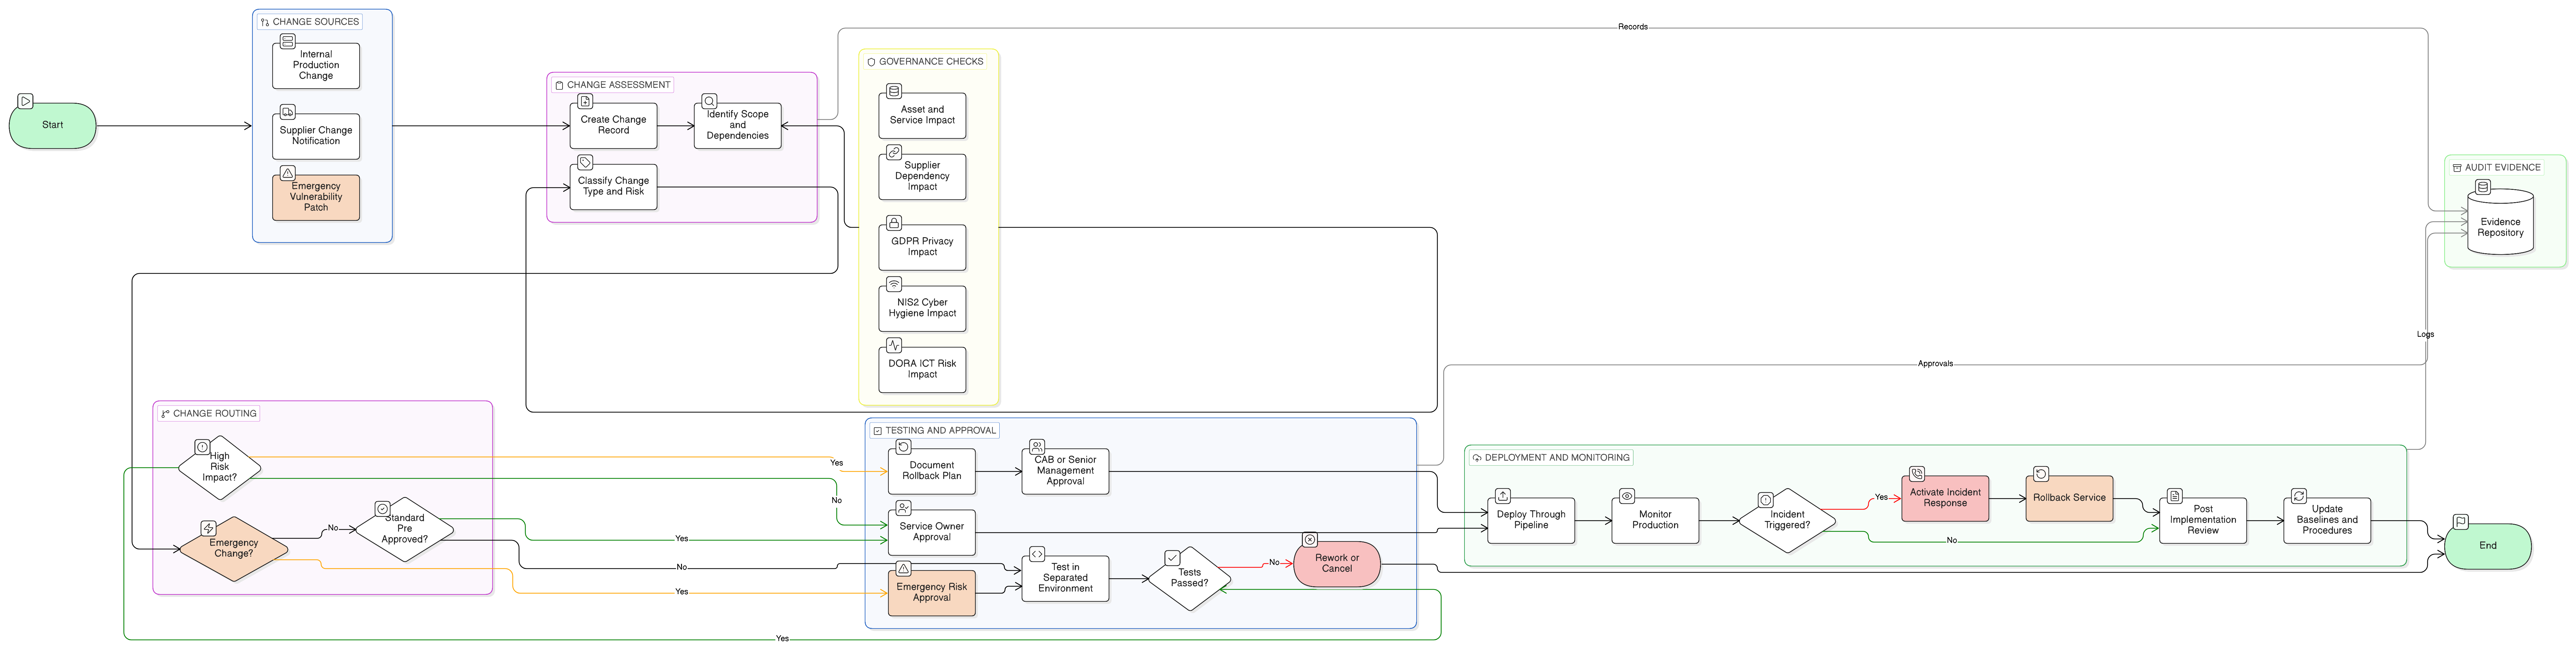
Awditur ISO/IEC 27001:2022 jibda mill-kamp ta’ applikazzjoni, il-partijiet interessati, il-valutazzjoni tar-riskju, id-Dikjarazzjoni ta’ Applikabbiltà u l-evidenza operattiva. Jekk control 5.23 ikun inkluż, jistenna evidenza għall-għażla, l-użu, il-ġestjoni u l-ħruġ mis-servizzi cloud. Jekk il-kontrolli tad-drittijiet tal-aċċess ikunu inklużi, jieħu kampjuni ta’ utenti u jistaqsi jekk il-bidliet relatati ma’ dħul, trasferiment u tluq humiex riflessi fil-permessi tas-SaaS.
Rieżaminatur ta’ DORA jiffoka fuq funzjonijiet kritiċi jew importanti, dipendenza fuq partijiet terzi tal-ICT, kompletezza tar-reġistru, kuntratti, klassifikazzjoni tal-inċidenti, ittestjar u ppjanar tal-ħruġ. Jekk pjattaforma SaaS tappoġġa operazzjonijiet ta’ pagament, onboarding tal-klijenti, negozjar, analitika tar-riskju jew komunikazzjonijiet mal-klijenti, l-istandard tal-evidenza jogħla.
Awditur ta’ GDPR jew rieżaminatur tal-privatezza jistaqsi fejn tinħażen id-dejta personali, min jista’ jaċċessaha, liema esportazzjonijiet u settings ta’ qsim jeżistu, jekk il-proċessuri humiex iggovernati, jekk il-logs jappoġġawx il-valutazzjoni ta’ ksur u jekk il-kontrolli humiex proporzjonati għar-riskju.
Riskju tal-fornituri, responsabbiltà kondiviża u tħejjija għall-inċidenti
L-SSPM ħafna drabi tibda bil-konfigurazzjoni, iżda ma tistax tieqaf hemm. Is-SaaS hija wkoll kwistjoni ta’ riskju tal-fornituri u tħejjija għall-inċidenti.
DORA teħtieġ li l-entitajiet finanzjarji jżommu reġistri ta’ kuntratti ta’ servizzi tal-ICT, jiddistingwu arranġamenti li jappoġġaw funzjonijiet kritiċi jew importanti, jevalwaw ir-riskju ta’ konċentrazzjoni, jevalwaw l-adegwatezza tal-fornitur u jżommu strateġiji ta’ ħruġ. Il-kuntratti għandhom jindirizzaw deskrizzjonijiet tas-servizz, post tad-dejta, protezzjoni tad-disponibbiltà, l-awtentiċità, l-integrità u l-kunfidenzjalità, aċċess għad-dejta, irkupru u ritorn, assistenza f’inċidenti, kooperazzjoni mal-awtoritajiet, drittijiet ta’ terminazzjoni, rekwiżiti tas-sigurtà, drittijiet ta’ awditjar u appoġġ għat-tranżizzjoni.
NIS2 Article 21 jinkludi wkoll is-sigurtà tal-katina tal-provvista u jeħtieġ li l-entitajiet jikkunsidraw vulnerabbiltajiet speċifiċi għal fornituri diretti u fornituri ta’ servizzi, il-kwalità tal-prodotti u l-prattiki taċ-ċibersigurtà tal-fornituri.
Fil-prattika, rieżami ta’ SaaS kritika għandu jgħaqqad evidenza minn kwestjonarju tas-sigurtà, rieżami tal-kuntratt, status tal-Ftehim dwar l-Ipproċessar tad-Dejta, storja tal-inċidenti, impenji tal-livell tas-servizz, aċċess għal logs, rapporti ta’ awditjar, evidenza tal-konfigurazzjoni u fattibbiltà tal-ħruġ.
Il-lakuna tar-responsabbiltà kondiviża tidher meta t-timijiet jassumu li ċ-ċertifikazzjoni tal-fornitur tkopri l-konfigurazzjoni tat-tenant. Ma tkoprix. Fornitur jista’ jopera pjattaforma sigura filwaqt li l-klijent jippermetti qsim pubbliku, iħalli kontijiet amministrattivi inattivi attivi jew jagħti ambiti API eċċessivi. L-SSPM tagħlaq dik il-lakuna.
It-tħejjija għall-inċidenti hija importanti bl-istess mod. Ir-rappurtar ta’ inċident sinifikanti taħt NIS2 jinkludi twissija bikrija fi żmien 24 siegħa, notifika fi żmien 72 siegħa u rapport finali mhux aktar tard minn xahar wara n-notifika ta’ 72 siegħa. DORA teħtieġ ġestjoni ta’ inċidenti relatati mal-ICT b’sejbien, reġistrazzjoni, klassifikazzjoni, eskalazzjoni, komunikazzjoni u notifika. Il-valutazzjoni ta’ ksur ta’ dejta personali taħt GDPR tiddependi wkoll fuq fehim f’waqtu ta’ x’ġara, liema dejta ġiet affettwata u min ġie affettwat.
Jekk app OAuth suspettuża aċċessat fajls tal-klijenti, trid tkun taf meta ġiet awtorizzata l-app, liema utent awtorizzaha, liema ambiti ngħataw, liema dejta ġiet aċċessata, jekk id-dejta tniżżlitx jew inqasmitx, liema utenti jew klijenti ġew affettwati, jekk l-aċċess għadux attiv u liema azzjonijiet ta’ trażżin ittieħdu.
Mingħajr illoggjar u żamma, l-organizzazzjoni tista’ tkun imġiegħla tagħmel suppożizzjonijiet tal-agħar każ. Dan iżid l-espożizzjoni legali, il-pressjoni tal-komunikazzjoni mal-klijenti u l-inċertezza regolatorja. Fejn fornitur tas-SaaS jitlob ħlas żejjed għal logs tal-awditjar, is-sid tar-riskju għandu jaċċetta b’mod espliċitu r-riskju residwu jew japprova l-livell tal-liċenzja meħtieġ. Dik id-deċiżjoni għandha tkun fir-reġistru tat-trattament tar-riskju u fir-rieżami mill-maniġment.
Mudelli komuni ta’ falliment fl-SSPM
L-istess mudelli ta’ falliment jidhru f’diversi setturi.
L-ewwel, shadow SaaS tiġi skoperta permezz ta’ fatturi, storja tal-browser jew logs tal-SSO aktar milli permezz tal-akkwist. Is-soluzzjoni mhijiex biss li jiġu mblukkati l-għodod. Hija proċess ħafif ta’ intake li t-timijiet tan-negozju jistgħu jużaw.
It-tieni, is-sjieda tas-SaaS mhijiex ċara. Is-CRM huwa “ta’ Sales,” iżda ħadd f’Sales ma jista’ jispjega r-rwoli amministrattivi, it-tokens tal-API, l-esportazzjonijiet tad-dejta jew is-settings taż-żamma. Assenja sidien tal-applikazzjonijiet u sidien tekniċi separatament.
It-tielet, ir-rieżamijiet tal-aċċess huma ġeneriċi wisq. Rieżaminatur jagħmel approvazzjoni fuq “l-utenti kollha approvati” mingħajr ma jiċċekkja rwoli b’riskju għoli, utenti inattivi, mistiedna, kollaboraturi esterni jew kontijiet tas-servizz. Ir-rieżami tal-aċċess fl-SSPM għandu jkun ikklassifikat skont ir-riskju.
Ir-raba’, l-apps OAuth jiġu injorati. Ħafna organizzazzjonijiet jirrevedu utenti umani iżda mhux permessi app-to-app. Fis-SaaS moderna, l-integrazzjonijiet jistgħu jkunu aktar qawwija mill-utenti.
Il-ħames, il-konfigurazzjonijiet bażi jeżistu biss bħala screenshots mill-proġett taċ-ċertifikazzjoni. Ma jiġux immonitorjati għad-devjazzjoni. Allinja l-SSPM mal-ġestjoni tal-konfigurazzjoni sabiex il-kontrolli tal-linja bażi jsiru evidenza rikorrenti.
Is-sitt, ir-rieżami tal-fornituri u r-rieżami tal-qagħda tas-SaaS huma separati. L-Akkwist għandu l-kuntratt, l-IT għandu l-console tal-amministrazzjoni, il-Privatezza għandha l-Ftehim dwar l-Ipproċessar tad-Dejta u s-Sigurtà għandha r-Reġistru tar-Riskji. L-awditur jara frammenti. L-SSPM tgħaqqadhom flimkien.
Rappurtar lill-maniġment: agħmel ir-riskju tas-SaaS viżibbli għall-bord
NIS2 u DORA it-tnejn jagħmlu l-governanza tal-ICT u taċ-ċibersigurtà kwistjoni ta’ maniġment. ISO/IEC 27001:2022 jeħtieġ ukoll tmexxija, riżorsi, assenjazzjoni tar-rwoli, monitoraġġ u rieżami mill-maniġment.
Rapport effettiv tal-SSPM għall-maniġment għandu jwieġeb:
- Liema servizzi SaaS kritiċi huma fil-kamp ta’ applikazzjoni?
- Liema proċessi regolati jiddependu fuqhom?
- Liema fihom dejta personali jew dejta sensittiva tan-negozju?
- Liema għandhom rieżamijiet tal-aċċess skaduti?
- Liema għandhom lakuni fil-konfigurazzjoni b’riskju għoli li għadhom mhux solvuti?
- Liema għandhom apps jew integrazzjonijiet OAuth mhux approvati?
- Liema fornituri m’għandhomx evidenza tas-sigurtà attwali?
- Liema lakuni fl-illoggjar jaffettwaw ir-rappurtar tal-inċidenti?
- Liema eċċezzjonijiet jeħtieġu aċċettazzjoni tar-riskju?
- Liema investimenti jew deċiżjonijiet huma meħtieġa?
Dan ibiddel l-SSPM minn proġett tekniku ta’ tindif f’input ta’ governanza. Jagħmel ukoll lill-CISO aktar effettiv għax l-aċċettazzjoni tar-riskju timxi lejn il-livell it-tajjeb.
Ibdel il-qagħda tas-SaaS f’evidenza lesta għall-awditjar
Jekk l-organizzazzjoni tiegħek tiddependi fuq is-SaaS għal dejta rregolata, operazzjonijiet finanzjarji, appoġġ lill-klijenti, Riżorsi Umani, kollaborazzjoni, inġinerija jew analitika, l-SSPM m’għadhiex fakultattiva. Hija parti mill-iġjene ċibernetika, il-ġestjoni tar-riskju tal-ICT, ir-responsabbiltà tal-privatezza u l-kapaċità li tintwera l-konformità.
Clarysec tista’ tgħinek timxi minn sejbiet tas-SaaS imxerrda għal programm strutturat u mmexxi mill-evidenza billi tuża:
- Zenith Blueprint: An Auditor’s 30-Step Roadmap Zenith Blueprint biex tistruttura l-implimentazzjoni fl-użu tal-cloud, ir-restrizzjoni tal-aċċess u l-ġestjoni tal-konfigurazzjoni.
- Zenith Controls: The Cross-Compliance Guide Zenith Controls biex timmappa l-kontrolli ta’ ISO/IEC 27002:2022 ma’ NIS2, DORA, GDPR, NIST CSF 2.0 u l-aspettattivi tal-awditjar.
- Mudelli ta’ politiki ta’ Clarysec bħal Politika dwar l-Użu tal-Cloud Politika dwar l-Użu tal-Cloud, Politika dwar l-Użu tal-Cloud għall-SMEs Politika dwar l-Użu tal-Cloud - SME, Politika dwar il-Ġestjoni tal-Kontijiet tal-Utenti u tal-Privileġġi għall-SMEs Politika dwar il-Ġestjoni tal-Kontijiet tal-Utenti u tal-Privileġġi - SME, Politika tal-Illoggjar u l-Monitoraġġ għall-SMEs Politika tal-Illoggjar u l-Monitoraġġ - SME u Politika tas-Sigurtà ta’ Partijiet Terzi u tal-Fornituri għall-SMEs Politika tas-Sigurtà ta’ Partijiet Terzi u tal-Fornituri - SME biex toħloq regoli operattivi infurzabbli.
Ibda bil-ħames pjattaformi SaaS tiegħek bl-ogħla riskju. Assenja sidien. Irreġistra dejta, aċċess, konfigurazzjoni, integrazzjonijiet, logs u evidenza tal-fornituri. Ibdel is-sejbiet f’azzjonijiet ta’ trattament tar-riskju u deċiżjonijiet tal-maniġment.
Hekk il-Ġestjoni tal-Qagħda tas-Sigurtà tas-SaaS issir aktar minn kategorija ta’ għodod. Issir dixxiplina ta’ konformità difensibbli għall-2026.
Niżżel il-mudelli ta’ politiki ta’ Clarysec, uża Zenith Blueprint biex tippjana s-sprint tiegħek ta’ evidenza SSPM ta’ 30 jum, u mmappa l-kontrolli tas-SaaS tiegħek b’Zenith Controls qabel l-awditjar li jmiss isib il-lakuni għalik.
Frequently Asked Questions
About the Author

Igor Petreski
Compliance Systems Architect, Clarysec LLC
Igor Petreski is a cybersecurity leader with over 30 years of experience in information technology and a dedicated decade specializing in global Governance, Risk, and Compliance (GRC).Core Credentials & Qualifications:• MSc in Cyber Security from Royal Holloway, University of London• PECB-Certified ISO/IEC 27001 Lead Auditor & Trainer• Certified Information Systems Auditor (CISA) from ISACA• Certified Information Security Manager (CISM) from ISACA • Certified Ethical Hacker from EC-Council