Gwida prattika għas-CISO dwar l-użu tal-klassifikazzjoni tad-data u t-tikkettar tal-informazzjoni bħala s-saff tal-evidenza għal ISO/IEC 27001:2022, GDPR Article 32, NIS2 Article 21 u l-ġestjoni tar-riskju tal-ICT taħt DORA.
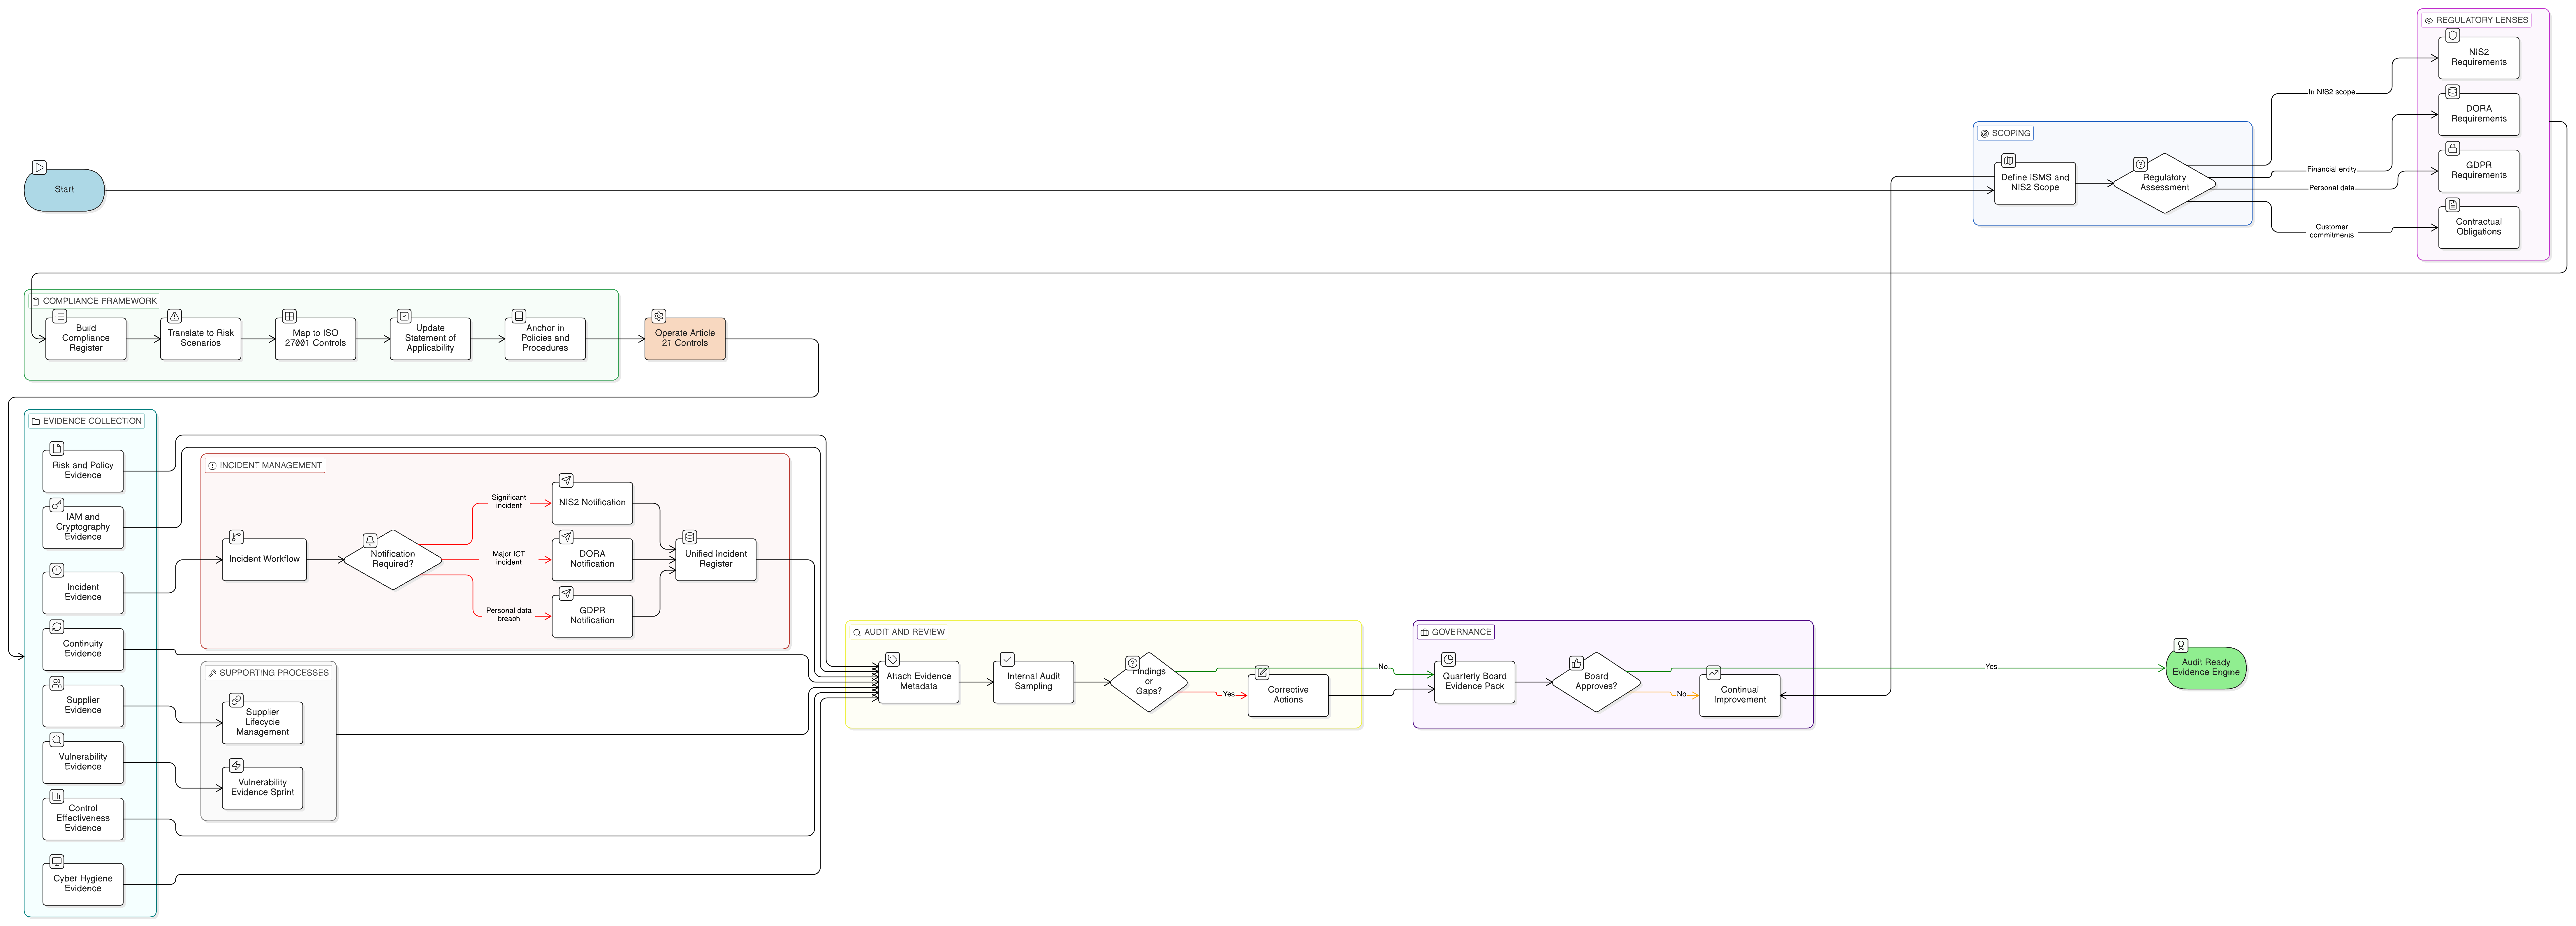
Gwida ewlenija għal CISOs, maniġers tal-konformità u mexxejja tan-negozju li għandhom jittrasformaw il-miżuri tekniċi tal-Artikolu 21 ta’ NIS2 f’kontrolli ISO 27001:2022, politiki, sidien, reġistri u evidenza difensibbli.
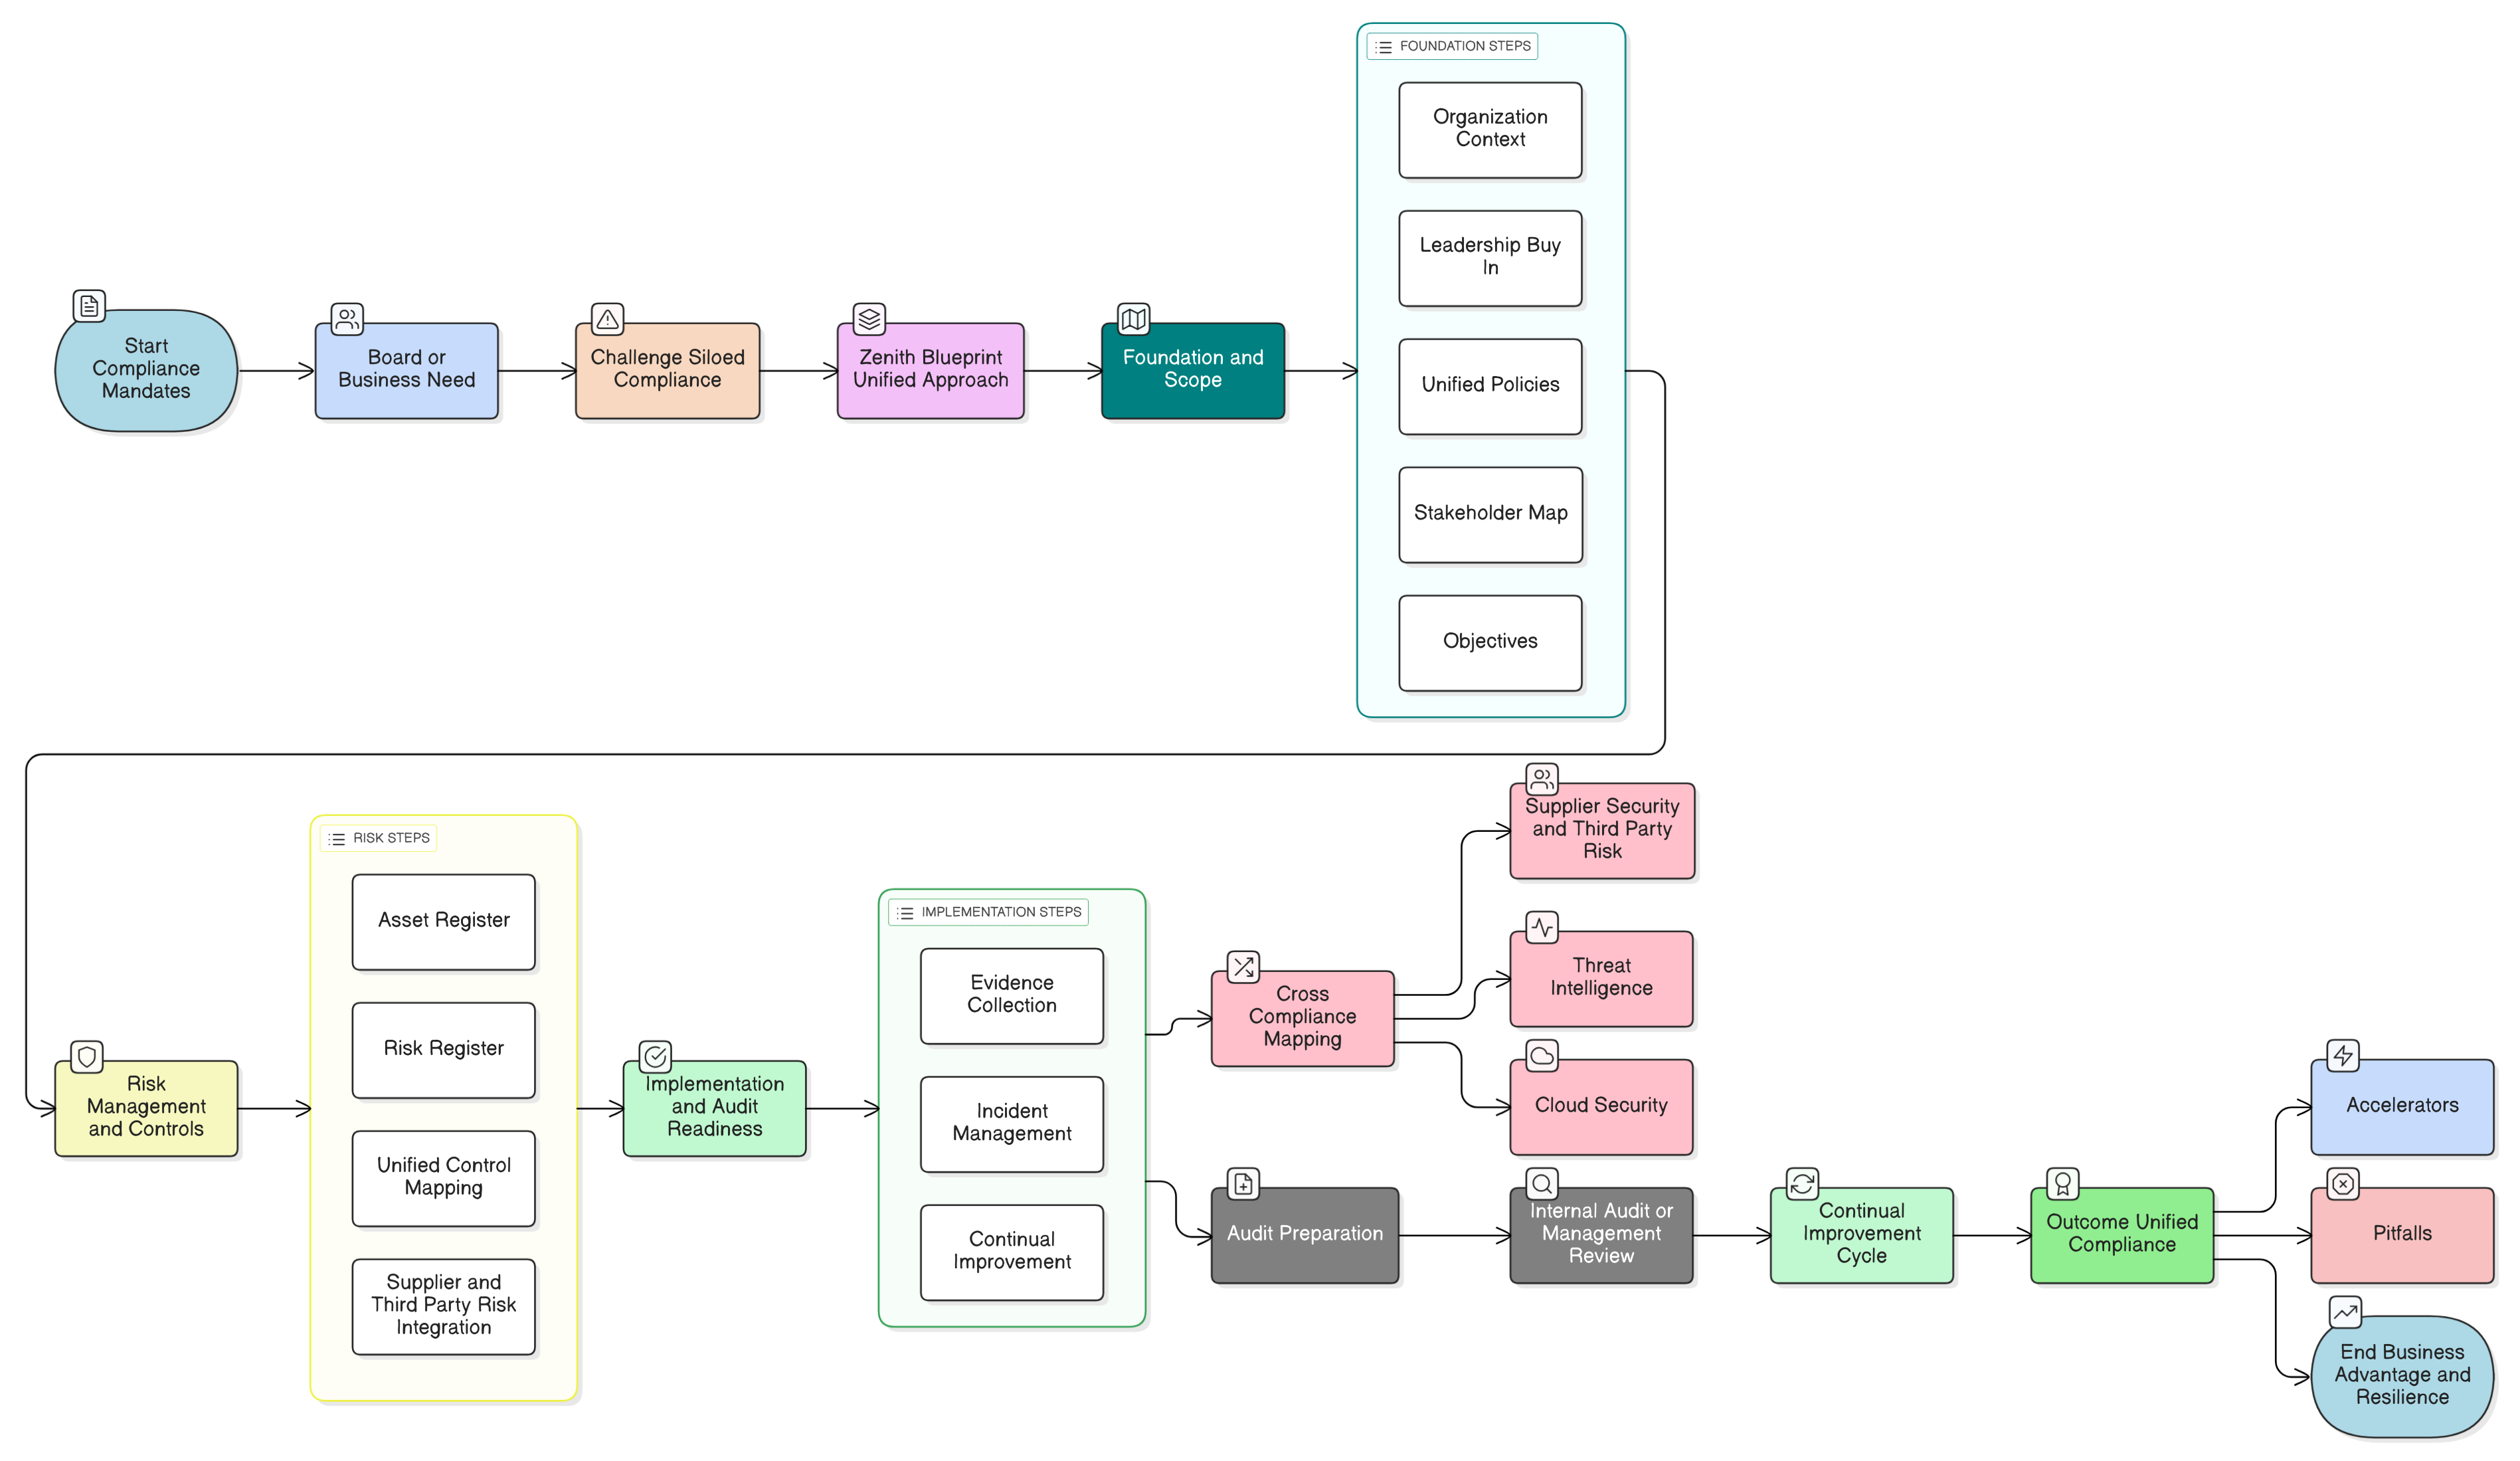
Zenith Blueprint ta’ Clarysec iwassal l-aktar konformità unifikata mgħaġġla u affidabbli għal ISO 27001:2022, NIS2 u DORA. Skopri passi prattiċi, immappjar tal-kontrolli u xenarji reali għal CISOs u mexxejja tan-negozju biex jiksbu tħejjija vera għall-awditjar u l-operat.
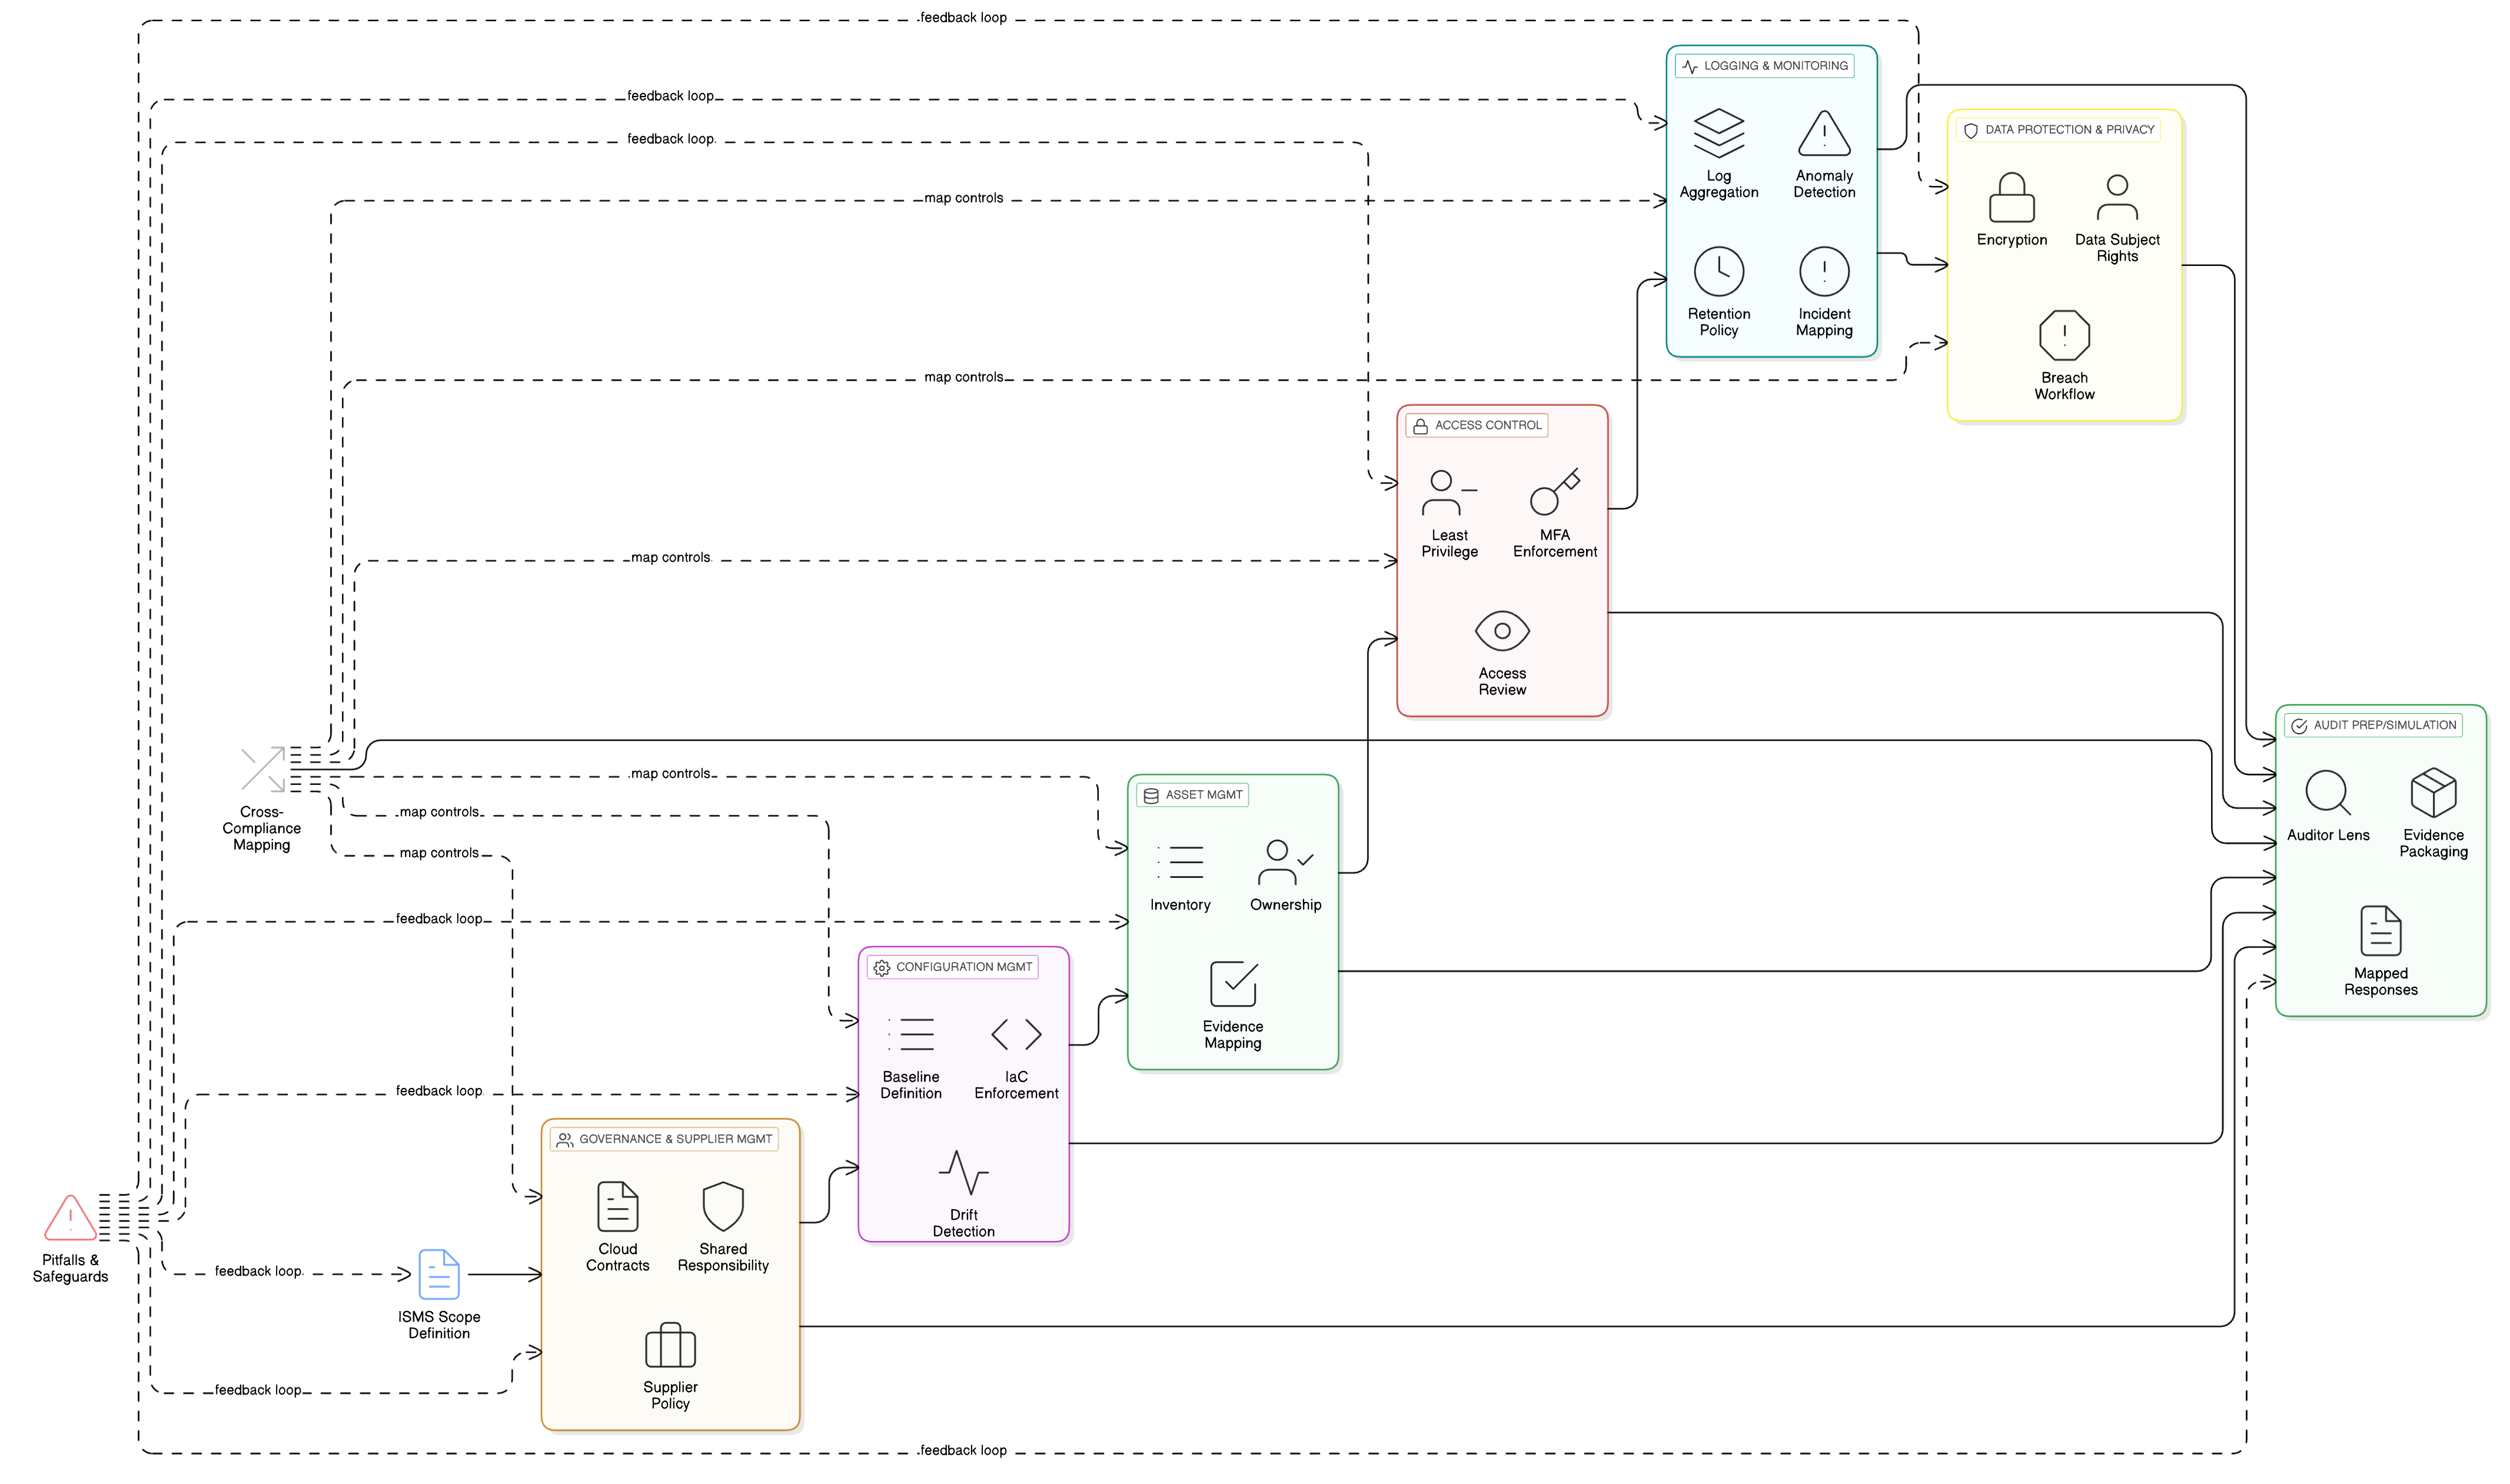
Għal CISOs, maniġers tal-konformità u periti tal-cloud: skopru kif tqiegħdu fis-seħħ il-kontrolli tal-cloud ta’ ISO 27001:2022 għal konformità kontinwa. Eżempji mill-prattika, tabelli ta’ immappjar tekniku u blueprints azzjonabbli minn Clarysec jgħaqqdu s-sigurtà, il-governanza u l-kapaċità li tintwera l-konformità f’oqfsa differenti.
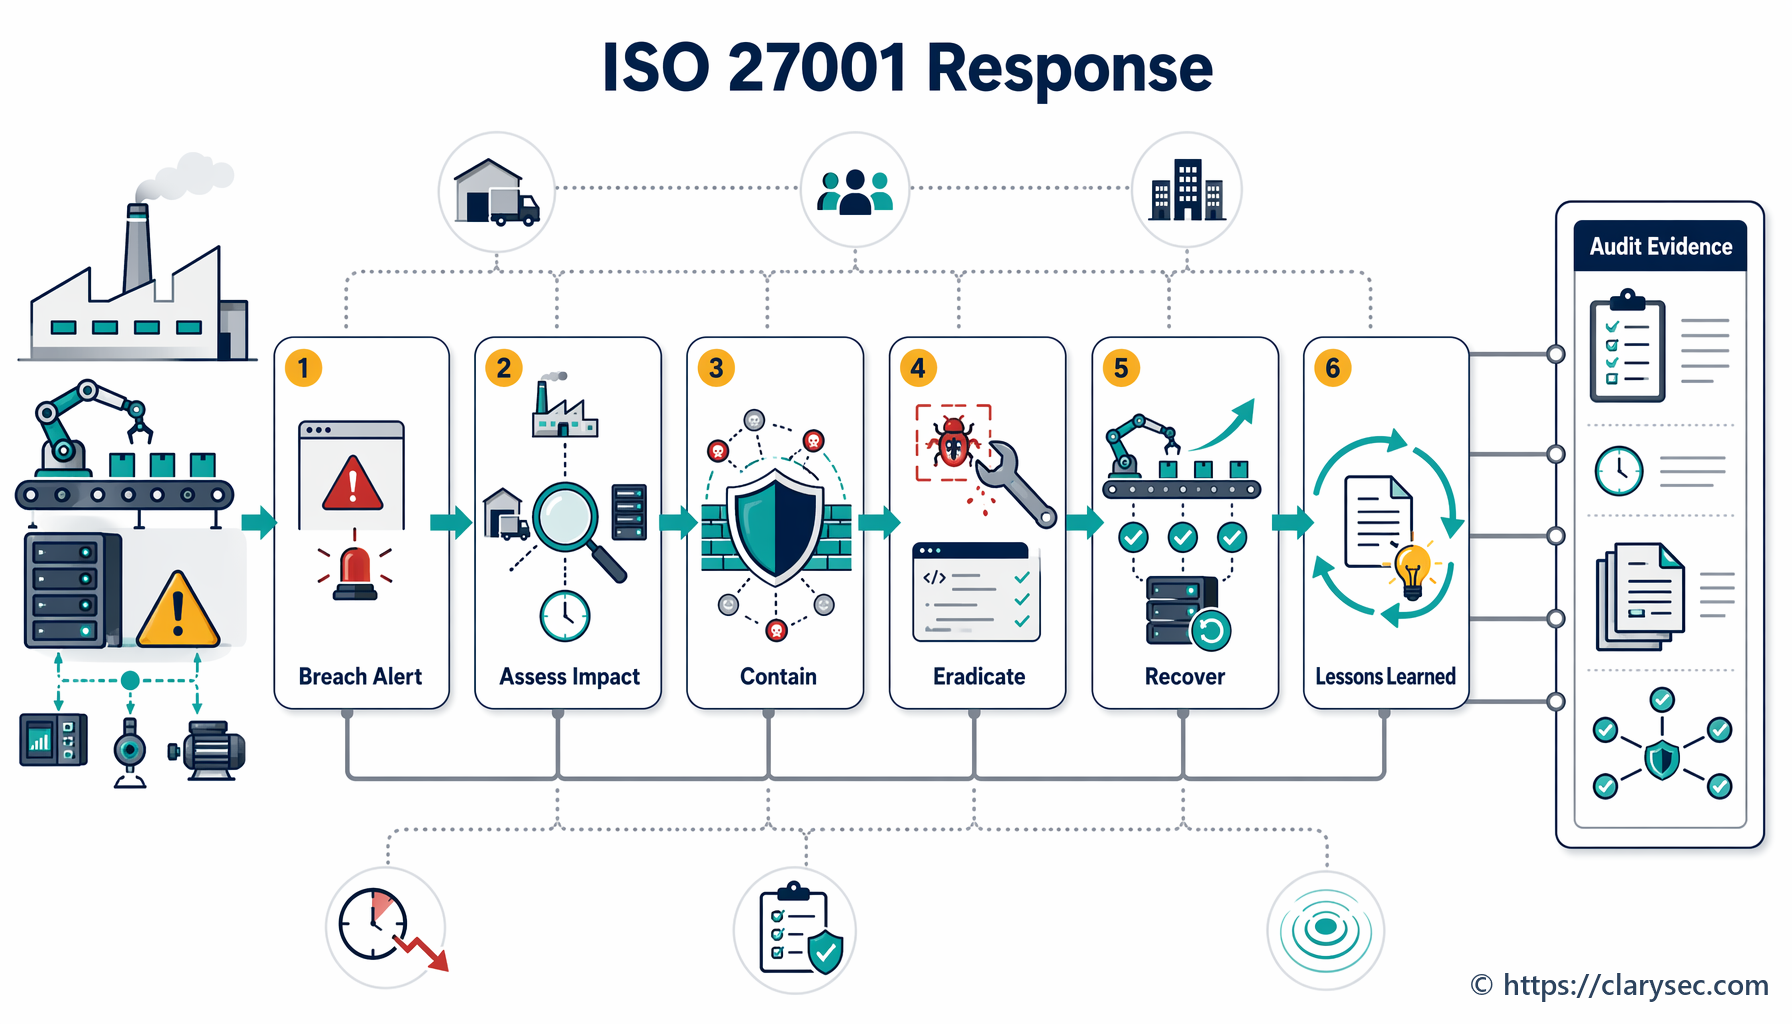
Ikkontrolla r-rispons għall-inċidenti skont ISO 27001 b’din il-gwida għas-CISO. Tgħallem minn xenarju realistiku fil-manifattura, mit-tħejjija sal-analiżi wara l-ksur u l-konformità.