#Awditu
Articles tagged with "Awditu"
34 articles
Ibdel l-eċċezzjonijiet tal-kontrolli kriptografiċi minn riskju għall-awditu għal evidenza tal-maturità tal-ISMS. Din il-gwida ewlenija tgħaqqad in-narrattiva mad-dettall tekniku, bi klawżoli ta’ politika, immappjar tal-kontrolli, u listi ta’ kontroll tal-evidenza li jistgħu jintużaw minnufih.
Immappjar unifikat tal-kontrolli mir-Regolament ta’ Implimentazzjoni NIS2 2024/2690 għal ISO/IEC 27001:2022 għall-fornituri ta’ servizzi cloud, MSPs, MSSPs u ċentri tad-data. Jinkludi klawżoli tal-politiki ta’ Clarysec, evidenza tal-awditu, allinjament ma’ DORA u GDPR, u pjan direzzjonali prattiku għall-implimentazzjoni.
Iċ-ċertifikazzjoni EUCS għas-servizzi cloud tista’ ssaħħaħ l-assigurazzjoni tal-fornituri cloud fl-2026, iżda trid tiġi mmappjata fl-ISMS ISO 27001 tiegħek, fil-proċess tar-riskju tal-fornituri, fil-kuntratti, fil-playbooks tal-inċidenti u fl-evidenza tar-responsabbiltà taħt il-GDPR.
Din il-gwida komprensiva tmexxi lis-CISOs u lill-mexxejja tas-sigurtà permezz ta’ metodoloġija ppruvata biex jikkontrollaw ir-rekwiżiti tas-sigurtà tal-applikazzjonijiet. Tgħallem kif tgħaddi minn rimedjazzjoni reattiva għal mudell proattiv ta’ sigurtà mid-disinn li jissodisfa lill-awdituri, jipproteġi n-negozju u jallinja ma’ oqfsa ewlenin ta’ konformità permezz tal-politiki u t-toolkits ippruvati ta’ Clarysec.
Firma fuq politika mhijiex biżżejjed. Skopri kif tibdel it-Tmexxija Għolja fl-aktar assi qawwi tas-sigurtà tiegħek, b’passi prattiċi, eżempji ta’ politiki, u mappings trasversali tal-konformità għal ISO 27001:2022, NIS2, DORA, u aktar.
Dan l-artiklu ewlieni jiggwida lis-CISOs u lill-mexxejja tal-konformità permezz ta’ approċċ prattiku għall-bini ta’ programm ta’ riskju tal-katina tal-provvista konformi ma’ NIS2. Jgħaqqad għarfien regolatorju, kontrolli azzjonabbli u gwida esperta minn Clarysec biex ibiddel il-katina tal-provvista tiegħek minn vulnerabbiltà kritika f’assi reżiljenti u awditjabbli.
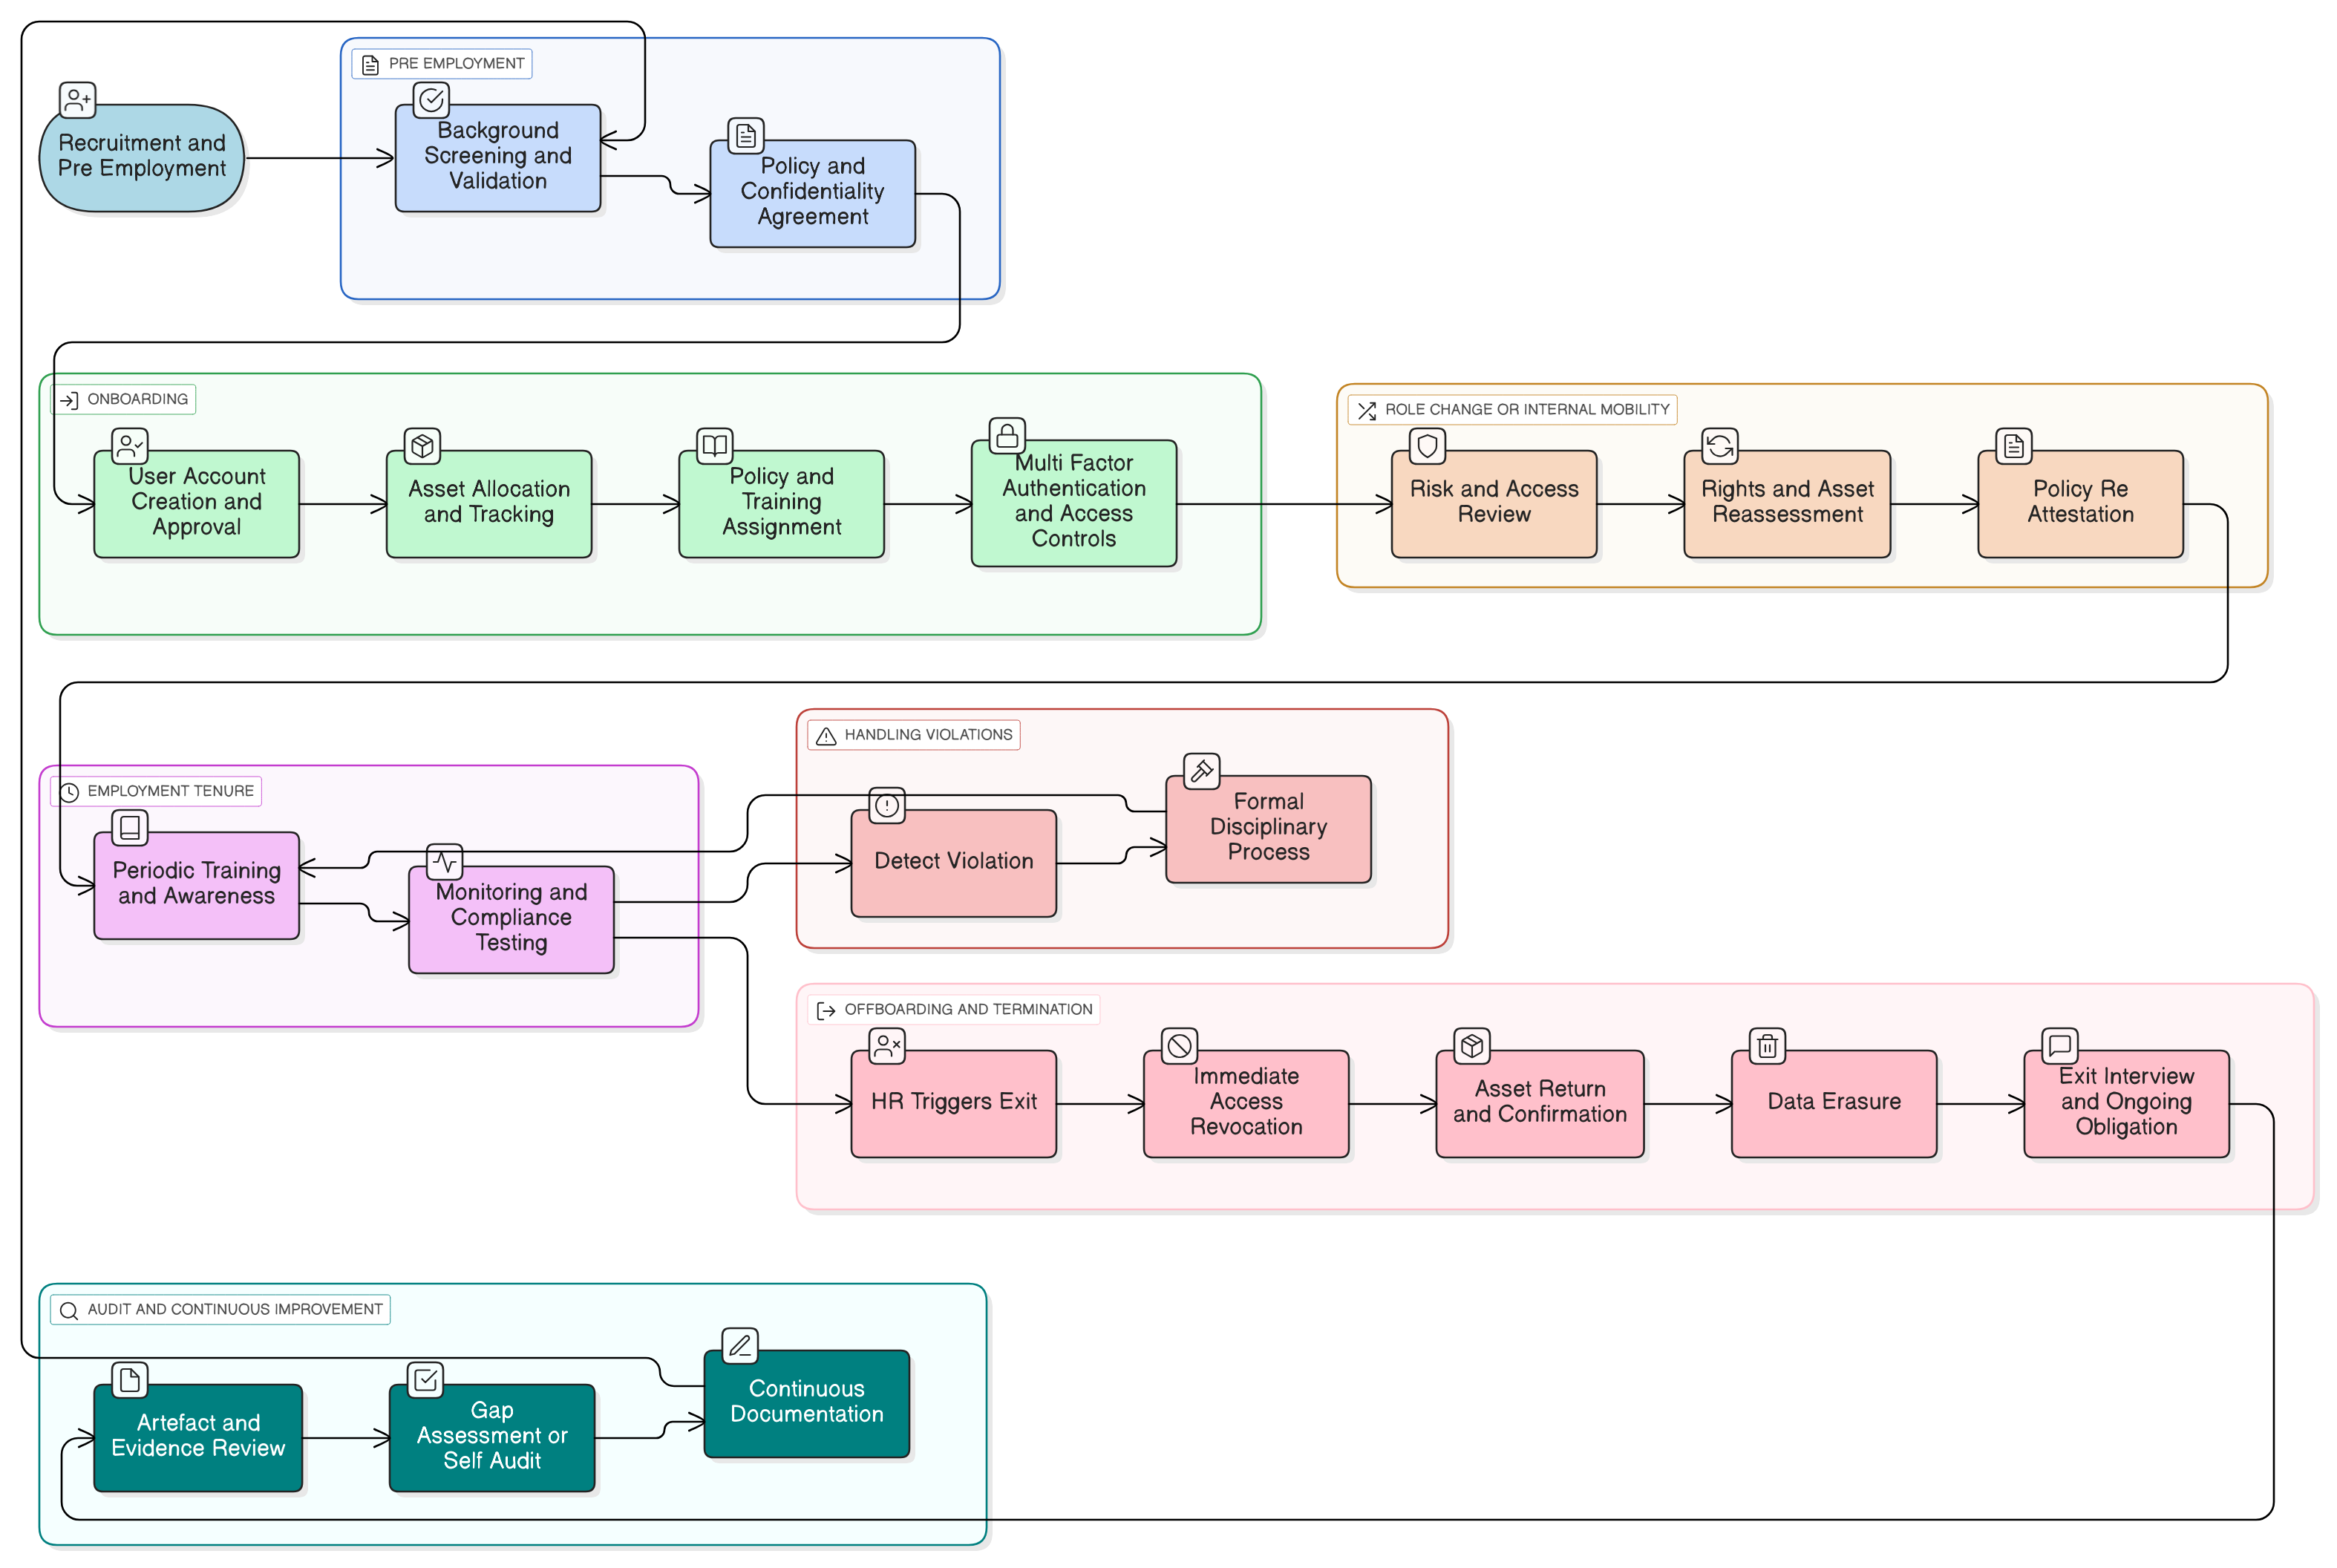
Tgħallem kif tittrasforma l-proċess tar-Riżorsi Umani tiegħek f’pedament sod għas-sigurtà permezz ta’ kontrolli azzjonabbli, immappjar tal-politiki għal xenarji reali, perspettivi tal-awditjar u toolkits integrati li jkopru l-introduzzjoni fis-servizz, il-bidliet fir-rwoli u l-ħruġ mis-servizz taħt ISO 27001:2022, NIS2, DORA, GDPR, NIST u COBIT.
Diżastri fl-awditu ma jiġux ikkawżati minn firewalls dgħajfa; huma r-riżultat ta’ konformità trattata bħala lista ta’ kontroll teknika. Skopri l-istrateġiji ta’ sistema ta’ ġestjoni ta’ Clarysec, il-kontrolli mmappjati u l-politiki prattiċi għal konformità bla xkiel ma’ ISO 27001, NIS2 u DORA.
Kienu s-2:00 PM ta’ nhar ta’ Tlieta meta Alex, is-CISO ta’ kumpanija FinTech li kienet qed tikber b’rata mgħaġġla, kellu jwaqqaf is-simulazzjoni tar-ransomware. Slack kien mimli tensjoni, il-bord kien qed josserva b’allarm dejjem akbar, u l-iskadenza tal-konformità ma’ DORA kienet qed tersaq b’mod inkwetanti. Is-simulazzjoni, maħsuba bħala eżerċizzju ta’ rutina, inbidlet f’espożizzjoni ta’ vulnerabbiltajiet: punti ta’ dħul ma nqabdux, assi kritiċi ma ġewx ipprijoritizzati, il-pjan tal-komunikazzjoni falla, u r-riskju tal-fornituri kien, fl-aħjar każ, imċajpar.