#ISO 27001
Articles tagged with "ISO 27001"
4 articles
Mudell prattiku ta’ governanza taħt ISO/IEC 27001:2022 għar-riskju tal-estensjonijiet tal-brawżer, immappjat mal-iġjene ċibernetika ta’ NIS2, ir-riskju tal-ICT ta’ DORA u l-evidenza tal-awditjar tal-GDPR.
Ir-rekwiżit ta’ notifika fi żmien 24 siegħa tad-Direttiva NIS2 jibdel il-mod kif l-organizzazzjonijiet għandhom joperaw. Din il-gwida definittiva turi lill-Uffiċjali Ewlenin tas-Sigurtà tal-Informazzjoni u lill-awdituri kif ifasslu Pjan ta’ Rispons għall-Inċidenti reżiljenti u konformi, li jiflaħ għall-iskrutinju regolatorju u għal attakki reali, bl-użu tal-politiki ta’ Clarysec u tat-toolkits ta’ konformità trasversali.
L-artiklu ewlieni tagħna għas-CISOs dwar kif jikkontrollaw l-awditi ta’ fornituri b’riskju għoli għal NIS2 u DORA. Tgħallem kif timplimenta strateġija kontinwa ta’ awditjar ibbażata fuq ir-riskju billi tuża oqfsa ppruvati, mandati ta’ politika u listi ta’ kontroll azzjonabbli biex tissodisfa rekwiżiti regolatorji stretti.
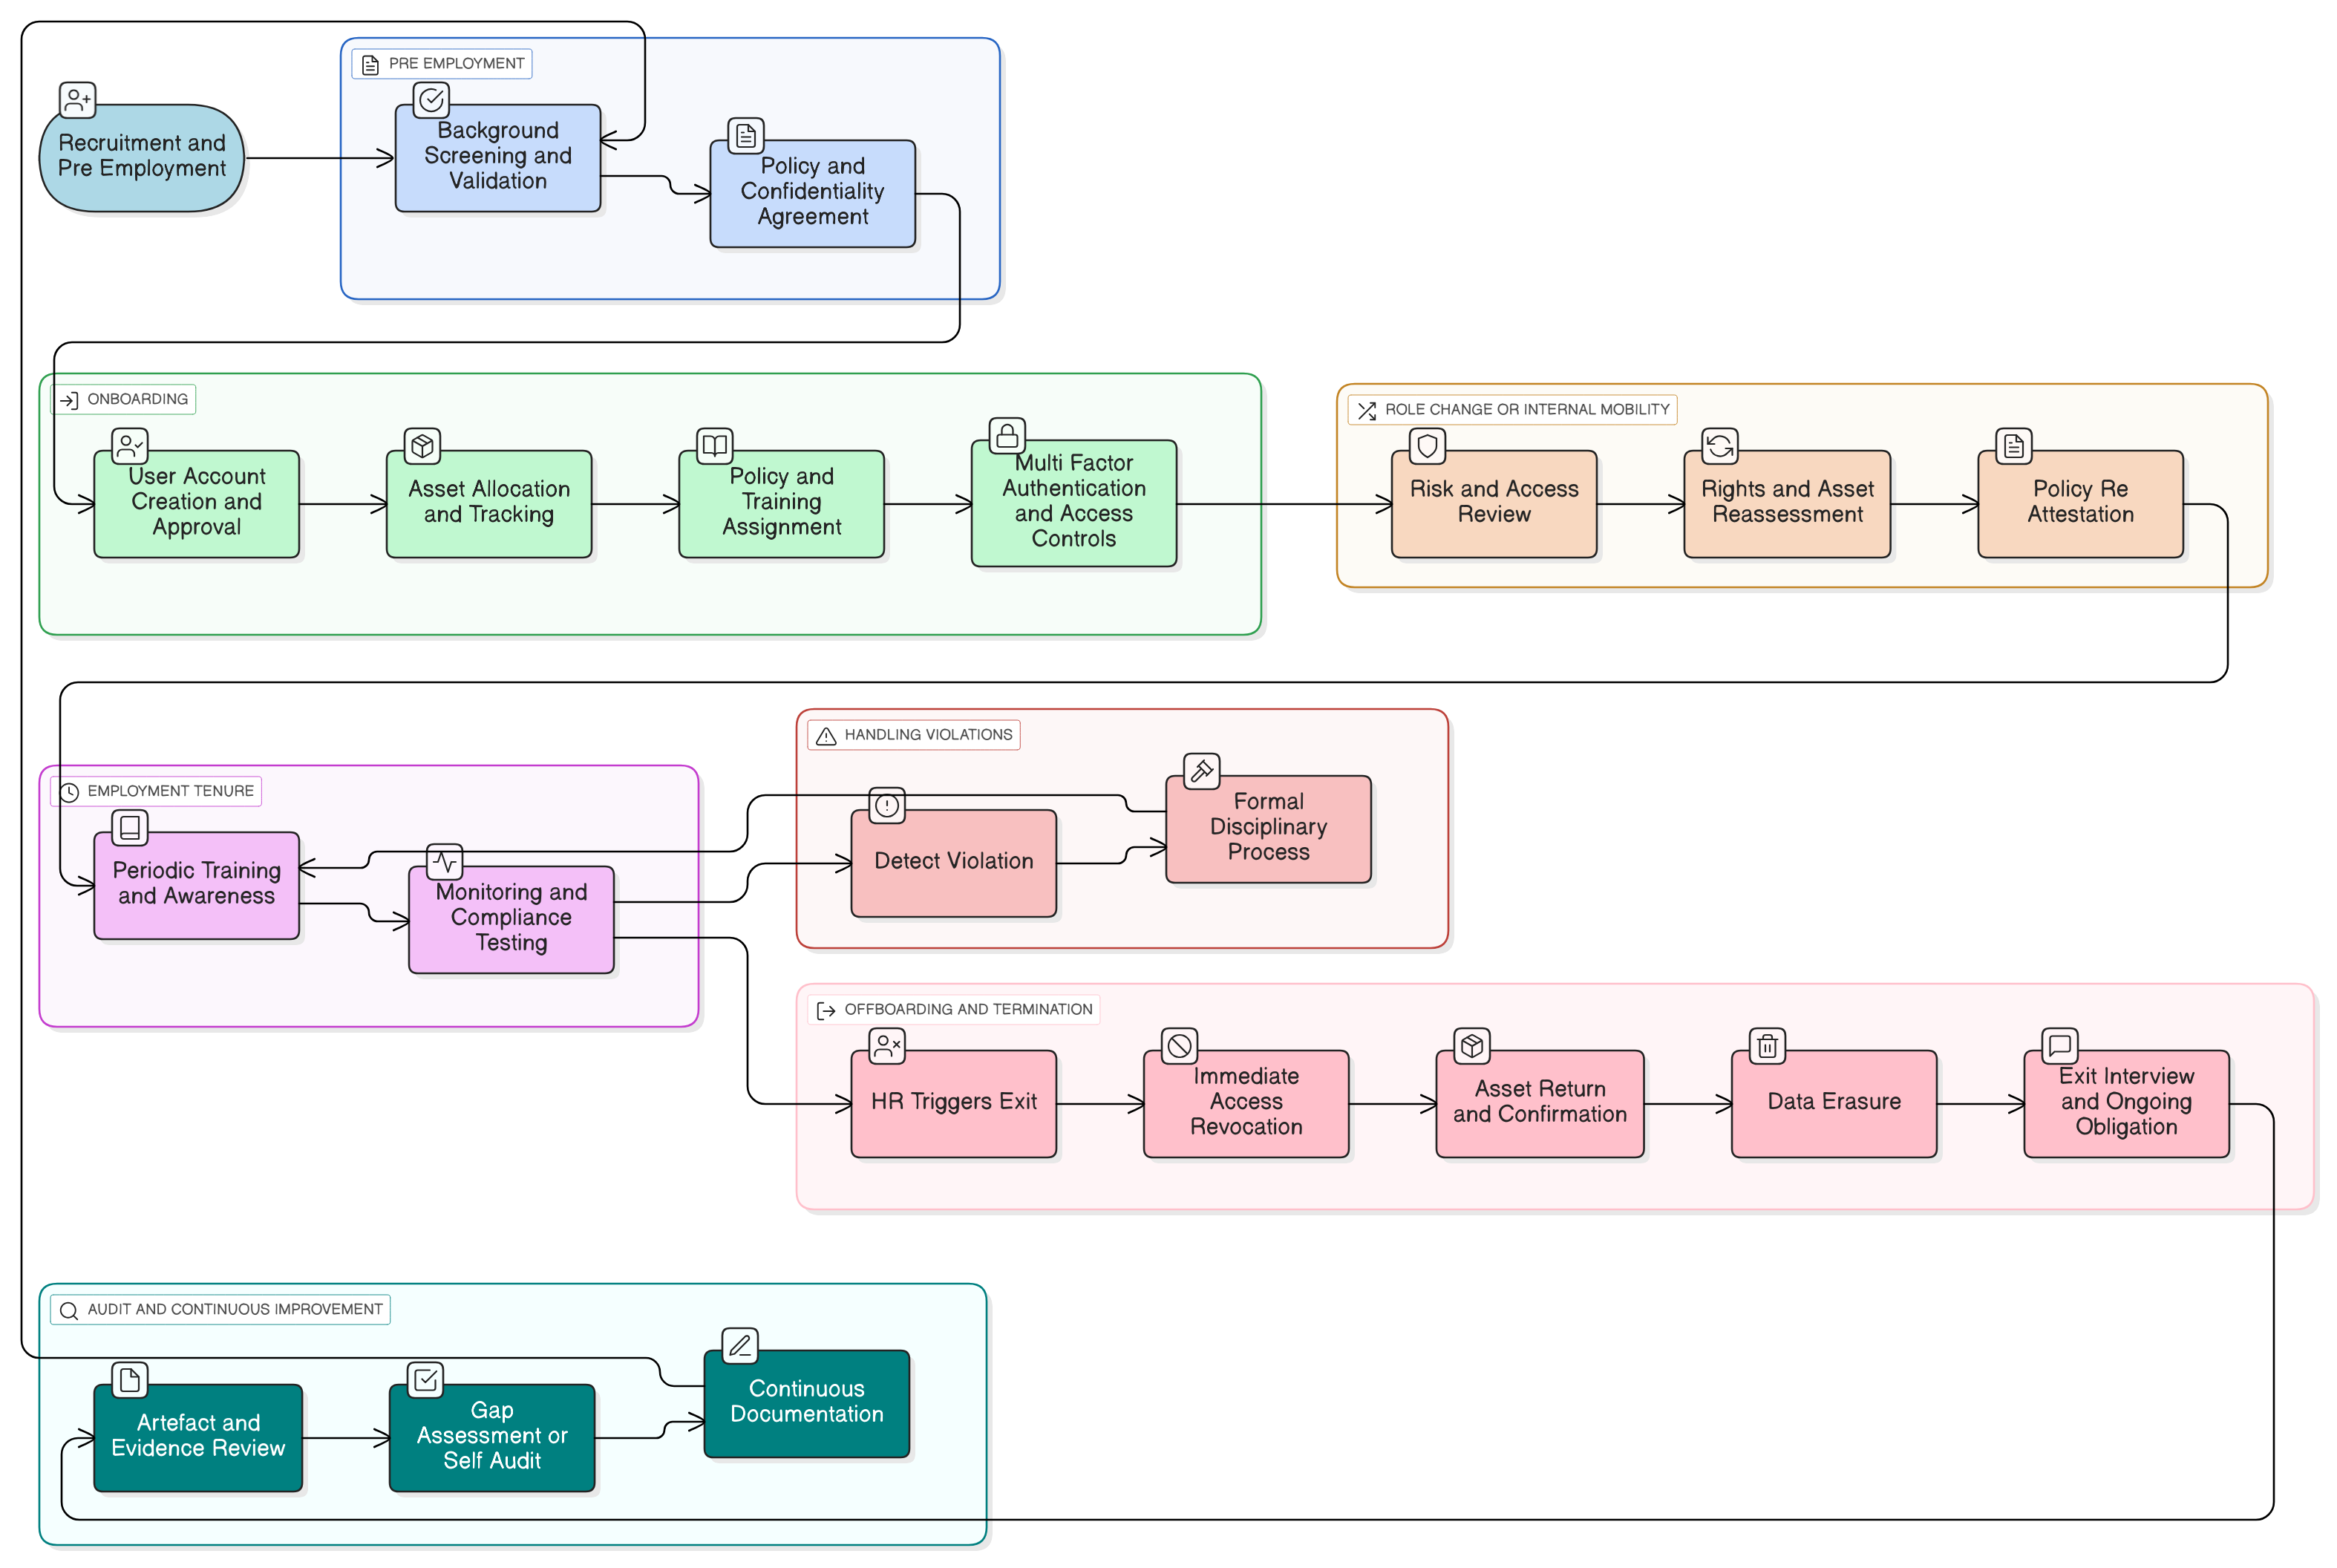
Tgħallem kif tittrasforma l-proċess tar-Riżorsi Umani tiegħek f’pedament sod għas-sigurtà permezz ta’ kontrolli azzjonabbli, immappjar tal-politiki għal xenarji reali, perspettivi tal-awditjar u toolkits integrati li jkopru l-introduzzjoni fis-servizz, il-bidliet fir-rwoli u l-ħruġ mis-servizz taħt ISO 27001:2022, NIS2, DORA, GDPR, NIST u COBIT.