Analiżi moderna tal-Impatt fuq in-Negozju torbot is-servizzi kritiċi, l-assi tal-ICT, il-fornituri, l-objettivi ta’ rkupru, l-ittestjar tal-kontinwità u l-approvazzjoni mill-maniġment f’katina waħda ta’ evidenza difensibbli għal ISO/IEC 27001:2022, NIS2, DORA, GDPR, NIST CSF 2.0 u COBIT 2019.
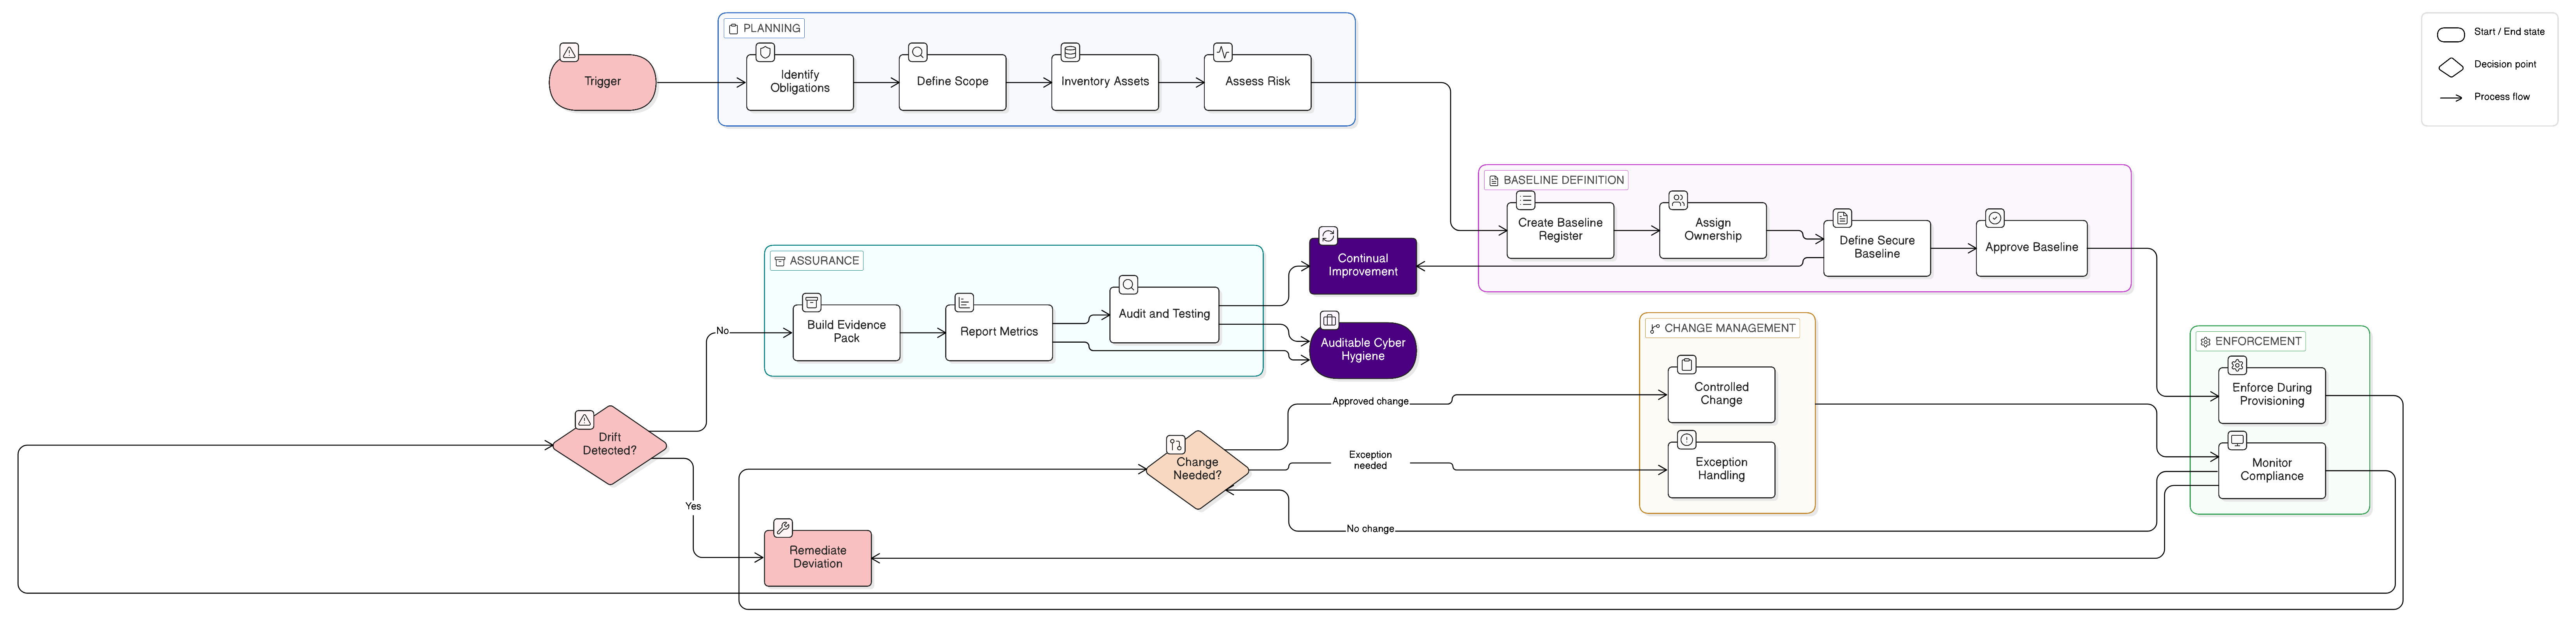
Il-linji bażi ta’ konfigurazzjoni sigura issa huma punt ewlieni ta’ prova għal ISO/IEC 27001:2022, NIS2, DORA, GDPR u rieżamijiet tas-sigurtà mill-klijenti. Din il-gwida ewlenija turi kif tiddefinixxi, tapplika, timmonitorja u tipprovdi evidenza għal linji bażi siguri bl-użu tal-politiki ta’ Clarysec, Zenith Blueprint u Zenith Controls.
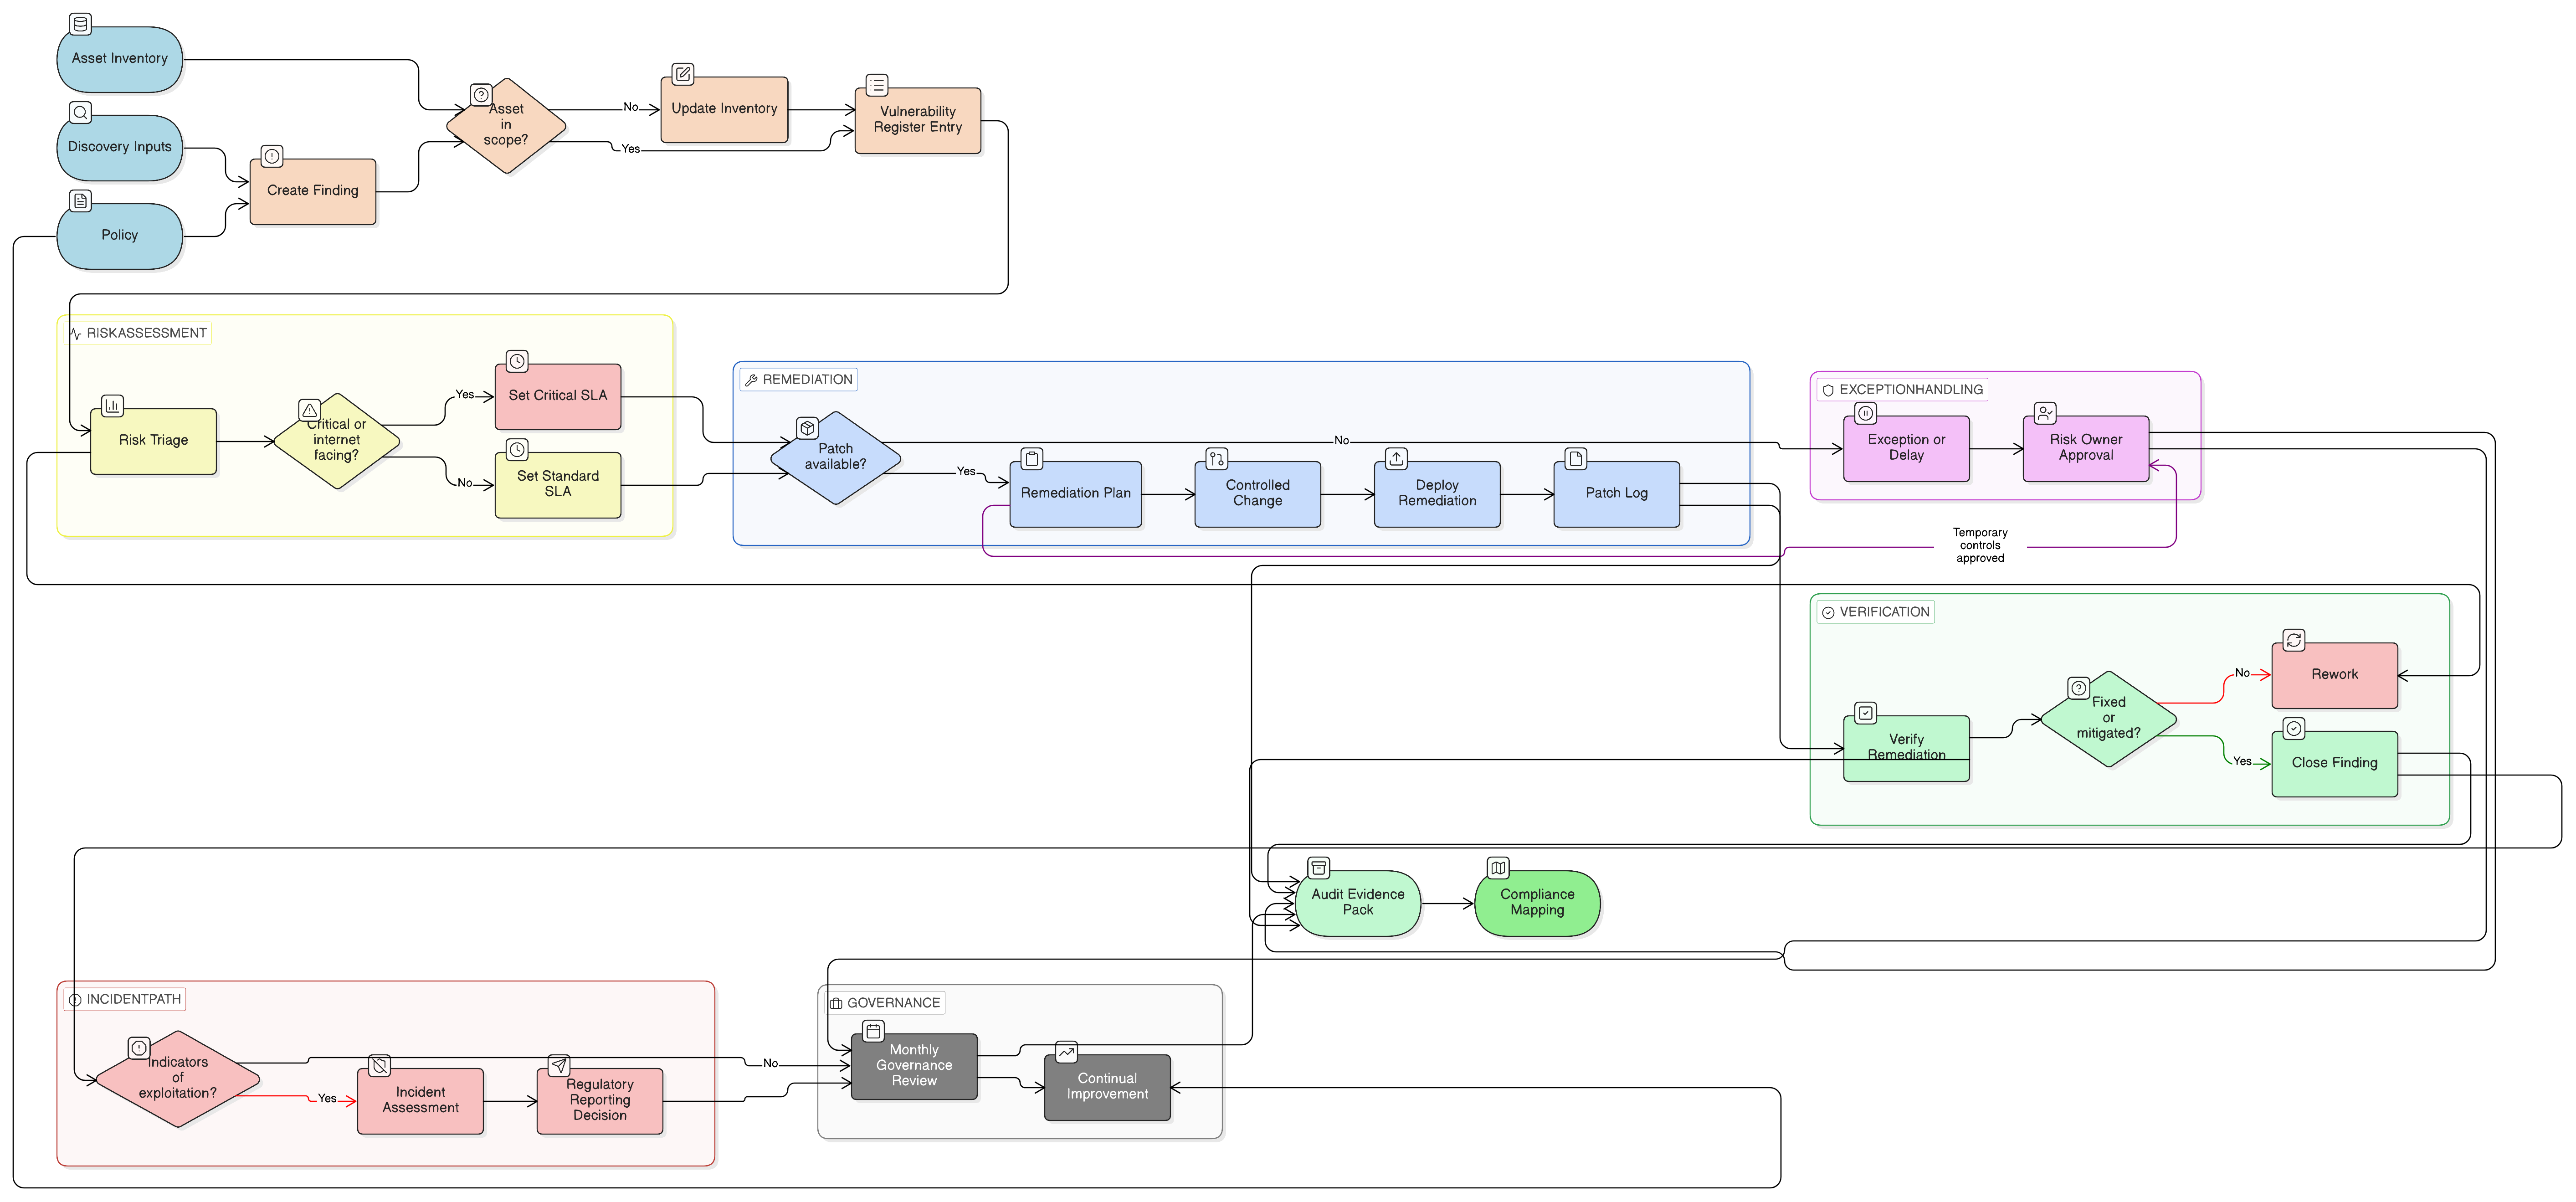
Gwida prattika għas-CISO dwar kif l-iskans tal-vulnerabbiltajiet, ir-reġistri tal-patches, id-deċiżjonijiet dwar ir-riskju u l-eċċezzjonijiet jinbidlu f’evidenza lesta għall-awditu għal ISO 27001:2022, NIS2, DORA, GDPR u COBIT 2019.