#Protezzjoni Tad-Data
Articles tagged with "Protezzjoni Tad-Data"
56 articles
Gwida prattika għas-CISOs dwar l-implimentazzjoni u d-dokumentazzjoni ta’ kontrolli kumpensatorji għad-data waqt il-ħażna meta l-iċċifrar ma jkunx fattibbli. Nispjegaw xenarju reali ta’ awditjar u nimmappjaw difiżi f’saffi mal-oqfsa ISO/IEC 27001:2022, GDPR, NIS2, DORA u NIST.
Għal CISOs, maniġers tal-konformità u periti tal-cloud: skopru kif tqiegħdu fis-seħħ il-kontrolli tal-cloud ta’ ISO 27001:2022 għal konformità kontinwa. Eżempji mill-prattika, tabelli ta’ immappjar tekniku u blueprints azzjonabbli minn Clarysec jgħaqqdu s-sigurtà, il-governanza u l-kapaċità li tintwera l-konformità f’oqfsa differenti.
Gwida komprensiva biex il-ġestjoni tar-riskju tal-fornituri titħaddem b’mod operattiv, minn kriżijiet fil-livell tal-bord sas-suċċess fl-awditi bejn oqfsa differenti, permezz ta’ xenarji reali, settijiet ta’ għodod Zenith ta’ Clarysec, u blueprints azzjonabbli li jassiguraw il-katina tal-provvista tul iċ-ċiklu tal-ħajja kollu tagħha.
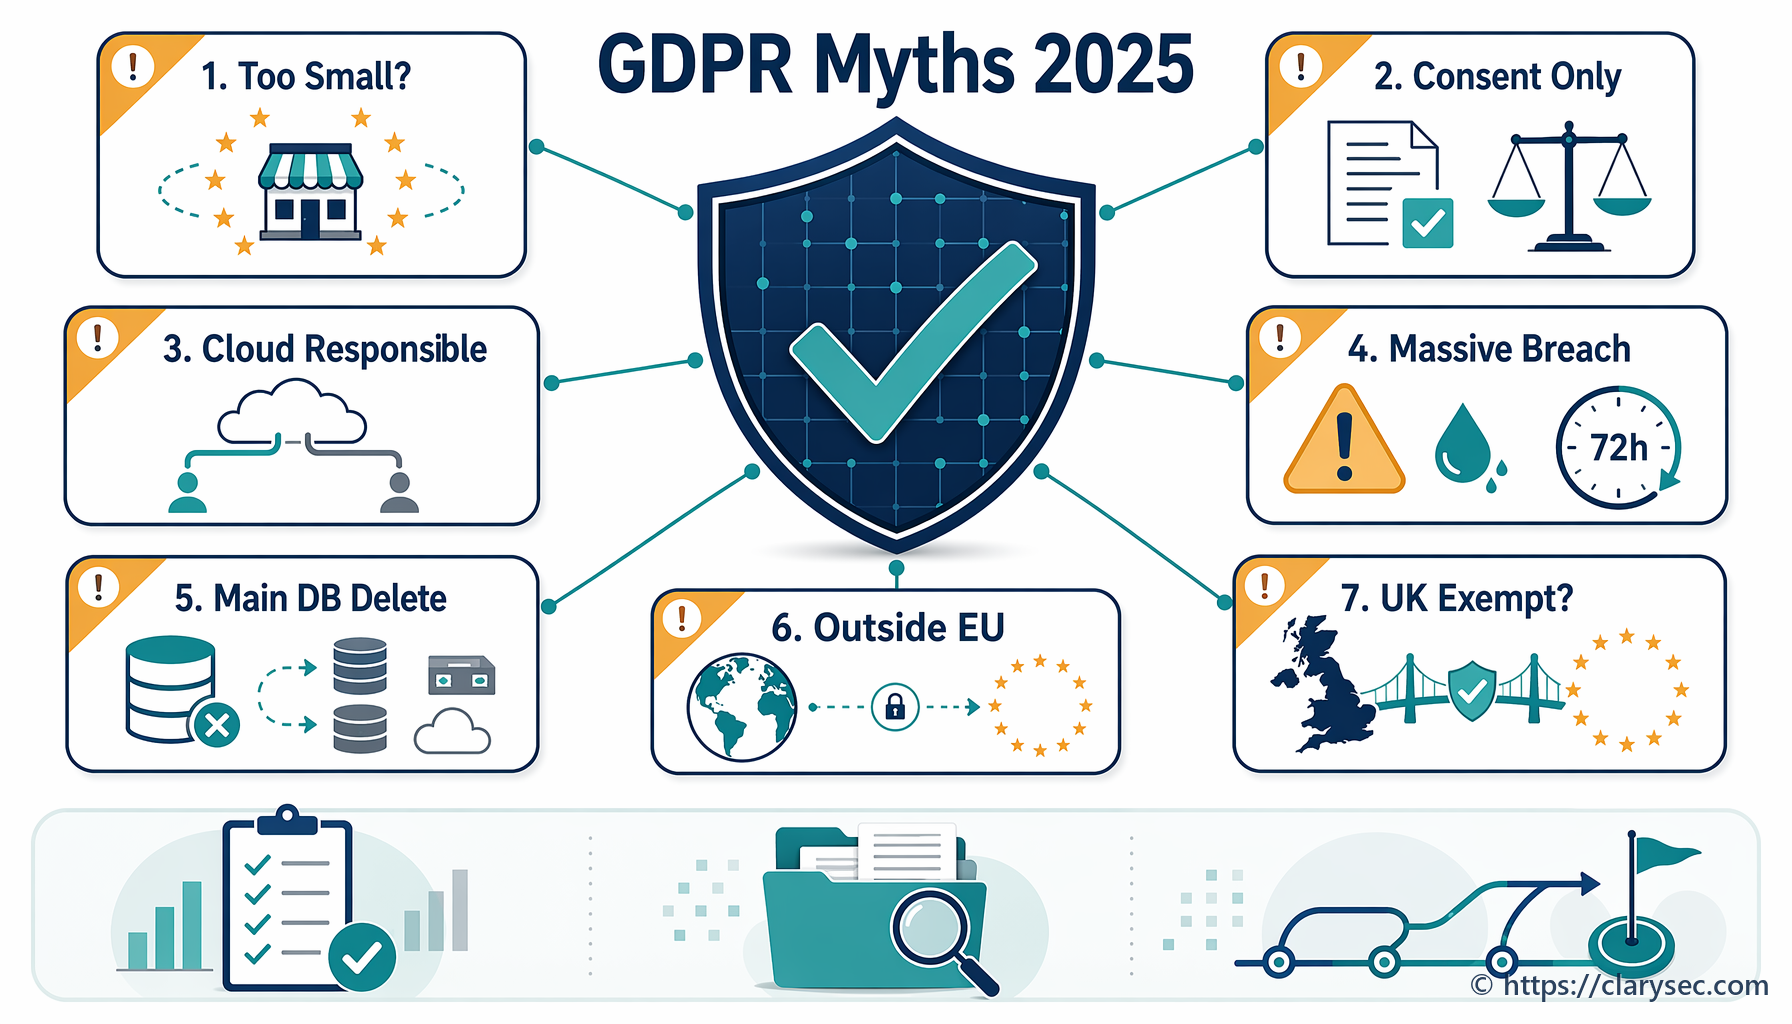
Skopri l-verità wara s-7 miti ewlenin dwar GDPR fl-2025. Il-gwida esperta tagħna tiċċara kunċetti żbaljati komuni dwar il-kunsens, il-ksur tad-data personali u l-konformità.
Gwida prattika għall-2026 biex RoPA u l-immappjar tal-flussi tad-data jinbidlu f’saff unifikat ta’ evidenza għal GDPR Article 30, servizzi kritiċi taħt NIS2, dipendenzi ICT taħt DORA u awditi ISO/IEC 27001:2022.
Gwida prattika għall-Uffiċjali Kap tas-Sigurtà tal-Informazzjoni (CISOs) u għas-sidien ta’ SMEs dwar kif jinbena programm robust ta’ reżiljenza kontra l-phishing allinjat mar-rekwiżiti ta’ ISO 27001:2022, NIS2 u DORA.
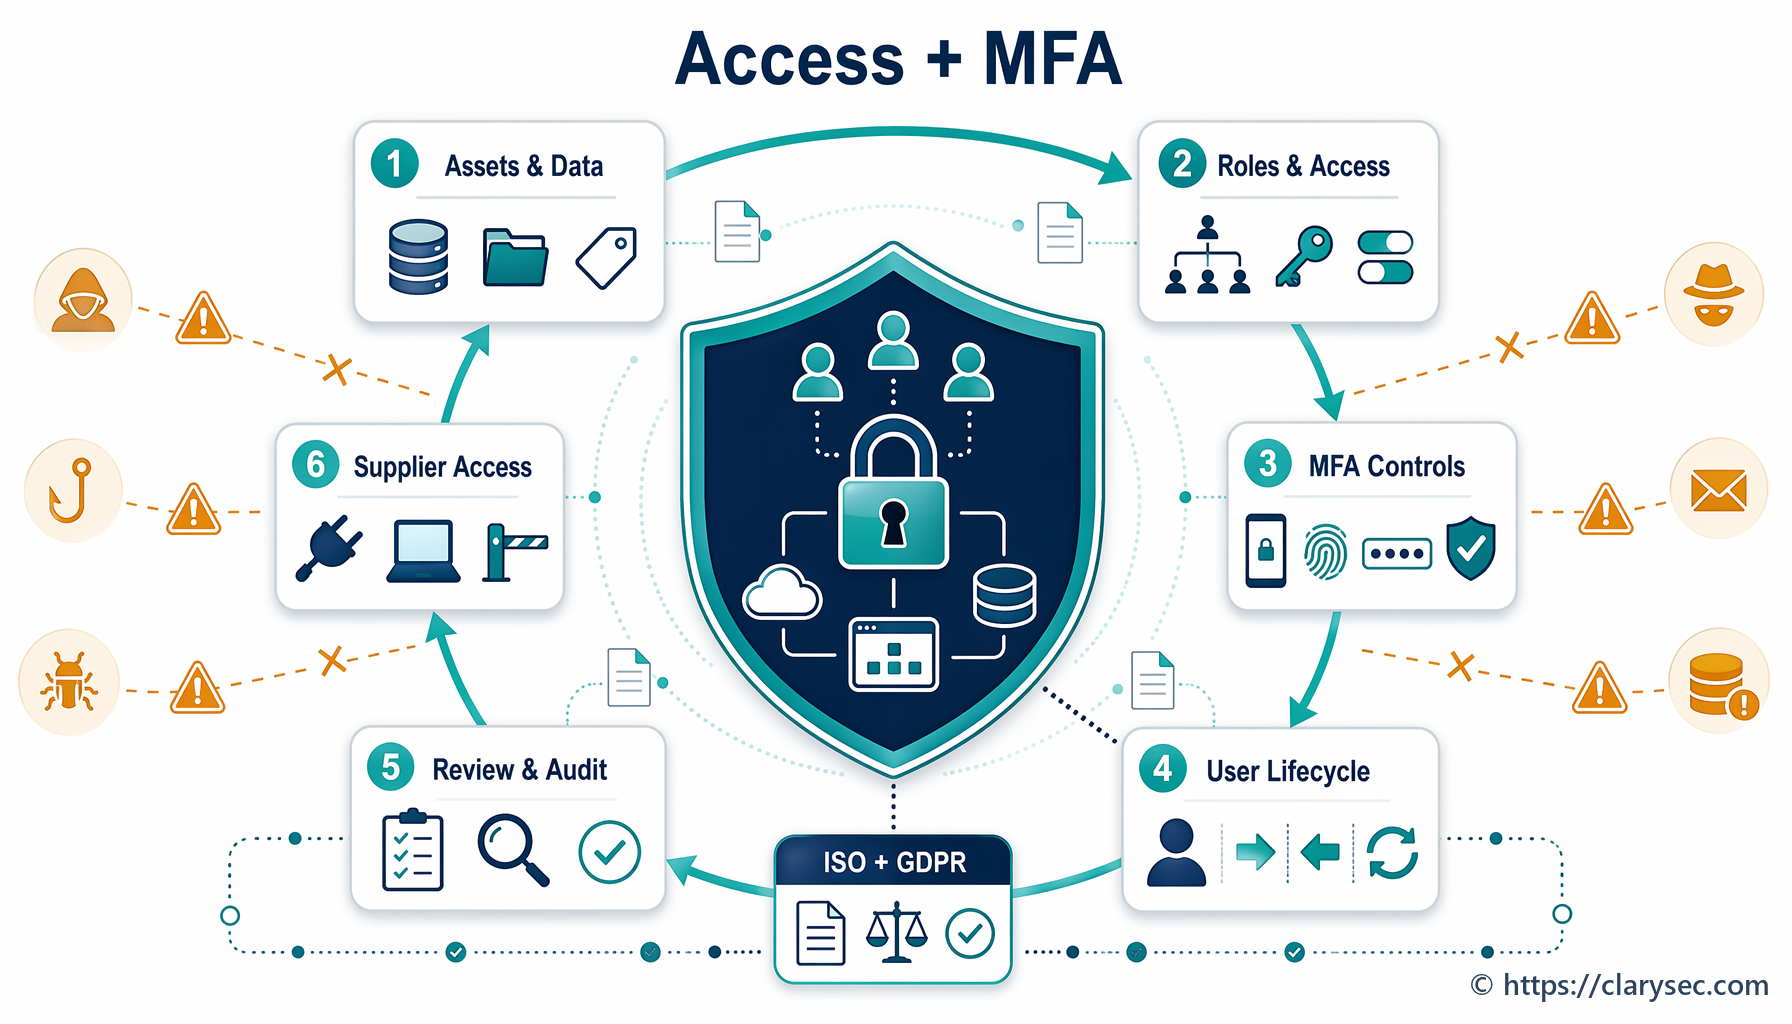
Kif l-SMEs jistgħu jimplimentaw il-kontroll tal-aċċess u MFA allinjati ma’ ISO 27001:2022 A.8.2, A.8.3 u l-Artikolu 32 tal-GDPR, inaqqsu r-riskju u juru konformità regolatorja.
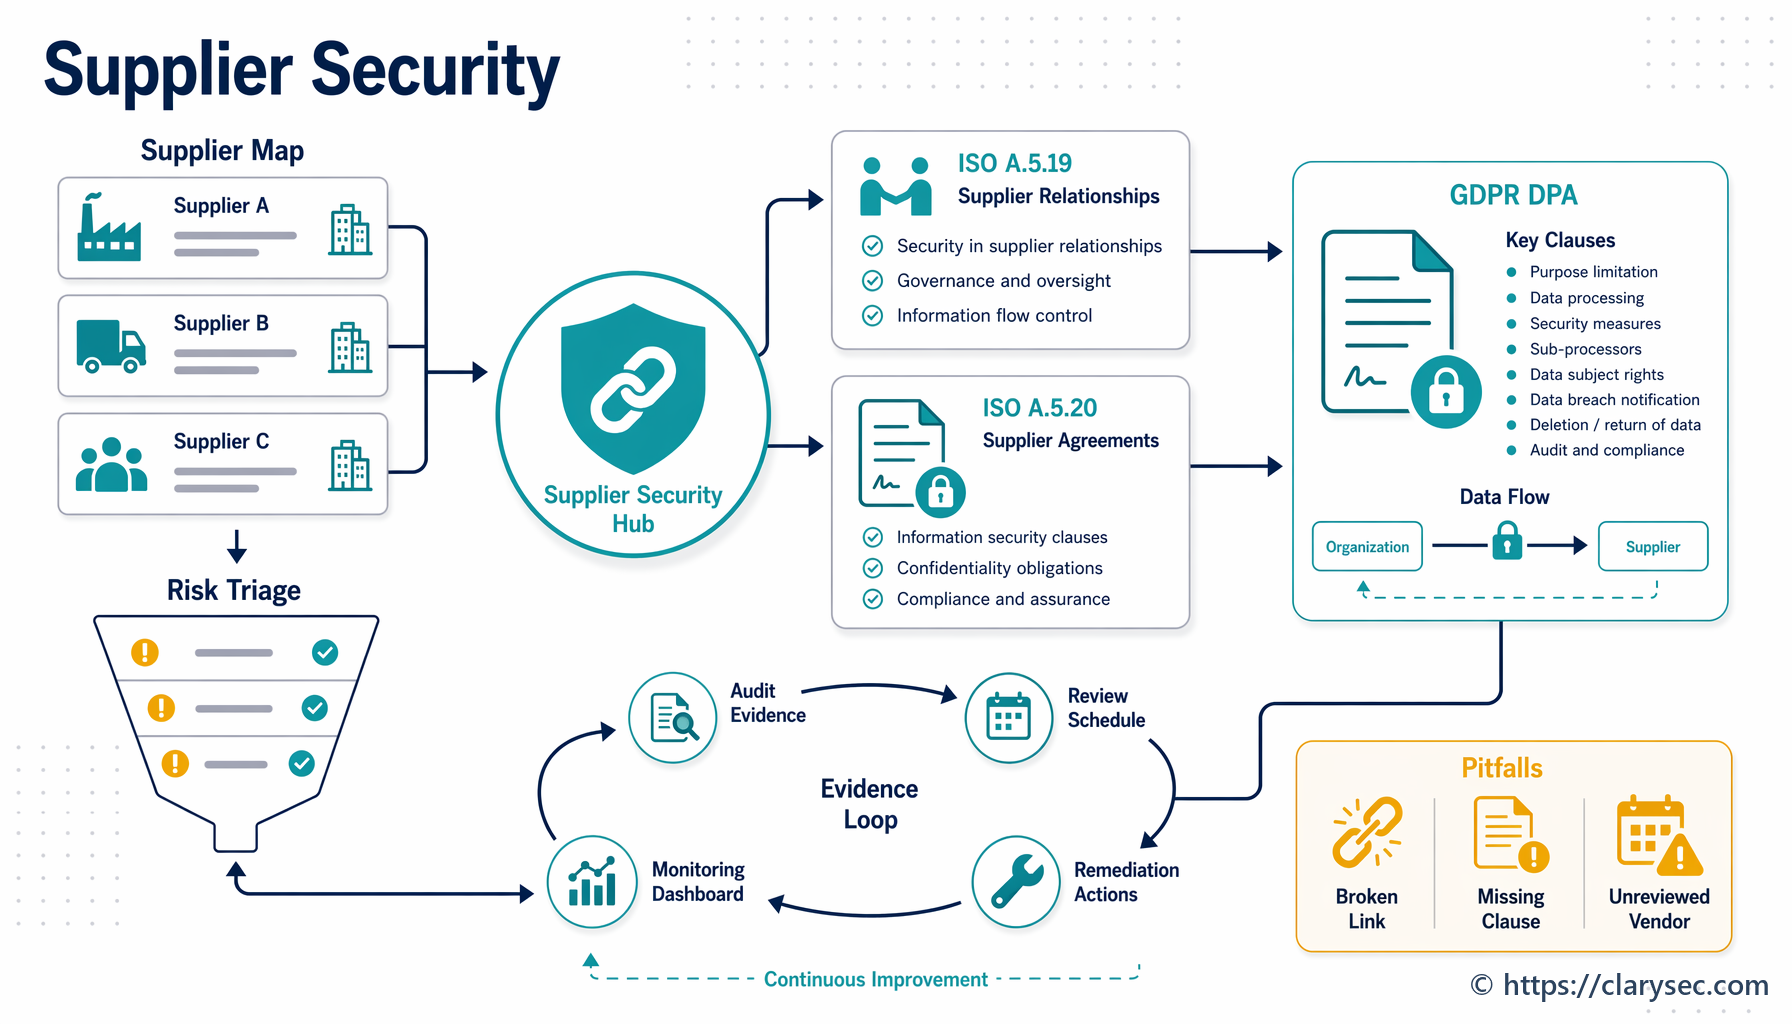
Tgħallem kif timmaniġġja r-riskji tas-sigurtà tal-fornituri permezz tal-kontrolli ISO 27001:2022 A.5.19 u A.5.20, filwaqt li tiżgura li d-DPAs u l-kuntratti tiegħek jissodisfaw ir-rekwiżiti stretti tal-GDPR.
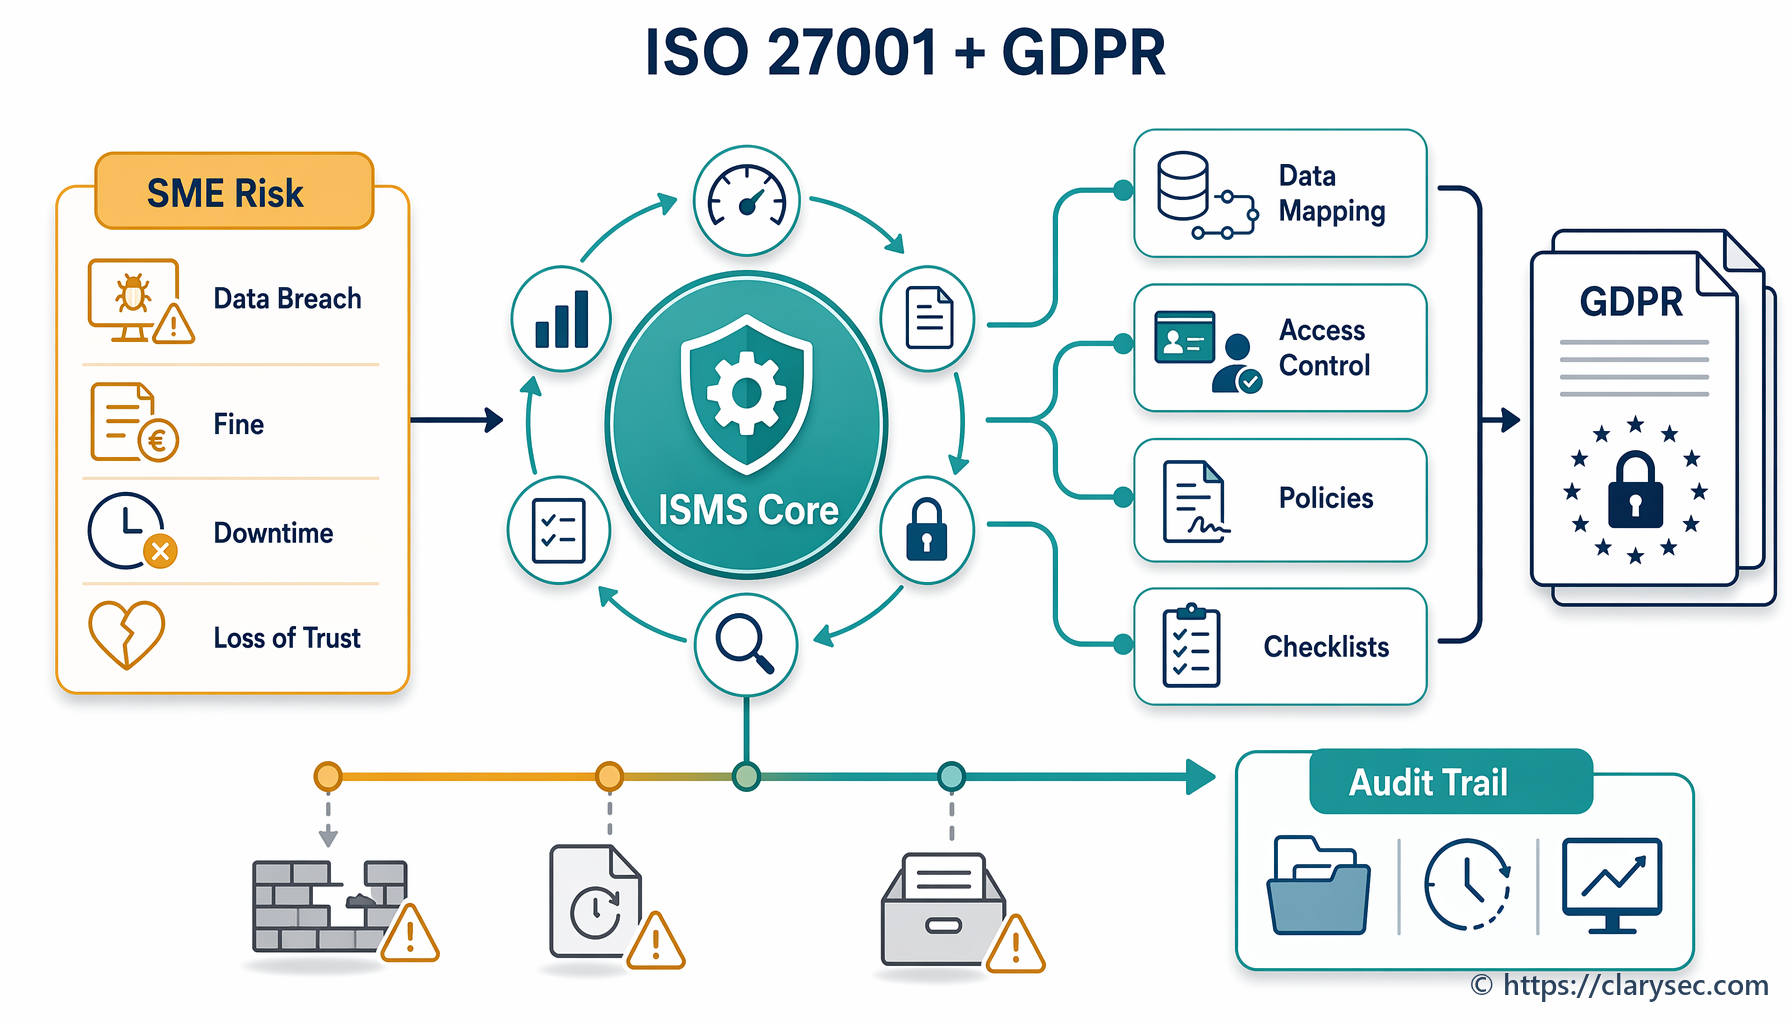
Tgħallem kif l-intrapriżi żgħar u medji jistgħu jużaw il-qafas ISO/IEC 27001:2022 biex jibnu ISMS robust li jindirizza b’mod sistematiku r-rekwiżiti tal-GDPR għall-protezzjoni tad-data.