#Rispons Għall-Inċidenti
Articles tagged with "Rispons Għall-Inċidenti"
66 articles
Gwida prattika biex il-valutazzjoni tar-riskju u t-trattament tar-riskju ISO 27001 jinbidlu f’evidenza lesta għall-awditjar għal NIS2, DORA, GDPR, assigurazzjoni tal-fornituri, u responsabbiltà tal-bord.
Gwida prattika għal CISO dwar kif l-iġjene ċibernetika u t-taħriġ fiċ-ċibersigurtà taħt NIS2 Article 21 jinbidlu f’evidenza ISO/IEC 27001:2022 lesta għall-awditjar, bi klawżoli ta’ politika, immappjar tal-kontrolli, allinjament ma’ DORA u GDPR, u sprint ta’ rimedju ta’ 10 ijiem.
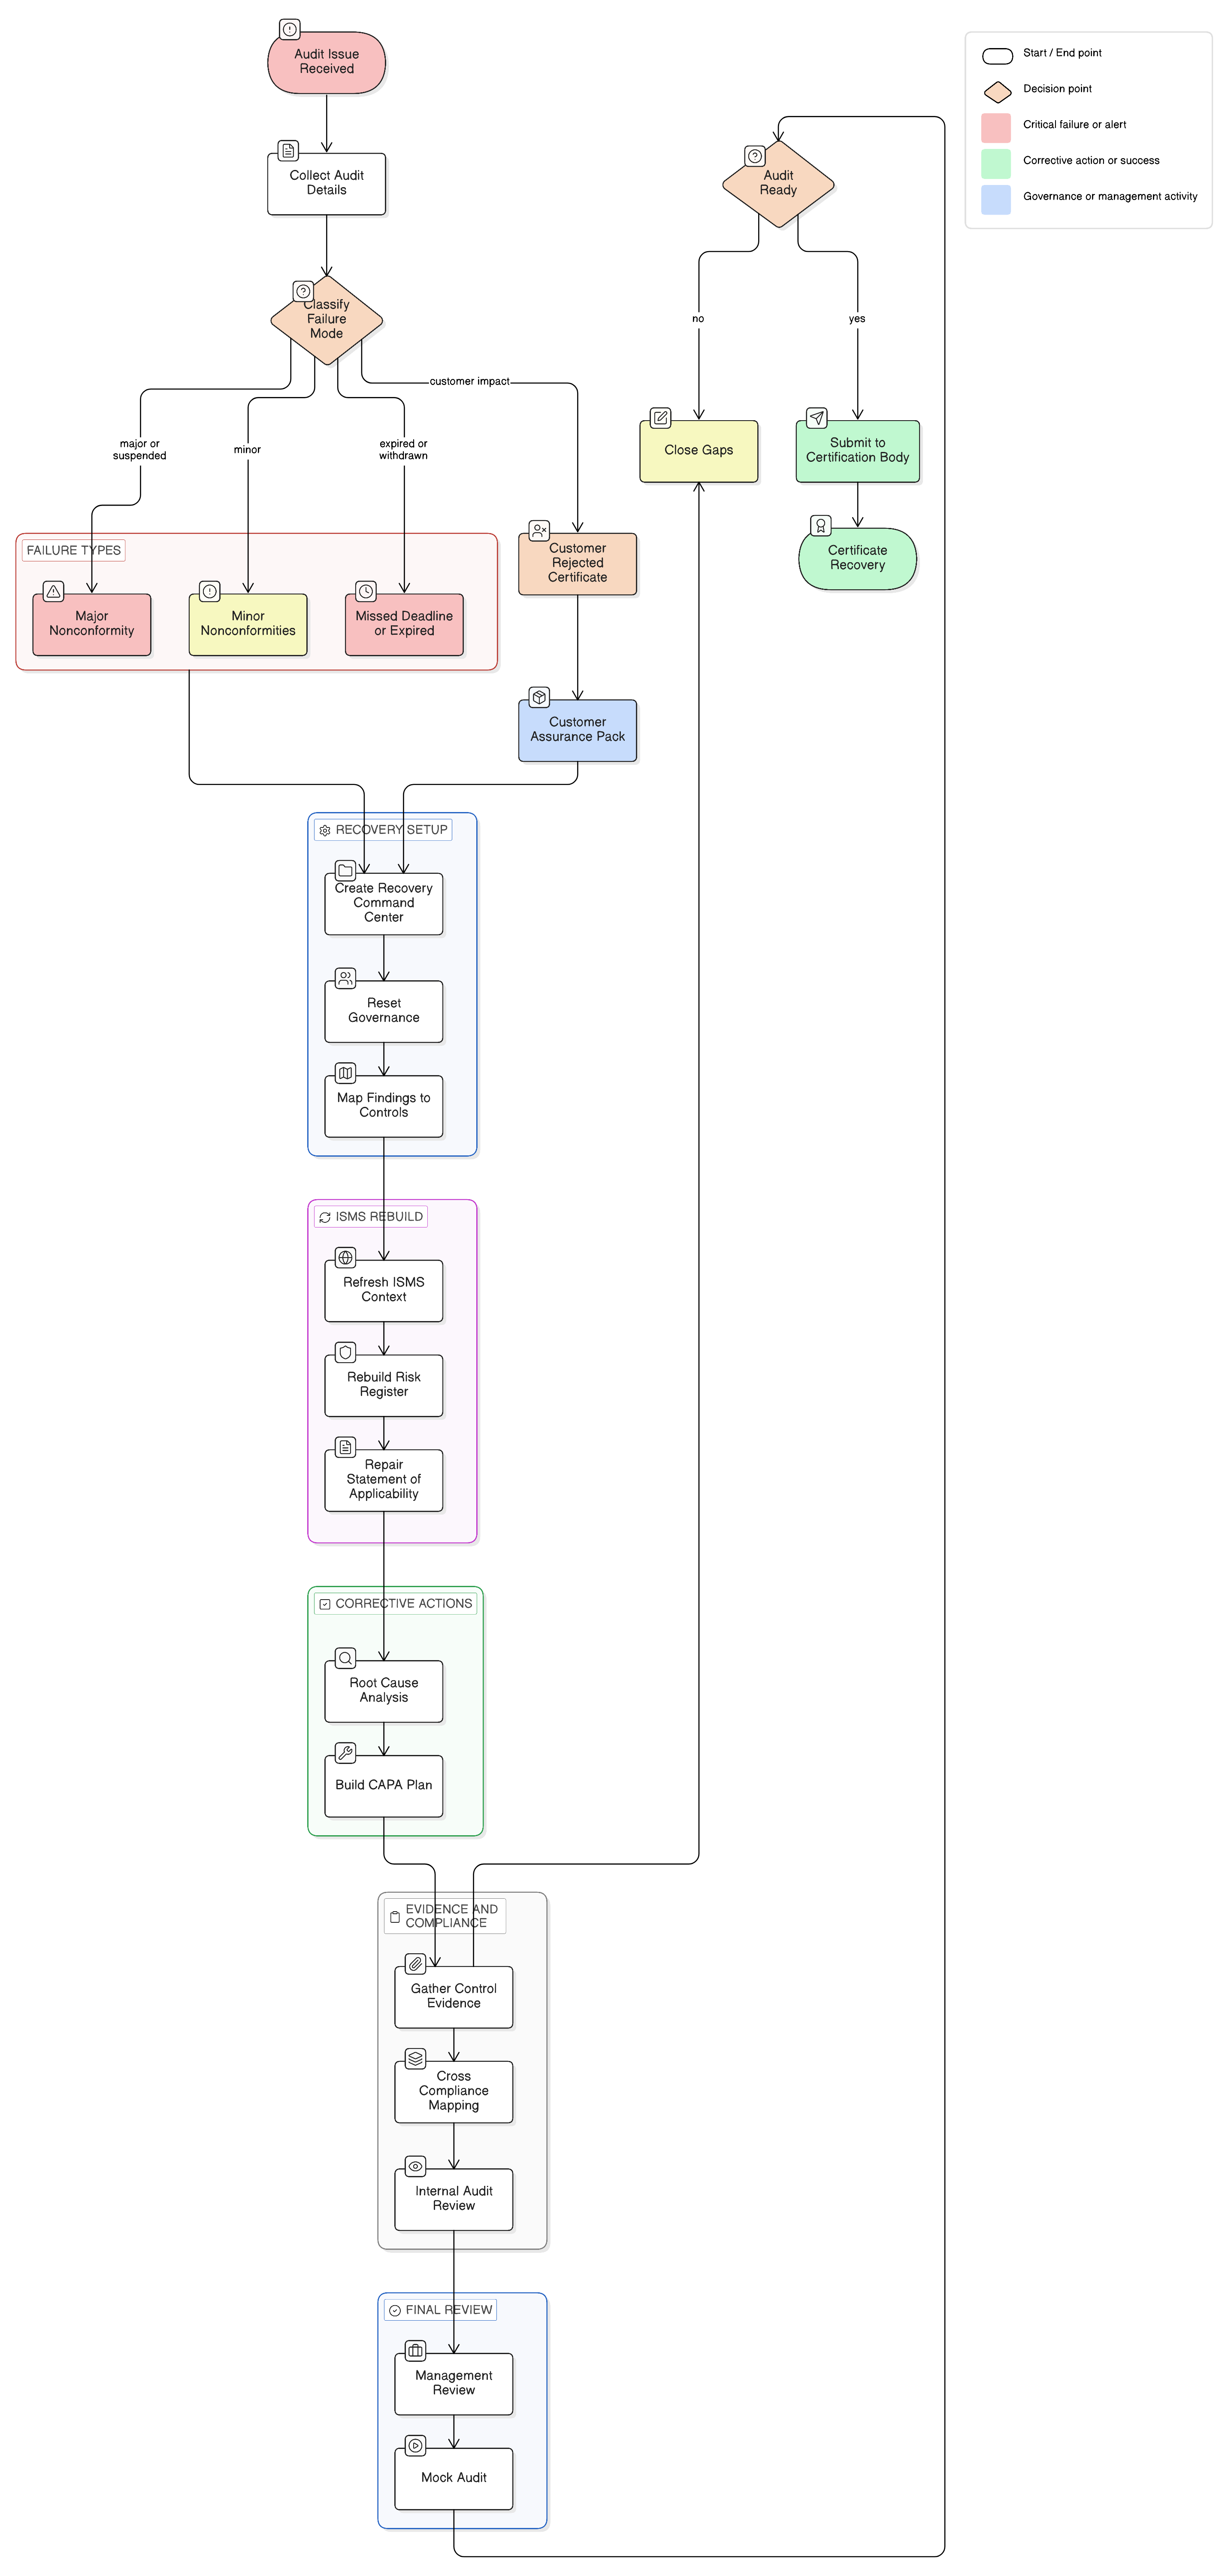
Jekk it-tranżizzjoni tiegħek għall-ISO 27001:2022 intilfet jew falliet, it-triq tar-rkupru hija triage dixxiplinat, tiswija tal-evidenza, analiżi tal-kawża ewlenija, rikostruzzjoni tas-SoA u azzjoni korrettiva. Din il-gwida tispjega kif Clarysec juża Zenith Blueprint, politiki u Zenith Controls biex jerġa’ jistabbilixxi l-fiduċja fl-awditu.
Uża ISO 27001:2022, id-Dikjarazzjoni tal-Applikabbiltà u l-immappjar tal-politiki ta’ Clarysec biex tibni qafas ċentrali ta’ evidenza lest għall-awditjar għal NIS2, DORA, GDPR, fornituri, inċidenti u sorveljanza mill-bord.
Gwida prattika għas-CISO dwar kif ir-rappurtar ta’ inċidenti maġġuri tal-ICT taħt DORA jiġi mmappjat mal-kontrolli tal-Anness A ta’ ISO/IEC 27001:2022, mal-evidenza tal-awditjar, mal-klawżoli tal-politiki u mal-għodod ta’ implimentazzjoni ta’ Clarysec.
Pjan direzzjonali prattiku u lest għall-awditu għal DORA 2026 għall-entitajiet finanzjarji li jimplimentaw il-ġestjoni tar-riskju tal-ICT, is-sorveljanza ta’ partijiet terzi, ir-rappurtar tal-inċidenti, l-ittestjar tar-reżiljenza operattiva diġitali u TLPT bl-użu tal-politiki ta’ Clarysec, Zenith Blueprint u Zenith Controls.
Ir-reġistrazzjoni NIS2 mhijiex sempliċi sottomissjoni f’portal. Hija l-bidu tal-viżibbiltà superviżorja. Tgħallem kif tibdel il-kamp ta’ applikazzjoni ta’ ISO 27001:2022, il-ġestjoni tar-riskju, ir-rispons għall-inċidenti, il-kontrolli tal-fornituri, il-mappings ma’ DORA u GDPR, u l-evidenza miżmuma f’pakkett ta’ evidenza NIS2 lest għar-regolatur.
Gwida prattika għad-definizzjoni, l-approvazzjoni, il-monitoraġġ, il-produzzjoni tal-evidenza u d-difiża ta’ SLAs għar-rimedjazzjoni tal-vulnerabbiltajiet skont l-aspettattivi tal-awditjar ta’ ISO/IEC 27001:2022, NIS2, DORA, GDPR, NIST CSF 2.0 u COBIT 2019.
L-ittestjar tal-backup m’għadux sempliċement iġjene teknika. Is-CISOs għandhom jipprovaw l-irkuprabbiltà, il-prestazzjoni tar-RTO/RPO, it-traċċabbiltà tal-kontrolli u t-titjib kontinwu.