COBIT 2019
Explore articles in the COBIT 2019 category
118 articles
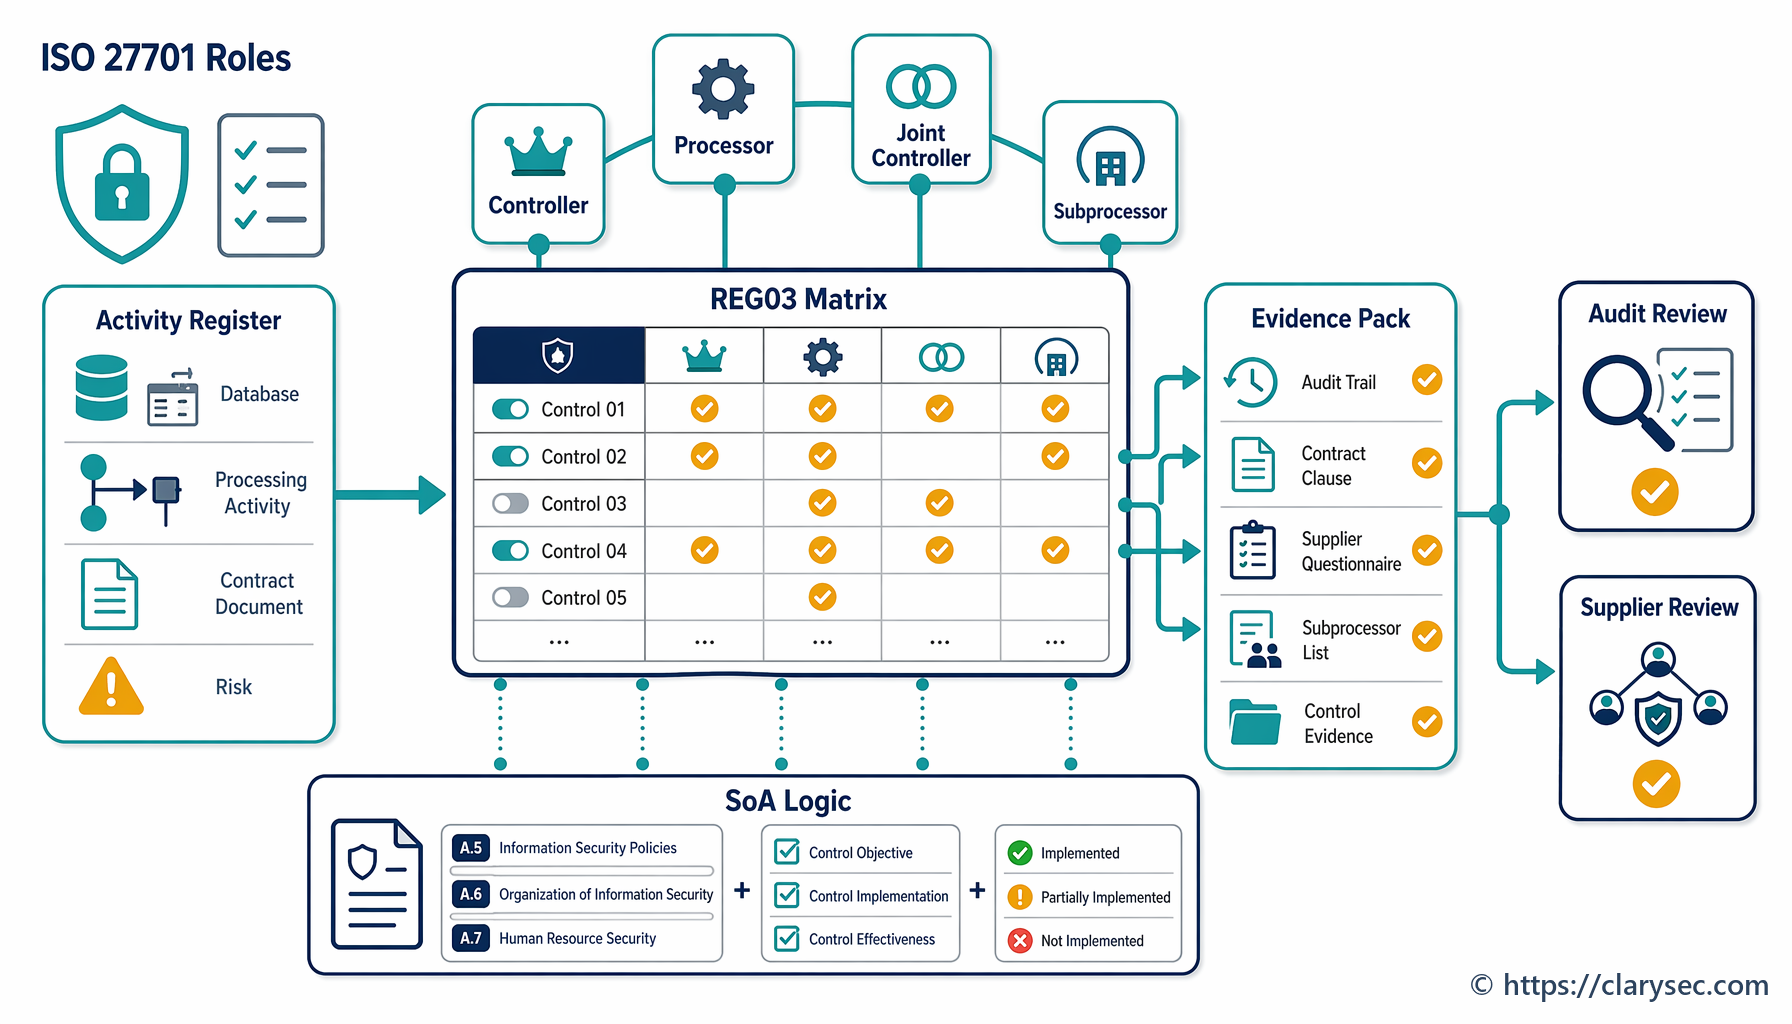
Leer bepalen welke ISO 27701 PIMS-beheersmaatregelen van toepassing zijn per GDPR-rol voor verwerkingsverantwoordelijke, verwerker, gezamenlijke verwerkingsverantwoordelijke en subverwerker, en hoe u auditgereed bewijsmateriaal documenteert met REG02, REG03, REG08, Clarysec-beleid, Zenith Blueprint en Zenith Controls.
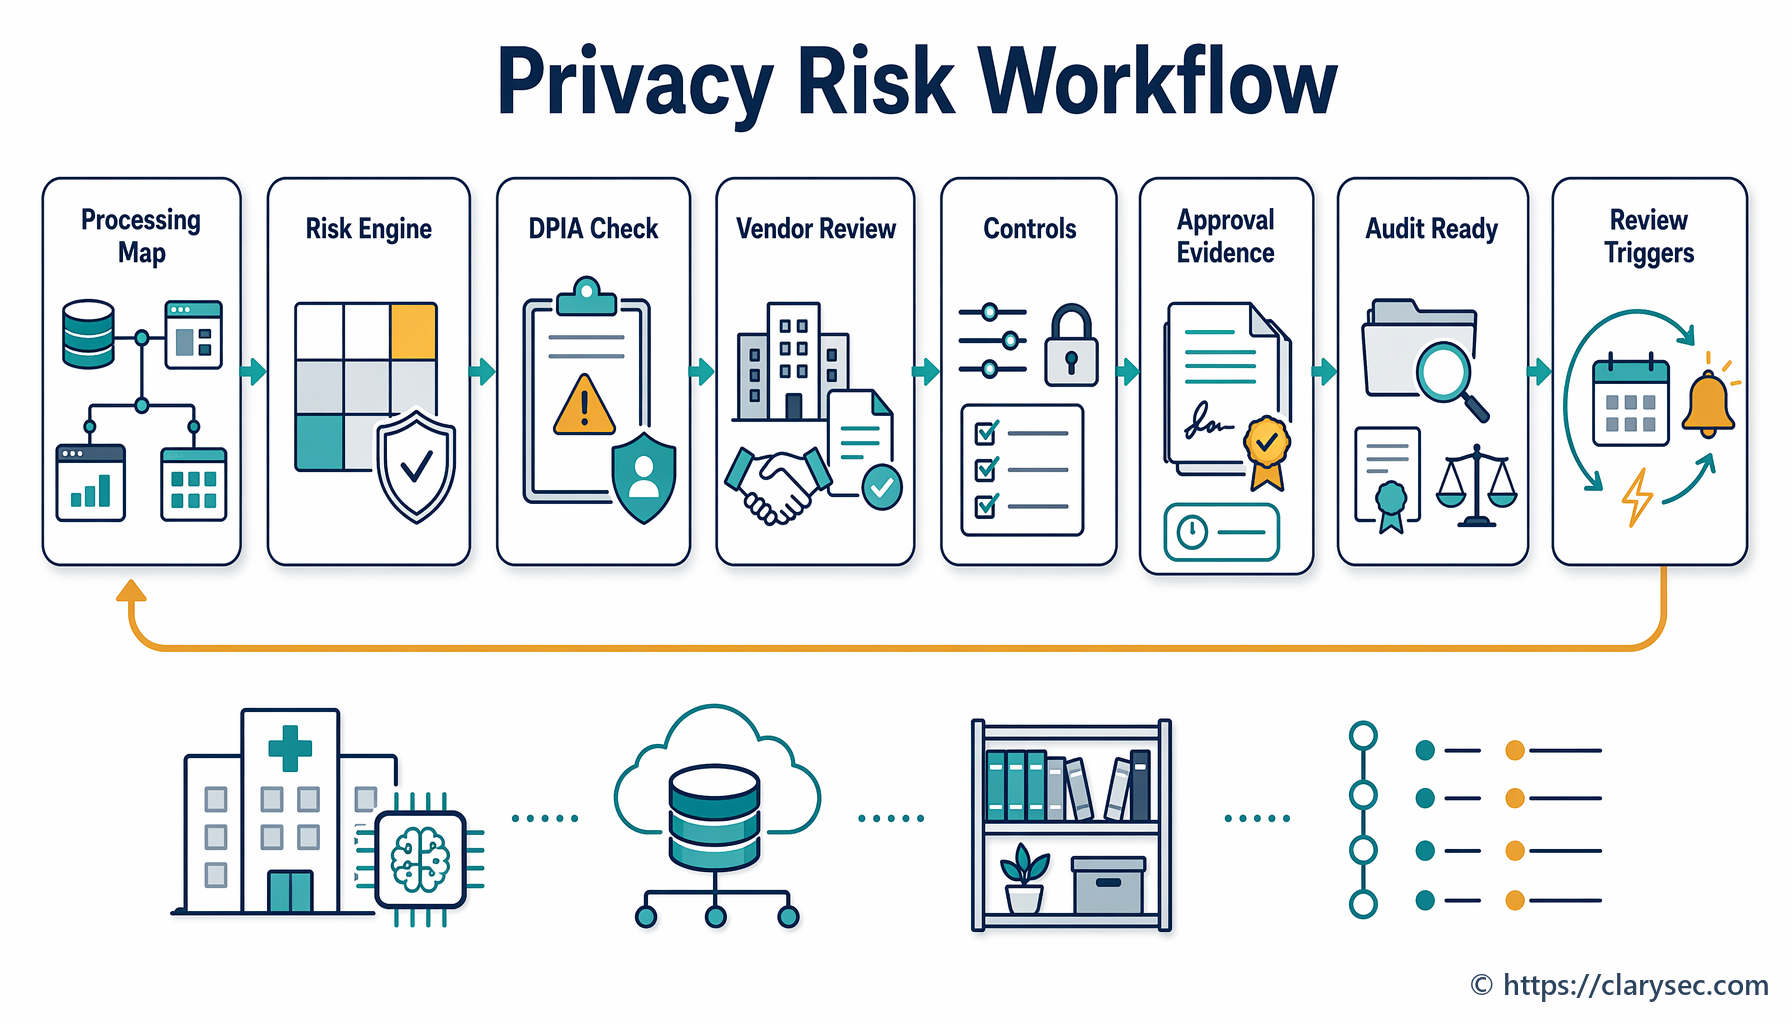
Een praktische, scenariogedreven handleiding voor het bouwen van een herhaalbare privacyrisicobeoordelingsworkflow die RoPA, DPIA’s, leveranciers, ISO 27701:2025, GDPR-verantwoordingsplicht, ISO 27001, NIS2, DORA, NIST CSF 2.0 en auditbewijs met elkaar verbindt.
Een praktische gids voor aantoonbare governance van gezamenlijke verwerkingsverantwoordelijken onder GDPR Article 26, met ISO/IEC 27701:2025, Clarysec PIMS-registers, contracten, workflows voor verzoeken van betrokkenen, draaiboeken voor datalekken en cross-compliancemapping.
Een praktische gids voor 2026 over ISO 27001-governance voor de gegevenslevenscyclus voor GDPR-bewaring, NIS2-cyberbeveiligingshygiëne en DORA ICT-risico, met Clarysec-beleidsclausules, koppelingen naar beheersmaatregelen, auditbewijs en workflows voor cloudverwijdering.
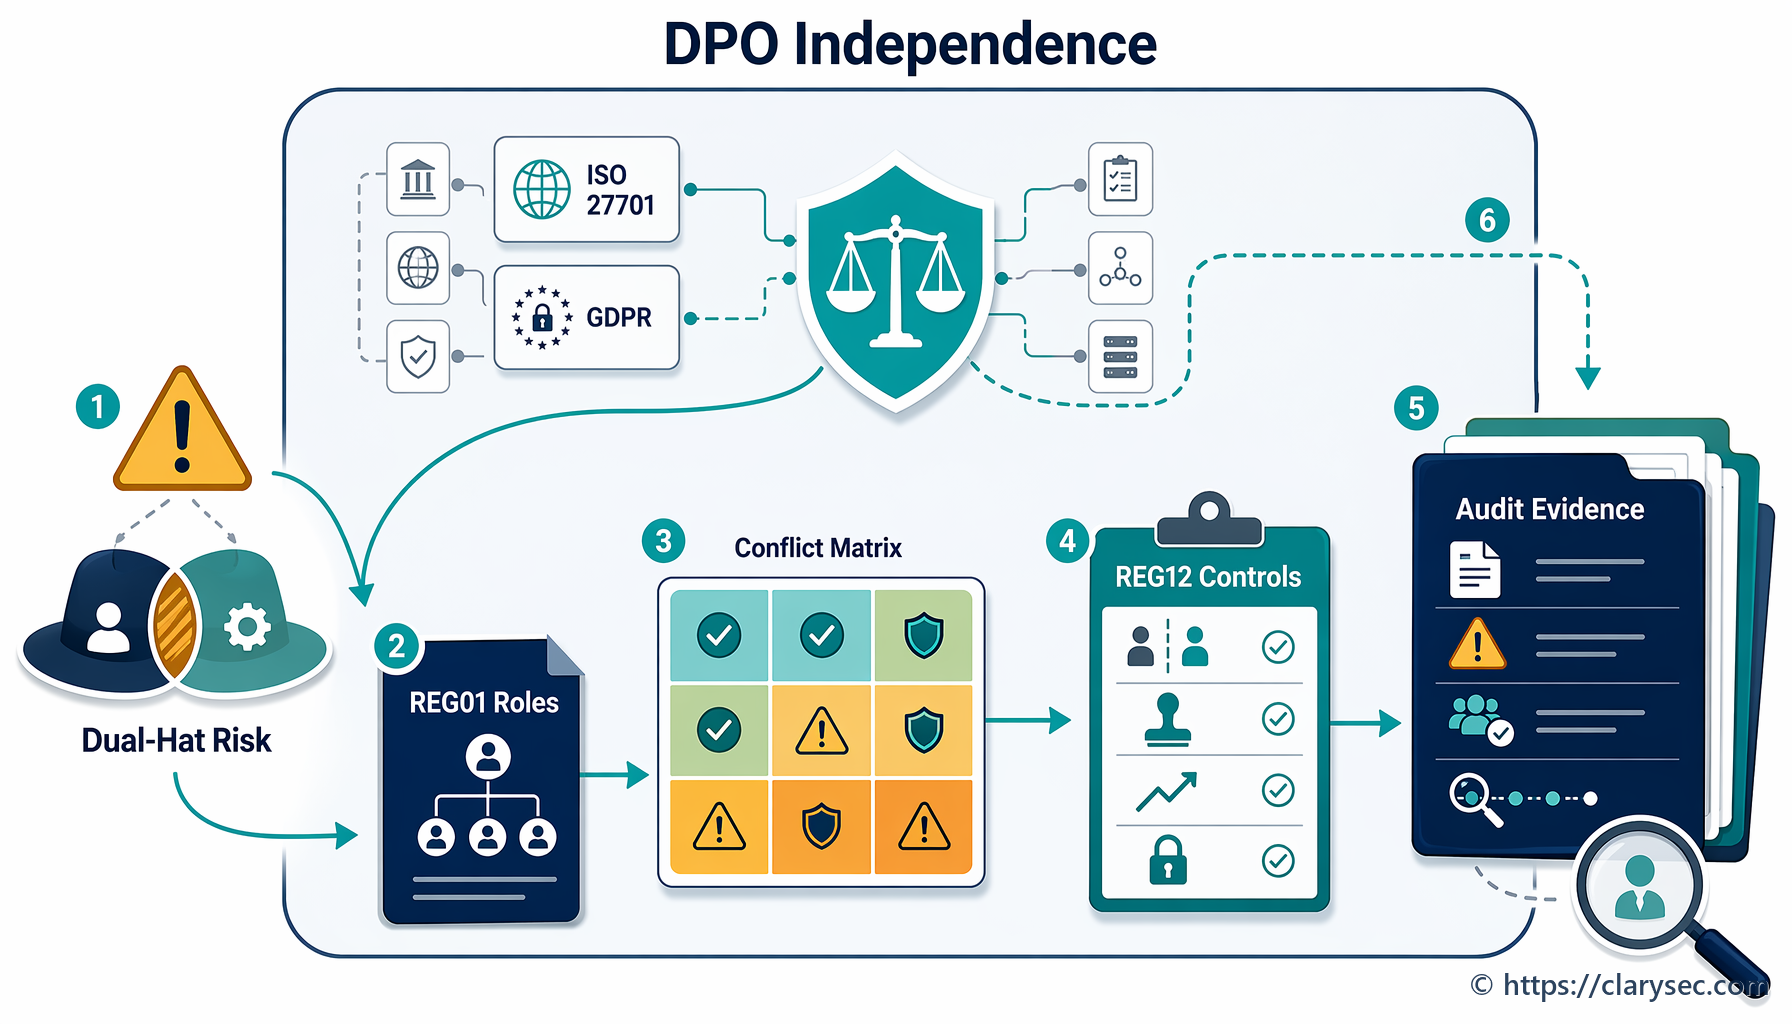
Een praktische governancegids voor de onafhankelijkheid van de DPO, beheer van belangenconflicten, ISO/IEC 27701:2025 PIMS-bewijsvoering, GDPR-verantwoordingsplicht en auditgereedheid over meerdere kaders heen.
Een praktische Clarysec-gids voor CISO’s, FG’s, auditors en proceseigenaren over het beheersen van anonimisering en heridentificatierisico onder ISO 27701:2025, GDPR-verantwoordingsplicht, ISO/IEC 27001:2022 en complianceverwachtingen over meerdere kaders heen.
Een geïntegreerde CISO-gids voor Data Security Posture Management in 2026, waarin wordt uitgelegd hoe detectie van gevoelige gegevens, blootstelling door toegangsrechten en cloudgegevensrisico’s worden omgezet in herbruikbaar auditbewijs voor ISO/IEC 27001:2022, NIS2, DORA en GDPR.
Een praktische gids voor 2026 voor governance van privileged access management en break-glass-accounts met ISO/IEC 27001:2022, Clarysec-beleid, Zenith Blueprint en Zenith Controls.
Een kortere geldigheidsduur van publieke TLS-certificaten maakt verlenging tot een terugkerende governance-, weerbaarheids- en audituitdaging. Deze gids laat zien hoe certificaten als beheerde beveiligingsactiva worden beheerst onder ISO/IEC 27001:2022, NIS2, DORA en GDPR Article 32.