GDPR
Explore articles in the GDPR category
139 articles
Een praktische gids voor het inrichten van een ISO 27701:2025 privacy-informatiemanagementsysteem dat auditeerbaar bewijsmateriaal voor GDPR-verantwoordingsplicht oplevert voor PII-verwerkingsverantwoordelijken, PII-verwerkers, leveranciers, risicobesluiten en verplichtingen over meerdere compliancekaders heen.
Control self-assessment is de operationele laag tussen ISO/IEC 27001:2022-beheersmaatregelen en auditklaar bewijsmateriaal voor NIS2, DORA en GDPR. Deze gids laat CISO’s, GRC-leiders en eigenaren van beheersmaatregelen zien hoe zij ontwerp, operationele effectiviteit, kwaliteit van bewijsmateriaal, steekproeven, bevindingen, CAPA en managementrapportage toetsen met Clarysec-beleid, de Zenith Blueprint en Zenith Controls.
Een praktische, auditklare gids voor CISO’s, FG’s en complianceverantwoordelijken over het beheer van inbreuken in verband met persoonsgegevens onder ISO/IEC 27701:2025, GDPR, NIS2 en DORA.
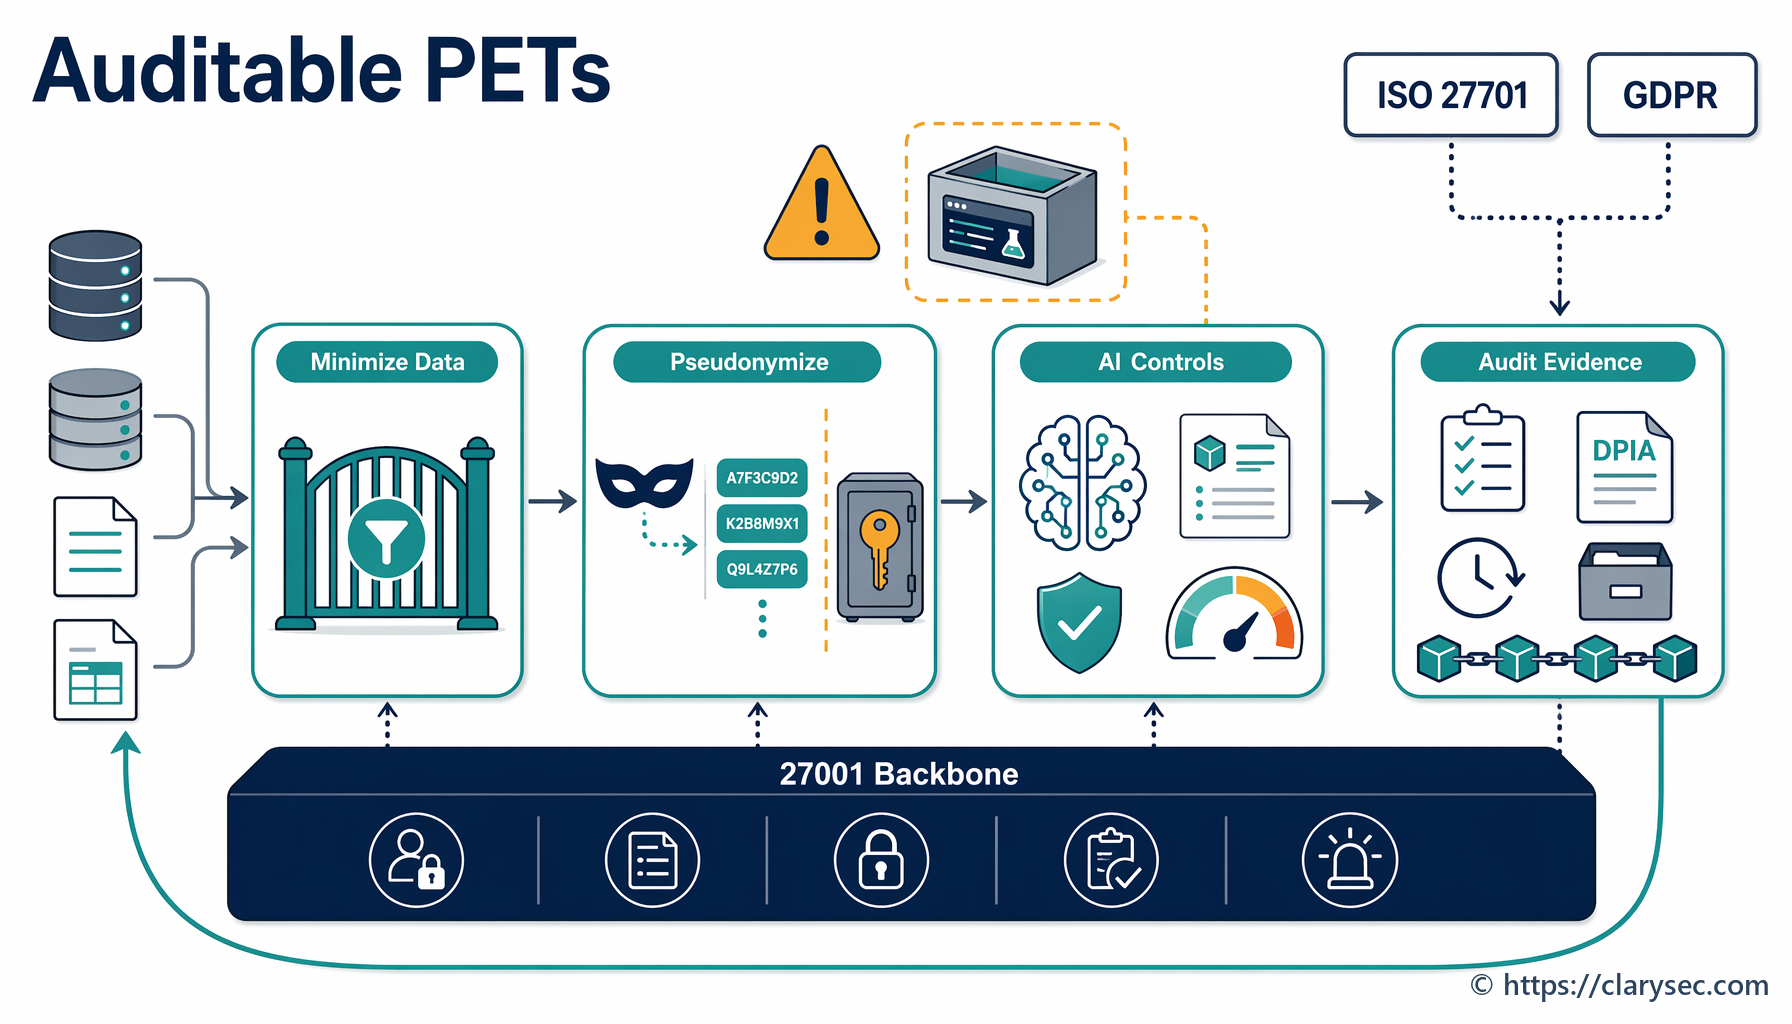
Een praktisch PIMS-draaiboek voor het inzetten van privacyverhogende technologieën om blootstelling van PII te beperken, analyse en AI mogelijk te maken en beheersmaatregelen te koppelen aan ISO/IEC 27701:2025, GDPR, NIS2, DORA, NIST CSF 2.0 en COBIT 19.
Een praktische gids voor het opstellen van een FG-overdrachtsdossier dat GDPR-verantwoordingsplicht, PIMS-bewijsmateriaal volgens ISO/IEC 27701:2025, DPIA’s, RoPA, datalekcontext, registers van verzoeken van betrokkenen en auditcontinuïteit beschermt tijdens wijzigingen in privacy-leiderschap.
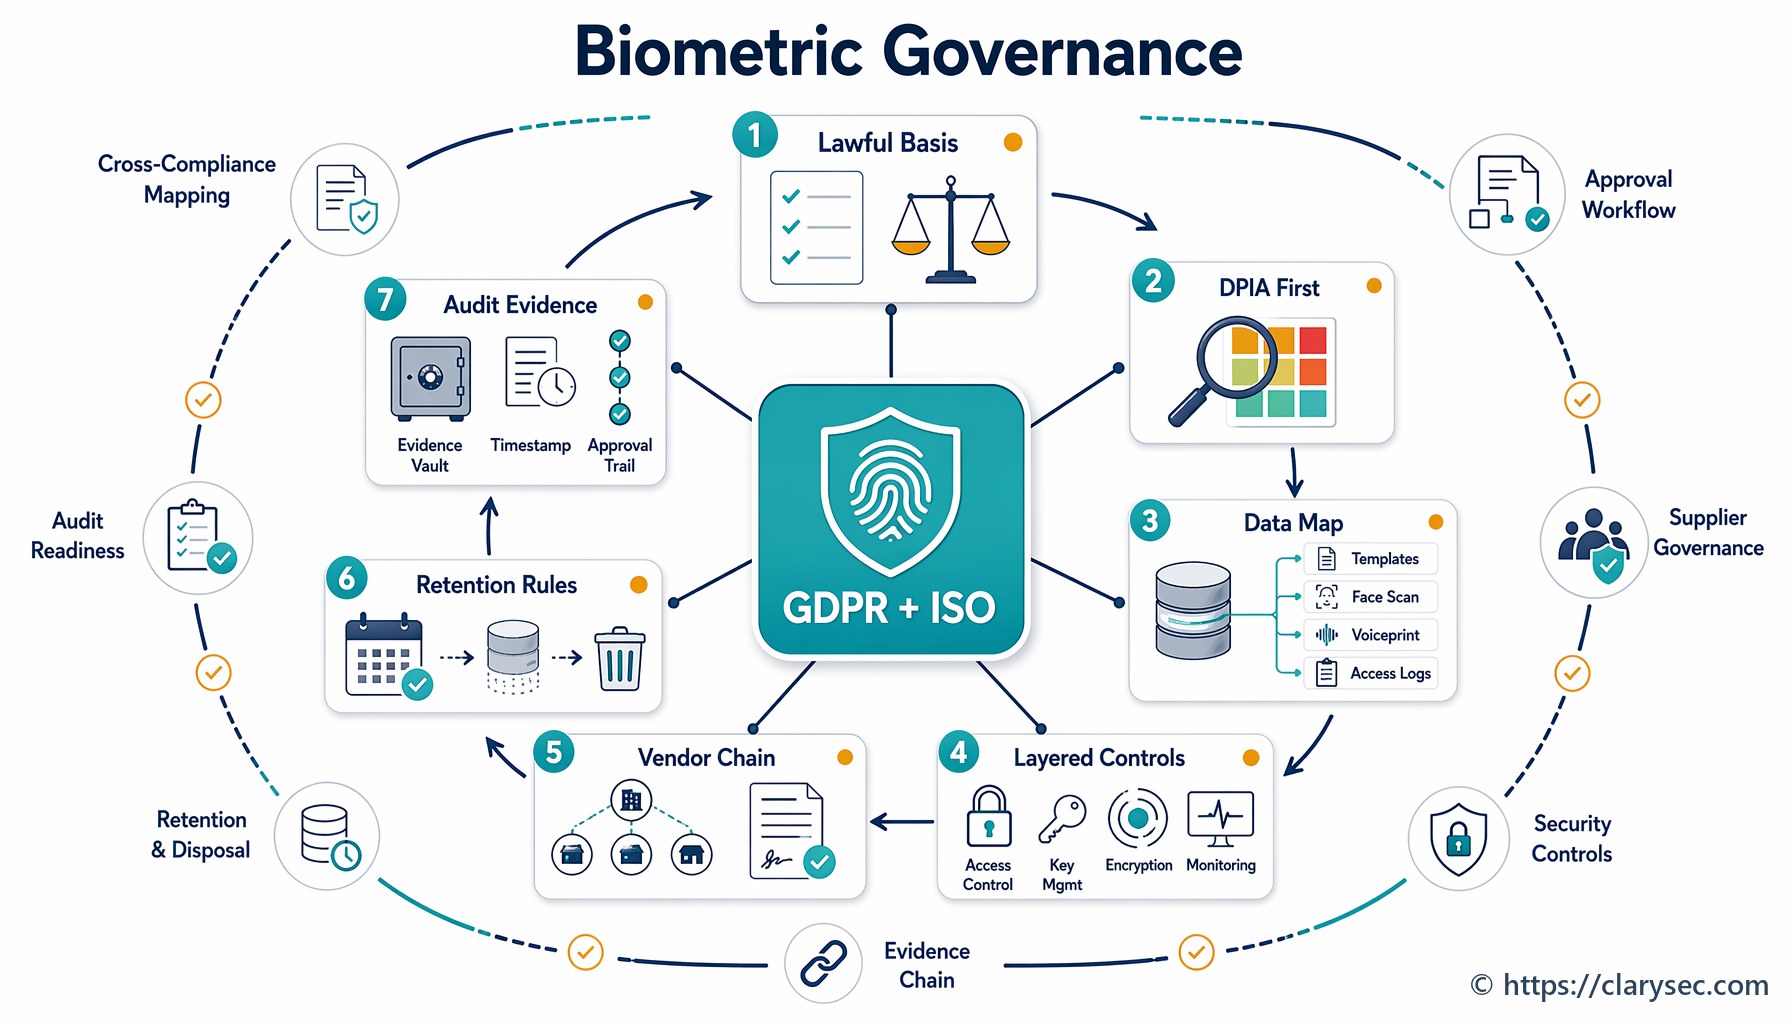
Een praktisch CISO-draaiboek voor de governance van biometrische authenticatie, onboarding, toegang tot de werkplek en fraudebeheersmaatregelen via GDPR-verantwoordingsplicht, ISO/IEC 27701:2025 PIMS-bewijsvoering, ISO/IEC 27001:2022-beheersmaatregelen en Clarysec-mapping over meerdere compliancekaders.
Identiteitsaanvallen leiden inmiddels tot toezichtrisico binnen ISO 27001, NIS2, DORA en GDPR. Deze gids laat zien hoe u een uniform ITDR-programma opzet met Clarysec-beleid, Zenith Blueprint en Zenith Controls.
Een praktische gids om gereedheid voor het ISO 27001-amendement inzake klimaatverandering aan te tonen via ISMS-context, belanghebbenden, risicobeoordeling, SoA-onderbouwing, bedrijfscontinuïteit, leveranciersassurance en bewijs uit directiebeoordelingen.
Een praktische gids voor het opzetten van verdedigbare, rolgebaseerde privacybewustwordingstraining voor ISO/IEC 27701:2025, GDPR-verantwoordingsplicht, NIS2, DORA, NIST en COBIT.