NIS2
Explore articles in the NIS2 category
148 articles
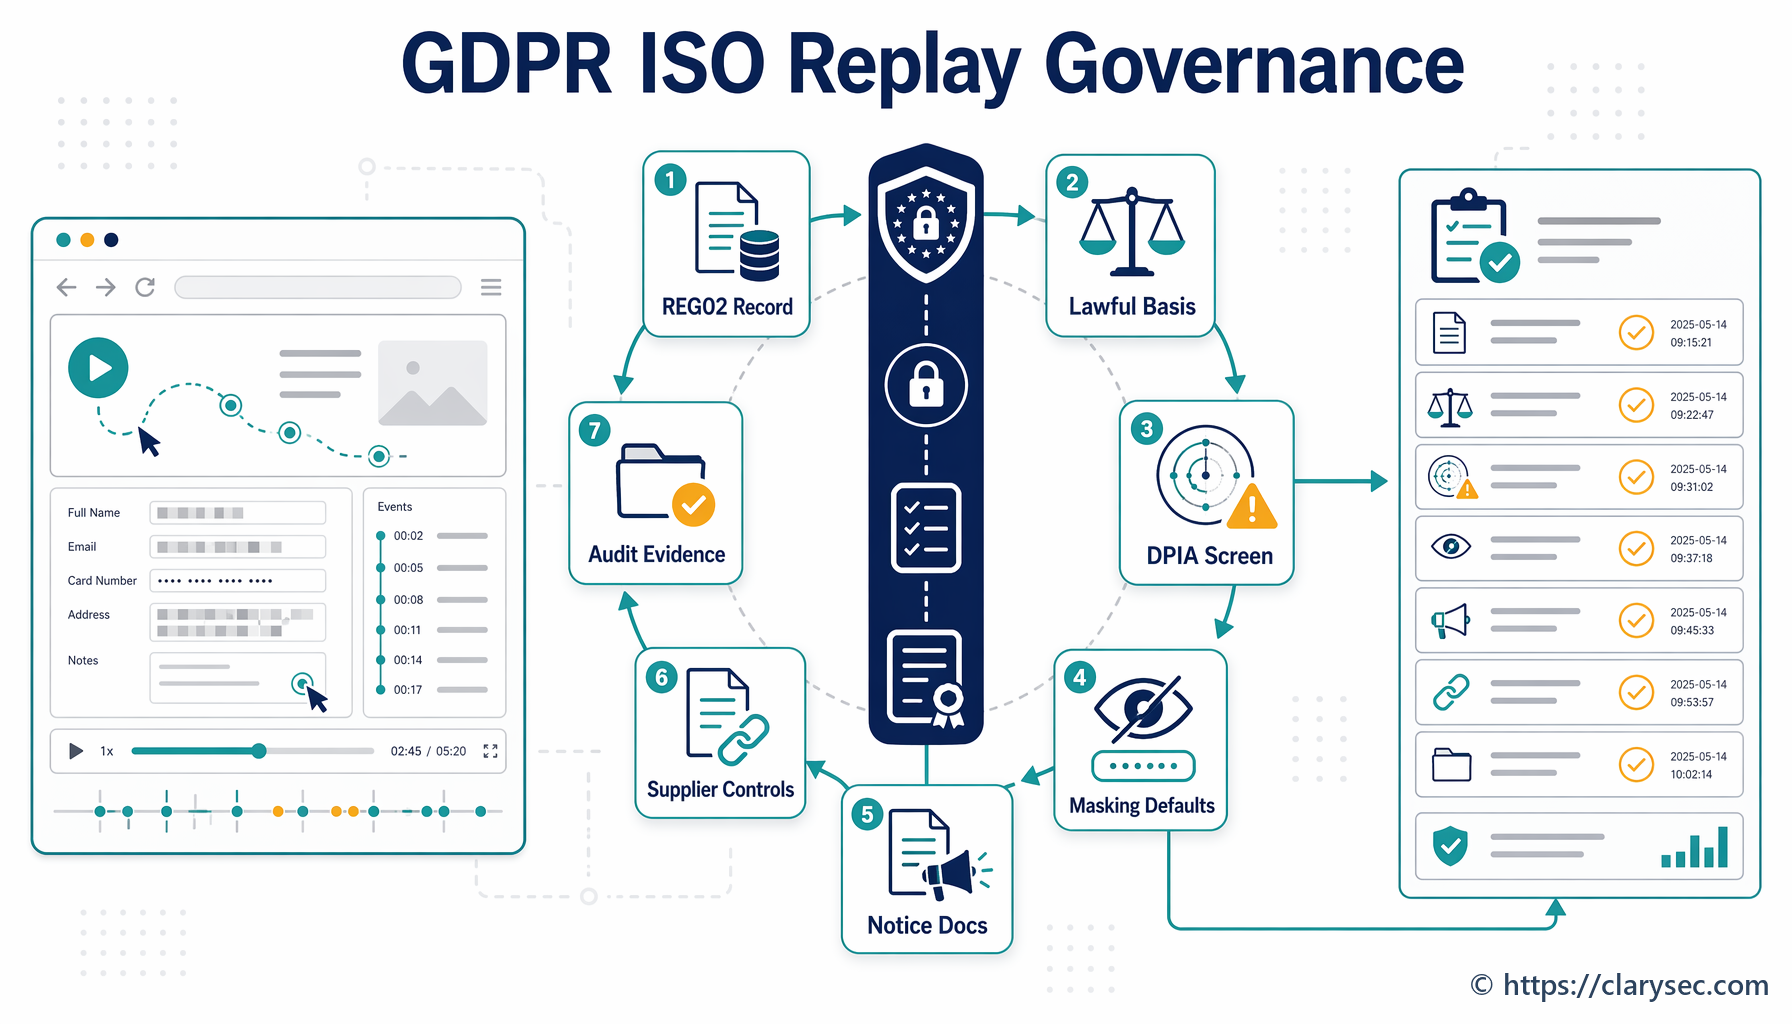
Producttelemetrie en session-replay kunnen persoonsgegevens, inloggegevens, gedragspatronen, bijzondere categorieën van persoonsgegevens en klantworkflows blootleggen. Deze flagship guide laat CISO’s, privacyverantwoordelijken en SaaS-teams zien hoe zij telemetrie beheersen via ISO 27701:2025 PIMS-praktijken, verantwoordingsplicht onder GDPR, Clarysec-beleid, de Zenith Blueprint en Zenith Controls.
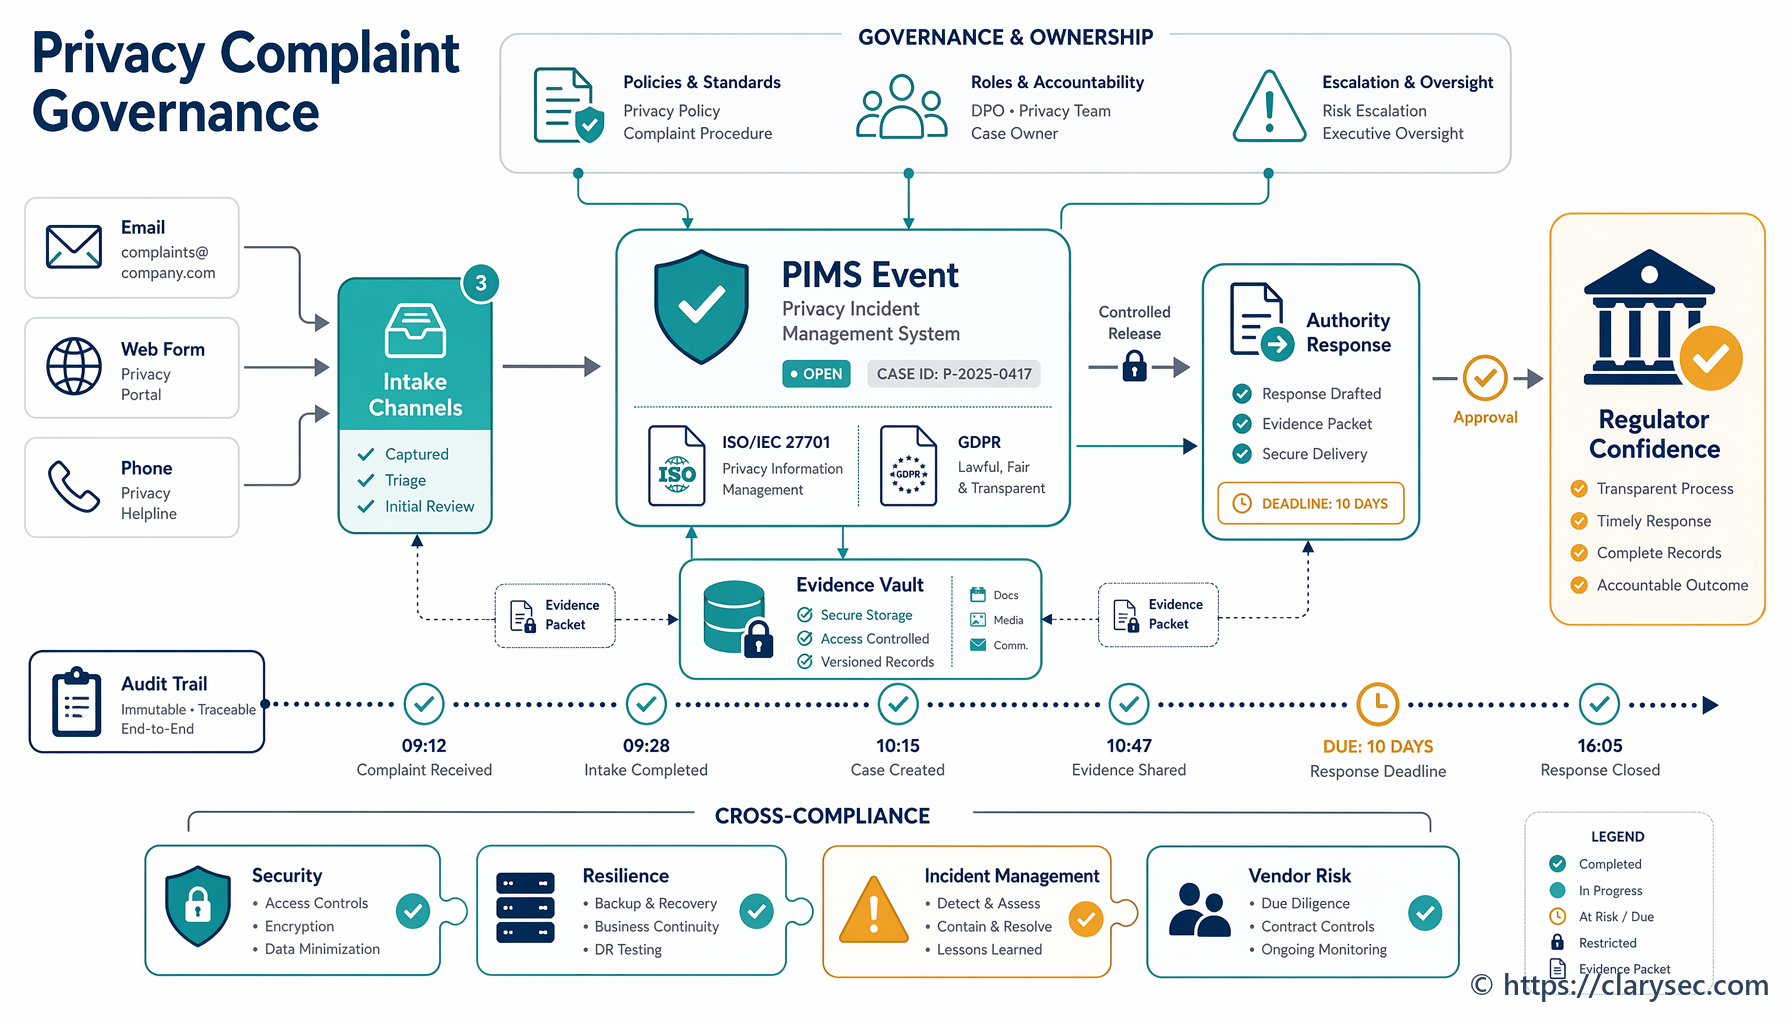
Een praktisch, scenariogestuurd draaiboek voor governance van privacyklachten en verzoeken van toezichthouders onder ISO/IEC 27701:2025, GDPR, ISO/IEC 27001:2022, NIS2, DORA, NIST CSF 2.0 en COBIT 19.
Een scenariogedreven CISO-gids om Active Directory-hardening om te zetten in auditgereed bewijsmateriaal voor ISO/IEC 27001:2022, NIS2, DORA, GDPR, NIST CSF 2.0 en governancebeoordelingen.
Een praktische CISO-gids voor het gebruik van ISO/IEC 27001:2022 en Clarysec-beleidsbewijs om SaaS-inventaris, toegang, configuratie, logging en leveranciers te beheersen voor NIS2, DORA en GDPR.
Een praktische gids voor het opzetten van een register van nalevingsverplichtingen voor cybersecurity in 2026, waarin NIS2, DORA, GDPR, ISO/IEC 27001:2022 en klantcontracten worden gekoppeld aan eigenaars, beheersmaatregelen, bewijsmateriaal, audits en directiebeoordeling.
Een praktische CISO-gids voor het mappen van bewijsmateriaal van vertrouwende partijen voor de EU Digital Identity Wallet naar ISO/IEC 27001:2022, GDPR, NIS2, DORA, NIST CSF 2.0 en COBIT 2019 met behulp van Clarysec-beleid en toolkits.
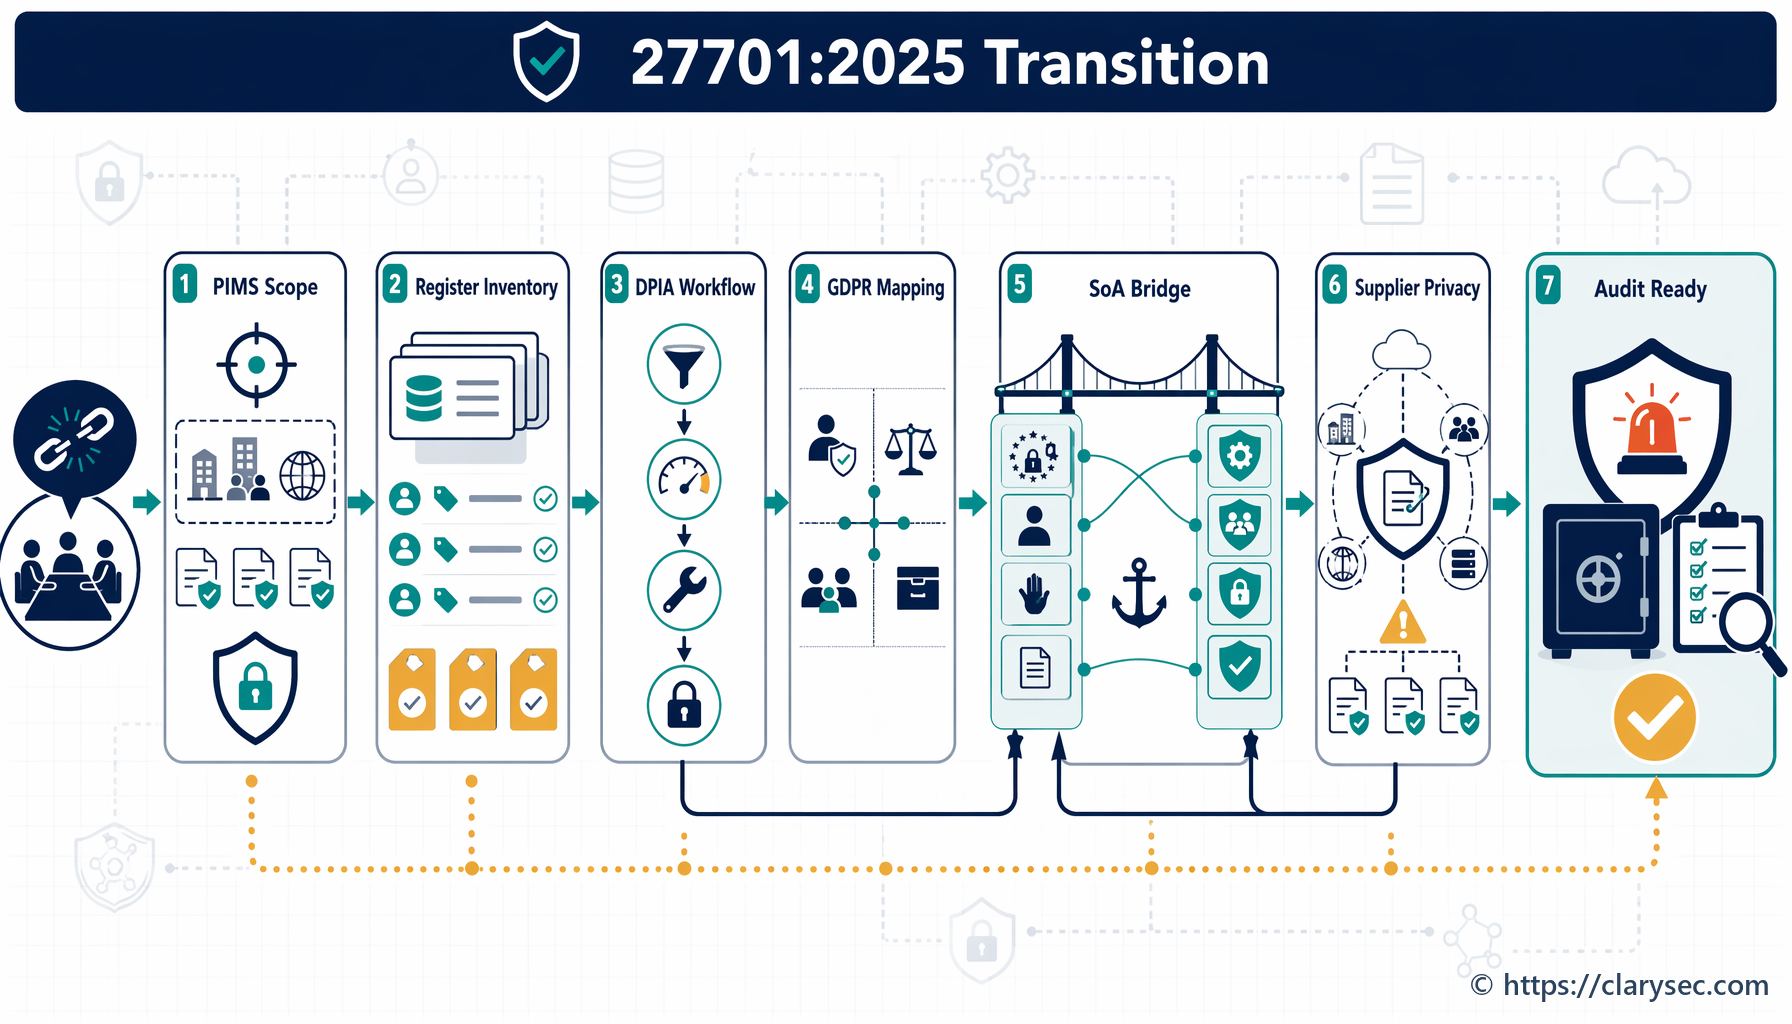
Een praktische, bewijsgerichte routekaart om van gefragmenteerde GDPR-naleving over te gaan naar een geïntegreerd ISO/IEC 27701:2025 privacy-informatiemanagementsysteem, gebaseerd op ISO/IEC 27001:2022, Clarysec PIMS-beleid, DPIA-werkstromen, governance van privacy bij leveranciers en mapping over meerdere nalevingskaders.
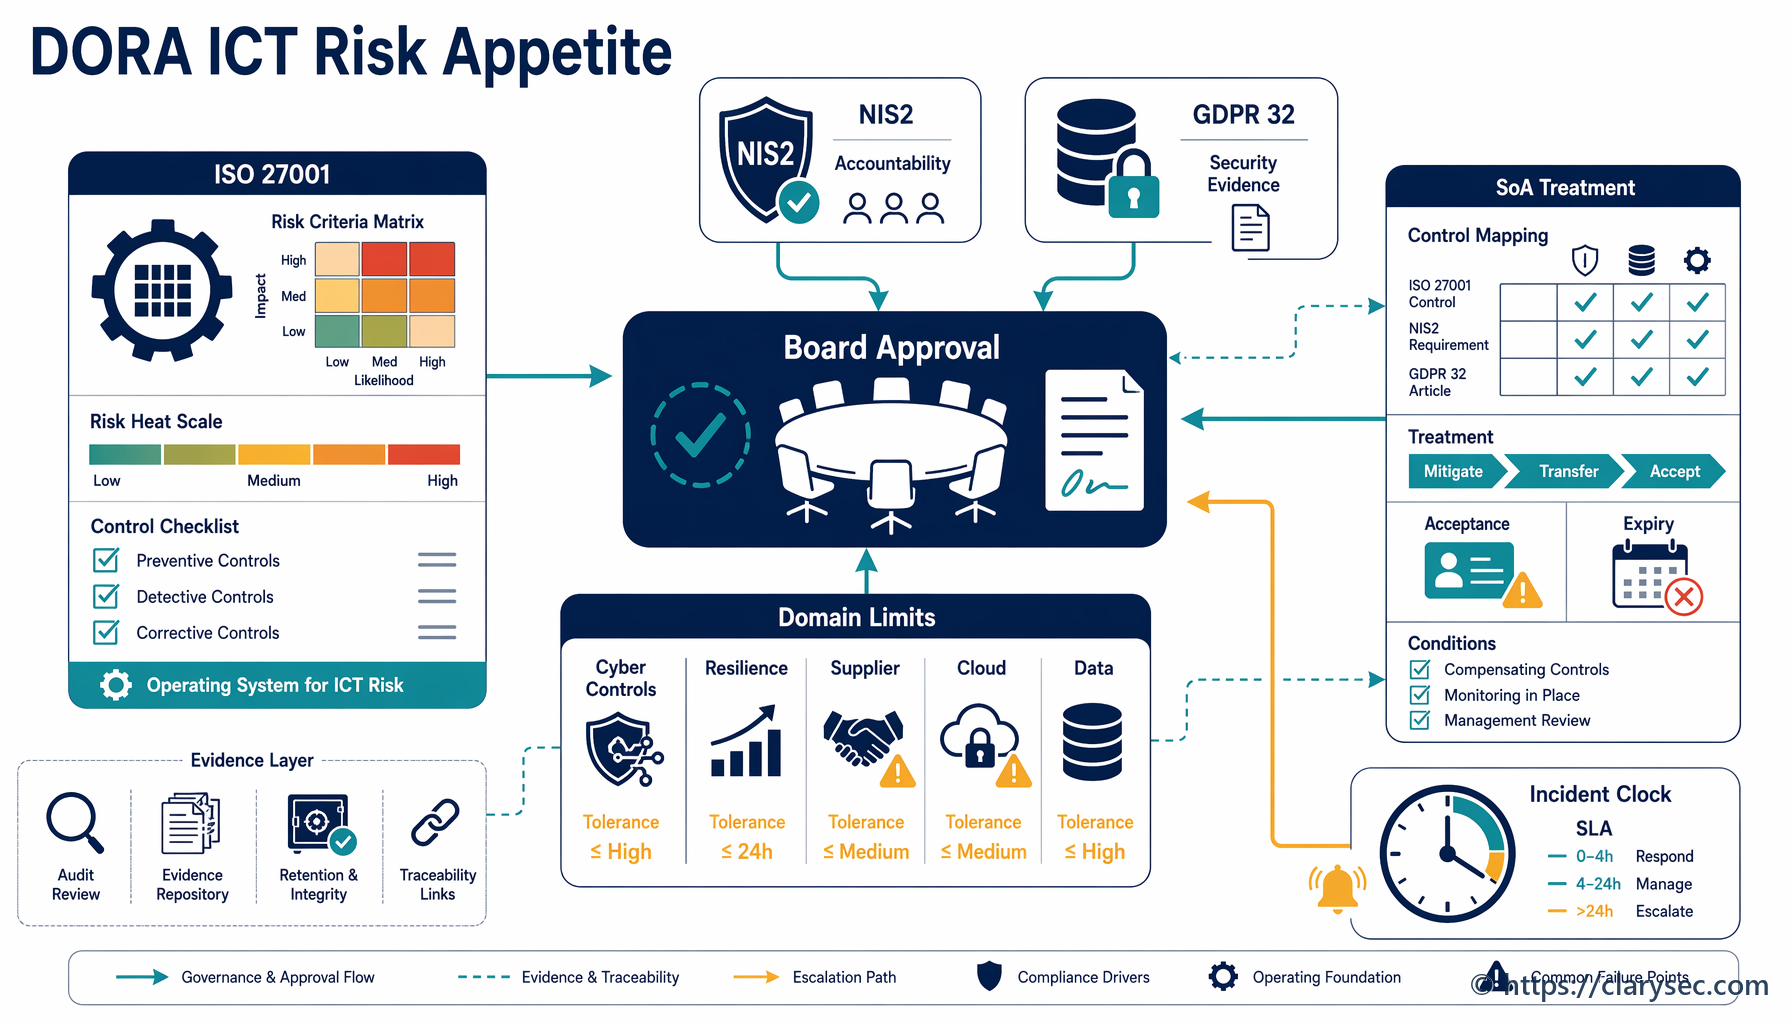
Een praktische gids voor CISO’s, risicoleiders en bestuursorganen voor het definiëren van DORA-ICT-risicobereidheid, meetbare tolerantiedrempels, escalatietriggers en regels voor acceptatie van restrisico met ISO/IEC 27001:2022, NIS2 en GDPR Article 32.
Leer hoe u een ISO 27701:2025 PIMS-audit- en directiebeoordelingscyclus opzet die verantwoordingsplicht onder GDPR aantoonbaar maakt met bewijsmateriaal, CAPA, directiebesluiten en cross-compliance mapping.