Gids voor het register van nalevingsverplichtingen voor cybersecurity 2026

Maria, de CISO van een snelgroeiend fintechplatform, had nog twintig minuten voordat het kwartaalpakket voor de raad van bestuur werd gesloten. Het bericht van de CEO was kort en ongemakkelijk:
“Maria, ik heb één slide nodig waaruit blijkt dat we onze wettelijke cybersecurityverplichtingen voor 2026 onder controle hebben. Niet alleen ISO 27001. Ik bedoel alles. NIS2, DORA, GDPR, onze klantcontracten. Voldoen we eraan? Waar is het bewijs? Wie is eigenaar?”
Om 08:15 kwamen er nog drie verzoeken binnen. Juridische Zaken wilde weten of het bedrijf onder de NIS2-omzettingsregels van een lidstaat als belangrijke entiteit kwalificeerde. De DPO wilde weten of een verdachte database-export moest worden behandeld als een GDPR-inbreuk in verband met persoonsgegevens, een DORA-ernstig ICT-gerelateerd incident, beide of geen van beide. Inkoop wilde goedkeuring voor een leverancier van fraudeanalyse die EU-persoonsgegevens zou verwerken, een kritieke dienst zou ondersteunen en een cloud-subverwerker buiten de EU zou inzetten.
Geen van deze vragen is in 2026 ongebruikelijk. Het wordt gevaarlijk wanneer de organisatie ze niet vanuit één onderhouden bron van waarheid kan beantwoorden.
De meeste bedrijven hebben beleid. Veel bedrijven hebben risicoregisters, leveranciersdossiers, privacyregistraties, incidentdraaiboeken en een Verklaring van Toepasselijkheid. Het hiaat wordt zichtbaar wanneer een bestuurslid, auditor, toezichthouder of belangrijke klant een eenvoudige vraag stelt:
“Laat mij elke toepasselijke wettelijke, regelgevende en contractuele cybersecurityverplichting zien, wie eigenaar is, hoe vaak deze wordt beoordeeld, welke beheersmaatregel deze implementeert, welk bewijsmateriaal dit aantoont en hoe uitzonderingen bij het management worden geëscaleerd.”
Dat is het register van nalevingsverplichtingen voor cybersecurity.
Voor CISO’s, compliancemanagers, auditors en proceseigenaren is dit register geen administratieve spreadsheet meer. Het is het operationele mechanisme dat nationale NIS2-verplichtingen, DORA-toezichtverwachtingen, GDPR-verantwoordingsplicht, ISO/IEC 27001:2022-eisen, klantcontracten en intern beleid verbindt tot een werkend governancesysteem.
Clarysec behandelt het register als een levend ISMS-artefact, niet als een juridische bijlage. In het Beleid inzake juridische en regelgevende naleving geldt voor de compliancefunctie:
“Onderhoudt het Nalevingsregister, waarin alle toepasselijke wetten, standaarden, certificeringen en contractuele clausules zijn opgenomen.”
Uit Beleid inzake juridische en regelgevende naleving, Rollen en verantwoordelijkheden, clausule 4.2.1.
Het belangrijke woord is “onderhoudt”. Een register dat voor certificering wordt gemaakt en tot de volgende audit wordt genegeerd, is geen nalevingsmechanisme. Het is bewijsmateriaal van historisch optimisme.
Wat een register van nalevingsverplichtingen voor cybersecurity in 2026 moet doen
Een bruikbaar verplichtingenregister vervult vijf functies.
Ten eerste identificeert het verplichtingen. Dit omvat wet- en regelgeving, standaarden, certificeringen en contractuele clausules. In 2026 zijn veelvoorkomende bronnen onder meer NIS2 voor essentiële en belangrijke entiteiten, DORA voor onder het toepassingsgebied vallende financiële entiteiten en derde aanbieders van ICT-diensten, GDPR voor verwerkingsverantwoordelijken en verwerkers die EU-persoonsgegevens verwerken, ISO/IEC 27001:2022-eisen voor het ISMS, verplichtingen inzake cloudbeveiliging, clausules voor meldplicht bij inbreuken in klantcontracten, uitbestedingsregels en vereisten voor leveranciersbeveiliging.
Ten tweede classificeert het de toepasselijkheid. NIS2 kan van toepassing zijn omdat de organisatie actief is in een Annex I- of Annex II-sector, digitale infrastructuur levert, optreedt als managed service provider, cloudcomputingdiensten levert of onder een grootte-onafhankelijke categorie valt, zoals DNS, TLD of vertrouwensdiensten. DORA kan van toepassing zijn omdat de organisatie een financiële entiteit is of een derde aanbieder van ICT-diensten die financiële entiteiten ondersteunt. GDPR kan van toepassing zijn omdat de organisatie EU-persoonsgegevens verwerkt, diensten aanbiedt aan personen in de EU of gedrag in de EU monitort.
Ten derde koppelt het verplichtingen aan interne beheersmaatregelen, beleid, processen en systemen. Hier wordt het register operationeel. NIS2 Article 21-risicobeheermaatregelen worden gekoppeld aan risicobeoordeling, incidentafhandeling, bedrijfscontinuïteit, beveiliging van de toeleveringsketen, veilige ontwikkeling, beoordelingen van de doeltreffendheid van beheersmaatregelen, training, cryptografie, toegangscontrole, beheer van bedrijfsmiddelen en MFA waar passend. DORA wordt gekoppeld aan verantwoordingsplicht van het bestuursorgaan, ICT-risicobeheer, incidentclassificatie, weerbaarheidstesten, registers van derde partijen en exitstrategieën. GDPR wordt gekoppeld aan registers van verwerkingsactiviteiten, rechtsgrondslag, gegevensminimalisatie, bewaring, beveiliging van de verwerking, beoordeling van inbreuken in verband met persoonsgegevens en bewijs van verantwoordingsplicht.
Ten vierde wijst het eigenaars en een beoordelingsfrequentie toe. Zonder eigenaarschap wordt naleving een vergaderonderwerp. Met eigenaarschap wordt het een beheerd proces.
Ten vijfde definieert het bewijsmateriaal. Het register moet antwoord geven op de vraag welk artefact vandaag aantoont dat aan deze verplichting wordt voldaan. Bewijsmateriaal kan bestaan uit bestuursnotulen, risicobeoordelingsregistraties, incidenttickets, leveranciers-due diligence, contractclausules, encryptieconfiguraties, kwetsbaarheidsrapporten, toegangsrechtenbeoordelingen, registraties van back-uptests, privacyverklaringen, DPIA’s, beoordelingen van inbreuken in verband met persoonsgegevens en bevindingen van interne audits.
Het beleid van Clarysec maakt deze traceerbaarheid expliciet:
“Alle wettelijke en regelgevende verplichtingen moeten worden gekoppeld aan specifieke beleidslijnen, beheersmaatregelen en eigenaren binnen het Managementsysteem voor informatiebeveiliging (ISMS).”
Uit Beleid inzake juridische en regelgevende naleving, Vereisten voor beleidsimplementatie, clausule 6.2.1.
Het definieert ook bewijsmateriaal als onderdeel van hetzelfde mechanisme:
“Vereiste artefacten of registraties om naleving aan te tonen (bijv. auditlogboeken, encryptie-instellingen, toestemmingsdocumentatie)”
Uit Beleid inzake juridische en regelgevende naleving, Vereisten voor beleidsimplementatie, clausule 6.2.2.3.
Dit is het verschil tussen compliancebewustzijn en compliance-assurance.
Waarom ISO/IEC 27001:2022 de ruggengraat vormt
ISO/IEC 27001:2022 wordt vaak behandeld als certificeringsdoel, maar voor verplichtingenbeheer is de waarde ervan groter. De norm geeft het register een plaats binnen het managementsysteem.
Clausules 4.1 tot en met 4.4 vereisen dat de organisatie interne en externe kwesties begrijpt, belanghebbenden identificeert en wettelijke, regelgevende en contractuele eisen bepaalt die relevant zijn voor het ISMS. Clausules 5.1 tot en met 5.3 vereisen betrokkenheid van de leiding, afstemming van beleid, middelen en toegewezen verantwoordelijkheden. Clausules 6.1 tot en met 6.2 vereisen risicobeoordeling, risicobehandeling, de Verklaring van Toepasselijkheid en meetbare doelstellingen die zijn gebaseerd op toepasselijke eisen. Clausules 8, 9 en 10 vormen de operationele cyclus: beheersmaatregelen implementeren, risico’s opnieuw beoordelen, prestaties monitoren, interne audits uitvoeren, directiebeoordeling uitvoeren en non-conformiteiten corrigeren.
In Zenith Blueprint: de 30-stappenroadmap van een auditor plaatst Clarysec dit vroeg in de fase ISMS Foundation and Leadership, stap 2: Stakeholder Needs and ISMS Scope. De Blueprint adviseert teams om eisen van belanghebbenden te identificeren door wettelijke en regelgevende eisen te beoordelen, contractuele beveiligingsclausules te extraheren, belanghebbenden te interviewen en rekening te houden met branchenormen die partners verwachten.
“Clausule 4.2 vereist geen specifiek document, maar in de praktijk is het nuttig om een stakeholderanalysetabel te maken. Dit kan een eenvoudige tabel zijn met kolommen: Belanghebbende, behoeften/verwachtingen, hoe we hieraan invulling geven.”
Uit Zenith Blueprint, fase ISMS Foundation & Leadership, stap 2.
Die stakeholderanalyse wordt de upstreaminput voor het verplichtingenregister. Het register vormt vervolgens de brug naar risicobehandeling.
In de fase Risk Management, stap 13, geeft Zenith Blueprint teams de instructie om beheersmaatregelen te koppelen aan risico’s, clausules en externe regelgeving:
“Verwijs kruislings naar regelgeving: als bepaalde beheersmaatregelen specifiek worden geïmplementeerd om aan GDPR, NIS2 of DORA te voldoen, kunt u dat vermelden in het risicoregister (als onderdeel van de onderbouwing van de risico-impact) of in de SoA-opmerkingen.”
Uit Zenith Blueprint, fase Risk Management, stap 13: planning van risicobehandeling en Verklaring van Toepasselijkheid.
Dat is de traceerbaarheid die auditors willen zien. Als GDPR encryptie, bewaring en beoordelingen van inbreuken in verband met persoonsgegevens aanstuurt, leg dat vast. Als NIS2 escalatie van incidentmeldingen en maatregelen voor leveranciersbeveiliging aanstuurt, leg dat vast. Als DORA registers voor ICT-risico’s van derde partijen en exittesten aanstuurt, leg dat vast.
De drie ISO/IEC 27002:2022-ankerpunten voor beheersmaatregelen
De centrale ISO/IEC 27002:2022-beheersmaatregel voor verplichtingenbeheer is 5.31, wettelijke, statutaire, regelgevende en contractuele eisen. Clarysec’s Zenith Controls: de gids voor cross-compliance classificeert 5.31 als een preventieve beheersmaatregel die is gekoppeld aan vertrouwelijkheid, integriteit en beschikbaarheid, is afgestemd op het cybersecurityconcept Identify en opereert binnen de Legal and Compliance-capability over governance-, ecosysteem- en beschermingsdomeinen heen.
De uitleg in Zenith Controls is direct:
“Beveiliging bestaat niet in een vacuüm. Zij opereert binnen een netwerk van verplichtingen: sommige vastgelegd in wetgeving, andere in contracten en weer andere in sectorspecifieke regelgeving.”
Uit Zenith Controls, behandeling van ISO/IEC 27002:2022-beheersmaatregel 5.31.
Beheersmaatregel 5.31 werkt niet alleen. Twee ondersteunende beheersmaatregelen zijn essentieel.
Beheersmaatregel 5.2, rollen en verantwoordelijkheden voor informatiebeveiliging, zorgt ervoor dat verplichtingen niet abstract aan “de business” of “IT” worden toegewezen. De mapping in Zenith Controls koppelt 5.2 aan beleidseigenaarschap, nalevingsmonitoring, incidentbeheer, bewustwording, onafhankelijke beoordeling, bewijsbehandeling en governance van geprivilegieerde toegang.
Beheersmaatregel 5.36, naleving van beleid, regels en standaarden voor informatiebeveiliging, sluit de lus. Deze beheersmaatregel zorgt ervoor dat gedocumenteerde eisen worden gevolgd, gemonitord, gerapporteerd en gecorrigeerd. De mapping in Zenith Controls koppelt 5.36 aan informatiebeveiligingsbeleid, disciplinaire processen, onafhankelijke beoordeling, rollen en verantwoordelijkheden, beoordeling van gebeurtenissen, logging, monitoring en beschermde registraties.
Samen beantwoorden deze beheersmaatregelen de kernvragen van de auditor.
| Vraag van de auditor | ISO/IEC 27002:2022-anker | Hoe goed bewijsmateriaal eruitziet |
|---|---|---|
| Welke verplichtingen zijn van toepassing? | 5.31, wettelijke, statutaire, regelgevende en contractuele eisen | Verplichtingenregister, notities van juridische toetsing, extractie van contractclausules, beoordeling van regelgevende toepasselijkheid |
| Wie is eigenaar van elke verplichting en beheersmaatregel? | 5.2, rollen en verantwoordelijkheden voor informatiebeveiliging | RACI-matrix, functieomschrijvingen, aanstellingsregistraties, governancecharter, lijst van eigenaars van beheersmaatregelen |
| Hoe weet u dat beheersmaatregelen worden gevolgd? | 5.36, naleving van beleid, regels en standaarden voor informatiebeveiliging | Nalevingsdashboards, interne-auditrapporten, registraties van uitzonderingen, registraties van corrigerende maatregelen, notulen van directiebeoordelingen |
Voor kleinere organisaties kan dezelfde structuur lichter zijn. Clarysec’s Beleid inzake juridische en regelgevende naleving - mkb bepaalt:
“De GM moet een eenvoudig, gestructureerd Nalevingsregister onderhouden waarin het volgende is opgenomen:”
Uit Beleid inzake juridische en regelgevende naleving - mkb, Governancevereisten, clausule 5.1.1.
Het vereist ook periodieke beoordeling:
“Het Nalevingsregister moet per kwartaal worden beoordeeld en bijgewerkt wanneer:”
Uit Beleid inzake juridische en regelgevende naleving - mkb, Governancevereisten, clausule 5.1.2.
Voor mkb-organisaties kan het register eenvoudig beginnen. Het heeft nog steeds eigenaarschap, frequentie en bewijsmateriaal nodig.
Bouw het register rond verplichtingen, niet rond frameworks
De meest voorkomende fout is het maken van één tracker voor NIS2, een andere voor DORA, een andere voor GDPR, een andere voor ISO/IEC 27001:2022 en nog een andere voor klantcontracten. Dat leidt tot dubbele bewijsverzoeken, conflicterende eigenaars en uitgeputte teams.
Een betere aanpak is het mappen van verplichtingen naar beheersmaatregelen. Eén beveiligingscapability kan aan meerdere wettelijke drivers voldoen als het register de verschillen in trigger, toepassingsgebied, tijdlijn en bevoegde autoriteit behoudt.
Incidentrespons ondersteunt bijvoorbeeld NIS2-melding van significante incidenten, DORA-melding van ernstige ICT-gerelateerde incidenten en GDPR-beoordeling van inbreuken in verband met persoonsgegevens. Leveranciers-due diligence ondersteunt NIS2-beveiliging van de toeleveringsketen, DORA ICT-risico van derde partijen en GDPR-governance voor verwerkers. Logging en monitoring ondersteunen incidentdetectie, doeltreffendheid van beheersmaatregelen en verantwoordingsplicht. Inventarissen van bedrijfsmiddelen en gegevens ondersteunen NIS2, DORA, GDPR en ISO/IEC 27001:2022-risicobeoordeling.
| Verplichtingsthema | NIS2-driver | DORA-driver | GDPR-driver | ISO/IEC 27001:2022- en ISO/IEC 27002:2022-anker | Voorbeelden van bewijsmateriaal |
|---|---|---|---|---|---|
| Beheer van wettelijke verplichtingen | Entiteitsclassificatie, nationale omzetting, toezichtsbevoegdheden | Sectorspecifiek regime voor digitale operationele weerbaarheid | Verantwoordingsplicht en toepasselijk gegevensbeschermingsrecht | Clausule 4.2, Clausule 6.1, beheersmaatregel 5.31 | Verplichtingenregister, toepasselijkheidsmemo, logboek voor juridische updates |
| Eigenaarschap van beheersmaatregelen | Goedkeuring, toezicht en training door het bestuursorgaan | Verantwoordingsplicht van het bestuursorgaan, ICT-rollen en -verantwoordelijkheden | Verantwoordingsplicht van de verwerkingsverantwoordelijke, DPO-taken waar van toepassing | Clausule 5.3, beheersmaatregel 5.2 | RACI, rolbeschrijvingen, attestaties van eigenaars van beheersmaatregelen |
| Incidentmelding | Article 23 gefaseerde melding van significante incidenten | Article 19 melding van ernstige ICT-gerelateerde incidenten | Article 33 melding van inbreuken in verband met persoonsgegevens waar van toepassing | Beheersmaatregelen 5.24 tot 5.28, ISO/IEC 27035-1:2023 | Incidenttickets, classificatiematrix, meldingsregistraties |
| Leveranciers- en cloudrisico | Article 21 beveiliging van de toeleveringsketen | Article 28 ICT-risicobeheer van derde partijen | Article 28 waarborgen voor verwerkers, Chapter V beheersmaatregelen voor doorgifte | Beheersmaatregelen 5.19 tot 5.23, ISO/IEC 27017:2021, ISO/IEC 27018:2020, ISO/IEC 27036-2:2014 | Leveranciersbeoordelingen, contracten, exittests, beoordelingen van subverwerkers |
| Nalevingsmonitoring | Doeltreffendheid van beheersmaatregelen, cyberhygiëne en verwachtingen voor toegangscontrole | Beoordeling van ICT-risicokader, interne audit, weerbaarheidstesten | Naleving aantonen en maatregelen beoordelen | Clausule 9.1, Clausule 9.2, beheersmaatregel 5.36 | Auditrapporten, dashboards, uitzonderingen, corrigerende maatregelen |
Het doel is niet om juridische verschillen te verbergen. Het doel is te voorkomen dat dezelfde capability drie keer wordt geïmplementeerd.
Een praktisch registermodel dat u deze week kunt implementeren
Een verplichtingenregister in Clarysec-stijl moet eenvoudig genoeg zijn om te onderhouden en gedetailleerd genoeg om auditsteekproeven te doorstaan. De minimumvelden zijn:
- Verplichtings-ID.
- Bron, zoals NIS2, DORA, GDPR, ISO/IEC 27001:2022, klantcontract of intern beleid.
- Specifieke artikel-, clausule- of contractreferentie.
- Samenvatting van de eis.
- Onderbouwing van toepasselijkheid.
- Getroffen bedrijfsproces of getroffen dienst.
- Risicoscenario bij niet-naleving.
- Mapping van beheersmaatregelen, inclusief ISO/IEC 27002:2022-beheersmaatregelen en interne beleidsreferenties.
- Eigenaar van de beheersmaatregel.
- Eigenaar van het bewijsmateriaal.
- Beoordelingsfrequentie.
- Locatie van het bewijsmateriaal.
- Uitzonderingen of openstaande hiaten.
- Escalatie-indicator voor directiebeoordeling.
- Datum van laatste beoordeling en datum van volgende beoordeling.
- Status.
Hier volgt een praktisch voorbeeld voor een SaaS-fintechprovider die in de EU actief is.
| Verplichtings-ID | Bron en eis | Interne mapping | Eigenaar | Beoordelingsfrequentie | Bewijsmateriaal |
|---|---|---|---|---|---|
| OBL-001 | NIS2-toepasselijkheid en entiteitsclassificatie voor digitale infrastructuur of managed-serviceactiviteiten | Beleid inzake juridische en regelgevende naleving, beheersmaatregel 5.31, ISMS-toepassingsgebied | Compliance Manager | Per kwartaal en bij wijziging van diensten | Toepasselijkheidsmemo, entiteitsregistratiegegevens, bestuursbriefing |
| OBL-002 | DORA ICT-risicobeheer van derde partijen voor kritieke of belangrijke ICT-diensten | Leveranciersbeveiligingsprocedure, beheersmaatregelen 5.19 tot 5.23, DORA-leveranciersregister | Eigenaar leveranciersrisico | Per kwartaal en vóór onboarding van een nieuwe kritieke leverancier | Leveranciersregister, due diligence, contractclausules, exittest |
| OBL-003 | GDPR-beoordeling van inbreuken in verband met persoonsgegevens en verantwoordingsplicht | Incidentresponsplan, privacyprocedure, beheersmaatregelen 5.24 tot 5.28 en 5.34 | DPO en Incident Manager | Per incident, kwartaalbeoordeling van trends | Beoordeling van inbreuk in verband met persoonsgegevens, incidentticket, meldingsbesluit, geleerde lessen |
| OBL-004 | ISO/IEC 27001:2022 monitoring, interne audit en directiebeoordeling | Proces voor audit en nalevingsmonitoring, beheersmaatregel 5.36 | ISMS-manager | Jaarlijks auditplan, kwartaalmonitoring | Interne-auditrapport, KPI-dashboard, logboek van corrigerende maatregelen |
| OBL-005 | Klantcontract vereist melding van beveiligingsincident binnen 24 uur | Contractregister, draaiboek voor incidentcommunicatie | Customer Success en Juridische Zaken | Bij contractwijziging en per incident | Extract van contractclausule, registratie van incidentcommunicatie |
Let op hoe elke rij uitvoerbaar is. Er staat niet alleen “voldoen aan DORA”. De rij identificeert de eis, interne mapping, eigenaar, beoordelingsritme en bewijsmateriaal.
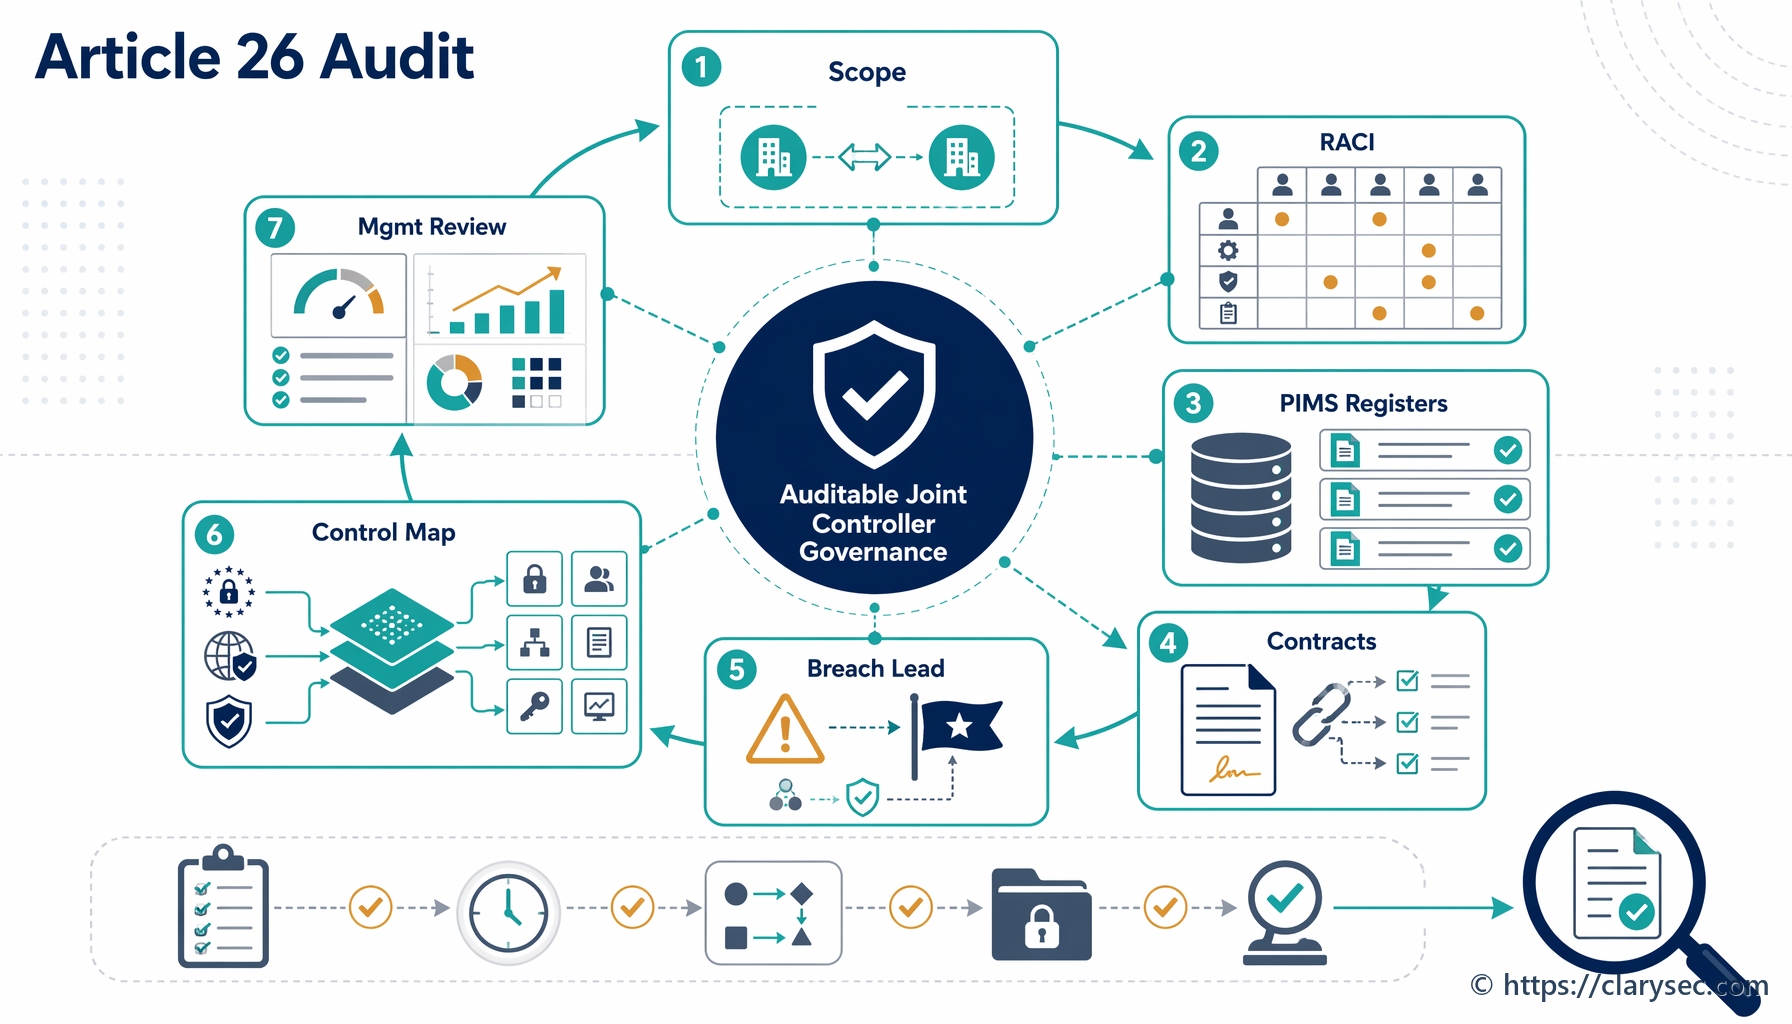
Clarysec’s Beleid inzake governancerollen en -verantwoordelijkheden - mkb versterkt deze discipline rond eigenaarschap:
“Governanceverantwoordelijkheden (bijv. beleidsbeoordeling, goedkeuring van uitzonderingen, toezicht op aanbieders) moeten worden toegewezen aan specifieke personen of rollen.”
Uit Beleid inzake governancerollen en -verantwoordelijkheden - mkb, Governancevereisten, clausule 5.3.
Voor enterprise-omgevingen moet hetzelfde concept worden weerspiegeld in een RACI-matrix, een register van eigenaarschap van beheersmaatregelen en managementrapportage.
Voorbeeld van incidentmelding: één draaiboek, meerdere verplichtingen
Een SaaS-provider stelt vast dat deze mogelijk binnen het toepassingsgebied van NIS2 valt omdat hij cloud- of managed-serviceactiviteiten in de EU levert en aan relevante grootte- of sectorcriteria voldoet. De organisatie heeft al een incidentresponsplan, maar heeft NIS2-rapportage nog niet gekoppeld aan escalatieprocedures.
De registervermelding moet de verplichting nauwkeurig vastleggen:
- Bron: NIS2 Article 23.
- Eis: de CSIRT of bevoegde autoriteit zonder onnodige vertraging informeren over significante incidenten, met een vroegtijdige waarschuwing binnen 24 uur, een melding binnen 72 uur en een eindrapport binnen één maand.
- Toepasselijkheid: mogelijk van toepassing vanwege dienstencategorie en activiteiten in lidstaten.
- Risico bij niet-naleving: overtreding van regelgeving, vertraagde kennisgeving aan stakeholders, verlies van klantvertrouwen.
Koppel dit vervolgens aan beheersmaatregelen. ISO/IEC 27002:2022-beheersmaatregelen 5.24 tot 5.28 behandelen planning van incidentbeheer, beoordeling, respons, leren en bewijsverzameling. Beheersmaatregel 5.31 behandelt het volgen van wettelijke verplichtingen. Beheersmaatregel 5.2 behandelt roltoewijzing. Beheersmaatregel 5.36 behandelt monitoring of het proces wordt gevolgd.
Eigenaarschap moet expliciet zijn. De Incident Manager is eigenaar van classificatie en escalatie. Juridische Zaken of Compliance is eigenaar van interpretatie richting toezichthouders en autorisatie van meldingen. Communicatie is eigenaar van klantcommunicatie. De eigenaar van het bewijsmateriaal onderhoudt het incidentdossier.
Bewijsmateriaal moet bestaan uit de registratie van incidentclassificatie, tijdlijn, tijdstip van bewustwording, triagetijd, escalatietijd, meldingsbesluit, indien van toepassing indiening bij de toezichthouder, besluit over klantcommunicatie, geleerde lessen en corrigerende maatregelen.
Een tabletop-oefening maakt het register vervolgens concreet. Gebruik een scenario waarin een cloudmisconfiguratie leidt tot mogelijke blootstelling van klantgegevens en verstoring van dienstverlening. Test of het team de NIS2-klok van 24 uur kan identificeren, kan bepalen of een GDPR-beoordeling van een inbreuk in verband met persoonsgegevens vereist is, potentiële DORA-impact kan classificeren als financiële diensten zijn geraakt en een volledig bewijsdossier kan opleveren.
Zo wordt het verplichtingenregister een beheersmaatregel. Het verandert operationeel gedrag.
Bewijsbeheer is waar audits vaak mislukken
Veel organisaties kunnen een register tonen. Minder organisaties kunnen aantonen dat bewijsmateriaal volledig, actueel, beschermd en gekoppeld is.
Clarysec’s Beleid voor audit en toezicht op naleving - mkb geeft de basiseis:
“Alle bewijsmateriaal moet worden opgeslagen in een centrale auditmap.”
Uit Beleid voor audit en toezicht op naleving - mkb, Vereisten voor beleidsimplementatie, clausule 6.2.1.
Die zin lost een veelvoorkomende auditmislukking op. Bewijsmateriaal dat verspreid is over e-mail, Jira-tickets, SharePoint-mappen, leveranciersportalen en persoonlijke schijven is niet auditgereed. De centrale map hoeft geen letterlijke map voor elk bestand te zijn, maar er moet een gecontroleerde bewijsrepository of index zijn die een auditor laat zien waar het gezaghebbende artefact zich bevindt.
Voor elke verplichting moet bewijsmateriaal consistent worden benoemd, worden gekoppeld aan de verplichtings-ID en de beheersmaatregel-ID, eigendom zijn van een benoemde persoon of rol, beschermd zijn tegen ongeautoriseerde wijziging, worden bewaard volgens wettelijke en contractuele eisen, volgens een gedefinieerde frequentie worden beoordeeld en worden gekoppeld aan uitzonderingen en corrigerende maatregelen.
De behandeling van beheersmaatregel 5.31 in Zenith Controls koppelt wettelijke eisen aan bewaring van registraties via beheersmaatregel 5.33, privacy en bescherming van persoonlijk identificeerbare informatie (PII) via beheersmaatregel 5.34, onafhankelijke beoordeling via beheersmaatregel 5.35 en interne naleving via beheersmaatregel 5.36. Dit is van belang omdat bewijsmateriaal zelf gereguleerde informatie kan bevatten, zoals persoonsgegevens, forensische indicatoren, logboeken van geprivilegieerde toegang of vertrouwelijke klantgegevens.
De auditlens: hoe verschillende beoordelaars het register testen
Een sterk register doorstaat meerdere auditperspectieven.
Een ISO/IEC 27001:2022-auditor begint met context, belanghebbenden, toepassingsgebied, risicobehandeling, de Verklaring van Toepasselijkheid, monitoring, interne audit en directiebeoordeling. Voor beheersmaatregel 5.31 verwacht de auditor te zien dat toepasselijke wettelijke en contractuele eisen worden geïdentificeerd, actueel worden gehouden en in beheersmaatregelen worden verwerkt. Voor beheersmaatregel 5.2 test de auditor of verantwoordelijkheden zijn toegewezen en begrepen. Voor beheersmaatregel 5.36 zoekt de auditor naar monitoring, non-conformiteiten en corrigerende maatregelen.
Een beoordelaar die op NIST is afgestemd, richt zich op governance-uitkomsten. NIST Cybersecurity Framework 2.0 GOVERN omvat GV.OC-03, dat verwacht dat wettelijke, regelgevende en contractuele eisen met betrekking tot cybersecurity, inclusief privacy- en burgerlijke-vrijhedenverplichtingen, worden begrepen en beheerd. De beoordelaar kan vragen om een organisatieprofiel, gap-analyse en geprioriteerd actieplan, en vervolgens steekproefsgewijs toetsen of verplichtingen worden vertaald naar beheer van bedrijfsmiddelen, toegangscontrole, gegevensbescherming, logging, respons en herstel.
Een COBIT 2019- of ISACA-auditor kijkt via governance- en managementdoelstellingen. MEA03, Managed Compliance With External Requirements, is bijzonder relevant. De auditor kan testen of externe eisen worden geïdentificeerd via MEA03.01, of responsen worden geoptimaliseerd via MEA03.02, of naleving wordt bevestigd via MEA03.03 en of assurance wordt verkregen via MEA03.04.
Een ISACA ITAF-gebaseerde auditor legt de nadruk op voldoende en passend bewijsmateriaal. Deze kan een GDPR-meldingsvereiste voor inbreuken, een DORA-vereiste voor het leveranciersregister en een NIS2-vereiste voor incidentmelding selecteren en vervolgens vragen om de volledige end-to-end bewijsroute.
Een technische beoordelaar kan beheersmaatregel 5.36 valideren via configuratiebewijsmateriaal. Als het register vermeldt dat NIS2 en klantcontracten MFA vereisen voor geprivilegieerde toegang, kan deze de instellingen van de identiteitsprovider controleren. Als het vermeldt dat GDPR en contracten encryptie vereisen, kan deze database-encryptie, registraties voor sleutelbeheer en gegevensstroomdiagrammen inspecteren. Als DORA monitoring van ICT-diensten van derde partijen vereist, kan deze dienstbeoordelingen, SLA-rapporten en registraties van exittests inspecteren.
| Framework of beoordelaar | Wat wordt getest | Registerbewijsmateriaal dat helpt |
|---|---|---|
| ISO/IEC 27001:2022 | Clausules 4.2, 6.1, 6.1.3, 9.1, 9.2 en 9.3 | Analyse van belanghebbenden, SoA-koppelingen, auditplan, notulen van directiebeoordelingen |
| NIST CSF 2.0 | GOVERN-uitkomsten, vooral GV.OC-03 | Inventaris van wettelijke eisen, huidig en doelprofiel, actieplan |
| COBIT 2019 | MEA03 naleving van externe eisen | Nalevingsrapporten, registraties van eigenaarschap, goedkeuringen van uitzonderingen |
| NIS2-, DORA- en GDPR-toezichthouders | Specifieke wettelijke uitkomsten | Mappings op artikelniveau, incidentregistraties, leveranciersdossiers, meldingsbesluiten |
| Technische beoordelaar | Of genoemde beheersmaatregelen werken | Configuratie-exporten, logboeken, toegangsrechtenbeoordelingen, testregistraties |
Het register heeft governancebewijsmateriaal én technisch bewijsmateriaal nodig.
Directiebeoordeling sluit de verantwoordingslus
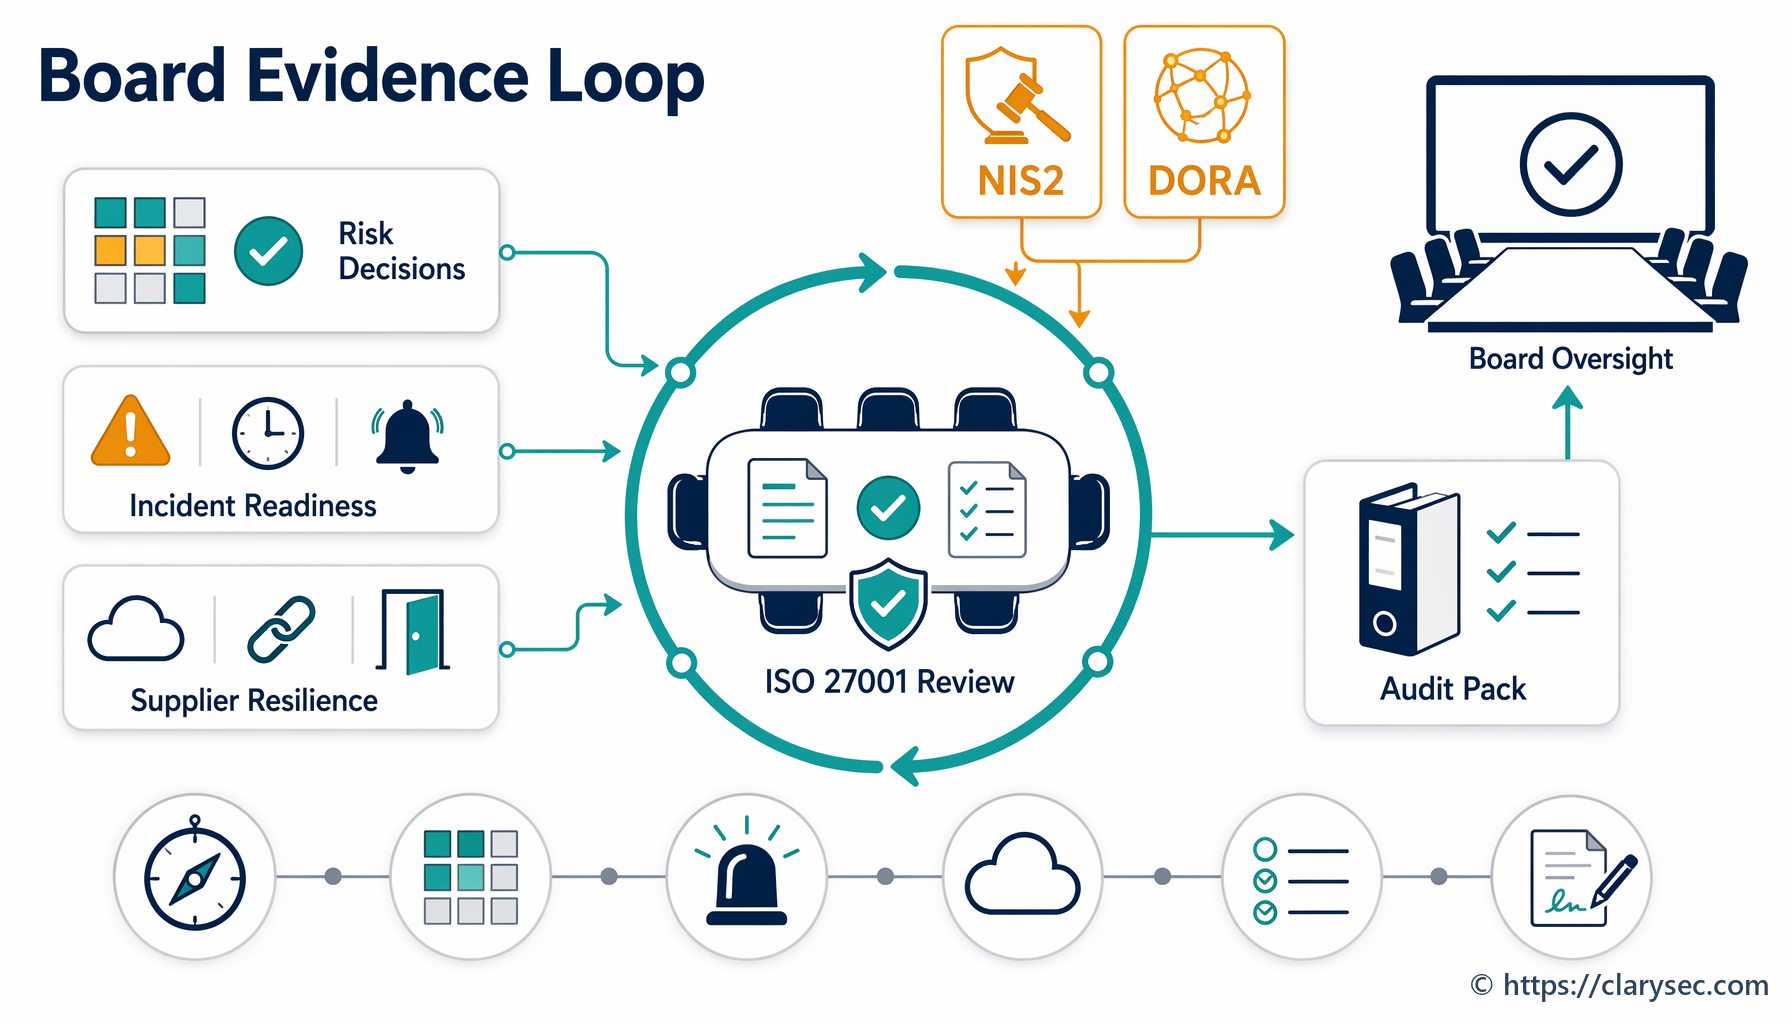
Een register van nalevingsverplichtingen mag niet stilzwijgend eigendom zijn van Compliance. Het moet in de directiebeoordeling terechtkomen, omdat NIS2, DORA, GDPR en ISO/IEC 27001:2022 allemaal uitgaan van verantwoordingsplicht.
NIS2 vereist dat bestuursorganen cybersecurityrisicobeheermaatregelen goedkeuren en toezicht houden op de implementatie. DORA legt de uiteindelijke verantwoordingsplicht voor ICT-risicobeheer bij het bestuursorgaan. GDPR vereist dat verwerkingsverantwoordelijken naleving kunnen aantonen. ISO/IEC 27001:2022 vereist dat de directiebeoordeling rekening houdt met wijzigingen in context, behoeften van belanghebbenden, auditresultaten, monitoringresultaten, resultaten van risicobeoordelingen, behandelingsstatus en verbetermogelijkheden.
Clarysec’s Informatiebeveiligingsbeleid is op deze verwachting afgestemd:
“Directiebeoordelingsactiviteiten (volgens ISO/IEC 27001 Clausule 9.3) moeten ten minste jaarlijks worden uitgevoerd en moeten omvatten:”
Uit Informatiebeveiligingsbeleid, Governancevereisten, clausule 5.3.
Het mkb-auditbeleid voegt de operationele koppeling toe:
“Auditbevindingen en statusupdates moeten worden opgenomen in het ISMS-managementbeoordelingsproces.”
Uit Beleid voor audit en toezicht op naleving - mkb, Governancevereisten, clausule 5.4.3.
Een directiebeoordeling heeft niet elke rij nodig. Zij heeft trends, risicobesluiten, uitzonderingen, middelen en verantwoordingsplicht nodig.
| Onderwerp voor directiebeoordeling | Voorbeeldmeting of -besluit |
|---|---|
| Wijzigingen in toepasselijkheid | Nieuwe NIS2-registratieverplichting in lidstaat geïdentificeerd en eigenaar toegewezen |
| Openstaande nalevingshiaten | DORA-exittest voor leveranciers te laat voor twee kritieke ICT-diensten |
| Gezondheid van bewijsmateriaal | 92 procent van de verplichtingen heeft actueel bewijsmateriaal en 8 procent is verlopen |
| Uitzonderingen | Tijdelijke afwijking van bewaartermijn voor logboeken goedgekeurd tot uitbreiding van opslag |
| Incidenten en meldingen | Twee beveiligingsincidenten beoordeeld, geen melding aan toezichthouder vereist, onderbouwing vastgelegd |
| Auditbevindingen | Drie kleine non-conformiteiten, eigenaars en termijnen voor corrigerende maatregelen bevestigd |
| Regelgevende horizon | Aankomende wijzigingen in contracten en nationale omzetting onder juridische toetsing |
Dit verandert het register van een nalevingsbestand in een leiderschapstool.
Veelvoorkomende faalpatronen en hoe u ze voorkomt
Het eerste faalpatroon is dat Juridische Zaken eigenaar is van de wet, Security eigenaar is van de beheersmaatregelen en niemand eigenaar is van de mapping. Clarysec voorkomt dit door te eisen dat verplichtingen in het ISMS worden gekoppeld aan beleid, beheersmaatregelen en eigenaars.
Het tweede is het volgen van frameworks in plaats van verplichtingen. Een registervermelding waarin alleen “DORA” staat, is niet uitvoerbaar. Een registervermelding waarin staat “DORA Article 28 ICT-risicobeheer van derde partijen vereist due diligence, contractuele bepalingen, monitoring en exitstrategieën” is uitvoerbaar.
Het derde is ontbrekende frequentie. Kwartaalbeoordeling is voor veel organisaties een praktische baseline, met gebeurtenisgestuurde updates voor nieuwe diensten, nieuwe landen, nieuwe leveranciers, incidenten, audits en contractwijzigingen.
Het vierde is bewijsmateriaal dat bestaat maar niet kan worden gevonden. Het principe van de centrale auditmap adresseert dit rechtstreeks.
Het vijfde is informele uitzonderingen. Als een beheersmaatregel tijdelijk niet aan een verplichting kan voldoen, moet de uitzondering worden gedocumenteerd, op risico beoordeeld, goedgekeurd, tijdgebonden gemaakt en beoordeeld.
Het zesde is ceremoniële directiebeoordeling. Het register moet besluiten aansturen over budget, personele bezetting, leveranciersremediatie, contractonderhandeling, risicoacceptatie en corrigerende maatregelen.
Hoe Clarysec het register omzet in een operationeel mechanisme
Clarysec’s 30-stappenaanpak maakt verplichtingenbeheer praktisch.
In Zenith Blueprint identificeert stap 2 stakeholderbehoeften en toepasselijke eisen. Stap 13 koppelt beheersmaatregelen aan risico’s, clausules en de Verklaring van Toepasselijkheid. Stap 23 behandelt organisatorische beheersmaatregelen, inclusief de eis om een register van wettelijke en regelgevende eisen op te bouwen en te onderhouden.
De Blueprint stelt:
“Werk samen met Juridische Zaken, Compliance of een externe juridisch adviseur om een register op te bouwen van toepasselijke wetten, regelgeving en contractuele verplichtingen met betrekking tot informatiebeveiliging (5.31). Dit moet gegevensbeschermingswetgeving (bijv. GDPR), sectorspecifieke eisen en certificeringsverplichtingen omvatten. Zorg ervoor dat het ISMS-team weet waarnaar het kan verwijzen en dat wijzigingen ten minste per kwartaal worden beoordeeld.”
Uit Zenith Blueprint, fase Controls in Action, stap 23.
Clarysec-beleidsdocumenten bieden de governanceregels: het register onderhouden, verantwoordelijkheden toewijzen, bewijsmateriaal centraliseren, bevindingen beoordelen en status opnemen in de directiebeoordeling.
Zenith Controls biedt het cross-compliancekompas. Voor beheersmaatregel 5.31 koppelt het verplichtingenbeheer aan GDPR-verantwoordingsplicht, NIS2-cybersecurityverplichtingen, DORA ICT-risicobeheer, NIST CSF-governance, NIST SP 800-53-programmabeheer en continue monitoring, en COBIT 2019-monitoring van externe naleving. Voor beheersmaatregel 5.2 verbindt het rolverantwoordingsplicht met GDPR, NIS2, DORA, NIST en COBIT. Voor beheersmaatregel 5.36 verbindt het monitoring van naleving van beleid met GDPR-verantwoordingsplicht, NIS2-cyberhygiëne en verwachtingen rond toegangscontrole, DORA-operationele weerbaarheid, NIST-continue monitoring en COBIT-conformiteitsmonitoring.
De waarde is eenvoudig: één register, één beheersmaatregelenarchitectuur, veel nalevingsuitkomsten.
Volgende stappen: maak uw verplichtingenregister auditgereed
De organisaties die naleving in 2026 goed beheersen, zijn niet de organisaties met de meeste spreadsheets. Het zijn de organisaties met traceerbaarheid: van verplichting naar eigenaar, van eigenaar naar beheersmaatregel, van beheersmaatregel naar bewijsmateriaal, van bewijsmateriaal naar beoordeling en van beoordeling naar verbetering.
Begin met deze acties:
- Maak of actualiseer uw register van nalevingsverplichtingen voor cybersecurity.
- Voeg NIS2, DORA, GDPR, ISO/IEC 27001:2022 en belangrijke contractuele klantverplichtingen toe.
- Koppel elke verplichting aan beleidslijnen, ISO/IEC 27002:2022-beheersmaatregelen, eigenaars, beoordelingsfrequentie en bewijsmateriaal.
- Identificeer hiaten, uitzonderingen en verlopen bewijsmateriaal.
- Voeg de registerstatus toe aan de volgende ISMS-directiebeoordeling.
- Gebruik Clarysec’s Zenith Blueprint om het register in de 30-stappenroadmap voor het ISMS te plaatsen.
- Gebruik Zenith Controls om verplichtingen kruislings te koppelen aan verwachtingen vanuit ISO, NIST, COBIT, GDPR, NIS2 en DORA.
- Gebruik Clarysec’s Beleid inzake juridische en regelgevende naleving, Beleid inzake juridische en regelgevende naleving - mkb, Beleid inzake governancerollen en -verantwoordelijkheden - mkb, Beleid voor audit en toezicht op naleving - mkb en Informatiebeveiligingsbeleid om eigenaarschap, beoordeling, opslag van bewijsmateriaal en verantwoordingsplicht van het management te formaliseren.
Clarysec kan u helpen die traceerbaarheid in uw ISMS in te bouwen voordat de auditor, toezichthouder, het bestuurslid of de klant erom vraagt. Download de relevante Clarysec-beleidssjablonen, breng deze week uw eerste tien verplichtingen in kaart en verander naleving van een noodgreep in een besturingssysteem.
Frequently Asked Questions
About the Author

Igor Petreski
Compliance Systems Architect, Clarysec LLC
Igor Petreski is a cybersecurity leader with over 30 years of experience in information technology and a dedicated decade specializing in global Governance, Risk, and Compliance (GRC).Core Credentials & Qualifications:• MSc in Cyber Security from Royal Holloway, University of London• PECB-Certified ISO/IEC 27001 Lead Auditor & Trainer• Certified Information Systems Auditor (CISA) from ISACA• Certified Information Security Manager (CISM) from ISACA • Certified Ethical Hacker from EC-Council