GDPR-draaiboek voor PII-inbreuken binnen 72 uur voor CISO’s

Het is 02:13 uur op een dinsdag wanneer de waarschuwing afgaat.
Maria, de CISO van een snelgroeiend FinTech-SaaS-platform, wordt wakker door een SOC-escalatie: afwijkende databasequery’s zijn uitgevoerd vanaf een ontwikkelaarsaccount. Het account heeft tabellen geraadpleegd met klantnamen, e-mailadressen, transactiehistorie en nationale identificatienummers. Binnen enkele minuten bevestigt het team dat de inloggegevens van de ontwikkelaar via een phishingaanval zijn buitgemaakt. Het blootstellingsvenster is onduidelijk. De intentie van de aanvaller is onbekend. De impactomvang wordt nog bepaald.
De klok begint nu te lopen.
Voor GDPR heeft Maria mogelijk 72 uur om een toezichthoudende autoriteit te informeren als het incident waarschijnlijk een risico inhoudt voor natuurlijke personen. Onder NIS2 kan, als de onderneming een essentiële of belangrijke entiteit is en het incident significant is, binnen 24 uur een vroege waarschuwing vereist zijn en binnen 72 uur een formele melding. Onder DORA kunnen ook rapportageverplichtingen voor ICT-incidenten in de financiële sector en verplichtingen inzake operationele weerbaarheid relevant zijn. Klanten, verzekeraars, juridisch adviseurs, bestuurders en auditors zullen allemaal antwoorden willen.
Dit is het moment waarop een generiek incidentresponsplan vaak tekortschiet. Een draaiboek voor malware kan uitleggen hoe hosts worden geïsoleerd. Een SOC-procedure kan uitleggen hoe logs worden veiliggesteld. Maar een ISO/IEC 27701:2025-proces voor het beheer van inbreuken in verband met persoonsgegevens moet onder druk moeilijkere vragen beantwoorden:
- Zijn persoonsgegevens blootgesteld, gewijzigd, verloren gegaan, vernietigd of zonder autorisatie geraadpleegd?
- Handelt de organisatie als verwerkingsverantwoordelijke, verwerker, gezamenlijke verwerkingsverantwoordelijke of subverwerker?
- Wanneer vond de kennisname plaats, en welk bewijsmateriaal toont dat aan?
- Is melding aan een toezichthouder vereist op grond van GDPR Article 33?
- Lopen getroffen personen een hoog risico onder GDPR Article 34?
- Als de organisatie als verwerker optreedt, hoe snel moet de verwerkingsverantwoordelijke dan worden geïnformeerd?
- Welk bewijsmateriaal zal het besluit zes maanden later tijdens een audit onderbouwen?
Het verschil tussen chaos en beheersing ligt niet in het aantal beveiligingstools in de stack. Het ligt in de vraag of de organisatie een gedisciplineerd Privacy Information Management System, of PIMS, heeft ingericht dat incidentrespons, privacygovernance, bewijsbehandeling, leveranciersescalatie en rapportage aan toezichthouders verbindt in één verdedigbare levenscyclus.
Inbreukbeheer begint vóór iemand “inbreuk” zegt
De eerste operationele fout is de aanname dat beheer van PII-inbreuken pas begint nadat juridische zaken een inbreuk in verband met persoonsgegevens heeft bevestigd. In werkelijkheid begint het proces wanneer een persoon, systeem, leverancier of klant iets opmerkt dat PII kan betreffen.
Clarysecs Zenith Blueprint: 30-stappenroadmap voor auditors Zenith Blueprint plaatst deze menselijke trigger in de fase Beheersmaatregelen in de praktijk, stap 16: Mensgerichte beheersmaatregelen II. De gids stelt:
“Een effectief systeem voor incidentrespons begint niet met tools, maar met mensen. Beheersmaatregel 6.8 benadrukt het belang van waarborgen dat elke medewerker, contractant of stakeholder weet hoe een potentieel beveiligingsincident wordt herkend en gemeld, en zich veilig en bevoegd voelt om dat te doen.”
Dit is belangrijk omdat veel privacy-incidenten niet als eerste door een SIEM worden gedetecteerd. Ze beginnen met een supportmedewerker die de bijlage van een andere klant ziet, een payrollmedewerker die een verkeerd geadresseerde spreadsheet opmerkt, een klant die de factuur van een andere gebruiker meldt, of een leverancier die een verloren laptop rapporteert.
Het Mkb-beleid inzake gegevensbescherming en privacy Mkb-beleid inzake gegevensbescherming en privacy, sectie Handhaving en naleving, clausule 8.3.1, maakt hiervan een onmiddellijke verplichting:
“Alle inbreuken in verband met persoonsgegevens of vermoedelijke incidenten moeten onmiddellijk aan de privacycoördinator worden gemeld.”
Voor enterprise-programma’s wijst het Beleid inzake gegevensbescherming en privacy Beleid inzake gegevensbescherming en privacy, sectie Handhaving en naleving, clausule 8.3.2, de verantwoordelijkheid toe:
“De Functionaris voor gegevensbescherming (FG) moet de indamming, analyse en escalatie van inbreuken leiden in overeenstemming met ISO/IEC 27035 en GDPR Article 33 en Article 34.”
Dat is de verschuiving van “IT onderzoekt het” naar “de PIMS-levenscyclus voor inbreuken is geactiveerd”.
Het eerste drukpunt: gebeurtenis, beveiligingsincident, privacy-incident of PII-inbreuk
Om 02:13 uur heeft Maria’s team een waarschuwing. Er is nog geen bevestigde meldingsplichtige inbreuk. Het eerste kritieke besluit is de classificatie.
De Zenith Blueprint, fase Beheersmaatregelen in de praktijk, stap 23: Organisatorische beheersmaatregelen, licht ISO/IEC 27002:2022-beheersmaatregel 5.25, Beoordeling van en besluitvorming over informatiebeveiligingsgebeurtenissen, toe:
“Niet elke afwijking is een ramp. Niet elke waarschuwing wijst op compromittering. In de praktijk worden beveiligingsteams en bedrijfseenheden overspoeld met ruis: aanmeldpogingen, logafwijkingen, kleine beleidsovertredingen, shadow-IT-activiteit. De echte uitdaging ligt niet alleen in detectie, maar in het onderscheiden van onschuldige en schadelijke signalen en weten wat escalatie vereist.”
Een levenscyclus voor privacy-inbreuken moet dat onderscheid herhaalbaar maken. Dit mag niet afhangen van wie toevallig wachtdienst heeft, welke jurist als eerste aansluit, of hoe comfortabel de CISO is met onzekerheid.
Een praktisch classificatiemodel van Clarysec onderscheidt vier fasen:
| Classificatiefase | Vraag | Typische eigenaar | Vereist bewijsmateriaal |
|---|---|---|---|
| Gebeurtenis | Is er iets ongebruikelijks gebeurd? | Helpdesk, SOC, bedrijfseigenaar | Ticket, melding, waarschuwing, e-mail, loguittreksel |
| Beveiligingsincident | Vormde de gebeurtenis een bedreiging voor de informatiebeveiliging of is deze gecompromitteerd? | Incidentresponscoördinator | Incidentticket, triagenotities, getroffen systemen |
| Privacy-incident | Kan de gebeurtenis betrekking hebben op PII of privacyverplichtingen? | Privacyverantwoordelijke of FG | PII-categorieën, betrokkenen, verwerkingsrol |
| Bevestigde of vermoedelijke PII-inbreuk | Is PII onrechtmatig of per ongeluk blootgesteld, verloren gegaan, gewijzigd, vernietigd of geraadpleegd? | FG, privacyverantwoordelijke, juridische zaken, bedrijfseigenaar | Risicobeoordeling, meldingsbesluit, bewijsregister |
Het woord “vermoedelijk” is essentieel. Clarysec adviseert niet te wachten op volledige zekerheid voordat de workflow voor privacy-inbreuken wordt geopend. Het inbreukenregister moet worden geopend zodra een PII-inbreuk redelijkerwijs wordt vermoed, en vervolgens worden bijgewerkt naarmate de feiten worden vastgesteld.
Het Beleid inzake beheer van PII-incidenten en inbreuken Beleid inzake beheer van PII-incidenten en inbreuken, sectie Classificatie en inbreukbeoordeling, clausule 4.2.3, verplicht verwerkingsverantwoordelijken om het besluit vóór externe actie te documenteren:
“[Verwerkingsverantwoordelijke] De Functionaris voor gegevensbescherming / privacyadviseur MOET voor elke bevestigde of redelijkerwijs vermoede PII-inbreuk het risico voor getroffen betrokkenen beoordelen en de meldingsaanbeveling, risicomotivering en het advies in REG10 vastleggen voordat het externe meldingsbesluit wordt genomen.”
Die clausule vormt de operationele kern van een auditklare GDPR-respons op inbreuken: beoordeel het risico, leg de motivering vast, registreer het advies, neem het besluit en bewaar het bewijsmateriaal in REG10.
De termijn van 72 uur is een bewijsprobleem, geen agendaherinnering
Veel teams behandelen de GDPR-meldingstermijn van 72 uur als een deadline in een projectplanning. Bij een echt incident is het moeilijkste onderdeel aantonen wanneer kennisname plaatsvond, wat op dat moment bekend was, hoe snel de organisatie handelde en waarom het meldingsbesluit redelijk was.
Het Mkb-incidentresponsbeleid Mkb-incidentresponsbeleid, sectie Doel, clausule 1.2, kadert de doelstelling:
“Dit beleid stelt de organisatie in staat schade te beperken, klantgegevens te beschermen en te voldoen aan wettelijke verplichtingen, zoals de GDPR-verplichting om inbreuken in verband met persoonsgegevens binnen 72 uur te melden.”
Het Mkb-beleid inzake gegevensbescherming en privacy, sectie Handhaving en naleving, clausule 8.3.3, bepaalt:
“Waar vereist, moeten autoriteiten en getroffen personen binnen 72 uur worden geïnformeerd.”
Voor enterprise-programma’s bepaalt het Beleid inzake gegevensbescherming en privacy, sectie Handhaving en naleving, clausule 8.3.3:
“Inbreuken die de wettelijke meldingsdrempel halen, moeten binnen 72 uur aan toezichthoudende autoriteiten worden gemeld.”
Het doel is niet om elke afwijking te melden. Het doel is om snel genoeg een verdedigbaar besluit te nemen zodat een vereiste melding tijdig kan plaatsvinden. Een volwassen PIMS hanteert daarom interne termijnen die korter zijn dan externe wettelijke termijnen.
| Tijd sinds kennisname | PIMS-actie | In REG10 vast te leggen bewijsmateriaal |
|---|---|---|
| 0 tot 4 uur | PII-incidentregistratie openen, eigenaar toewijzen, initieel bewijsmateriaal veiligstellen, verwerkingsrol vaststellen | Intakeverslag, tijdstip van kennisname, toegewezen rollen, initiële betrokken systemen en gegevens |
| 4 tot 12 uur | Blootstelling indammen, PII-categorieën vaststellen, verplichtingen als verwerkingsverantwoordelijke of verwerker bepalen | Indammingsmaatregelen, getroffen gegevenstypen, rolbeoordeling, afhankelijkheden van leveranciers of klanten |
| 12 tot 24 uur | Voorlopige risicobeoordeling uitvoeren en bepalen of melding aan een toezichthouder waarschijnlijk is | Risicomotivering, waarschijnlijke impact, onzekerheden, FG-advies, juridische input |
| 24 tot 48 uur | Melding of motivering om niet te melden voorbereiden, communicatie met klanten of verwerkingsverantwoordelijken coördineren | Conceptmelding, besluitvormingslogboek, goedkeuringen, klantmeldingen, bewijsreferenties |
| 48 tot 72 uur | Vereiste melding indienen, eventuele motivering voor vertraging documenteren, communicatie aan betrokkenen voorbereiden indien sprake is van hoog risico | Bewijs van indiening, referentie van toezichthouder, definitief besluit, communicatieplan |
| Na 72 uur | Onderzoek voortzetten, toezichthouder zo nodig bijwerken, betrokkenen informeren waar vereist, lessons learned afronden | Vervolgverslagen, corrigerende maatregelen, goedkeuring voor sluiting, verbeterbacklog |
Het Beleid inzake beheer van PII-incidenten en inbreuken, sectie Meldingen en communicatie, clausule 4.4.1, maakt de documentatieplicht expliciet:
“[Verwerkingsverantwoordelijke] De privacyverantwoordelijke / PIMS-manager MOET voor elke bevestigde PII-inbreuk zonder onredelijke vertraging en binnen een interne termijn die toepasselijke externe meldingstermijnen ondersteunt, een gedocumenteerd besluit over melding aan toezichthouders opstellen, en MOET de melding, de motivering om niet te melden of de motivering voor vertraging in REG10 bewaren.”
Een toezichthouder kan een besluit ter discussie stellen. Een auditor kan toetsen of het proces is gevolgd. Maar als de organisatie tijdig bewijsmateriaal, gestructureerde criteria, FG-advies en een gedocumenteerde motivering kan tonen, staat zij aanzienlijk sterker dan een team dat zegt: “We hebben het in een call besproken.”
Verwerkingsverantwoordelijken en verwerkers hebben verschillende inbreukpaden nodig
Moderne SaaS-bedrijven vervullen vaak meer dan één privacyrol. Maria’s FinTech-platform kan verwerkingsverantwoordelijke zijn voor directe abonnees en verwerker voor enterprise-klanten. In een ander scenario kan een B2B-supportportaal verwerker zijn voor bijlagen bij klanttickets, maar verwerkingsverantwoordelijke voor eigen interne supportmetadata.
Dat onderscheid wijzigt het meldingspad.
| Verplichting | PII-rol als verwerkingsverantwoordelijke | PII-rol als verwerker |
|---|---|---|
| Primaire verplichting | Aan de toezichthoudende autoriteit en getroffen personen waar drempels zijn gehaald | Aan de getroffen verwerkingsverantwoordelijke of klant |
| Meldingsdoel | Relevante toezichthoudende autoriteit en, bij hoog risico, getroffen personen | Klant of verwerkingsverantwoordelijke zoals genoemd in het contract |
| Meldingstrigger | Risico voor de rechten en vrijheden van natuurlijke personen | Kennisname van een inbreuk die klant-PII treft |
| Termijn | Zonder onredelijke vertraging en, waar haalbaar, binnen 72 uur na kennisname | Zonder onredelijke vertraging en binnen contractuele termijnen, vaak 24 of 48 uur |
| Risicobeoordeling | Moet het risico voor personen beoordelen en besluiten over meldingen op grond van Article 33 en Article 34 | Levert feiten zodat de verwerkingsverantwoordelijke het risico kan beoordelen |
Voor verwerkers bepaalt het Beleid inzake beheer van PII-incidenten en inbreuken, sectie Meldingen en communicatie, clausule 4.4.4:
“[Verwerker] De privacyverantwoordelijke / PIMS-manager MOET de getroffen verwerkingsverantwoordelijke of klant zonder onredelijke vertraging en binnen elke toepasselijke contractuele termijn informeren nadat hij kennis heeft gekregen van een PII-inbreuk die klant-PII treft, en MOET initiële en vervolgmeldingen vastleggen in REG08 en REG10.”
Een verwerker mag niet wachten tot de GDPR-risicoanalyse van de verwerkingsverantwoordelijke is afgerond. Hij moet de verwerkingsverantwoordelijke informeren met de beschikbare feiten en updates verstrekken naarmate het onderzoek vordert. De verwerkingsverantwoordelijke beslist vervolgens over melding aan de toezichthoudende autoriteit en communicatie aan getroffen betrokkenen voor zijn verwerking.
Bij gevolgen met een hoog risico voor natuurlijke personen moet de verwerkingsverantwoordelijke ook directe communicatie beoordelen. Het Beleid inzake beheer van PII-incidenten en inbreuken, clausule 4.4.3, bepaalt:
“[Verwerkingsverantwoordelijke] De privacyverantwoordelijke / PIMS-manager MOET communicatie aan getroffen betrokkenen coördineren wanneer de inbreukbeoordeling een hoogrisico- of gelijkwaardige communicatietrigger identificeert, en MOET de inhoud van de communicatie, doelgroep, timing, leveringsmethode en goedkeuringsbewijsmateriaal in REG10 vastleggen.”
Het enterprise-Beleid inzake gegevensbescherming en privacy, sectie Handhaving en naleving, clausule 8.3.4, versterkt dit:
“Als een hoog risico voor natuurlijke personen wordt vastgesteld, moeten getroffen betrokkenen zonder onredelijke vertraging worden geïnformeerd, tenzij een uitzondering van toepassing is (bijv. sterke encryptie is aanwezig).”
Die uitzondering moet op bewijsmateriaal zijn gebaseerd. Zeggen “de gegevens waren versleuteld” is niet genoeg. De organisatie moet aantonen dat de blootgestelde gegevens voor onbevoegden onleesbaar waren en dat relevante sleutels niet zijn gecompromitteerd.
Leveranciers kunnen de eerste 24 uur maken of breken
Derde partijen beschikken vaak over de feiten die nodig zijn voor classificatie en melding. Een cloudprovider kan toegangslogboeken hebben. Een salarisverwerker kan weten welke werknemers zijn getroffen. Een managed service provider kan de configuratiewijziging hebben uitgevoerd. Een subverwerker kan forensische telemetrie hebben.
Contractuele inbreukbepalingen voor leveranciers moeten daarom vóór het incident zijn ontworpen.
Het Leveranciersbeveiligingsbeleid Leveranciersbeveiligingsbeleid, sectie Governancevereisten, clausule 5.3.3, omvat contractuele governance over:
“Termijnen voor melding van inbreuken (bijv. binnen 24 of 72 uur, afhankelijk van criticaliteit en wettelijke vereisten).”
Voor kleinere organisaties ondersteunt het Mkb-leveranciersbeveiligingsbeleid Mkb-leveranciersbeveiligingsbeleid eveneens meldingstermijnen voor inbreuken binnen leveranciersgovernance.
Clarysec adviseert dat leverancierscontracten en verwerkersovereenkomsten het volgende definiëren:
- Wat een vermoedelijke PII-inbreuk vormt
- Wie moet worden geïnformeerd en via welk kanaal
- Initiële meldingstermijn, vaak korter dan de wettelijke termijn van de verwerkingsverantwoordelijke
- Minimale feiten die in de eerste melding vereist zijn
- Updatefrequentie tijdens het onderzoek
- Verplichtingen tot veiligstelling van bewijsmateriaal
- Doorlegverplichtingen voor meldingen door subverwerkers
- Ondersteuning voor communicatie met toezichthouders en betrokkenen
- Verplichtingen voor corrigerende maatregelen na het incident
Als leveranciersovereenkomsten vage formuleringen gebruiken zoals “zo spoedig als praktisch mogelijk”, kan de GDPR-termijn van de verwerkingsverantwoordelijke afhankelijk worden van het interne debat van een andere organisatie. Dat is geen verdedigbaar operationeel model.
Bewijsmateriaal maakt respons aantoonbaar naleefbaar
Tijdens Maria’s incident heeft het team authenticatielogboeken, databasequeryregistraties, phishingbewijsmateriaal, wijzigingen in de toegangscontrole, lijsten met getroffen klanten, indammingsmaatregelen, FG-advies en communicatieconcepten nodig. In het scenario van het B2B-SaaS-portaal heeft het team mogelijk schermafbeeldingen, rechten op objectopslag, supportticket-ID’s, IAM-wijzigingen en tenant-overschrijdende toegangslogboeken nodig.
Het bewijsmateriaal moet correct worden veiliggesteld. Losse schermafbeeldingen, chatexports en persoonlijke mappen zijn niet voldoende.
De Zenith Blueprint, fase Beheersmaatregelen in de praktijk, stap 23, bespreekt ISO/IEC 27002:2022-beheersmaatregel 5.28, Verzameling van bewijsmateriaal:
“Wanneer zich een informatiebeveiligingsincident voordoet, is een van de meest kritieke, maar vaak over het hoofd geziene, onderdelen van respons bewijsmateriaal. Niet logs, niet schermafbeeldingen, niet losse narratieven, maar correct veiliggesteld, chain-of-custody-respecterend en manipulatiebestendig bewijsmateriaal.”
Het Beleid inzake bewijsverzameling en forensisch onderzoek Beleid inzake bewijsverzameling en forensisch onderzoek, sectie Governancevereisten, clausule 5.5, bepaalt:
“Al het verzamelde bewijsmateriaal moet uniek worden geïdentificeerd, gelabeld en opgeslagen in een beveiligde repository met:”
Het Beleid inzake beheer van PII-incidenten en inbreuken, sectie Bewijsmateriaal, registratie en vertrouwelijkheid, clausule 4.5.1, verbindt dat bewijsmateriaal met de PIMS-registratie:
“[Beide] De incidentresponscoördinator MOET voor elk vermoedelijk of bevestigd PII-incident een volledige REG10-registratie bijhouden vanaf intake tot sluiting, inclusief feiten, timing, classificatie, beoordeling, acties, besluiten, meldingen, bewijsreferenties en sluitingsstatus.”
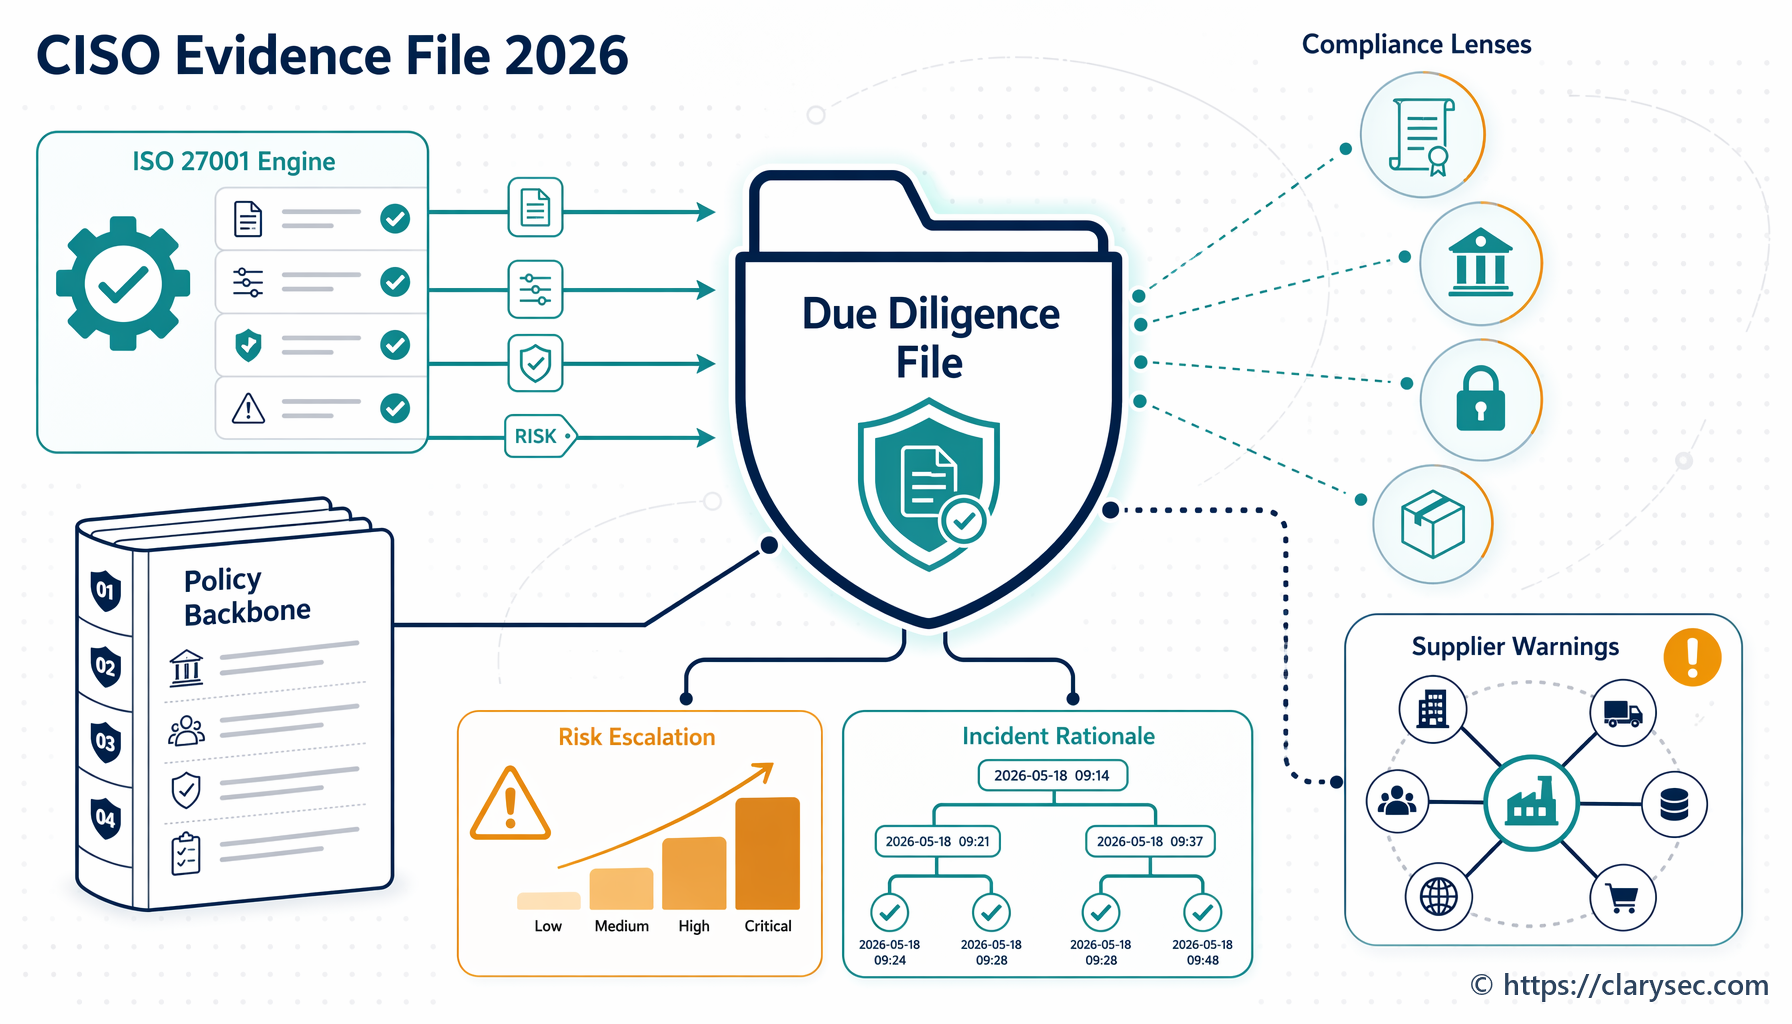
REG10 wordt de gezaghebbende bron voor het incident. REG08 legt klantmeldingen of meldingen aan verwerkingsverantwoordelijken vast waar van toepassing. Samen stellen zij beveiliging, privacy, juridische zaken en auditteams in staat om vanuit één centrale bewijslijn te werken.
| REG10-veld | Voorbeeldvermelding |
|---|---|
| Incident-ID | PII-2026-034 |
| Tijdstip van kennisname | 2026-06-23 02:13 UTC, SOC-waarschuwing bevestigd |
| Verwerkingsrol | Verwerkingsverantwoordelijke voor directe abonnees, verwerker voor datasets van enterprise-klanten |
| Betrokken PII | Namen, zakelijke e-mailadressen, transactiehistorie, nationale identificatienummers |
| Initiële classificatie | Bevestigd beveiligingsincident met vermoedelijke PII-inbreuk |
| Indamming | Inloggegevens van ontwikkelaar ingetrokken, sessies beëindigd, toegang tot getroffen database beperkt |
| Risicobeoordeling | Niet-openbare identificatoren geraadpleegd; risico op identiteitsfraude kan niet worden uitgesloten |
| Meldingsbesluit | Melding aan toezichthoudende autoriteit goedgekeurd voor gegevens waarvoor de organisatie verwerkingsverantwoordelijke is; enterprise-klanten geïnformeerd als verwerkingsverantwoordelijken |
| Bewijsreferenties | Auth-log E-034-01, query-export E-034-02, phishingartefact E-034-03 |
| Sluiting | Oorzaak opgelost, MFA-beheersmaatregelen versterkt, phishingtraining bijgewerkt, klantopvolging afgerond |
Het doel is geen bureaucratie. Het doel is voorkomen dat de organisatie herinneringen moet reconstrueren uit verspreide Slack-berichten nadat de toezichthouder belt.
ISO 27701 PIMS-respons mappen naar ISO 27001 en ISO 27002
Een volwassen PII-inbreukproces bevindt zich op het snijvlak van privacygovernance en informatiebeveiligingsmanagement.
ISO/IEC 27001:2022 clausules 4.1 tot en met 4.4 vereisen dat organisaties context, belanghebbenden, ISMS-toepassingsgebied en managementsysteemprocessen begrijpen. Voor beheer van PII-inbreuken betekent dit dat het proces vóór een incident rekening moet houden met wettelijke verplichtingen, klantcontracten, verwerkingsrollen, leveranciersafhankelijkheden en sectorverplichtingen.
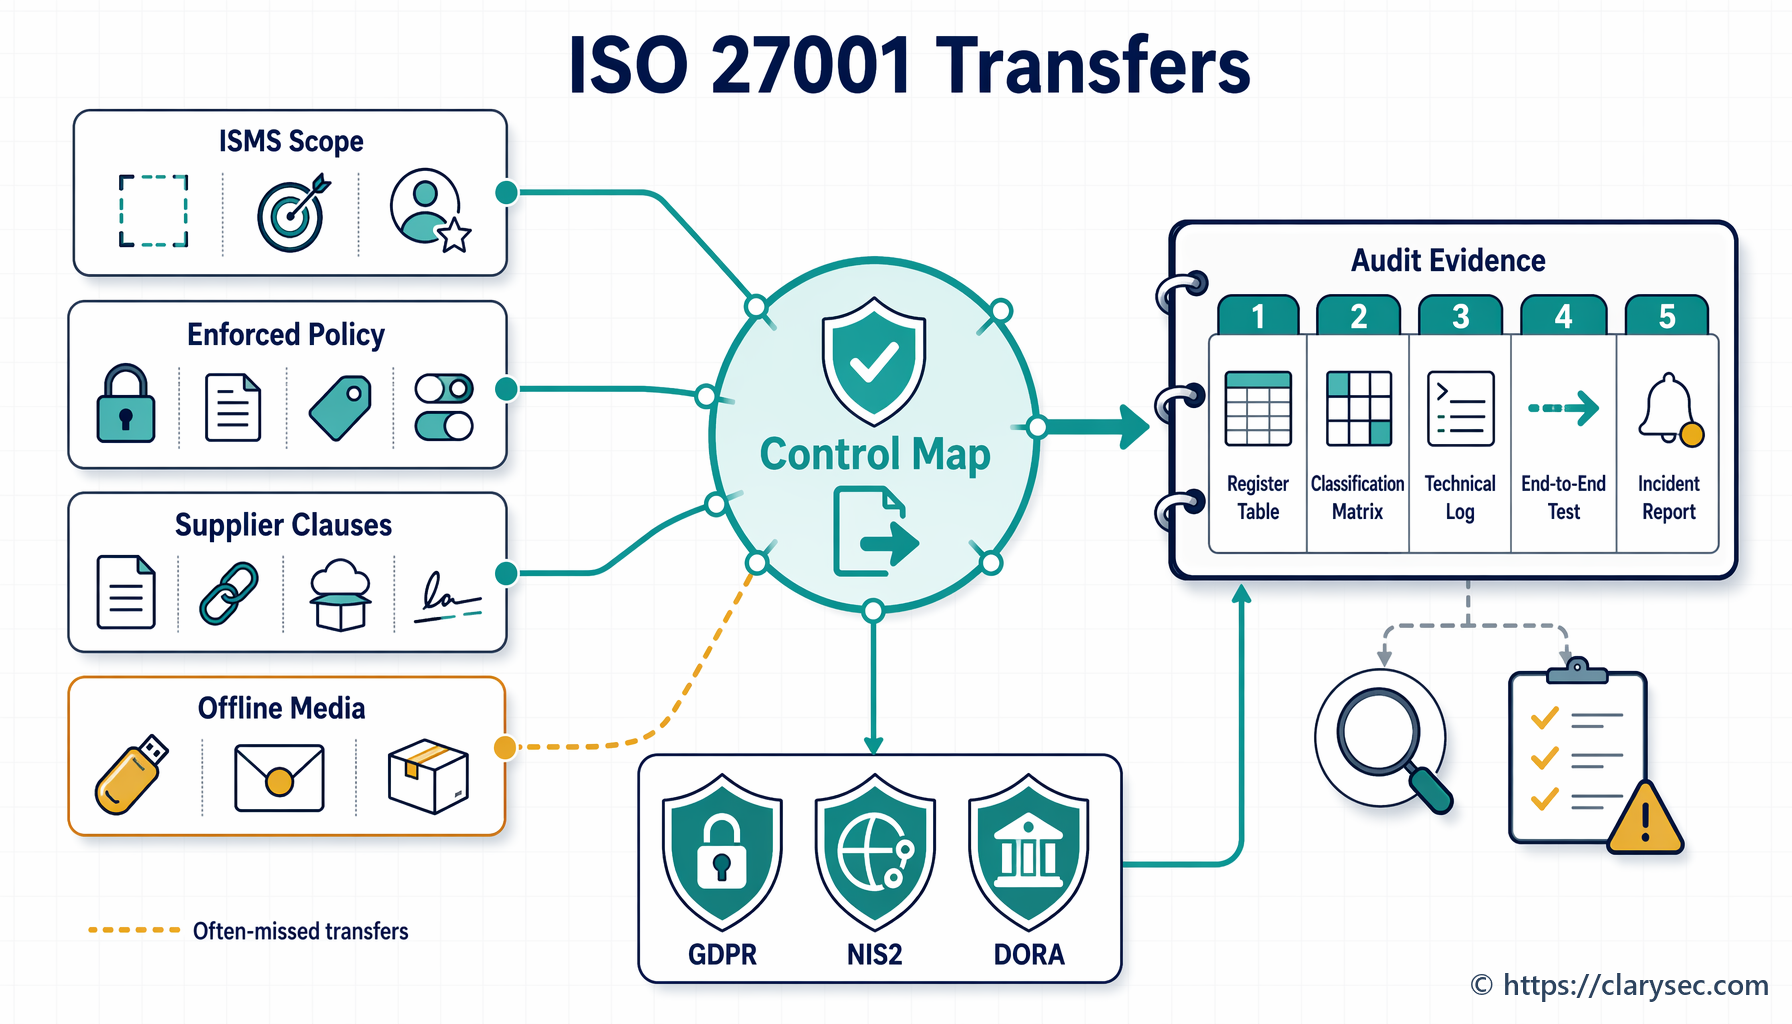
De Zenith Controls: gids voor cross-compliance Zenith Controls helpt incidentbeheersmaatregelen te mappen naar een breder assurancemodel. De meest relevante ISO/IEC 27002:2022-beheersmaatregelen zijn:
| ISO/IEC 27002:2022-beheersmaatregel | Behandeling in Zenith Controls | Waarom dit relevant is voor beheer van PII-inbreuken |
|---|---|---|
| 5.24 Planning en voorbereiding van beheer van informatiebeveiligingsincidenten | Corrigerende beheersmaatregel, Respond and Recover, governance en beheer van informatiebeveiligingsgebeurtenissen | Definieert plannen, rollen, escalatiepaden, communicatiesjablonen en gereedheid voor privacy-inbreuken |
| 5.25 Beoordeling van en besluitvorming over informatiebeveiligingsgebeurtenissen | Detectieve beheersmaatregel, Detect and Respond, beheer van informatiebeveiligingsgebeurtenissen | Creëert het gestructureerde beslispunt voor classificatie van privacy-incidenten en vermoedelijke PII-inbreuken |
| 5.26 Respons op informatiebeveiligingsincidenten | Corrigerende beheersmaatregel, Respond and Recover, beheer van informatiebeveiligingsgebeurtenissen | Activeert indamming, coördinatie, ondersteuning voor meldingen, herstel en communicatie met stakeholders |
| 5.28 Verzameling van bewijsmateriaal | Bewijsbewaring en betrouwbaarheid van onderzoek gedurende de incidentlevenscyclus | Ondersteunt GDPR-verantwoordingsplicht, forensische kwaliteit, vragen van toezichthouders en verdedigbaarheid bij audits |
| 6.8 Rapportage van informatiebeveiligingsgebeurtenissen | Mensgedreven meldkanaal en bewustwordingstraining | Zorgt ervoor dat vermoedelijke PII-incidenten snel worden gemeld door medewerkers, contractanten en stakeholders |
ISO/IEC 27035 ondersteunt gestructureerd incidentbeheer. ISO/IEC 27037 ondersteunt de behandeling van digitaal bewijsmateriaal. ISO/IEC 29134 kan de logica voor privacy-impactbeoordeling ondersteunen wanneer herstel na een inbreuk wijst op de noodzaak van een diepgaandere DPIA-beoordeling. ISO/IEC 27701:2025 brengt vervolgens de context van privacyrollen, impact op betrokkenen, verplichtingen van verwerkingsverantwoordelijken en verwerkers en PIMS-bewijsvereisten in het managementsysteem.
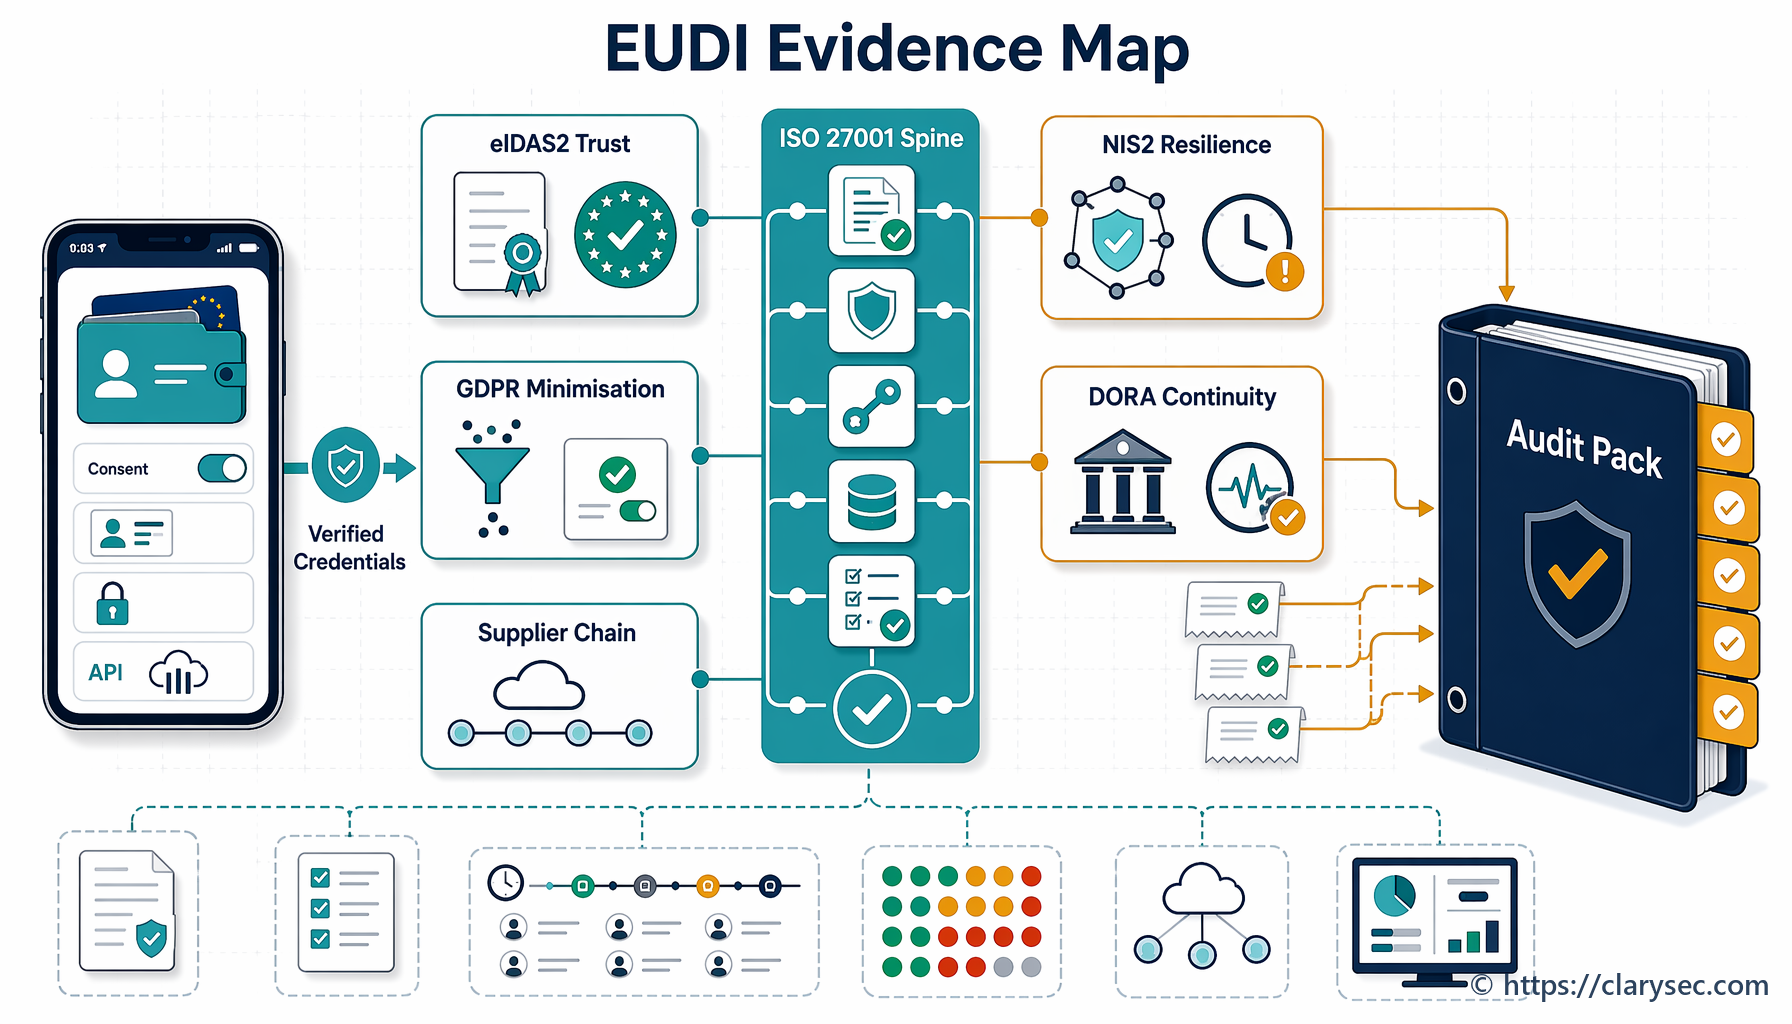
Eén incident, meerdere regelgevingslenzen
Maria’s incident is niet alleen een GDPR-vraagstuk. Omdat de onderneming clouddiensten levert aan klanten in de financiële sector, kunnen NIS2 en DORA ook van toepassing zijn. Klantcontracten kunnen een melding binnen 24 uur voorschrijven. Cyberverzekering kan snelle kennisgeving vereisen. Interne governance kan rapportage aan het bestuur vereisen.
Afzonderlijke narratieven opstellen voor elk raamwerk creëert risico op tegenstrijdigheden. De Clarysec-methode is één centrale bewijslijn te onderhouden en daaruit raamwerkspecifieke outputs te maken.
| Raamwerk of regelgeving | Incidentlens | Output uit de centrale bewijslijn van Clarysec |
|---|---|---|
| GDPR | Inbreuk in verband met persoonsgegevens, risico voor natuurlijke personen, melding aan toezichthoudende autoriteit, communicatie aan getroffen personen | REG10-besluitregistratie, FG-advies, motivering voor Article 33 en Article 34, communicatiebewijsmateriaal |
| ISO/IEC 27701:2025 | PIMS-governance, verplichtingen van verwerkingsverantwoordelijke en verwerker, risico voor betrokkenen, privacybewijsmateriaal | Classificatie van PII-incident, rolbeoordeling, REG08 en REG10, corrigerende maatregelen |
| ISO/IEC 27001:2022 | ISMS-context, belanghebbenden, incidentresponsproces, voortdurende verbetering | Incidentregistratie, updates van risicobehandeling, input voor directiebeoordeling, bewijsmateriaal voor doeltreffendheid van beheersmaatregelen |
| NIS2 | Afhandeling van significante incidenten, gefaseerde rapportage, beveiligingsmaatregelen volgens een all-hazards-benadering | Bewijsmateriaal voor vroege waarschuwing binnen 24 uur, meldingspakket voor incident binnen 72 uur, ondersteuning voor eindverslag na één maand |
| DORA | Beheer van ICT-gerelateerde incidenten voor financiële entiteiten en digitale operationele weerbaarheid | ICT-impactfeiten, afhankelijkheden van derden, feedback uit weerbaarheidstesten, ondersteuning voor incidentrapportage |
| NIST CSF 2.0 | Huidig profiel en doelprofiel, geprioriteerd actieplan, risicocommunicatie | Updates van hiaten, doelverbeteringen, risiconarratief voor bestuursniveau |
| COBIT 2019 | Governance, managementdoelstellingen, verantwoordingsplicht, prestatie van beheersmaatregelen | RACI, besluitvormingslogboeken, procesmetrieken, opvolging van corrigerende maatregelen |
NIS2 Article 21 stelt maatregelen voor cyberbeveiligingsrisicobeheer vast, waaronder incidentenafhandeling, bedrijfscontinuïteit, beveiliging van de toeleveringsketen, beoordeling van doeltreffendheid, cyberhygiëne, cryptografie, toegangscontrole, beheer van bedrijfsmiddelen, MFA en beveiligde communicatie. NIS2 Article 23 creëert gefaseerde rapportage voor significante incidenten, waaronder een vroege waarschuwing binnen 24 uur, incidentmelding binnen 72 uur, updates wanneer daarom wordt verzocht en een eindverslag uiterlijk één maand na de incidentmelding.
DORA is van toepassing vanaf 17 januari 2025 en stelt uniforme vereisten vast voor ICT-risicobeheer, rapportage van ICT-gerelateerde incidenten, testen van digitale operationele weerbaarheid, informatiedeling en ICT-risicobeheer van derde partijen voor financiële entiteiten. Voor een FinTech-leverancier kan één incident daarom tegelijk een GDPR-inbreuk, een significant incident onder NIS2, een voor klanten relevant ICT-event onder DORA en een contractueel meldingsevent zijn.
Hoe auditors de levenscyclus toetsen
Auditors stoppen zelden bij “laat uw incidentresponsbeleid zien”. Zij toetsen of de levenscyclus werkt onder bewijsdruk.
Een ISO/IEC 27701:2025- of ISO/IEC 27001:2022-auditor zal vragen hoe privacy-incidenten het ISMS en PIMS binnenkomen, wie gebeurtenissen classificeert, hoe verplichtingen van verwerkingsverantwoordelijken en verwerkers verschillen, en hoe incidenten corrigerende maatregelen aansturen.
Een GDPR-auditor of toezichthoudende autoriteit zal zich richten op het tijdstip van kennisname, risico voor natuurlijke personen, betrokkenheid van de FG, meldingsmotivering, communicatie aan getroffen personen en verantwoordingsplicht. Zij kunnen steekproeven nemen van incidenten die niet zijn gemeld om te toetsen of de motivering om niet te melden is gedocumenteerd.
Een NIS2- of DORA-beoordeling zal significante incidentdrempels, gefaseerde rapportage, ICT-impact, afhankelijkheden van derden, gevolgen voor weerbaarheid en afstemming van rapportage op de relevante bevoegde autoriteit of klantvereisten onderzoeken.
Een NIST CSF 2.0-beoordelaar zal vragen of het incident het huidige profiel en doelprofiel van de organisatie heeft gewijzigd. Een COBIT 2019-beoordelaar zal zich richten op governance, verantwoordingsplicht, proceseigenaarschap, metrieken en opvolging van corrigerende maatregelen.
Een sterk bewijspakket voor audits moet het volgende bevatten:
| Bewijsobject | Waarom auditors hierom vragen |
|---|---|
| REG10-incidentregistratie | Toont intake, timing, classificatie, beoordeling, besluiten, meldingen en sluiting aan |
| REG08-registratie van klantmelding of melding aan verwerkingsverantwoordelijke | Toont verwerkerscommunicatie en historie van klantupdates aan |
| Oorspronkelijke melding of waarschuwing | Bepaalt hoe het incident werd gedetecteerd en wanneer kennisname begon |
| Tijdlijn van kernacties | Toont indamming, beoordeling, goedkeuringen en meldingsbesluiten |
| Beoordeling van verwerkingsrol | Toont scheiding tussen verplichtingen van verwerkingsverantwoordelijke en verwerker aan |
| PII-categorieën en getroffen betrokkenen | Ondersteunt risicobeoordeling en meldingsreikwijdte |
| Aanbeveling van FG of privacyadviseur | Toont verantwoord privacyadvies vóór extern besluit aan |
| Melding of motivering om niet te melden | Ondersteunt verantwoordingsplicht onder GDPR Article 33 en Article 34 |
| Index van bewijsrepository | Toont bewijsintegriteit en chain-of-custody-discipline aan |
| Oorzaakanalyse en plan voor corrigerende maatregelen | Toont voortdurende verbetering en beoordeling van de doeltreffendheid van beheersmaatregelen |
Hier is Zenith Controls commercieel en operationeel waardevol. Het helpt hetzelfde bewijsmateriaal te mappen naar ISO/IEC 27002:2022-incidentbeheersmaatregelen, GDPR-verantwoordingsplicht, NIS2-incidentenafhandeling, DORA-weerbaarheidsverwachtingen, NIST CSF-communicatie en COBIT-governance zonder het auditverhaal telkens opnieuw op te bouwen.
Een operationeel ritme voor de eerste 24 uur
Een realistisch draaiboek voor PII-inbreuken moet praktisch aanvoelen, niet theoretisch. Neem een tenant-overschrijdende SaaS-blootstelling die om 08:12 door een klant wordt gemeld.
Om 08:12 ontvangt het klantensuccesteam de melding en volgt het meldgedrag uit Zenith Blueprint stap 16. Het ticket wordt gelabeld als vermoedelijk PII-incident.
Om 08:25 opent de incidentresponscoördinator REG10. De registratie bevat het tijdstip van kennisname, de melder, het systeem, de vermoedelijke gegevenstypen en de eigenaar.
Om 09:02 draait engineering de wijziging in rechten terug. Logs worden geëxporteerd vóór rotatie. De bewijsbeheerder labelt de klantmelding, IAM-wijziging, export van toegangslogboeken en bevestiging van indamming in de beveiligde repository.
Om 10:30 bepaalt de privacyverantwoordelijke dat de organisatie als verwerker optreedt voor bijlagen bij klantensupport. Op grond van het Beleid inzake beheer van PII-incidenten en inbreuken, clausule 4.4.4, moeten getroffen klanten die verwerkingsverantwoordelijke zijn zonder onredelijke vertraging en binnen contractuele termijnen worden geïnformeerd. REG08 wordt geopend.
Om 12:00 beoordeelt de FG het risico voor betrokkenen. De gegevens lijken beperkt, maar sommige bijlagen kunnen namen van werknemers en interne ID’s bevatten. De FG legt de risicomotivering en aanbeveling vast in REG10.
Om 15:00 ontvangen getroffen klanten die verwerkingsverantwoordelijke zijn de initiële melding: wat er is gebeurd, wanneer het is gedetecteerd, wat is ingedamd, welke PII mogelijk betrokken is, wat nog wordt geanalyseerd en wanneer de volgende update volgt.
Om 18:00 ontvangt het management een korte briefing: klantmeldingen zijn verzonden, besluiten over melding aan toezichthouders liggen bij de verwerkingsverantwoordelijken voor klant-PII, interne verwerking als verwerkingsverantwoordelijke wordt nog beoordeeld, bewijsmateriaal is veiliggesteld en oorzaakanalyse loopt.
Dat ritme voorkomt de meest voorkomende tekortkomingen bij inbreuken: gemiste termijnen, verwarde rollen, niet-gedocumenteerd advies en ongecontroleerde communicatie.
Veelvoorkomende tekortkomingspatronen die vóór de volgende waarschuwing moeten worden verwijderd
De schadelijkste fouten bij privacy-inbreuken worden zelden veroorzaakt door één ontbrekend document. Ze ontstaan door ontkoppelingen tussen beveiliging, privacy, juridische zaken, leveranciers en bedrijfseigenaren.
Clarysec ziet vaak de volgende patronen:
- Er bestaan incidentresponsplannen, maar classificatie van PII-inbreuken ontbreekt.
- De GDPR-melding binnen 72 uur wordt genoemd, maar interne termijnen zijn niet korter dan de wettelijke termijn.
- Escalatie door verwerkers wordt vertraagd omdat teams wachten op volledige oorzaakanalyse.
- Leverancierscontracten eisen geen snelle melding van inbreuken of ondersteuning met bewijsmateriaal.
- FG-advies is mondeling en wordt nooit in het inbreukenregister opgenomen.
- Communicatie aan personen bij hoog risico wordt te laat overwogen.
- Bewijsmateriaal wordt opgeslagen in persoonlijke mappen, chatthreads of ticketopmerkingen.
- Besluiten om niet te melden worden niet gedocumenteerd.
- Lessons learned leiden niet tot updates van beheersmaatregelen, training, leveranciersclausules of risicobehandelingsplannen.
De Zenith Blueprint, stap 23, vat samen waarom structuur ertoe doet:
“Incidentrespons zonder structuur wordt chaos. E-mails vliegen rond, vergaderingen worden belegd en besluiten worden emotioneel of inconsistent genomen. Maar een volwassen ISMS maakt van respons discipline.”
Die discipline is het doel van ISO/IEC 27701:2025-beheer van PII-inbreuken.
Bouw de Clarysec-levenscyclus voor PII-inbreuken
De aanpak van Clarysec combineert drie lagen.
Ten eerste biedt Zenith Blueprint de implementatieroadmap. Stap 16 zorgt ervoor dat mensen vermoedelijke incidenten herkennen en melden. Stap 23 operationaliseert beoordeling, besluitvorming, respons en bewijsverzameling via ISO/IEC 27002:2022-beheersmaatregelen 5.25, 5.26 en 5.28.
Ten tweede definieert de beleidsset bevoegdheden en verplichtingen. Mkb-beleid maakt melding, kennisname binnen de 72-uurscontext en incidentregisters praktisch voor kleinere organisaties. Enterprise-beleid wijst FG-leiderschap, inbreukdrempels, communicatie aan getroffen personen, leveranciersmeldingsbepalingen, bewijsbehandeling en forensische governance toe. Het PIMS-specifieke Beleid inzake beheer van PII-incidenten en inbreuken voegt rolgebaseerde verplichtingen voor verwerkingsverantwoordelijken en verwerkers, REG08, REG10, meldingsmotivering en bewijsmateriaal bij sluiting toe.
Ten derde fungeert Zenith Controls als het kompas voor cross-compliance. Het mappt incidentplanning, beoordeling, respons en bewijsmateriaal naar een geïntegreerd beeld over ISO/IEC 27002:2022, GDPR, NIS2, DORA, NIST CSF 2.0 en COBIT-achtige assuranceverwachtingen.
Voor CISO’s vermindert dit operationele verwarring. Voor FG’s creëert het een verdedigbaar besluitvormingsspoor voor privacy. Voor complianceverantwoordelijken koppelt het één incidentregistratie aan meerdere regelgevingsoutputs. Voor auditors creëert het traceerbaar bewijsmateriaal. Voor bestuurders verkleint het de kans dat een beheersbaar privacy-incident uitgroeit tot een regelgevende en reputatiecrisis.
Uw volgende stap
Wacht niet op de waarschuwing om 02:00 uur om te ontdekken of uw PII-inbreukproces werkt.
Begin deze week met drie acties:
- Beoordeel of uw incidentintake vermoedelijke PII-incidenten expliciet vastlegt.
- Bevestig dat inbreukverplichtingen van verwerkingsverantwoordelijken en verwerkers zijn gescheiden in beleid, contracten en bewijsregisters.
- Voer een tabletop-oefening uit met een realistisch scenario, zoals gecompromitteerde inloggegevens, tenant-overschrijdende blootstelling, een verkeerd geadresseerd payrollbestand, een verloren versleutelde laptop of een leverancierscompromittering.
Clarysec kan u helpen dit te operationaliseren via de Zenith Blueprint: 30-stappenroadmap voor auditors Zenith Blueprint, de Zenith Controls: gids voor cross-compliance Zenith Controls, en de ISO/IEC 27701:2025 PIMS-beleidsset, waaronder het Beleid inzake beheer van PII-incidenten en inbreuken Beleid inzake beheer van PII-incidenten en inbreuken, Beleid inzake gegevensbescherming en privacy Beleid inzake gegevensbescherming en privacy, Mkb-incidentresponsbeleid Mkb-incidentresponsbeleid, Leveranciersbeveiligingsbeleid Leveranciersbeveiligingsbeleid, en Beleid inzake bewijsverzameling en forensisch onderzoek Beleid inzake bewijsverzameling en forensisch onderzoek.
Download de Clarysec PIMS-toolkit, boek een gereedheidsbeoordeling voor inbreuken of plan een demo om uw GDPR-respons binnen 72 uur te veranderen van een chaotische reactie in een gedisciplineerd, auditklaar proces.
Behaal PECB ISO/IEC 27701 en zet uw PIMS op
- ✓ Officieel PECB-cursusmateriaal en twee examenpogingen
- ✓ Certificeringskosten en AMF voor het eerste jaar inbegrepen, waar van toepassing
- ✓ Zelfstudie of live online · cursus binnen 1 werkdag toegewezen
Frequently Asked Questions
Over de auteur

Igor Petreski
Compliance Systems Architect, Clarysec LLC
Igor Petreski is a cybersecurity leader with over 30 years of experience in information technology and a dedicated decade specializing in global Governance, Risk, and Compliance (GRC).Core Credentials & Qualifications:• MSc in Cyber Security from Royal Holloway, University of London• PECB-Certified ISO/IEC 27001 Lead Auditor & Trainer• Certified Information Systems Auditor (CISA) from ISACA• Certified Information Security Manager (CISM) from ISACA • Certified Ethical Hacker from EC-Council