Governance van gezondheidsgegevens voor EHDS-gereedheid

Het is 08:20 op een maandagochtend en de uitnodiging voor het overleg heeft een bedrieglijk eenvoudige titel: “EHDS-gereedheid.”
Anya, de CISO van een snelgroeiend medtechbedrijf, neemt deel aan het overleg met de privacyverantwoordelijke, de directeur klinische operaties, de inkoopeigenaar en de juridisch adviseur. Een ziekenhuisgroep wil zijn patiëntenportaal koppelen aan het analyseplatform van het bedrijf. Een onderzoekspartner wil gepseudonimiseerde datasets. Een cloudprovider bewaart back-ups in meerdere EU-regio’s. Een ondersteuningsleverancier heeft mogelijk tijdelijke toegang nodig tot productielogboeken. De juridische afdeling vraagt of de organisatie voor elke gegevensstroom optreedt als verwerkingsverantwoordelijke, verwerker, gezamenlijke verwerkingsverantwoordelijke of subverwerker.
Daarna stelt het bestuur de vraag die er het meest toe doet: “Kunnen wij aantonen dat wij klaar zijn voor de Europese ruimte voor gezondheidsgegevens?”
Die vraag vraagt niet om een lijst met regelgeving. De vraag is of de organisatie onder druk kan aantonen dat zij gezondheidsgegevens beheerst en rechtmatig, veilig en met aantoonbare verantwoordingsplicht verwerkt. GDPR behandelt gezondheidsgegevens al als bijzondere categorie persoonsgegevens. ISO/IEC 27701:2025 verhoogt de verwachtingen voor een privacy-informatiemanagementsysteem, of PIMS, dat verantwoordingsplicht in de praktijk aantoont. ISO/IEC 27001:2022 biedt de managementsysteemfundering voor beveiligingsrisico’s, operationele beheersing, interne audit, directiebeoordeling en voortdurende verbetering. NIS2 voegt cyberbeveiligingsgovernance, incidentafhandeling en weerbaarheid van de toeleveringsketen toe voor veel ecosystemen in zorg, digitale dienstverlening, cloud, SaaS en ICT-diensten. DORA kan ook relevant zijn wanneer gezondheidsgegevens gekoppeld zijn aan verzekeringen, betalingen, gereguleerde financiële diensten of ICT-diensten die financiële entiteiten ondersteunen.
De echte uitdaging is niet weten dat gezondheidsgegevens gevoelig zijn. Dat weet iedereen. De uitdaging is bewijzen dat elke gegevensverzameling, elk delingsmoment, elke verwerkersrelatie, elke toegangsverlening, elke bewaarregel en elk DPIA-besluit wordt beheerst, beoordeeld en onderbouwd met bewijs.
De aanpak van Clarysec is bewust praktisch. Wij verbinden de Zenith Blueprint: een 30-stappenroutekaart voor auditors, de PIMS-beleidsset en Zenith Controls: de gids voor cross-compliance tot een werkend model voor governance van gezondheidsgegevens dat standhoudt bij zowel een vraag van een toezichthouder als een steekproefverzoek van een auditor.
Waarom governance van gezondheidsgegevens anders is
Gezondheidsgegevens zijn niet zomaar een extra veld in een gegevensinventaris. Ze kunnen diagnoses, behandelingen, genetische indicatoren, beperkingen, medicatiegeschiedenis, mentale gezondheid, biometrische identificatoren, vruchtbaarheidsinformatie, klinische uitkomsten en gegevens over familieleden of kwetsbare personen onthullen.
GDPR Article 9 behandelt gezondheidsgegevens als bijzondere categorie persoonsgegevens en verbiedt de verwerking daarvan in beginsel, tenzij een specifieke voorwaarde van toepassing is. Voorbeelden zijn uitdrukkelijke toestemming, zorgdoeleinden, volksgezondheid, onderzoek met waarborgen, vitale belangen of een andere rechtmatige voorwaarde op grond van EU-recht of het recht van een lidstaat. GDPR Article 5 zet privacybeginselen bovendien om in een verantwoordingsplicht. Persoonsgegevens moeten rechtmatig, behoorlijk en transparant worden verwerkt, voor welbepaalde en gerechtvaardigde doeleinden worden verzameld, tot het noodzakelijke worden beperkt, juist worden gehouden, niet langer worden bewaard dan noodzakelijk en worden beschermd tegen ongeoorloofde of onrechtmatige verwerking en tegen onopzettelijk verlies, vernietiging of beschadiging. De verwerkingsverantwoordelijke moet naleving kunnen aantonen.
Voor EHDS-gereedheid moet governance van gezondheidsgegevens zeven operationele vragen beantwoorden:
- Welke gezondheidsgegevens verwerken wij en waar worden deze opgeslagen?
- Welke rol vervullen wij voor elke activiteit: verwerkingsverantwoordelijke, verwerker, gezamenlijke verwerkingsverantwoordelijke of subverwerker?
- Welke rechtsgrondslag en welke voorwaarde voor bijzondere categorieën gegevens zijn van toepassing?
- Is privacyrisicoscreening of een DPIA afgerond voordat verwerking met een hoog risico begint?
- Wie heeft toegang tot gezondheidsgegevens en hoe vaak wordt die toegang beoordeeld?
- Welke ontvangers, verwerkers, subverwerkers en cloudproviders zijn betrokken?
- Welk bewijs toont bewaartermijnen, pseudonimisering, beveiligde overdracht, paraatheid voor incidenten en leveranciersassurance aan?
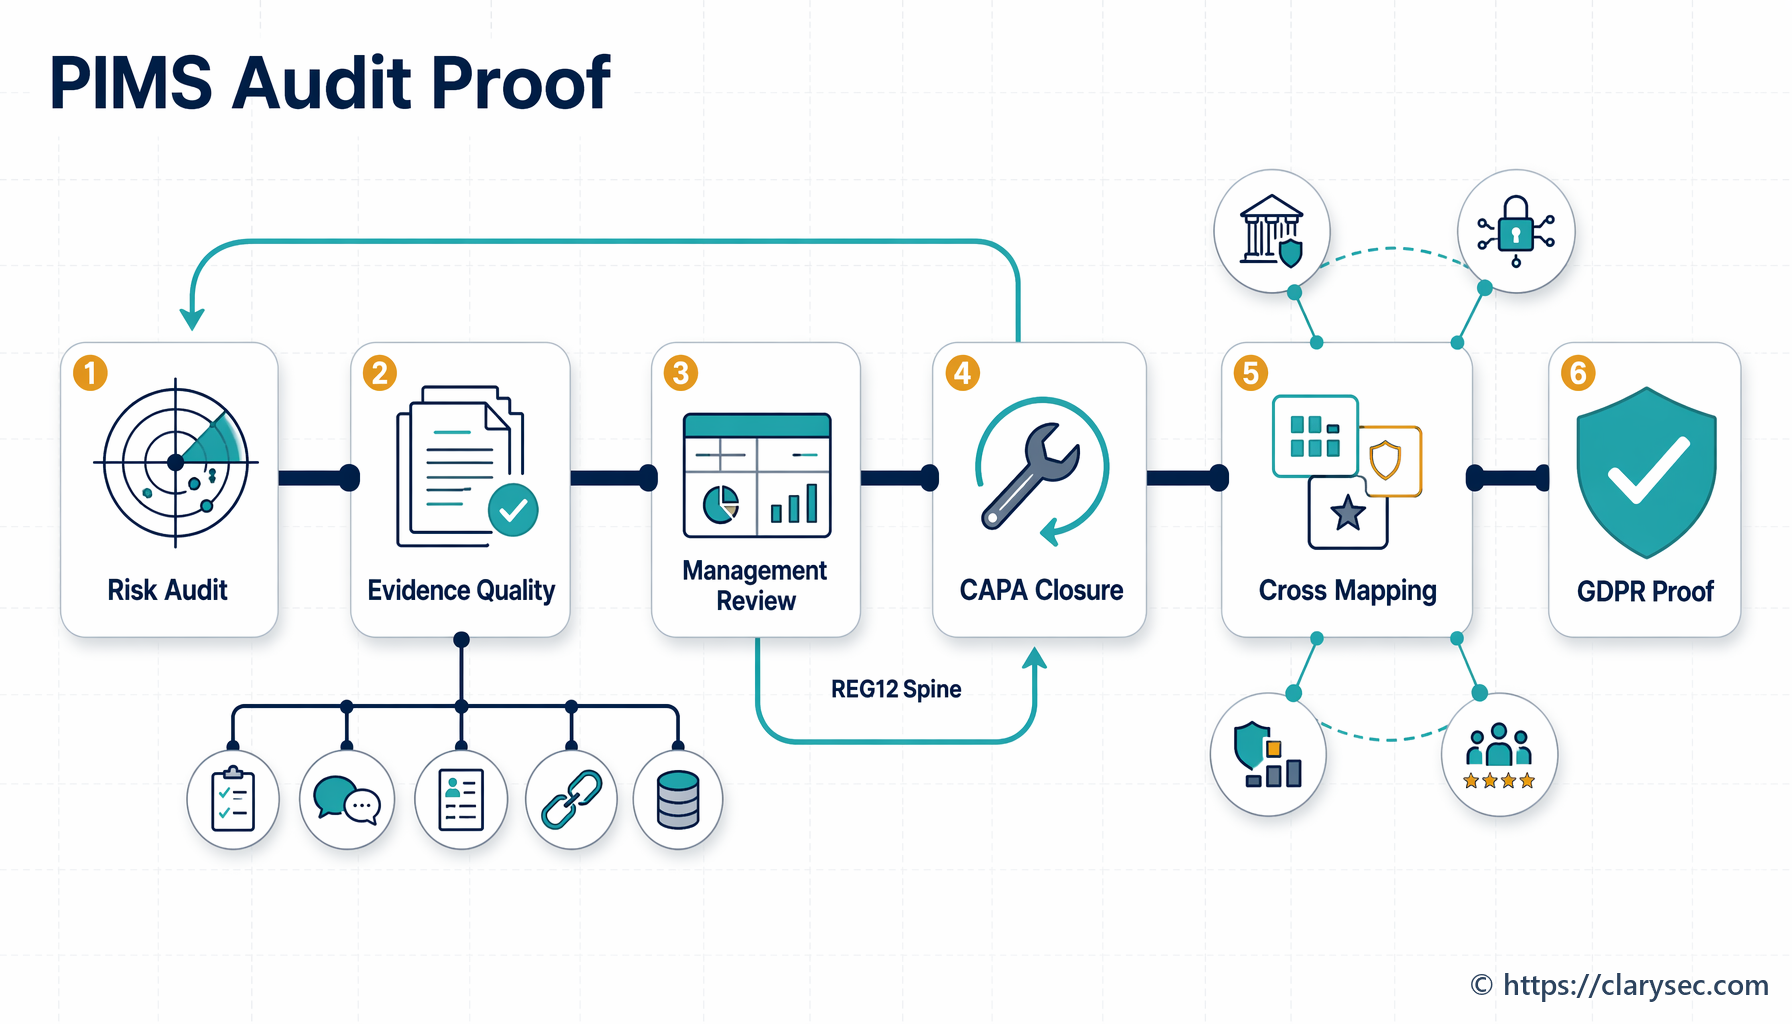
ISO/IEC 27701:2025 helpt deze antwoorden te structureren als PIMS. ISO/IEC 27001:2022 vormt de ruggengraat via context, reikwijdte, leiderschap, risicobeoordeling, behandeling, de Verklaring van Toepasselijkheid, operationele beheersing, monitoring, interne audit, directiebeoordeling en verbetering. Clausules 4.1 tot en met 4.4 verplichten organisaties context, belanghebbenden, vereisten, reikwijdte en afhankelijkheden te definiëren. Dat is het juiste startpunt voor EHDS-gereedheid, omdat gegevensstromen rond gezondheidsgegevens meestal ziekenhuizen, laboratoria, cloudplatformen, klinische partners, onderzoeksorganisaties, ondersteuningsleveranciers en soms overheidsinstanties omvatten.
De fout die wij in echte projecten zien, is dat governance van gezondheidsgegevens wordt behandeld als een oefening in privacyverklaringen. Een privacyverklaring is belangrijk, maar bewijst niet dat een supportengineer geen patiëntlogboeken kan exporteren, dat een onderzoeksdataset correct is gepseudonimiseerd, dat een verwerkerscontract Article 28-bepalingen bevat of dat een bewaartaak verlopen records daadwerkelijk heeft verwijderd.
Het Clarysec-model: één bewijsketen van doel tot vernietiging
Het Clarysec-model voor governance van gezondheidsgegevens begint met een eenvoudig principe: als u gezondheidsgegevens niet van doel tot vernietiging kunt traceren, bent u niet EHDS-gereed maar loopt u documentatierisico.
De Zenith Blueprint vat de mindset rond privacybeheersmaatregelen helder samen in stap 23, organisatorische beheersmaatregelen 5.19 tot en met 5.37:
“persoonlijk identificeerbare informatie is niet zomaar een gegevenstype; het is een uiterst gevoelige vertegenwoordiging van vertrouwen.”
Dat geldt in het bijzonder voor gezondheidsgegevens. Een patiënt ervaart een inbreuk niet als het falen van een beheersmaatregel. Een patiënt ervaart die als verlies van waardigheid, vertrouwelijkheid en vertrouwen in het zorgecosysteem.
Clarysec bouwt de bewijsketen met vier verbonden lagen.
| Laag | Vraag voor governance van gezondheidsgegevens | Clarysec-artefact |
|---|---|---|
| Governance van verwerking | Waarom verwerken wij deze gezondheidsgegevens, in welke rol, op welke rechtsgrondslag en onder welke voorwaarde voor bijzondere categorieën gegevens? | PII-inventaris, registratie van rechtsgrondslag, REG02 |
| Governance van privacyrisico’s | Is dit verwerking met een hoog risico en is DPIA-screening afgerond voordat de verwerking start? | Privacyrisicobeoordeling, DPIA-werkstroom, REG04 |
| Governance van delen en leveranciers | Wie ontvangt de gegevens, waar worden ze verwerkt en welke contractuele beheersmaatregelen zijn van toepassing? | Register voor externe verstrekking, leveranciers-due diligence, REG08 |
| Governance van toegang en bewijs | Wie heeft toegang, hoe wordt toegang beoordeeld en welke logboeken tonen de werking van beheersmaatregelen aan? | Register voor toegangsrechtenbeoordelingen, bewijs van logging, REG12 |
Zo kan een organisatie een audit ingaan en aantonen dat hetzelfde gebruiksscenario voor gezondheidsgegevens wordt afgedekt door bedrijfsdoel, privacywetgeving, informatiebeveiligingsmaatregelen, leveranciersassurance en operationeel bewijs.
Begin met rolduidelijkheid voordat u beheersmaatregelen ontwerpt
Projecten met gezondheidsgegevens falen vaak al bij de eerste governancehorde omdat teams geen overeenstemming hebben over rollen. Een ziekenhuis kan verwerkingsverantwoordelijke zijn voor patiëntenzorg. Een digitaal gezondheidsplatform kan verwerker zijn voor het hosten van portaalgegevens. Datzelfde platform kan verwerkingsverantwoordelijke zijn voor zijn werknemersregistraties of klantaccountbeheer. Twee onderzoeksinstellingen kunnen gezamenlijke verwerkingsverantwoordelijken zijn als zij gezamenlijk onderzoeksdoeleinden en middelen vaststellen. Een aanbieder van cloudanalyse kan subverwerker zijn.
De PIMS-beleidsset van Clarysec is ontworpen rond die rolrealiteit. De set gebruikt PIMS-operationele roltags zoals Beide, Verwerkingsverantwoordelijke, Verwerker, Gezamenlijke verwerkingsverantwoordelijke en Subverwerker. Dit is belangrijk omdat verplichtingen verschillen naargelang de organisatie doelen en middelen bepaalt of gegevens verwerkt op basis van gedocumenteerde instructies.
Voor gezondheidsgegevens aan de kant van de verwerkingsverantwoordelijke vereist het Beleid inzake PII-verwerkingsinventaris en rechtsgrondslag dat de voorwaarde voor bijzondere categorieën gegevens vóór verwerking wordt vastgelegd. Clausule 4.2.6 uit de sectie over doelen van de verwerkingsverantwoordelijke en registraties van rechtsgrondslagen bepaalt:
“[Voorwaardelijk] De proceseigenaar / bedrijfseigenaar MOET de voorwaarde voor verwerking van bijzondere categorieën gegevens in REG02 vastleggen voordat bijzondere categorieën PII worden verwerkt.”
Voor EHDS-gereedheid is dit een van de belangrijkste beheersmaatregelen in het governancestelsel. Het voorkomt redeneringen zoals “we verzamelen dit omdat het platform het nodig heeft”. Een veld met gezondheidsgegevens moet een doel, een rechtsgrondslag, een voorwaarde voor bijzondere categorieën gegevens, een bewaarregel, een eigenaar en een verwerkingscontext hebben.
Een praktisch verwerkingsregister voor gezondheidsgegevens kan er als volgt uitzien.
| Registerveld | Voorbeeld voor een platform voor monitoring op afstand |
|---|---|
| Verwerkingsactiviteit | Continue verzameling van bloeddrukmetingen |
| PIMS-rol | Verwerker voor ziekenhuis als klant, verwerkingsverantwoordelijke voor platformaccountgegevens |
| Gegevenscategorieën | Patiënt-ID, apparaat-ID, metingen, tijdstempel, alarmstatus |
| Doel | Monitoring van zorg op afstand en klinische escalatie |
| GDPR-rechtsgrondslag | Gedocumenteerd volgens instructie van de verwerkingsverantwoordelijke of rechtsgrondslag van de verwerkingsverantwoordelijke |
| Article 9-voorwaarde | Zorggerelateerd doel of andere gedocumenteerde voorwaarde voor bijzondere categorieën gegevens |
| Bewaartermijn | Contractueel en klinisch bewaarschema |
| Gegevenslocatie | EU-cloudregio en back-upregio |
| Ontvangers | Ziekenhuisgebruikers, ondersteuningsprovider, hostingprovider |
| DPIA-referentie | REG04-DPIA-2026-011 |
| Referentie toegangsrechtenbeoordeling | REG12-Q2-2026 |
Het Beleid inzake gegevensbescherming en privacy - mkb verwoordt dezelfde discipline in een vorm die kleinere organisaties kunnen operationaliseren. Clausule 5.2.1 uit Governancevereisten bepaalt:
“De privacycoördinator moet een register bijhouden van alle verwerkingsactiviteiten met persoonsgegevens, inclusief gegevenscategorieën, doel, rechtsgrondslag en bewaartermijnen”
Dat register wordt het anker voor privacyverklaringen, verwerkersovereenkomsten, het ontwerp van toegangscontrole, bewaarconfiguratie en auditsteekproeven.
DPIA’s zijn wijzigingspoorten, geen papierwerk
Onder GDPR kan verwerking met een hoog risico een DPIA vereisen. In contexten met gezondheidsgegevens is risico zelden hypothetisch. Grootschalige verwerking, systematische monitoring, profilering, kwetsbare personen, bijzondere categorieën gegevens en innovatieve technologie kunnen allemaal een gestructureerde privacyrisicobeoordeling vereisen.
Het Beleid inzake privacyrisicobeoordeling en DPIA maakt hiervan een poort vóór verwerking. Clausule 4.2.2 uit de sectie over DPIA-triggers en bepaling van vereisten bepaalt:
“[Verwerkingsverantwoordelijke] De proceseigenaar / bedrijfseigenaar MOET verwerking waarbij grootschalige verwerking, systematische monitoring, profilering, geautomatiseerde besluiten, bijzondere categorieën PII, gegevens over strafrechtelijke veroordelingen of strafbare feiten, kwetsbare betrokkenen, innovatieve technologie of wezenlijk gewijzigde verwerking betrokken zijn, vóór aanvang van de verwerking in REG04 voorleggen aan de privacyverantwoordelijke / PIMS-manager.”
Deze clausule voorkomt een veelvoorkomend tekortkomingspatroon: ontwikkelteams bouwen de integratie, verkoop kondigt de ingebruikname aan en privacy wordt gevraagd het project goed te keuren nadat de architectuur al vastligt.
In de Zenith Blueprint is privacy geïntegreerd met beveiligingsgerichte wijzigingsbeoordeling. Stap 23 behandelt ISO/IEC 27002:2022 beheersmaatregel 5.34, Privacy and Protection of PII, en verbindt die met gegevensbewustzijn, classificatie, toegangscontrole, masking, verwijdering en encryptie. Stap 19 voegt praktische auditcontroles toe voor gegevensminimalisatie, verwijdering van informatie, masking, pseudonimisering, testgegevens en preventie van gegevenslekken. Een DPIA is daarom niet alleen een juridische memo. Zij moet technische en organisatorische acties opleveren.
Een praktische Clarysec-DPIA-werkstroom voor een nieuw EHDS-gericht delingsproject volgt deze volgorde:
- Maak of actualiseer de REG02-verwerkingsregistratie voor de gegevensstroom met gezondheidsgegevens.
- Activeer REG04-screening omdat bijzondere categorieën gezondheidsgegevens en externe verstrekking betrokken zijn.
- Identificeer risico’s voor vertrouwelijkheid, integriteit, beschikbaarheid, rechten van patiënten, behoorlijkheid, doelbinding en heridentificatie.
- Selecteer beheersmaatregelen zoals pseudonimisering, rolgebaseerde toegang, beperking tot hosting in de EU, leveranciersclausules, logging, beperkingen op bewaartermijnen, DLP, encryptie en draaiboeken voor incidenten.
- Werk REG08 bij met identiteit van de ontvanger, rol, verwerkingslocatie, frequentie van delen en autoriteitsbron.
- Werk REG12 bij met vereisten voor kwartaalgewijze toegangsrechtenbeoordelingen voor systemen die gevoelige PII verwerken.
- Koppel de risicobehandeling aan het ISO/IEC 27001:2022-risicoregister en de Verklaring van Toepasselijkheid.
- Plan beoordeling van bewijs in de interne audit en directiebeoordeling.
De kern is dat elk besluit een spoor achterlaat.
Toegangscontrole moet specifiek, beoordeeld en onderbouwd zijn
Voor de meeste inbreuken op gezondheidsgegevens is geen geavanceerde aanvaller nodig. Soms is het probleem overmatige toegang, gedeelde beheerdersaccounts, productiegegevens die naar testomgevingen worden gekopieerd of ondersteuningsgebruikers die na afloop van een project toegang behouden.
Het enterprise-Beleid inzake gegevensbescherming en privacy van Clarysec bepaalt:
“Alle systemen moeten standaard toegang afdwingen volgens het principe van minimale privileges.”
Het mkb-Beleid inzake gegevensbescherming en privacy - mkb verwoordt dezelfde operationele verwachting in eenvoudige termen:
“Gebruikerstoegang tot persoonsgegevens moet worden beperkt tot rollen met een gedocumenteerde zakelijke noodzaak”
Voor ISO/IEC 27701:2025 en GDPR-governance van gezondheidsgegevens moet het principe van minimale privileges aansluiten op klinische rollen, ondersteuningsrollen, analyserollen, onderzoeksrollen, noodtoegang, procedures voor noodtoegang en scheiding tussen productieomgevingen en niet-productieomgevingen.
Het Beleid inzake PII-beveiliging en toegangscontrole voegt een concrete bewijsvereiste toe. Clausule 4.2.3 uit de sectie Baseline voor toegangscontrole bepaalt:
“[Beide] De systeemeigenaar / applicatie-eigenaar MOET gebruikerstoegang tot systemen die PII met hoge impact of gevoelige PII verwerken ten minste elk kwartaal beoordelen en de uitkomst van de beoordeling in REG12 vastleggen.”
Kwartaalgewijs bewijs van toegangsrechtenbeoordelingen is zeer waardevol voor audits. Een privacyauditor kan REG12 steekproefsgewijs beoordelen en vergelijken met HR-registraties, ticketgoedkeuringen, logboeken van geprivilegieerde toegang en applicatierollen. Een beveiligingsauditor kan toetsen of geprivilegieerde gebruikers MFA, sessielogging en monitoring van noodtoegang hebben. Een COBIT 2019- of ISACA-auditor zal meestal kijken naar proceseigenaarschap, werking van beheersmaatregelen, uitzonderingen en toezicht door het management.
Een sterke toegangsrechtenbeoordeling voor gezondheidsgegevens moet bevestigen dat elke gebruiker een aangewezen bedrijfseigenaar heeft, elke rol overeenkomt met de actuele functie of het contractuele doel, inactieve accounts zijn verwijderd, geprivilegieerde accounts zijn gescheiden van normale accounts, noodtoegang wordt gelogd en beoordeeld, ondersteuningstoegang van leveranciers tijdgebonden is en aan tickets is gekoppeld, API-sleutels en serviceaccounts zijn opgenomen, toegang tot gepseudonimiseerde datasets beperkt blijft en goedkeuringen, verwijderingen, uitzonderingen en hersteldata in REG12 zijn vastgelegd.
Auditors vragen niet alleen of toegangsrechtenbeoordelingen plaatsvinden. Zij vragen wat er naar aanleiding van de beoordeling is gewijzigd.
Pseudonimisering is een waarborg, geen magische wissing
EHDS-gereedheid zal de aandacht vergroten voor verdere verwerking, onderzoek, analytics, kwaliteitsverbetering en gegevensdeling. Pseudonimisering is vaak de juiste waarborg, maar haalt gegevens niet automatisch uit privacygovernance. Heridentificatierisico, koppelingssleutels, kleine cohorten, indicatoren voor zeldzame ziekten en metadata kunnen de gevoeligheid allemaal in stand houden.
Het Beleid inzake gegevensmaskering en pseudonimisering van Clarysec is expliciet:
“Behandel gemaskeerde en gepseudonimiseerde datasets als gevoelige gegevens, onderworpen aan toegangslogging, bewaarbeheersmaatregelen en incidentresponsprocedures.”
Het Beleid inzake gegevensmaskering en pseudonimisering - mkb geeft een praktische trigger:
“Pseudonimisering moet worden gebruikt wanneer koppeling van gegevens vereist is zonder identiteiten prijs te geven:”
De vermelding in Zenith Controls voor ISO/IEC 27002:2022 beheersmaatregel 5.34, Privacy and Protection of PII, classificeert deze als een preventieve beheersmaatregel die is gekoppeld aan vertrouwelijkheid, integriteit en beschikbaarheid. Zij verbindt 5.34 met gerelateerde beheersmaatregelen, waaronder 5.9 Inventory of information and other associated assets, 5.12 Classification of information, 5.14 Information transfer, 5.15 Access control, 5.16 Identity management, 5.23 Information security for use of cloud services, 8.10 Information deletion, 8.11 Data masking en 8.12 Data leakage prevention.
Die mapping is belangrijk. Een gepseudonimiseerd onderzoeksextract wordt niet alleen beheerst door een maskeringsscript. Het vereist ook classificatie, goedkeuring van toegang, beveiligde overdracht, cloudbeheersmaatregelen, bewaartermijnen, logging en wijzigingsbeoordeling. Als de koppelingssleutel in dezelfde omgeving staat als de dataset, of als analisten datasets kunnen combineren om zeldzame aandoeningen te identificeren, blijft het privacyrisico hoog.
| Beheersdoelstelling | Praktische implementatie |
|---|---|
| Identificeerbaarheid verminderen | Vervang directe identificatoren door pseudoniemen en verwijder onnodige quasi-identificatoren |
| Koppelingssleutels beschermen | Bewaar sleutels afzonderlijk, beperk toegang, log alle toegang en wijs verantwoordelijk sleutelbeheer toe |
| Doel beperken | Koppel de dataset aan de goedgekeurde onderzoeksvraag of het contractuele doel |
| Ontvangers beheersen | Leg identiteit, rol, locatie, frequentie van delen en autoriteitsbron van de ontvanger vast in REG08 |
| Overdracht beveiligen | Gebruik een goedgekeurd versleuteld portaal, API of SFTP dat aansluit op de gegevensclassificatie |
| Bewaartermijn beperken | Configureer verval en workflow voor verwijdering met bewijs in logboeken |
| Gebruik volgen | Beoordeel toegangslogboeken, exporten en afwijkend downloadgedrag |
| Voorbereid zijn op incidenten | Neem gepseudonimiseerde datasets op in de scope voor datalekbeoordeling en incidentrespons |
Governance van leveranciers en verwerkers is waar gereedheid vaak breekt
Ecosystemen met gezondheidsgegevens zijn sterk afhankelijk van leveranciers. Cloudhosting, beheerde beveiliging, helpdesksupport, fabrikanten van apparaten, API-gateways, analyseleveranciers, platforms voor elektronische ondertekening, identiteitsproviders en onderzoeksverwerkers kunnen allemaal gevoelige gegevens of metadata raken.
GDPR Article 28 verplicht verwerkingsverantwoordelijken om verwerkers te gebruiken die voldoende garanties bieden en verwerking via contractuele bepalingen te binden. NIS2 behandelt beveiliging van de toeleveringsketen ook als een kernmaatregel voor cyberbeveiliging. Het governancemodel vereist dat leidinggevende organen risicobeheersmaatregelen voor cyberbeveiliging goedkeuren en erop toezien, en vereist aandacht voor directe leveranciers, dienstverleners, kwetsbaarheden bij leveranciers, cyberbeveiligingspraktijken en veilige ontwikkeling.
Het Beleid inzake privacybeheer van verwerkers, subverwerkers en derde partijen bepaalt:
“[Beide] De privacyverantwoordelijke / PIMS-manager MOET privacyrisico- en DPIA-screening in REG04 activeren voor verwerkersrelaties met een hoog risico en wezenlijke privacywijzigingen bij derde partijen vóór goedkeuring, waarbij de REG04-referentie in REG08 wordt vastgelegd.”
Het Beleid inzake verzameling, gebruik, verstrekking en deling van PII voegt de delingsregistratie toe:
“[Verwerkingsverantwoordelijke] De leveranciers- / inkoopeigenaar MOET de identiteit van de ontvanger, de rol van de ontvanger, het doel van de verstrekking, PII-categorieën, de frequentie van delen, de verwerkingslocatie en de autoriteitsbron in REG08 vastleggen voordat terugkerende externe verstrekking begint.”
Het enterprise-Beleid inzake gegevensbescherming en privacy vereist inkoop- en juridische beoordeling van naleving door verwerkers:
“Inkoop en de juridische en compliance-teams moeten naleving van Article 28 van GDPR verifiëren en jaarlijkse herbeoordeling van alle leveranciers met een hoog risico vereisen.”
Voor mkb-organisaties richt het Beleid inzake beveiliging van derde partijen en leveranciers - mkb zich op een praktisch assurancepunt dat voortdurend terugkomt in audits van gezondheidsgegevens. Clausule 6.2.4 uit Vereisten voor beleidsimplementatie bepaalt:
“Wanneer leveranciers verplicht zijn gegevens buiten de locatie op te slaan, moet het bedrijf assurance verkrijgen over gegevensbescherming, fysieke beveiliging en de geografische opslaglocatie (bijv. hosting uitsluitend in de EU waar GDPR dat vereist).”
De Zenith Blueprint, stap 23, beheersmaatregel 5.20, Addressing Information Security Within Supplier Agreements, legt uit waarom dit contractueel moet worden vastgelegd en niet mag worden aangenomen:
“Vertrouwen kan bij leveranciers niet op aannames rusten. Het moet worden vastgelegd.”
Voor gezondheidsgegevens moeten leveranciersovereenkomsten dienstbeschrijvingen, gegevenscategorieën, verwerkingslocaties, beheersmaatregelen voor onderuitbesteding, vertrouwelijkheid, toegangscontrole, encryptie, meldtermijnen voor incidenten, auditrechten, verwijdering of teruglevering, verwachtingen voor veilige ontwikkeling, toezeggingen rond weerbaarheid en ondersteuning bij verzoeken van toezichthouders omvatten.
Bewaring en vernietiging zijn het vergeten EHDS-bewijsprobleem
Governance van gezondheidsgegevens richt zich vaak op verzameling en deling, maar bij bewaring bouwen veel organisaties ongemerkt risico op. Oude exporten, testdatasets, back-upkopieën, achtergelaten onderzoeksextracten, gearchiveerde ondersteuningstickets en verouderde apparaatlogboeken kunnen blijven bestaan lang nadat het oorspronkelijke doel is verstreken.
GDPR Article 5 vereist opslagbeperking. Het Gegevensbewarings- en vernietigingsbeleid koppelt dat beginsel aan operationeel beleid:
“Zorg ervoor dat bewaring van persoonlijk identificeerbare informatie (PII) voldoet aan gegevensprivacywetgeving en privacyverklaringen van de organisatie”
De vermelding in Zenith Controls voor ISO/IEC 27002:2022 beheersmaatregel 5.33, Protection of Records, verbindt bescherming van registraties met 5.12 Classification of information, 5.15 Access control, 5.31 Legal, statutory, regulatory and contractual requirements, 5.36 Compliance with policies, rules and standards for information security, 7.14 Secure disposal or re-use of equipment, 8.10 Information deletion, 8.13 Information backup en 5.26 Response to information security incidents. Dat is de levenscyclusbenadering die auditors verwachten: registraties moeten worden beschermd zolang ze nodig zijn, herstelbaar zijn waar vereist, tijdens gebruik beperkt toegankelijk zijn en veilig worden vernietigd wanneer de bewaartermijn eindigt.
In de Zenith Blueprint vraagt stap 19 auditors te controleren dat geautomatiseerde verwijderings- en bewaarregels worden afgedwongen in repositories en cloudopslag, dat veilige wissing of cryptografische wissing wordt gebruikt voor buiten gebruik gestelde systemen, dat logboeken voor verwijdering met een hoog risico worden bijgehouden en beoordeeld, en dat fysieke vernietiging wordt uitgevoerd voor verouderde media.
| Gegevenscategorie | Governance van bewaring |
|---|---|
| Klinische operationele gegevens | Volg wettelijke, contractuele en zorggerelateerde bewaareisen met gedocumenteerde instructie van de verwerkingsverantwoordelijke waar van toepassing |
| Platformtelemetrie en logboeken | Minimaliseer identificatoren, definieer korte operationele bewaartermijnen en bescherm logboeken als gevoelig wanneer zij gezondheidsactiviteiten onthullen |
| Onderzoeksdatasets en datasets voor verdere verwerking | Koppel aan het goedgekeurde doel, pas governancegoedkeuring toe waar van toepassing en stel vooraf een verval- of beoordelingsdatum in |
| Back-ups en archieven | Stem back-upretentie af op behoeften voor bedrijfscontinuïteit en zorg dat herstel verlopen gegevens niet opnieuw in actief gebruik brengt |
Een volwassen programma test verwijdering ook. Een bewaarschema alleen is niet genoeg. Een auditor kan vragen om bewijs dat een patiëntenexport is verlopen, een onderzoeksdataset is verwijderd, een back-up is uitgefaseerd en een leverancier aan het einde van het contract gecertificeerde vernietiging heeft uitgevoerd.
Cross-compliance: één model voor gezondheidsgegevens, meerdere perspectieven
Een programma voor governance van gezondheidsgegevens kan niet afzonderlijk worden gebouwd voor ISO/IEC 27701:2025, GDPR, ISO/IEC 27001:2022, NIS2, NIST CSF 2.0, COBIT 2019 en DORA. Dat leidt tot dubbele registers, conflicterend bewijs en uitgeputte teams.
Clarysec gebruikt Zenith Controls als kompas voor cross-compliance. Het bedenkt geen parallelle beheersmaatregelen. Het vertaalt officiële beheersconcepten naar één operationeel verhaal.
| Governancegebied | Behoefte vanuit GDPR en PIMS | Ondersteuning door ISO/IEC 27001:2022 en ISO/IEC 27002:2022 | Relevantie voor NIS2, DORA, NIST, COBIT |
|---|---|---|---|
| Inventaris van gezondheidsgegevens | Verantwoordingsplicht, rechtsgrondslag, voorwaarde voor bijzondere categorieën gegevens, rolduidelijkheid | Reikwijdte, inventaris van bedrijfsmiddelen, PII-bescherming, classificatie | NIST GV.OC-03-verplichtingen en COBIT-governancedoelstellingen |
| DPIA en privacyrisico | Beoordeling en mitigatie van verwerking met een hoog risico | Risicobeoordeling, risicobehandeling, wijzigingsbewuste opzet van beheersmaatregelen | NIST GV.RM-risicomethode en NIS2-risicobeheersmaatregelen |
| Leveranciersassurance | Article 28, garanties van verwerkers, beheersing van subverwerkers | Leveranciersrelaties, overeenkomsten, ICT-toeleveringsketen, cloudgovernance | NIS2-toeleveringsketen, DORA-ICT-risico van derde partijen, NIST GV.SC |
| Toegangscontrole | Need-to-know-principe en vertrouwelijkheid | Toegangscontrole, identiteitsbeheer, toegangsrechten, logging | NIS2-toegangs- en assetmanagement, DORA-vertrouwelijkheid, COBIT-monitoring |
| Bewaring en vernietiging | Opslagbeperking en verantwoordingsplicht | Bescherming van registraties, verwijdering, back-up, veilige vernietiging | NIST-verbeterplannen en COBIT-governance van de informatielevenscyclus |
| Paraatheid voor incidenten | Beoordeling en melding van inbreuken in verband met persoonsgegevens | Incidentplanning, beoordeling van gebeurtenissen, respons, bewijsverzameling | NIS2-meldingsmodel, DORA-incidentlevenscyclus, COBIT-dienstcontinuïteit |
NIS2 is vooral relevant voor middelgrote en grotere entiteiten in zorg, cloud, beheerde diensten, beheerde beveiliging, digitale infrastructuur en andere sectoren die onder de richtlijn vallen. De operationele kern lijkt op een managementsysteem: verantwoordingsplicht van leiderschap, risicoanalyse, incidentafhandeling, continuïteit, beveiliging van de toeleveringsketen, veilige ontwikkeling, doeltreffendheid van beheersmaatregelen, training, cryptografie, personeelsbeveiliging, toegangscontrole, assetmanagement en MFA waar passend.
DORA is relevant wanneer een organisatie die gezondheidsgegevens verwerkt diensten levert aan gereguleerde financiële entiteiten, verzekeringsecosystemen, betalingsstromen of ICT-diensten die activiteiten in de financiële sector ondersteunen. Zelfs wanneer DORA niet rechtstreeks van toepassing is, is de discipline ervan nuttig voor verwerkers van gezondheidsgegevens die weerbaarheid willen aantonen.
NIST CSF 2.0 biedt bestuurstaal. De GOVERN-functie vereist dat wettelijke, regelgevende, contractuele, privacy- en burgerrechtenverplichtingen worden begrepen en beheerd. De profielmethode helpt organisaties huidige en gewenste toestanden te definiëren, hiaten te analyseren en geprioriteerde actieplannen te maken. Voor gezondheidsgegevens kan dat profiel het bestuurlijke dashboard voor EHDS-gereedheid worden.
Hoe auditors uw governance van gezondheidsgegevens toetsen
Verschillende auditors benaderen dezelfde omgeving met gezondheidsgegevens vanuit verschillende invalshoeken. Een sterk programma anticipeert op die perspectieven en bereidt bewijs één keer voor.
| Auditorprofiel | Belangrijkste aandachtsgebieden | Verwacht bewijs |
|---|---|---|
| ISO/IEC 27001:2022-auditor | Reikwijdte, belanghebbenden, risicobeoordeling, risicobehandeling, Verklaring van Toepasselijkheid, interne audit, directiebeoordeling | ISMS-toepassingsgebied, risicoregister, SoA, toegangsrechtenbeoordelingen, leveranciersbewijs, incidentprocedures, bewaarlogboeken |
| ISO/IEC 27701:2025- en GDPR-auditor | Rolduidelijkheid, rechtsgrondslag, Article 9-voorwaarde, DPIA, beheersing van verwerkers, afhandeling van rechten, bewaring | REG02, REG04, RoPA, DPIA-uitkomsten, Article 28-contracten, REG08, bewaarschema, bewijs van verwijdering |
| NIST CSF 2.0-assessor | GOVERN-uitkomsten, risicostrategie, rollen, verplichtingen, governance van de toeleveringsketen, profielen | Organisatieprofiel, doelprofiel, plan voor hiaten, prioritering van leveranciers, monitoringbewijs |
| COBIT 2019- of ISACA-auditor | Governancedoelstellingen, proceseigenaarschap, capability, metrieken, uitzonderingen, managementtoezicht | Metrieken voor werking van beheersmaatregelen, issuelogboeken, registraties van risicoacceptatie, uitkomsten van directiebeoordelingen |
Het mkb-Beleid inzake gegevensbescherming en privacy - mkb ondersteunt dit door te vereisen:
“De privacycoördinator moet privacyrisico’s jaarlijks en bij majeure systeemwijzigingen beoordelen”
Die clausule sluit een veelvoorkomend audithiaat. De inventaris moet levend zijn en privacyrisico moet opnieuw worden beoordeeld wanneer systemen of verwerkingen wezenlijk wijzigen.
Een 30-daagse EHDS-gereedheidssprint met Clarysec
Voor organisaties die al een ISMS- of PIMS-fundering hebben, adviseert Clarysec een gerichte sprint van 30 dagen om de grootste hiaten in governance van gezondheidsgegevens bloot te leggen.
Week 1: Breng de werkelijkheid van gezondheidsgegevens in kaart
Selecteer één kritieke dienst met gezondheidsgegevens, zoals een patiëntenportaal, platform voor monitoring op afstand, laboratoriumintegratie, dataset met gezondheidsclaims of onderzoeksextract. Bouw of actualiseer de verwerkingsinventaris. Identificeer rollen als verwerkingsverantwoordelijke, verwerker, gezamenlijke verwerkingsverantwoordelijke en subverwerker. Leg gegevenscategorieën, doelen, rechtsgrondslag, voorwaarde voor bijzondere categorieën gegevens, systemen, locaties, ontvangers en bewaartermijnen vast.
Gebruik het Beleid inzake PII-verwerkingsinventaris en rechtsgrondslag en het Beleid inzake gegevensbescherming en privacy als basislijn.
Week 2: Voer DPIA en risicobehandeling uit
Activeer REG04-screening voor verwerking van bijzondere categorieën gegevens, externe verstrekking, kwetsbare personen, systematische monitoring of wezenlijke wijziging. Vertaal DPIA-risico’s naar beveiligings- en privacybeheersmaatregelen. Koppel die beheersmaatregelen aan het ISO/IEC 27001:2022-risicobehandelingsplan en de Verklaring van Toepasselijkheid.
Gebruik Zenith Blueprint, stap 23 voor PII-bescherming en leveranciersbeheersmaatregelen, en stap 19 voor controles op verwijdering, masking, pseudonimisering, testgegevens en DLP.
Week 3: Valideer leveranciers en deling
Vul REG08 voor terugkerende externe verstrekking. Bevestig Article 28-verwerkersbepalingen, beheersmaatregelen voor subverwerkers, verwerkingslocaties, auditrechten, verplichtingen voor incidentmelding, voorwaarden voor teruglevering of verwijdering en bewijs voor leveranciersassurance. Beoordeel voor cloudproviders en aanbieders van beheerde diensten de gegevenslocatie, encryptie, logging, back-up, weerbaarheid en exitafspraken.
Gebruik het Beleid inzake privacybeheer van verwerkers, subverwerkers en derde partijen, het Beleid inzake verzameling, gebruik, verstrekking en deling van PII en het Beleid inzake beveiliging van derde partijen en leveranciers - mkb als de organisatie de mkb-beleidsset gebruikt.
Week 4: Test toegang, bewaring en auditbewijs
Voer een steekproefsgewijze toegangsrechtenbeoordeling uit voor het geselecteerde systeem en leg de uitkomsten vast in REG12. Test of bewaarregels technisch zijn geïmplementeerd. Bevestig dat gepseudonimiseerde datasets nog steeds als gevoelig worden behandeld. Beoordeel logging en incidentresponsprocedures. Stel een bewijspakket op alsof een auditor de dienst morgen gaat bemonsteren.
Een sterk bewijspakket bevat de verwerkingsregistratie, rolbepaling, rechtsgrondslag, voorwaarde voor bijzondere categorieën gegevens, DPIA-screening, DPIA-uitkomst waar vereist, gegevensstroomdiagram, leveranciers- en delingsregister, verwerkersovereenkomst, lijst van subverwerkers, resultaten van toegangsrechtenbeoordelingen, bewaarschema, verwijderingslogboeken, bewijs van masking of pseudonimisering, incidentresponsprocedure, werkstroom voor triage van datalekken en directiebeoordeling of registratie van risicoacceptatie.
De bestuursvraag: kunt u vertrouwen aantonen?
EHDS-gereedheid zal organisaties belonen die gecontroleerde, rechtmatige, veilige en verantwoordbare deling van gezondheidsgegevens kunnen aantonen. Zij zal organisaties blootleggen die vertrouwen op informele goedkeuringen, onvolledige inventarissen, generieke leverancierscontracten, onbeheerde exporten en niet-geteste bewaarschema’s.
Het goede nieuws is dat het werk niet gefragmenteerd hoeft te zijn. ISO/IEC 27701:2025 biedt de structuur voor privacymanagement. GDPR biedt de juridische basislijn voor verantwoordingsplicht. ISO/IEC 27001:2022 en ISO/IEC 27002:2022 bieden de architectuur voor beveiligingsmanagement en beheersmaatregelen. NIS2, DORA, NIST CSF 2.0 en COBIT 2019 bieden aanvullende perspectieven op governance, weerbaarheid, leveranciers en audits.
Clarysec brengt dit samen in één op bewijs gebaseerd operationeel model. De Zenith Blueprint geeft teams de 30-stappenroutekaart. Zenith Controls biedt cross-compliancemapping voor beheersmaatregelen zoals Privacy and Protection of PII, Information Security in Supplier Relationships, Addressing Information Security Within Supplier Agreements en Protection of Records. De PIMS-beleidslijnen van Clarysec zetten verplichtingen om in toewijsbare acties, registers, beoordelingen en bewijs.
Als uw organisatie gezondheidsgegevens verwerkt en zich voorbereidt op ISO/IEC 27701:2025, GDPR-verantwoordingsplicht en gereedheid voor de Europese ruimte voor gezondheidsgegevens, begin dan met één dienst en bewijs de keten van doel tot vernietiging.
Clarysec kan u helpen uw verwerkingsinventaris voor gezondheidsgegevens op te bouwen of te valideren, bewijswerkstromen voor REG02, REG04, REG08 en REG12 te implementeren, ISO/IEC 27701:2025 PIMS-governance af te stemmen op ISO/IEC 27001:2022-beheersmaatregelen, vereisten uit GDPR, NIS2, DORA, NIST CSF 2.0 en COBIT 2019 te mappen via Zenith Controls, auditgereed bewijs voor te bereiden met Zenith Blueprint, en enterprise- of mkb-beleid voor privacy, leveranciers, toegang, pseudonimisering en bewaring uit te rollen.
Uw volgende actie is eenvoudig: kies uw gegevensstroom met gezondheidsgegevens met het hoogste risico en voer de 30-daagse gereedheidssprint uit. Als de bewijsketen breekt, laat de toolkit van Clarysec precies zien waar u die moet herstellen.
Word PECB ISO/IEC 27001 Lead Implementer of Lead Auditor
- ✓ Officieel PECB-cursusmateriaal en twee examenpogingen
- ✓ Certificeringskosten en AMF voor het eerste jaar inbegrepen, waar van toepassing
- ✓ Zelfstudie of live online · cursus binnen 1 werkdag toegewezen
Frequently Asked Questions
Over de auteur

Igor Petreski
Compliance Systems Architect, Clarysec LLC
Igor Petreski is a cybersecurity leader with over 30 years of experience in information technology and a dedicated decade specializing in global Governance, Risk, and Compliance (GRC).Core Credentials & Qualifications:• MSc in Cyber Security from Royal Holloway, University of London• PECB-Certified ISO/IEC 27001 Lead Auditor & Trainer• Certified Information Systems Auditor (CISA) from ISACA• Certified Information Security Manager (CISM) from ISACA • Certified Ethical Hacker from EC-Council