ISO 27001-bewijsgids voor het amendement inzake klimaatverandering

Het is 09:10 uur op de ochtend van uw ISO/IEC 27001:2022-controleaudit. De auditor heeft uw risicoregister, Verklaring van Toepasselijkheid, notulen van directiebeoordelingen, leveranciersregister en rapportage van de bedrijfscontinuïteitsoefening al beoordeeld. Dan volgt de vraag die de ruimte stillegt:
“Laat zien hoe u hebt bepaald of klimaatverandering relevant is voor het ISMS.”
De CISO kijkt naar de compliancemanager. De compliancemanager opent het juridisch register. Iemand noemt ESG. Iemand anders zegt dat de datacenterprovider ISO-certificaten heeft. De auditor wacht.
Dat moment is het praktische bewijshiaat dat is ontstaan door het ISO-amendement inzake klimaatverandering voor managementsystemen. Het amendement vraagt beveiligingsteams niet om klimaatwetenschappers te worden, de CO2-uitstoot van cloudgebruik te berekenen of een decoratieve “klimaatbeheersmaatregel” te creëren. Het stelt een directere vraag over het managementsysteem: heeft de organisatie beoordeeld of klimaatverandering relevant is voor haar context en of belanghebbenden klimaatgerelateerde eisen hebben die het managementsysteem raken?
Voor ISO/IEC 27001:2022 betekent dit dat het bewijs moet aansluiten op clausules 4 tot en met 10: context, belanghebbenden, scope, risicoplanning, operationele beheersing, prestatie-evaluatie, directiebeoordeling en voortdurende verbetering. Aan het amendement wordt niet voldaan door in een vergadering “niet van toepassing” te zeggen. Er wordt aan voldaan door een gemotiveerd, gedocumenteerd en risicogebaseerd besluit te laten zien.
Een fintech-CISO genaamd Sarah kreeg enkele weken vóór de audit dezelfde vraag. Haar eerste reactie was herkenbaar: klimaatverandering voelde als iets buiten het ISMS, terwijl haar team zich richtte op cyberdreigingen, datalekken, cloudbeveiliging, DORA-gereedheid en klant-due diligence. Maar zodra zij het amendement vertaalde naar praktische ISMS-taal, werd het concreet: extreem weer kon de beschikbaarheid van cloudregio’s beïnvloeden, een leverancier in een regio met waterstress kon kritieke hardwarevervanging vertragen, langdurige stroomuitval kon de bemensing van incidentrespons verstoren, en klanten konden bewijs van operationele weerbaarheid verlangen.
Dat is de juiste invalshoek. Behandel klimaatverandering als input voor context en weerbaarheid binnen het ISMS, niet als een los aangehaakt onderwerp.
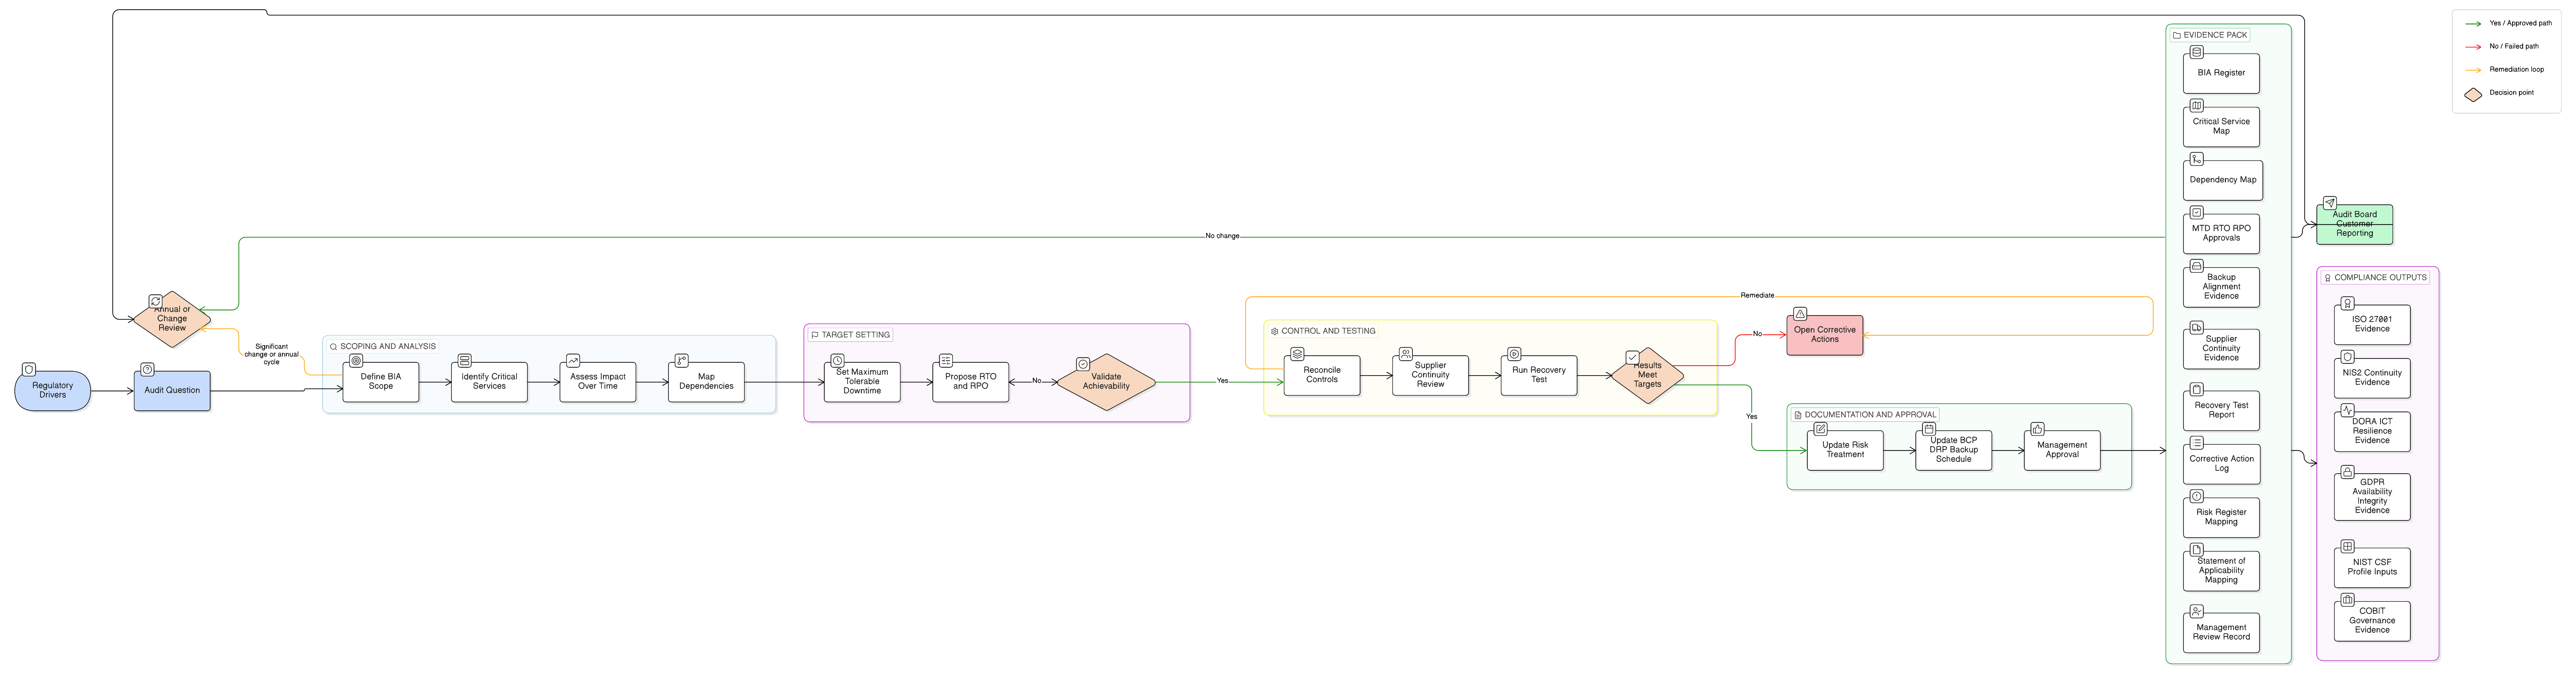
De aanpak van Clarysec gebruikt Zenith Blueprint: een 30-stappenroadmap voor auditors, Zenith Controls: de gids voor naleving over meerdere kaders en Clarysec-beleidssjablonen om een nieuwe auditvraag om te zetten in traceerbaar bewijs. Het doel is eenvoudig: de auditor een heldere keten tonen van context naar risico, van risico naar beheersmaatregelen, van beheersmaatregelen naar bewijs, van bewijs naar directiebeoordeling, en van directiebeoordeling naar verbetering.
Het amendement wijzigt de auditvraag, niet de ISMS-missie
De meest voorkomende fout is het ISO 27001-amendement inzake klimaatverandering behandelen als een afzonderlijk beheersmaatregelendomein. Dat is het niet. Voor een ISMS is de echte vraag of klimaatverandering de beoogde informatiebeveiligingsuitkomsten kan beïnvloeden, met name vertrouwelijkheid, integriteit en beschikbaarheid.
Het amendement voegt klimaatverandering toe als specifieke overweging binnen de ISO-contextvereisten voor managementsystemen. Voor ISO/IEC 27001:2022 zullen auditors meestal eerst twee punten toetsen:
- Clausule 4.1: of de organisatie heeft bepaald of klimaatverandering een relevant extern onderwerp is.
- Clausule 4.2: of relevante belanghebbenden klimaatgerelateerde eisen hebben.
Het sleutelwoord is “bepaald”. Een organisatie kan bepalen dat klimaatverandering niet relevant is, alleen relevant is voor bepaalde locaties of diensten, of relevant is voor het volledige ISMS. Maar die bepaling moet gedocumenteerd zijn en worden onderbouwd door de werkelijke afhankelijkheden van de organisatie.
Een SaaS-provider kan bijvoorbeeld besluiten dat klimaatrelevantie bestaat omdat de beschikbaarheid van productie afhankelijk is van een beperkt aantal cloudregio’s, een aanbieder van beheerde diensten en medewerkers voor incidentrespons op afstand. Een fintech kan het amendement koppelen aan kritieke afhankelijkheden van derde aanbieders van ICT-diensten, DORA-operationele weerbaarheid, gereguleerde incidentmelding en verantwoordingsplicht van het bestuur. Een fabrikant kan zich richten op beschikbaarheid van OT-netwerken, connectiviteit van productielocaties, monitoring op afstand en verstoring van fysieke locaties.
Een volwassen set bewijs moet zichtbaar zijn op dezelfde plaatsen waar de organisatie al aantoont dat haar ISMS werkt.
| ISMS-gebied | Bewijs inzake klimaatverandering dat auditors verwachten | Praktijkvoorbeeld |
|---|---|---|
| Context | Gedocumenteerde bepaling of klimaatgerelateerde onderwerpen relevant zijn voor informatiebeveiligingsuitkomsten | Overstromingsrisico voor het hoofdkantoor, hitterisico voor de datacenterregio, energie-instabiliteit die de beschikbaarheid van diensten beïnvloedt |
| Belanghebbenden | Klanten, toezichthouders, verzekeraars, cloudproviders, investeerders of raden van bestuur met verwachtingen rond weerbaarheid, beschikbaarheid of openbaarmaking | Enterprise-klant verlangt bewijs van klimaatgerelateerde continuïteitsplanning voor gehoste diensten |
| Scope | Scopegrenzen beoordeeld ten opzichte van locaties, uitbestede diensten, cloudregio’s, supportteams en kritieke afhankelijkheden | ISMS-scope bevestigt dat de cloudgehoste SaaS-productieomgeving en supportactiviteiten binnen scope blijven |
| Risicobeoordeling | Klimaatgerelateerde dreigingsscenario’s overwogen waar relevant voor vertrouwelijkheid, integriteit of beschikbaarheid | Langdurige hittegolf verhoogt de waarschijnlijkheid van uitval van datacenterkoeling en verstoring van dienstverlening |
| SoA | Bestaande beheersmaatregelen uit Bijlage A onderbouwd waar zij klimaatgerelateerd risico of nalevingsverplichtingen behandelen | A.5.29, A.5.30, A.5.19, A.5.21, A.5.22, A.5.23, A.5.31 en A.8.13 opgenomen in de behandelingsonderbouwing |
| Operationele beheersing | Beheersmaatregelen voor bedrijfscontinuïteit, leveranciers, incidenten, back-ups, wijzigingen en cloud bijgewerkt of bevestigd | Scenario voor regionale verstoring toegevoegd aan oefening voor herstel na verstoringen |
| Directiebeoordeling | Leiding beoordeelt wijzigingen in context, risico’s, auditbevindingen, middelen, restrisico en verbeteracties | Management keurt budget voor cloudfailovertest goed na beoordeling van klimaatscenario |
| Gedocumenteerde informatie | Bewijs wordt bewaard, beheerst en is opvraagbaar | Contextregister, risicoregister, nalevingsregister, BCP-testrapport, notulen van directiebeoordeling |
Het sterkste auditbewijs staat niet in een afzonderlijk “klimaatdossier”. Het staat in reguliere ISMS-registraties en laat zien dat het managementsysteem kan reageren op wijzigingen in de externe context.
Begin met context, belanghebbenden en scope
Klimaatrelevantie begint in de context. De organisatie moet een duidelijke bepaling vastleggen: relevant, niet relevant of gedeeltelijk relevant. “Relevant” betekent niet catastrofaal. Het betekent dat het onderwerp in staat is beoogde informatiebeveiligingsuitkomsten te beïnvloeden.
In Zenith Blueprint begint de fase ISMS Foundation & Leadership met contextanalyse. Stap 1 vermeldt:
Actiepunt 4.1: Brainstorm een lijst van interne en externe factoren die relevant zijn voor de informatiebeveiliging van uw organisatie.
Dezelfde guidance adviseert een brede externe analyse, inclusief omgevingsfactoren via technieken zoals PESTLE. Hier wordt het klimaatamendement operationeel. In plaats van te vragen: “Hebben we een klimaatbeheersmaatregel?”, vraagt het team:
- Welke fysieke locaties, datacenters, cloudregio’s, netwerken en leveranciers ondersteunen diensten binnen scope?
- Kunnen extreem weer, hitte, natuurbrand, overstroming, waterstress, energie-instabiliteit of transportverstoring beschikbaarheid, integriteit of vertrouwelijkheid beïnvloeden?
- Vragen klanten tijdens beveiligings-due diligence om bewijs van klimaatweerbaarheid of operationele weerbaarheid?
- Leggen toezichthouders, verzekeraars, investeerders of publieke opdrachtgevers verwachtingen op rond bedrijfscontinuïteit, herstel na verstoringen of beschikbaarheid?
- Kunnen klimaatadaptatieprojecten nieuwe technologierisico’s introduceren, zoals integraties met gebouwbeheersystemen, IoT-sensoren, omgevingsmonitoring of versnelde migratie naar de cloud?
- Zijn er privacy-implicaties als nieuwe monitoring persoonsgegevens over werknemers, locatie, apparaten of omgevingsgegevens omvat die aan personen kunnen worden gekoppeld?
Voor Sarahs fintechteam leverde de contextworkshop vier realistische externe onderwerpen op: blootstelling aan stormen in een datacenterregio, concentratie in één cloudregio, afhankelijkheid van een hardwareleverancier in een gebied met waterstress, en regelgevende verwachtingen onder DORA en NIS2.
De volgende stap is belanghebbenden. Het amendement vereist dat organisaties bepalen of belanghebbenden klimaatgerelateerde eisen hebben. Die partijen kunnen klanten, toezichthouders, verzekeraars, cloudproviders, investeerders, raden van bestuur of kritieke leveranciers omvatten.
Stap 2 van Zenith Blueprint koppelt deze analyse aan de ISMS-scope:
Actiepunt 4.3: Stel een ISMS-scopeverklaring op. Vermeld wat is inbegrepen (bedrijfseenheden, locaties, systemen) en eventuele uitsluitingen.
Dit is van belang omdat klimaatgerelateerde verstoring vaak binnenkomt via interfaces en afhankelijkheden. Een organisatie kan zeggen dat haar kantoor niet wezenlijk is omdat productie in de cloud wordt gehost, maar de auditor kan vragen of klantenservice, geprivilegieerde toegang, incidentrespons, back-upbeheer, leveranciersescalatie of crisiscommunicatie afhankelijk is van mensen, locaties of leveranciers buiten de scope.
Clarysec’s Enterprise Informatiebeveiligingsbeleid stelt de baseline vast:
De organisatie moet een Managementsysteem voor informatiebeveiliging (ISMS) implementeren en onderhouden in overeenstemming met ISO/IEC 27001:2022 Clausules 4 tot en met 10.
Het vereist ook de bewijsstructuur die auditors verwachten:
Het ISMS moet gedefinieerde scopegrenzen, een risicobeoordelingsmethodologie, meetbare doelstellingen en gedocumenteerde beheersmaatregelen bevatten die in de Verklaring van Toepasselijkheid (SoA) zijn onderbouwd.
Die woorden vormen de kern van gereedheid voor het amendement: scopegrenzen, risicomethodologie, meetbare doelstellingen en SoA-onderbouwing.
Vertaal klimaatcontext naar informatiebeveiligingsrisico’s
Het beste bewijs is zelden een generiek risico met de naam “klimaatverandering”. Klimaatverandering is de contextuele aanjager. Het risicoscenario moet het informatiebeveiligingsgevolg beschrijven.
Sterke risicoscenario’s zien er als volgt uit:
- Extreem weer verstoort toegang tot het hoofdkantoor tijdens een beveiligingsincident, waardoor geprivilegieerde respons en klantcommunicatie vertraging oplopen.
- Een regionale hittegolf verhoogt de waarschijnlijkheid van koel- of stroominstabiliteit in een datacenter dat productieworkloads ondersteunt.
- Overstroming raakt de servicedesklocatie van een kritieke leverancier, waardoor herstel van beheerde endpointbeschermingsdiensten vertraging oploopt.
- Klantvereisten voor klimaatweerbaarheid worden niet vastgelegd in het nalevingsregister, waardoor contractuele non-conformiteit en auditbevindingen ontstaan.
- Een noodmigratie naar de cloud om afhankelijkheid van fysieke locaties te beperken omzeilt standaard wijzigingsbeheer en leveranciersrisicobeoordeling.
- Monitoringapparaten voor klimaatadaptatie worden verbonden met het bedrijfsnetwerk zonder registratie van bedrijfsmiddelen, logging of kwetsbaarhedenbeheer.
Dit zijn informatiebeveiligingsrisico’s omdat zij beschikbaarheid, incidentafhandeling, leveranciersassurance, beheer van bedrijfsmiddelen, wettelijke verplichtingen, veilige wijzigingen of privacy raken.
Clarysec’s Beleid inzake risicobeheer - mkb stelt:
Alle geïdentificeerde risico’s moeten worden vastgelegd in het risicoregister.
Het versterkt ook de beoordelingsfrequentie:
Risico’s moeten elk kwartaal worden beoordeeld en worden bijgewerkt wanneer significante gebeurtenissen plaatsvinden.
Voor enterprise-organisaties verbreedt Clarysec’s Beleid inzake risicobeheer het inputmodel:
Input voor risico-identificatie moet onder meer bestaan uit auditbevindingen, kwetsbaarheidsscans, penetratietestrapporten, incidenttrends, wettelijke verplichtingen en operationele wijzigingen.
Klimaatrelevantie kan uit elk van die inputs voortkomen. Een klantauditbevinding kan ontbrekend bewijs voor weerbaarheid signaleren. Een juridische actualisering kan operationeleweerbaarheidsverplichtingen toevoegen. Een cloudmigratie kan workloads naar een ander regionaal blootstellingsprofiel verplaatsen. Een bedrijfscontinuïteitstest kan aantonen dat medewerkers tijdens stroomuitval geen toegang hebben tot herstelprocedures.
| Contextueel onderwerp | Dreiging | Kwetsbaarheid | Impact op V-I-B | Voorbeeld van ISMS-risico |
|---|---|---|---|---|
| Toegenomen frequentie van regionale stormen | Langdurige uitval van het elektriciteitsnet of verlies van datacenterconnectiviteit | Productieontwerp in één regio en ongeteste failover | Beschikbaarheidsimpact op klantgerichte platforms, SLA-inbreuk, reputatieschade | RR-31: Verlies van beschikbaarheid van diensten door klimaatgeïnduceerde verstoring van de primaire hostingregio |
| Concentratie in de toeleveringsketen in een klimaatgevoelig gebied | Verstoring van productie- of supportactiviteiten | Sole-source-leverancier en lange vervangingsdoorlooptijden | Impact op beschikbaarheid en integriteit door niet-ondersteunde of verslechterde infrastructuur | RR-32: ICT-verstoring in de toeleveringsketen vertraagt beveiligingsonderhoud en hardwarevervanging |
| Extreem weer beïnvloedt mobiliteit van medewerkers en stroomvoorziening thuis | Incidentresponders kunnen niet coördineren tijdens een incident met hoge ernst | Te grote afhankelijkheid van één locatie, zwakke communicatie via een apart kanaal | Impact op beschikbaarheid en vertrouwelijkheid als indamming en melding worden vertraagd | RR-33: Incidentresponsvermogen neemt af tijdens regionale verstoring |
| Omgevingssensoren toegevoegd aan faciliteiten | Nieuwe gegevensverzameling en netwerkverbonden apparaten | Niet-geregistreerde bedrijfsmiddelen en onduidelijke bewaarregels | Impact op vertrouwelijkheid en privacy door onnodige verzameling van persoonsgegevens | RR-34: Monitoring voor klimaatadaptatie introduceert onbeheerde bedrijfsmiddelen en privacyblootstelling |
Elk risico moet een eigenaar, waarschijnlijkheid, impact, behandelbesluit, restrisicopositie en beoordelingsdatum hebben. Als de organisatie concludeert dat er geen wezenlijk klimaatgerelateerd informatiebeveiligingsrisico is, moet ook die conclusie worden onderbouwd.
Gebruik de Verklaring van Toepasselijkheid om risicologica om te zetten in beheersmaatregellogica
Zodra klimaatgerelateerde scenario’s zijn vastgelegd, is de volgende vraag of beheersmaatregelen nodig zijn en of de Verklaring van Toepasselijkheid het besluit weerspiegelt. ISO/IEC 27001:2022 Clausules 6.1.1 tot en met 6.1.3 vereisen geplande acties voor risico’s en kansen, risicobeoordeling, risicobehandeling, noodzakelijke beheersmaatregelen, vergelijking met Bijlage A en een SoA met onderbouwing voor opname en uitsluiting.
In de fase Risk Management geeft stap 13 van Zenith Blueprint een praktisch traceerbaarheidsmodel:
Verwijs naar regelgeving: als bepaalde beheersmaatregelen specifiek zijn geïmplementeerd om te voldoen aan GDPR, NIS2 of DORA, kunt u dat opnemen in het risicoregister (als onderdeel van de onderbouwing van de risico-impact) of in de SoA-aantekeningen.
Gebruik hetzelfde principe voor het amendement inzake klimaatverandering. Bedenk geen nieuwe beheersmaatregel. Koppel het scenario aan bestaande ISO/IEC 27002:2022-beheersmaatregelen en leg uit waarom die toepasselijk zijn.
| Klimaatgedreven scenario | Waarschijnlijke beheersmaatregelgebieden uit ISO/IEC 27002:2022 | Te bewaren bewijs |
|---|---|---|
| Extreem weer verstoort kantoortoegang tijdens een beveiligingsincident | A.5.24 Planning en voorbereiding voor informatiebeveiligingsincidentbeheer, A.5.26 Respons op informatiebeveiligingsincidenten, A.5.29 Informatiebeveiliging tijdens verstoring, A.5.30 ICT-gereedheid voor bedrijfscontinuïteit | Incidentresponsplan, procedure voor toegang op afstand, test van contactboom, test van incidentbridge, geleerde lessen |
| Hitte of energie-instabiliteit beïnvloedt beschikbaarheid van cloud of datacenter | A.5.23 Informatiebeveiliging voor het gebruik van clouddiensten, A.5.30 ICT-gereedheid voor bedrijfscontinuïteit, A.8.13 Back-up van informatie, A.5.19 Informatiebeveiliging in leveranciersrelaties | Leveranciersassurance, cloudarchitectuur, failovertest, hersteltest van back-ups |
| Overstroming raakt support van een kritieke ICT-leverancier | A.5.19 Informatiebeveiliging in leveranciersrelaties, A.5.21 Beheer van informatiebeveiliging in de ICT-toeleveringsketen, A.5.22 Monitoring, beoordeling en wijzigingsbeheer van leveranciersdiensten, A.5.30 ICT-gereedheid voor bedrijfscontinuïteit | Leveranciersrisicobeoordeling, contractuele bepalingen, registratie van leveranciersmonitoring, exitstrategie |
| Nieuwe verwachtingen van toezichthouders of klanten rond weerbaarheid ontstaan | A.5.31 Wettelijke, statutaire, regelgevende en contractuele vereisten, A.5.36 Naleving van beleid, regels en standaarden voor informatiebeveiliging, A.5.35 Onafhankelijke beoordeling van informatiebeveiliging | Bijwerking van nalevingsregister, beleidsbeoordeling, interne auditbevinding, notulen van directiebeoordeling |
| Noodwijziging van technologie omzeilt beoordeling | A.8.32 Wijzigingsbeheer, A.8.9 Configuratiebeheer, A.5.8 Informatiebeveiliging in projectmanagement, A.5.23 Informatiebeveiliging voor het gebruik van clouddiensten | Wijzigingsregistratie, risicoacceptatie, leveranciersbeoordeling, post-implementatie-evaluatie |
| Omgevingsmonitoring introduceert verwerking van persoonsgegevens | A.5.9 Inventaris van informatie en andere gerelateerde bedrijfsmiddelen, A.5.34 Privacy en bescherming van persoonlijk identificeerbare informatie (PII), A.5.31 Wettelijke, statutaire, regelgevende en contractuele vereisten, A.5.15 Toegangscontrole | Assetregister, DPIA-screening, bewaarregel, toegangsrechtenbeoordeling |
Het enterprise-Beleid inzake risicobeheer maakt de SoA-trigger expliciet:
De SoA moet worden beoordeeld na elke majeure risicobeoordeling of significante omgevingswijziging.
Die clausule is zeer relevant. Een significante omgevingswijziging kan letterlijk zijn, zoals gewijzigde blootstelling aan overstroming voor een faciliteit, of operationeel, zoals wisselen van datacenterproviders, verplaatsen van workloads, openen van een nieuwe supportlocatie of accepteren van een gereguleerde klant met weerbaarheidsvereisten.
Een sterke SoA-onderbouwing is specifiek:
“Beheersmaatregel A.5.30 is toepasselijk omdat RR-31 potentiële verstoring van dienstverlening identificeert door extreem weer dat primaire supportactiviteiten beïnvloedt. De behandeling omvat coördinatie van incidenten op afstand, geteste herstelprocedures, een jaarlijkse ICT-gereedheidsoefening en validatie van cloudfailover.”
Dat is sterker dan “Toepasselijk omdat ISO dit vereist.”
Gebruik beleidsbewijs om het amendement herhaalbaar te maken
Het amendement mag geen eenmalige haastklus vóór de audit veroorzaken. Het moet onderdeel worden van de normale beoordelingscyclus van het managementsysteem.
Clarysec’s Beleid inzake juridische en regelgevende naleving - mkb stelt:
Elke wijziging die de naleving beïnvloedt, moet leiden tot een beoordeling van het nalevingsregister en de relevante beleidsdocumenten.
Voeg het ISO-amendement inzake klimaatverandering voor managementsystemen toe aan het nalevingsregister en verwijs vervolgens naar gerelateerde verplichtingen van klanten, toezichthouders, contracten, verzekeringen en certificeringen. Als de organisatie binnen een NIS2- of DORA-omgeving opereert, koppel die verplichtingen dan aan bedrijfscontinuïteit, incidentmelding, leveranciersassurance en governancebewijs.
Voor bedrijfscontinuïteit verwacht Clarysec’s Beleid voor bedrijfscontinuïteit en herstel na verstoringen - mkb bewijs:
dat verstoringsscenario’s zijn overwogen en getest als onderdeel van risicobeoordelingen
Daar worden klimaatscenario’s operationeel. Een tabletop-oefening voor regionale stroomuitval, een oefening voor herstel van back-ups, een validatie van cloudfailover of een simulatie van uitval van leverancierssupport kan het amendement ondersteunen wanneer deze aan het risicoregister wordt gekoppeld.
Voor auditgovernance stelt Clarysec’s Beleid voor audit en toezicht op naleving - mkb:
Auditbevindingen en statusupdates moeten worden opgenomen in het proces voor ISMS-directiebeoordeling.
Als een interne audit zwak bewijs voor het klimaatamendement identificeert, mag de bevinding niet in een audittracker blijven staan. Zij moet doorwerken in directiebeoordeling, corrigerende maatregelen en voortdurende verbetering.
Privacybewijs is van belang waar klimaatadaptatie de verwerking van persoonsgegevens wijzigt. Clarysec’s Privacy-informatiemanagementsysteembeleid vereist contextdiscipline:
[Beide] De Privacy Lead / PIMS Manager MOET externe en interne privacycontextonderwerpen jaarlijks en binnen 30 dagen na elke wezenlijke wijziging documenteren in REG01.
Het vereist ook dat vereisten van belanghebbenden worden vastgelegd:
[Beide] De Privacy Lead / PIMS Manager MOET relevante belanghebbenden en hun PIMS-vereisten jaarlijks en binnen 30 dagen na elke wezenlijke wijziging documenteren in REG01.
Voor privacyrisico’s en DPIA’s voegt het Privacyrisicobeoordelings- en DPIA-beleid toe:
[Beide] De Privacy Lead / PIMS Manager MOET de status van privacyrisico’s en DPIA’s elk kwartaal en vóór elke directiebeoordeling rapporteren van REG04 naar REG12.
Het PIMS-beleid voor monitoring, audit en verbetering biedt een patroon voor directiebeoordeling dat ook buiten privacy nuttig is:
[Beide] Topmanagement MOET PIMS-non-conformiteit, corrigerende maatregelen, monitoringsresultaten, auditresultaten, privacyrisico’s, leveranciersassurance en wijzigingen bij belanghebbenden beoordelen in REG12 tijdens elke directiebeoordeling.
En het PIMS-beleid voor gedocumenteerde informatie en bewijsbeheer versterkt bewijsindexering:
[Alle] De Privacy Lead / PIMS Manager MOET vóór de eerste PIMS-publicatie en daarna elk kwartaal een PIMS-index voor gedocumenteerde informatie bijhouden in REG12.
Gebruik voor gereedheid voor het ISMS-klimaatamendement dezelfde discipline: houd een bewijsindex bij zodat het auditteam context-, risico-, SoA-, continuïteits-, leveranciers- en directiebeoordelingsregistraties snel kan terugvinden.
Waarde voor naleving over meerdere kaders: ISO 27001, NIS2, DORA, GDPR, NIST CSF en COBIT
Het ISO 27001-amendement inzake klimaatverandering is een ISO-vereiste voor managementsystemen, maar het bewijs heeft bredere waarde voor regelgeving en assurance.
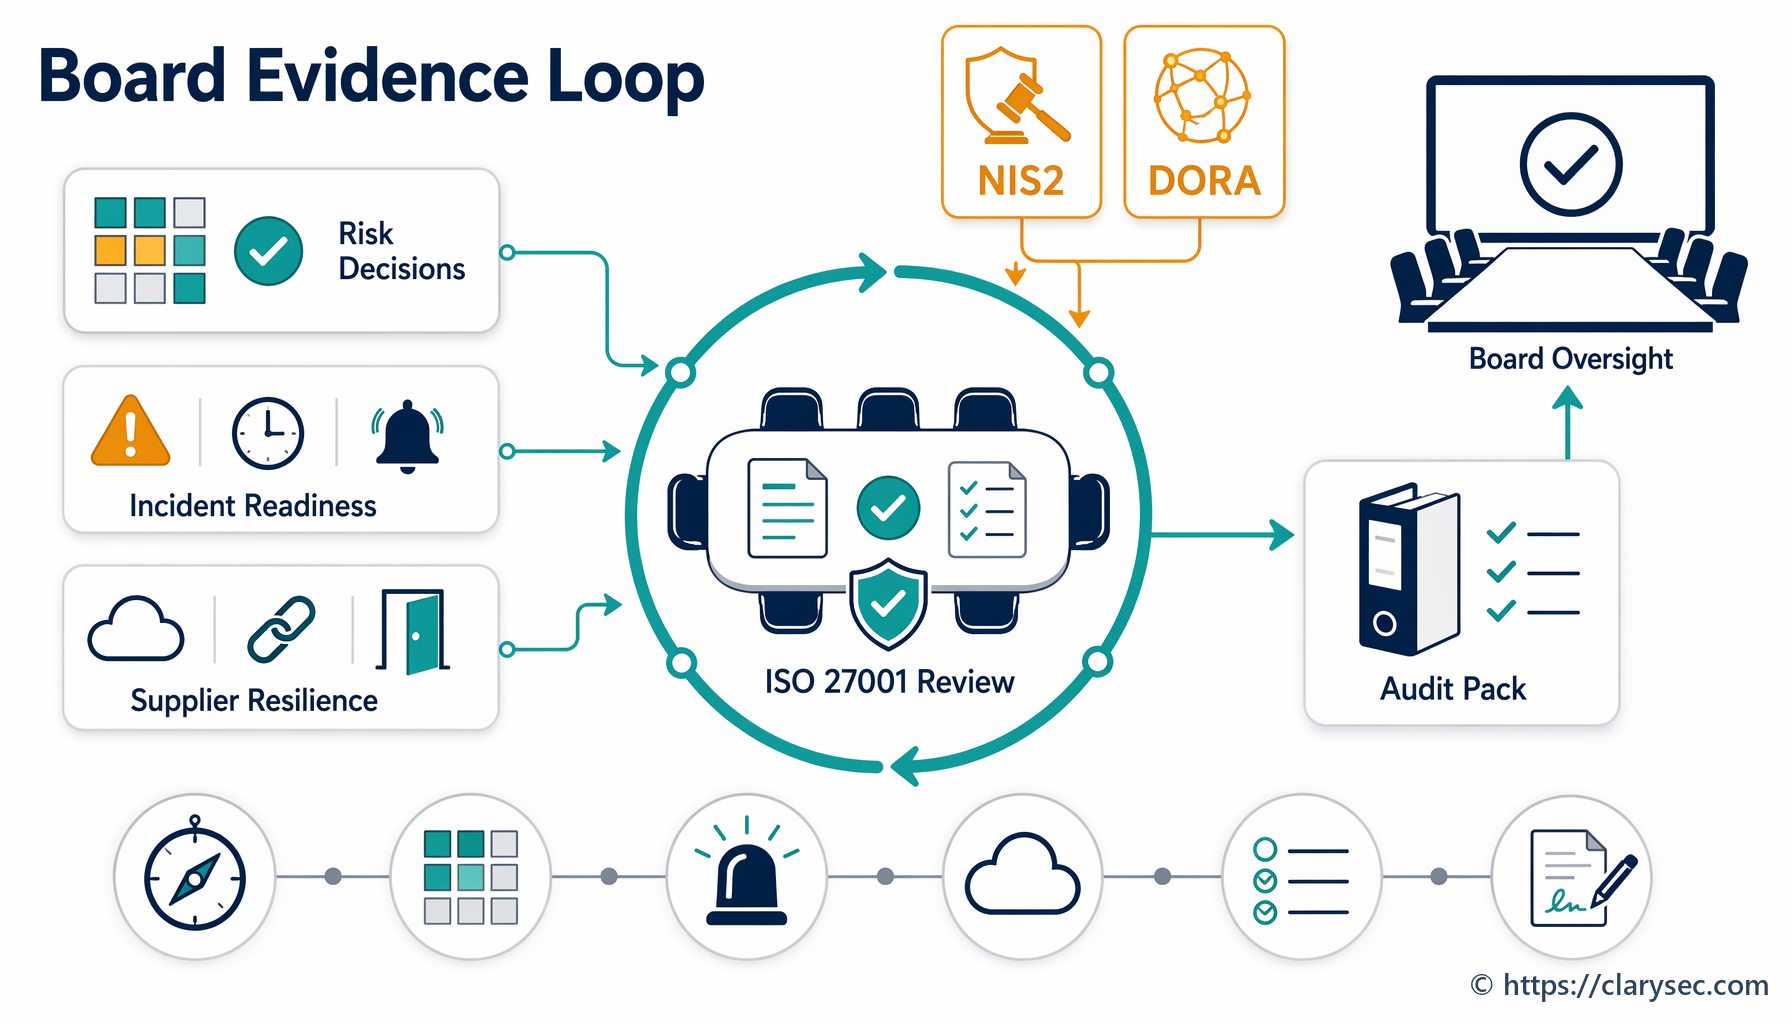
NIS2 vereist dat essentiële en belangrijke entiteiten passende en evenredige maatregelen voor cyberbeveiligingsrisicobeheer toepassen volgens een benadering die alle risico’s omvat. Article 21 behandelt risicoanalyse, incidentafhandeling, bedrijfscontinuïteit, back-ups, herstel na verstoringen, crisismanagement, beveiliging van de toeleveringsketen, veilige ontwikkeling, beoordeling van doeltreffendheid, training, cryptografie, toegangscontrole en beheer van bedrijfsmiddelen. Extreem weer, energie-instabiliteit en verstoring bij leveranciers passen vanzelfsprekend binnen die all-hazardsbenadering. Article 20 vereist ook dat leidinggevende organen maatregelen voor cyberbeveiligingsrisicobeheer goedkeuren en toezien op implementatie, wat aansluit op bewijs uit de directiebeoordeling onder ISO/IEC 27001:2022.
DORA is vooral relevant voor financiële entiteiten. Het vereist ICT-risicobeheer, verantwoordingsplicht van het leidinggevend orgaan, continuïteits- en herstelplannen, testen van digitale operationele weerbaarheid, risicobeheer voor derde aanbieders van ICT-diensten en continue verbetering. Als een financiële organisatie de ISMS-directiebeoordeling al gebruikt om klimaatgerelateerde ICT-continuïteitsacties goed te keuren, kan hetzelfde bewijs een DORA-governanceverhaal ondersteunen.
GDPR wordt relevant wanneer klimaatadaptatie de verwerking van persoonsgegevens wijzigt. Voorbeelden zijn monitoring van veiligheid van personeel, locatietracking tijdens extreem weer, nieuwe gebouwsensoren, omgevingsmonitoring gekoppeld aan werknemers of wijzigingen in locaties voor cloudverwerking. Verantwoordingsplicht, doelbinding, gegevensminimalisatie, beveiliging, bewaring en leveranciersgovernance onder GDPR blijven allemaal van toepassing tijdens verstoringen.
NIST CSF 2.0 biedt bestuurstaal voor hetzelfde bewijs. De GOVERN-functie benadrukt organisatorische context, verwachtingen van belanghebbenden, wettelijke en regelgevende vereisten, risicobeheerstrategie, rollen, toezicht en supply-chainrisico. COBIT 2019- en ISACA-georiënteerde assuranceprofessionals richten zich vaak op eigenaarschap, prestatiemetrieken, risicoacceptatie, governancedoelstellingen, issuemanagement en bewijs dat aantoont dat het management weet of beheersmaatregelen werken.
| Kaderperspectief | Hoe klimaatgerelateerd ISMS-bewijs helpt |
|---|---|
| ISO/IEC 27001:2022 | Toont context, belanghebbenden, scope, risicobehandeling, SoA, directiebeoordeling en voortdurende verbetering aan |
| NIS2 | Ondersteunt risicobeheer volgens een benadering die alle risico’s omvat, verantwoordingsplicht van het management, bedrijfscontinuïteit, incidentafhandeling en bewijs voor leveranciersrisico |
| DORA | Ondersteunt ICT-risicogovernance, continuïteit, testen, beheer van afhankelijkheden van derde partijen en toezicht door het leidinggevend orgaan |
| GDPR | Ondersteunt verantwoordingsplicht waar klimaatadaptatie de verwerking van persoonsgegevens, monitoring, leveranciers, bewaring of cloudlocaties wijzigt |
| NIST CSF 2.0 | Ondersteunt GOVERN-uitkomsten, verwachtingen van belanghebbenden, risicocommunicatie, supply-chainrisico en geprioriteerde actieplannen |
| COBIT 2019 en ISACA-assurance | Ondersteunt governance-eigenaarschap, prestatiemonitoring, risicoacceptatie, issueopvolging en assurance-traceerbaarheid |
Zenith Controls is hier nuttig omdat het complianceteams helpt te zien hoe hetzelfde bewijsobject meerdere kaders ondersteunt. Het is geen afzonderlijke set beheersmaatregelen. Het is een gids voor naleving over meerdere kaders voor het mappen van beheersmaatregellogica uit ISO/IEC 27001:2022 en ISO/IEC 27002:2022 naar audit-, assurance- en regelgevende verwachtingen.
Voor dit onderwerp staan verschillende beheersmaatregelen uit ISO/IEC 27002:2022 centraal. A.5.31 Wettelijke, statutaire, regelgevende en contractuele vereisten ondersteunt de verplichting om toepasselijke vereisten te identificeren en te onderhouden. A.5.4 Managementverantwoordelijkheden ondersteunt verantwoordingsplicht van de leiding. A.5.36 Naleving van beleid, regels en standaarden voor informatiebeveiliging ondersteunt assurance dat de regels worden gevolgd. A.5.29 en A.5.30 ondersteunen informatiebeveiliging tijdens verstoringen en ICT-gereedheid voor bedrijfscontinuïteit. A.5.19, A.5.21 en A.5.22 ondersteunen weerbaarheid van leveranciers en de ICT-toeleveringsketen.
Zenith Controls stelt:
Beheersmaatregel 5.36 fungeert als het handhavingsmechanisme voor de regels die onder 5.1 zijn gedefinieerd.
In de context van het klimaatamendement betekent dit dat de organisatie niet alleen een beleid bijwerkt. Zij bewaakt of contextbeoordelingen, risicobijwerkingen, SoA-beoordelingen, continuïteitstests, leveranciersbeoordelingen en acties uit directiebeoordelingen daadwerkelijk plaatsvinden.
Directiebeoordeling is het bestuursmoment van de waarheid
ISO/IEC 27001:2022 Clausule 9.3 vereist dat topmanagement het ISMS op geplande momenten beoordeelt om te waarborgen dat het blijvend passend, toereikend en doeltreffend is. Voor het klimaatamendement is de directiebeoordeling de plek waar contextbewijs wordt omgezet in verantwoordingsplicht van de leiding.
Zenith Blueprint, fase Audit, Review & Improvement, stap 28, instrueert teams om input voor directiebeoordeling te verzamelen, waaronder:
✓ Wijzigingen in externe en interne onderwerpen: vat significante wijzigingen samen in de context (Clausule 4.1) of in de vereisten van belanghebbenden (Clausule 4.2) sinds de start van het ISMS-project.
Sarah gebruikte die structuur om haar managementteam te briefen. Haar dia voor de directiebeoordeling was beknopt:
- ISO heeft voorgeschreven dat klimaatverandering in de context van managementsystemen moet worden overwogen.
- Het ISMS-team heeft relevantie vastgesteld voor beschikbaarheid van datacenters, cloudconcentratie, leveranciersafhankelijkheid en regelgevende verwachtingen.
- Twee risico’s zijn toegevoegd aan het risicoregister met middel-lage waarschijnlijkheid en hoge impact.
- De behandeling gebruikt bestaande beheersmaatregelen voor ICT-gereedheid, leveranciersmanagement, back-ups, clouddiensten en wettelijke vereisten.
- Goedkeuring van het management wordt gevraagd voor een uitgebreide test voor herstel na verstoringen waarin regionale stroominstabiliteit wordt gesimuleerd.
De notulen legden het besluit, de actie-eigenaren, vervaldatums en goedkeuring van middelen vast. Dat is auditbewijs van hoge kwaliteit, omdat het laat zien dat topmanagement het onderwerp heeft beoordeeld en een risicogebaseerd besluit heeft genomen.
Clarysec’s Enterprise Informatiebeveiligingsbeleid vereist dat directiebeoordeling het volgende omvat:
Besluiten over actualiseringen van scope, beheersmaatregelen en toewijzing van middelen
Een sterk directiebeoordelingspakket voor het klimaatamendement moet het volgende bevatten:
- Uittreksel uit het contextregister waaruit de bepaling van klimaatrelevantie blijkt.
- Uittreksel uit het register van belanghebbenden waaruit vereisten blijken, of de motivering waarom die er niet zijn.
- Scopebeoordeling van locaties, clouddiensten, leveranciers, supportteams en interfaces.
- Vermeldingen in het risicoregister en status van risicobehandeling.
- SoA-wijzigingen of bevestiging dat bestaande onderbouwingen voldoende blijven.
- Testresultaten voor bedrijfscontinuïteit en herstel na verstoringen.
- Updates van leveranciersassurance voor cloud, datacenter, MSP, MSSP, telecom, faciliteiten en uitbestede supportafhankelijkheden.
- Implicaties voor incidentrespons, waaronder escalatie- en communicatieafhankelijkheden.
- Updates van het juridisch en regelgevend register.
- Verzoeken om middelen, besluiten en acceptatie van restrisico.
- Verbeteracties met eigenaren en vervaldatums.
Als het onderwerp de directiebeoordeling nooit bereikt, kan het performatief lijken. Als het de directiebeoordeling bereikt via context, risico, beheersmaatregelen en bewijs, ziet het eruit als een functionerend ISMS.
Veelvoorkomende auditbevindingen en hoe u ze voorkomt
De meeste bevindingen over het klimaatamendement zijn traceerbaarheidsproblemen, geen technische tekortkomingen.
| Veelvoorkomende bevinding | Waarom dit gebeurt | Hoe u dit voorkomt |
|---|---|---|
| De context vermeldt dat klimaat relevant is, maar het risicoregister zwijgt | De organisatie heeft het onderwerp gedocumenteerd, maar niet gekoppeld aan planning onder Clausule 6 | Voeg specifieke risicoscenario’s toe of documenteer waarom geen risicoscenario vereist is |
| Klimaat is als niet relevant aangemerkt ondanks duidelijke afhankelijkheden | Het besluit negeerde locaties, cloudregio’s, leveranciers of supportactiviteiten | Baseer relevantiebesluiten op werkelijke afhankelijkheden en bewijs |
| Vereisten van belanghebbenden ontbreken | Verwachtingen van klanten, toezichthouders, verzekeraars, investeerders of het bestuur zijn niet beoordeeld | Beoordeel contracten, vragenlijsten, regelgevende verplichtingen, verzekeringsverzoeken en vereisten voor bestuursrapportage |
| SoA-onderbouwingen zijn generiek | Beheersmaatregelen zijn opgesomd zonder onderbouwing op basis van risico of naleving | Koppel beheersmaatregelen aan risico-ID’s, verplichtingen en testbewijs |
| Directiebeoordeling vermeldt klimaat, maar legt geen besluit vast | Het onderwerp is besproken zonder output | Leg besluiten, eigenaren, middelen, acceptatie van restrisico en vervaldatums vast |
| Continuïteitstesten staat los van de risicobeoordeling | BCP-oefeningen zijn niet gekoppeld aan geïdentificeerde scenario’s | Verwijs naar risico-ID’s in testplannen en rapportages |
| Leveranciersafhankelijkheden worden genegeerd | De organisatie richtte zich alleen op interne faciliteiten | Neem afhankelijkheden op voor cloud, datacenter, MSP, MSSP, telecom, faciliteiten, stroomvoorziening en uitbestede support |
| Privacy-impact wordt gemist | Adaptatieprojecten introduceerden monitoring- of locatiegegevens zonder DPIA-screening | Screen klimaatadaptatiewijzigingen op impact op verwerking van persoonsgegevens |
Uw auditgereed bewijspakket
Stel vóór de volgende controleaudit of hercertificeringsaudit een beknopt bewijspakket samen. Het hoeft niet groot te zijn. Het moet verbonden zijn.
| Bewijsitem | Wat het moet aantonen |
|---|---|
| Registratie in het contextregister | Klimaatverandering is als extern onderwerp overwogen en de relevantie is met onderbouwing vastgesteld |
| Register van belanghebbenden | Relevante vereisten van klanten, toezichthouders, verzekeraars, cloudproviders, bestuur of andere partijen zijn geïdentificeerd of uitgesloten |
| Scopebeoordeling | Locaties, clouddiensten, leveranciers, supportactiviteiten en interfaces zijn overwogen |
| Risicoregister | Klimaatgedreven informatiebeveiligingsscenario’s zijn vastgelegd of er bestaat een gedocumenteerde onderbouwing dat geen wezenlijk risico aanwezig is |
| Risicobehandelingsplan | Eigenaren, beheersmaatregelen, datums, restrisico en behandelbesluiten zijn gedefinieerd |
| Verklaring van Toepasselijkheid | Bestaande beheersmaatregelen uit Bijlage A zijn onderbouwd met risico- en nalevingslogica |
| Nalevingsregister | Het ISO-amendement en gerelateerde NIS2-, DORA-, klant-, verzekerings- of contractuele verplichtingen worden gevolgd |
| BCP- en DR-bewijs | Verstoringsscenario’s zijn overwogen, getest en gekoppeld aan risicobeoordeling |
| Registraties voor leveranciersassurance | Kritieke ICT-afhankelijkheden zijn beoordeeld op weerbaarheid, monitoring en exitoverwegingen |
| Notulen van directiebeoordeling | Topmanagement heeft context, risico, middelen, besluiten, restrisico en verbeteracties beoordeeld |
| Interne-auditchecklist | Het amendement is getoetst als onderdeel van audit of nalevingsmonitoring |
| Bewijsindex | Registraties worden beheerst, zijn opvraagbaar en hebben een eigenaar |
Dat pakket geeft de auditor een helder spoor: context naar risico, risico naar beheersmaatregel, beheersmaatregel naar bewijs, bewijs naar directiebeoordeling, en directiebeoordeling naar verbetering.
Zet het amendement om in bewijs, niet in onzekerheid
Het ISO 27001-amendement inzake klimaatverandering is geen papierwerkval als uw ISMS al als managementsysteem functioneert. Het is een aanleiding om aan te tonen dat uw organisatie een veranderend extern onderwerp kan herkennen, kan bepalen of het relevant is, het effect op informatiebeveiligingsuitkomsten kan beoordelen, risico’s en beheersmaatregelen waar nodig kan bijwerken en topmanagement bij het besluit kan betrekken.
Begin met een bewijsbeoordeling van 60 minuten. Neem het contextregister, het register van belanghebbenden, de ISMS-scope, het risicoregister, de SoA, het BCP-testrapport, het leveranciersregister, het nalevingsregister en de laatste notulen van de directiebeoordeling mee. Stel één vraag: kunnen we het klimaatamendement traceren van context naar leiderschapsbesluit?
Als de keten is verbroken, herstel deze voordat de auditor het hiaat vindt.
Clarysec kan u helpen die traceerbaarheid snel op te bouwen. Gebruik Zenith Blueprint: een 30-stappenroadmap voor auditors om het werk in de juiste implementatiefasen te plaatsen, gebruik Zenith Controls: de gids voor naleving over meerdere kaders om bewijs te mappen over ISO/IEC 27001:2022, NIS2, DORA, GDPR, NIST CSF en COBIT-georiënteerde assurance, en gebruik Clarysec-beleidssjablonen om registraties herhaalbaar, beoordeelbaar en auditgereed te maken.
Plan een Clarysec-beoordeling van bewijs voor het klimaatamendement en verander een ongemakkelijke auditvraag in een zelfverzekerd, bestuursgereed antwoord.
Frequently Asked Questions
About the Author

Igor Petreski
Compliance Systems Architect, Clarysec LLC
Igor Petreski is a cybersecurity leader with over 30 years of experience in information technology and a dedicated decade specializing in global Governance, Risk, and Compliance (GRC).Core Credentials & Qualifications:• MSc in Cyber Security from Royal Holloway, University of London• PECB-Certified ISO/IEC 27001 Lead Auditor & Trainer• Certified Information Systems Auditor (CISA) from ISACA• Certified Information Security Manager (CISM) from ISACA • Certified Ethical Hacker from EC-Council