Een programma voor phishingweerbaarheid opzetten: een ISO 27001-gids
Leer hoe u met ISO 27001:2022-beheersmaatregelen A.6.3 en A.6.4 een meetbaar programma voor phishingweerbaarheid opzet om menselijk risico te verlagen en naleving aan te tonen.
Explore our latest insights on cybersecurity compliance and best practices.
Leer hoe u met ISO 27001:2022-beheersmaatregelen A.6.3 en A.6.4 een meetbaar programma voor phishingweerbaarheid opzet om menselijk risico te verlagen en naleving aan te tonen.
ISO 27001 is de internationale norm voor managementsystemen voor informatiebeveiliging (ISMS). Deze praktische gids begeleidt u door de essentiële stappen om ISO 27001 binnen uw organisatie te implementeren, van de initiële planning tot en met certificering.
ISO 27001 biedt een systematische aanpak voor het beheren van gevoelige bedrijfsinformatie en het waarborgen dat deze informatie adequaat wordt beveiligd. De norm omvat mensen, processen en IT-systemen door middel van een risicogebaseerde aanpak.
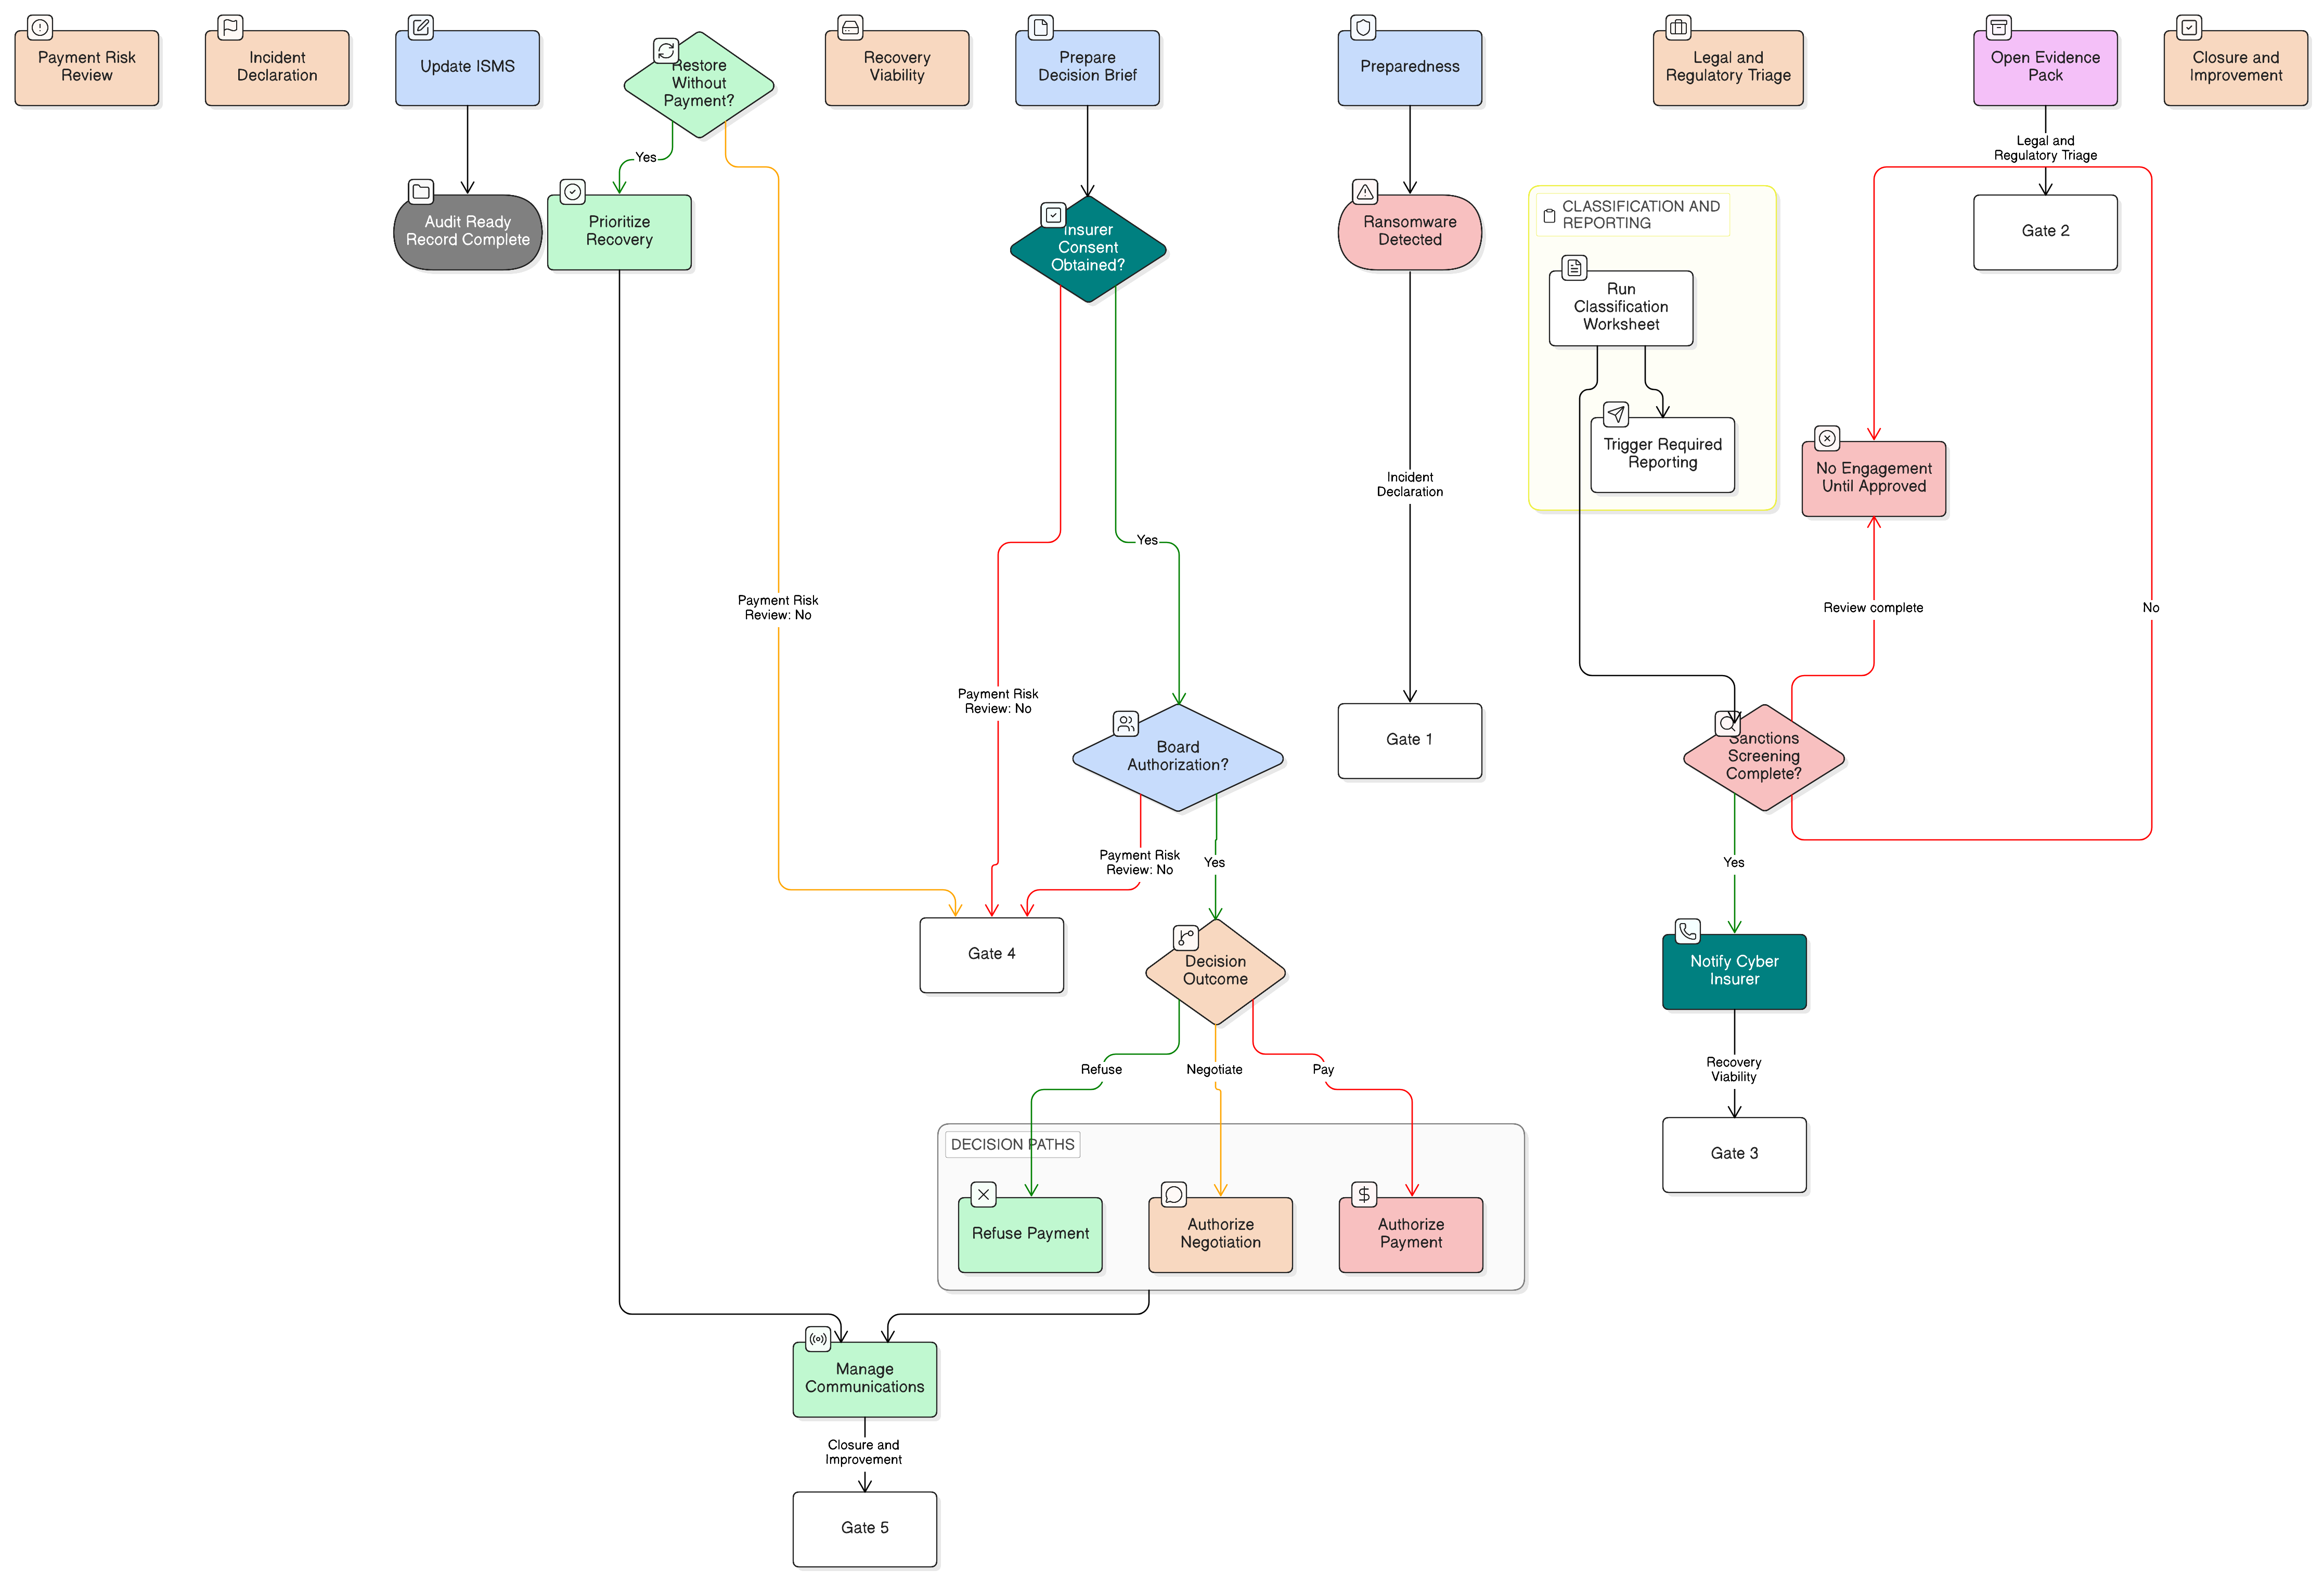
Een praktisch, op ISO 27001:2022 afgestemd kader voor governance rond besluiten over ransomwarebetalingen, sanctiecontroles, bewaring van bewijsmateriaal, goedkeuring door de verzekeraar en rapportage onder NIS2, DORA en GDPR.
Explore our comprehensive compliance toolkits designed for modern businesses.
Explore Toolkits