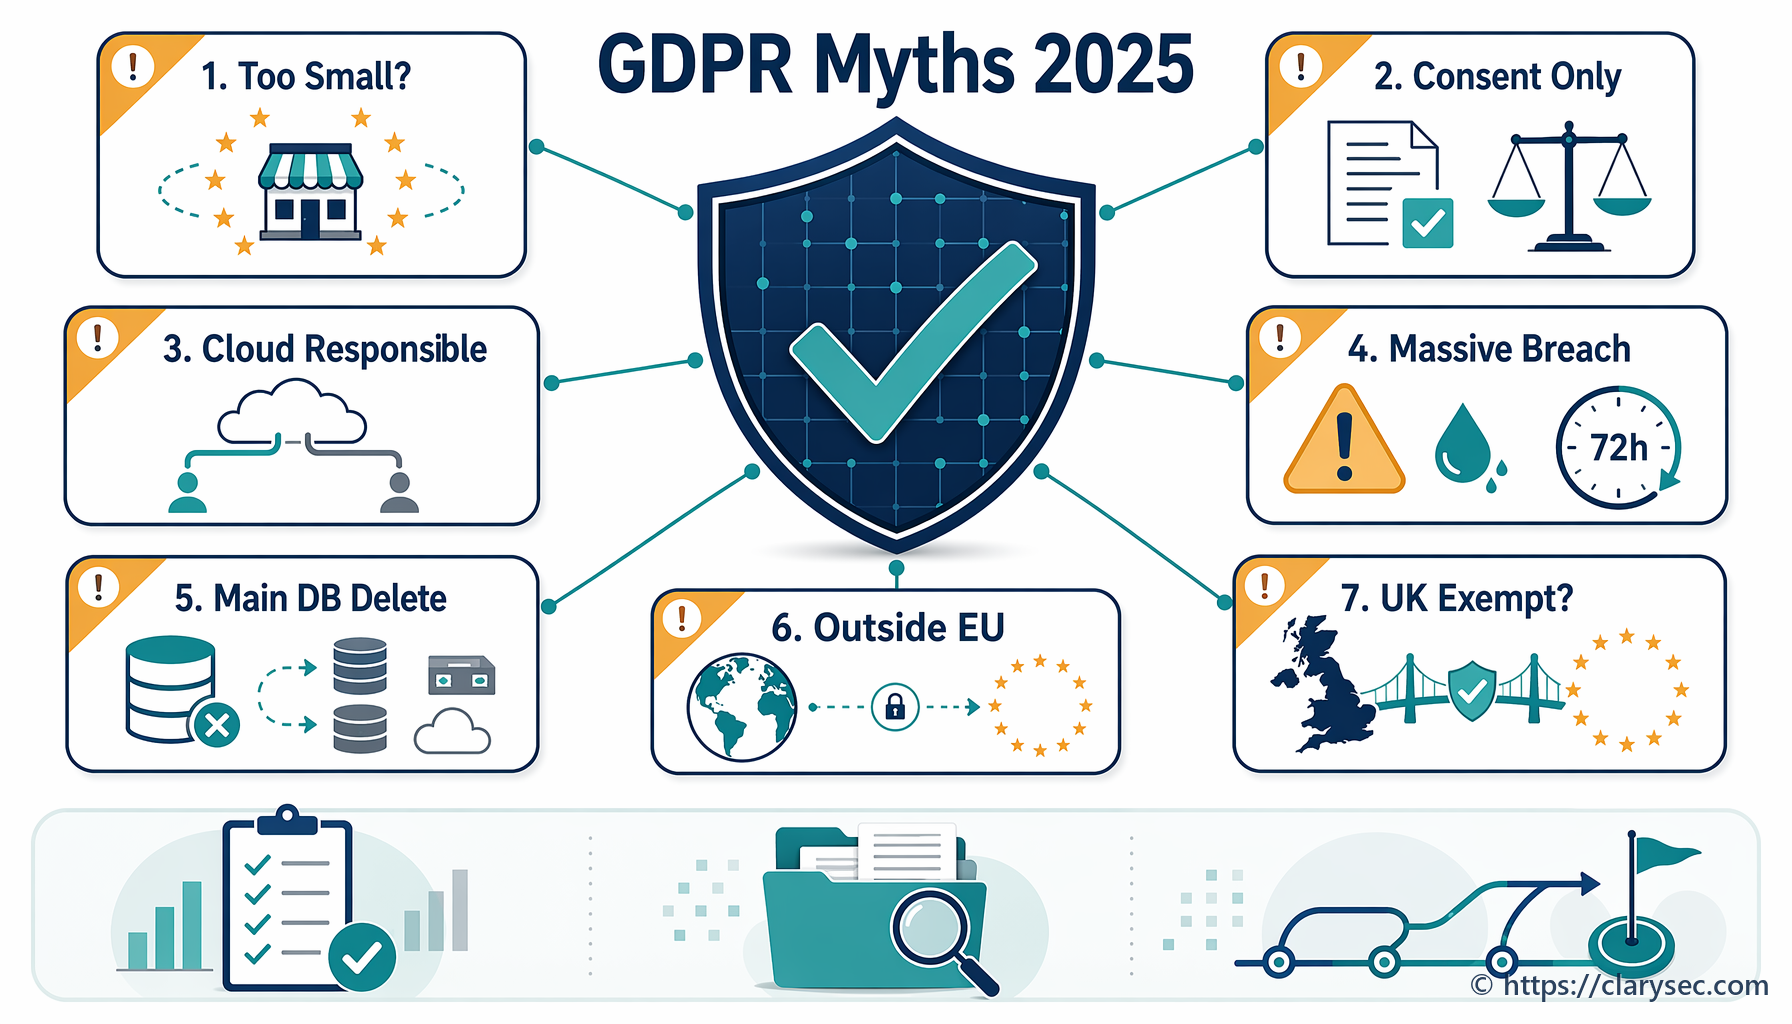
De 7 grootste GDPR-mythen in 2025 ontkracht: een gids voor CISO's
Ontdek de waarheid achter de 7 grootste GDPR-mythen van 2025. Onze expertgids ontkracht veelvoorkomende misvattingen over toestemming, datalekken en compliance.
12 min
Explore our latest insights on cybersecurity compliance and best practices.
Ontdek de waarheid achter de 7 grootste GDPR-mythen van 2025. Onze expertgids ontkracht veelvoorkomende misvattingen over toestemming, datalekken en compliance.

Een praktische gids voor 2026 om RoPA en gegevensstroommapping om te zetten in één geïntegreerde bewijslaag voor GDPR Article 30, kritieke NIS2-diensten, DORA-ICT-afhankelijkheden en ISO/IEC 27001:2022-audits.
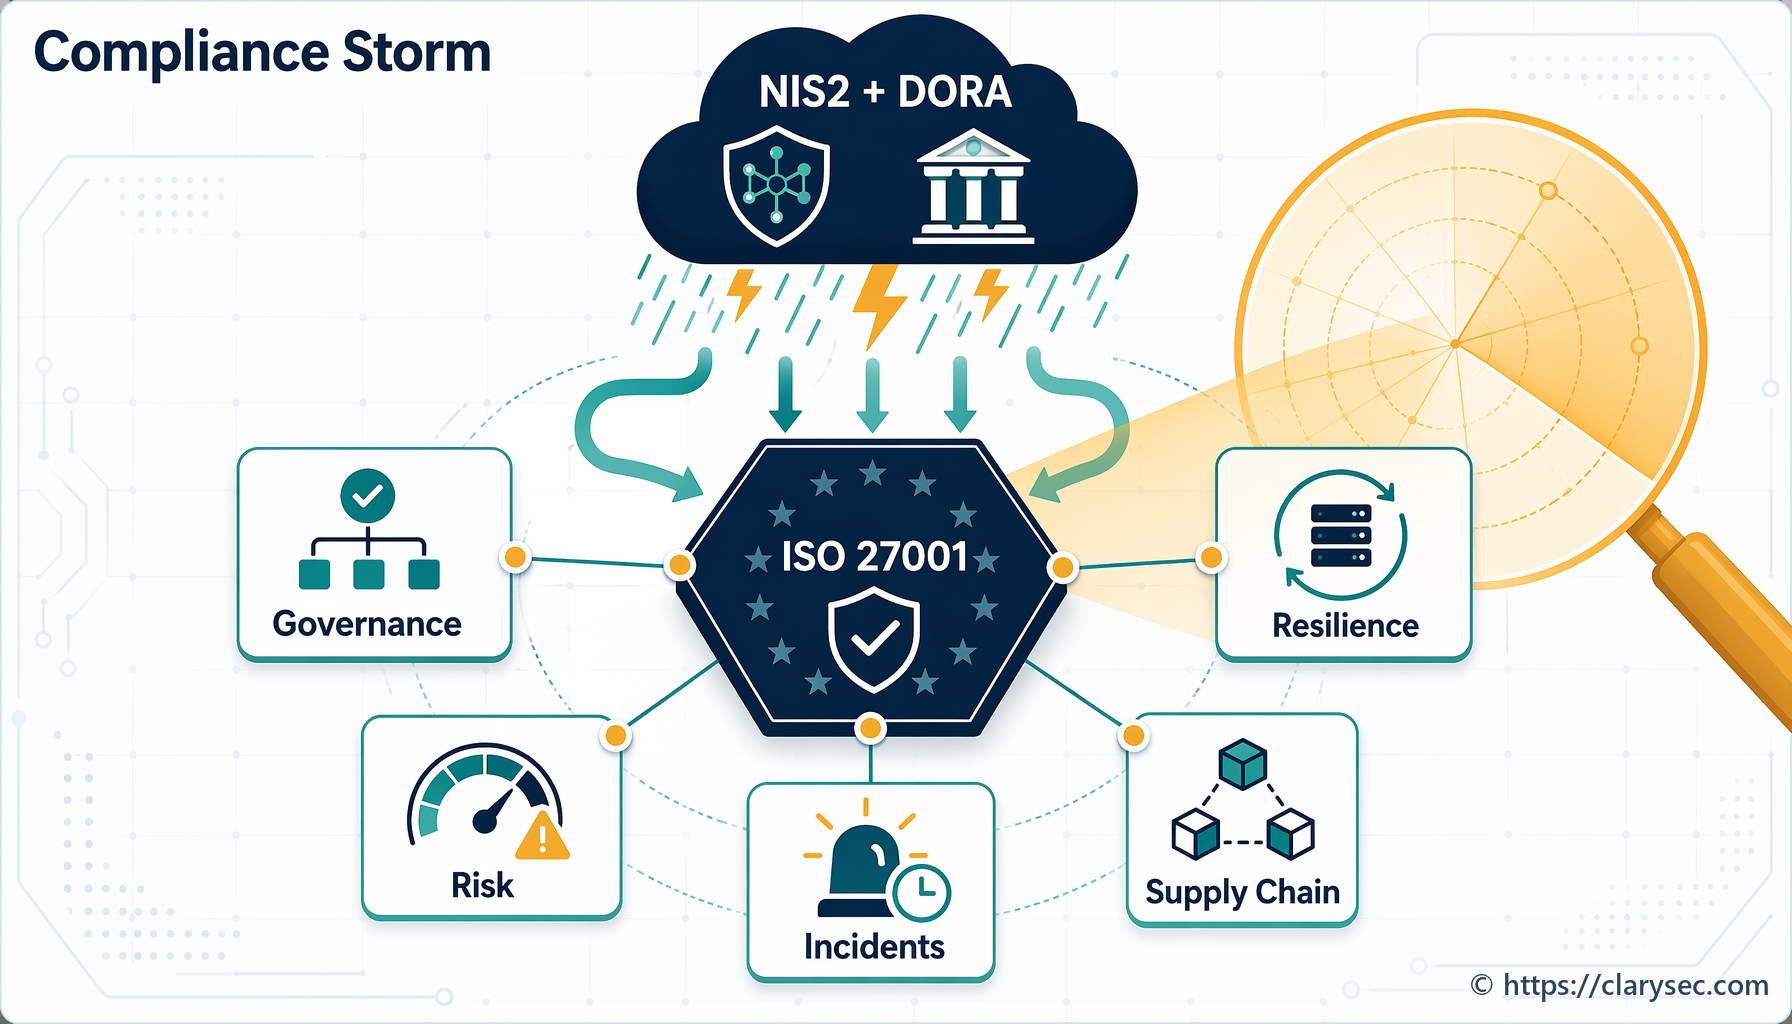
De NIS2-richtlijn en de DORA-verordening van de EU veranderen de compliance-eisen voor cyberbeveiliging. Deze gids zet hun impact uiteen en biedt een praktisch pad naar gereedheid.
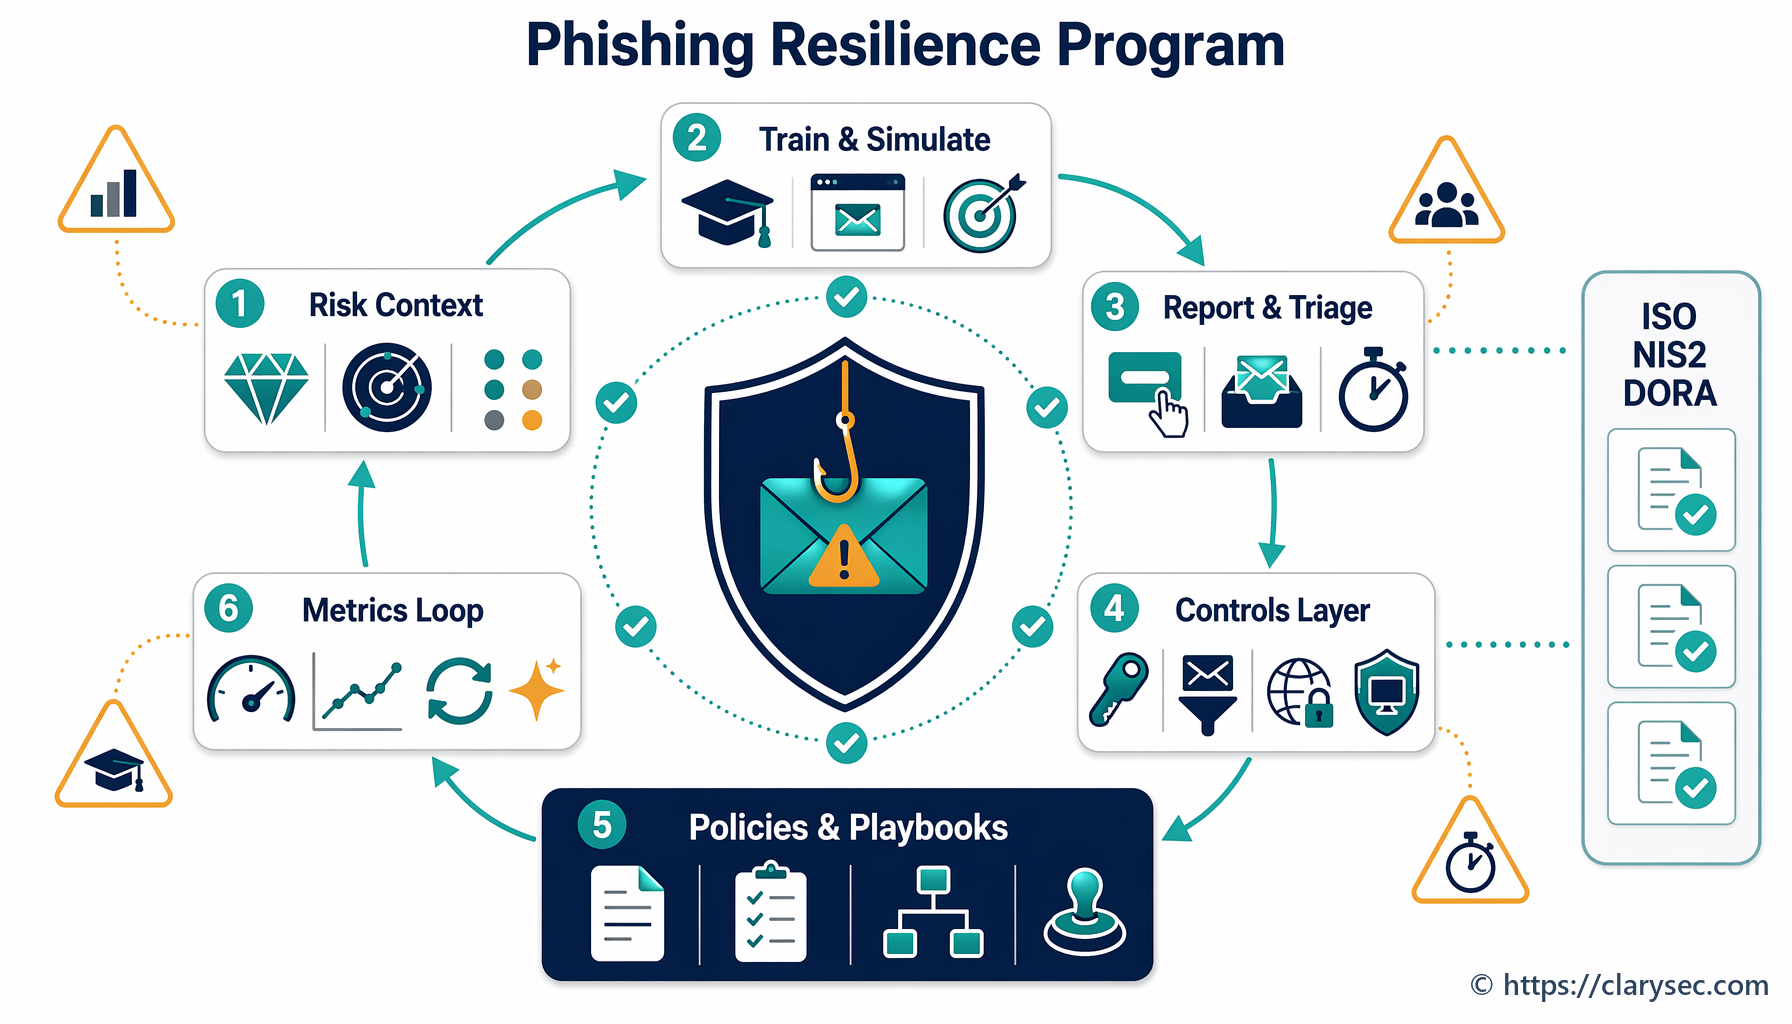
Een praktische gids voor CISO’s en mkb-ondernemers voor het opzetten van een robuust programma voor phishingweerbaarheid, afgestemd op ISO 27001:2022, NIS2 en DORA.

Netwerkbeveiliging is essentieel voor ISO 27001- en NIS2-compliance en vormt de basis voor risicobeheer, weerbaarheid en aantoonbare naleving richting toezichthouders voor moderne organisaties.

Hoe mkb-bedrijven toegangscontrole en MFA kunnen implementeren in lijn met ISO 27001:2022 A.8.2, A.8.3 en GDPR Artikel 32, met minder risico en aantoonbare naleving.
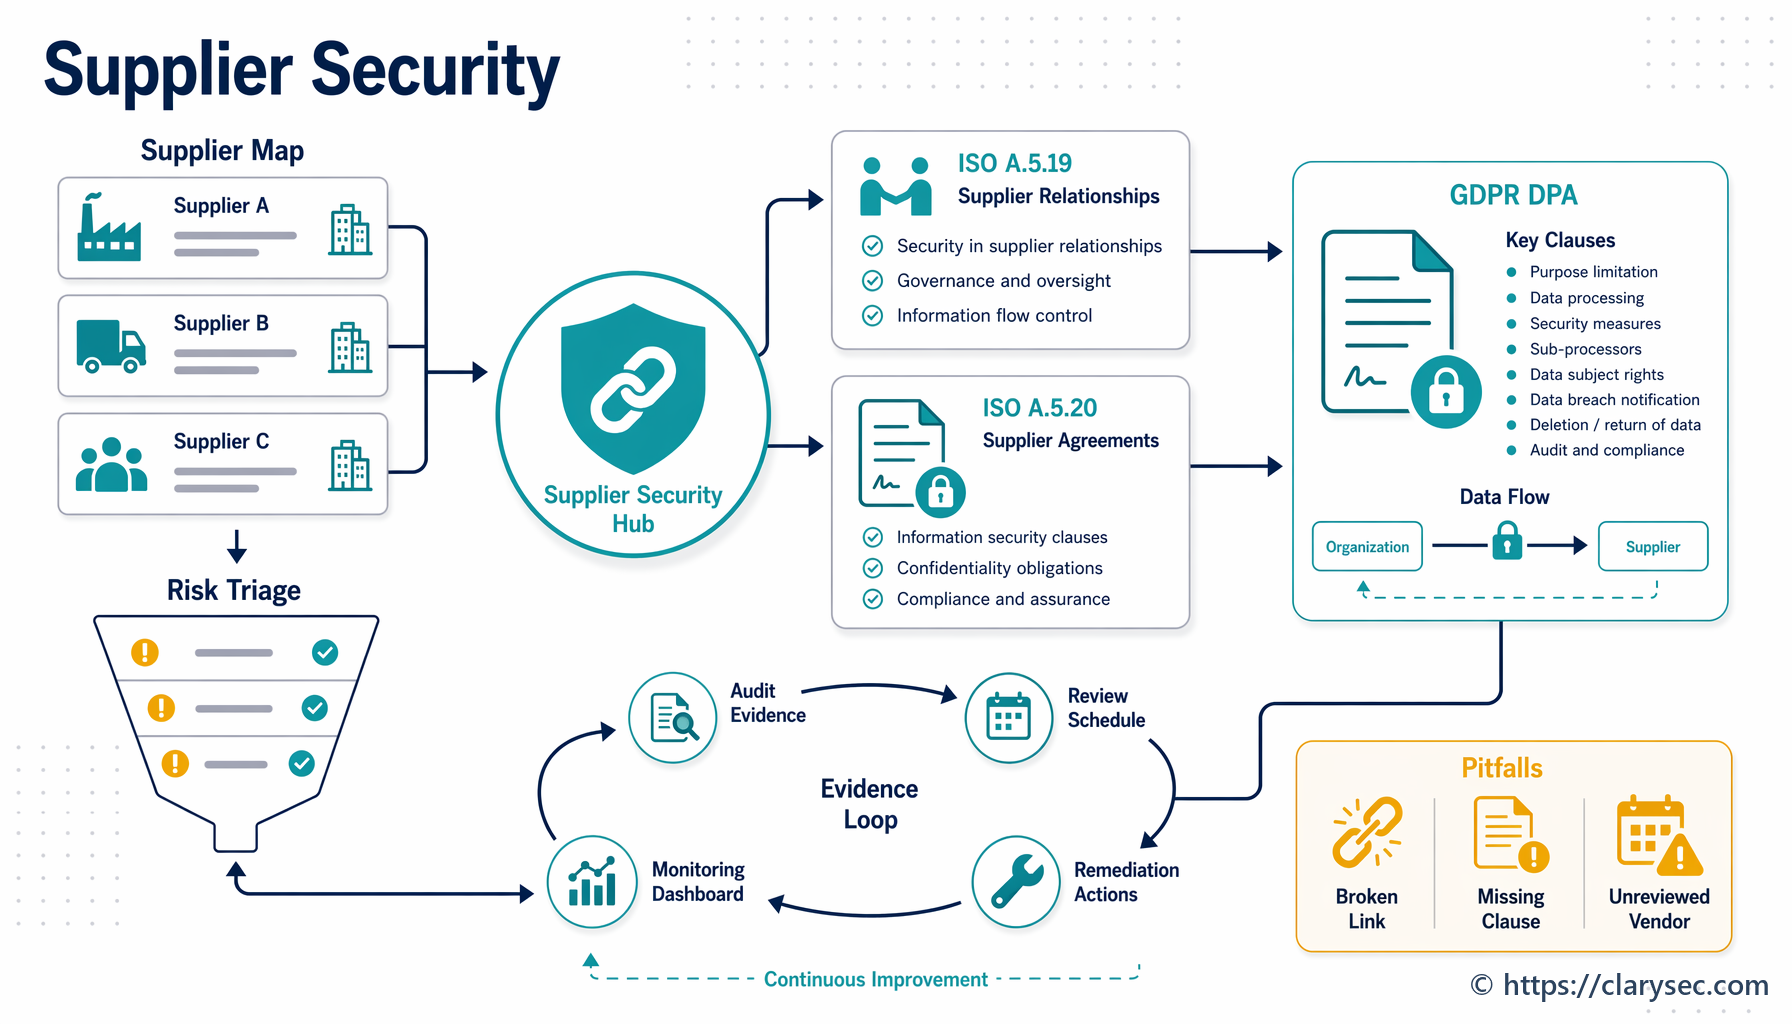
Leer hoe u leveranciersbeveiligingsrisico’s beheerst met ISO 27001:2022-beheersmaatregelen A.5.19 en A.5.20, zodat uw verwerkersovereenkomsten en contracten voldoen aan strenge GDPR-vereisten.
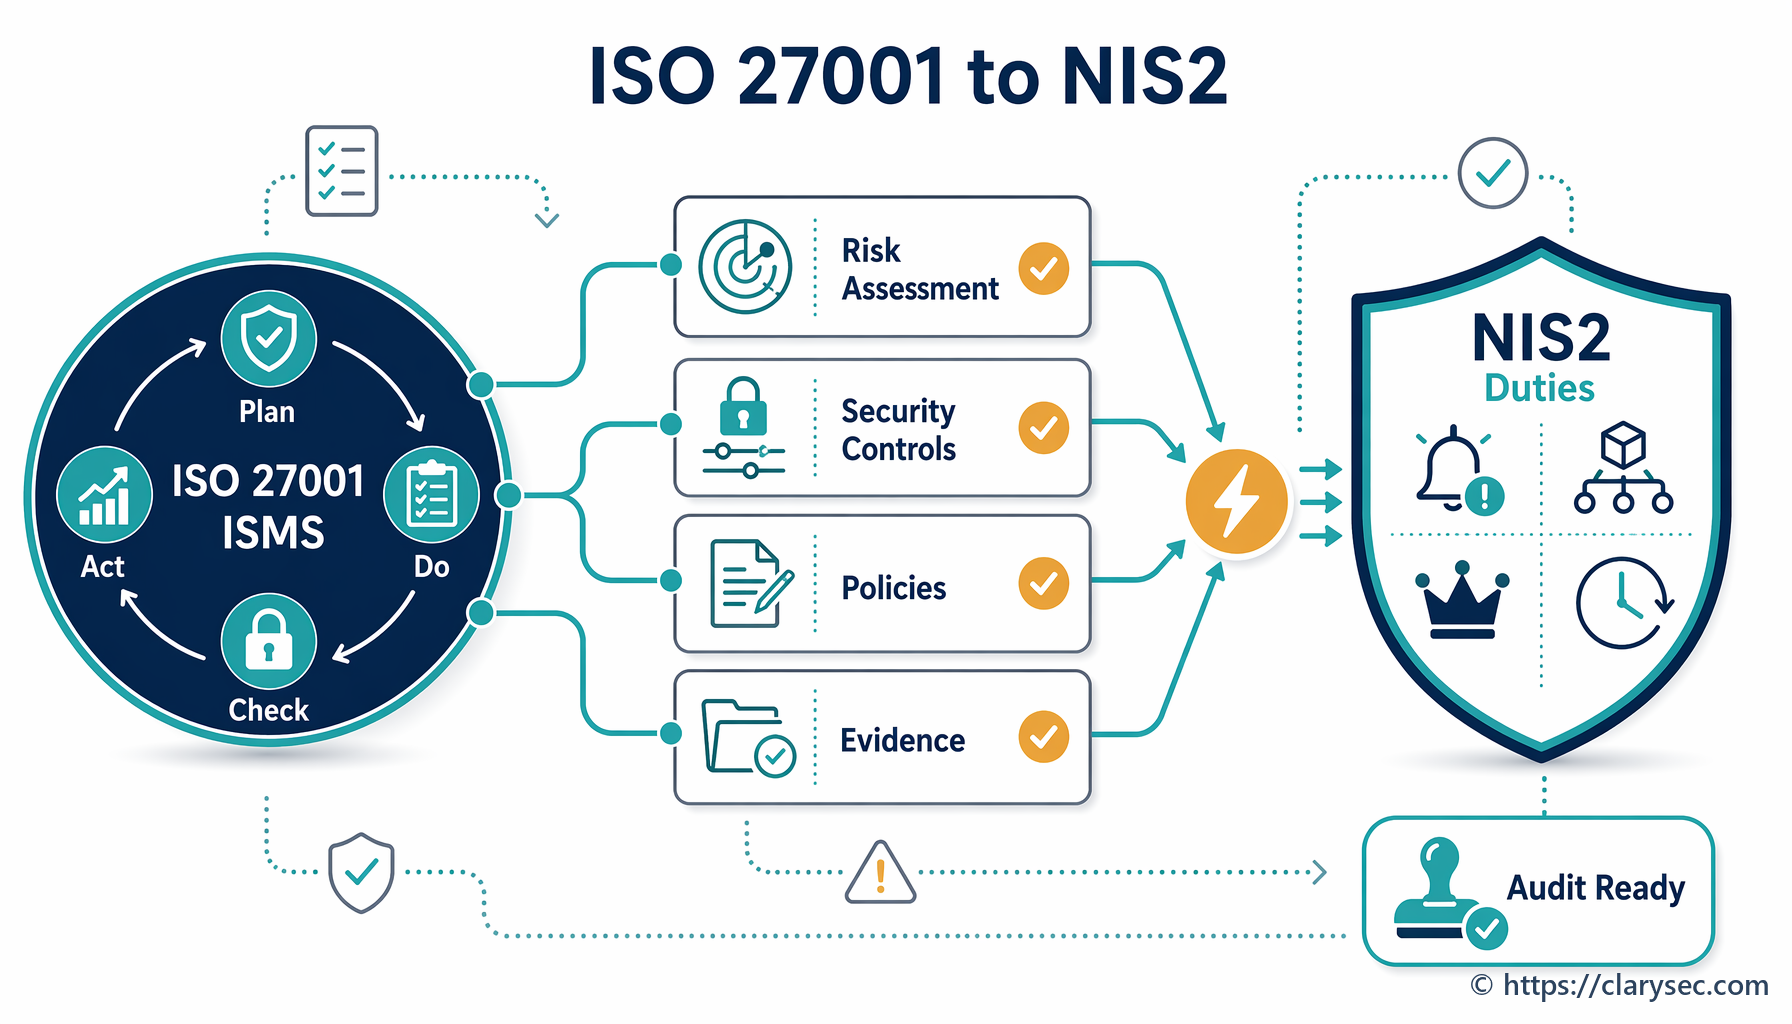
Lees hoe de implementatie van een ISMS op basis van ISO/IEC 27001:2022 een robuust raamwerk biedt dat rechtstreeks invulling geeft aan de kernvereisten voor cybersecurity uit de NIS2-richtlijn.
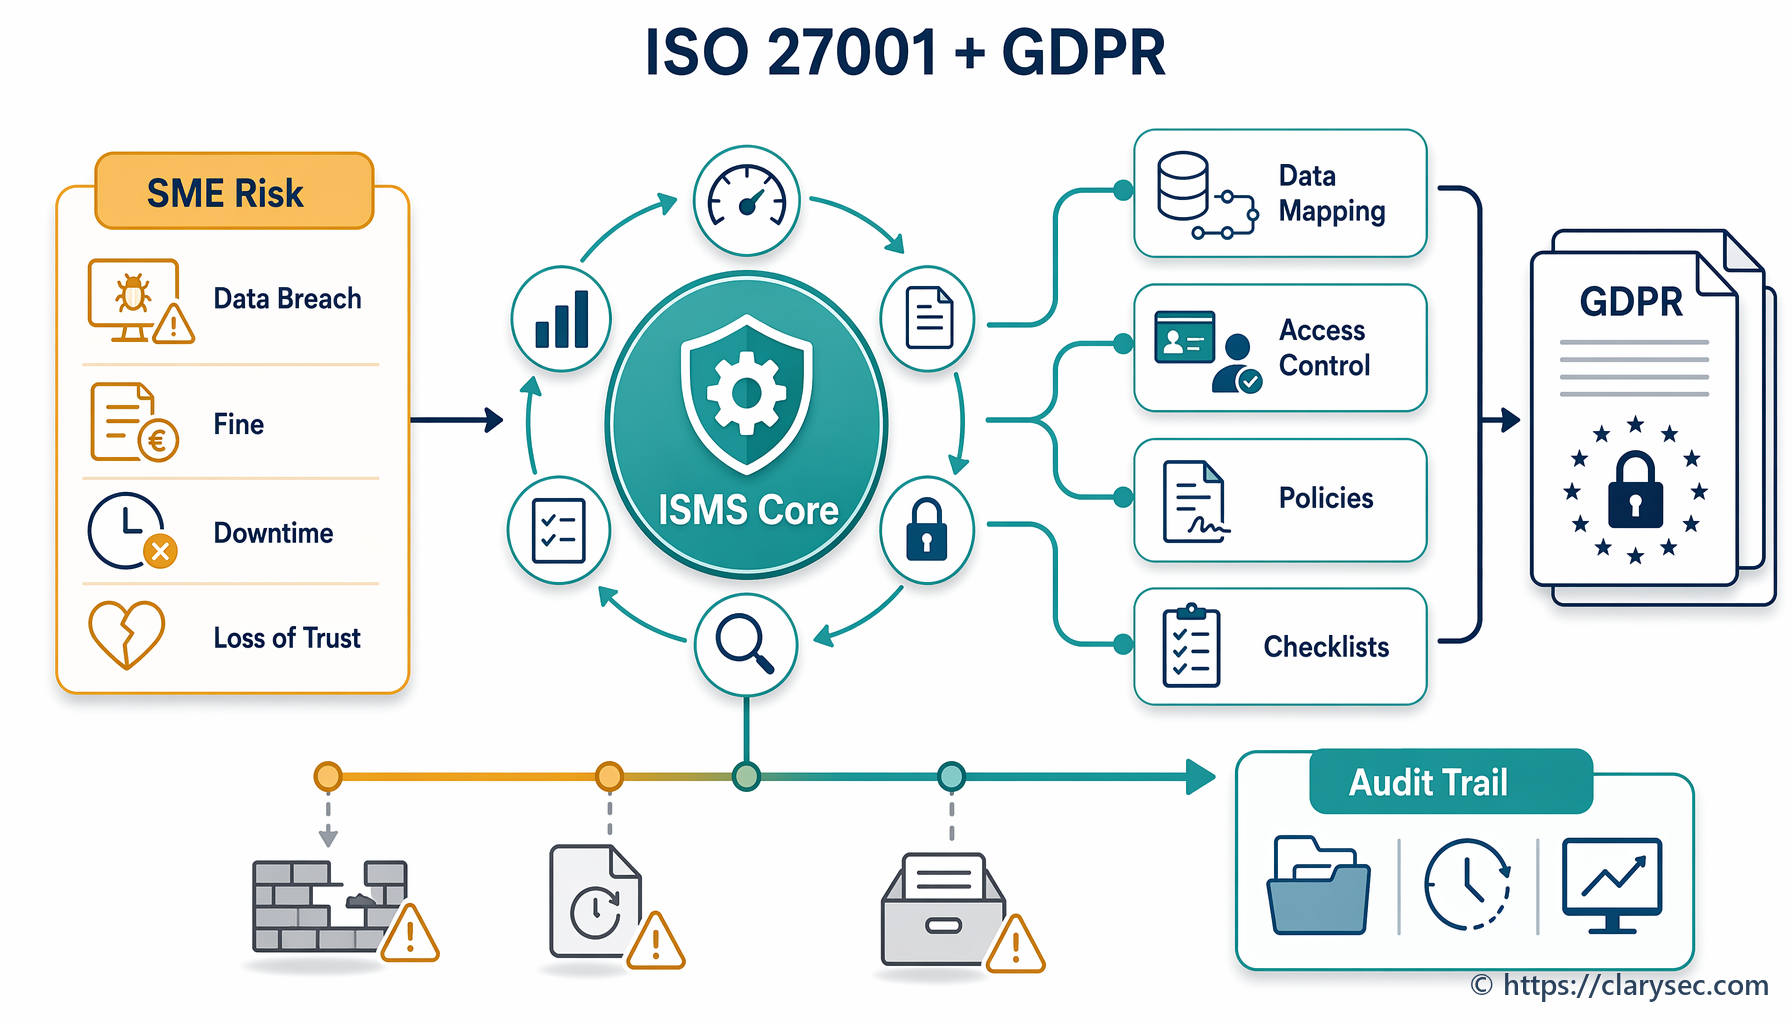
Lees hoe mkb-organisaties het ISO/IEC 27001:2022-raamwerk kunnen benutten om een robuust ISMS op te zetten dat GDPR-vereisten voor gegevensbescherming systematisch adresseert.