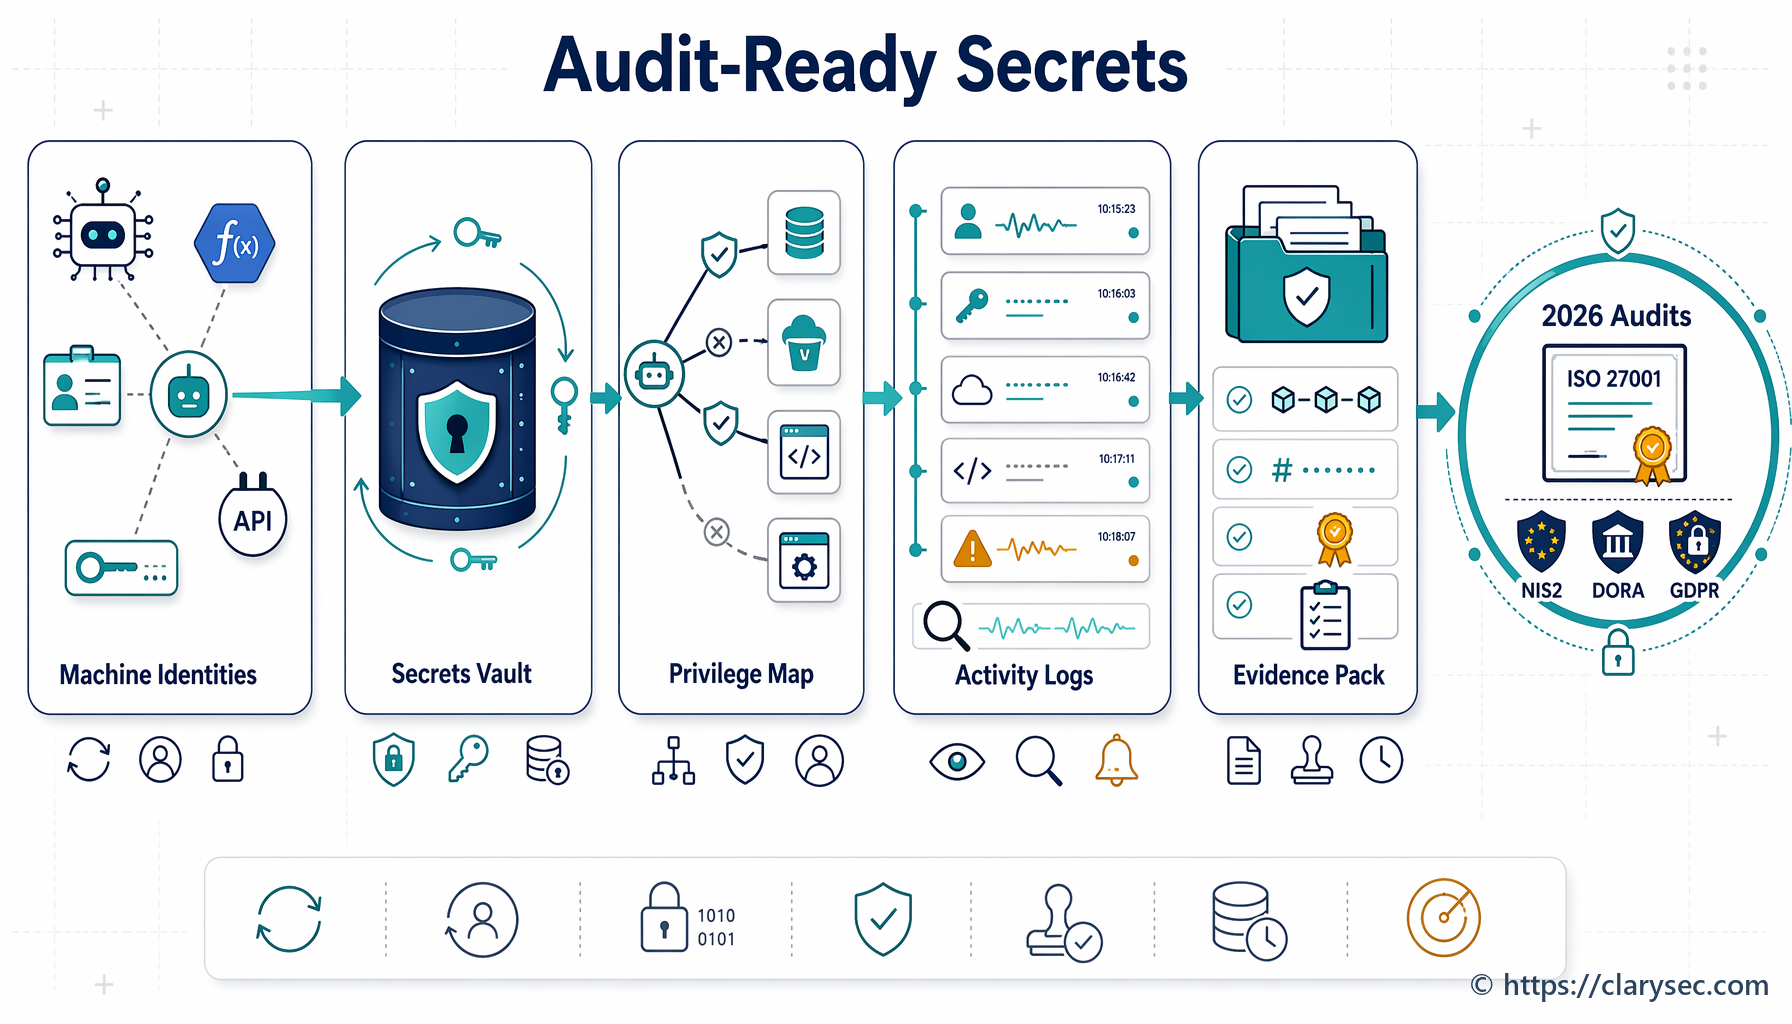
DPIA-governance voor ISO 27001, NIS2 en DORA
Een geïntegreerde gids voor 2026 om DPIA’s om te zetten in auditgereed governancebewijs voor GDPR-verantwoordingsplicht, ISO/IEC 27001:2022, NIS2-cyberbeveiligingsmaatregelen, DORA ICT-wijzigingen en leveranciersrisico’s.
14 min