SaaS Security Posture Management voor audits in 2026

De SaaS-auditbevinding waarvan niemand eigenaar was
Om 08:15 uur op een dinsdag ontvangt de CISO van een snelgroeiende fintech een bericht van de Functionaris voor gegevensbescherming (FG): “Waarom is een klantexport publiek deelbaar vanuit een samenwerkingstool, en wie heeft de OAuth-app goedgekeurd die deze kan lezen?”
Om 09:00 uur bevestigt Finance dat de tool wordt betaald met een afdelingskaart, niet via centrale inkoop. Om 10:30 uur ontdekt IT dat de gebruiker die de publieke link heeft aangemaakt drie maanden geleden uit dienst is gegaan. Rond het middaguur vraagt Juridische Zaken of dit een inbreuk in verband met persoonsgegevens onder GDPR is. Om 14:00 uur vraagt het risicocomité of het probleem gevolgen heeft voor NIS2-cyberhygiëne en DORA ICT-risico van derde partijen. Om 16:00 uur vraagt de interne auditor om configuratiebaselines, toegangsbeoordelingen voor beheerders, eigenaarschap van clouddiensten, logboeken en leveranciers-due diligence.
De pijnlijke waarheid is dat de organisatie geen klassieke SaaS-uitval of leveranciersstoring heeft meegemaakt. Zij heeft te maken gehad met een governancefout.
Dat scenario is niet langer uitzonderlijk. Een marketingteam koppelt een AI-platform aan een CRM met ruime OAuth-machtigingen. HR koopt buiten inkoop om een nichetool voor analytics. Een klantondersteuningsteam schakelt voor het gemak publieke ticketexports in. Engineering integreert een browserextensie in een ontwikkelworkflow. Elke afzonderlijke beslissing kan klein lijken, maar samen creëren zij een gedistribueerd beheersingsoppervlak met gereguleerde gegevens, geprivilegieerde workflows en operationele afhankelijkheden.
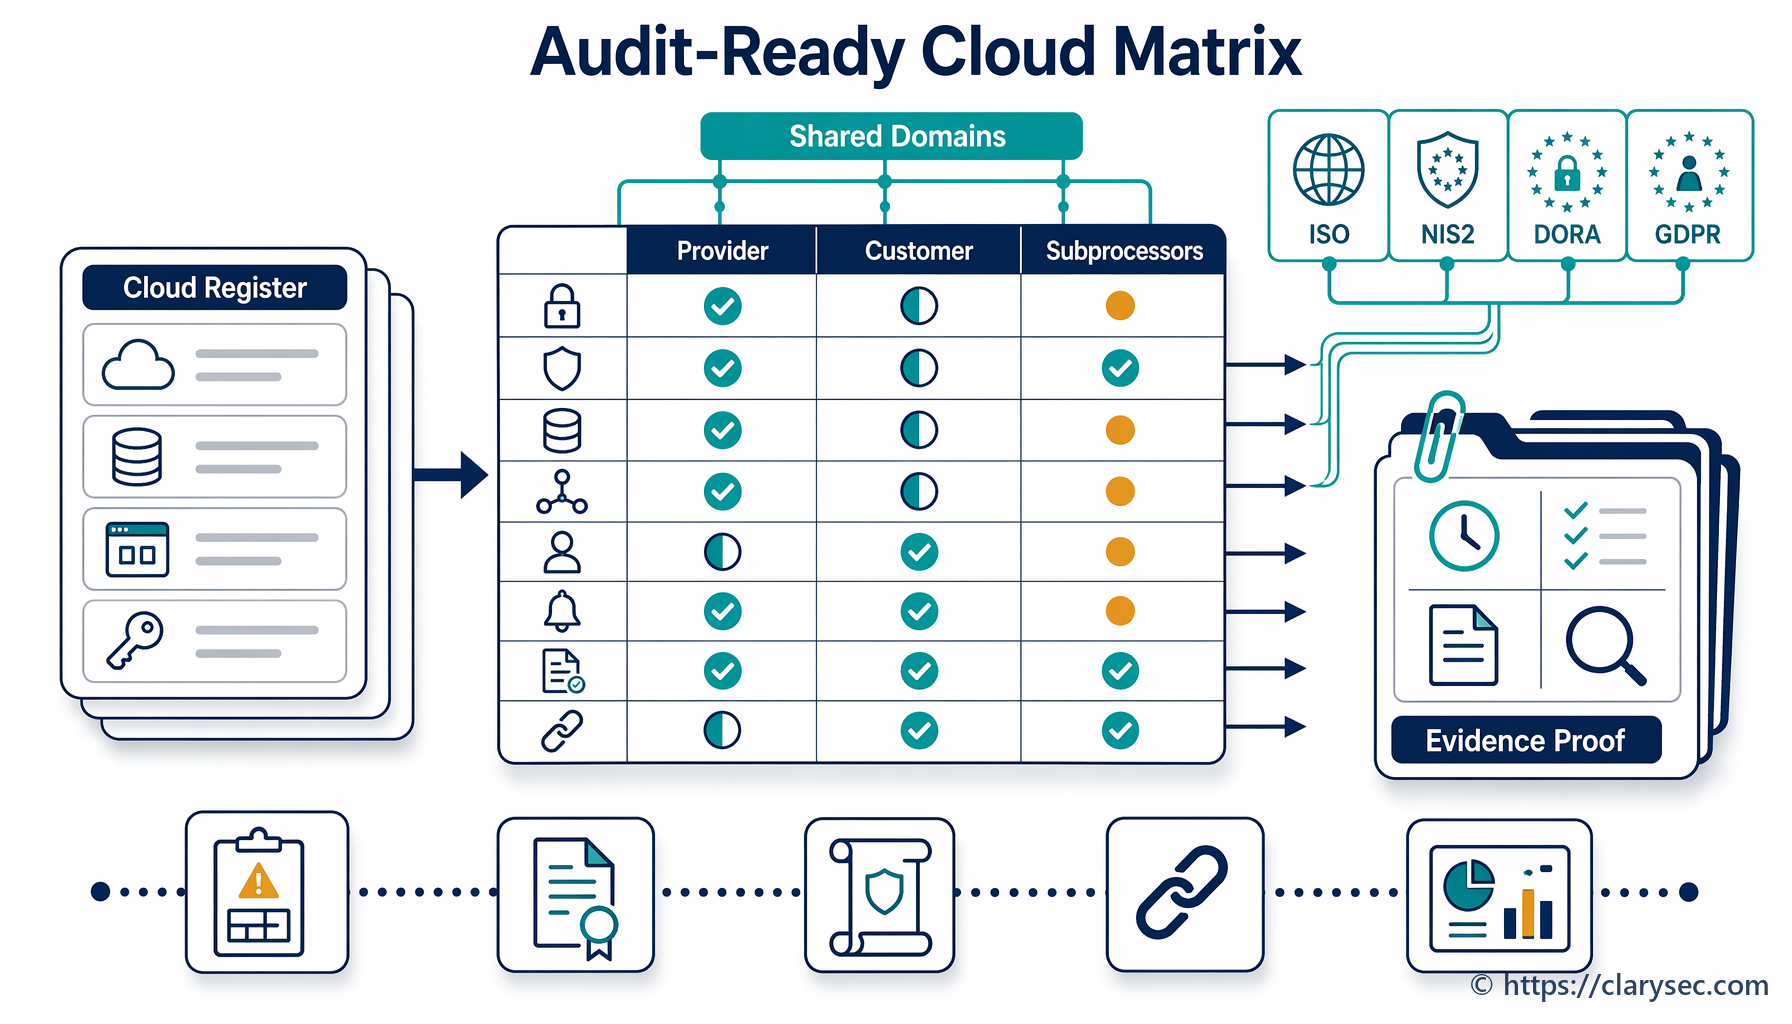
SaaS Security Posture Management, of SSPM, is de discipline die deze versnipperde SaaS-realiteit omzet in beheerste, geteste en auditeerbare beheersing. Goed ingericht biedt SSPM CISO’s, compliancemanagers, auditors en bedrijfseigenaren één audittrail met bewijs voor ISO/IEC 27001:2022, NIS2-cyberhygiëne, DORA ICT-risico en verantwoordingsplicht voor beveiliging onder GDPR.
Het standpunt van Clarysec is duidelijk: SSPM moet niet worden behandeld als nog een dashboard. Het moet worden ingebed in het ISMS, worden gekoppeld aan risico-eigenaarschap, worden gemapt aan wettelijke verplichtingen, worden ondersteund door beleid en worden getoetst met terugkerend bewijs.
Daar worden Zenith Blueprint: An Auditor’s 30-Step Roadmap Zenith Blueprint, Zenith Controls: The Cross-Compliance Guide Zenith Controls en Clarysec-beleidssjablonen praktisch toepasbaar. Zij helpen SaaS-sprawl om te zetten in een beheersingsmodel dat een auditor kan begrijpen en waarop een bestuursorgaan toezicht kan houden.
Waarom SaaS Security Posture Management een compliancevraagstuk werd
SaaS werd vroeger gezien als “software die iemand anders draait”. Die framing is niet langer verdedigbaar.
Onder NIS2 kunnen veel aanbieders van cloud, SaaS, digitale infrastructuur, managed services en managed security, afhankelijk van sector, omvang, rol en kritikaliteit, onder gereguleerde cyberbeveiligingsverwachtingen vallen. Belangrijker nog: organisaties die op SaaS vertrouwen, moeten dit beheersen als onderdeel van hun eigen risicobeheersmaatregelen. NIS2 Article 20 maakt bestuursorganen verantwoordelijk voor het goedkeuren van cyberbeveiligingsrisicobeheersmaatregelen, het toezicht op de implementatie en het volgen van training. Article 21 vereist praktische technische, operationele en organisatorische maatregelen, waaronder risicoanalyse, beleid, incidentafhandeling, bedrijfscontinuïteit, beveiliging van de toeleveringsketen, veilige verwerving en onderhoud, toetsing van doeltreffendheid, cyberhygiëne, cryptografie, HR-beveiliging, toegangsbeheer, beheer van bedrijfsmiddelen en multifactorauthenticatie waar passend.
DORA legt de lat voor financiële entiteiten nog hoger. Sinds 17 januari 2025 is DORA van toepassing op veel organisaties in de financiële sector als regime voor operationele weerbaarheid voor entiteiten binnen de reikwijdte. DORA vereist ICT-governance, identificatie en classificatie van ICT-activa en ondersteunde functies, beschermende en preventieve beheersmaatregelen, incidentbeheer, continuïteit, testen en ICT-risicobeheer van derde partijen. SaaS-aanbieders die kritieke of belangrijke functies ondersteunen, worden onderdeel van de DORA-bewijsscope, terwijl de gereguleerde financiële entiteit verantwoordelijk blijft.
GDPR voegt een privacylaag van bewijs toe. Article 5 vereist integriteit, vertrouwelijkheid en verantwoordingsplicht. Article 32 vereist passende beveiliging van de verwerking. In de praktijk moet een organisatie weten welke persoonsgegevens bestaan, waar zij worden verwerkt, wie er toegang toe heeft, welke leveranciers ze verwerken en welke waarborgen ze beschermen. Een SaaS-misconfiguratie verandert die vragen in urgente vragen voor de beoordeling van een inbreuk.
ISO/IEC 27001:2022 vormt de brug. Clauses 4.1 tot en met 4.4 vereisen dat de organisatie context, eisen van belanghebbenden, toepassingsgebied, interfaces en afhankelijkheden definieert. Clause 5 vereist leiderschap, beleid, rollen en verantwoordingsplicht. Clauses 6.1.1 tot en met 6.1.3 vereisen risicobeoordeling, risicobehandeling, de Verklaring van Toepasselijkheid en besluiten over restrisico. Clauses 8.1, 8.2 en 8.3 vereisen operationele planning, risicobeoordeling en risicobehandeling. Clauses 9 en 10 vereisen monitoring, interne audit, directiebeoordeling en verbetering.
Als u niet kunt beantwoorden welke SaaS-tools gereguleerde gegevens verwerken, wie eigenaar is, hoe ze zijn geconfigureerd, wie beheerderstoegang heeft, welke integraties actief zijn en welk bewijs aantoont dat de beheersmaatregel werkt, is uw compliancepositie kwetsbaar.
Het Clarysec SSPM-model: inventaris, eigenaarschap, baseline, bewijs
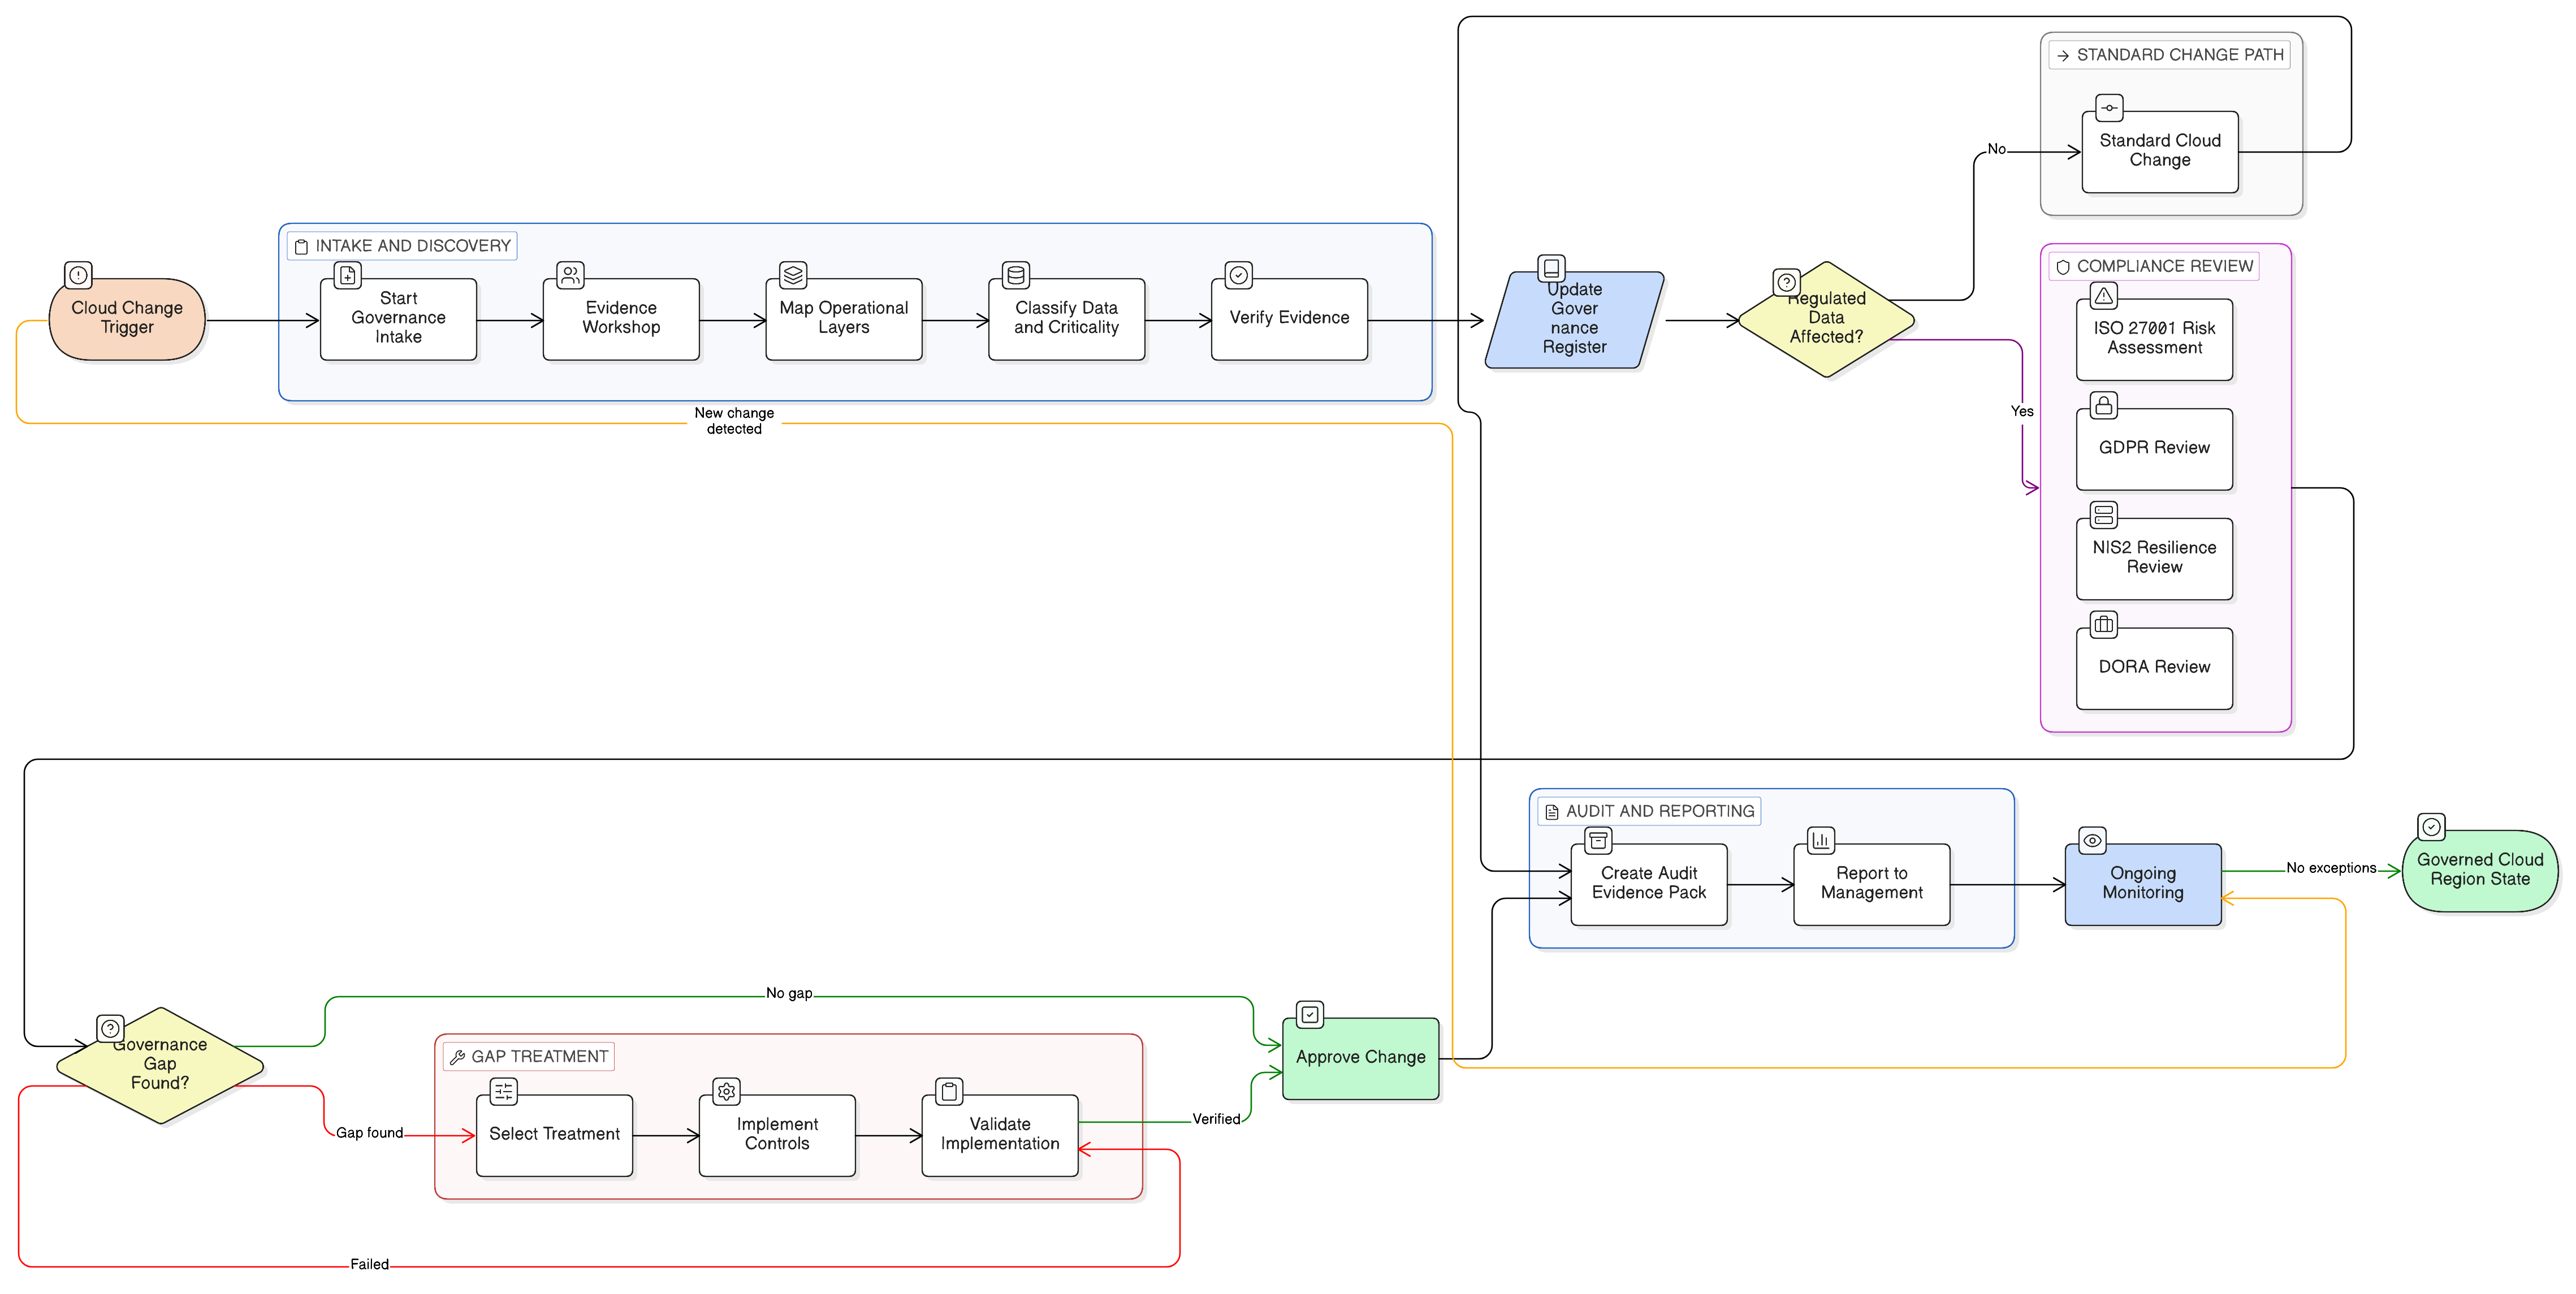
Clarysec behandelt SaaS Security Posture Management als een herhaalbare beheersingscyclus, niet als een eenmalig opschoningsproject.
- Ontdek elke SaaS-dienst, inclusief schaduw-SaaS.
- Wijs een bedrijfseigenaar en technische eigenaar toe.
- Classificeer gegevens, gebruikers, integraties en operationele kritikaliteit.
- Pas veilige configuratiebaselines toe.
- Beoordeel gebruikers, beheerders, gasten, serviceaccounts en OAuth-scopes.
- Schakel logging, waarschuwingen en bewaartermijnen in.
- Monitor publiek delen en gegevensblootstelling.
- Koppel leveranciers, contracten, verwerkersovereenkomsten en exitplanning.
- Verzamel bewijs volgens een vast ritme.
- Voer bevindingen terug in risicobehandeling, directiebeoordeling en verbetering.
Dit model sluit nauw aan op de beheersmaatregelen van ISO/IEC 27002:2022 ISO/IEC 27002:2022, in het bijzonder 5.9 inventaris van informatie en andere bijbehorende activa, 5.15 toegangsbeheer, 5.18 toegangsrechten, 5.19 informatiebeveiliging in leveranciersrelaties, 5.20 informatiebeveiliging opnemen in leveranciersovereenkomsten, 5.21 beheer van informatiebeveiliging in de ICT-toeleveringsketen, 5.23 informatiebeveiliging voor het gebruik van clouddiensten, 8.2 geprivilegieerde toegangsrechten, 8.3 beperking van toegang tot informatie, 8.9 configuratiebeheer, 8.15 logging, 8.16 monitoringactiviteiten en 8.32 wijzigingsbeheer.
De Zenith Blueprint stelt in de fase Controls in Action, Step 23 voor organisatorische beheersmaatregelen:
De cloud is niet langer een bestemming, maar de standaard. Van opslag tot samenwerking en van infrastructuur tot machine learning: organisaties worden steeds vaker gebouwd op lagen van door derde partijen beheerde, geabstraheerde en op afstand beheerde omgevingen. Control 5.23 erkent deze realiteit en vereist dat informatiebeveiliging expliciet wordt meegenomen bij de selectie, het gebruik en het beheer van cloudservices — niet als bijzaak, maar vanaf het begin als ontwerpprincipe.
Dat is de kern van SSPM. Het gaat niet alleen om het achteraf detecteren van misconfiguraties. Het gaat erom dat SaaS-selectie, onboarding, gebruik, monitoring en exit onderdeel worden van het managementsysteem.
Dezelfde sectie van Zenith Blueprint legt de realiteit van gedeelde verantwoordelijkheid uit in taal die elk bestuurslid zou moeten horen:
Cloudproviders beveiligen de infrastructuur, maar u blijft verantwoordelijk voor uw gegevens, uw configuraties, uw toegangsbeleid en uw gereedheid voor incidentrespons. Een verkeerd geconfigureerde opslagbucket, een publiek blootgesteld dashboard of buitensporige machtigingen in een cloud-IAM-inrichting zijn geen cloudstoringen. Het zijn governancefouten.
Uw aanbieder kan het platform exploiteren, maar u blijft eigenaar van tenantconfiguratie, identiteiten, toegangsgoedkeuringen, blootgestelde gegevens, integraties, incidentworkflows en compliancebewijs.
Control 5.23 is het anker, maar SSPM heeft een beheersingsfamilie nodig
In Zenith Controls wordt ISO/IEC 27002:2022 control 5.23, informatiebeveiliging voor het gebruik van cloudservices, gecategoriseerd als een preventieve beheersmaatregel die vertrouwelijkheid, integriteit en beschikbaarheid ondersteunt. Het cyberbeveiligingsconcept is Protect, met operationele capaciteit op het gebied van beveiliging van leveranciersrelaties en domeinen over governance, ecosysteem en bescherming.
Dat is van belang omdat SSPM geen afzonderlijke beheersmaatregel is. Het is een discipline die meerdere beheersmaatregelen doorsnijdt.
Zenith Controls koppelt 5.23 aan leveranciersrelaties onder 5.19 omdat SaaS-aanbieders kritieke leveranciers zijn, maar 5.23 voegt SaaS-specifieke aandachtspunten toe, zoals multi-tenancy, transparantie over gegevenslocatie en gedeelde verantwoordelijkheid. Het koppelt 5.23 aan informatieoverdracht omdat API’s, integraties en inter-SaaS-workflows voortdurend gegevens verplaatsen. Het koppelt 5.23 aan de inventaris van bedrijfsmiddelen omdat organisaties actuele zichtbaarheid nodig hebben in in de cloud opgeslagen gegevens en SaaS-resources. Het koppelt cloudgovernance ook aan monitoring, toegangsbeperking, configuratiebeheer en leverancierstoezicht.
| SSPM-capaciteit | Primaire ISO/IEC 27002:2022-beheersmaatregel | Waarom dit in SaaS belangrijk is |
|---|---|---|
| SaaS-inventaris en eigenaarschap | 5.9 en 5.23 | U kunt een SaaS-dienst die u niet kent niet beschermen, auditen of beëindigen |
| Beoordeling van beheerdersrollen | 5.18 en 8.2 | Buitensporige beheerdersrechten creëren risico op accountovername en gegevensblootstelling |
| Gebruikers- en groepsmachtigingen | 5.15, 5.18 en 8.3 | SaaS-machtigingen blijven vaak bestaan na rolwijzigingen, projecten en dienstverbanden |
| Configuratiebaseline | 8.9 en 5.23 | Publiek delen, zwakke MFA, gasttoegang en risicovolle standaardinstellingen zijn verantwoordelijkheden aan tenantzijde |
| OAuth- en app-integraties | 5.14, 8.3 en 8.25 | Integraties kunnen gegevenstoegang stilzwijgend uitbreiden en gebruikersbeoordelingen omzeilen |
| Logging en waarschuwingen | 8.15 en 8.16 | SaaS-incidenten vereisen logboeken voor detectie, onderzoek en rapportage |
| Leveranciersbeoordeling en contracten | 5.19, 5.20, 5.21 en 5.23 | SaaS-aanbieders maken deel uit van de operationele en regelgevende afhankelijkheidsketen |
| Governance van wijzigingen en releases | 8.32 en 8.9 | SaaS-functiereleases en tenantwijzigingen kunnen blootstelling wijzigen zonder formele beoordeling |
| Ritme van bewijsverzameling | ISO/IEC 27001:2022 clauses 9.1, 9.2 en 9.3 | Auditors hebben bewijs nodig dat beheersmaatregelen herhaaldelijk werken, niet eenmalig |
Voor toegangsrechten mapt Zenith Controls 5.18 aan 5.15 toegangsbeheer, 5.16 identiteitsbeheer, 5.3 functiescheiding, 5.36 naleving van beleid, regels en normen voor informatiebeveiliging en 8.2 geprivilegieerde toegangsrechten. Voor SSPM betekent dit dat een toegangsbeoordeling niet slechts een spreadsheetoefening is. Het is operationeel bewijs dat de identiteitslevenscyclus, het principe van minimale privileges, functiescheiding en governance van geprivilegieerde toegang binnen SaaS-applicaties werken.
Beleidsfundament: definieer wat goed is voordat u tools koopt
Veel SaaS-fouten beginnen met vage beleidstaal. “Gebruik goedgekeurde tools veilig” is niet genoeg. Clarysec-beleid definieert concrete verwachtingen voor registers, toegang, logging, configuratie en leveranciersbeoordeling.
Voor mkb-organisaties biedt de Cloud Usage Policy-sme Cloud Usage Policy - SME een praktisch startpunt. Uit de sectie “Governance Requirements”, beleidsclausule 5.3:
Een Cloud Service Register moet worden bijgehouden door de IT-provider of GM. Het moet vastleggen: 5.3.1 De naam en het doel van elke goedgekeurde clouddienst 5.3.2 De verantwoordelijke persoon of het verantwoordelijke team (applicatie-eigenaar) 5.3.3 De typen gegevens die worden opgeslagen of verwerkt 5.3.4 Het land of de regio waar gegevens worden opgeslagen 5.3.5 Toegangsrechten van gebruikers en beheerdersaccounts 5.3.6 Contractgegevens, verlengingsdatums en ondersteuningscontacten
Deze clausule is de operationele kern van SSPM. Zij geeft auditors het eerste bewijsobject: een register dat SaaS-gebruik koppelt aan eigenaren, gegevens, geografie, toegang en contracten.
Dezelfde Cloud Usage Policy-sme definieert in de sectie “Policy Implementation Requirements”, beleidsclausule 6.2, baseline-instellingen:
Vereisten voor beveiligingsconfiguratie 6.2.1 Het volgende moet op alle cloudplatformen zijn ingeschakeld: 6.2.2 Multifactorauthenticatie (MFA) voor beheerders- en gebruikersaccounts 6.2.3 Instellingen voor wachtwoordcomplexiteit (minimaal 10 tekens, geen hergebruik) 6.2.4 Activiteitenlogging voor aanmeldpogingen en gegevenstoegang 6.2.5 Toegangsbeperkingen (bijv. IP-allowlisting, waar ondersteund) 6.2.6 Beheerderstoegang moet worden beperkt tot personen op naam of geautoriseerde supportleveranciers. 6.2.7 Publiek gedeelde content moet regelmatig worden gemonitord om gegevenslekkage te voorkomen. 6.2.8 Wanneer gebruikersaccounts niet langer vereist zijn, moet de toegang onmiddellijk worden ingetrokken en moeten eventuele resterende gegevens worden beoordeeld en gearchiveerd of verwijderd.
Voor enterprise-omgevingen wijst de Cloud Usage Policy Cloud Usage Policy sterkere centrale governance toe. Uit de sectie “Governance Requirements”, beleidsclausule 5.3:
Elke clouddienst moet een toegewezen service-eigenaar hebben die verantwoordelijk is voor beheer van de levenscyclus van informatieactiva, governance van het gebruik, budgetbewaking en doorlopende compliancemonitoring.
Die zin sluit een veelvoorkomende auditkloof. Als niemand eigenaar is van een SaaS-dienst, is ook niemand eigenaar van configuratiedrift, hercertificering van toegang, gegevensblootstelling, verlengingsbeslissingen, incidentcontact of exitplanning.
Privilegegovernance moet eveneens expliciet zijn. De User Account and Privilege Management Policy-sme User Account and Privilege Management Policy - SME, uit de sectie “Policy Implementation Requirements”, beleidsclausule 6.4, stelt:
Toegangsbeoordelingen en logging 6.4.1 Elke zes maanden moet een beoordeling van alle gebruikersaccounts en privileges worden uitgevoerd. 6.4.2 Tijdens beoordelingen moet de IT-verantwoordelijke valideren of elk account nog actief en noodzakelijk is en aan de juiste machtigingen is gekoppeld. 6.4.3 Logboeken van accountaanmaak, accountdeactivering en privilegewijzigingen moeten veilig worden bewaard gedurende ten minste 12 maanden.
Voor SaaS heeft elk kritisch platform een gedefinieerde cyclus voor toegangsbeoordeling nodig, zelfs als het platform wordt beheerd door een businessteam in plaats van centrale IT.
Ook logging moet expliciet zijn. De Logging and Monitoring Policy-sme Logging and Monitoring Policy - SME, uit de sectie “Governance Requirements”, beleidsclausule 5.5, stelt:
Cloudservices en logging door derde partijen 5.5.1 Voor platformen waar logging niet onder directe IT-controle staat (bijv. SaaS-e-mail), gelden de volgende eisen: 5.5.1.1 Logging moet worden ingeschakeld en geconfigureerd waar beschikbaar 5.5.1.2 Waarschuwingen moeten naar de IT-supportverlener worden gerouteerd 5.5.1.3 Contracten moeten vereisen dat aanbieders logboeken ten minste 12 maanden bewaren en op verzoek toegang verlenen
Tot slot moet SaaS-leveranciersgovernance worden gedocumenteerd. De Third-Party and Supplier Security Policy-sme Third-Party and Supplier Security Policy - SME, uit de sectie “Policy Implementation Requirements”, beleidsclausule 6.3, stelt:
Doorlopende monitoring van leveranciersbeveiliging 6.3.1 Kritieke of hoog-risicoleveranciers moeten ten minste jaarlijks worden beoordeeld. De beoordeling moet verifiëren: 6.3.1.1 Voortgezet gebruik van veilige toegangsmethoden 6.3.1.2 Geldige beveiligingscertificeringen of bijgewerkt bewijs over beheersmaatregelen 6.3.1.3 Incidenthistorie of gemelde problemen 6.3.1.4 Contractuele naleving van beveiligingsclausules 6.3.2 Deze beoordelingen moeten worden gedocumenteerd en bij het leveranciersrecord worden bewaard. Vervolgacties moeten duidelijk worden gevolgd. 6.3.3 Wanneer leveranciers IT-infrastructuur of applicaties beheren, kan monitoring omvatten: 6.3.3.1 Het opvragen van auditlogboeken 6.3.3.2 Het beoordelen van accountactiviteit 6.3.3.3 Het bevestigen dat er geen ongeautoriseerde toegang heeft plaatsgevonden
Samen maken deze beleidslijnen van SSPM geen beveiligingsambitie, maar een afdwingbaar operationeel model.
Een SSPM-bewijssprint van 30 dagen
Een praktische CISO of compliancemanager kan beginnen met een bewijssprint van 30 dagen. Selecteer de vijf SaaS-platformen die het belangrijkst zijn voor gereguleerde gegevens of kritieke activiteiten. Typische kandidaten zijn Microsoft 365 of Google Workspace, CRM, ticketing, HRIS, financiële automatisering, klantondersteuning en analytics.
Week 1: Maak het SaaS-register
Gebruik de velden uit clausule 5.3 van de Cloud Usage Policy-sme als minimumregister. Leg voor elke SaaS-dienst vast:
- Servicenaam en bedrijfsdoel
- Applicatie-eigenaar en technische eigenaar
- Gegevenstypen, inclusief persoonsgegevens en bijzondere categorieën persoonsgegevens waar van toepassing
- Land of regio van gegevensopslag
- Gebruikersgroepen en beheerdersaccounts
- OAuth-apps en integraties met derde partijen
- Contracteigenaar, verlengingsdatum en ondersteuningscontact
- Kritikaliteit voor de activiteiten
- Toepasselijke verplichtingen, zoals NIS2, DORA, GDPR of klantcontracten
Dit ondersteunt ISO/IEC 27001:2022 clauses 4.2 en 4.3 omdat regelgevende, contractuele en derdepartijafhankelijkheden de ISMS-scope moeten bepalen. Het ondersteunt ook identificatie en classificatie in de geest van DORA Article 8 voor door ICT ondersteunde bedrijfsfuncties, informatieactiva, ICT-activa en afhankelijkheden.
Week 2: Definieer veilige configuratiebaselines
Definieer voor elk geselecteerd SaaS-platform 10 tot 15 baselinebeheersmaatregelen.
- MFA afgedwongen voor alle gebruikers, met phishingbestendige MFA voor beheerders waar mogelijk
- Extern delen standaard uitgeschakeld of beperkt tot goedgekeurde domeinen
- Publieke links uitgeschakeld of tijdbeperkt
- Gastaccounts maandelijks beoordeeld
- Beheerdersrollen toegewezen aan personen op naam
- Legacy-authenticatie uitgeschakeld
- Goedkeuringsworkflow voor OAuth-apps ingeschakeld
- Hoog-risico OAuth-scopes geblokkeerd of onderworpen aan beveiligingsgoedkeuring
- Auditlogging ingeschakeld
- Machtigingen voor gegevensexport beperkt
- Bewaarinstellingen afgestemd op wettelijke en zakelijke vereisten
- API-tokens beoordeeld en geroteerd
- Beveiligingswaarschuwingen gerouteerd naar IT of SOC
- Instellingen voor preventie van gegevensverlies ingeschakeld waar ondersteund
- Break-glass-accounts gedocumenteerd en gemonitord
De Zenith Blueprint legt in de fase Controls in Action, Step 19, control 8.9 configuratiebeheer, uit waarom dit ertoe doet:
Veel inbreuken zijn niet het gevolg van softwarefouten, maar van slechte configuratiekeuzes. Standaardwachtwoorden die niet worden gewijzigd, onveilige diensten die ingeschakeld blijven, onnodige open poorten of systemen die zonder rechtvaardiging aan internet zijn blootgesteld. Control 8.9 zorgt ervoor dat elk systeem wordt gebouwd op basis van een beveiligde configuratiebaseline en regelmatig wordt beoordeeld om drift in de tijd te voorkomen.
Voor SaaS omvat configuratiedrift een bedrijfseigenaar die publiek delen inschakelt, een beheerder die brede toegang voor derde partijen goedkeurt of een leverancier die na een functierelease standaardinstellingen wijzigt.
Week 3: Beoordeel toegang en integraties
Exporteer gebruikers, groepen, beheerders en gekoppelde applicaties. Bevestig voor elk beheerdersaccount de persoon op naam, zakelijke rechtvaardiging, MFA-status, laatste aanmelding, privilegeniveau, back-updekking, aandachtspunten rond functiescheiding en goedkeuringsbewijs.
Bevestig voor OAuth-apps en integraties de app-eigenaar, benaderde gegevens, aangevraagde machtigingen, leveranciersrisicostatus, datum van laatste gebruik, blijvende noodzaak en of toestemming door de gebruiker is verleend of door een beheerder is goedgekeurd.
De Zenith Blueprint geeft in de fase Controls in Action, Step 19, control 8.3 beperking van toegang tot informatie, het operationele principe:
Toegang tot informatie moet zo open zijn als nodig, maar zo beperkt als mogelijk.
Dit geldt niet alleen voor mensen, maar ook voor applicaties, diensten en API’s. Een inactieve OAuth-integratie kan nog lang toegang behouden nadat de medewerker of het project dat deze heeft aangemaakt is verdwenen.
Week 4: Lever auditgereed bewijs en risicobehandeling op
Bewaar voor elk SaaS-platform de registervermelding, configuratiebaseline, screenshots of exporten waarmee kerninstellingen worden aangetoond, formele goedkeuring van de toegangsbeoordeling, bewijs van beheerdersbeoordeling, bewijs van OAuth-beoordeling, bewijs van logging en waarschuwingen, registratie van leveranciersbeveiligingsbeoordeling, openstaande bevindingen en risicobehandelingsacties.
Maak vervolgens een managementsamenvatting van één pagina met kritieke bevindingen, eigenaren met achterstanden, onopgeloste hoog-risico configuratiehiaten, niet-goedgekeurde integraties, logginghiaten, uitzonderingen en vereiste besluiten. Dit ondersteunt ISO/IEC 27001:2022 clause 9.1 monitoring, clause 9.2 interne audit en clause 9.3 directiebeoordeling. Het creëert ook een praktische brug naar de managementverantwoordelijkheid uit NIS2 Article 20 en het toezicht door het bestuursorgaan onder DORA.
Cross-compliance-mapping: één SSPM-bewijspakket, veel verplichtingen
De bedrijfswaarde van SSPM is niet alleen betere beveiliging. Het vermindert ook dubbel werk bij compliance.
NIS2 Article 21 vereist passende en evenredige technische, operationele en organisatorische maatregelen. SaaS-inventaris ondersteunt beheer van bedrijfsmiddelen. Configuratiebaselines ondersteunen cyberhygiëne. MFA en toegangsbeoordelingen ondersteunen toegangsbeheer. Logging ondersteunt incidentafhandeling. Leveranciersbeoordeling ondersteunt beveiliging van de toeleveringsketen. Het vaste ritme voor bewijsverzameling ondersteunt beleid en procedures om doeltreffendheid te beoordelen.
DORA vereist dat financiële entiteiten door ICT ondersteunde functies, informatieactiva, ICT-activa en afhankelijkheden van derde partijen identificeren en classificeren. DORA vereist ook beschermings- en preventiemaatregelen, toegangscontroles, sterke authenticatie, encryptie, continuïteit, testen, incidentbeheer en ICT-risicogovernance van derde partijen. Een SaaS SSPM-bewijspakket kan DORA-registers, afhankelijkheidsmapping, contracttoezicht, auditrechten en exitplanning ondersteunen.
GDPR vereist dat verwerkingsverantwoordelijken naleving aantonen van integriteit, vertrouwelijkheid en verantwoordingsplicht. SaaS-registers identificeren waar persoonsgegevens worden verwerkt. Configuratiebaselines verminderen ongeautoriseerde openbaarmaking. Toegangsbeoordelingen ondersteunen het principe van minimale privileges. Logging ondersteunt onderzoek naar inbreuken. Leveranciersregistraties ondersteunen verwerkersgovernance en verantwoordingsplicht.
NIST CSF 2.0 voegt een nuttige communicatielaag toe. De GOVERN-functie vereist dat wettelijke, regelgevende en contractuele cyberbeveiligingseisen worden begrepen en beheerd. De resultaten voor de toeleveringsketen vereisen leveranciersrollen, contracten, due diligence, monitoring en activiteiten na afloop van de relatie. De functies IDENTIFY, PROTECT, DETECT, RESPOND en RECOVER mappen vanzelf op SaaS-inventaris, toegangsbeheer, gegevensbescherming, logging, incidentrespons en herstel.
| Compliancedriver | Wat de auditor of toezichthouder wil zien | SSPM-bewijs dat helpt |
|---|---|---|
| ISO/IEC 27001:2022 | Risicogebaseerde selectie, werking, monitoring, audit en verbetering van beheersmaatregelen | SaaS-risicobeoordeling, koppeling met de Verklaring van Toepasselijkheid, register, beoordelingen en managementrapportage |
| NIS2 | Cyberhygiëne, beheer van bedrijfsmiddelen, toegangsbeheer, beveiliging van de toeleveringsketen en paraatheid voor incidenten | SaaS-inventaris, MFA-bewijs, leveranciersbeoordeling, logging, escalatiepaden voor incidenten |
| DORA | ICT-afhankelijkheidsmapping, risico van derde partijen, weerbaarheidstesten en operationele beheersing | Kritikaliteitskaart voor SaaS, contracten, exitplannen, controles van beheersmaatregelen, incidentregistraties |
| GDPR | Verantwoordingsplicht, integriteit, vertrouwelijkheid en bewijs voor inbreukbeoordeling | Gegevensclassificatie, toegangsbeoordeling, controles op blootstelling, logboeken en verwerkersregistraties |
| NIST CSF 2.0 | Huidig profiel, doelprofiel en geprioriteerd actieplan | SSPM-gapassessment, remediatiebacklog, risicoregister en POA&M-achtige opvolging |
| COBIT 2019 | Governancedoelstellingen, eigenaarschap, prestaties en assurance | RACI, managementrapportage, KPI’s, auditbevindingen en opvolging van corrigerende maatregelen |
COBIT 2019- en ISACA-georiënteerde auditors benaderen SSPM doorgaans via governance, managementdoelstellingen, risico-eigenaarschap, werking van beheersmaatregelen en assurance. Zij vragen of SaaS-beslissingen zijn afgestemd op ondernemingsdoelstellingen, of risicoreacties zijn gedocumenteerd, of verantwoordelijkheden zijn toegewezen en of assuranceactiviteiten aantonen dat beheersmaatregelen werken.
De auditlens: hoe verschillende auditors de SaaS-posture toetsen
Een sterk SSPM-programma doorstaat verschillende auditstijlen omdat het bewijs op het juiste niveau oplevert.
| Auditperspectief | Typische SSPM-auditvraag | Voor te bereiden bewijs |
|---|---|---|
| ISO/IEC 27001:2022 | Is SaaS opgenomen in de ISMS-scope, risicobeoordeling en werking van beheersmaatregelen? | ISMS-scope, SaaS-register, risicobehandelingsplan, SoA-mapping, toegangs- en configuratiebeoordelingen |
| NIST CSF 2.0 | Wat is de huidige SaaS-posture, doelposture en het remediatieplan? | CSF-profiel, gapassessment, geprioriteerd actieplan, risicoregister |
| DORA | Welke SaaS ondersteunt kritieke of belangrijke functies en hoe wordt ICT-risico van derde partijen beheerd? | Afhankelijkheidskaart, leveranciersregister, contracten, exitplannen, testresultaten, incidentregistraties |
| NIS2 | Werken maatregelen voor cyberhygiëne, leveranciersbeveiliging en incidentafhandeling voor SaaS? | Beleid, MFA-bewijs, leveranciersbeoordelingen, incidentplannen, loggingregistraties |
| GDPR | Kan de organisatie passende beveiliging voor persoonsgegevens in SaaS aantonen? | Gegevensinventaris, toegangsbewijs, deelbeoordeling, logboeken, verwerker-due diligence |
| COBIT 2019 of ISACA | Worden SaaS-risicobesluiten bestuurd, toegewezen, gemeten en verbeterd? | RACI, managementrapportage, KPI’s, auditbevindingen, opvolging van corrigerende maatregelen |
Een ISO/IEC 27001:2022-auditor begint met toepassingsgebied, belanghebbenden, risicobeoordeling, Verklaring van Toepasselijkheid en operationeel bewijs. Als control 5.23 is opgenomen, verwacht de auditor bewijs voor selectie, gebruik, beheer en exit van cloudservices. Als beheersmaatregelen voor toegangsrechten zijn opgenomen, zal de auditor gebruikers steekproefsgewijs selecteren en vragen of wijzigingen voor instromers, doorstromers en uitstromers in SaaS-machtigingen zijn verwerkt.
Een DORA-reviewer richt zich op kritieke of belangrijke functies, ICT-afhankelijkheid van derde partijen, volledigheid van registers, contracten, incidentclassificatie, testen en exitplanning. Als een SaaS-platform betalingsactiviteiten, klantonboarding, handel, risicoanalytics of klantcommunicatie ondersteunt, stijgt de standaard voor bewijs.
Een GDPR-auditor of privacyreviewer vraagt waar persoonsgegevens worden opgeslagen, wie er toegang toe heeft, welke export- en deelinstellingen bestaan, of verwerkers worden beheerst, of logboeken de beoordeling van inbreuken ondersteunen en of beheersmaatregelen evenredig zijn aan het risico.
Leveranciersrisico, gedeelde verantwoordelijkheid en paraatheid voor incidenten
SSPM begint vaak met configuratie, maar mag daar niet stoppen. SaaS is ook een kwestie van leveranciersrisico en paraatheid voor incidenten.
DORA vereist dat financiële entiteiten registers van ICT-dienstverleningscontracten bijhouden, regelingen onderscheiden die kritieke of belangrijke functies ondersteunen, concentratierisico beoordelen, geschiktheid van aanbieders evalueren en exitstrategieën onderhouden. Contracten moeten ingaan op dienstbeschrijvingen, gegevenslocatie, bescherming van beschikbaarheid, authenticiteit, integriteit en vertrouwelijkheid, gegevenstoegang, herstel en teruggave, incidentondersteuning, samenwerking met autoriteiten, beëindigingsrechten, beveiligingseisen, auditrechten en transitieondersteuning.
NIS2 Article 21 omvat ook beveiliging van de toeleveringsketen en vereist dat entiteiten rekening houden met kwetsbaarheden die specifiek zijn voor directe leveranciers en dienstverleners, de kwaliteit van producten en cyberbeveiligingspraktijken van leveranciers.
In de praktijk moet een kritieke SaaS-beoordeling bewijs uit beveiligingsvragenlijsten, contractbeoordeling, status van de verwerkersovereenkomst, incidenthistorie, serviceniveauafspraken, toegang tot logboeken, auditrapporten, configuratiebewijs en exituitvoerbaarheid combineren.
De kloof in gedeelde verantwoordelijkheid ontstaat wanneer teams aannemen dat de certificering van de leverancier de tenantconfiguratie dekt. Dat doet zij niet. Een leverancier kan een veilig platform exploiteren terwijl de klant publiek delen inschakelt, inactieve beheerdersaccounts actief laat of buitensporige API-scopes toekent. SSPM sluit die kloof.
Paraatheid voor incidenten is even belangrijk. NIS2-rapportage over significante incidenten omvat een vroege waarschuwing binnen 24 uur, een melding binnen 72 uur en een eindrapport uiterlijk één maand na de melding binnen 72 uur. DORA vereist beheer van ICT-gerelateerde incidenten met detectie, registratie, classificatie, escalatie, communicatie en melding. Ook de GDPR-beoordeling van een inbreuk in verband met persoonsgegevens hangt af van tijdig inzicht in wat er is gebeurd, welke gegevens zijn geraakt en wie is getroffen.
Als een verdachte OAuth-app klantbestanden heeft benaderd, moet u weten wanneer de app is geautoriseerd, welke gebruiker deze heeft geautoriseerd, welke scopes zijn toegekend, welke gegevens zijn benaderd, of gegevens zijn gedownload of gedeeld, welke gebruikers of klanten zijn geraakt, of de toegang nog actief is en welke indammingsacties zijn genomen.
Zonder logging en bewaartermijnen kan de organisatie gedwongen zijn uit te gaan van het worstcasescenario. Dat vergroot juridische blootstelling, druk op klantcommunicatie en onzekerheid richting toezichthouders. Wanneer een SaaS-aanbieder extra kosten rekent voor auditlogboeken, moet de risico-eigenaar het restrisico expliciet accepteren of het vereiste licentieniveau goedkeuren. Dat besluit hoort thuis in de registratie van risicobehandeling en de directiebeoordeling.
Veelvoorkomende SSPM-faalketens
Dezelfde faalpatronen komen in alle sectoren terug.
Ten eerste wordt schaduw-SaaS ontdekt via facturen, browsergeschiedenis of SSO-logboeken in plaats van via inkoop. De oplossing is niet alleen tools blokkeren. Er is een lichtgewicht intakeproces nodig dat business-teams kunnen gebruiken.
Ten tweede is SaaS-eigenaarschap onduidelijk. Het CRM is “eigendom van Sales”, maar niemand in Sales kan beheerdersrollen, API-tokens, gegevensexports of bewaarinstellingen uitleggen. Wijs applicatie-eigenaren en technische eigenaren afzonderlijk toe.
Ten derde zijn toegangsbeoordelingen te generiek. Een beoordelaar tekent “alle gebruikers goedgekeurd” af zonder hoog-risicorollen, inactieve gebruikers, gasten, externe samenwerkers of serviceaccounts te controleren. Een SSPM-toegangsbeoordeling moet risicogewogen zijn.
Ten vierde worden OAuth-apps genegeerd. Veel organisaties beoordelen menselijke gebruikers, maar niet app-to-app-machtigingen. In moderne SaaS kunnen integraties krachtiger zijn dan gebruikers.
Ten vijfde bestaan configuratiebaselines alleen als screenshots uit het certificeringsproject. Ze worden niet op drift gemonitord. Stem SSPM af op configuratiebeheer zodat baselinecontroles terugkerend bewijs worden.
Ten zesde zijn leveranciersbeoordeling en SaaS-posturebeoordeling gescheiden. Inkoop heeft het contract, IT heeft de beheerconsole, Privacy heeft de verwerkersovereenkomst en Security heeft het risicoregister. De auditor ziet fragmenten. SSPM brengt ze samen.
Managementrapportage: maak SaaS-risico zichtbaar voor het bestuur
NIS2 en DORA maken ICT- en cyberbeveiligingsgovernance beide tot een managementkwestie. ISO/IEC 27001:2022 vereist eveneens leiderschap, middelen, roltoewijzing, monitoring en directiebeoordeling.
Een effectieve SSPM-managementrapportage moet antwoord geven op:
- Welke kritieke SaaS-diensten vallen binnen de scope?
- Welke gereguleerde processen zijn ervan afhankelijk?
- Welke bevatten persoonsgegevens of gevoelige bedrijfsgegevens?
- Welke hebben achterstallige toegangsbeoordelingen?
- Welke hebben onopgeloste hoog-risico configuratiehiaten?
- Welke hebben niet-goedgekeurde OAuth-apps of integraties?
- Welke leveranciers missen actueel beveiligingsbewijs?
- Welke logginghiaten beïnvloeden incidentmelding?
- Welke uitzonderingen vereisen risicoacceptatie?
- Welke investeringen of besluiten zijn nodig?
Dit verandert SSPM van een technisch opschoningsproject in een governance-input. Het maakt de CISO ook effectiever, omdat risicoacceptatie op het juiste niveau komt te liggen.
Zet uw SaaS-posture om in auditgereed bewijs
Als uw organisatie op SaaS vertrouwt voor gereguleerde gegevens, financiële activiteiten, klantondersteuning, HR, samenwerking, engineering of analytics, is SSPM niet langer optioneel. Het maakt deel uit van cyberhygiëne, ICT-risicobeheer, privacyverantwoordingsplicht en het vermogen om audits te doorstaan.
Clarysec kan u helpen van versnipperde SaaS-bevindingen naar een gestructureerd, bewijsgedreven programma te gaan met behulp van:
- Zenith Blueprint: An Auditor’s 30-Step Roadmap Zenith Blueprint om implementatie rond cloudgebruik, toegangsbeperking en configuratiebeheer te structureren.
- Zenith Controls: The Cross-Compliance Guide Zenith Controls om ISO/IEC 27002:2022-beheersmaatregelen te mappen aan NIS2, DORA, GDPR, NIST CSF 2.0 en auditverwachtingen.
- Clarysec-beleidssjablonen zoals Cloud Usage Policy Cloud Usage Policy, Cloud Usage Policy-sme Cloud Usage Policy - SME, User Account and Privilege Management Policy-sme User Account and Privilege Management Policy - SME, Logging and Monitoring Policy-sme Logging and Monitoring Policy - SME en Third-Party and Supplier Security Policy-sme Third-Party and Supplier Security Policy - SME om afdwingbare operationele regels te creëren.
Begin met uw vijf SaaS-platformen met het hoogste risico. Wijs eigenaren toe. Leg gegevens, toegang, configuratie, integraties, logboeken en leveranciersbewijs vast. Zet bevindingen om in risicobehandelingsacties en managementbesluiten.
Zo wordt SaaS Security Posture Management meer dan een toolcategorie. Het wordt een verdedigbare compliancediscipline voor 2026.
Download de Clarysec-beleidssjablonen, gebruik Zenith Blueprint om uw SSPM-bewijssprint van 30 dagen te plannen en map uw SaaS-beheersmaatregelen met Zenith Controls voordat uw volgende audit de hiaten voor u vindt.
Frequently Asked Questions
About the Author

Igor Petreski
Compliance Systems Architect, Clarysec LLC
Igor Petreski is a cybersecurity leader with over 30 years of experience in information technology and a dedicated decade specializing in global Governance, Risk, and Compliance (GRC).Core Credentials & Qualifications:• MSc in Cyber Security from Royal Holloway, University of London• PECB-Certified ISO/IEC 27001 Lead Auditor & Trainer• Certified Information Systems Auditor (CISA) from ISACA• Certified Information Security Manager (CISM) from ISACA • Certified Ethical Hacker from EC-Council