#Audit
Articles tagged with "Audit"
117 articles
Een praktische Clarysec-gids voor EHDS-gereede governance van gezondheidsgegevens met ISO/IEC 27701:2025, GDPR, ISO/IEC 27001:2022, DPIA’s, leveranciersassurance, toegangsrechtenbeoordelingen, bewaarbeheersmaatregelen en auditgereed bewijs.
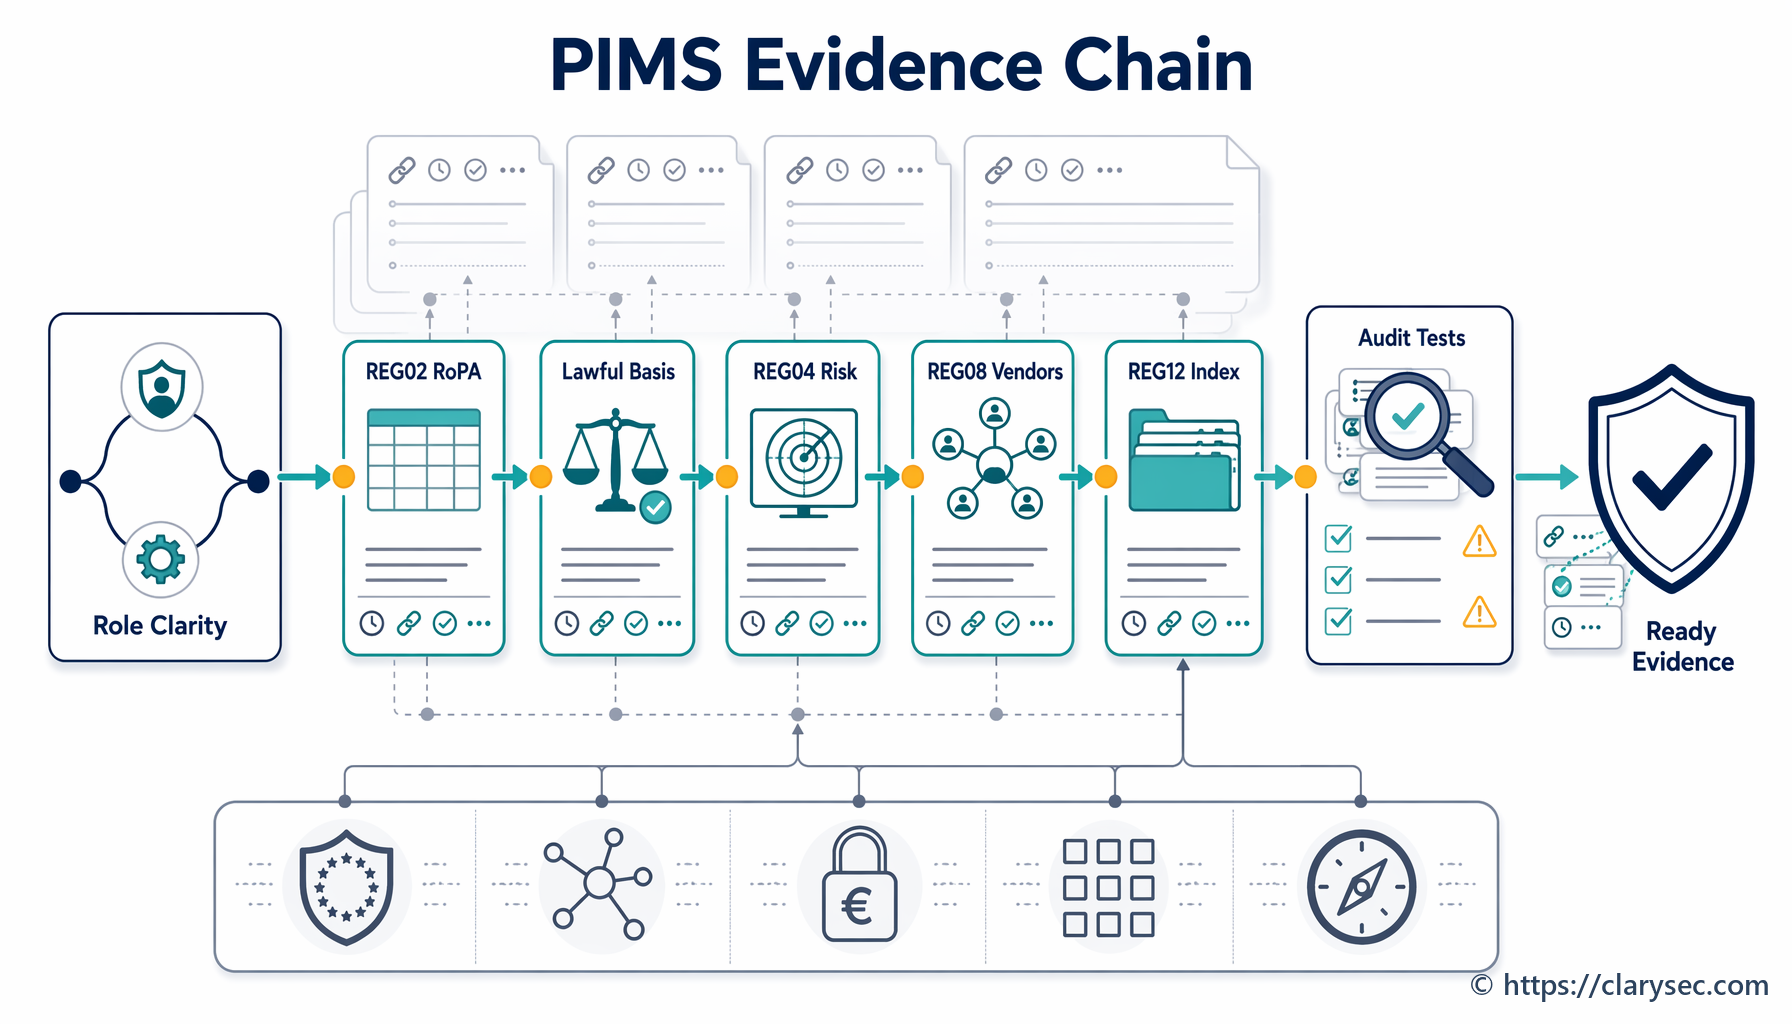
Een praktische gids voor het inrichten van een ISO 27701:2025 privacy-informatiemanagementsysteem dat auditeerbaar bewijsmateriaal voor GDPR-verantwoordingsplicht oplevert voor PII-verwerkingsverantwoordelijken, PII-verwerkers, leveranciers, risicobesluiten en verplichtingen over meerdere compliancekaders heen.
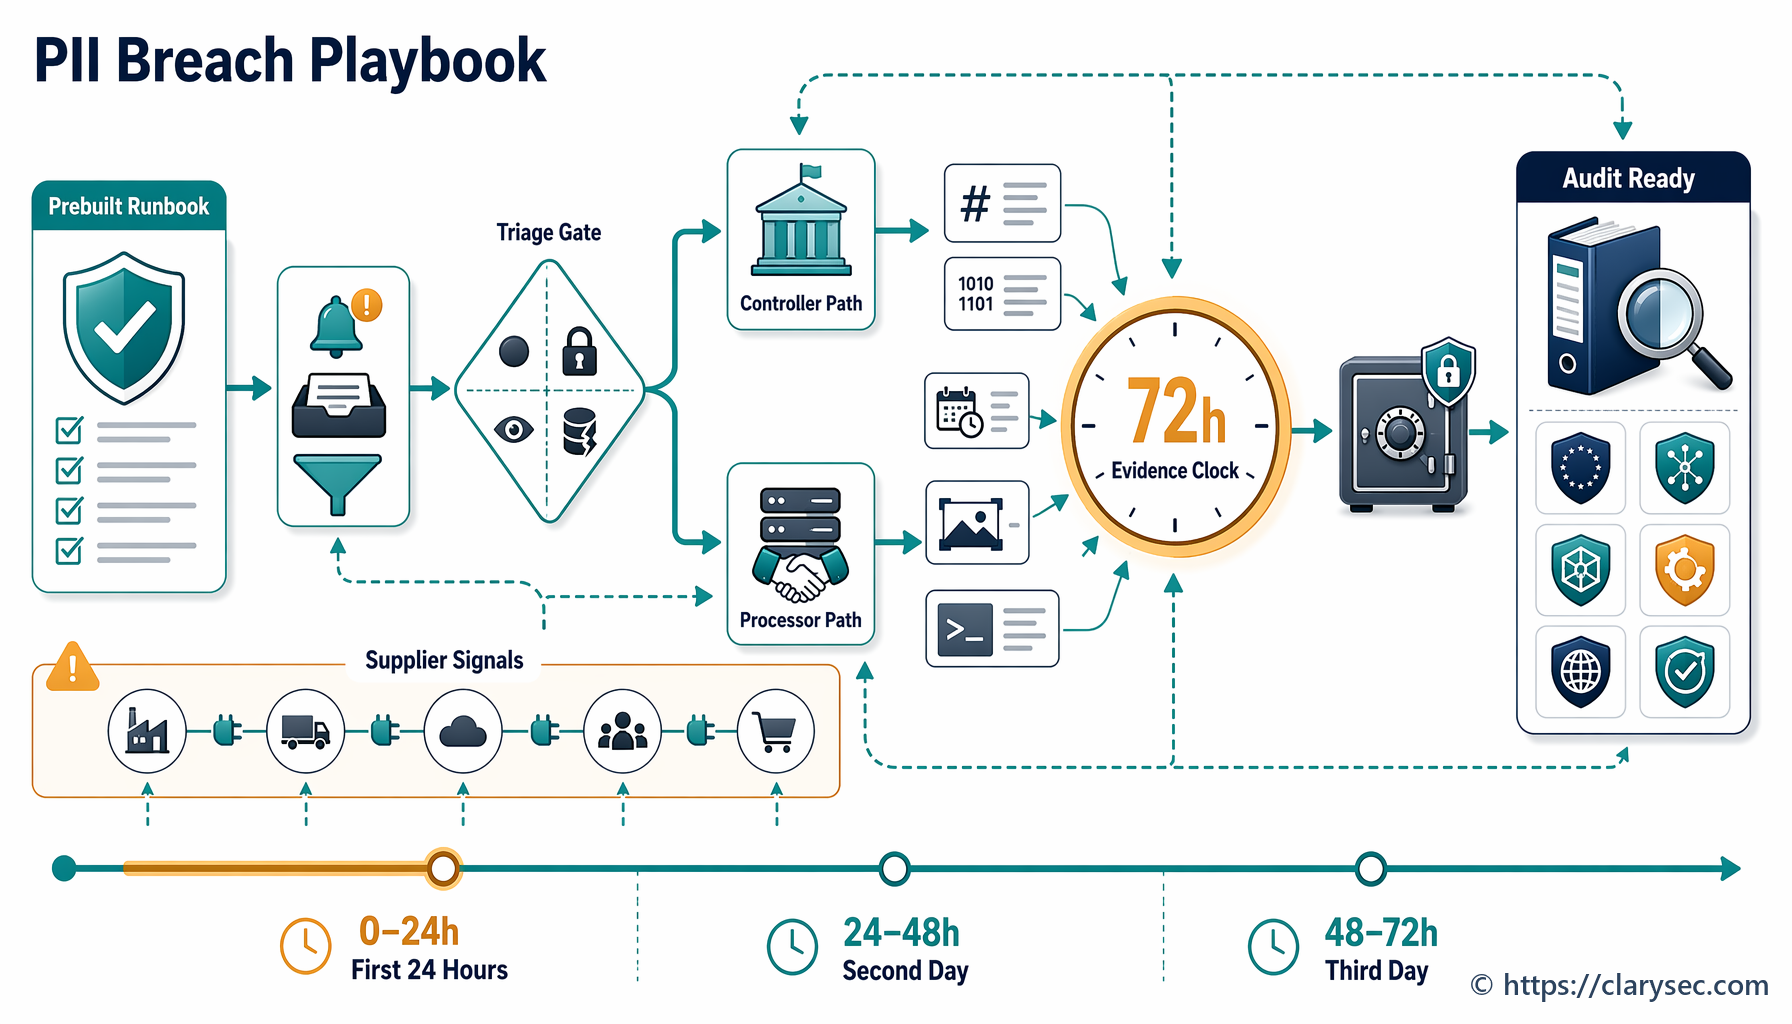
Een praktische, auditklare gids voor CISO’s, FG’s en complianceverantwoordelijken over het beheer van inbreuken in verband met persoonsgegevens onder ISO/IEC 27701:2025, GDPR, NIS2 en DORA.
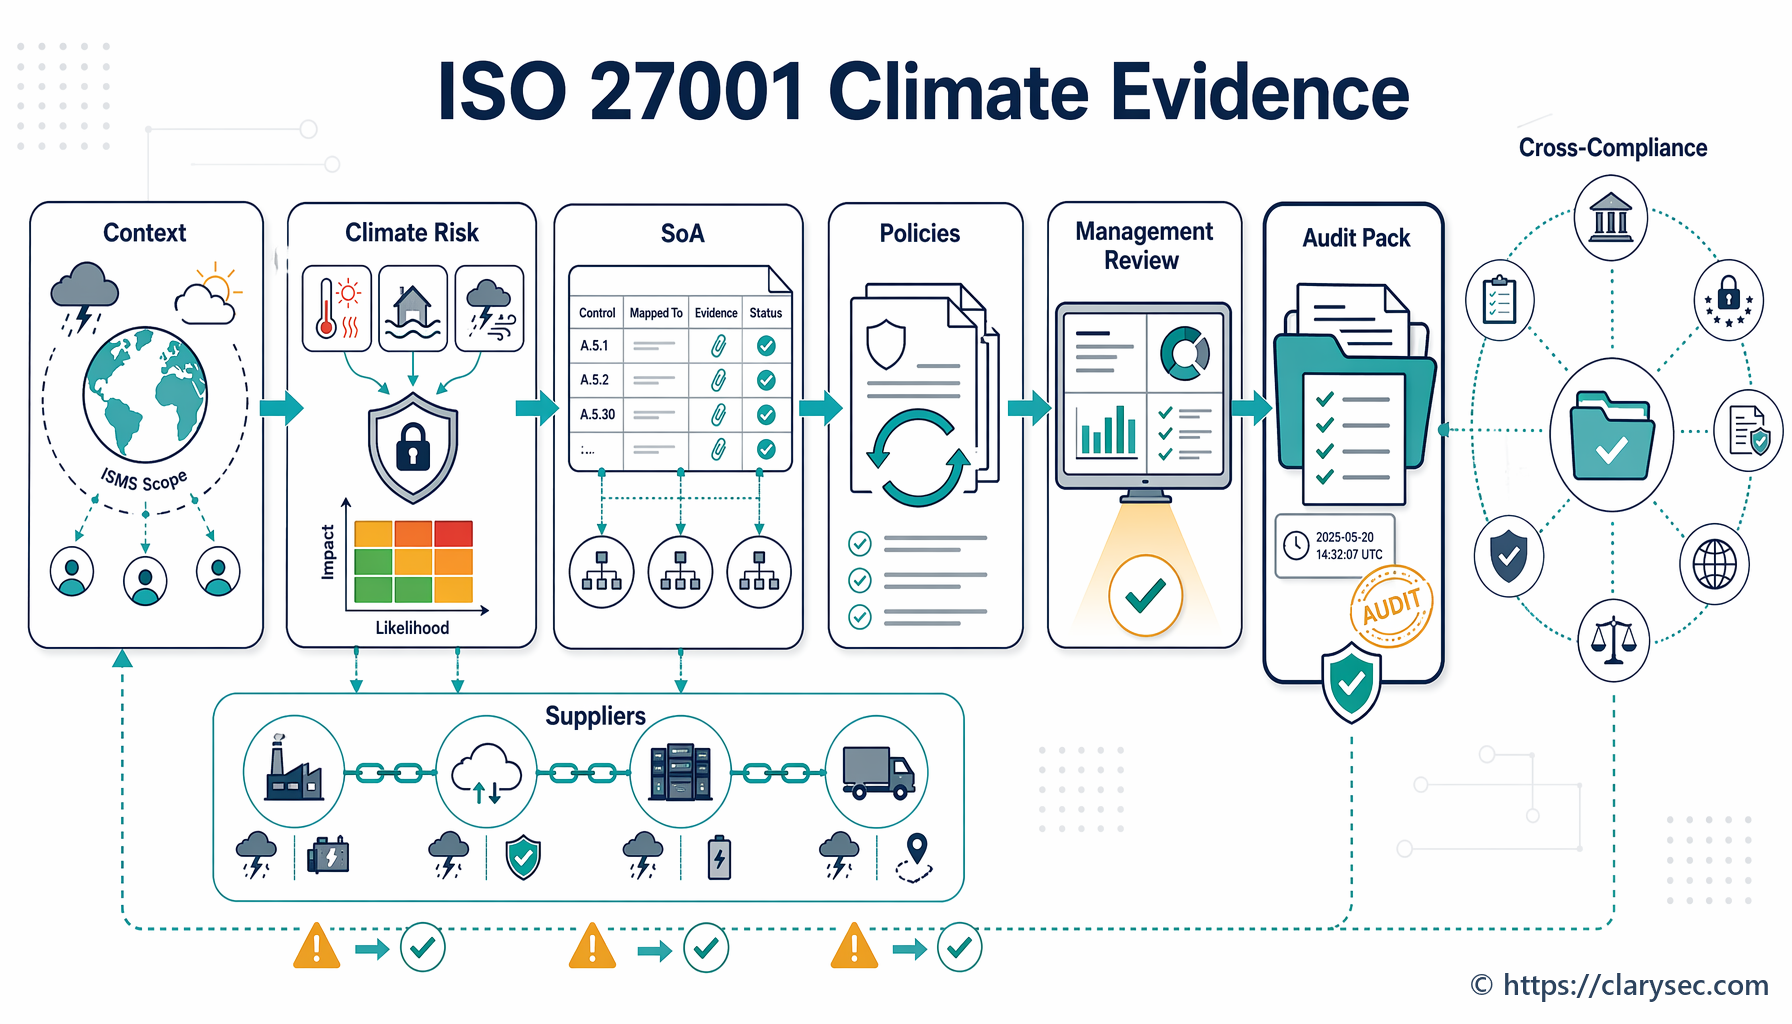
Een praktische gids om gereedheid voor het ISO 27001-amendement inzake klimaatverandering aan te tonen via ISMS-context, belanghebbenden, risicobeoordeling, SoA-onderbouwing, bedrijfscontinuïteit, leveranciersassurance en bewijs uit directiebeoordelingen.
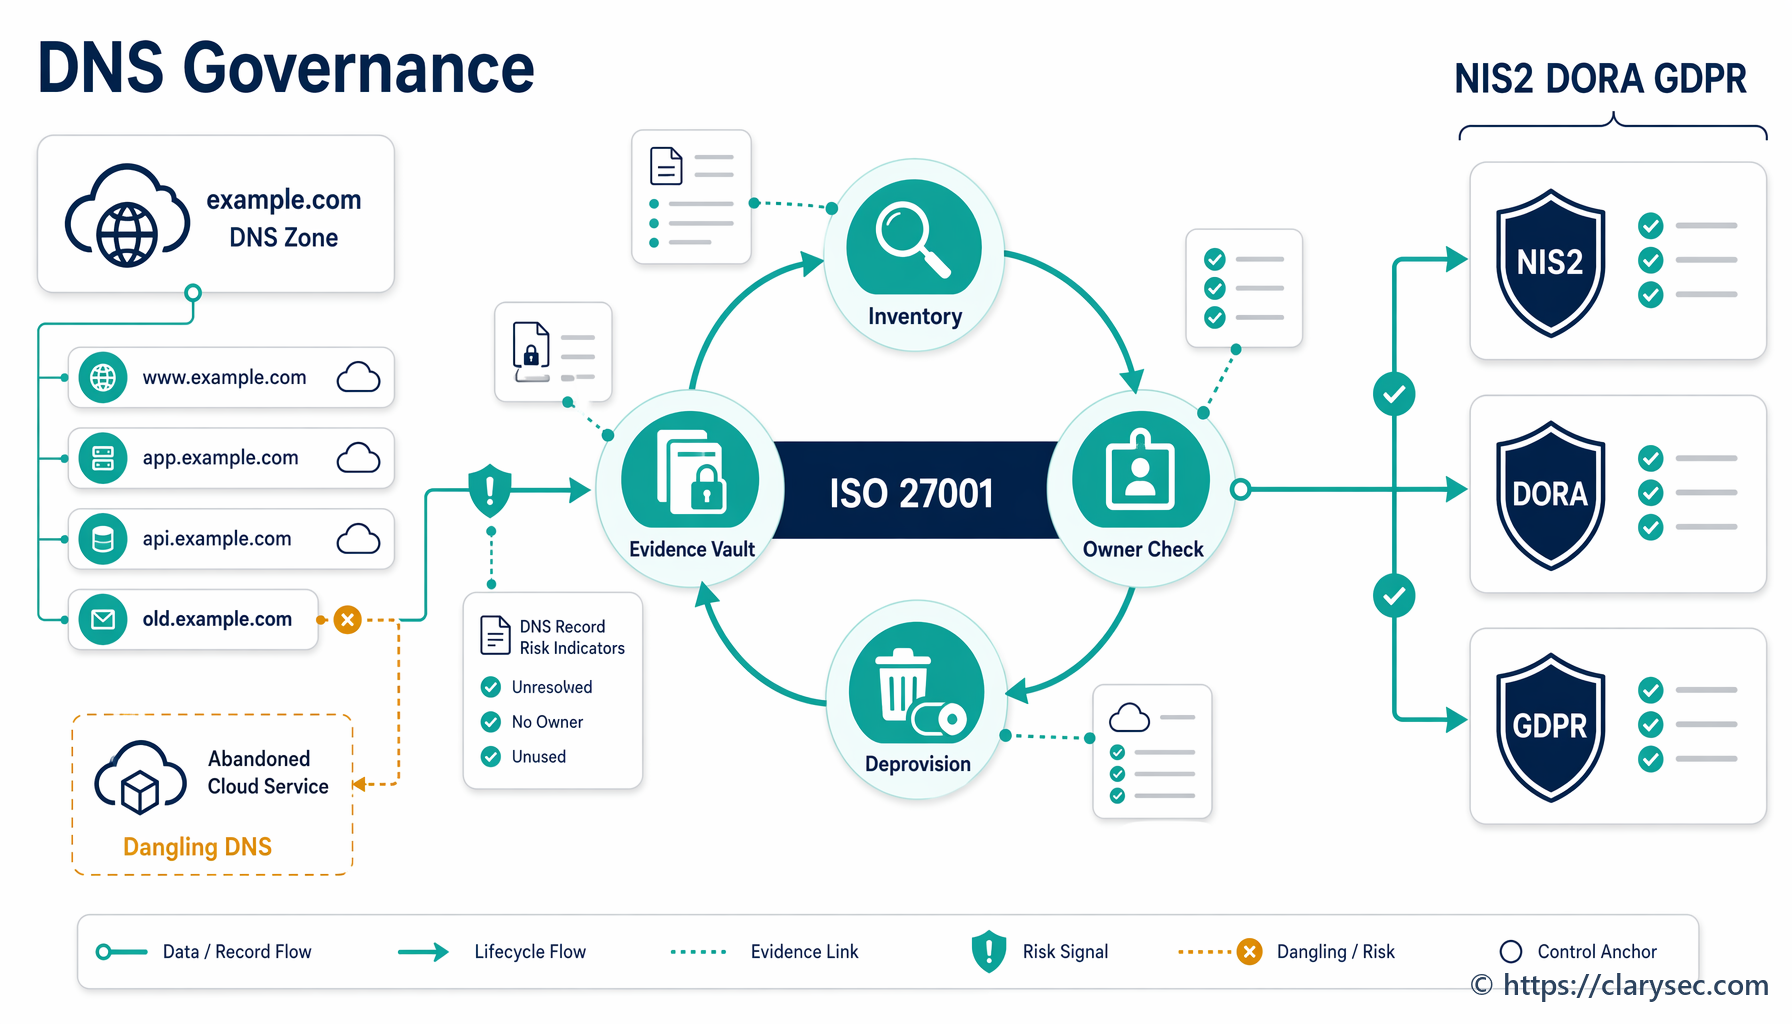
Dangling DNS is niet alleen een kwestie van cloudhygiëne. Het laat zien of asseteigenaarschap, wijzigingsbeheer, kwetsbaarhedenbeheer, leveranciersgovernance en incidentrespons daadwerkelijk werken.
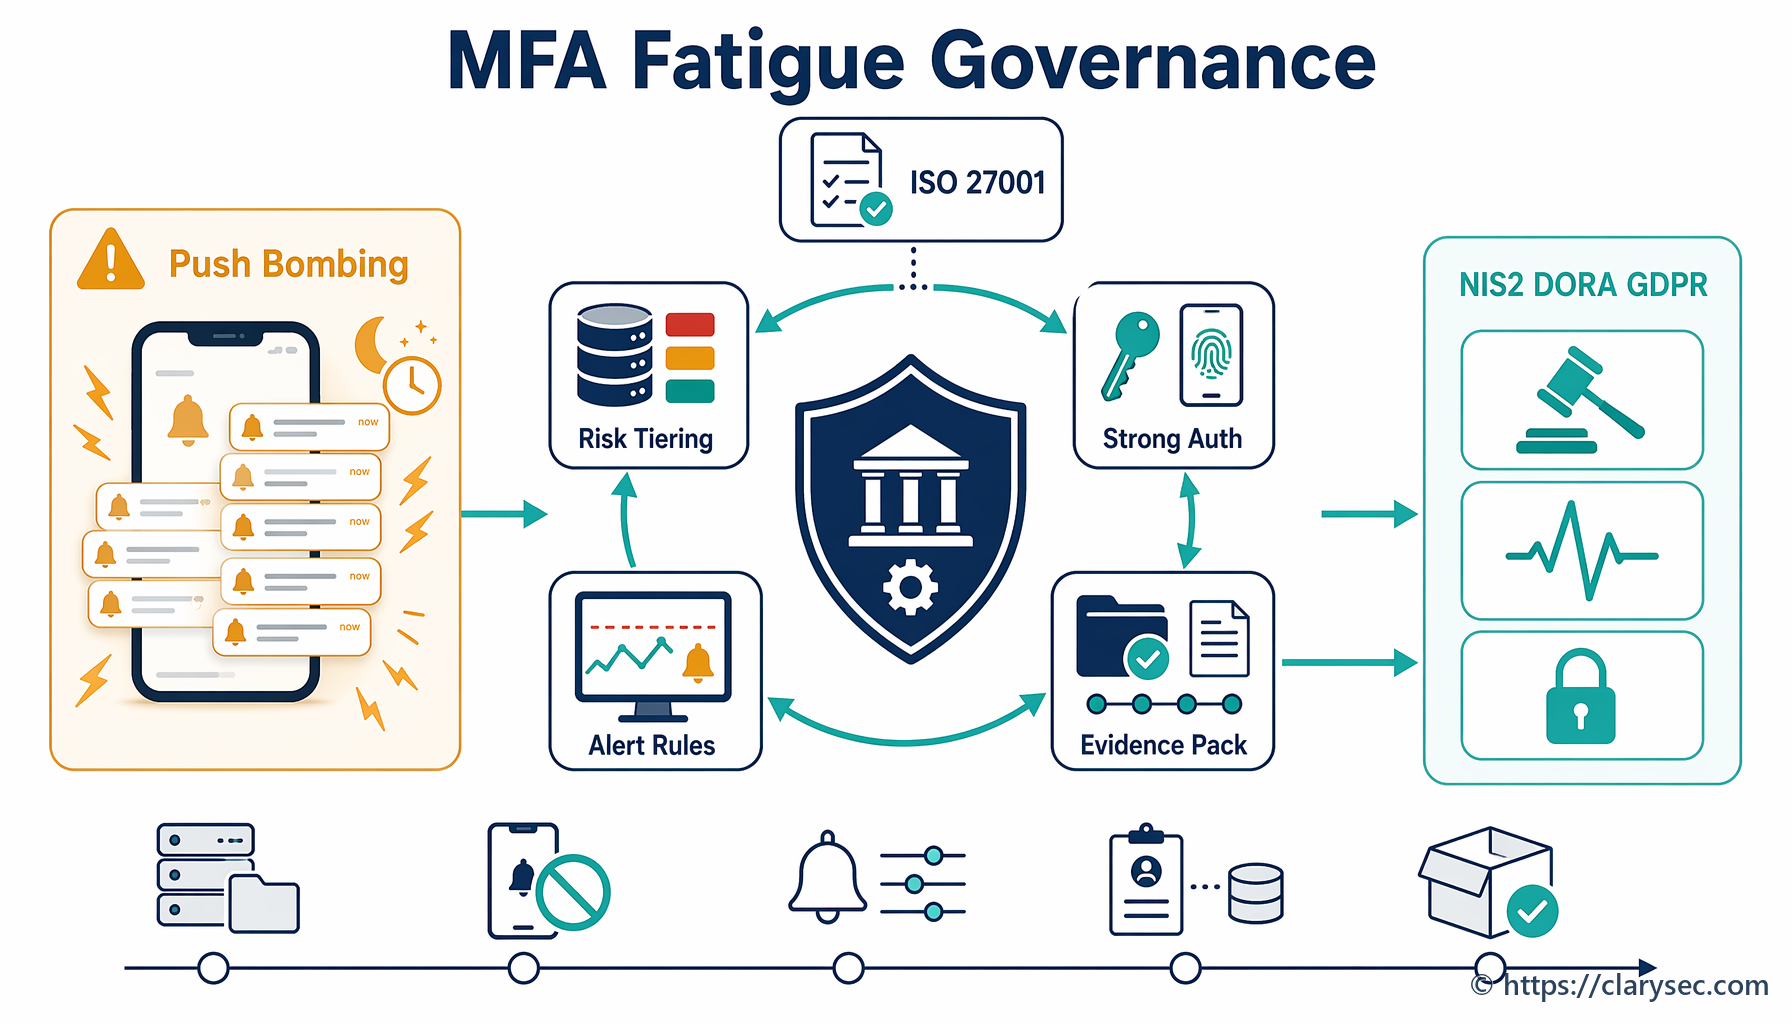
MFA-moeheid is geen gebruikersprobleem en ook geen losse instelling in een identiteitsprovider. Het is een vraagstuk van toegangsgovernance, monitoring, training, incidentrespons en bewijsvoering dat toetsing onder ISO 27001:2022, NIS2, DORA en GDPR moet kunnen doorstaan.
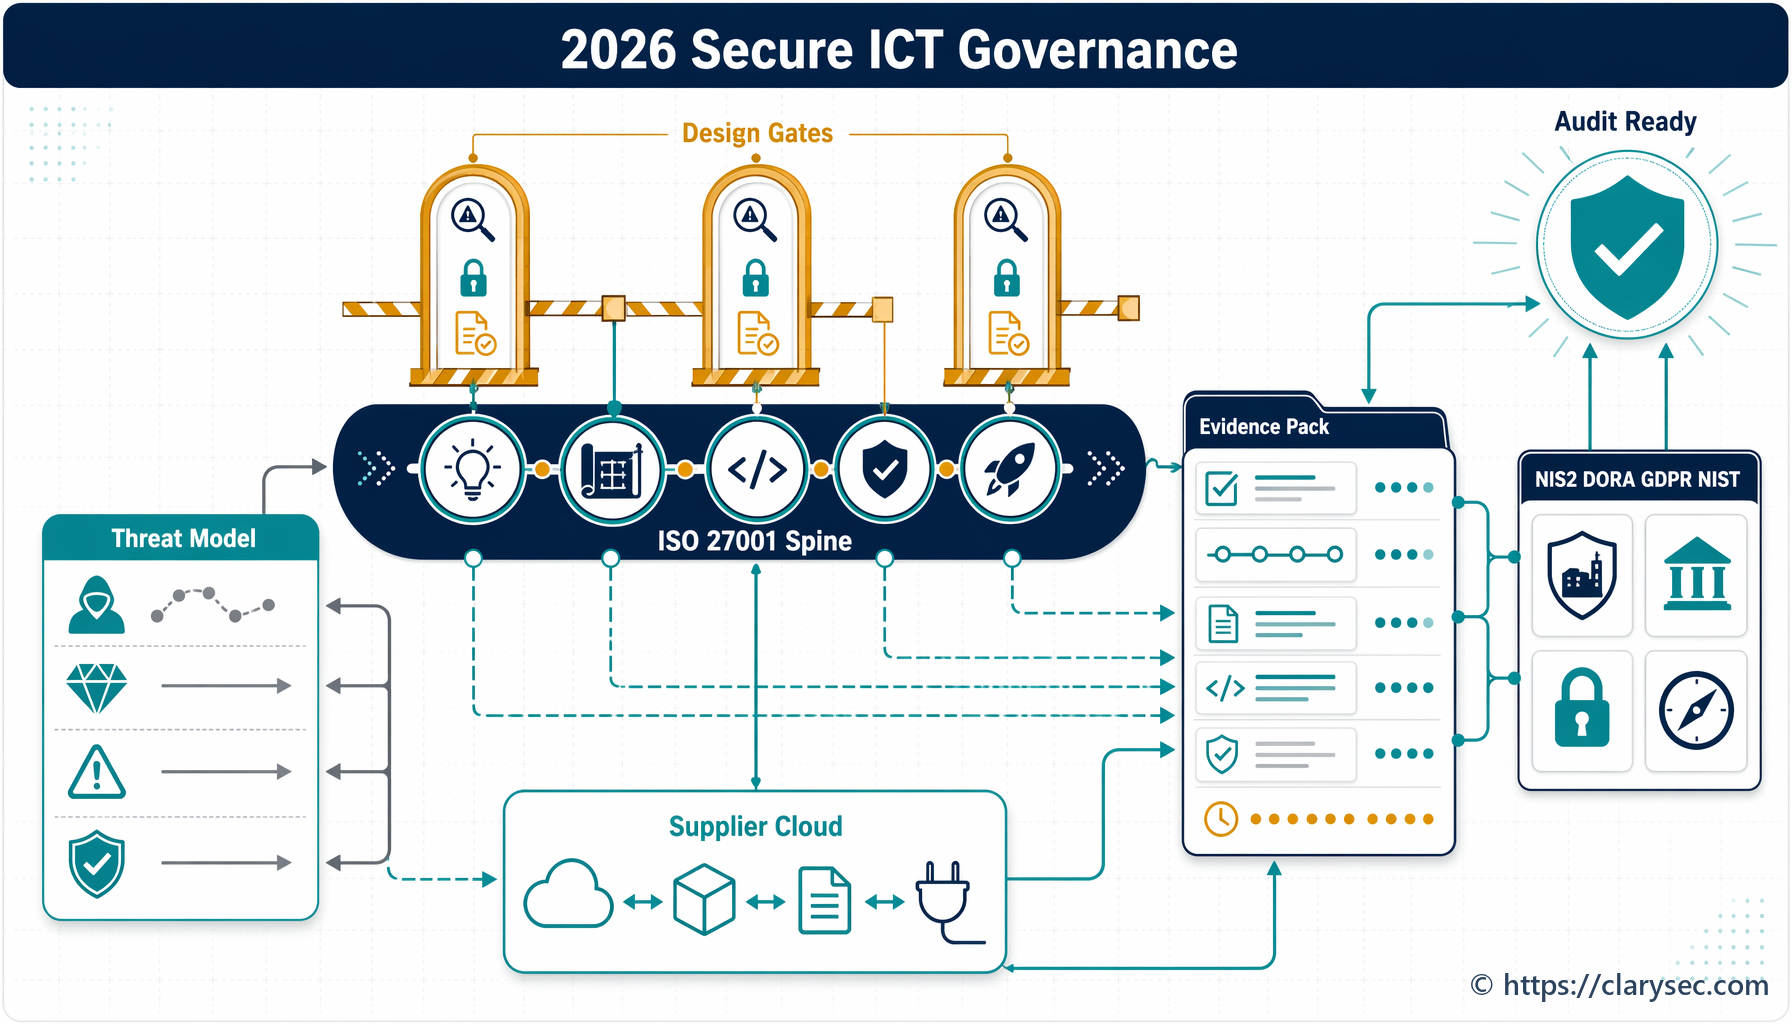
Leer hoe u security by design verankert in ICT-projectgovernance met ISO/IEC 27001:2022, Clarysec-beleid en herbruikbare bewijsvoering die is gekoppeld aan NIS2, DORA, GDPR en NIST CSF 2.0.
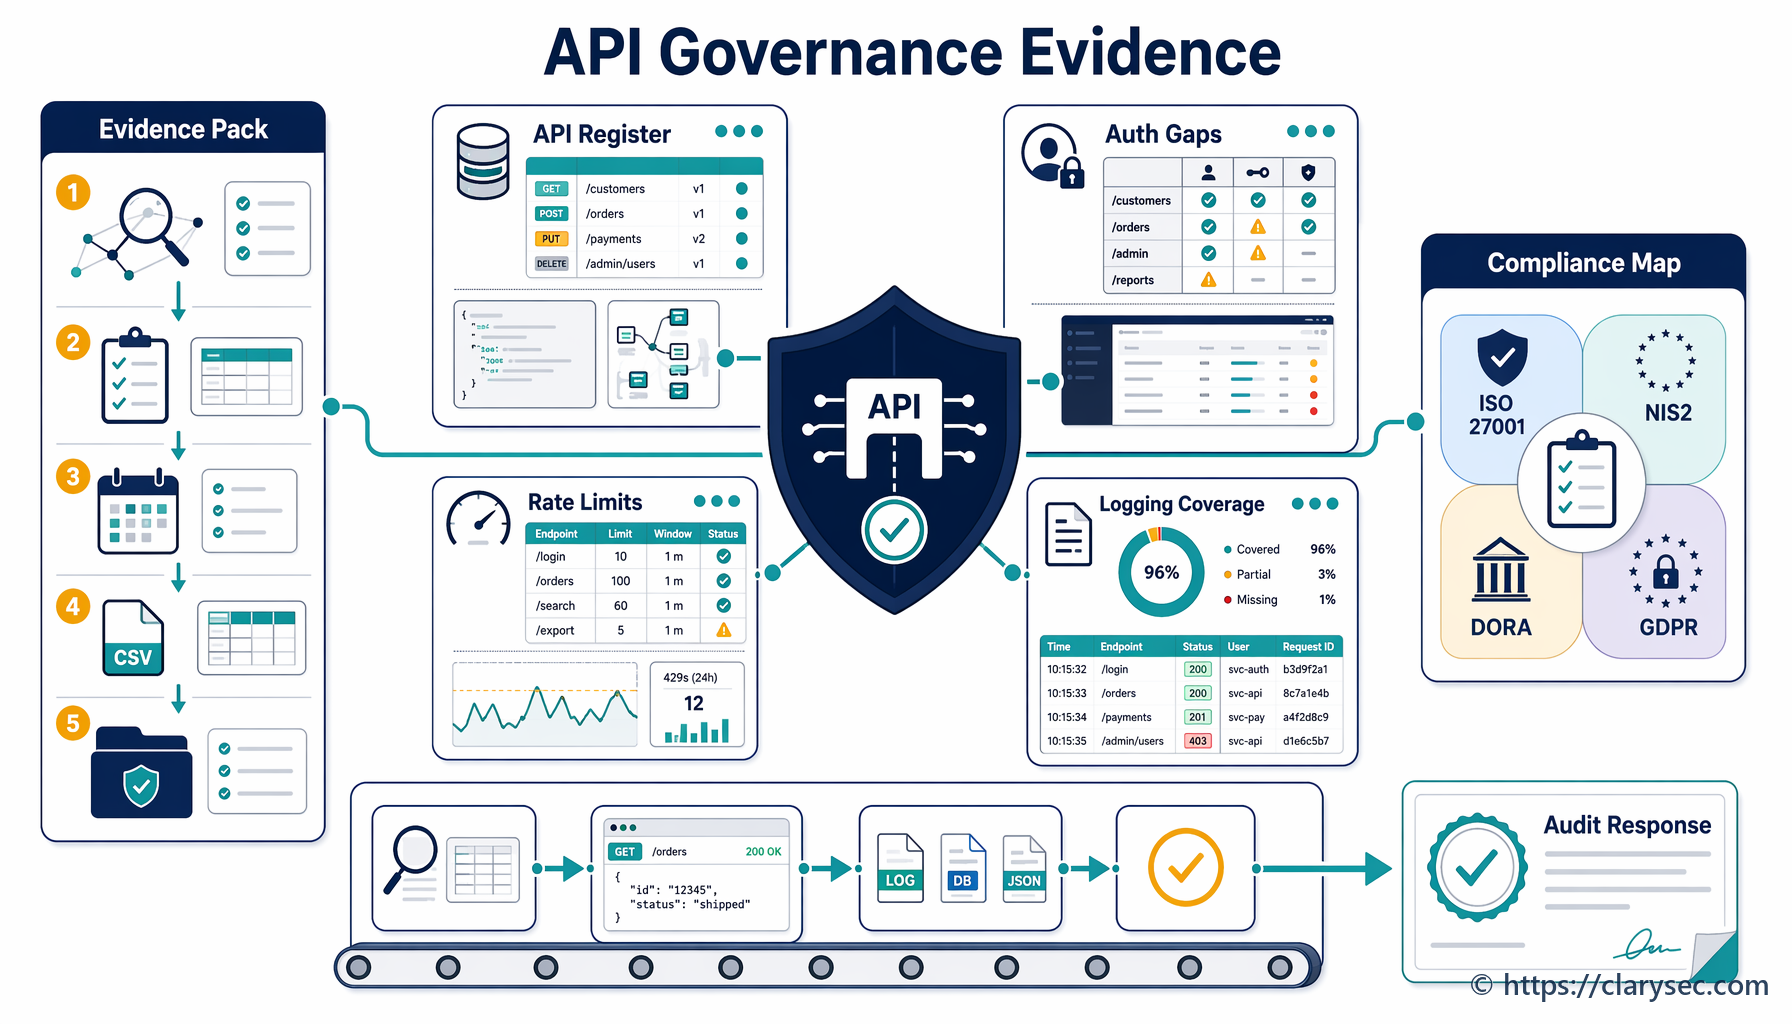
Shadow-API’s, zwakke tokens, ontbrekende rate limits en inconsistente logboeken zijn inmiddels governancefalen. Deze uitgebreide gids laat CISO’s zien hoe zij auditbewijs voor API-beveiliging opbouwen, afgestemd op ISO/IEC 27001:2022, NIS2, DORA, GDPR, NIST CSF 2.0 en COBIT.
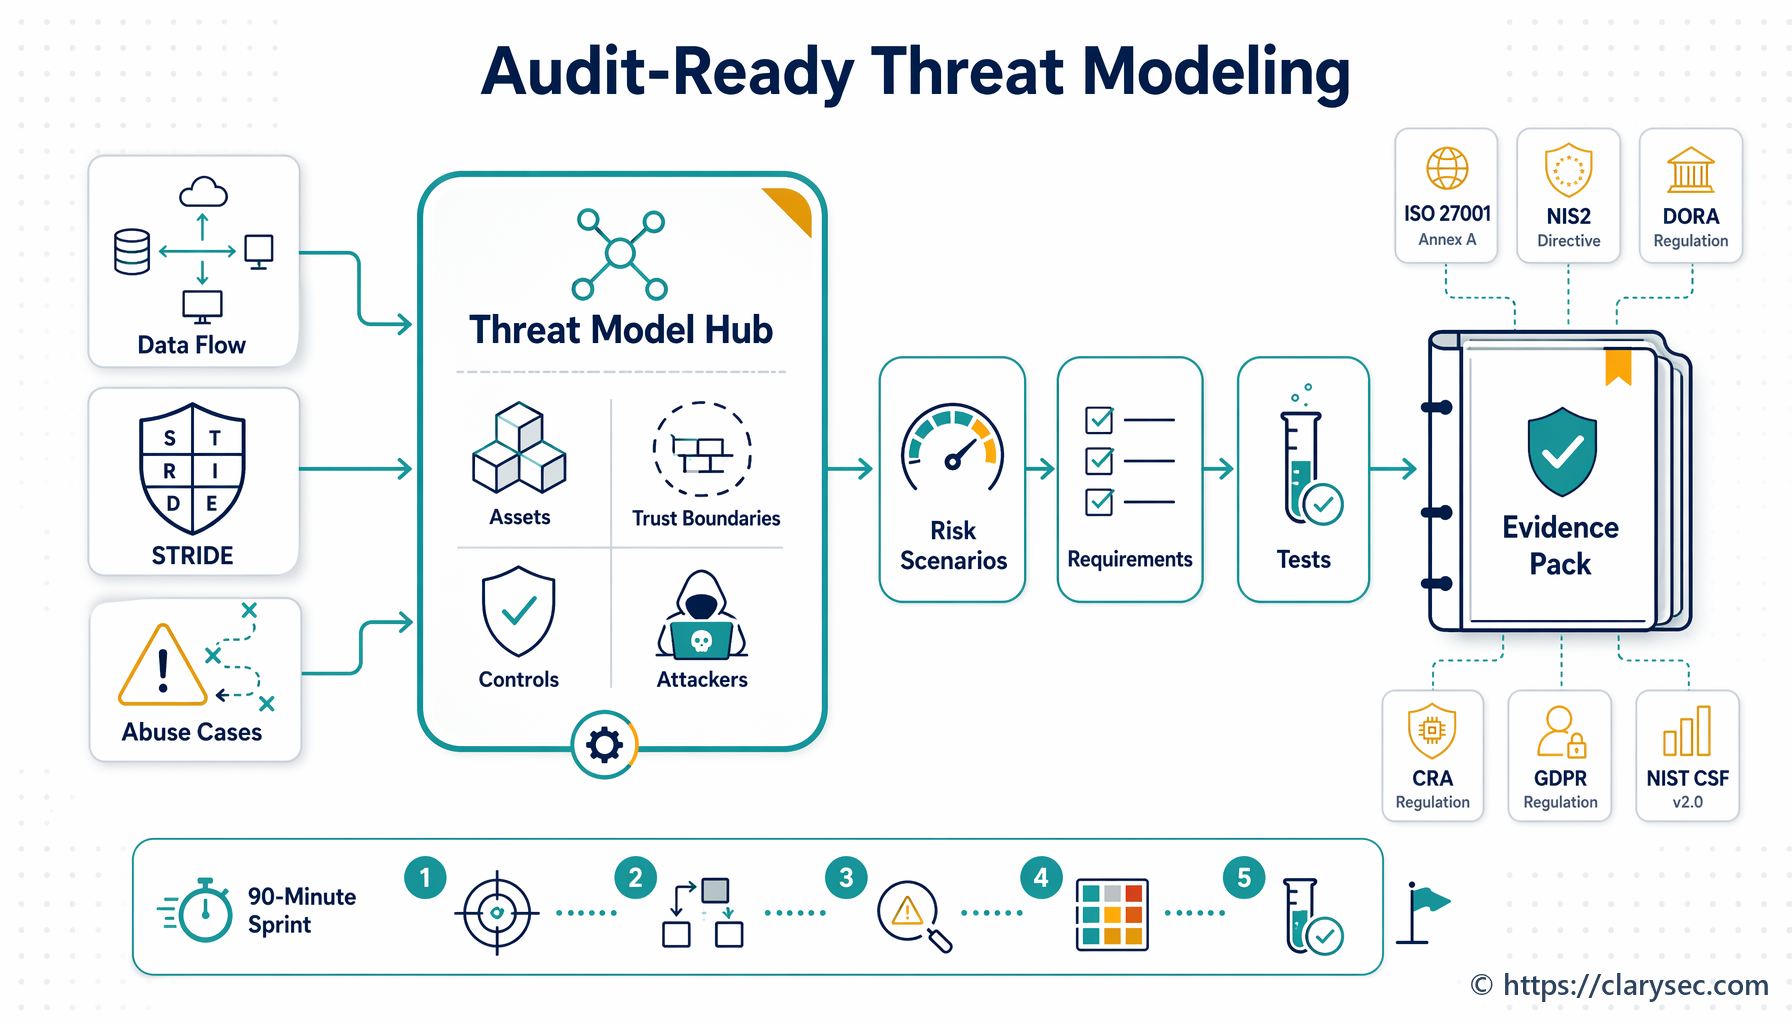
Een praktische CISO-gids voor het inzetten van dreigingsmodellering als bewijsmateriaal voor secure-by-design, ISO 27001, NIS2, DORA, CRA, GDPR en klantassurance.