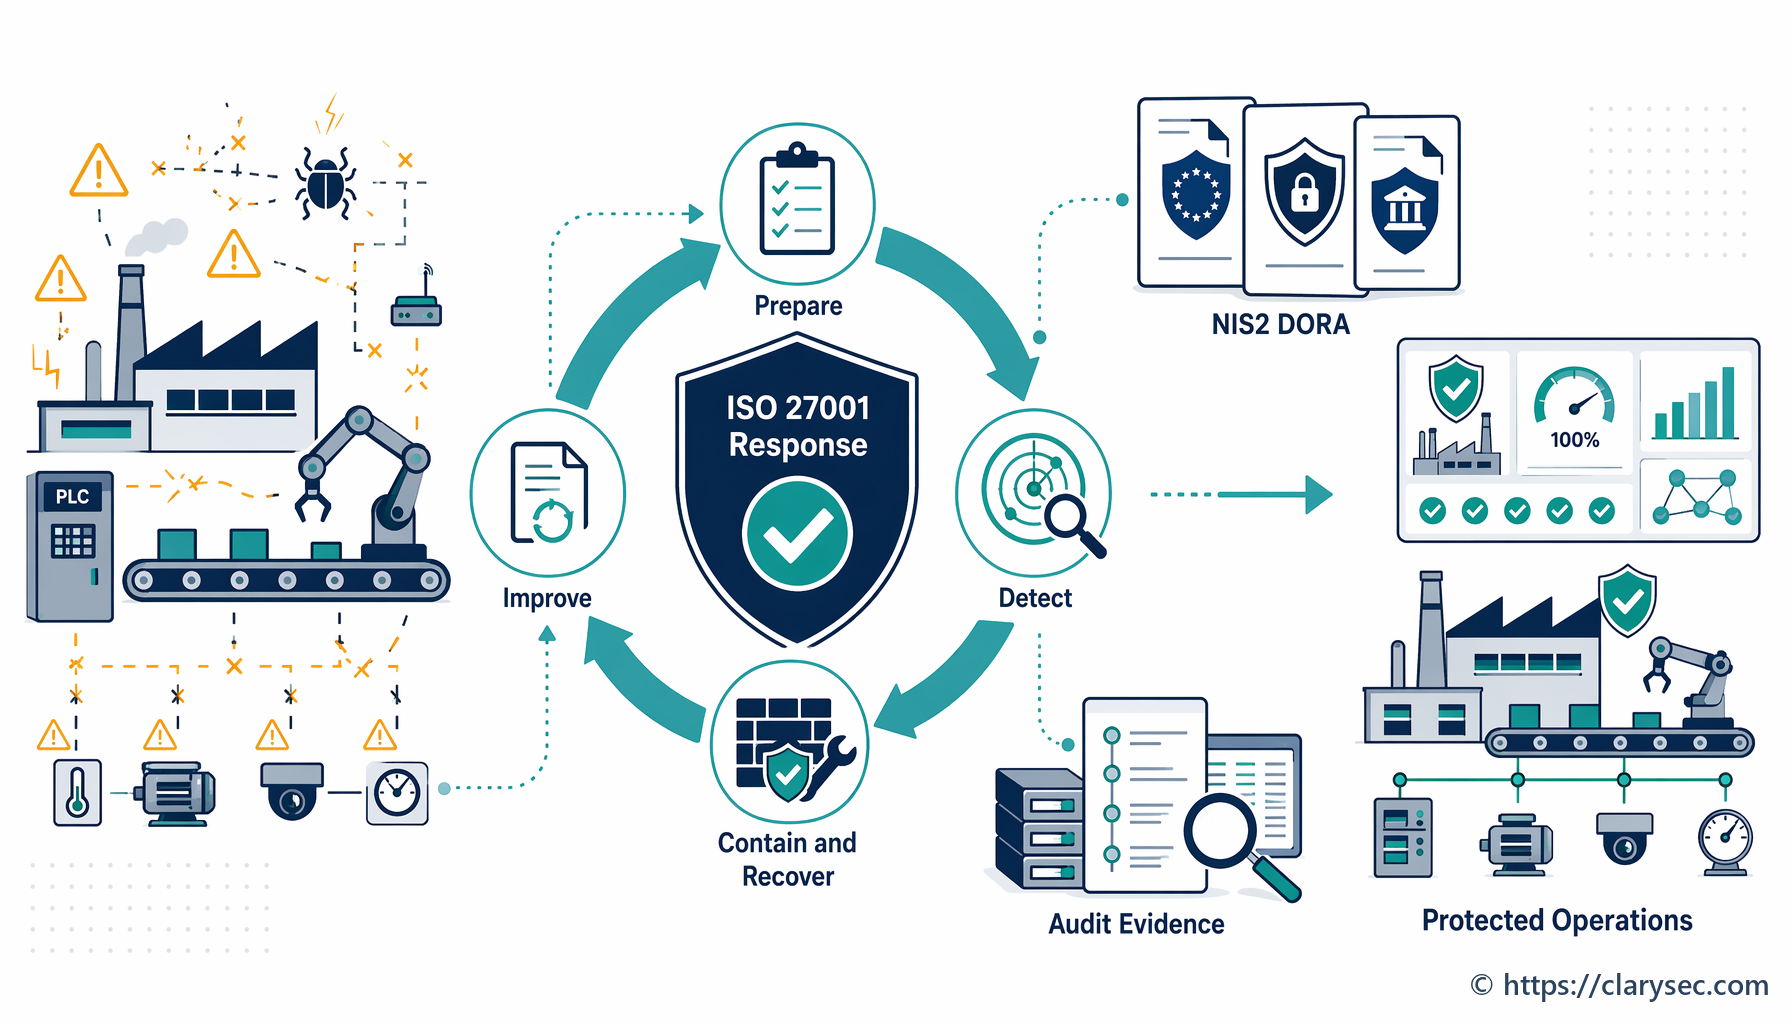
Van chaos naar controle: een gids voor fabrikanten over incidentrespons volgens ISO 27001
Een gids voor fabrikanten voor het opzetten van een robuust incidentresponsplan dat aansluit op ISO 27001, de bedrijfsvoering beschermt en naleving borgt.
Articles tagged with "Audit"
Een gids voor fabrikanten voor het opzetten van een robuust incidentresponsplan dat aansluit op ISO 27001, de bedrijfsvoering beschermt en naleving borgt.
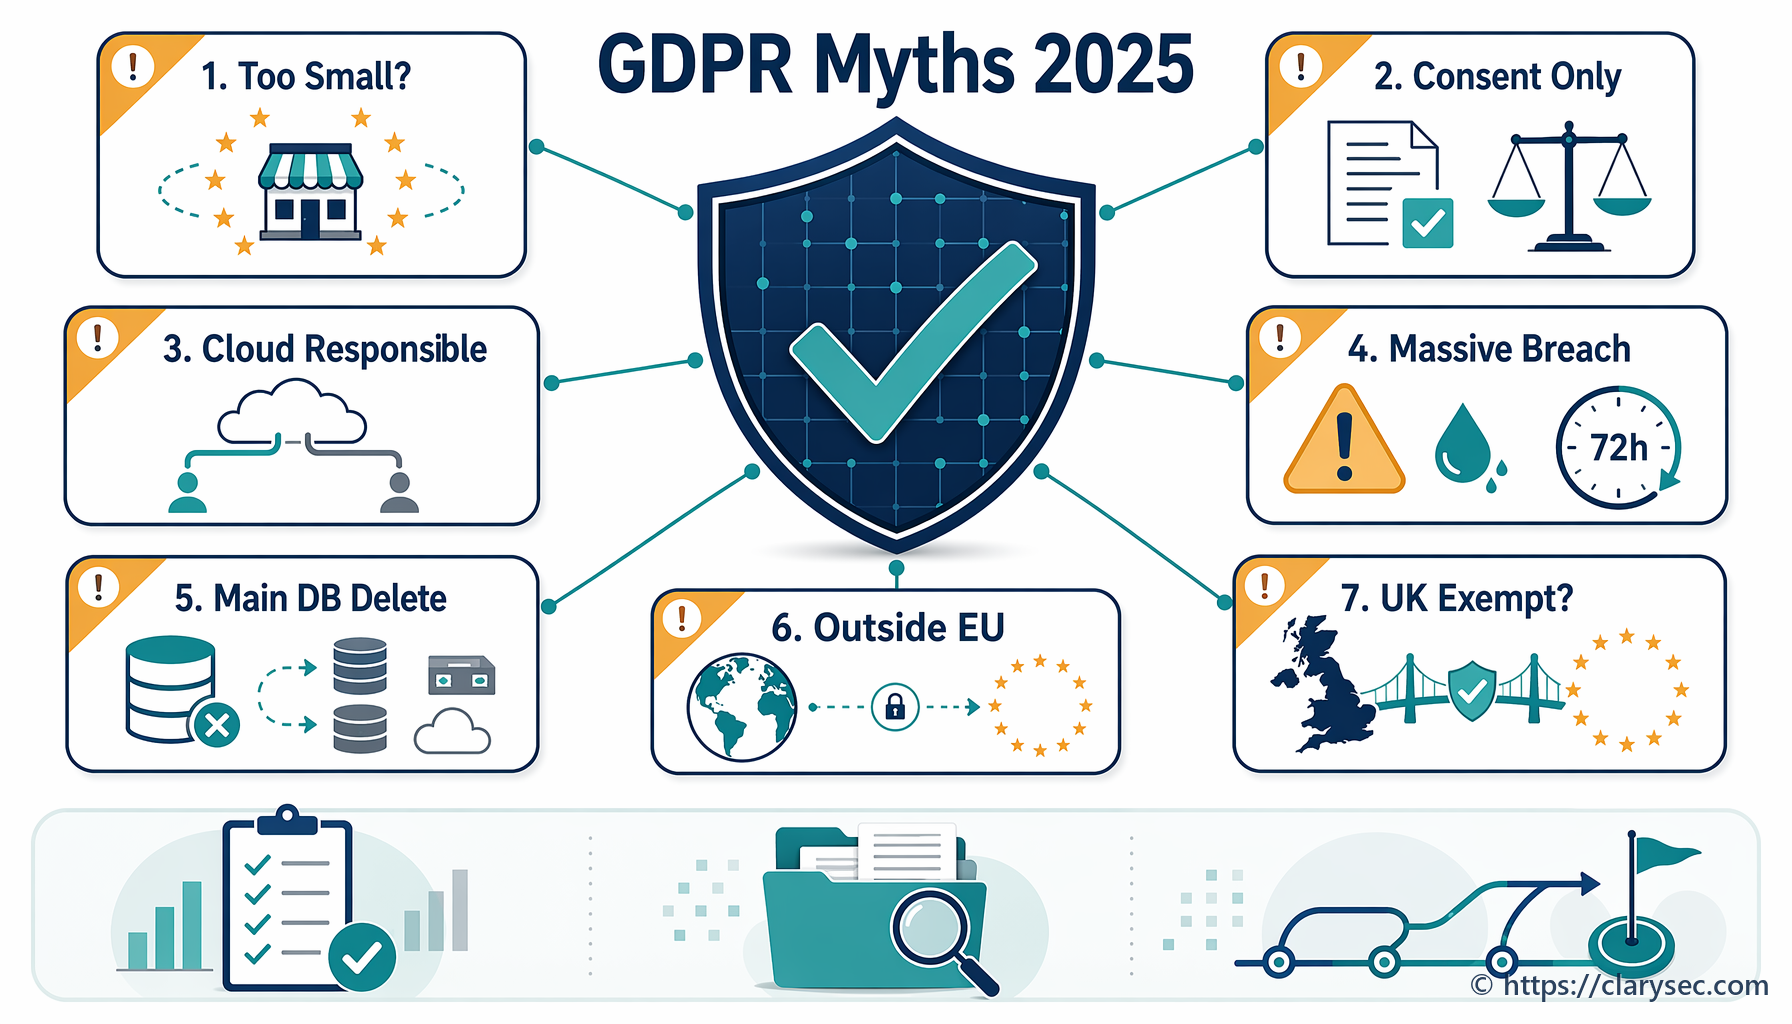
Ontdek de waarheid achter de 7 grootste GDPR-mythen van 2025. Onze expertgids ontkracht veelvoorkomende misvattingen over toestemming, datalekken en compliance.

Een praktische gids voor 2026 om RoPA en gegevensstroommapping om te zetten in één geïntegreerde bewijslaag voor GDPR Article 30, kritieke NIS2-diensten, DORA-ICT-afhankelijkheden en ISO/IEC 27001:2022-audits.

Netwerkbeveiliging is essentieel voor ISO 27001- en NIS2-compliance en vormt de basis voor risicobeheer, weerbaarheid en aantoonbare naleving richting toezichthouders voor moderne organisaties.
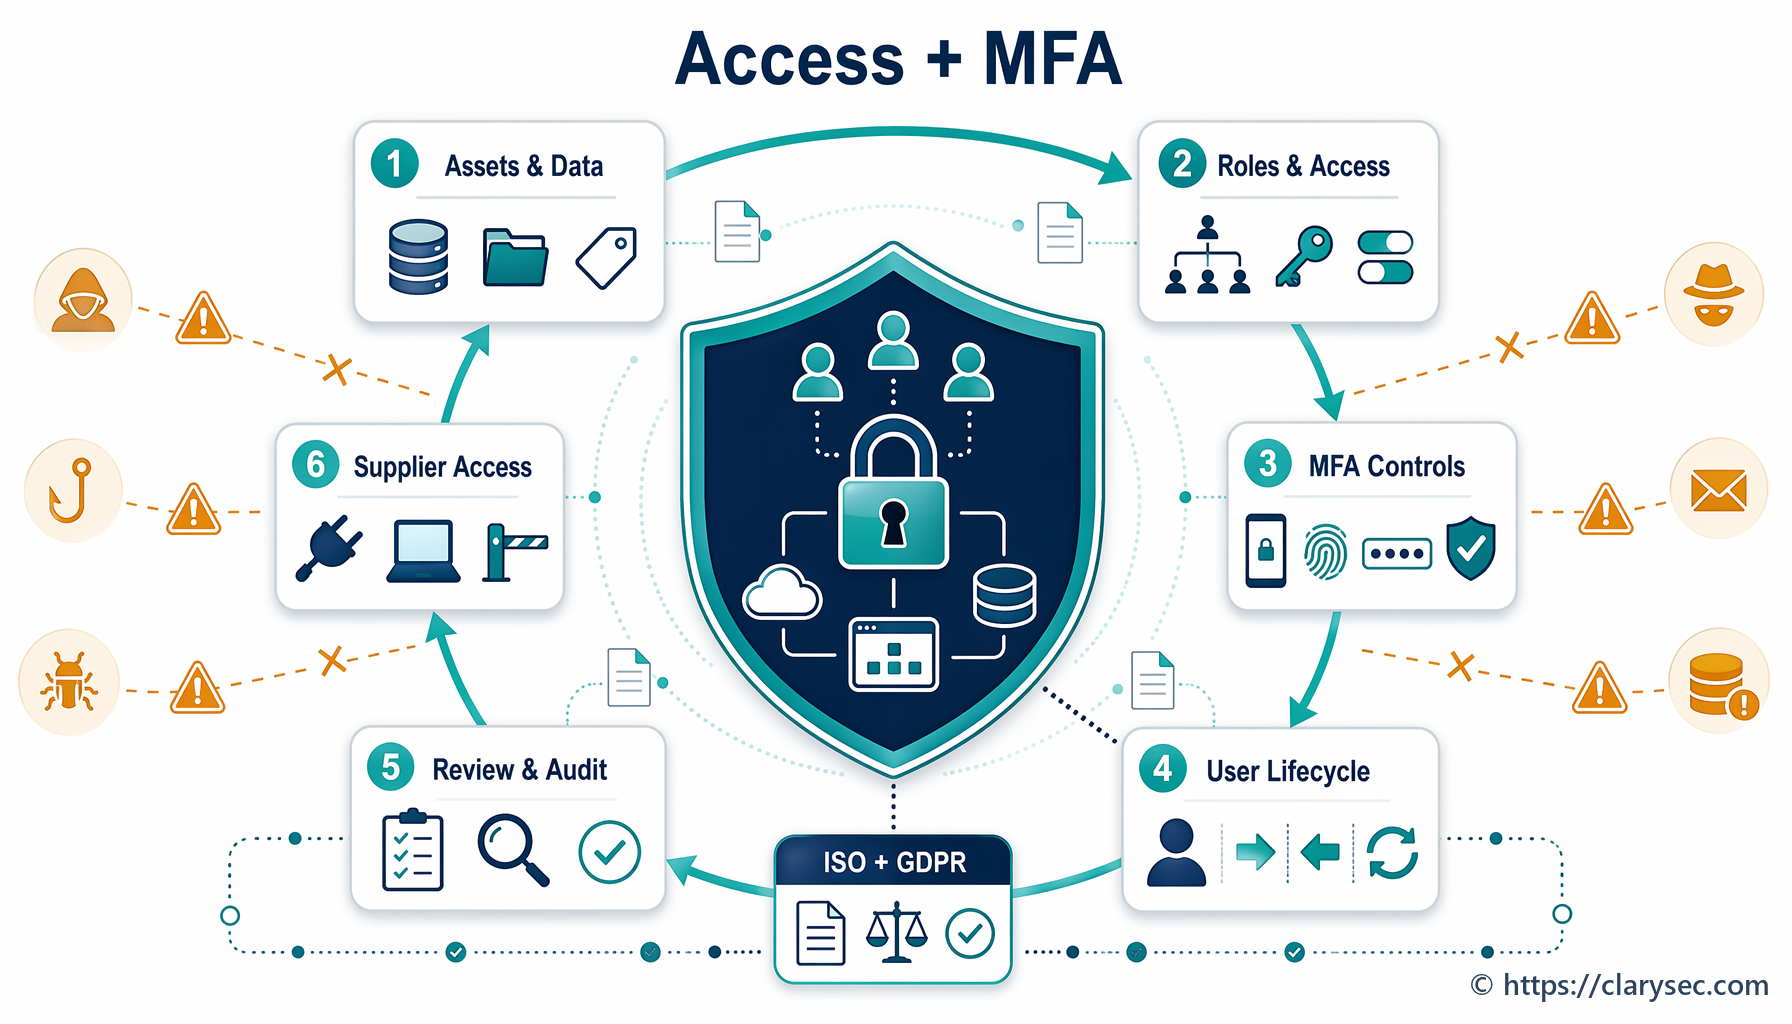
Hoe mkb-bedrijven toegangscontrole en MFA kunnen implementeren in lijn met ISO 27001:2022 A.8.2, A.8.3 en GDPR Artikel 32, met minder risico en aantoonbare naleving.
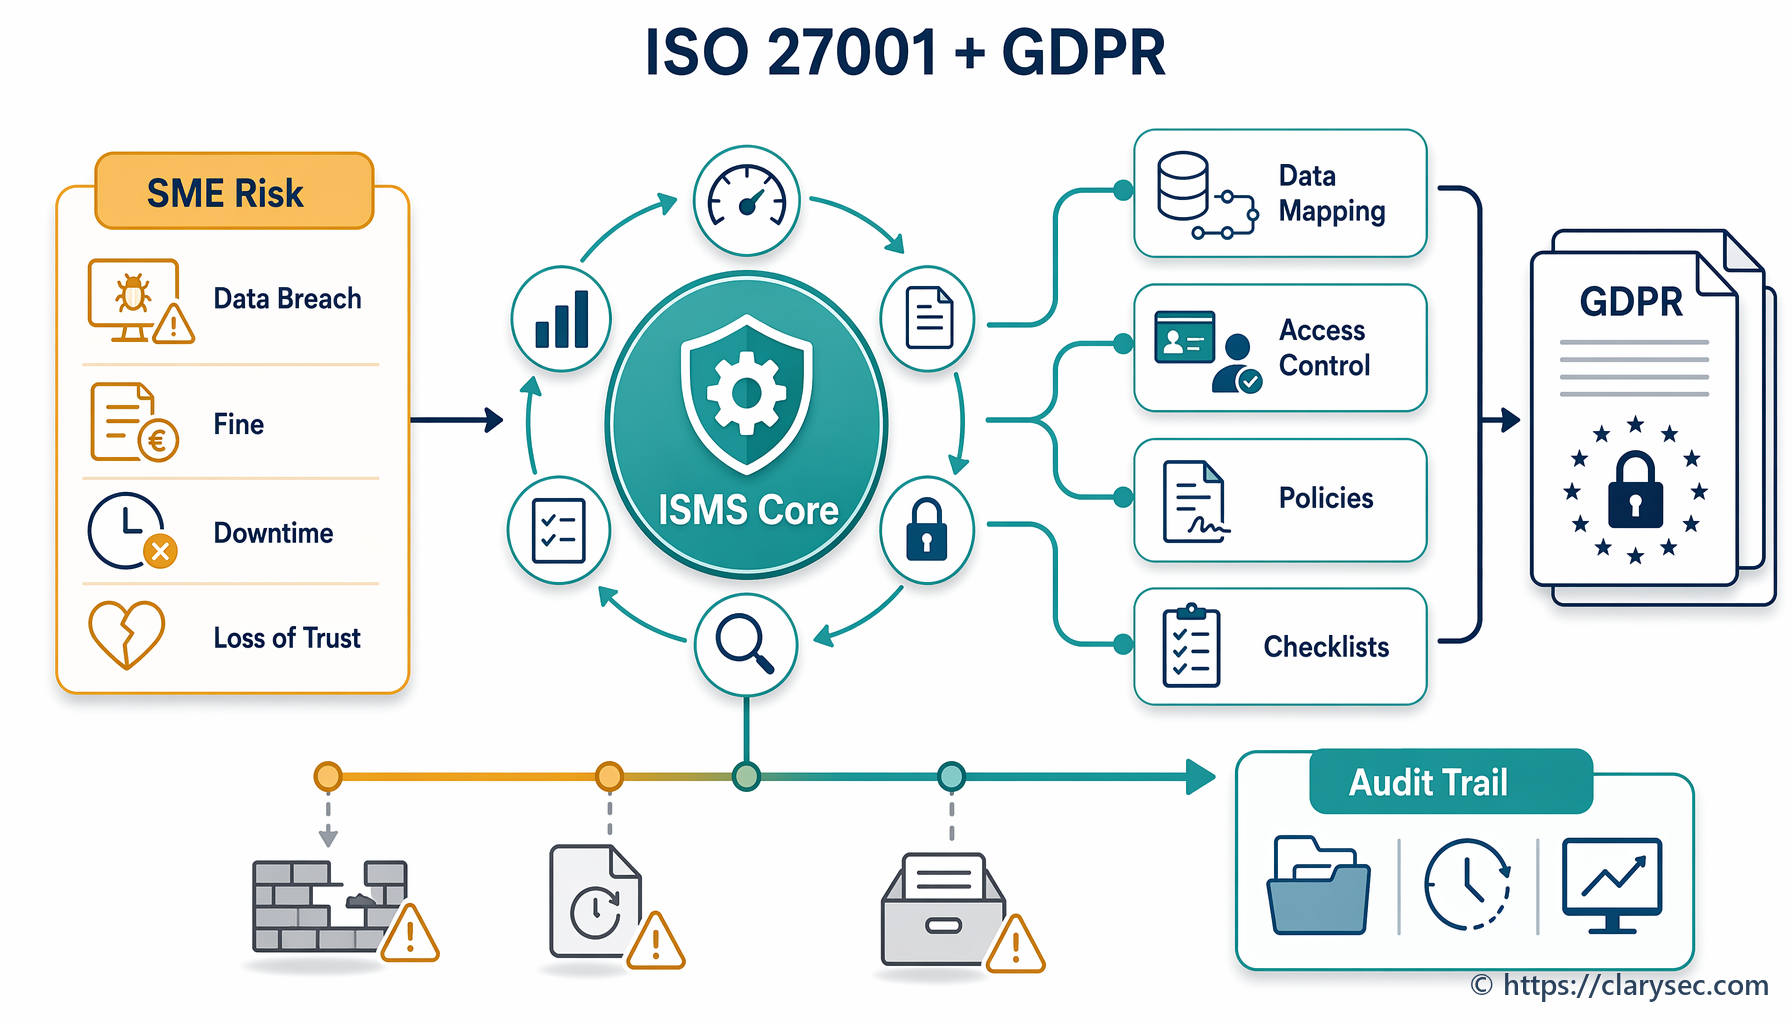
Lees hoe mkb-organisaties het ISO/IEC 27001:2022-raamwerk kunnen benutten om een robuust ISMS op te zetten dat GDPR-vereisten voor gegevensbescherming systematisch adresseert.
ISO 27001 is de internationale norm voor managementsystemen voor informatiebeveiliging (ISMS). Deze praktische gids begeleidt u door de essentiële stappen om ISO 27001 binnen uw organisatie te implementeren, van de initiële planning tot en met certificering.
ISO 27001 biedt een systematische aanpak voor het beheren van gevoelige bedrijfsinformatie en het waarborgen dat deze informatie adequaat wordt beveiligd. De norm omvat mensen, processen en IT-systemen door middel van een risicogebaseerde aanpak.
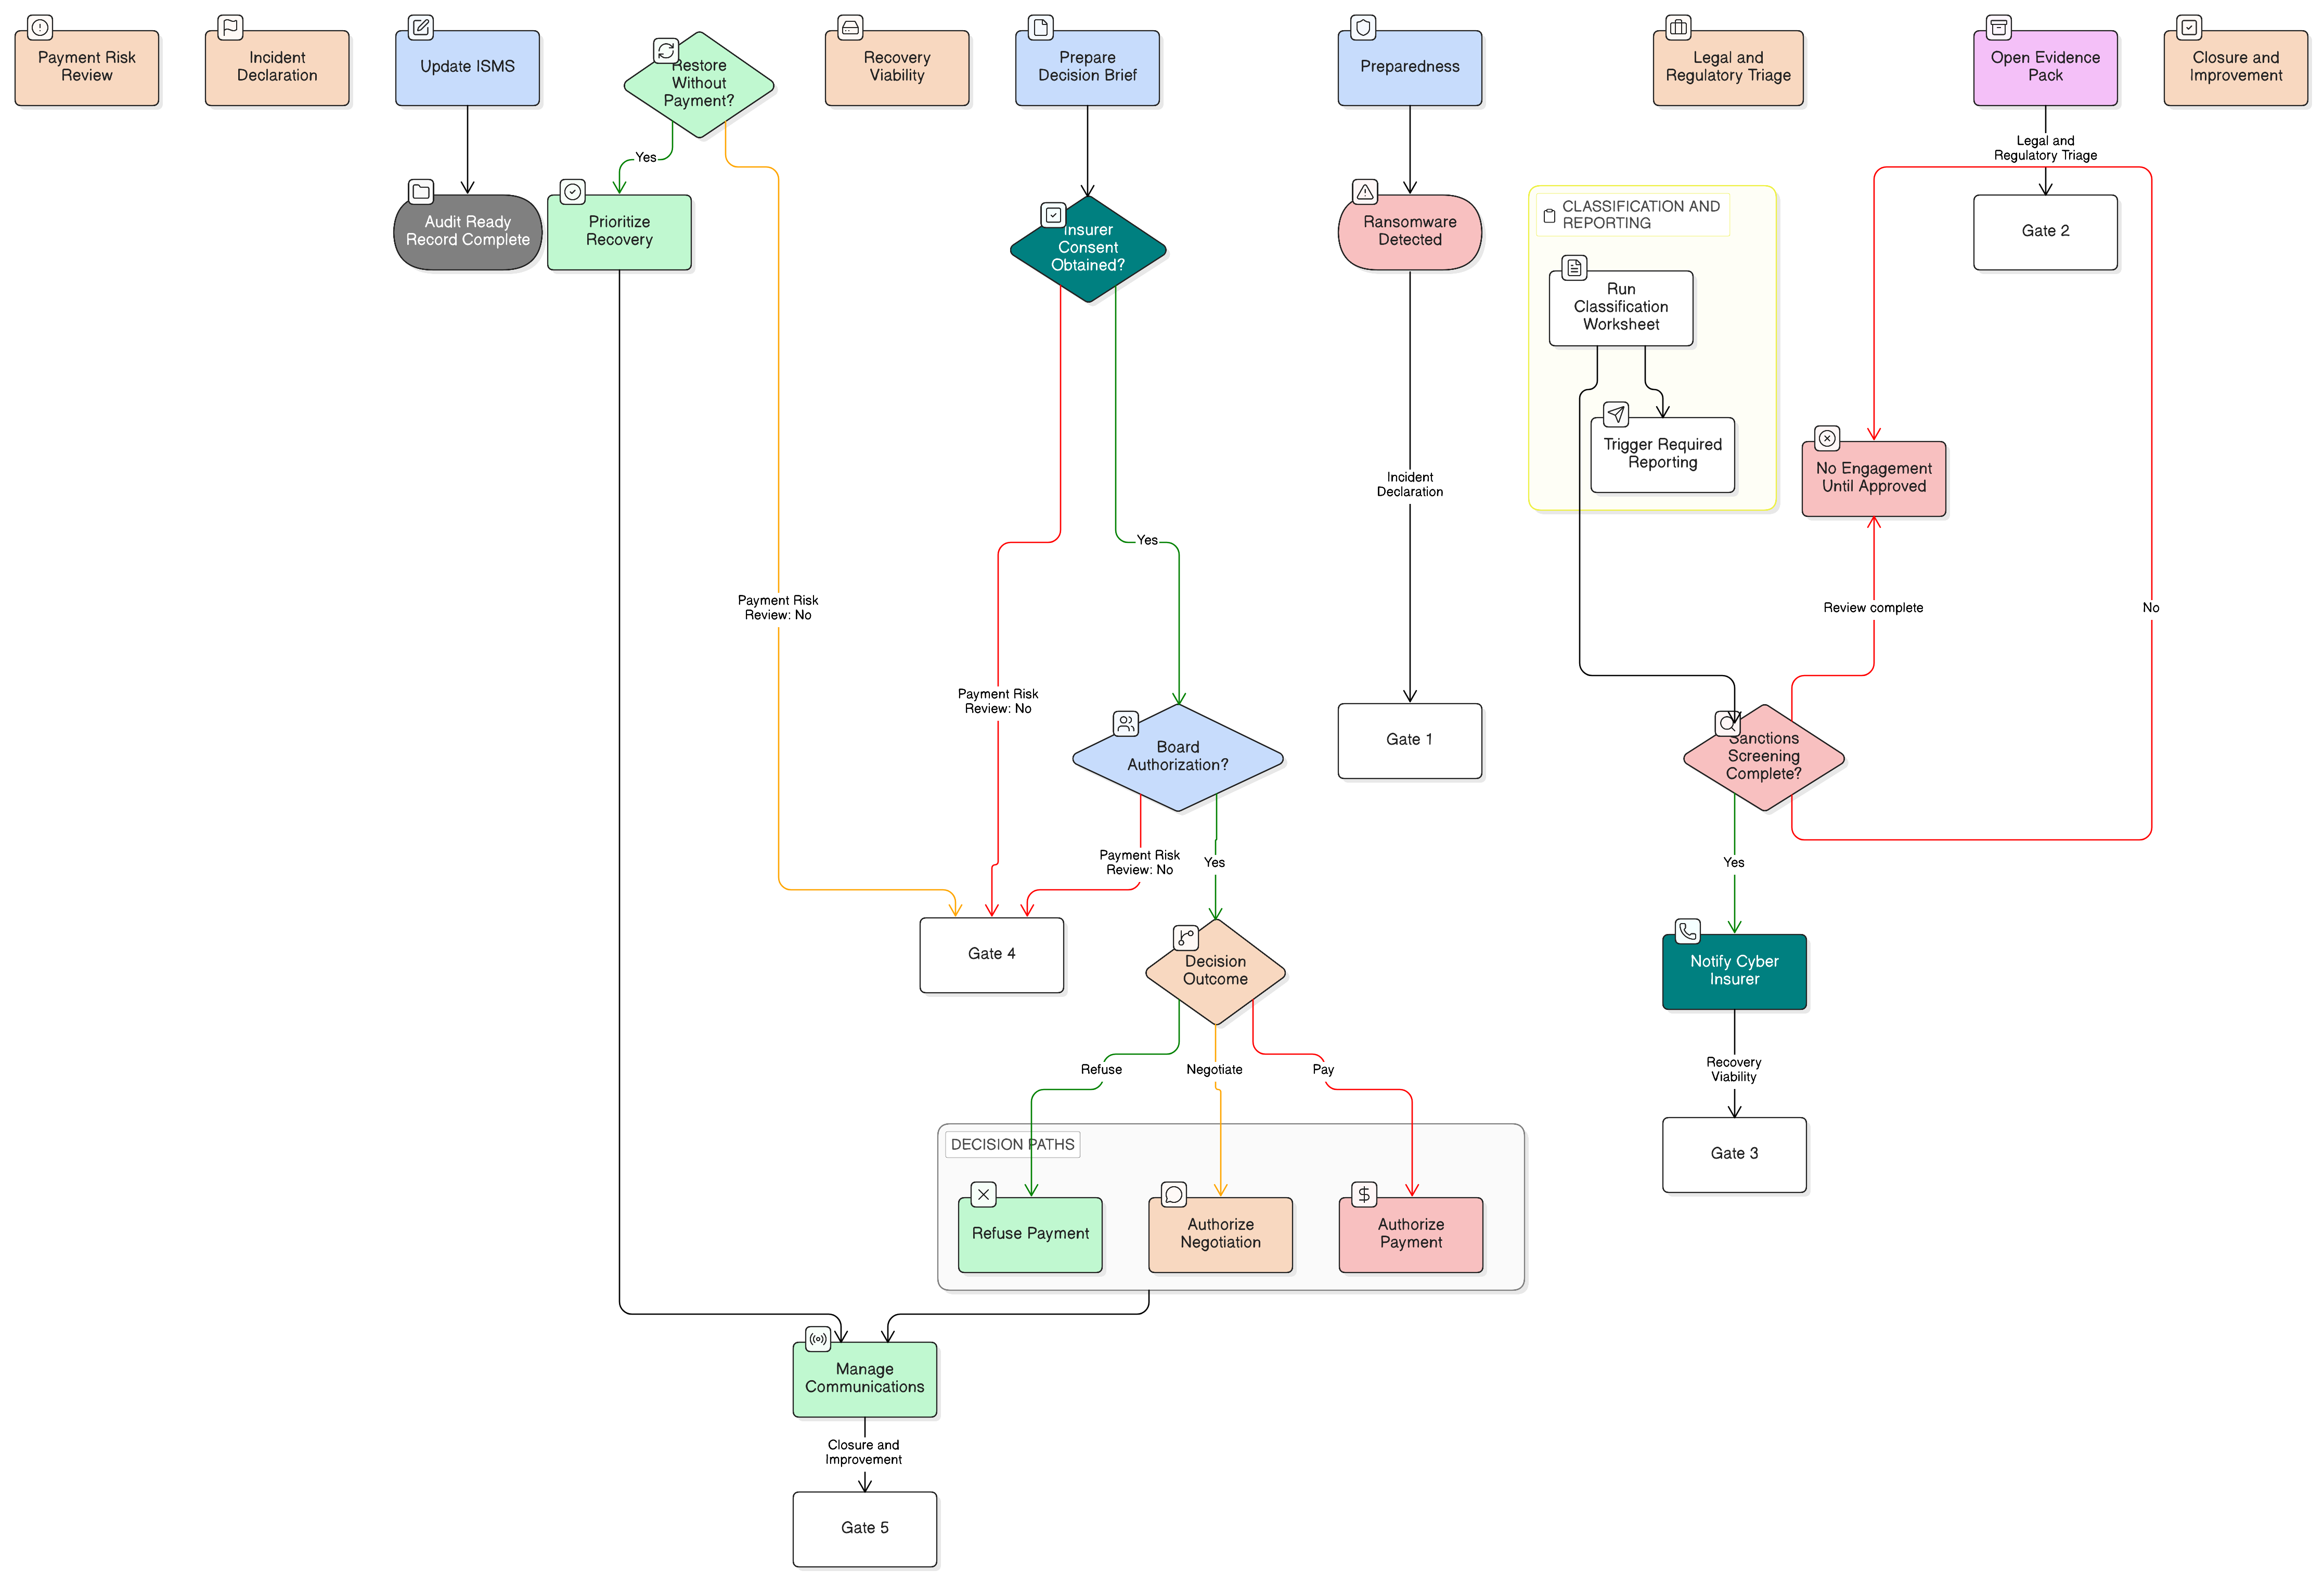
Een praktisch, op ISO 27001:2022 afgestemd kader voor governance rond besluiten over ransomwarebetalingen, sanctiecontroles, bewaring van bewijsmateriaal, goedkeuring door de verzekeraar en rapportage onder NIS2, DORA en GDPR.