#Audit
Articles tagged with "Audit"
117 articles
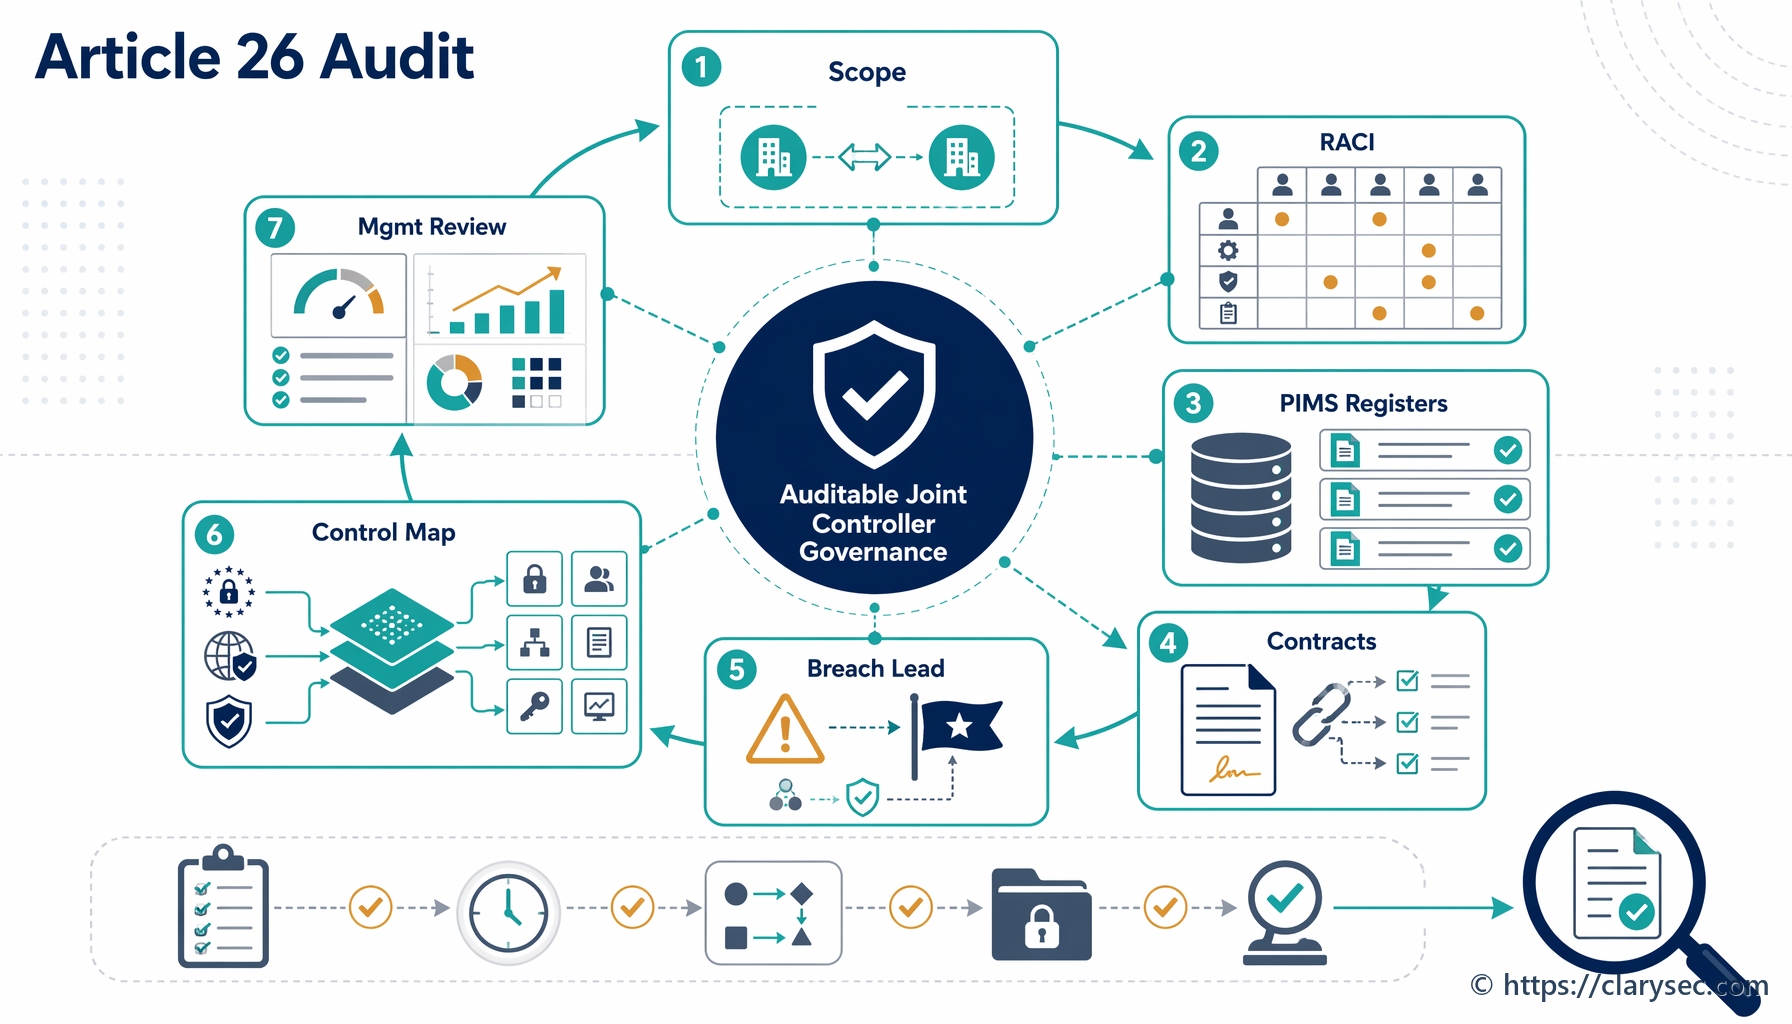
Een praktische gids voor aantoonbare governance van gezamenlijke verwerkingsverantwoordelijken onder GDPR Article 26, met ISO/IEC 27701:2025, Clarysec PIMS-registers, contracten, workflows voor verzoeken van betrokkenen, draaiboeken voor datalekken en cross-compliancemapping.
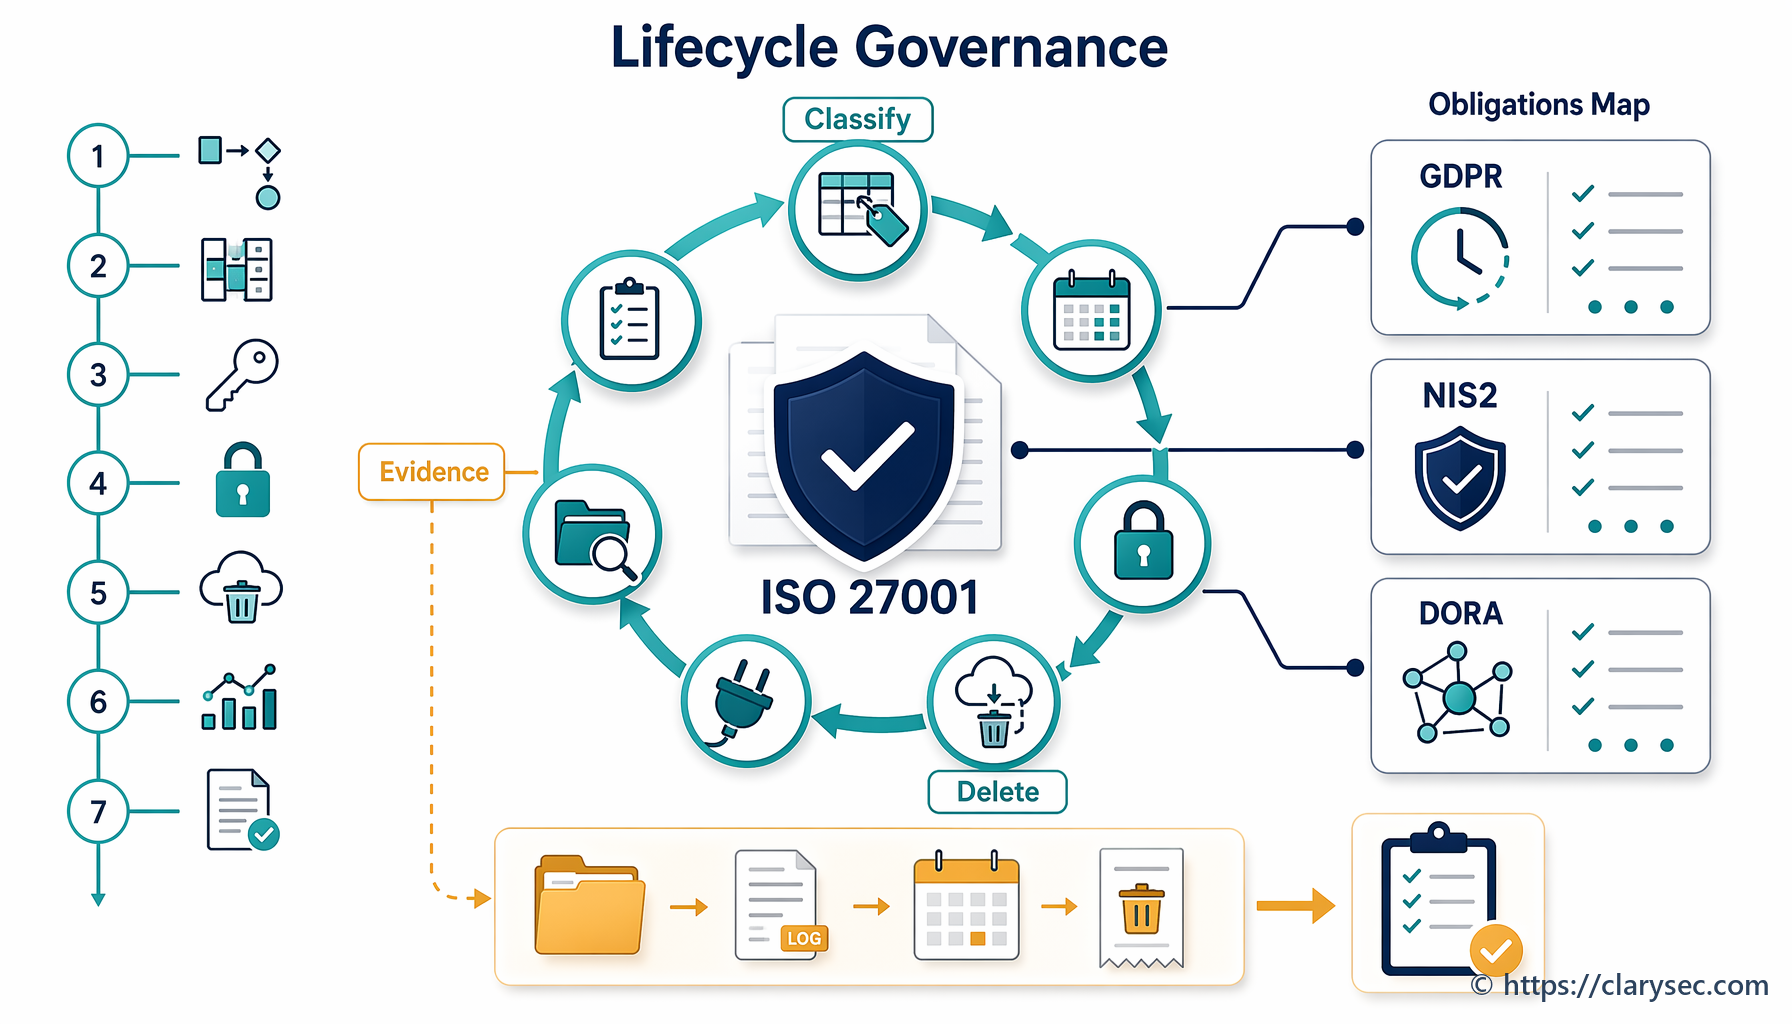
Een praktische gids voor 2026 over ISO 27001-governance voor de gegevenslevenscyclus voor GDPR-bewaring, NIS2-cyberbeveiligingshygiëne en DORA ICT-risico, met Clarysec-beleidsclausules, koppelingen naar beheersmaatregelen, auditbewijs en workflows voor cloudverwijdering.
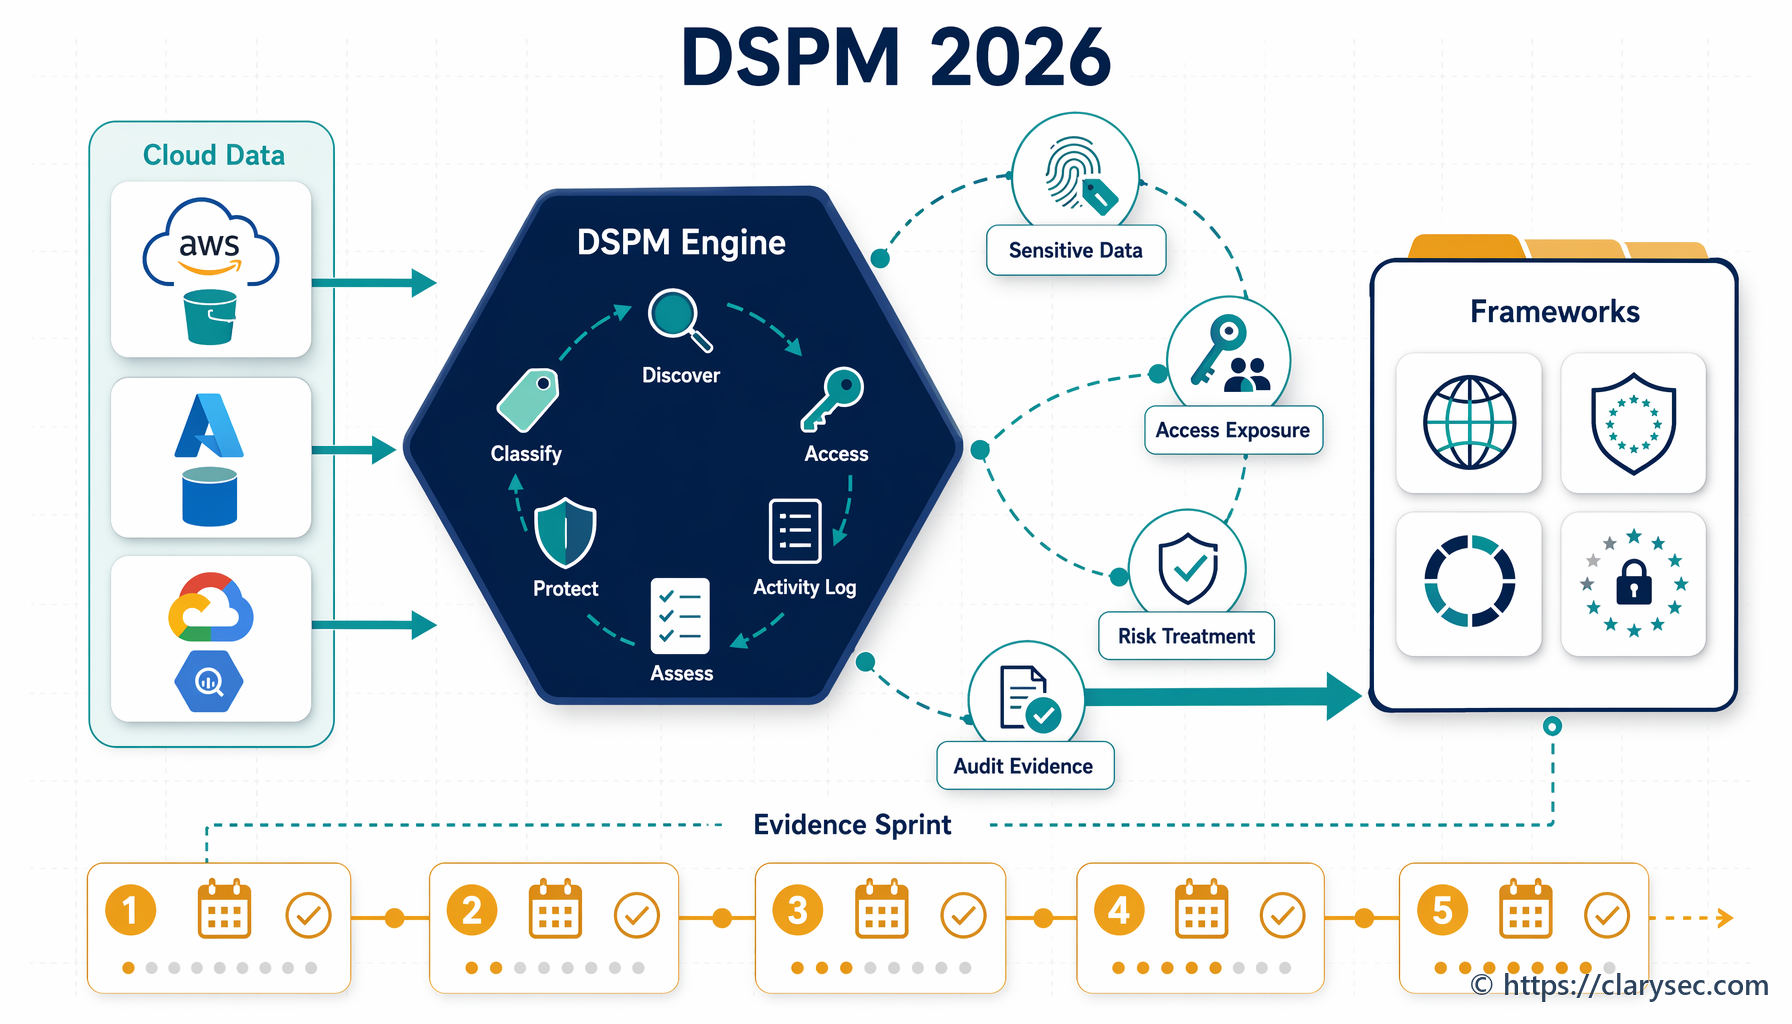
Een geïntegreerde CISO-gids voor Data Security Posture Management in 2026, waarin wordt uitgelegd hoe detectie van gevoelige gegevens, blootstelling door toegangsrechten en cloudgegevensrisico’s worden omgezet in herbruikbaar auditbewijs voor ISO/IEC 27001:2022, NIS2, DORA en GDPR.
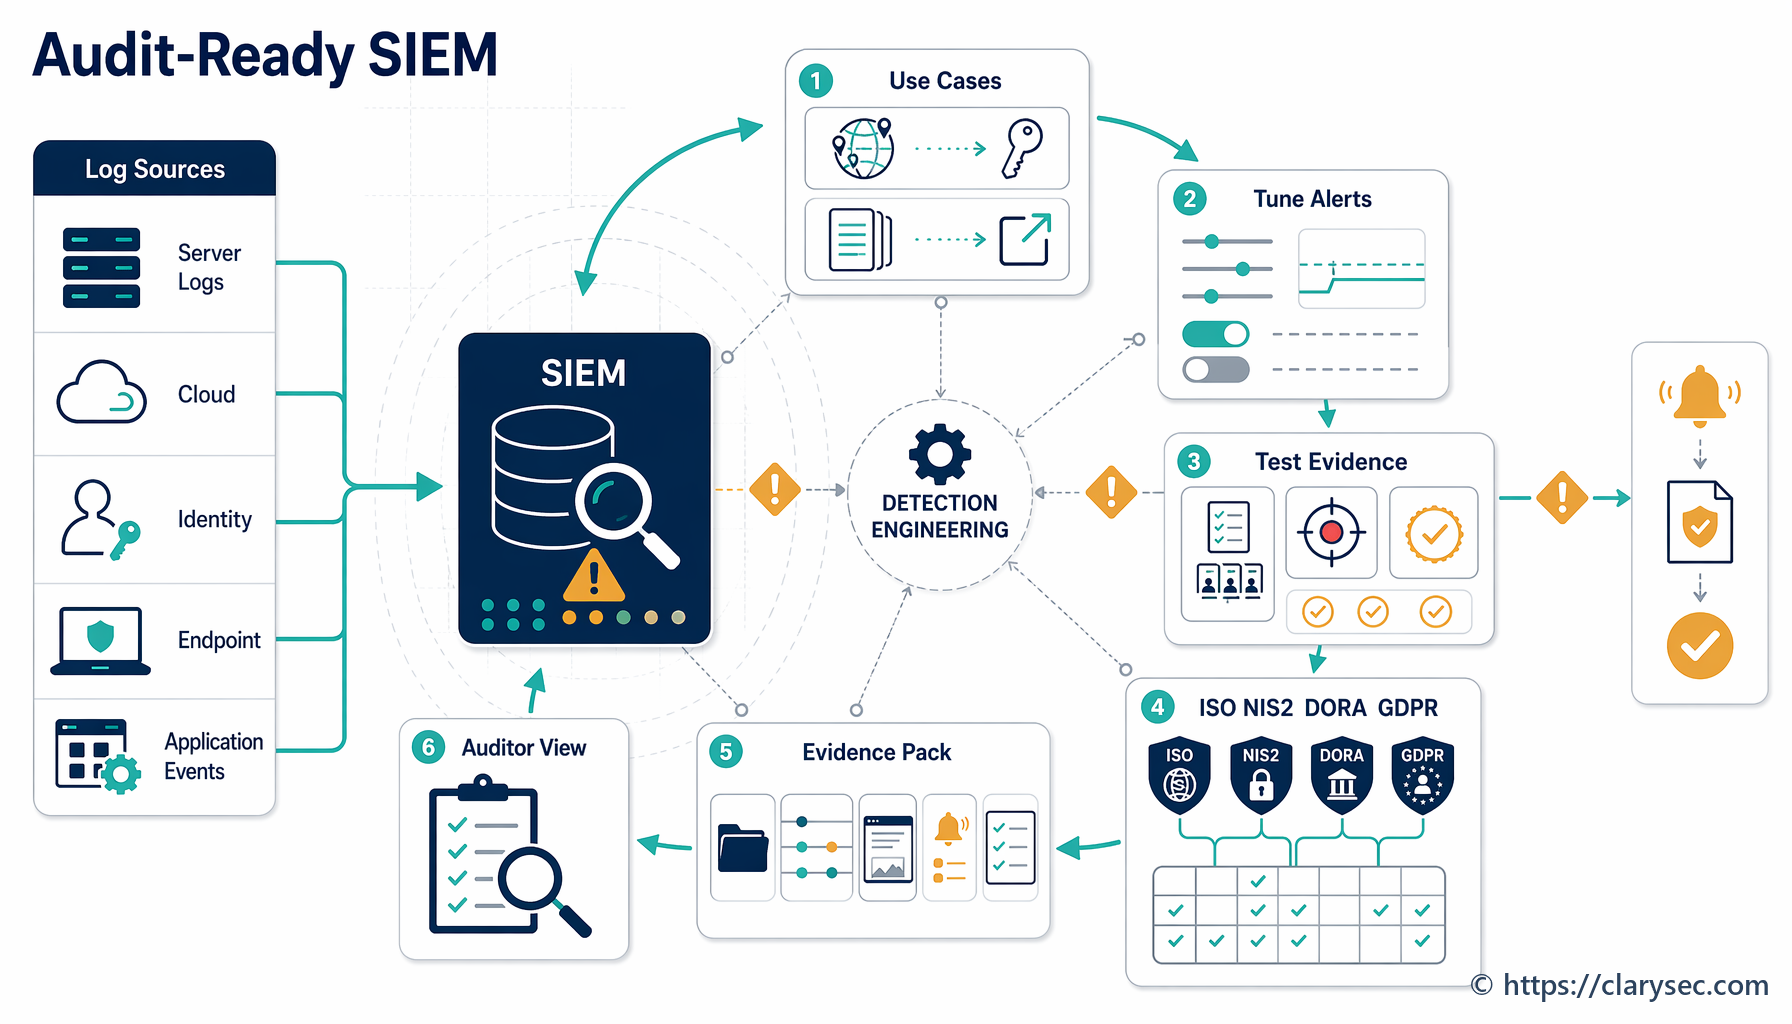
Leer hoe u SIEM-use cases omzet in beheerste, geteste, getunede en auditeerbare beheersmaatregelen die bewijsmateriaal voor ISO 27001:2022, NIS2, DORA en GDPR ondersteunen.
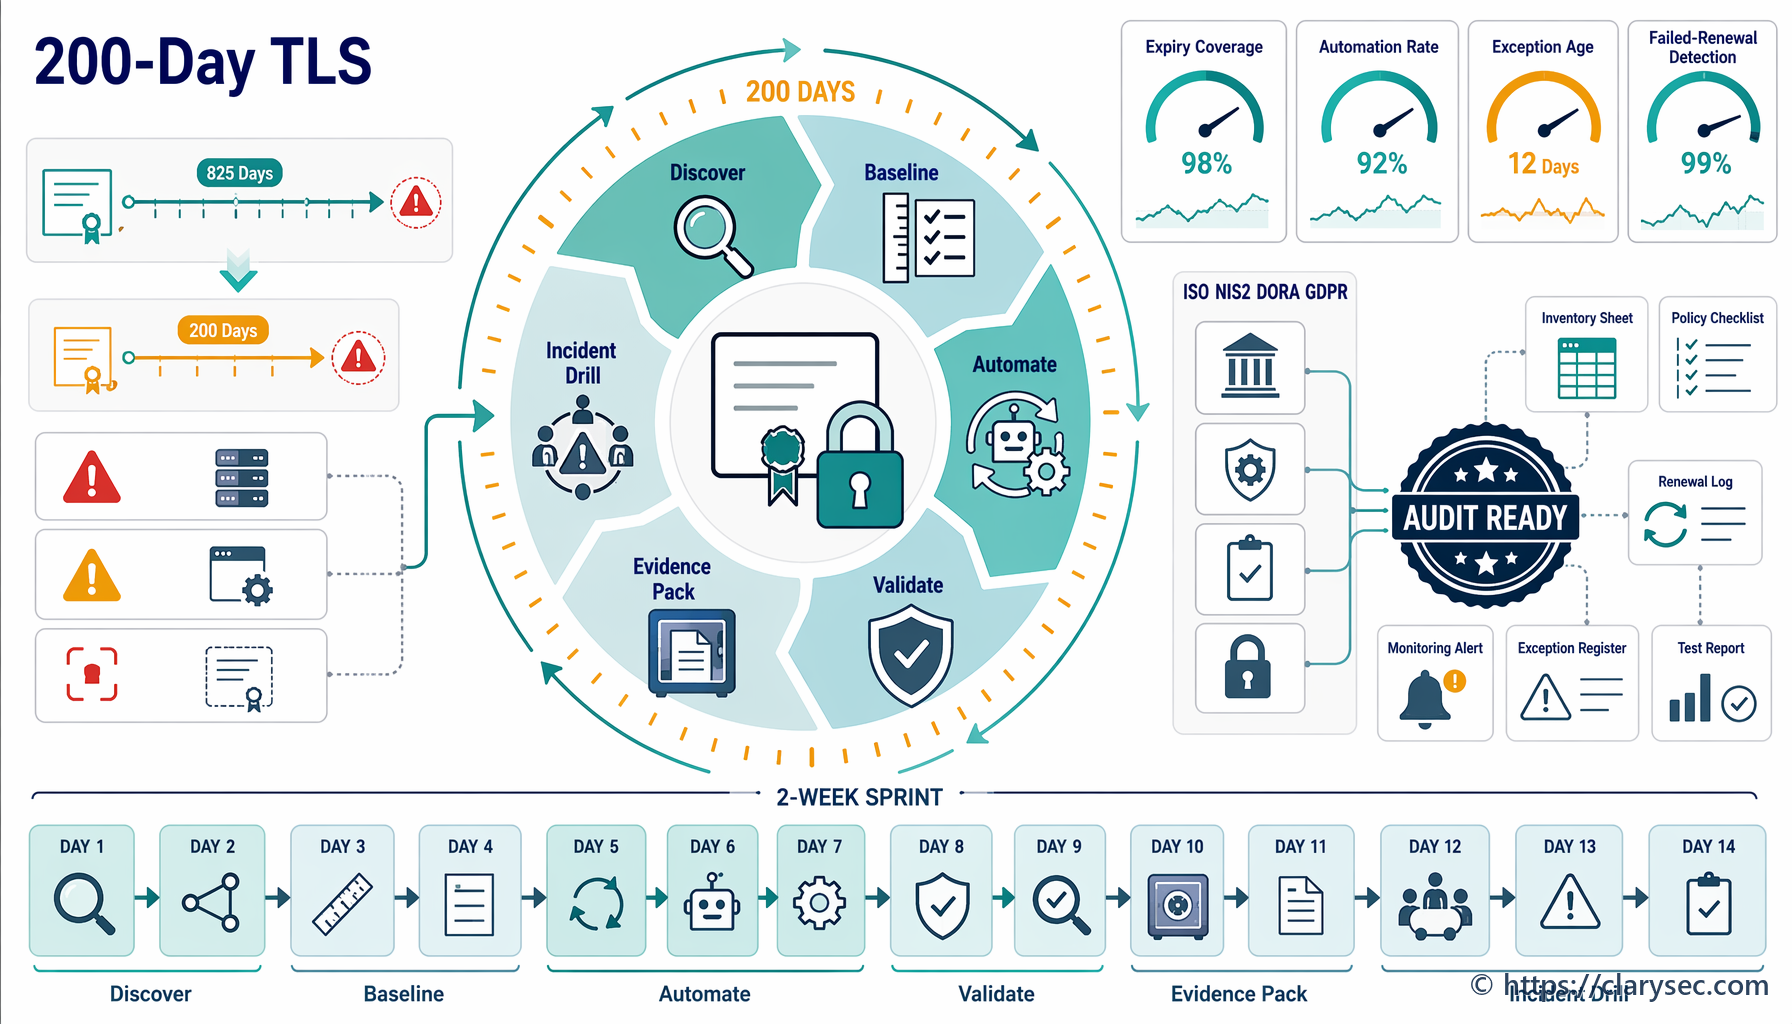
Een kortere geldigheidsduur van publieke TLS-certificaten maakt verlenging tot een terugkerende governance-, weerbaarheids- en audituitdaging. Deze gids laat zien hoe certificaten als beheerde beveiligingsactiva worden beheerst onder ISO/IEC 27001:2022, NIS2, DORA en GDPR Article 32.
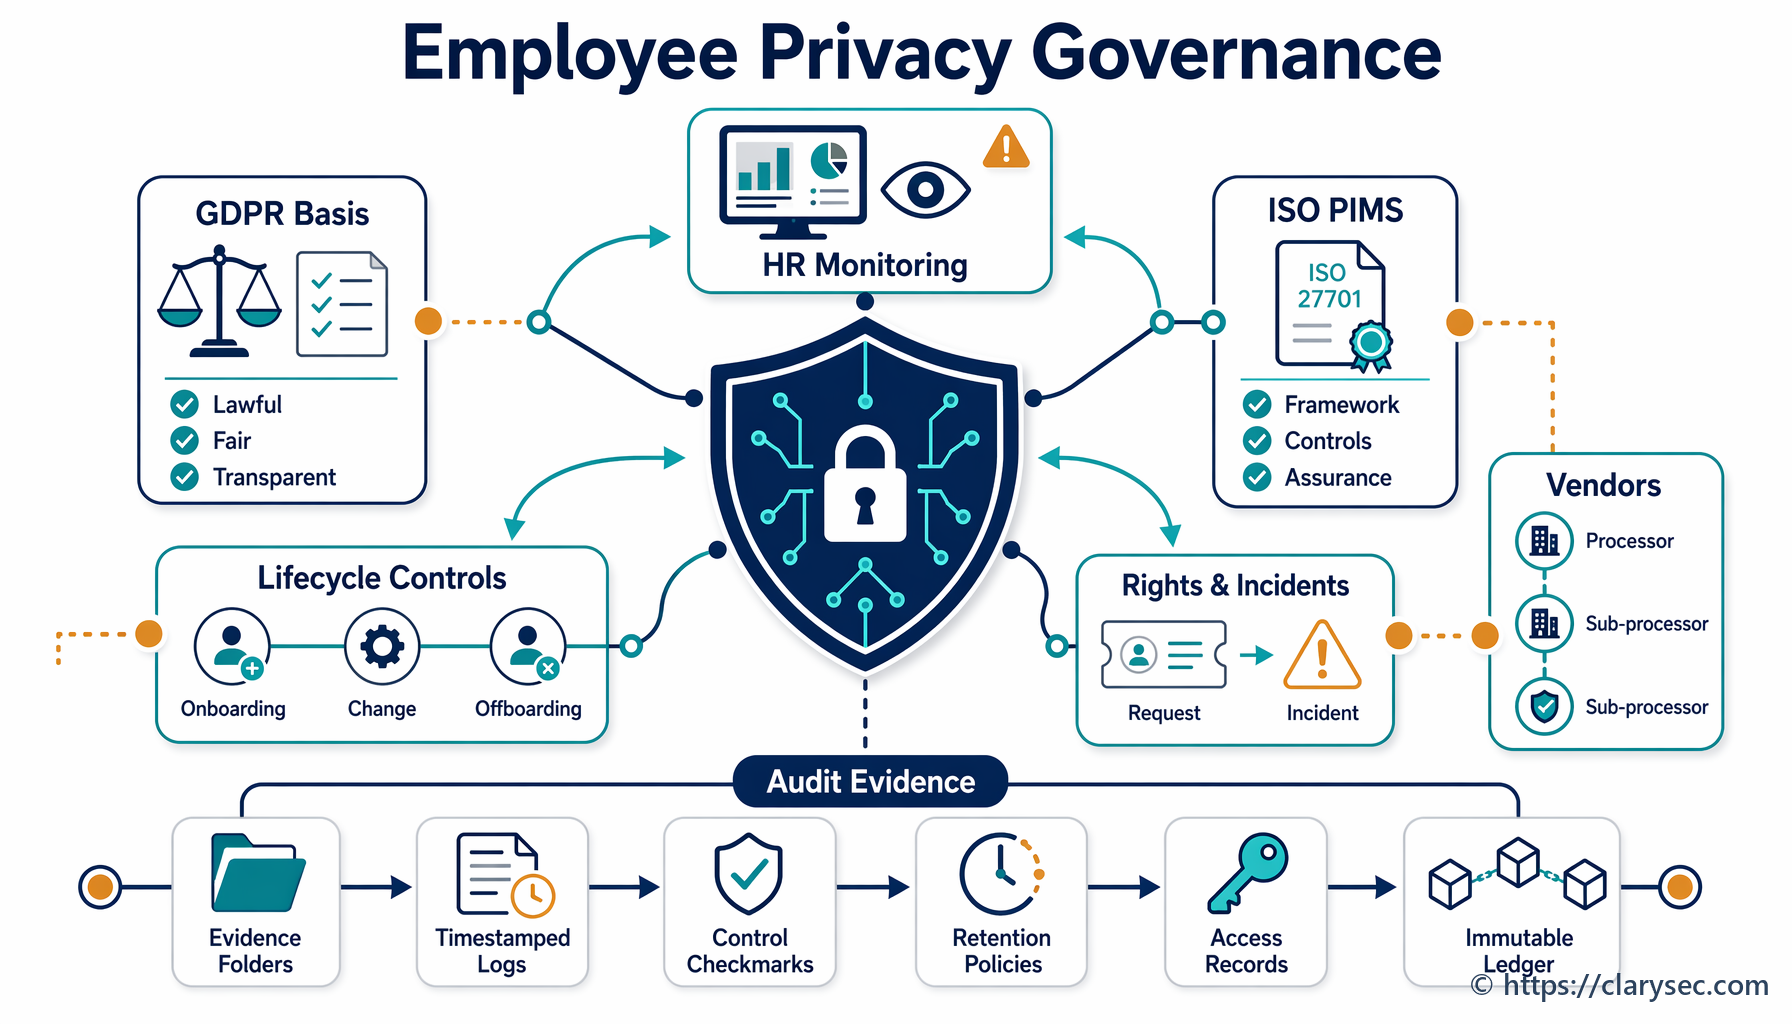
Een praktisch draaiboek voor CISO’s en HR-compliance voor governance van PII van werknemers onder GDPR, ISO/IEC 27701:2025, ISO/IEC 27001:2022, NIS2, DORA, NIST CSF 2.0 en COBIT 2019.
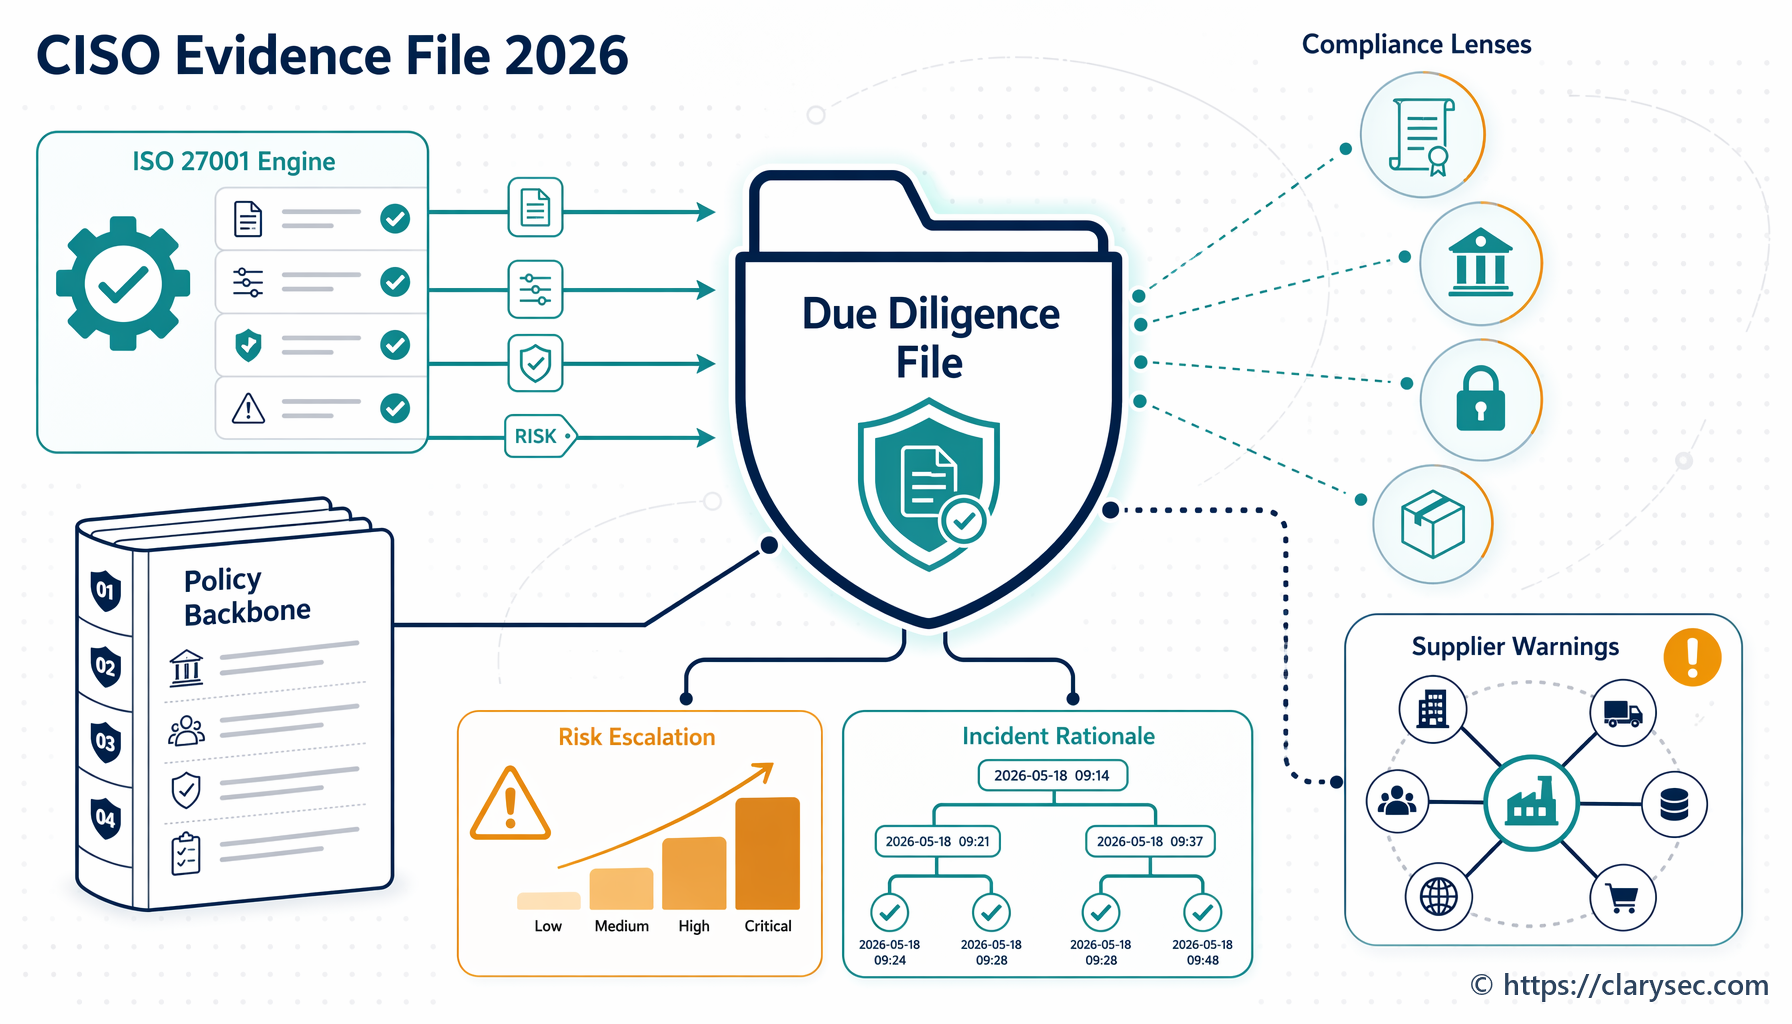
Een praktische gids voor CISO’s, complianceverantwoordelijken en bedrijfseigenaren die verdedigbaar ISO 27001-bewijsmateriaal nodig hebben voor managementverantwoordingsplicht onder NIS2, DORA-governance, leverancierstoezicht en beveiliging van de verwerking onder GDPR Article 32.
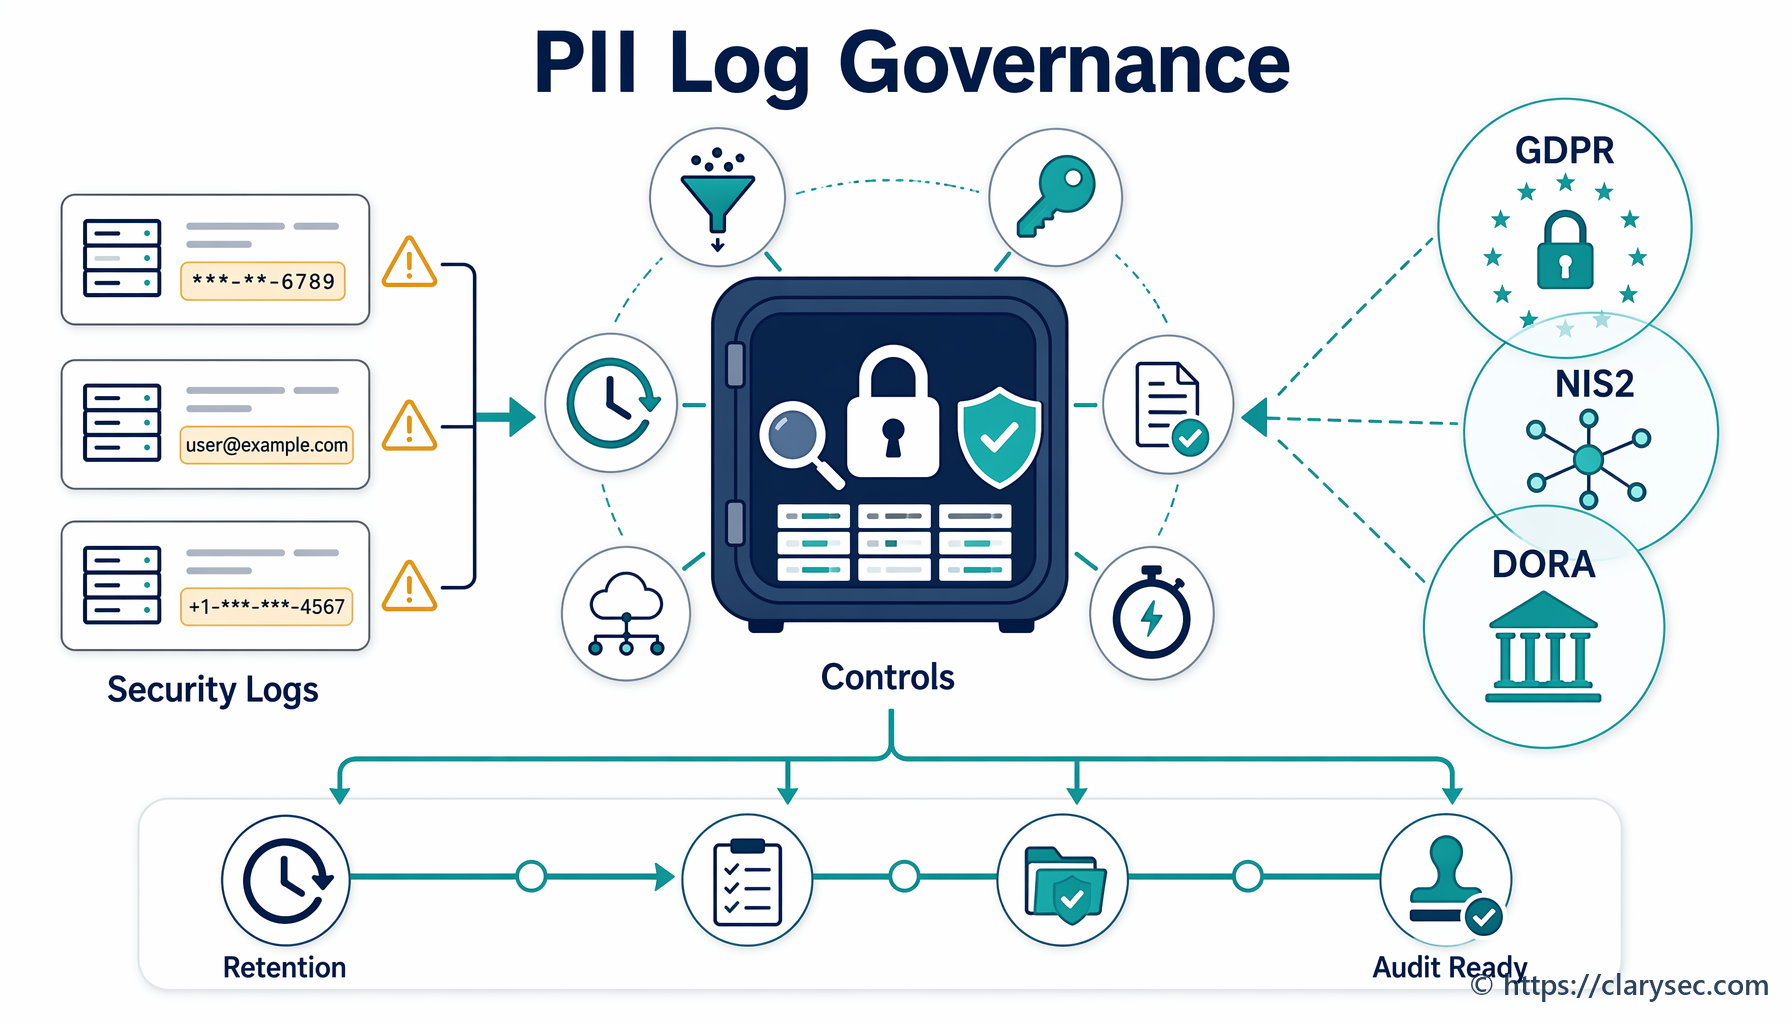
Beveiligingslogboeken zijn essentieel voor incidentrespons, maar bevatten vaak persoonsidentificeerbare informatie (PII). Dit playbook laat zien hoe u logboeken beheerst binnen GDPR, ISO 27701, NIS2 en DORA.
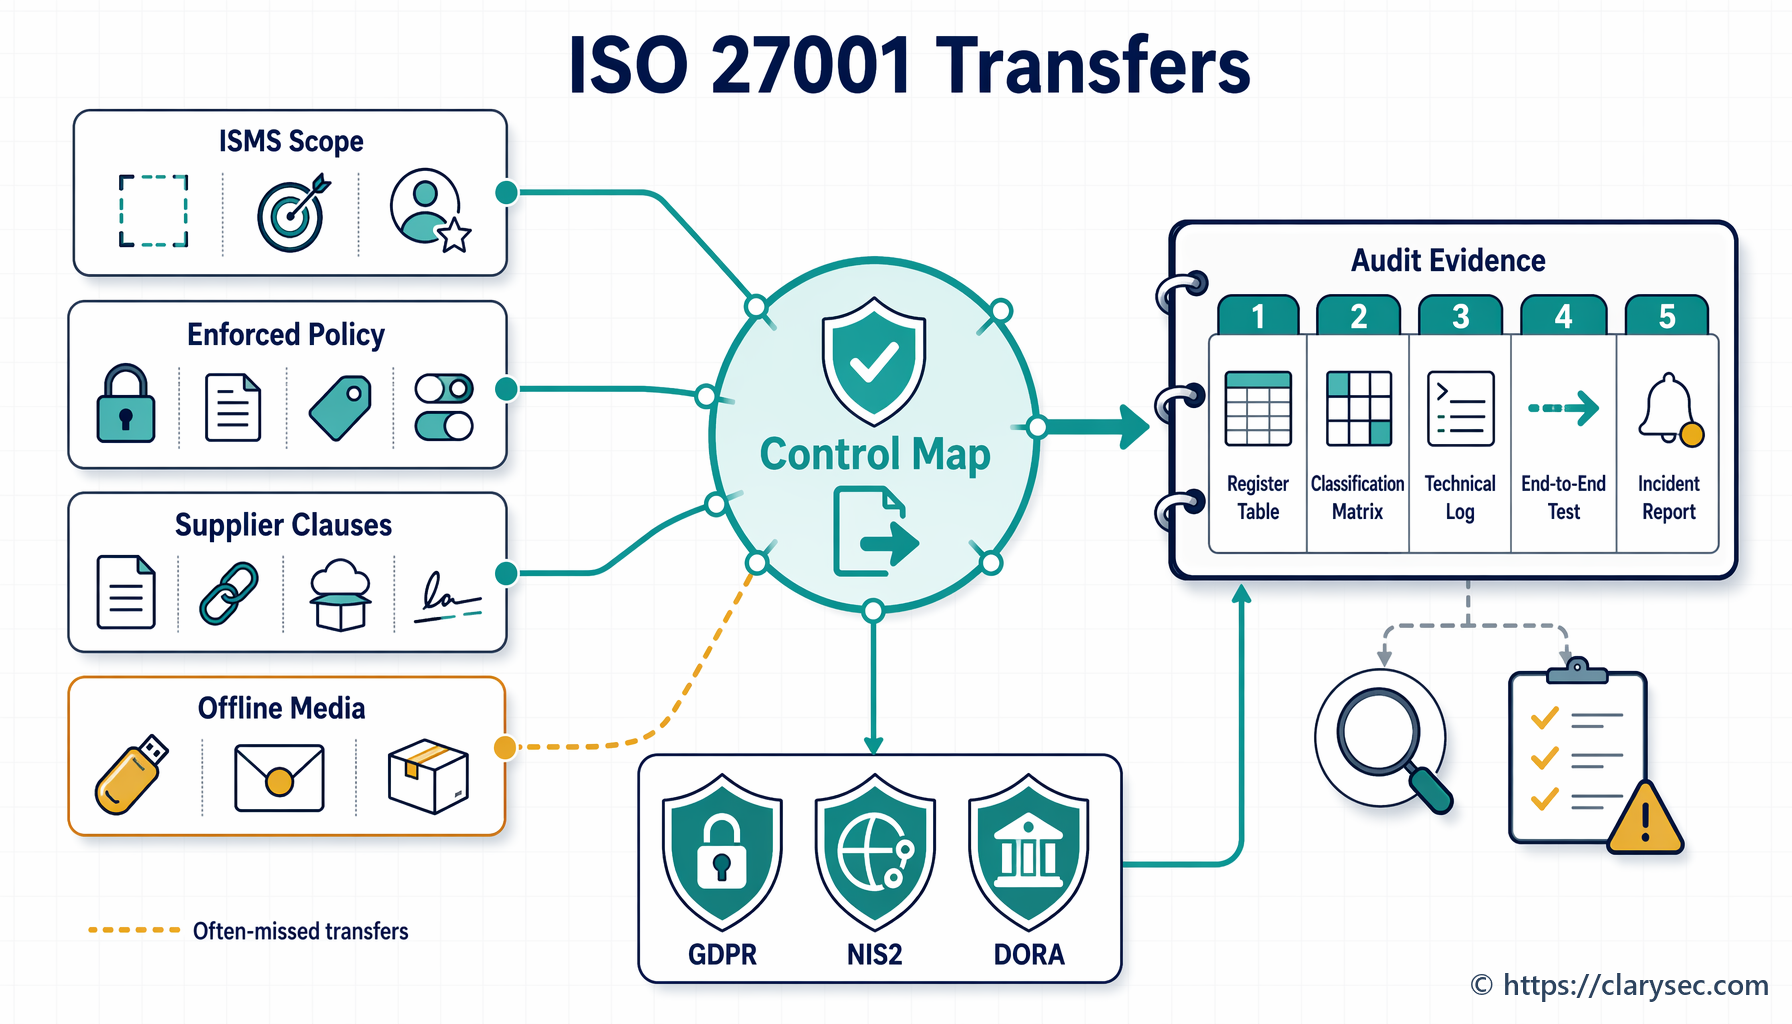
Een praktische gids voor CISO’s en complianceteams om veilige bestandsoverdracht te besturen, ISO/IEC 27001:2022-beheersmaatregelen te koppelen aan GDPR, NIS2 en DORA, en auditgereed bewijs op te leveren.