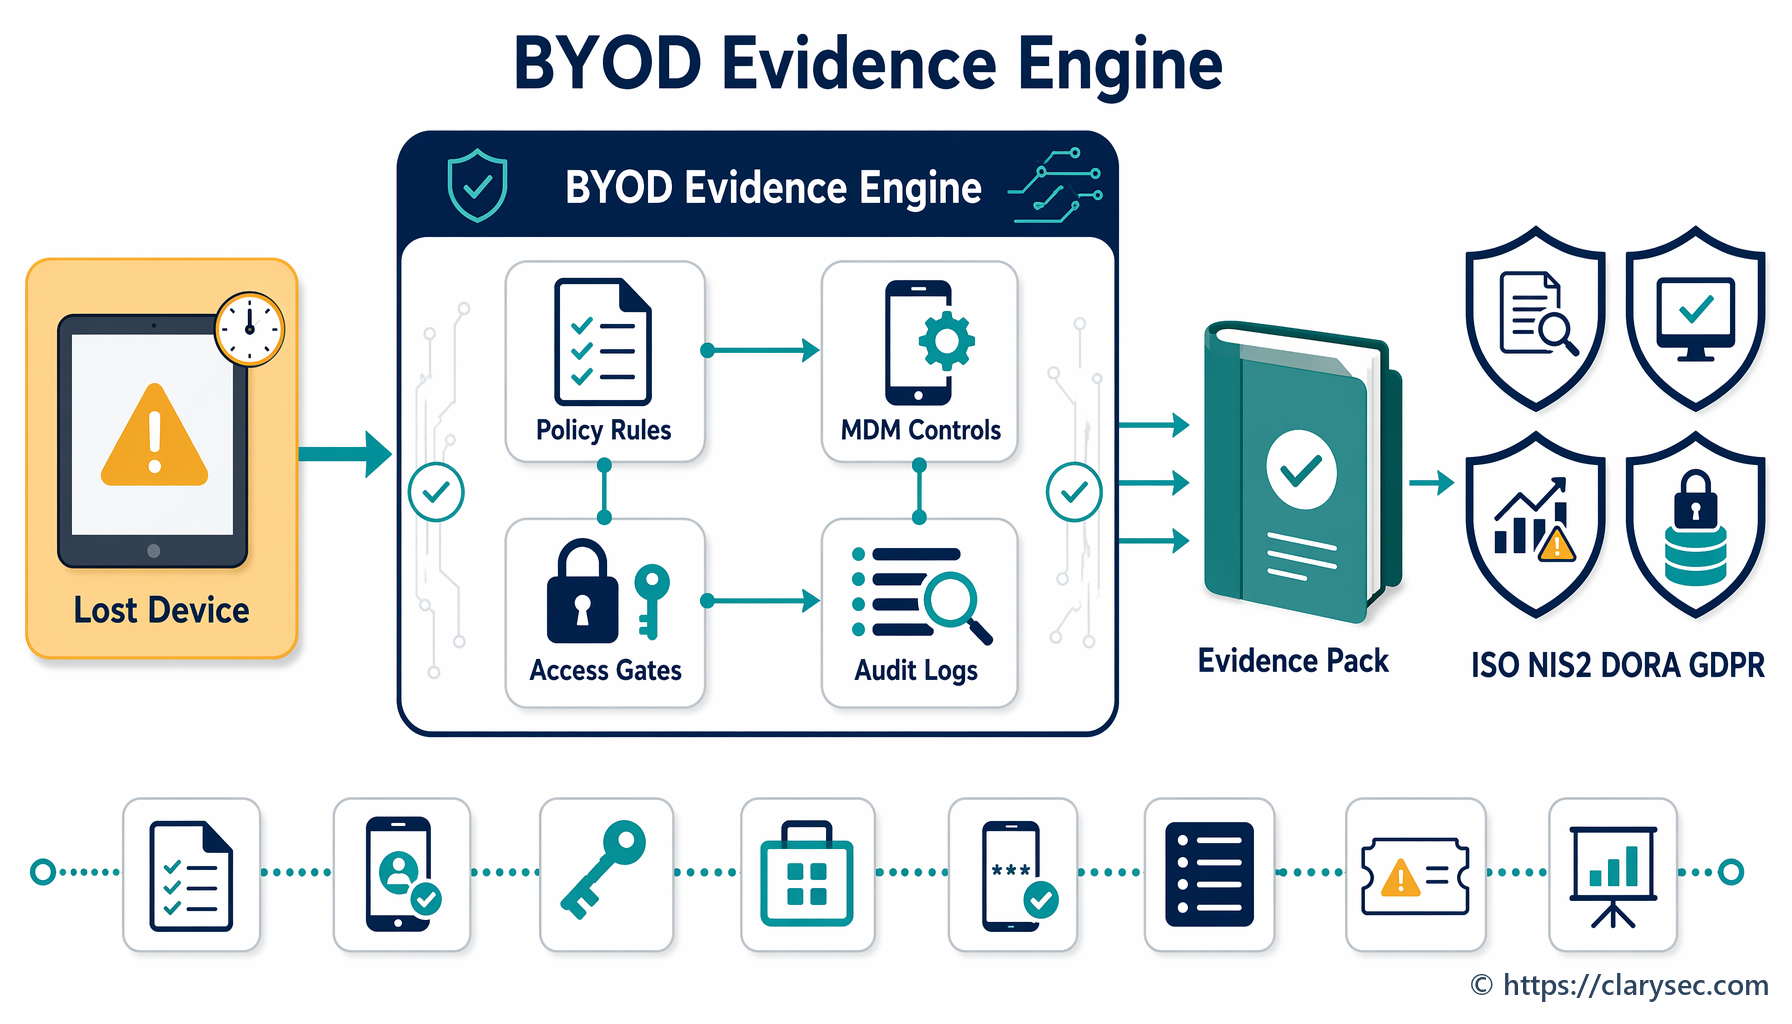
Governance van BYOD voor ISO 27001, NIS2, DORA en GDPR
Mobiele toegang en BYOD-toegang zijn inmiddels een compliancekwestie op bestuursniveau. Lees hoe u onbeheerde telefoons en tablets omzet in auditbaar bewijs voor ISO 27001, NIS2, DORA en GDPR.
Articles tagged with "Beheer Van Bedrijfsmiddelen"
Mobiele toegang en BYOD-toegang zijn inmiddels een compliancekwestie op bestuursniveau. Lees hoe u onbeheerde telefoons en tablets omzet in auditbaar bewijs voor ISO 27001, NIS2, DORA en GDPR.

DNS- en registrargovernance is inmiddels een weerbaarheidsvraagstuk op bestuursniveau. Deze gids laat zien hoe u DNSSEC, registry lock, registrartoegang, zonewijzigingen en monitoring omzet in verdedigbaar compliancebewijs.

Zet het risico van legacygegevens om in een strategisch voordeel. Deze diepgaande gids behandelt alles van beleidsvorming en mediasanering tot het opbouwen van een auditbestendige audittrail voor gegevensvernietiging, ondersteund door Clarysec’s deskundige stappenplannen en beleidstoolkits.

Een praktische gids voor 2026 om RoPA en gegevensstroommapping om te zetten in één geïntegreerde bewijslaag voor GDPR Article 30, kritieke NIS2-diensten, DORA-ICT-afhankelijkheden en ISO/IEC 27001:2022-audits.

Netwerkbeveiliging is essentieel voor ISO 27001- en NIS2-compliance en vormt de basis voor risicobeheer, weerbaarheid en aantoonbare naleving richting toezichthouders voor moderne organisaties.