#Gegevensbescherming
Articles tagged with "Gegevensbescherming"
74 articles
CISO’s, compliancemanagers en cloudarchitecten: ontdek hoe u ISO 27001:2022-cloudbeheersmaatregelen operationaliseert voor continue naleving. Praktijkvoorbeelden, technische koppeltabellen en toepasbare blauwdrukken van Clarysec verbinden beveiliging, governance en auditgereedheid over meerdere raamwerken heen.
Een uitgebreide gids voor het operationaliseren van leveranciersrisicobeheer: van crisissituaties in de bestuurskamer tot auditsucces over meerdere kaders heen, met praktijkscenario’s, Clarysec’s Zenith-toolkits en toepasbare blauwdrukken die de toeleveringsketen gedurende de volledige levenscyclus beveiligen.
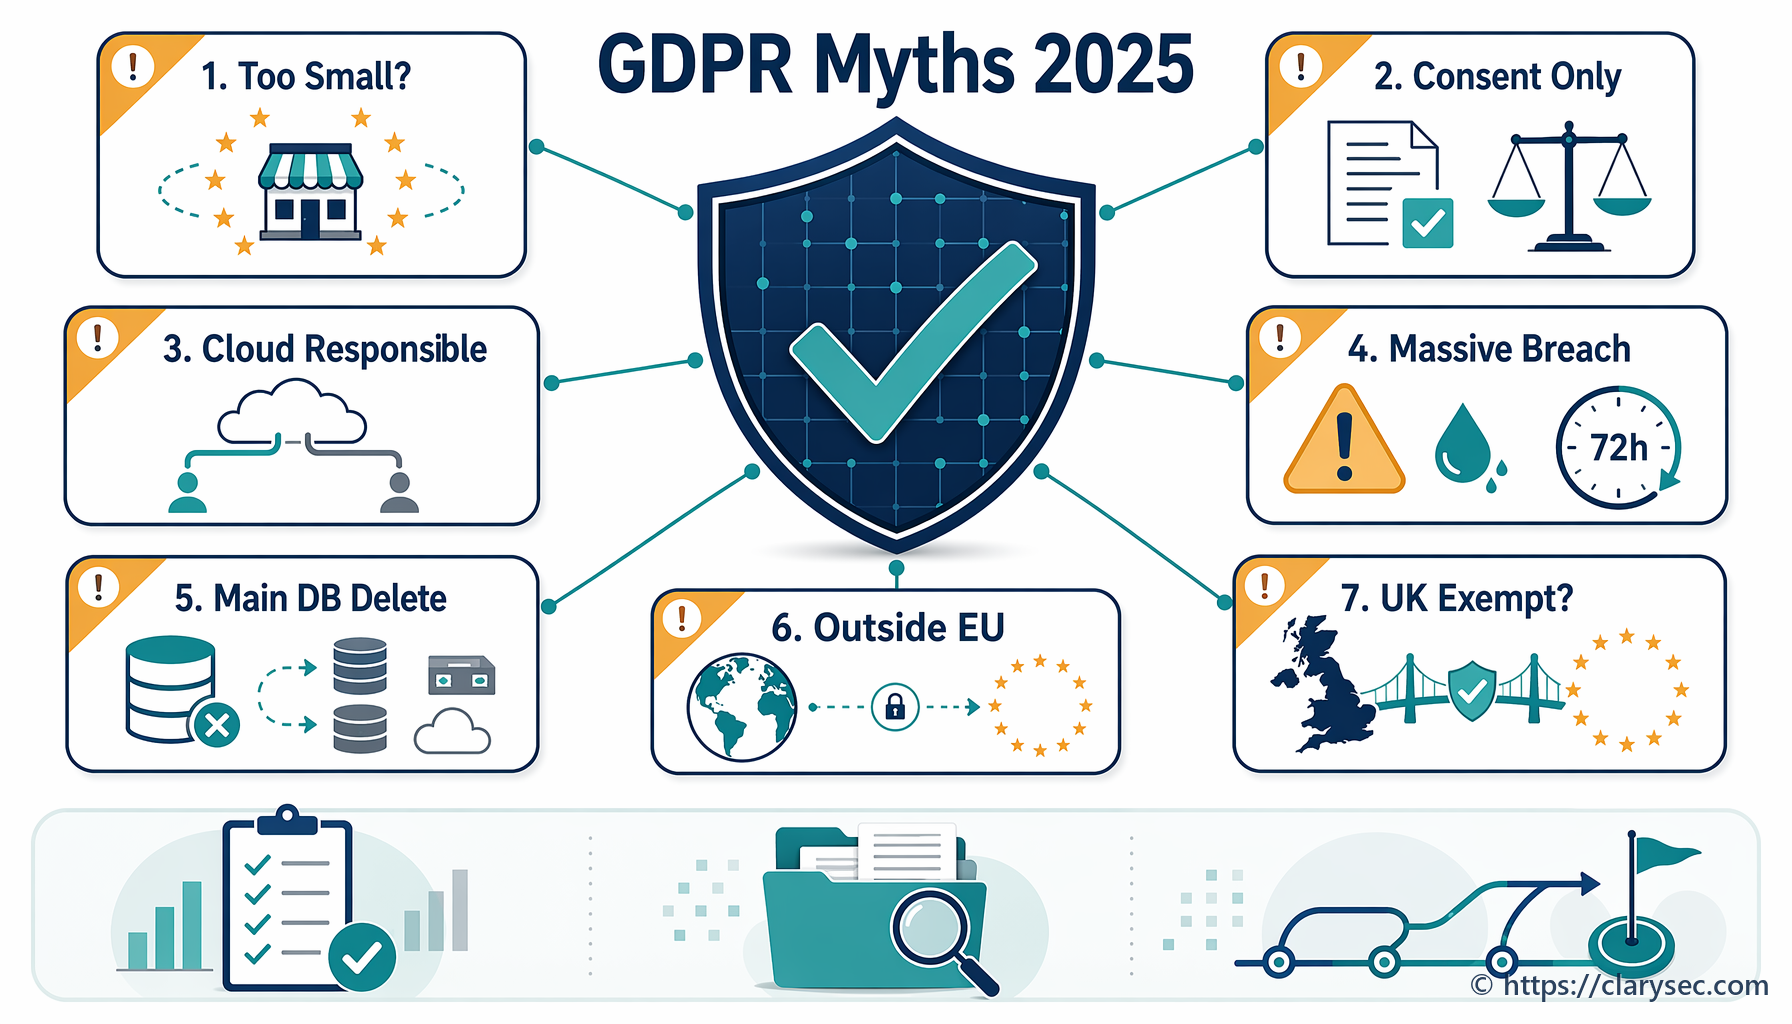
Ontdek de waarheid achter de 7 grootste GDPR-mythen van 2025. Onze expertgids ontkracht veelvoorkomende misvattingen over toestemming, datalekken en compliance.
Een praktische gids voor 2026 om RoPA en gegevensstroommapping om te zetten in één geïntegreerde bewijslaag voor GDPR Article 30, kritieke NIS2-diensten, DORA-ICT-afhankelijkheden en ISO/IEC 27001:2022-audits.
Een praktische gids voor CISO’s en mkb-ondernemers voor het opzetten van een robuust programma voor phishingweerbaarheid, afgestemd op ISO 27001:2022, NIS2 en DORA.
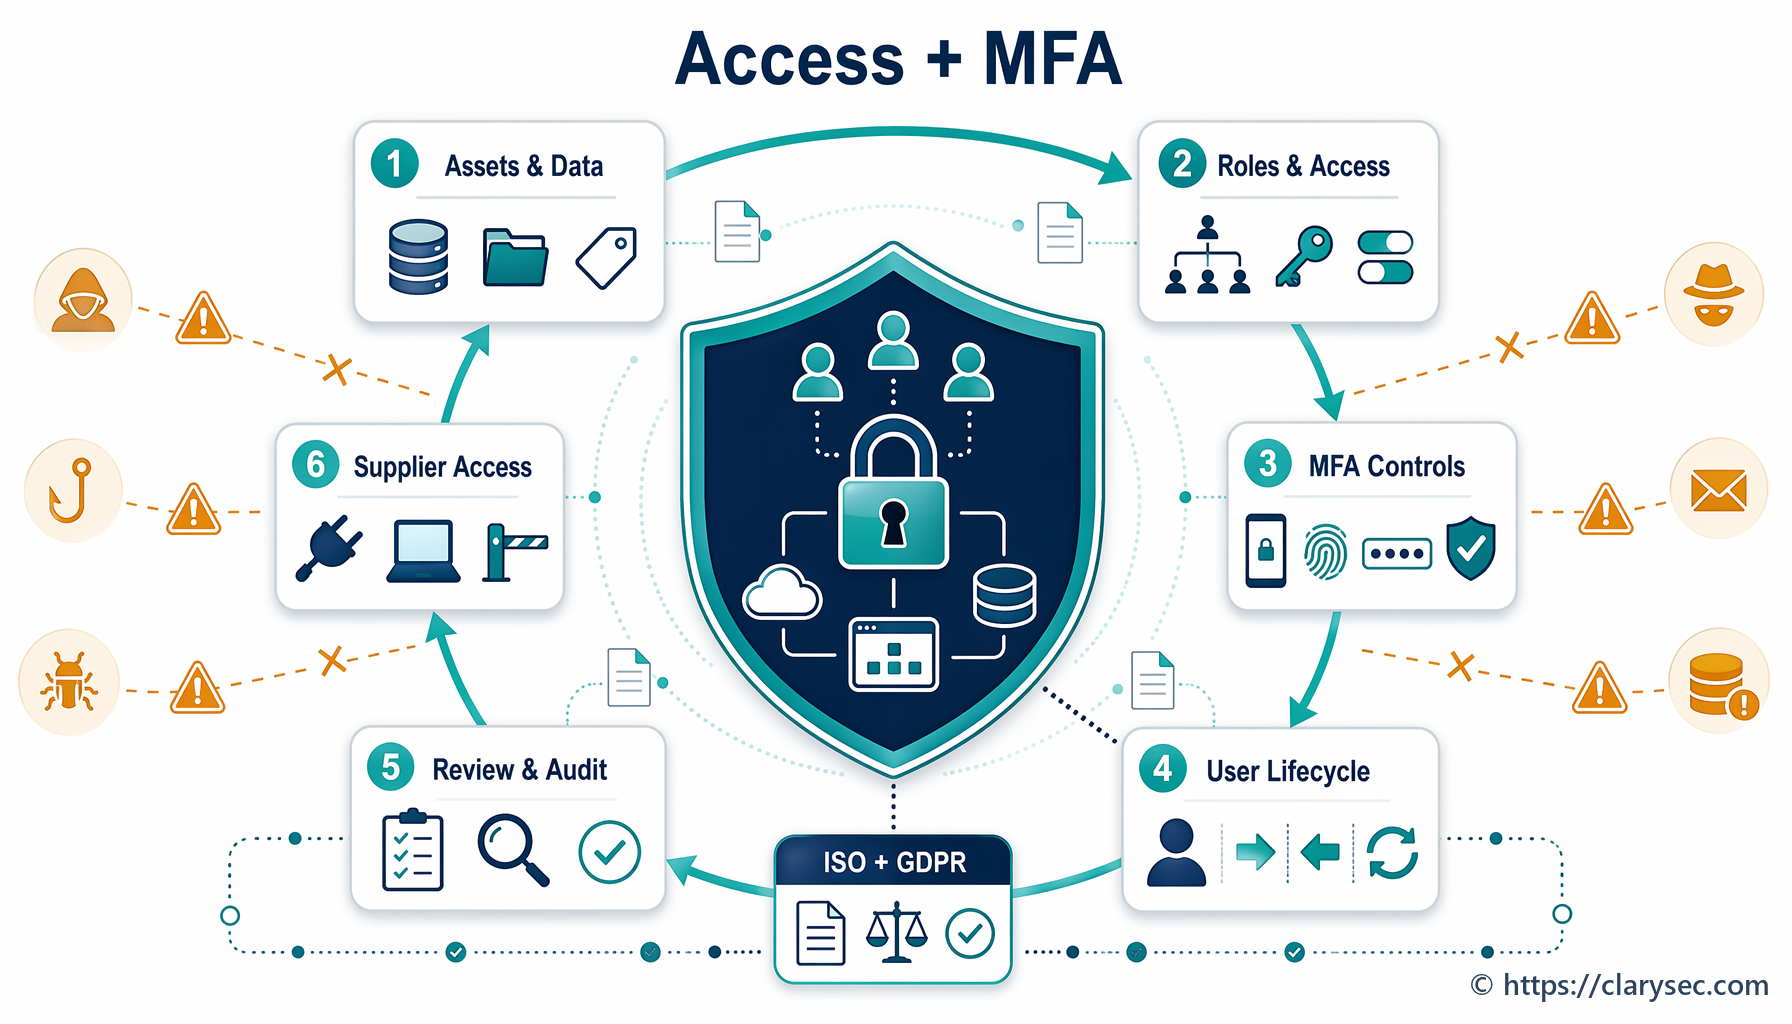
Hoe mkb-bedrijven toegangscontrole en MFA kunnen implementeren in lijn met ISO 27001:2022 A.8.2, A.8.3 en GDPR Artikel 32, met minder risico en aantoonbare naleving.
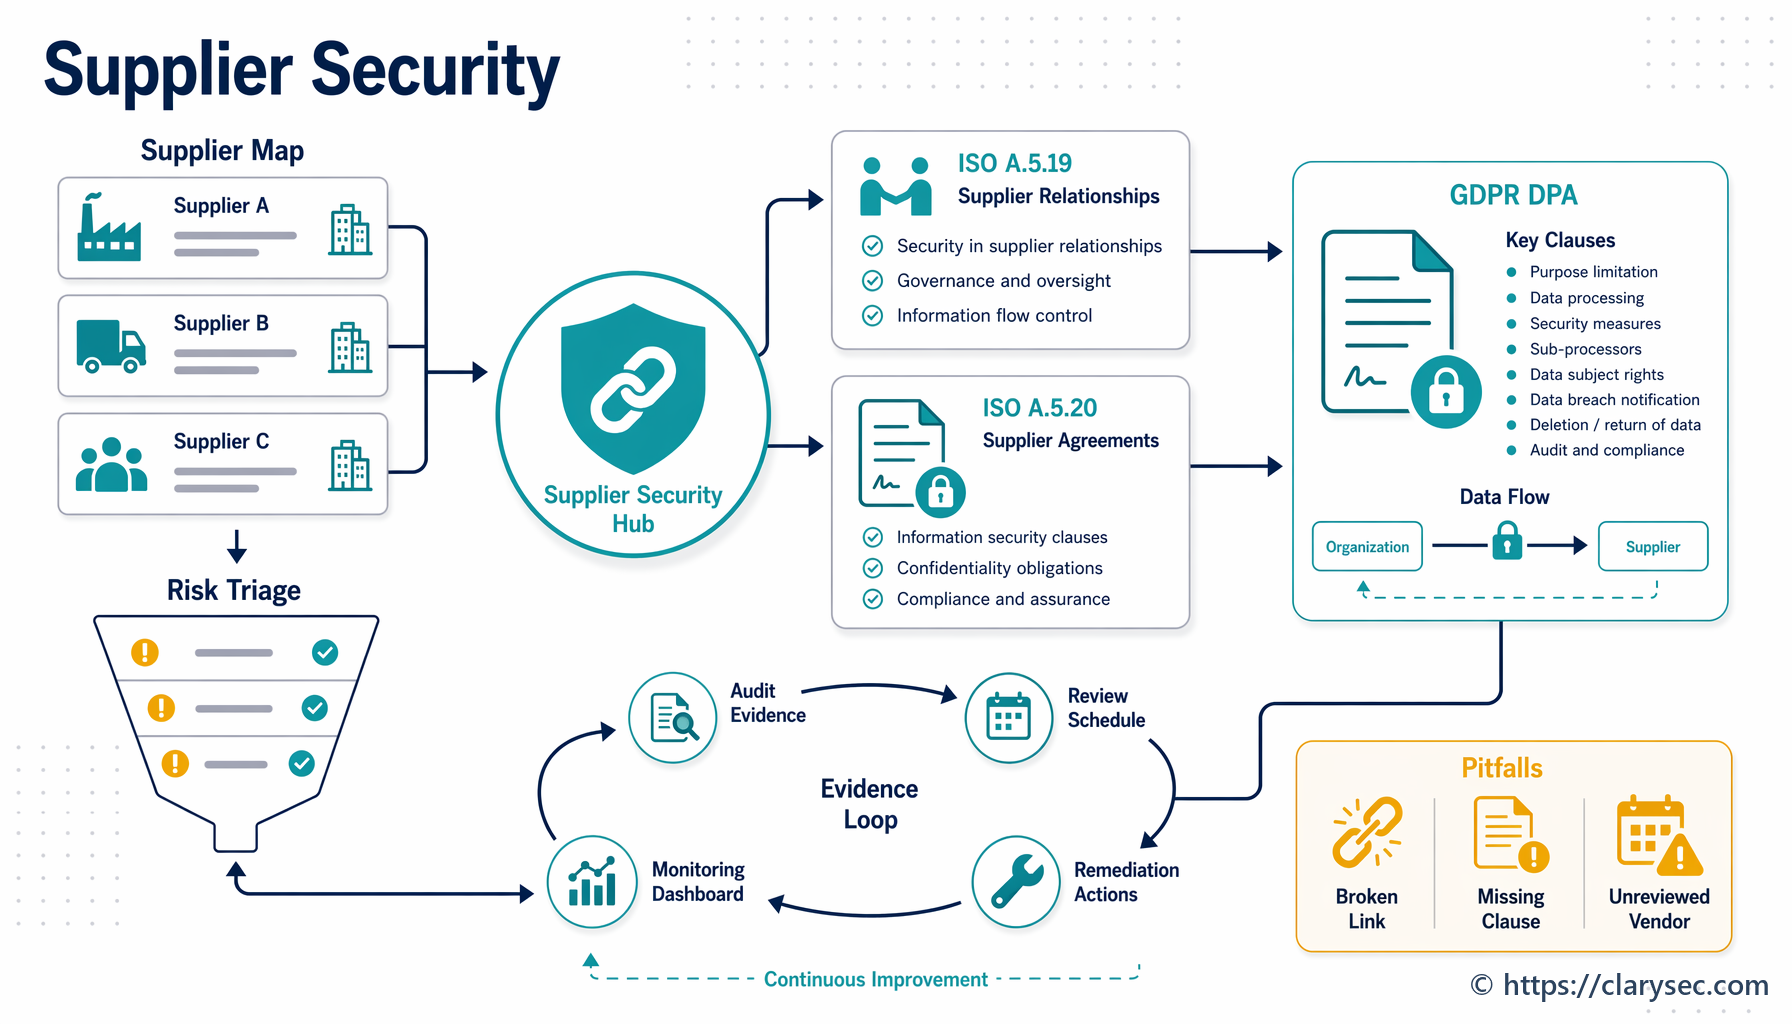
Leer hoe u leveranciersbeveiligingsrisico’s beheerst met ISO 27001:2022-beheersmaatregelen A.5.19 en A.5.20, zodat uw verwerkersovereenkomsten en contracten voldoen aan strenge GDPR-vereisten.
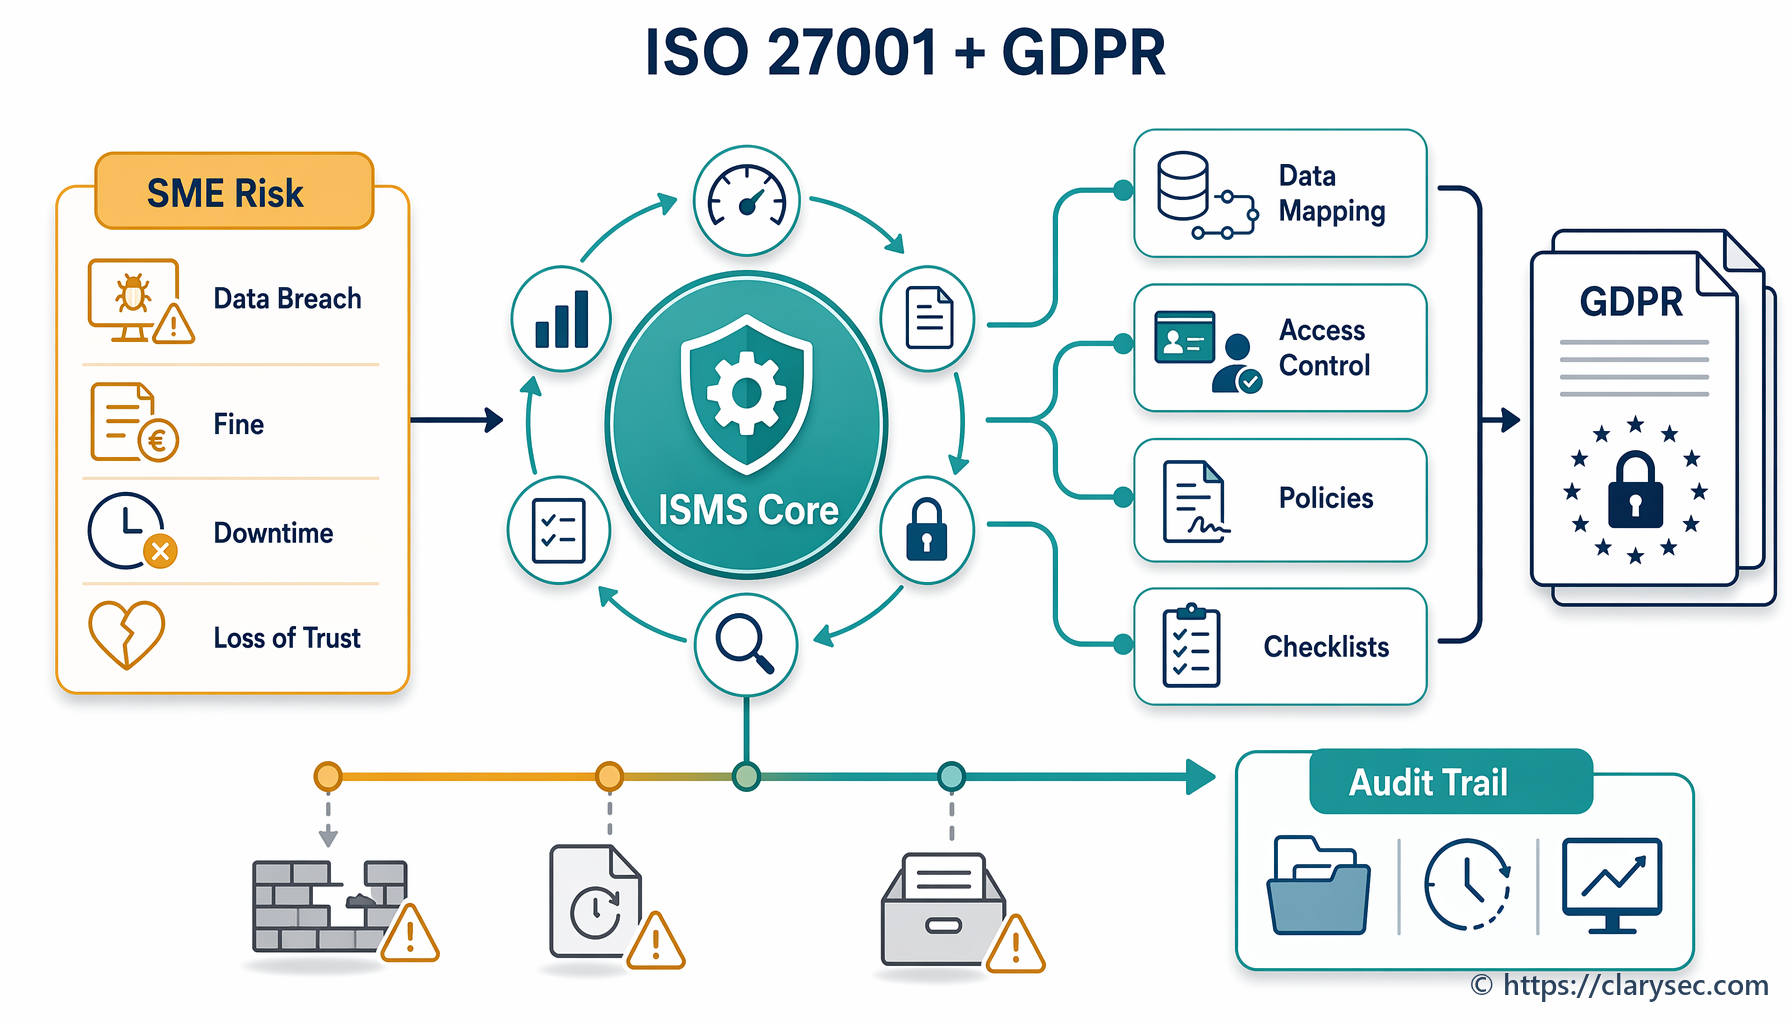
Lees hoe mkb-organisaties het ISO/IEC 27001:2022-raamwerk kunnen benutten om een robuust ISMS op te zetten dat GDPR-vereisten voor gegevensbescherming systematisch adresseert.
Leer hoe u met ISO 27001:2022-beheersmaatregelen A.6.3 en A.6.4 een meetbaar programma voor phishingweerbaarheid opzet om menselijk risico te verlagen en naleving aan te tonen.