
Governance voor browserextensies onder NIS2, DORA en GDPR
Een praktisch governancemodel volgens ISO/IEC 27001:2022 voor risico’s van browserextensies, gekoppeld aan cyberhygiëne onder NIS2, ICT-risico onder DORA en auditbewijs voor GDPR.
Articles tagged with "ISO 27001"
Een praktisch governancemodel volgens ISO/IEC 27001:2022 voor risico’s van browserextensies, gekoppeld aan cyberhygiëne onder NIS2, ICT-risico onder DORA en auditbewijs voor GDPR.

De 24-uursmeldplicht van de NIS2-richtlijn verandert de spelregels. Deze gezaghebbende gids laat CISO’s en auditors zien hoe zij met Clarysec-beleid en cross-compliance toolkits een weerbaar, conform incidentresponsplan ontwerpen dat bestand is tegen toezicht door toezichthouders en echte aanvallen.

Ons kernartikel voor CISO’s over het beheersen van audits bij hoogrisicoleveranciers onder NIS2 en DORA. Leer hoe u een risicogebaseerde, doorlopende auditstrategie implementeert met bewezen raamwerken, beleidsvereisten en praktische checklists om aan strenge toezichtseisen te voldoen.
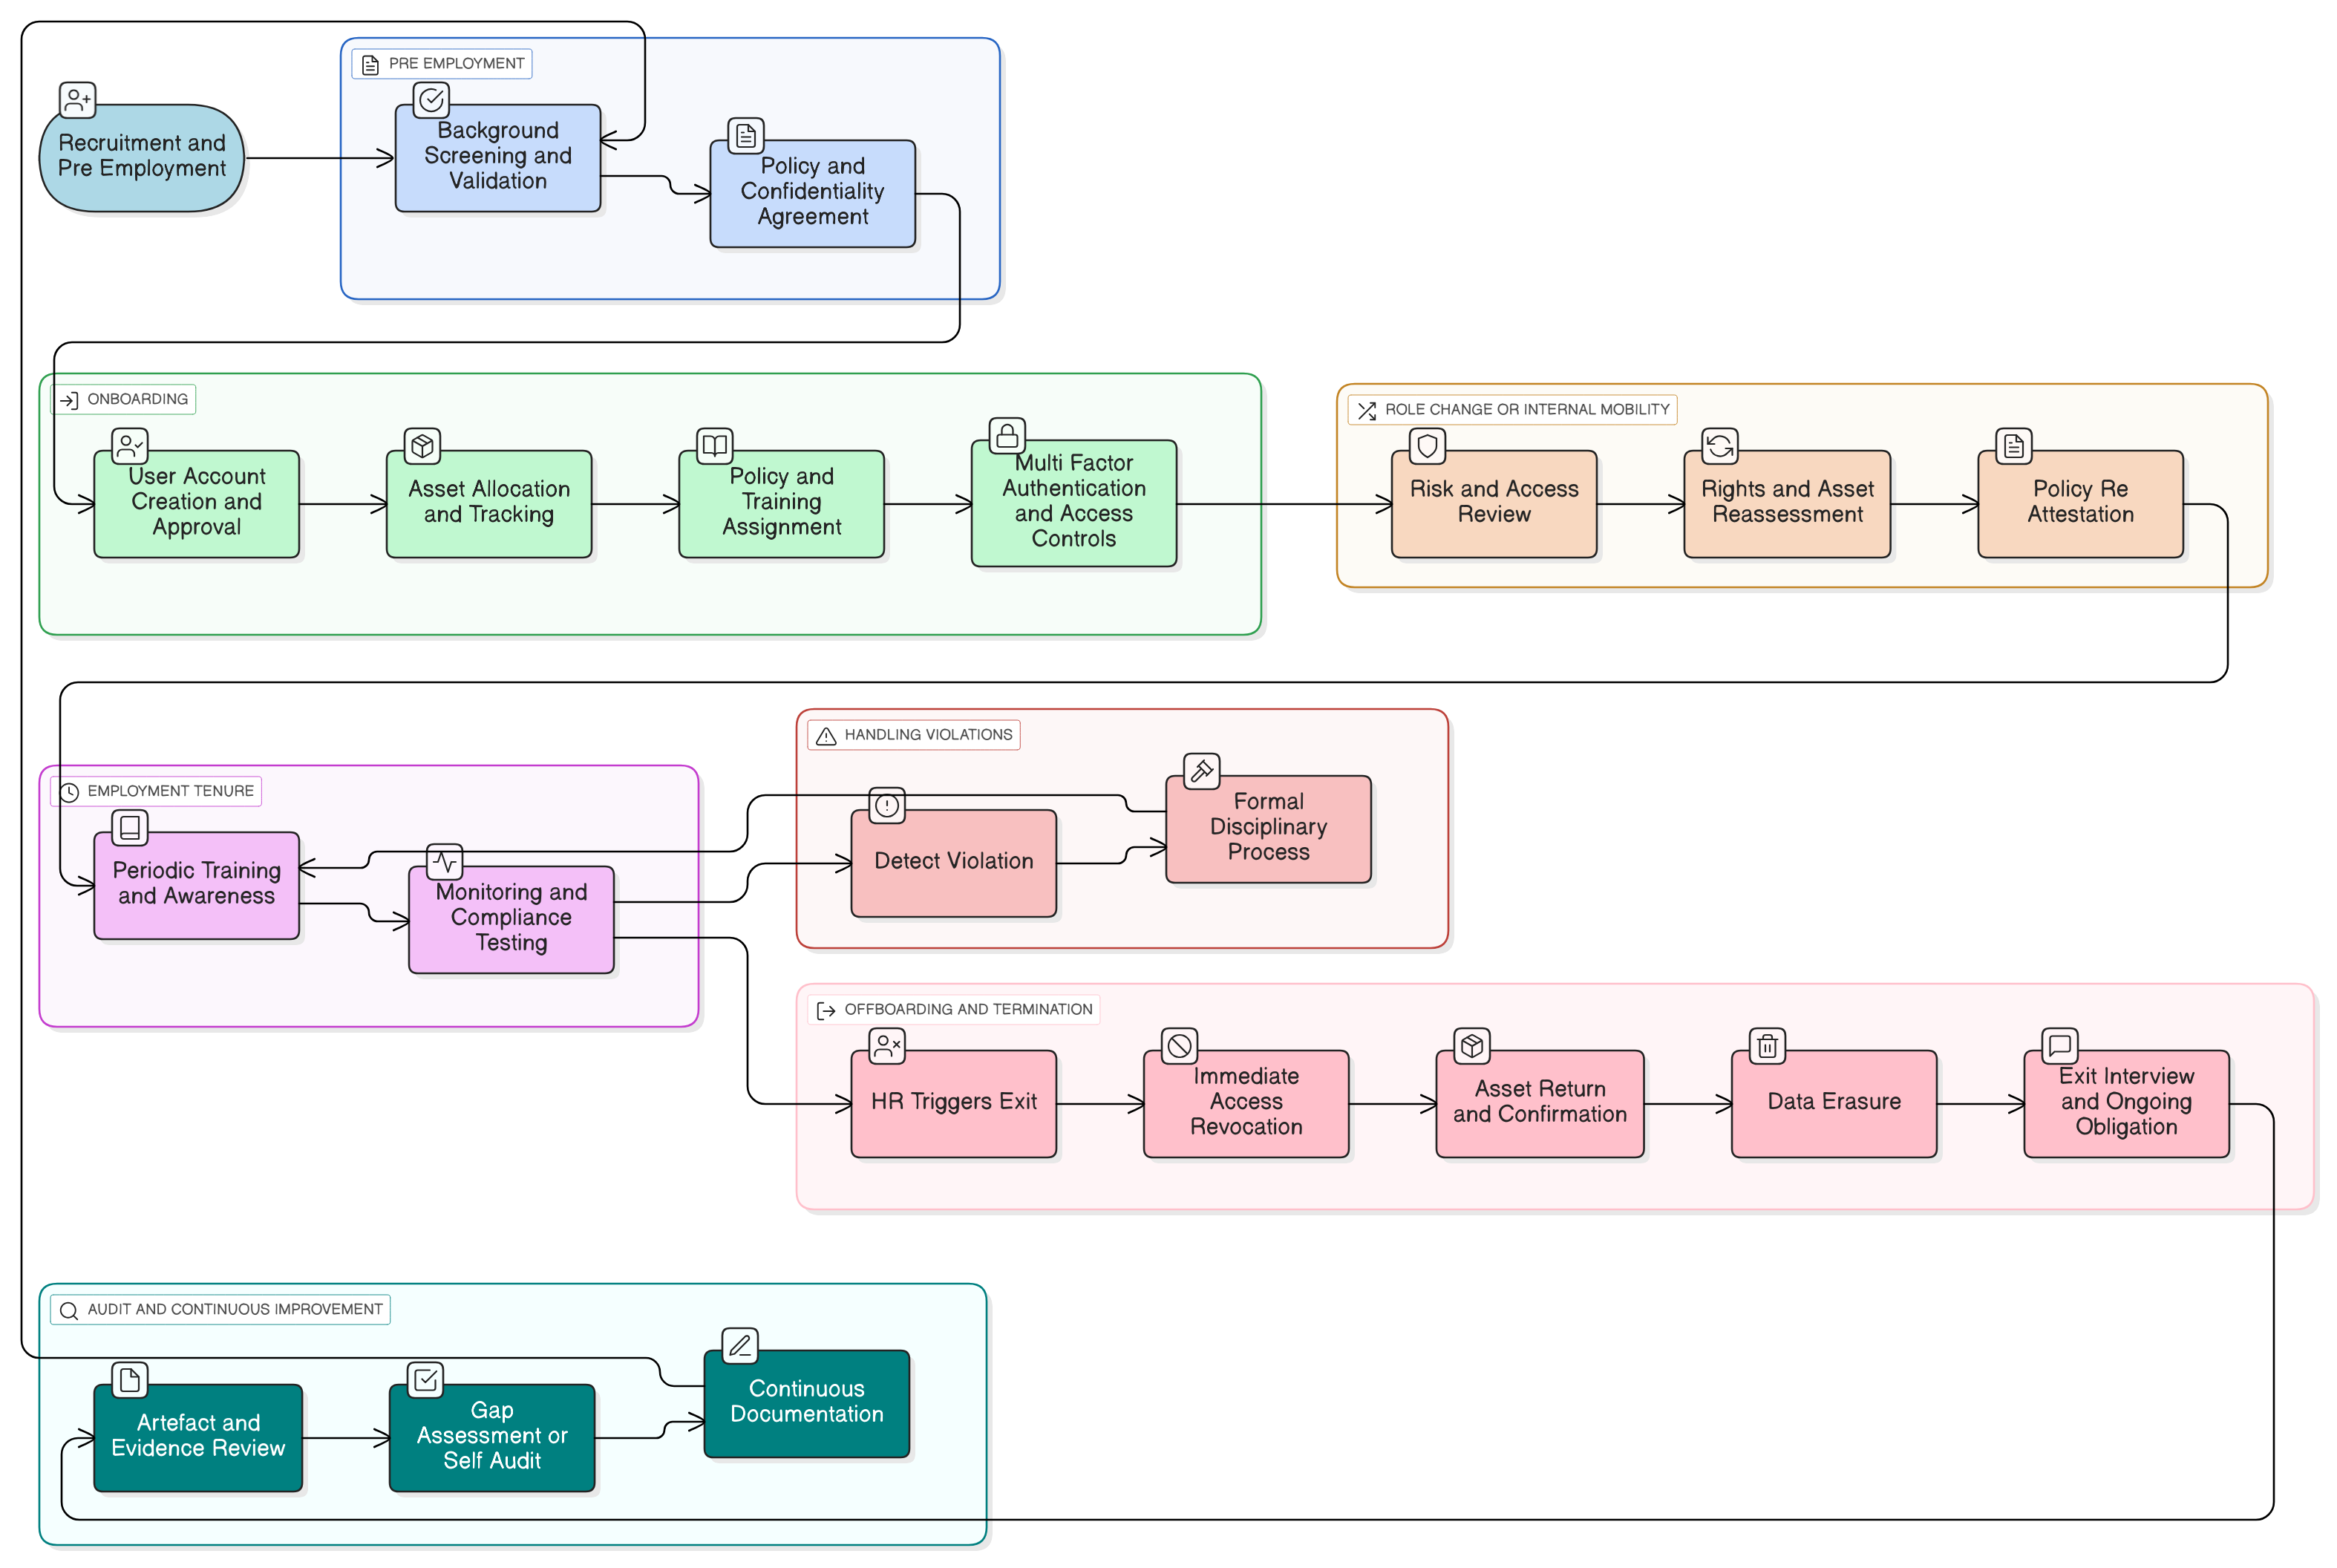
Leer hoe u uw HR-proces omzet in een robuuste beveiligingsbasis met toepasbare beheersmaatregelen, praktijkgerichte beleidsmapping, auditperspectieven en geïntegreerde toolkits voor onboarding, rolwijzigingen en offboarding onder ISO 27001:2022, NIS2, DORA, GDPR, NIST en COBIT.