#Leveranciersmanagement
Articles tagged with "Leveranciersmanagement"
73 articles
Een praktische CISO-gids voor het mappen van bewijsmateriaal van vertrouwende partijen voor de EU Digital Identity Wallet naar ISO/IEC 27001:2022, GDPR, NIS2, DORA, NIST CSF 2.0 en COBIT 2019 met behulp van Clarysec-beleid en toolkits.
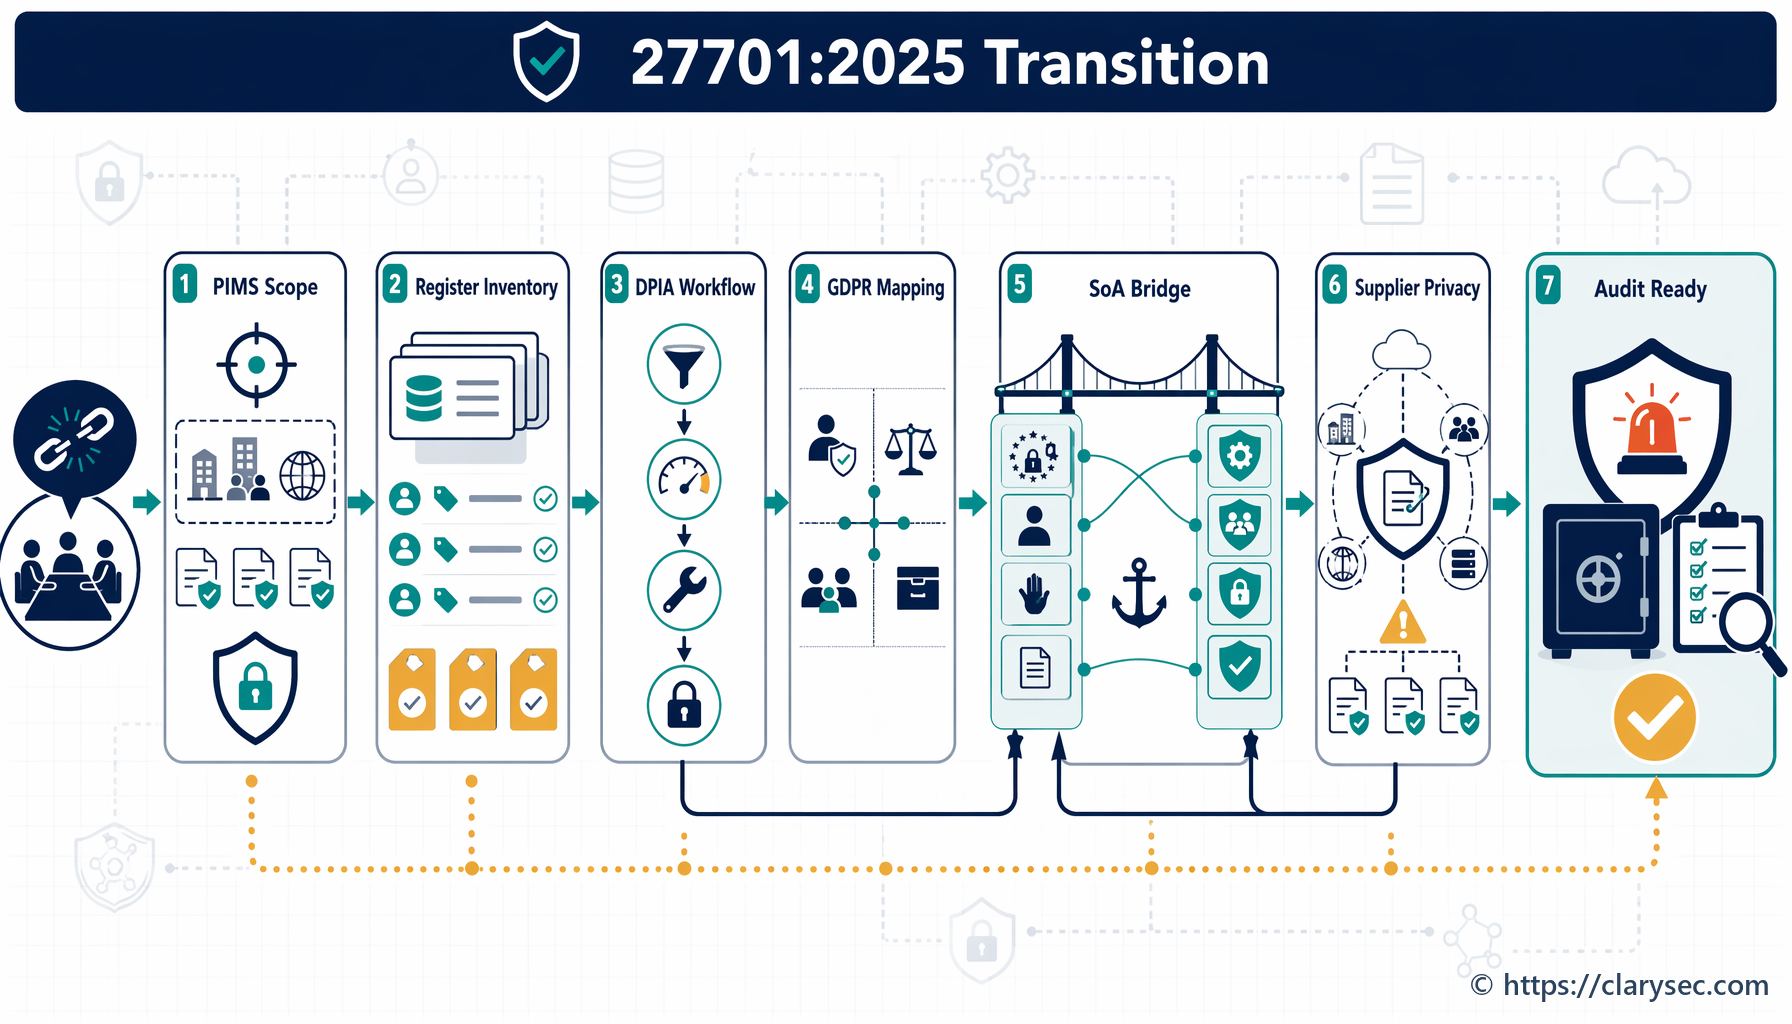
Een praktische, bewijsgerichte routekaart om van gefragmenteerde GDPR-naleving over te gaan naar een geïntegreerd ISO/IEC 27701:2025 privacy-informatiemanagementsysteem, gebaseerd op ISO/IEC 27001:2022, Clarysec PIMS-beleid, DPIA-werkstromen, governance van privacy bij leveranciers en mapping over meerdere nalevingskaders.
De exit van een verwerker is het punt waar leveranciersmanagement, privacygovernance, offboarding van clouddiensten en auditbewijs samenkomen. Leer hoe u een workflow voor verwijderingscertificaten inricht die naleving van GDPR, DORA, ISO/IEC 27701:2025 en ISO/IEC 27001:2022 ondersteunt.
De directiebeoordeling volgens ISO/IEC 27001:2022 clausule 9.3 is het praktische mechanisme om bestuurlijk bewijs vast te leggen waarmee toezicht op cyberbeveiliging onder NIS2 en DORA aantoonbaar wordt. Deze gids laat zien hoe CISO’s, compliance managers, auditors en eigenaren notulen, KPI’s, incidenten, risico’s en corrigerende maatregelen kunnen omzetten in verdedigbaar governancebewijs.
Een praktische gids voor aantoonbare governance van gezamenlijke verwerkingsverantwoordelijken onder GDPR Article 26, met ISO/IEC 27701:2025, Clarysec PIMS-registers, contracten, workflows voor verzoeken van betrokkenen, draaiboeken voor datalekken en cross-compliancemapping.
Een praktische gids voor 2026 over ISO 27001-governance voor de gegevenslevenscyclus voor GDPR-bewaring, NIS2-cyberbeveiligingshygiëne en DORA ICT-risico, met Clarysec-beleidsclausules, koppelingen naar beheersmaatregelen, auditbewijs en workflows voor cloudverwijdering.
Een kortere geldigheidsduur van publieke TLS-certificaten maakt verlenging tot een terugkerende governance-, weerbaarheids- en audituitdaging. Deze gids laat zien hoe certificaten als beheerde beveiligingsactiva worden beheerst onder ISO/IEC 27001:2022, NIS2, DORA en GDPR Article 32.
Een praktische gids voor CISO’s, complianceverantwoordelijken en bedrijfseigenaren die verdedigbaar ISO 27001-bewijsmateriaal nodig hebben voor managementverantwoordingsplicht onder NIS2, DORA-governance, leverancierstoezicht en beveiliging van de verwerking onder GDPR Article 32.
Een praktische gids voor CISO’s en complianceteams om veilige bestandsoverdracht te besturen, ISO/IEC 27001:2022-beheersmaatregelen te koppelen aan GDPR, NIS2 en DORA, en auditgereed bewijs op te leveren.