#Leveranciersmanagement
Articles tagged with "Leveranciersmanagement"
73 articles
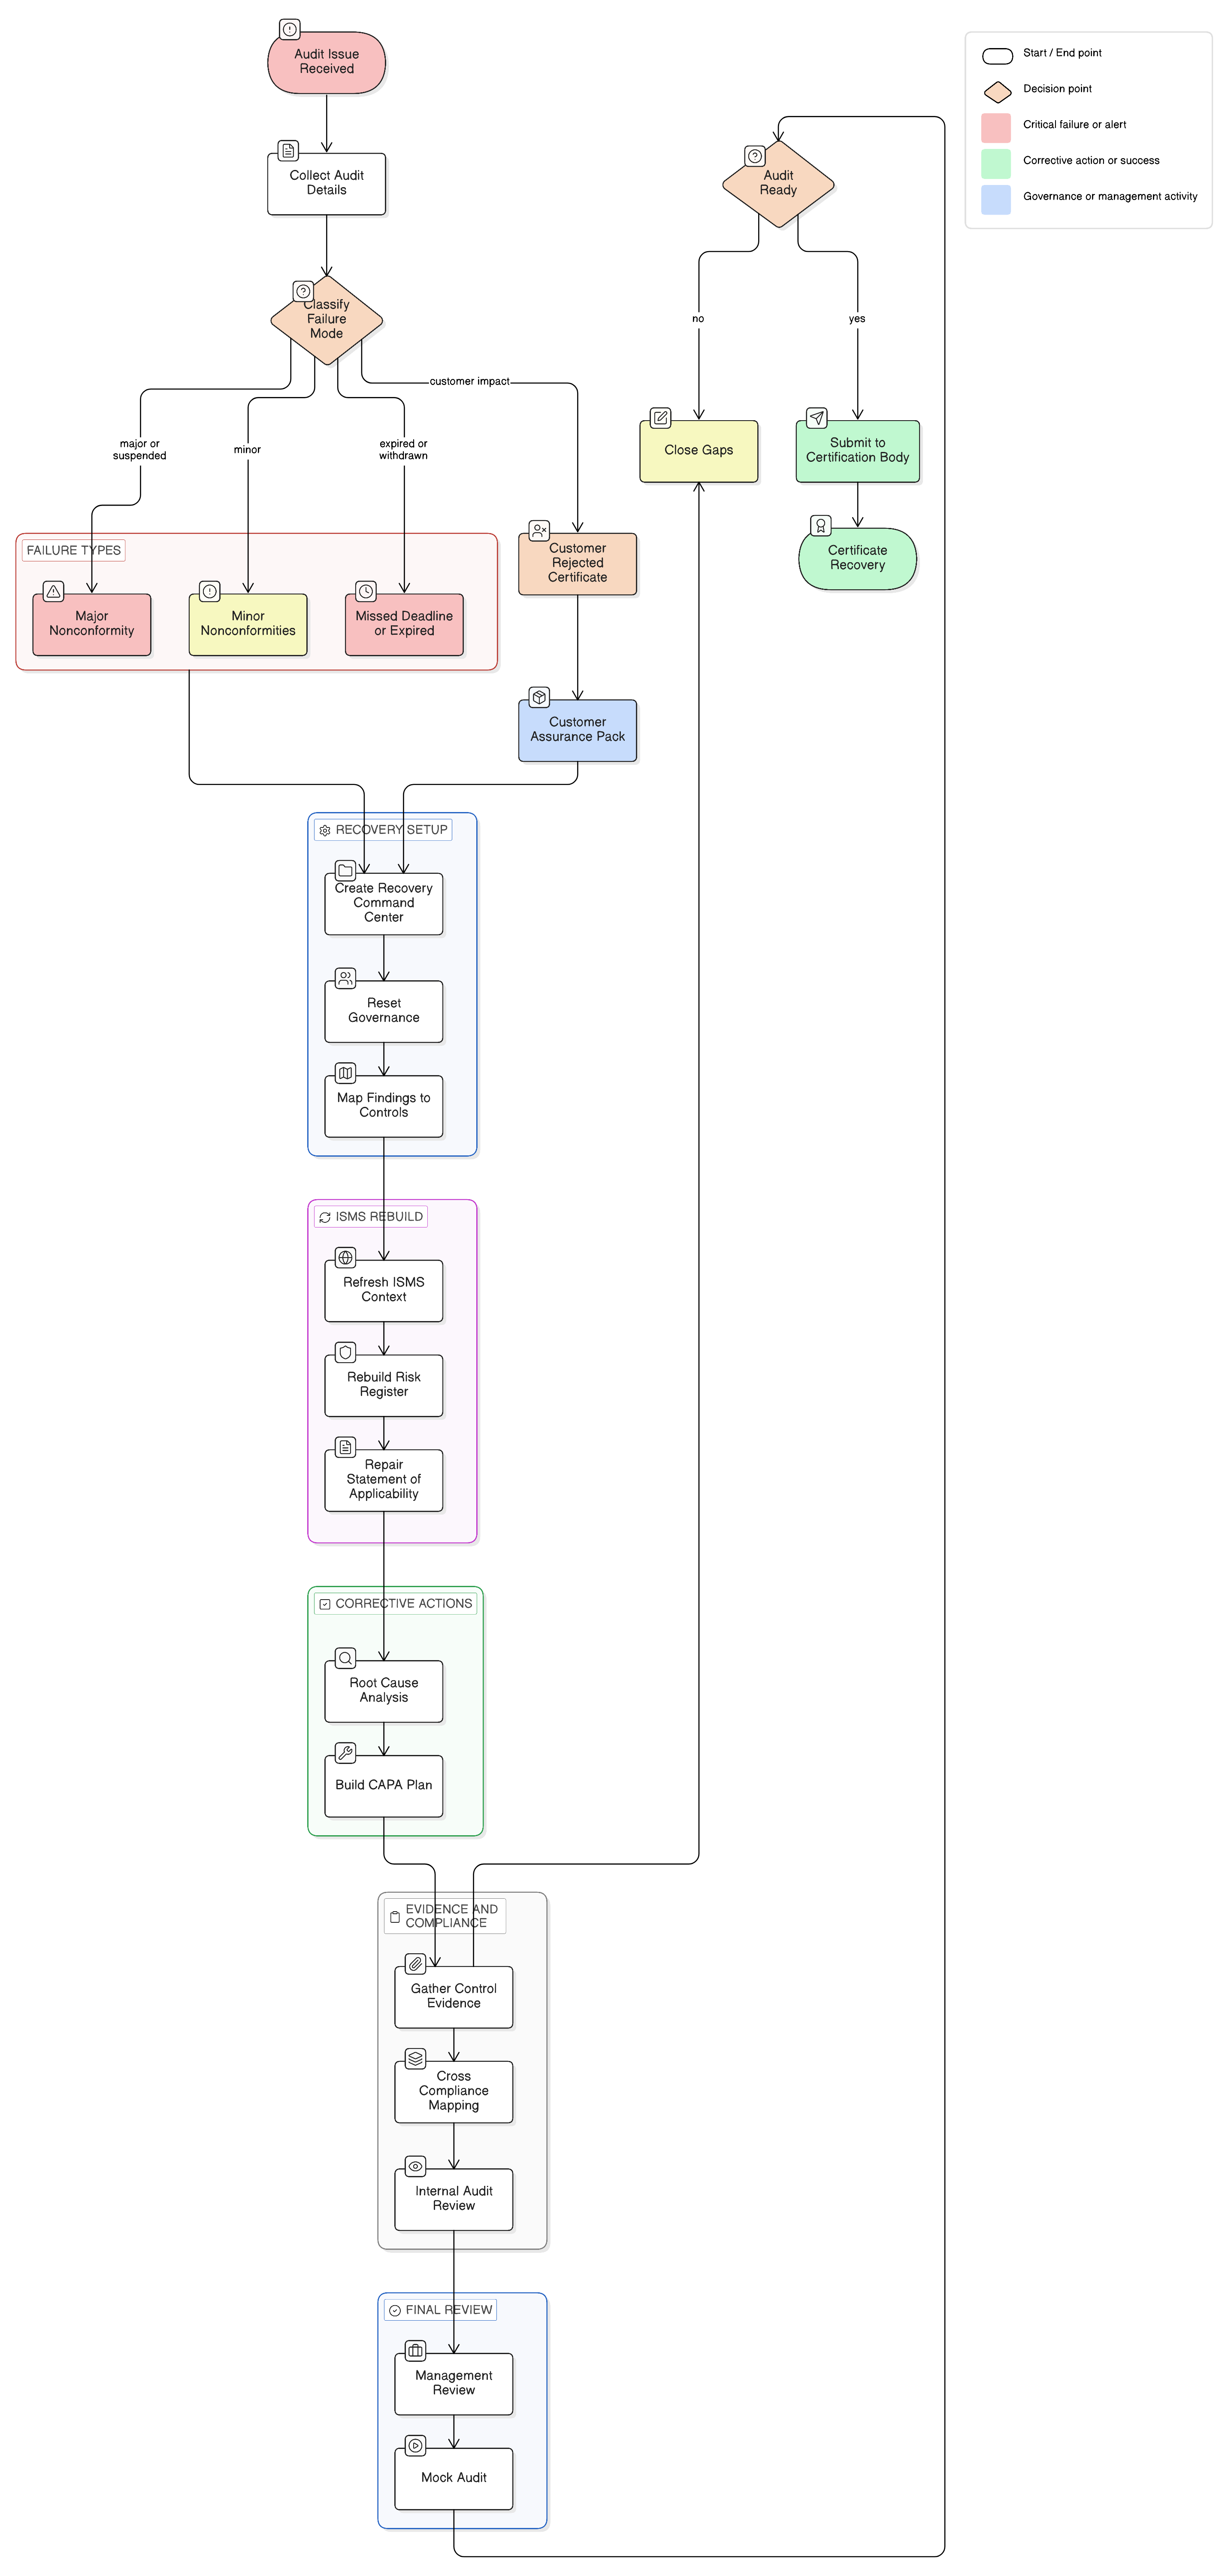
Als uw ISO 27001:2022-transitie is gemist of niet is gehaald, bestaat de herstelroute uit gedisciplineerde triage, herstel van bewijsmateriaal, oorzaakanalyse, herbouw van de SoA en corrigerende maatregelen. Deze gids legt uit hoe Clarysec Zenith Blueprint, beleidsdocumenten en Zenith Controls inzet om het vertrouwen in de audit te herstellen.
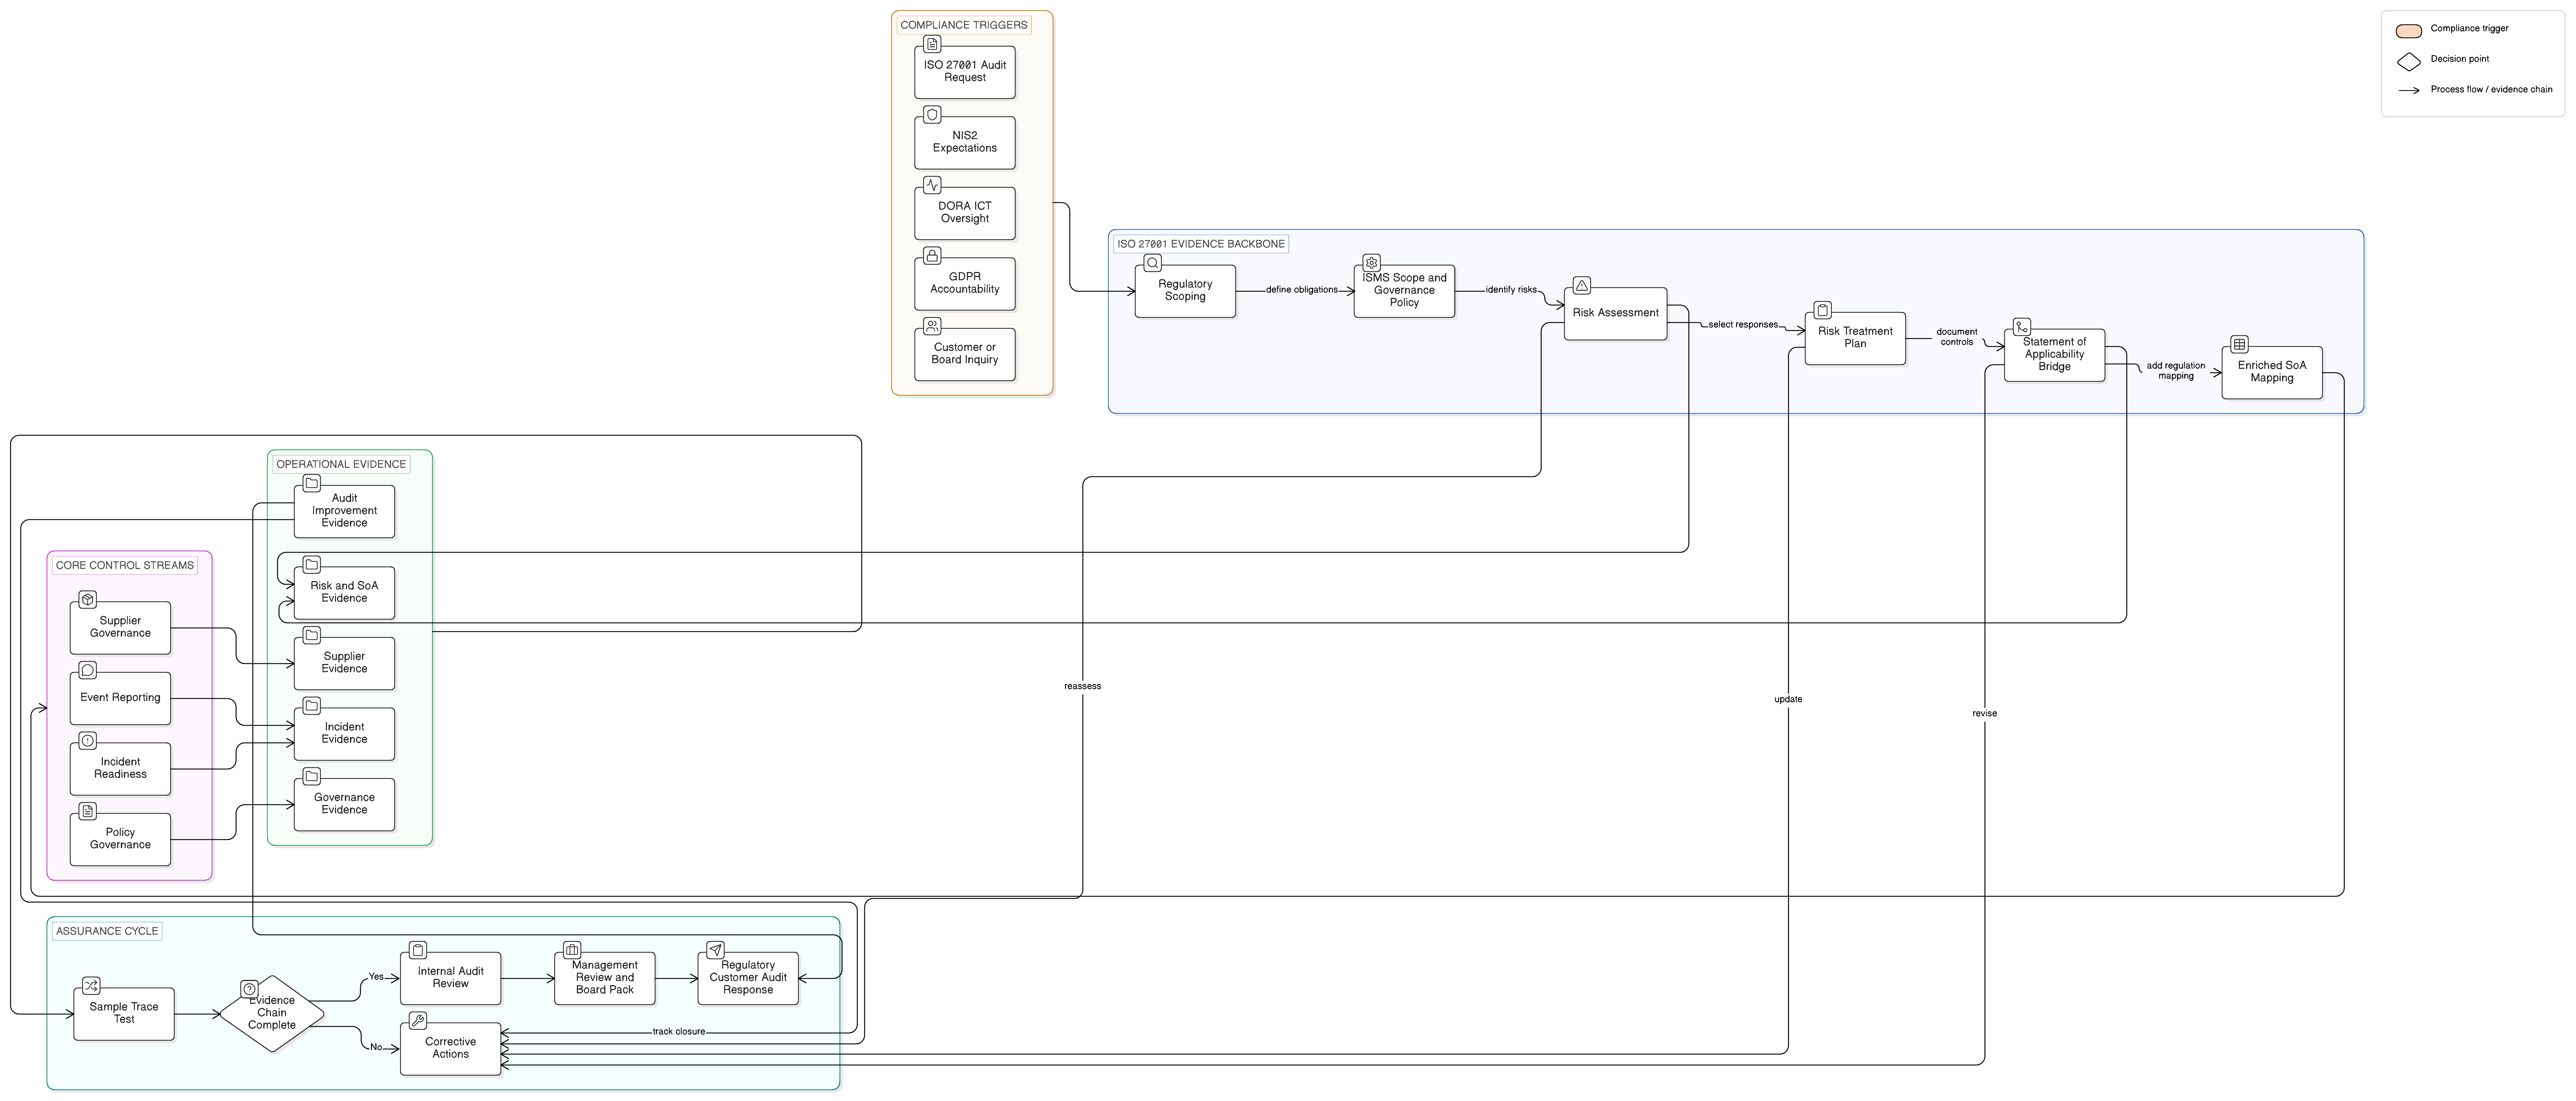
Gebruik ISO 27001:2022, de Verklaring van Toepasselijkheid en Clarysec-beleidsmapping om een auditgereed bewijsfundament op te bouwen voor NIS2, DORA, GDPR, leveranciers, incidenten en toezicht door het bestuur.
Een praktische, auditgereede DORA 2026-roadmap voor financiële entiteiten die ICT-risicobeheer, toezicht op derde partijen, incidentmelding, testen van digitale operationele weerbaarheid en TLPT implementeren met Clarysec-beleid, de Zenith Blueprint en Zenith Controls.
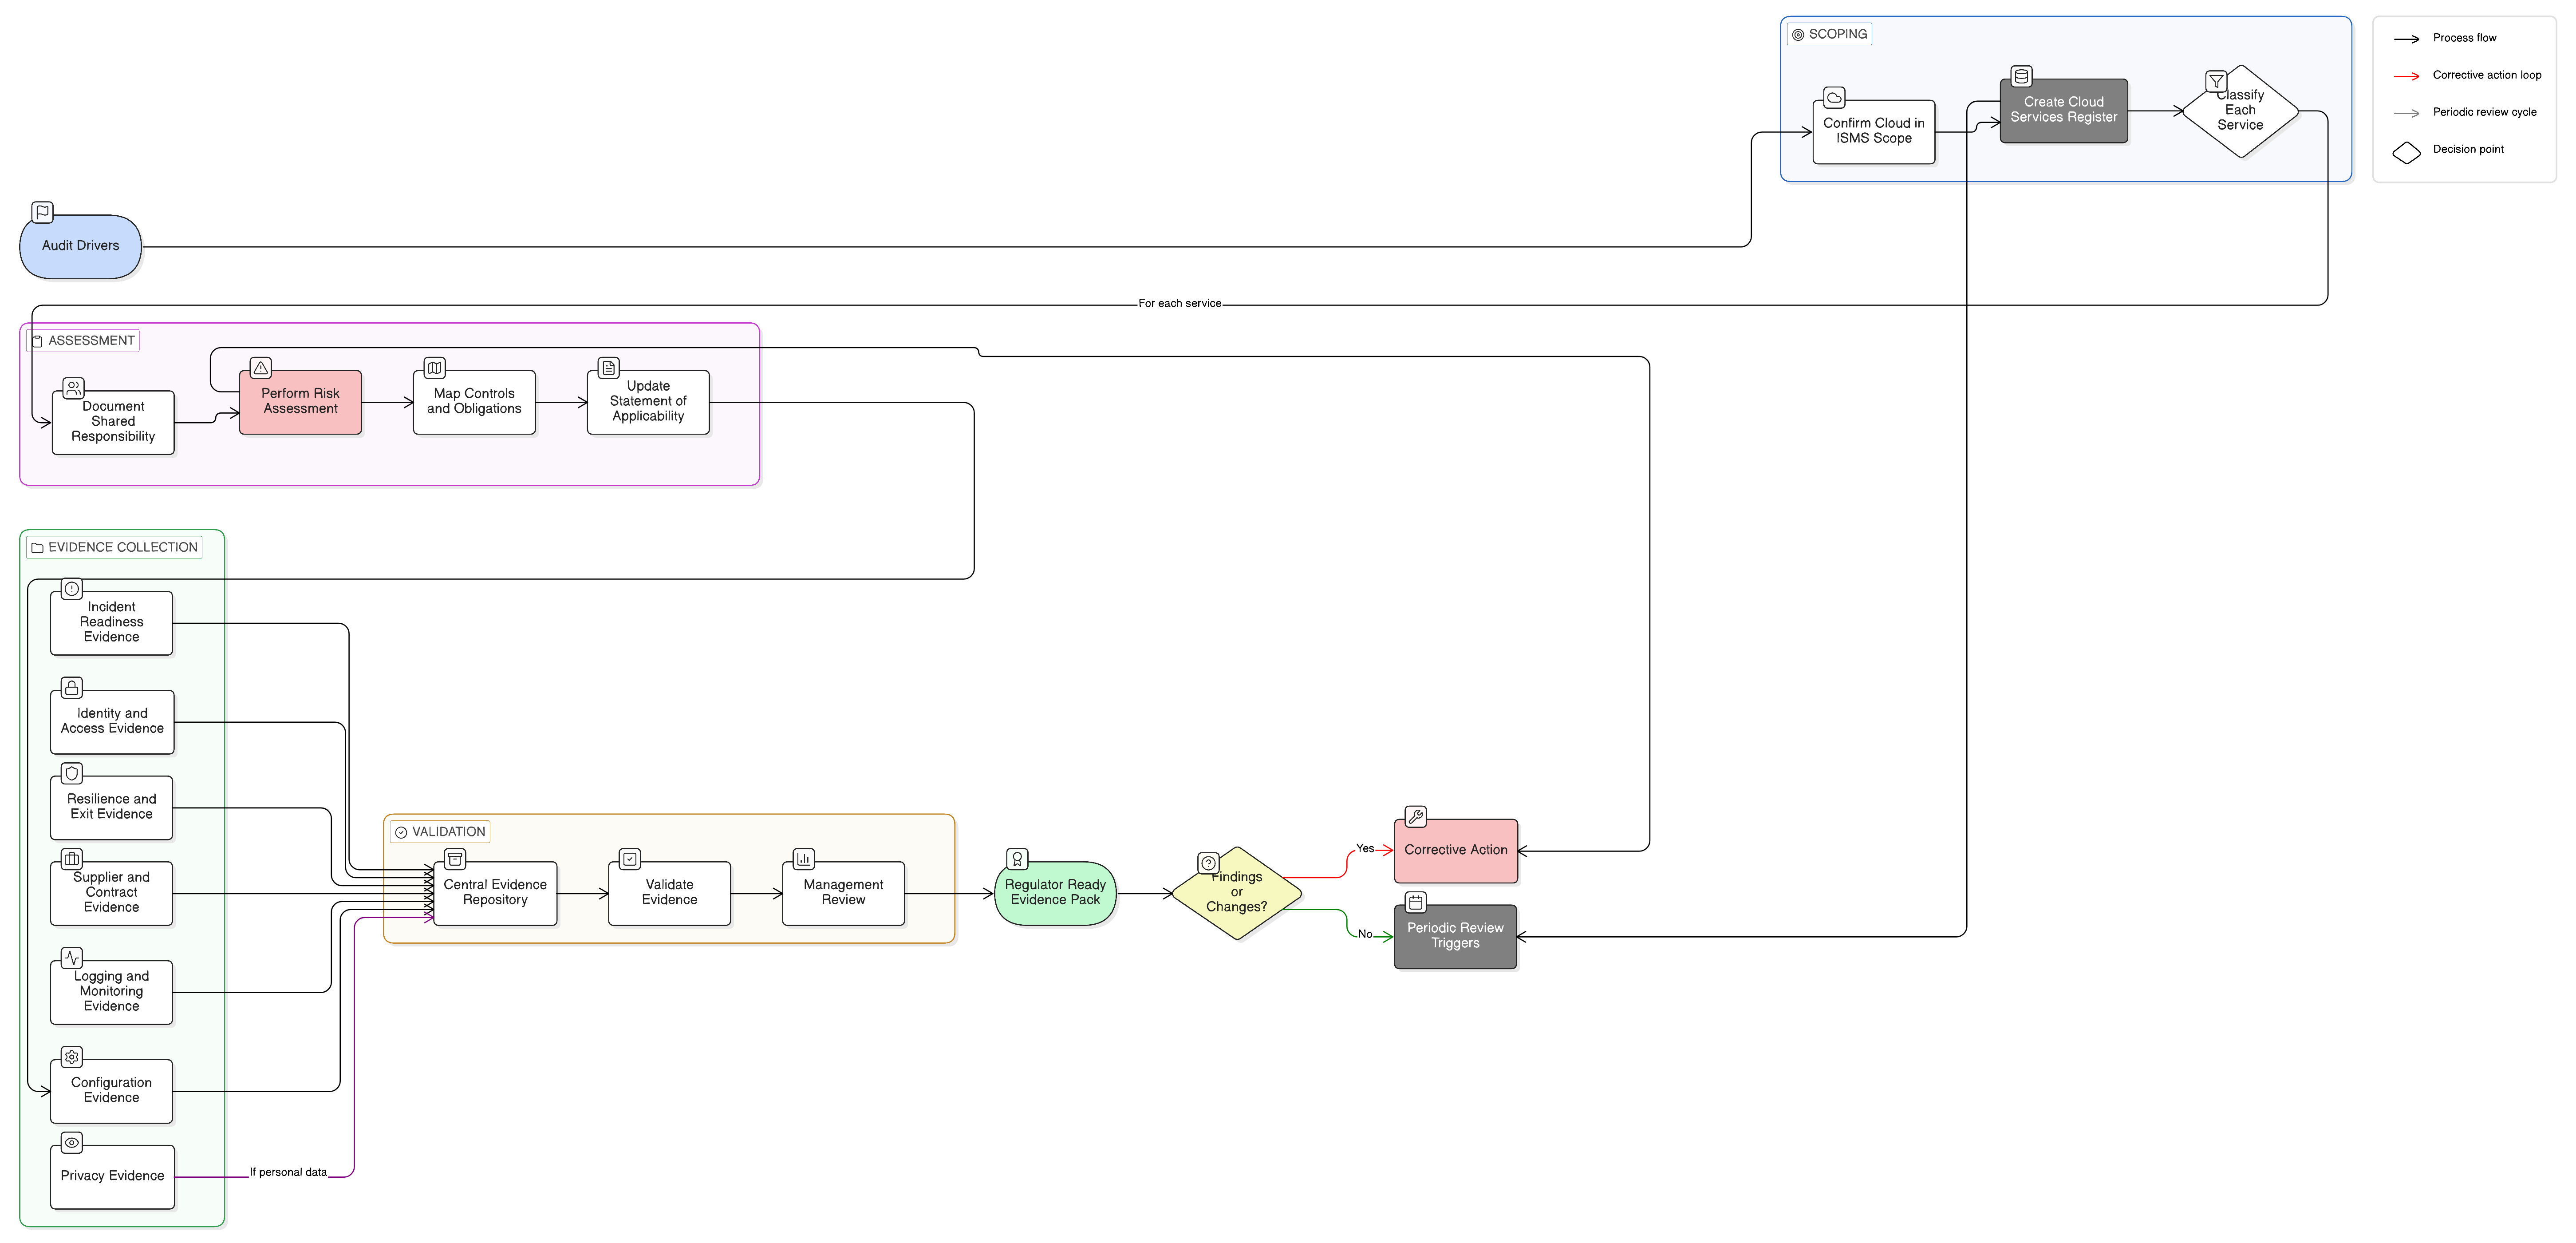
Auditbewijs voor cloudomgevingen schiet tekort wanneer organisaties gedeelde verantwoordelijkheid, SaaS-configuratie, IaaS-beheersmaatregelen, leverancierstoezicht, logging, weerbaarheid en paraatheid voor incidenten niet kunnen aantonen. Deze gids laat zien hoe Clarysec bewijs structureert dat gereed is voor toezichthouders binnen ISO 27001:2022, NIS2, DORA en GDPR.
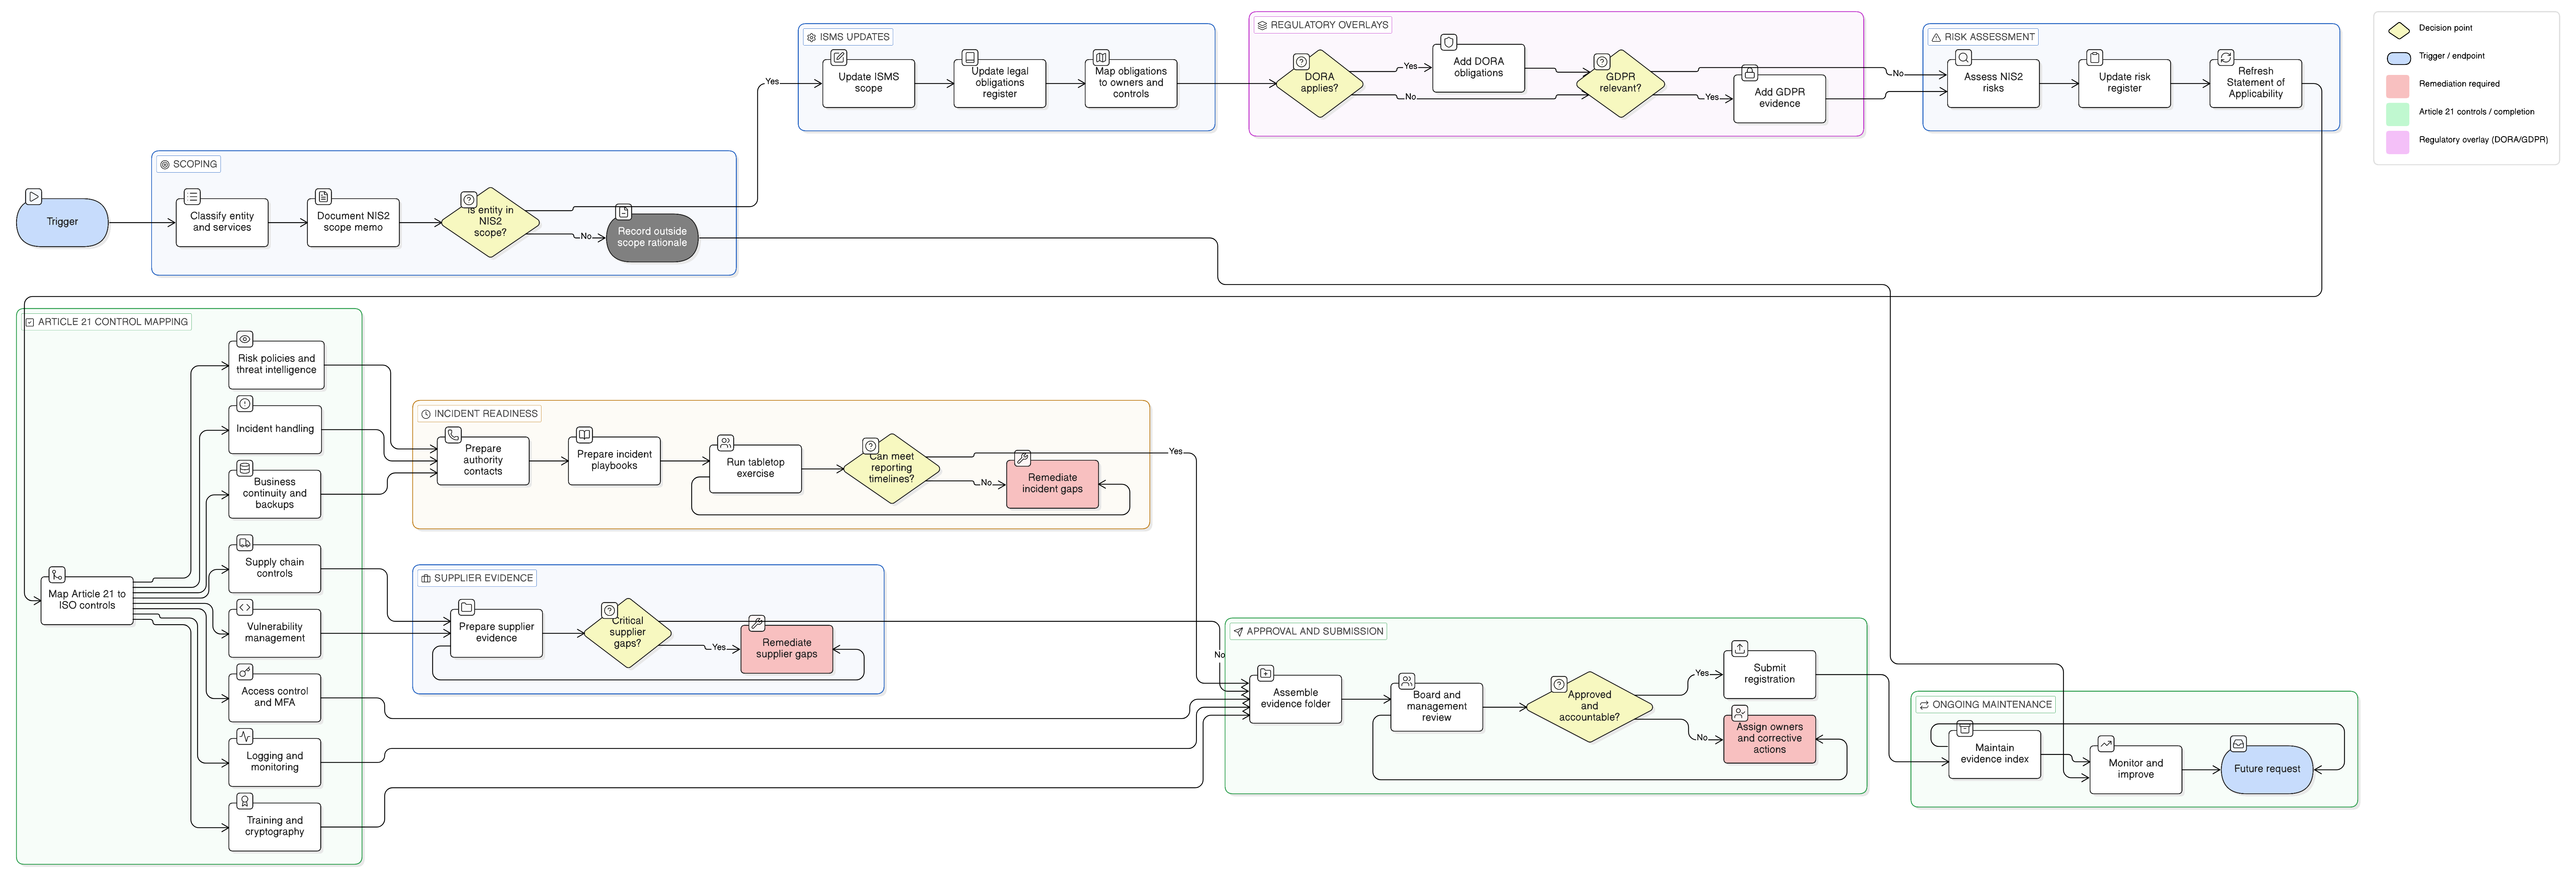
NIS2-registratie is meer dan een indiening via een portaal. Het is het begin van zichtbaarheid voor toezichthouders. Lees hoe u de ISO 27001:2022-scope, risicobeheer, incidentrespons, leveranciersbeheersmaatregelen, mappings naar DORA en GDPR en bewaard bewijsmateriaal omzet in een NIS2-bewijspakket dat gereed is voor toezichthouders.
Een praktische gids voor het definiëren, goedkeuren, monitoren, onderbouwen en verdedigen van SLA’s voor remediatie van kwetsbaarheden binnen de auditverwachtingen van ISO/IEC 27001:2022, NIS2, DORA, GDPR, NIST CSF 2.0 en COBIT 2019.
Een praktische gids voor CISO’s, compliancemanagers en ICT-dienstverleners om een DORA-testprogramma voor digitale operationele weerbaarheid te besturen en elke test om te zetten in herbruikbaar auditbewijsmateriaal voor ISO/IEC 27001:2022.
Een praktische gids voor het opzetten van een uniform model voor incidenternst dat grote ICT-incidenten onder DORA, significante incidenten onder NIS2 en GDPR-risico bij datalekken koppelt aan ISO/IEC 27001:2022-bewijsmateriaal.
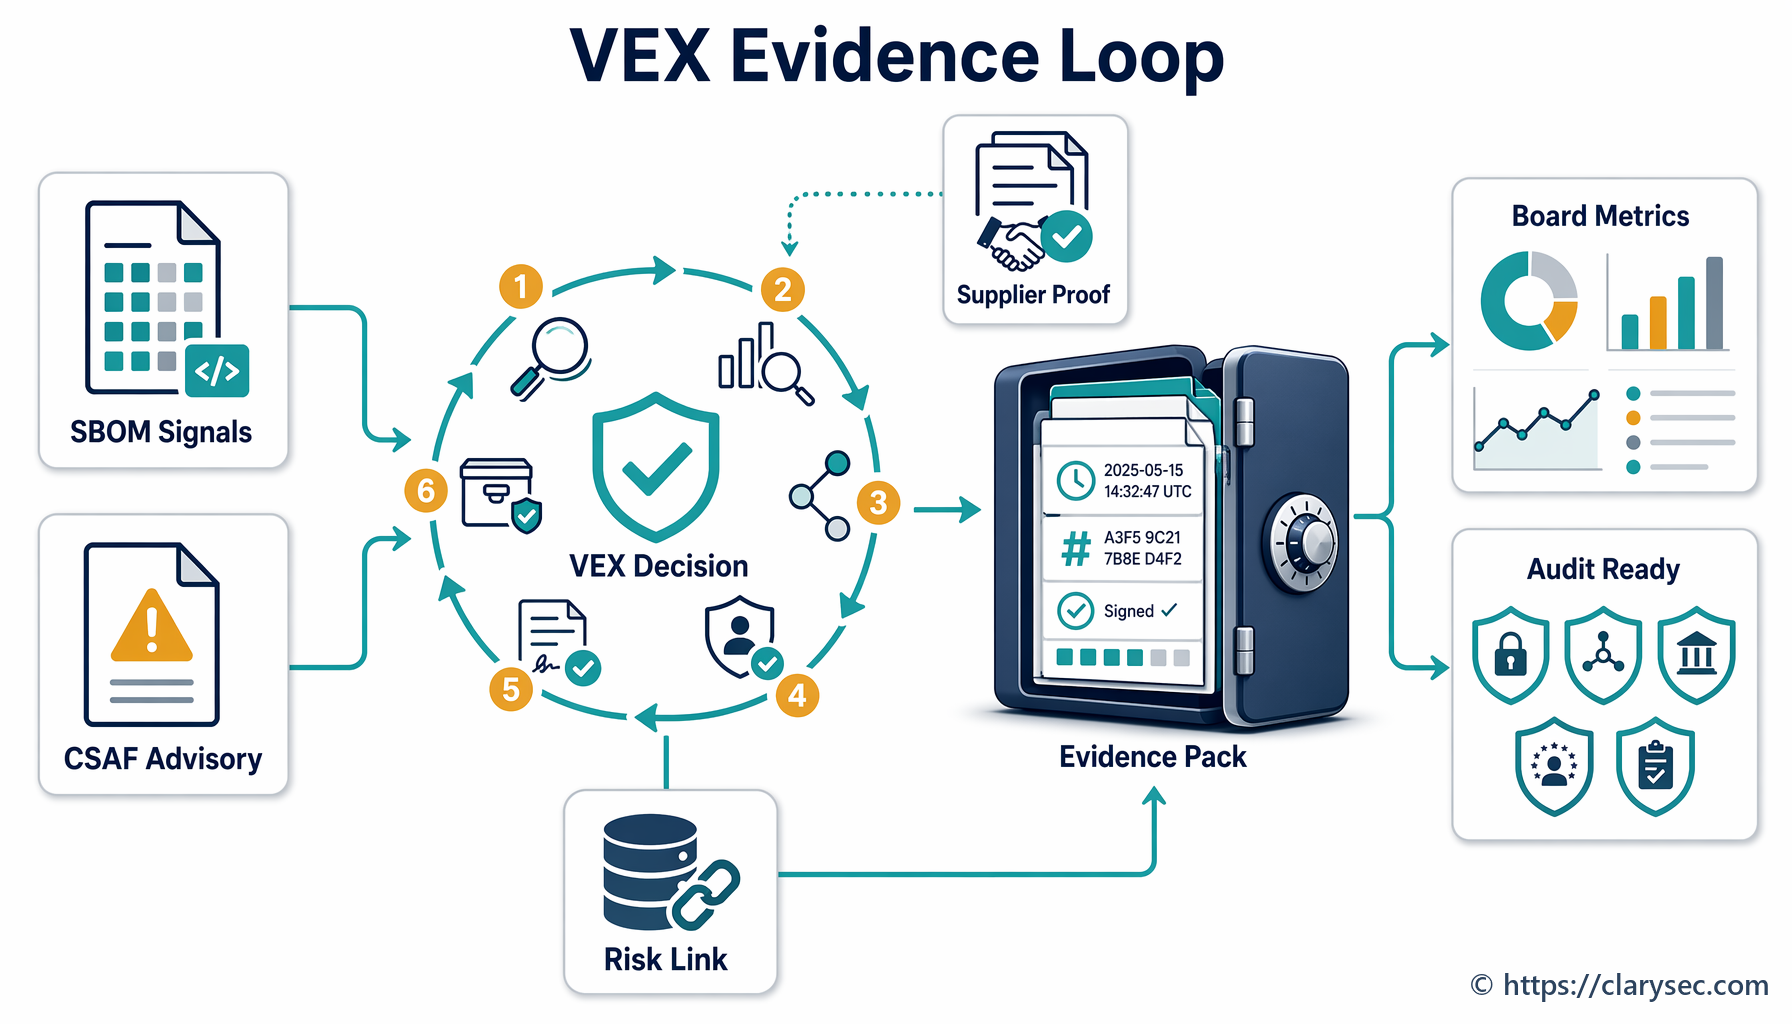
VEX en CSAF vormen de bewijslaag tussen SBOM’s, leveranciersadviezen, kwetsbaarheidstriage en regulatoir bewijs. Deze gids laat zien hoe besluiten over kwetsbaarheidsstatus binnen ISO 27001, NIS2, DORA, GDPR en CRA kunnen worden beheerst.