#Leveranciersmanagement
Articles tagged with "Leveranciersmanagement"
73 articles
Leer hoe u de interne audit en directiebeoordeling binnen ISO/IEC 27001:2022 inzet als uniforme bewijsfunctie voor NIS2, DORA, GDPR, leveranciersrisico, klantassurance en verantwoordingsplicht van het bestuursorgaan.
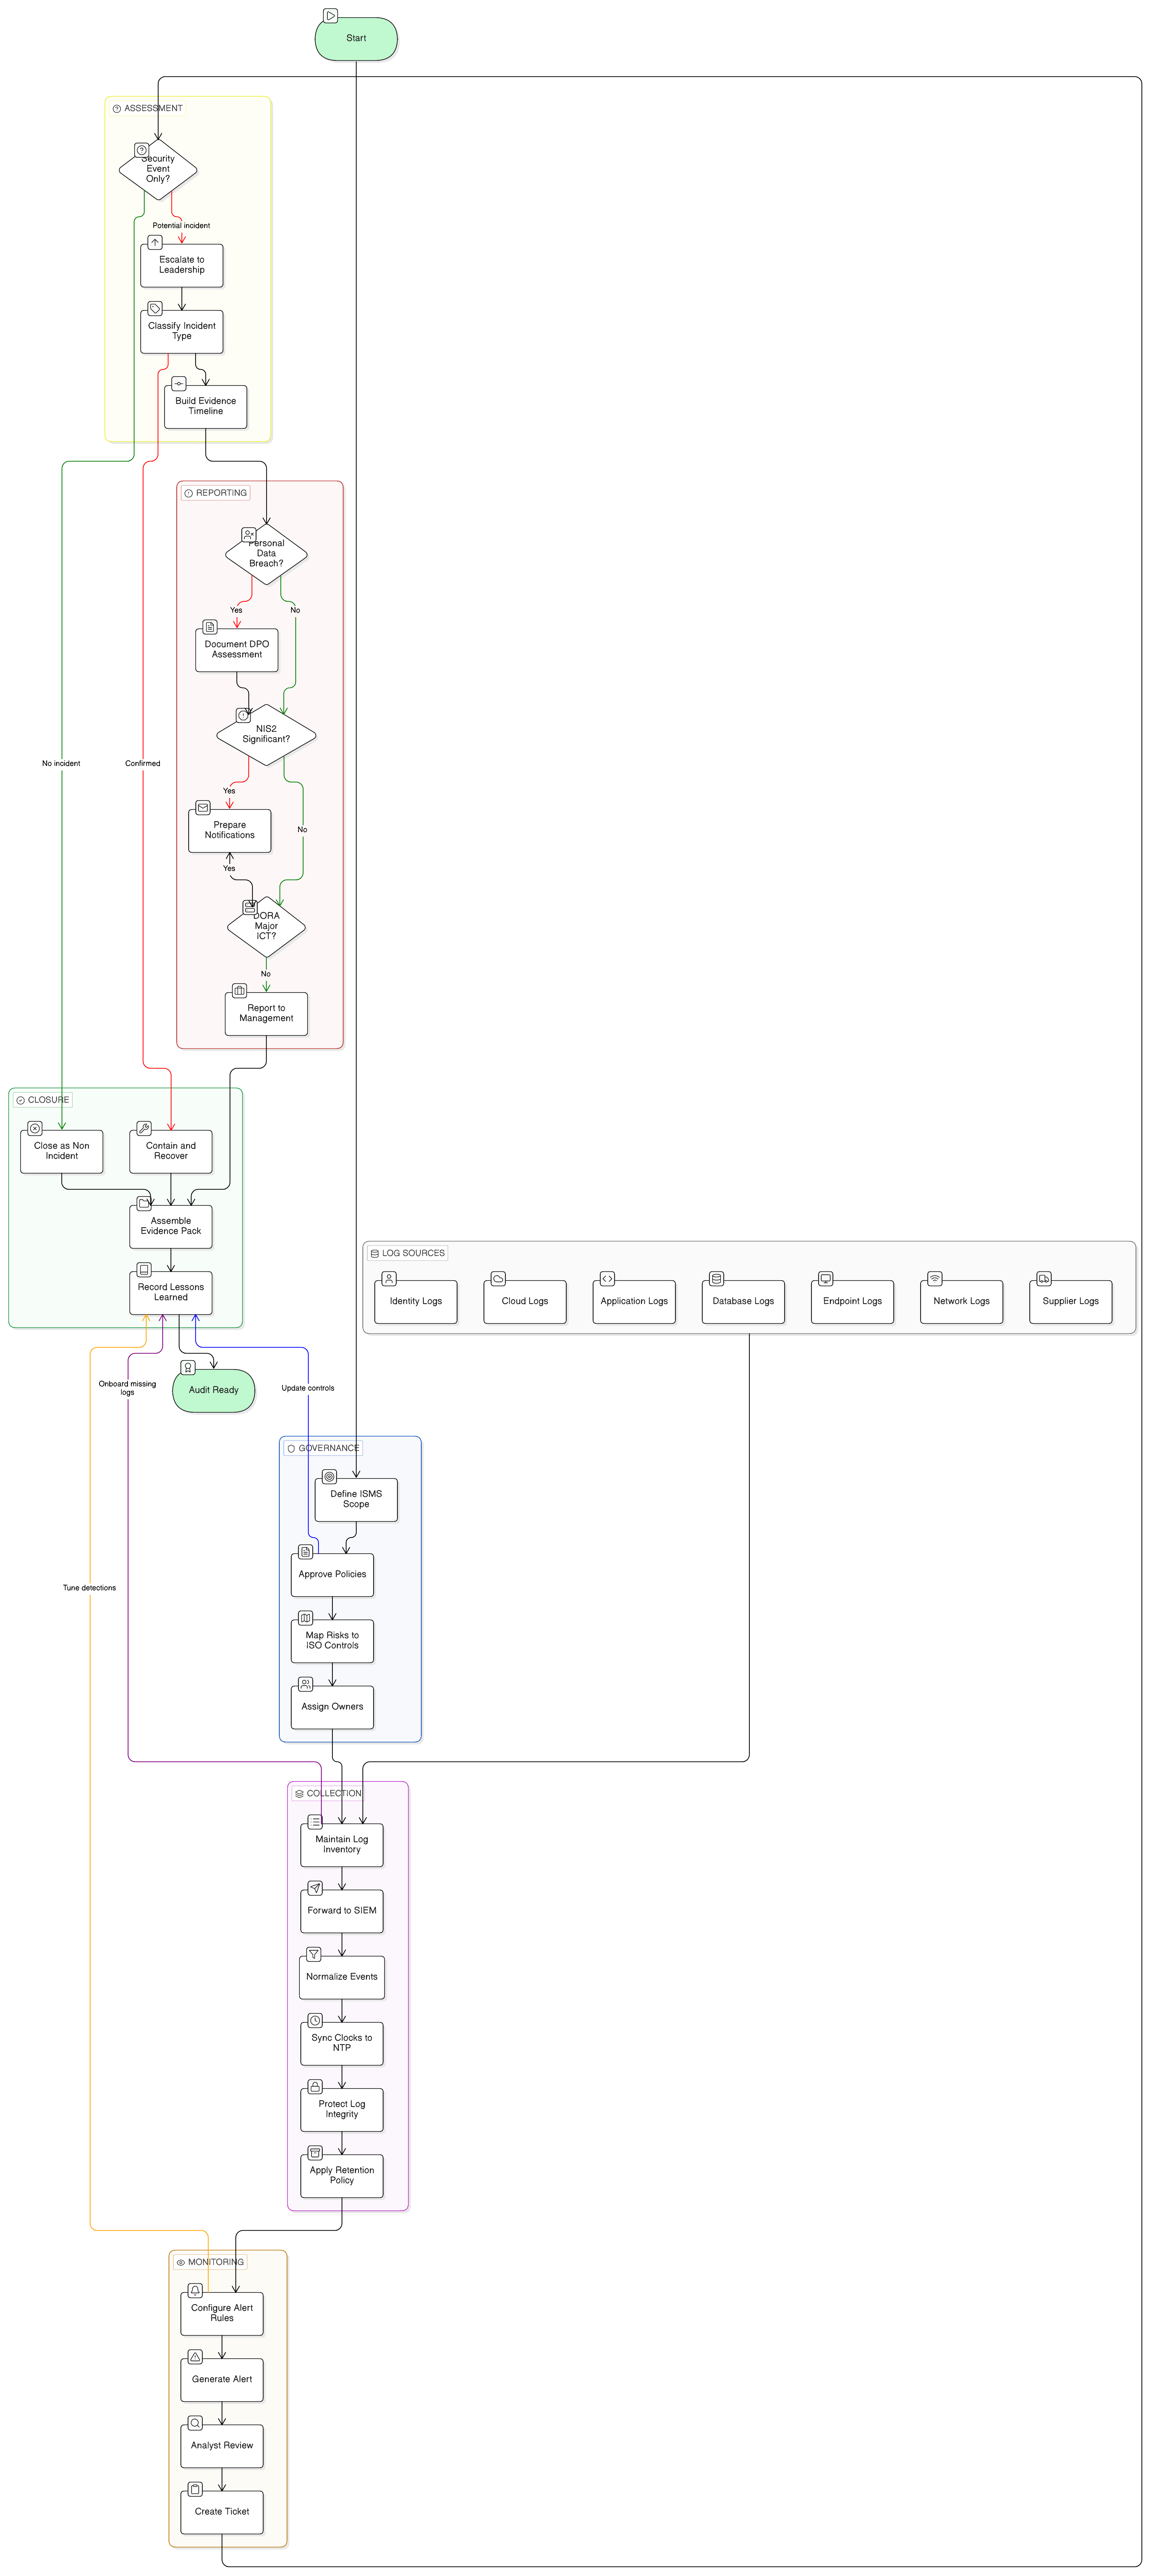
Een praktische gids voor het opbouwen van auditgereed bewijs voor logging en monitoring volgens ISO/IEC 27001:2022 voor NIS2, DORA en GDPR, met mapping van beheersmaatregelen, beleidsclausules, incidentworkflows, logvereisten voor leveranciers en richtlijnen voor een bewijspakket.
Leer hoe u auditklare beheersmaatregelen voor PII-bescherming opzet door ISO/IEC 27001:2022 uit te breiden met ISO/IEC 27701:2025 en ISO/IEC 29151:2022, gemapt op GDPR, NIS2, DORA, NIST-gebaseerde assurance en governanceverwachtingen volgens COBIT 2019.
Zet uitzonderingen op cryptografische beheersmaatregelen om van auditrisico naar bewijs van ISMS-volwassenheid. Deze kerngids combineert narratief en technische diepgang, met beleidsclausules, controlmappings en praktische checklists voor auditbewijs.
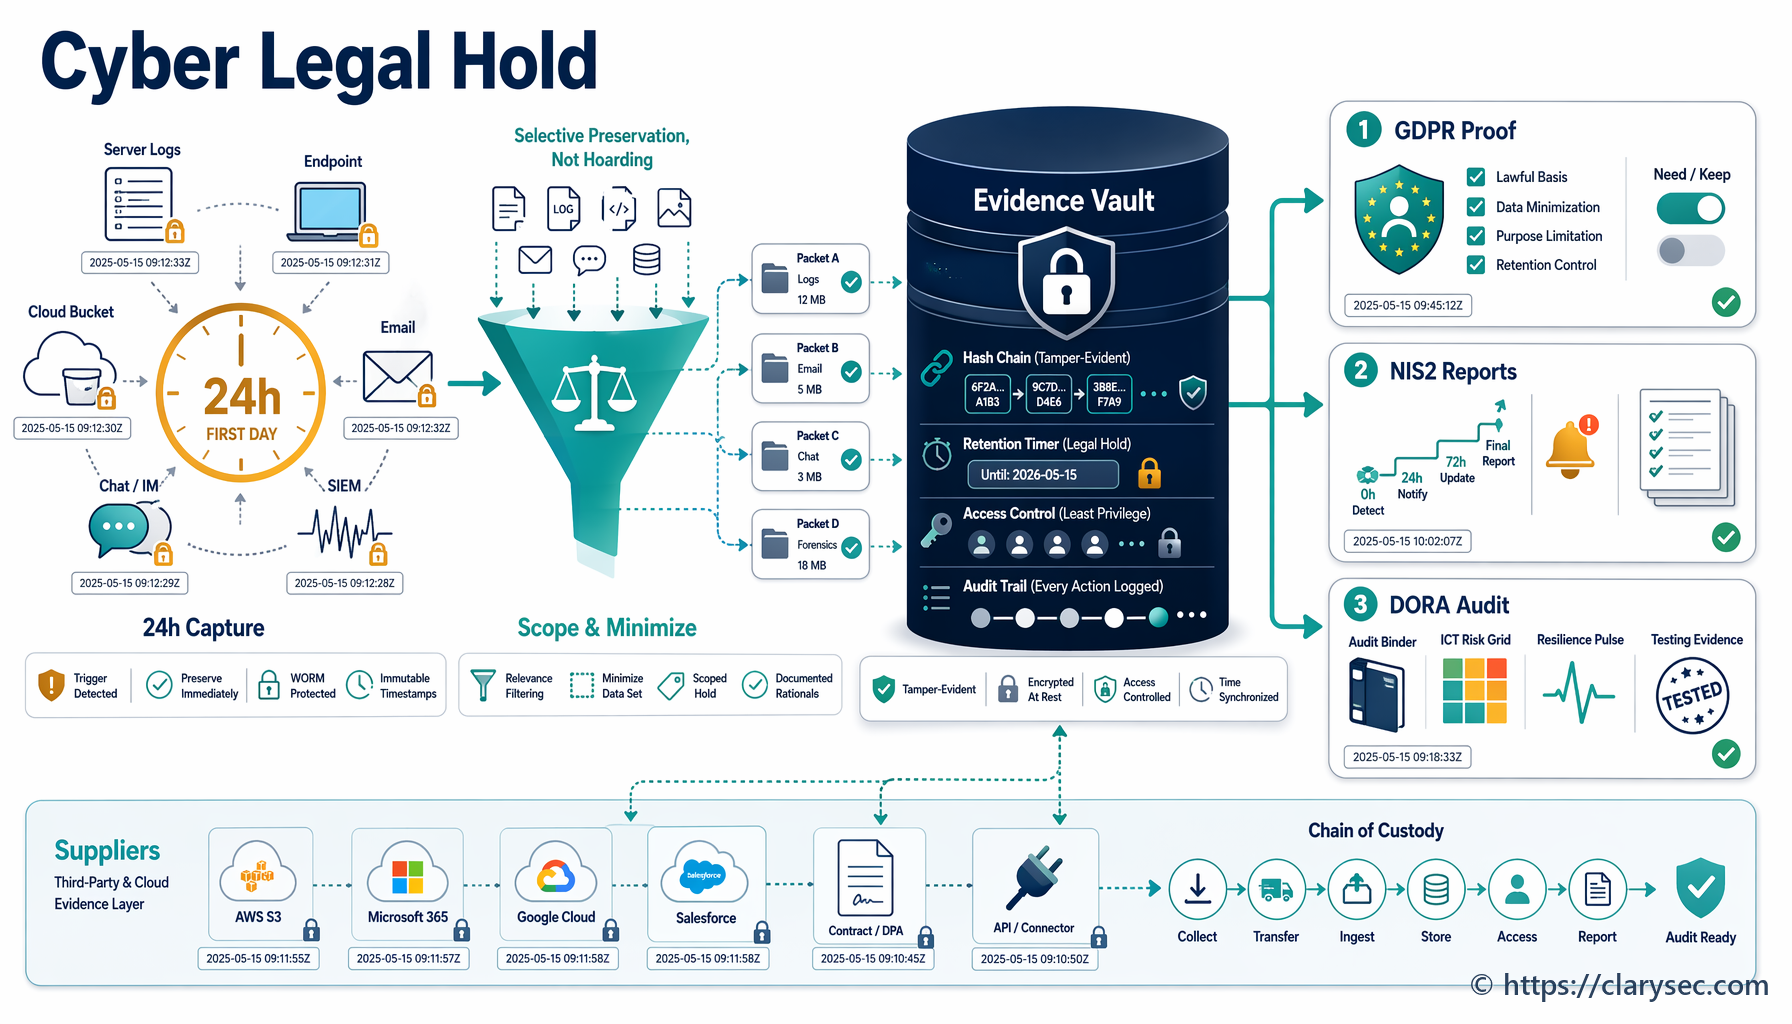
Een praktische CISO-gids voor legal hold bij cyberincidenten en het bewaren van bewijsmateriaal, gekoppeld aan ISO/IEC 27001:2022, GDPR, NIS2, DORA, NIST CSF 2.0 en COBIT 2019.
Een uniforme mapping van NIS2-uitvoeringsverordening 2024/2690 naar ISO/IEC 27001:2022-beheersmaatregelen voor cloud-, MSP-, MSSP- en datacenterproviders. Inclusief Clarysec-beleidsclausules, auditbewijsmateriaal, afstemming op DORA en GDPR, en een praktische implementatieroadmap.
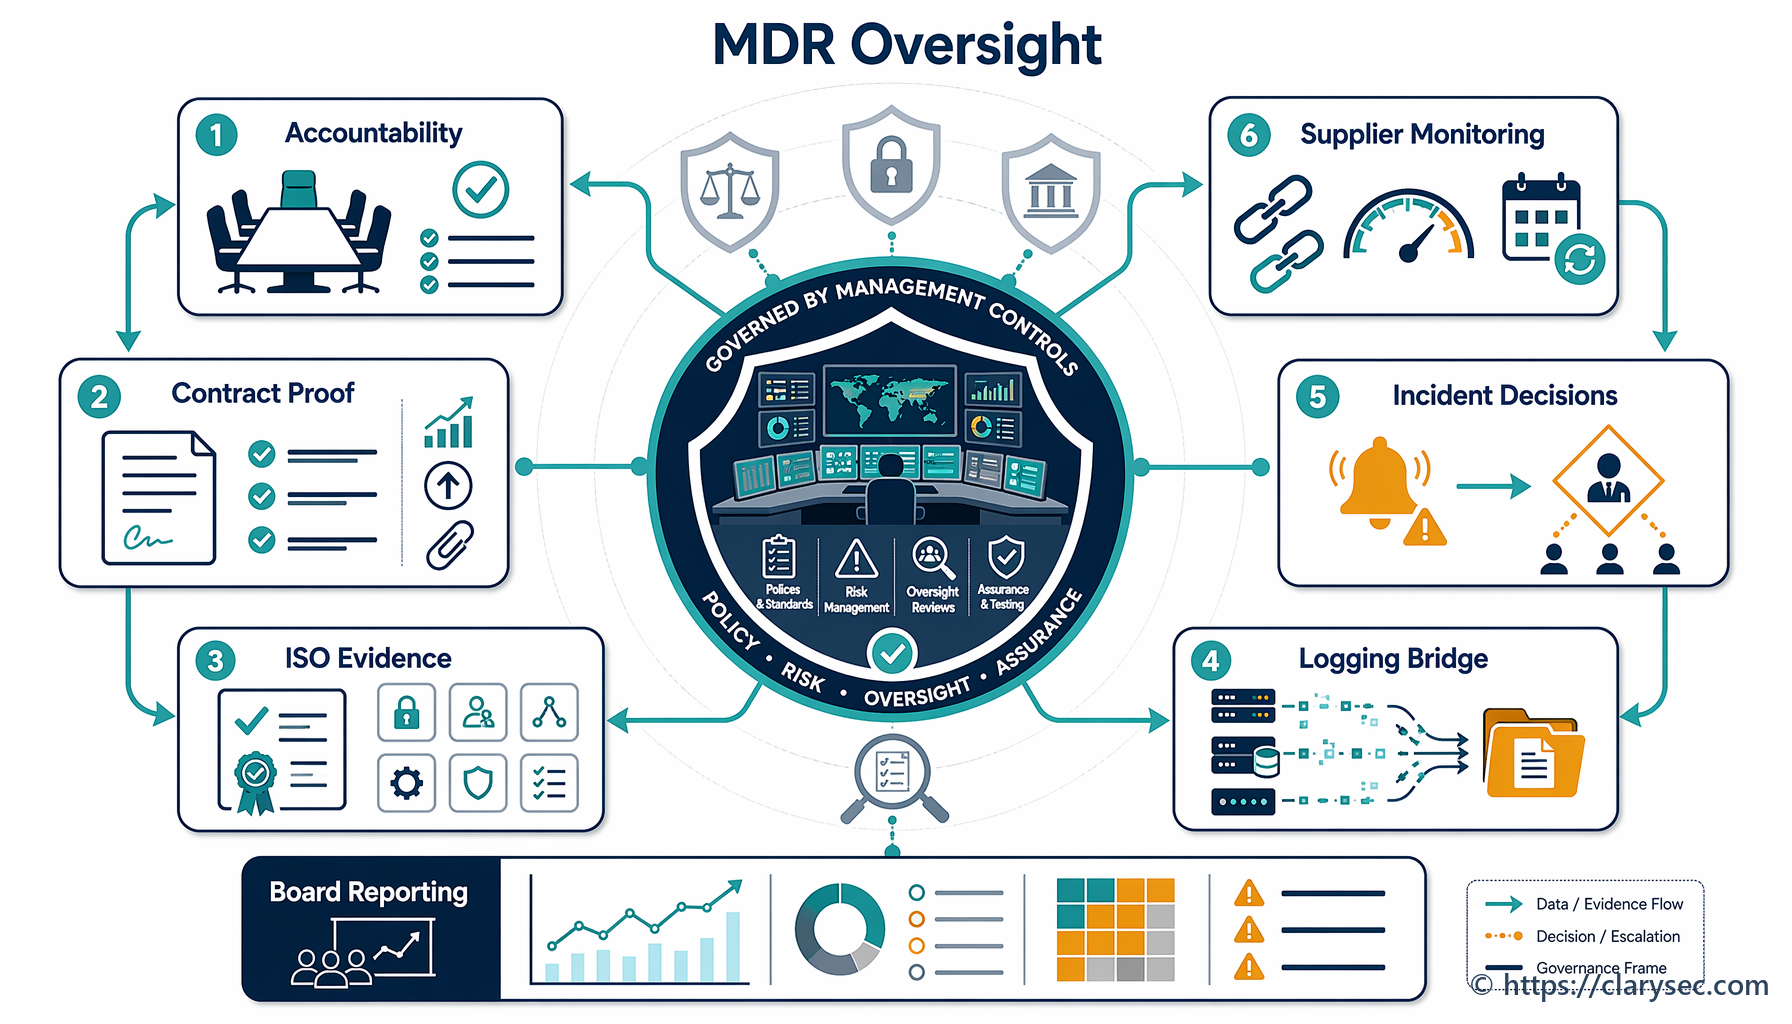
Het uitbesteden van MDR betekent niet dat verantwoordingsplicht wordt uitbesteed. Deze gids laat zien hoe MDR-providers worden aangestuurd met ISO/IEC 27001:2022-bewijsmateriaal, in kaart gebracht op NIS2, DORA, GDPR, NIST CSF 2.0 en COBIT 2019.
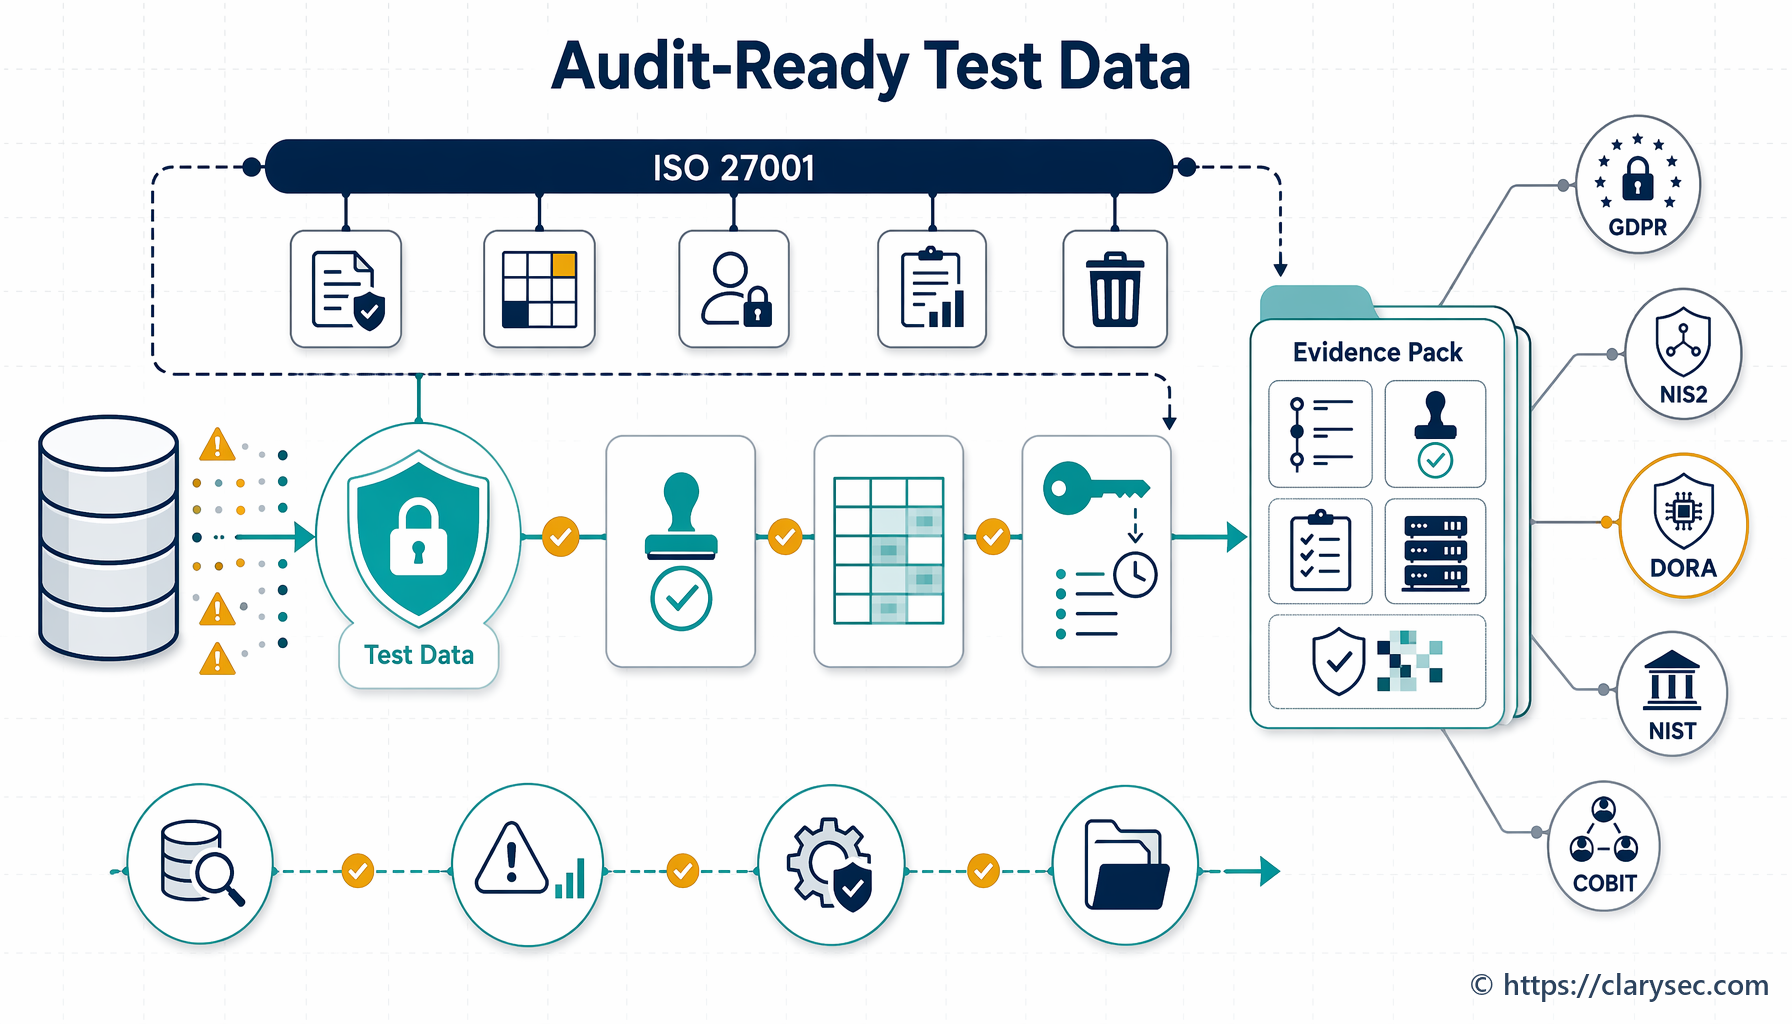
Niet-productieomgevingen zijn inmiddels een serieus auditobject. Deze gids laat zien hoe u testgegevens, stagingomgevingen en QA-workflows beschermt met ISO/IEC 27001:2022-bewijsmateriaal dat is gekoppeld aan GDPR, NIS2, DORA, NIST en COBIT.
Een gezaghebbende gids voor CISO’s, compliancemanagers en bestuurders die technische maatregelen uit NIS2 Article 21 moeten vertalen naar ISO 27001:2022-beheersmaatregelen, beleid, eigenaren, registraties en verdedigbaar bewijsmateriaal.