
Van scans naar auditbewijs: ISO 27001:2022, NIS2, DORA
Een praktische CISO-gids voor het omzetten van kwetsbaarheidsscans, patchlogboeken, risicobesluiten en uitzonderingen in auditgereed bewijs voor ISO 27001:2022, NIS2, DORA, GDPR en COBIT 2019.
Articles tagged with "Logging en Monitoring"
Een praktische CISO-gids voor het omzetten van kwetsbaarheidsscans, patchlogboeken, risicobesluiten en uitzonderingen in auditgereed bewijs voor ISO 27001:2022, NIS2, DORA, GDPR en COBIT 2019.

Dit uitgebreide artikel biedt CISO’s een scenariogedreven gids voor het opzetten van een capaciteit voor forensische gereedheid die voldoet aan strenge wettelijke en auditvereisten binnen NIS2, DORA, ISO 27001 en GDPR.

Een praktische CISO-gids voor het besturen van CI/CD-pipelines als auditeerbare systemen voor de softwaretoeleveringsketen, met buildprovenance, geharde runners, ondertekende artefacten, uitrolbewijsmateriaal en Clarysec-beleidsmappings.

De 24-uursmeldplicht van de NIS2-richtlijn verandert de spelregels. Deze gezaghebbende gids laat CISO’s en auditors zien hoe zij met Clarysec-beleid en cross-compliance toolkits een weerbaar, conform incidentresponsplan ontwerpen dat bestand is tegen toezicht door toezichthouders en echte aanvallen.

CISO’s, compliancemanagers en cloudarchitecten: ontdek hoe u ISO 27001:2022-cloudbeheersmaatregelen operationaliseert voor continue naleving. Praktijkvoorbeelden, technische koppeltabellen en toepasbare blauwdrukken van Clarysec verbinden beveiliging, governance en auditgereedheid over meerdere raamwerken heen.

Netwerkbeveiliging is essentieel voor ISO 27001- en NIS2-compliance en vormt de basis voor risicobeheer, weerbaarheid en aantoonbare naleving richting toezichthouders voor moderne organisaties.
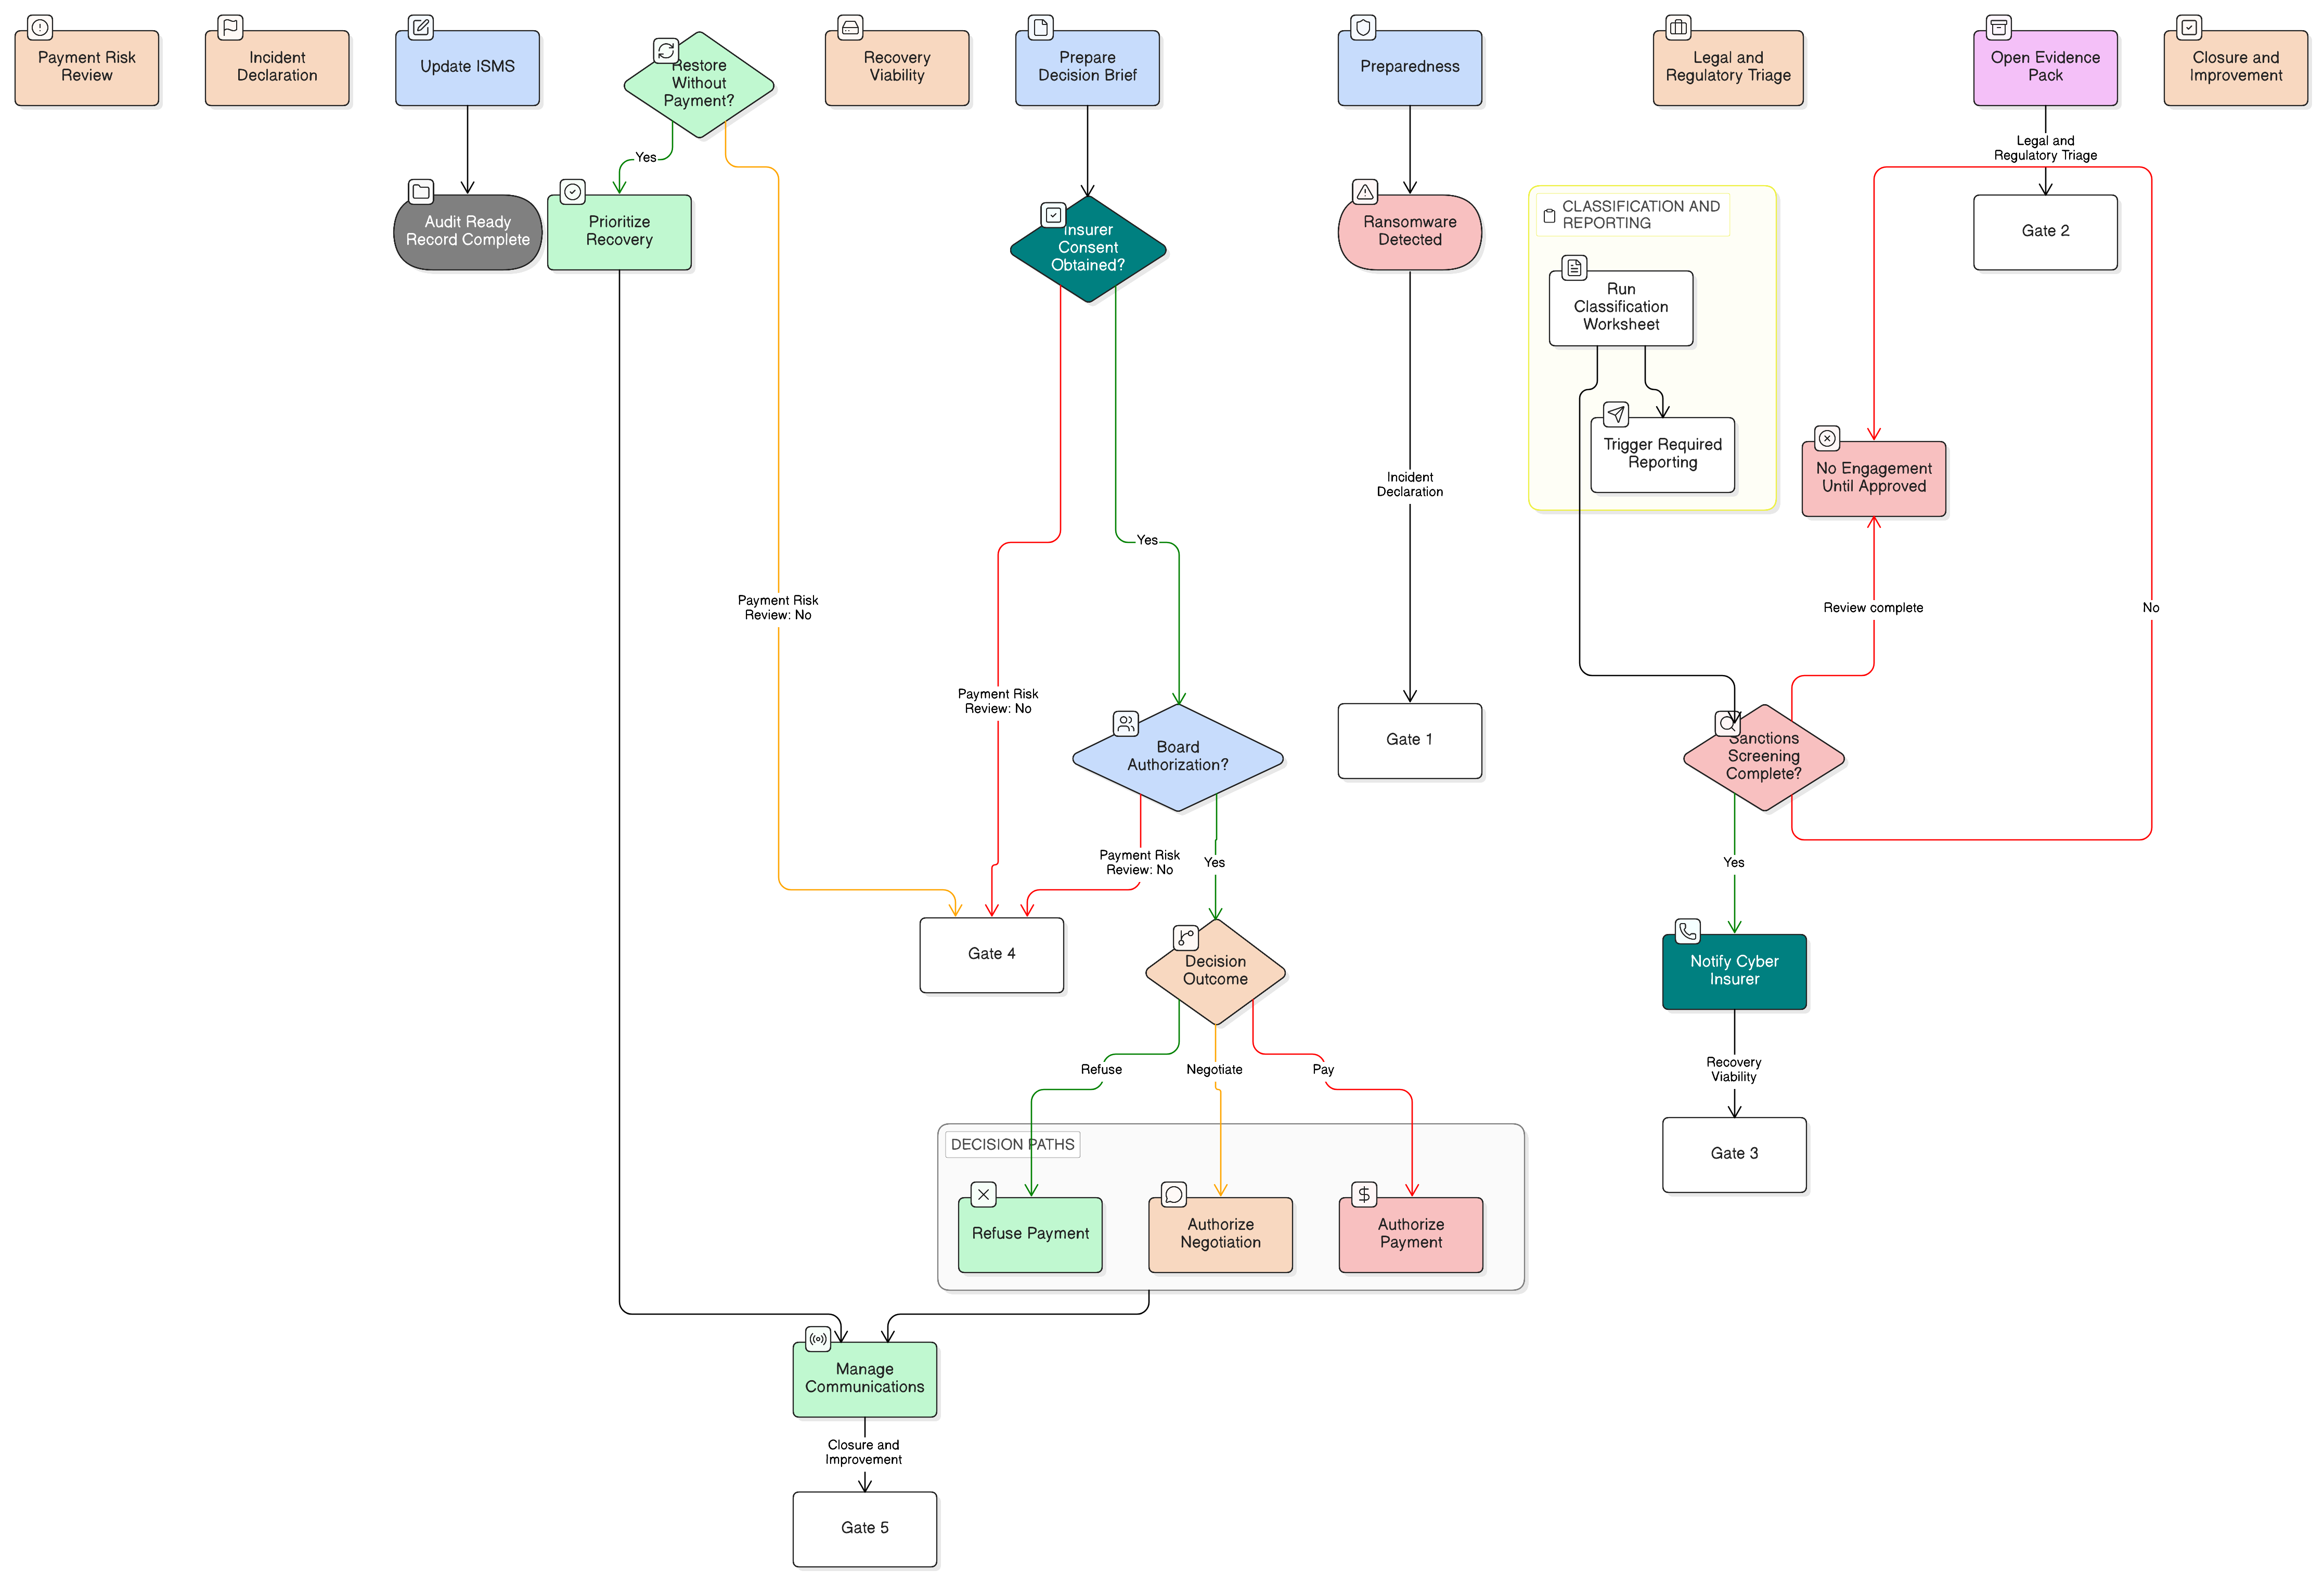
Een praktisch, op ISO 27001:2022 afgestemd kader voor governance rond besluiten over ransomwarebetalingen, sanctiecontroles, bewaring van bewijsmateriaal, goedkeuring door de verzekeraar en rapportage onder NIS2, DORA en GDPR.