
Dreigingsmodellering voor ISO 27001, NIS2 en DORA
Een praktische CISO-gids voor het inzetten van dreigingsmodellering als bewijsmateriaal voor secure-by-design, ISO 27001, NIS2, DORA, CRA, GDPR en klantassurance.
Articles tagged with "Naleving"
Een praktische CISO-gids voor het inzetten van dreigingsmodellering als bewijsmateriaal voor secure-by-design, ISO 27001, NIS2, DORA, CRA, GDPR en klantassurance.

Zet het risico van legacygegevens om in een strategisch voordeel. Deze diepgaande gids behandelt alles van beleidsvorming en mediasanering tot het opbouwen van een auditbestendige audittrail voor gegevensvernietiging, ondersteund door Clarysec’s deskundige stappenplannen en beleidstoolkits.
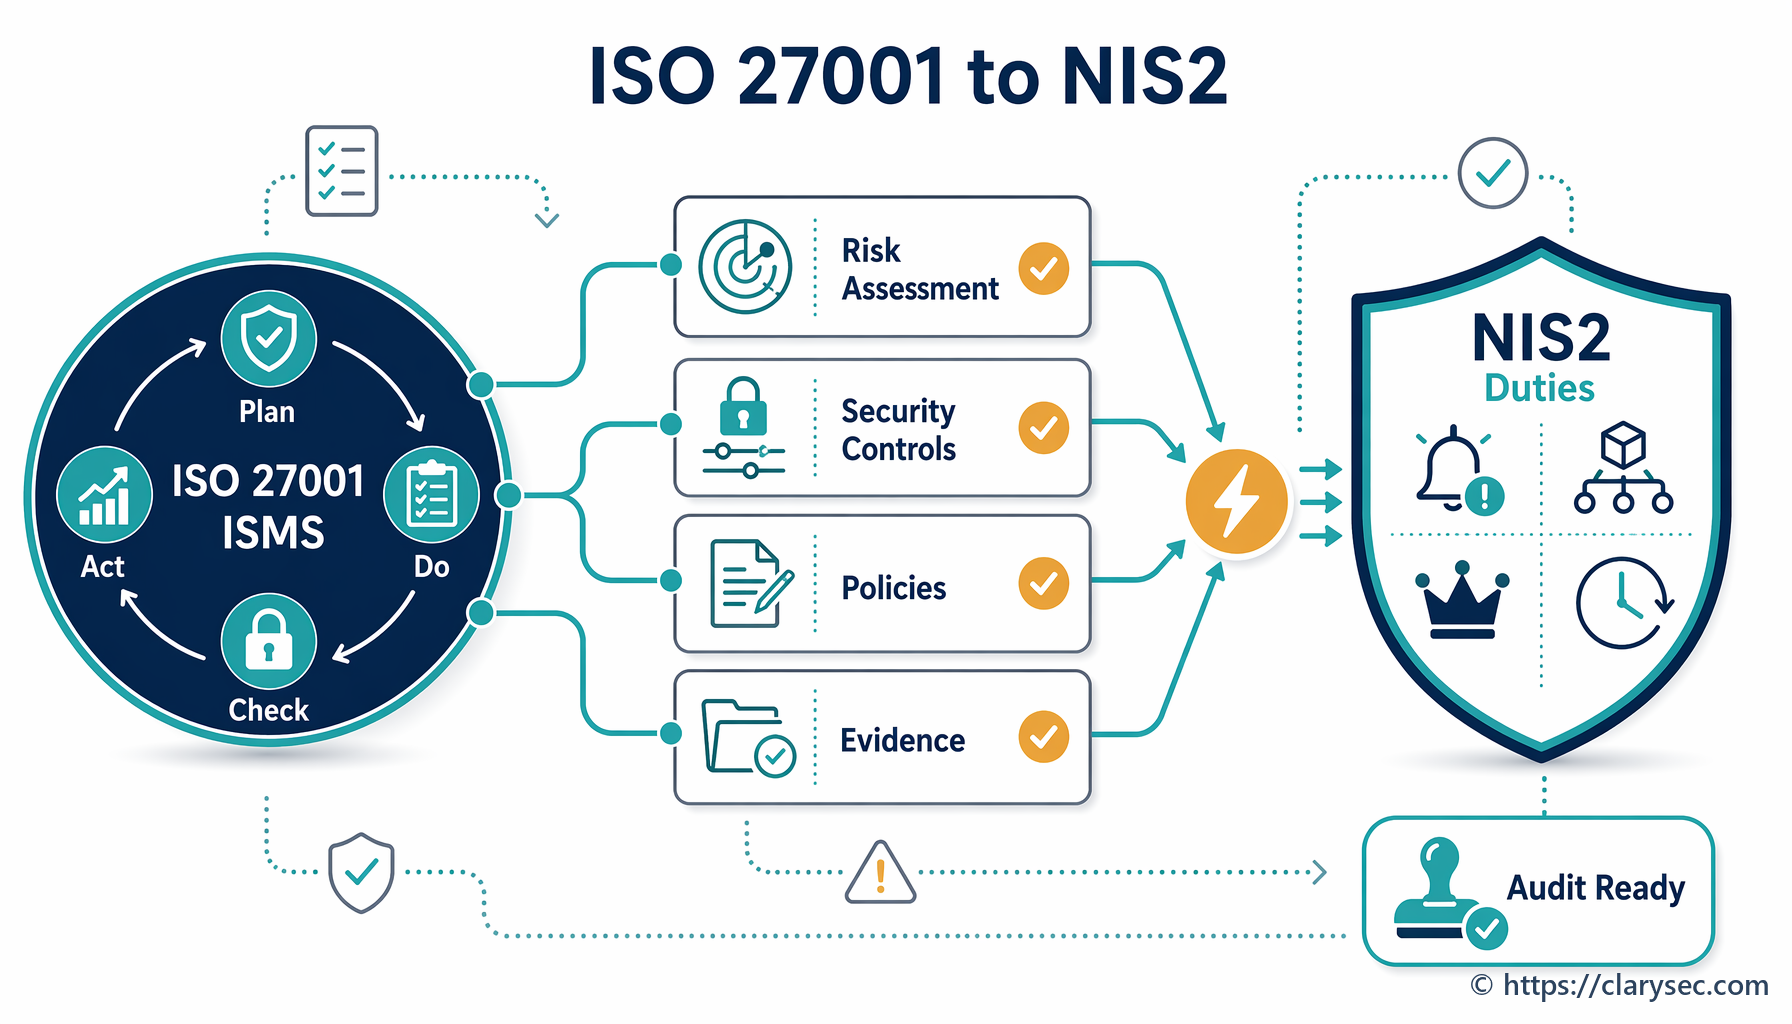
Lees hoe de implementatie van een ISMS op basis van ISO/IEC 27001:2022 een robuust raamwerk biedt dat rechtstreeks invulling geeft aan de kernvereisten voor cybersecurity uit de NIS2-richtlijn.
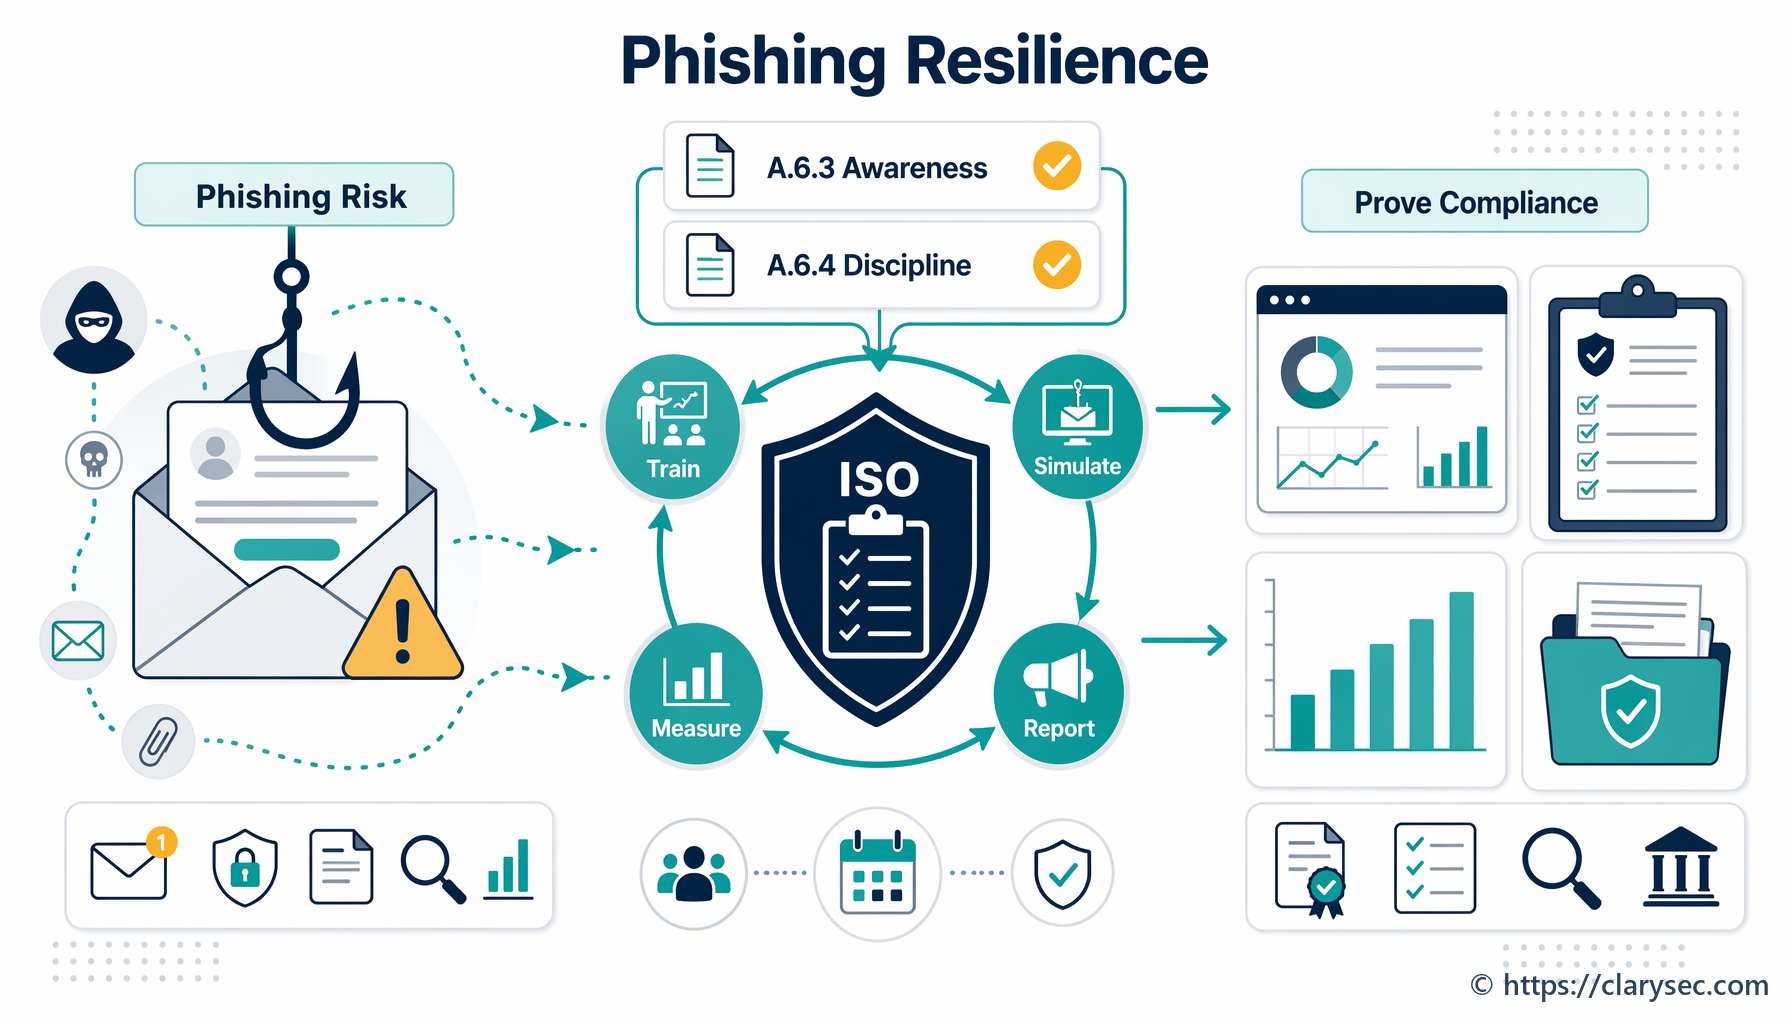
Leer hoe u met ISO 27001:2022-beheersmaatregelen A.6.3 en A.6.4 een meetbaar programma voor phishingweerbaarheid opzet om menselijk risico te verlagen en naleving aan te tonen.