#Toegangsbeveiliging
Articles tagged with "Toegangsbeveiliging"
6 articles
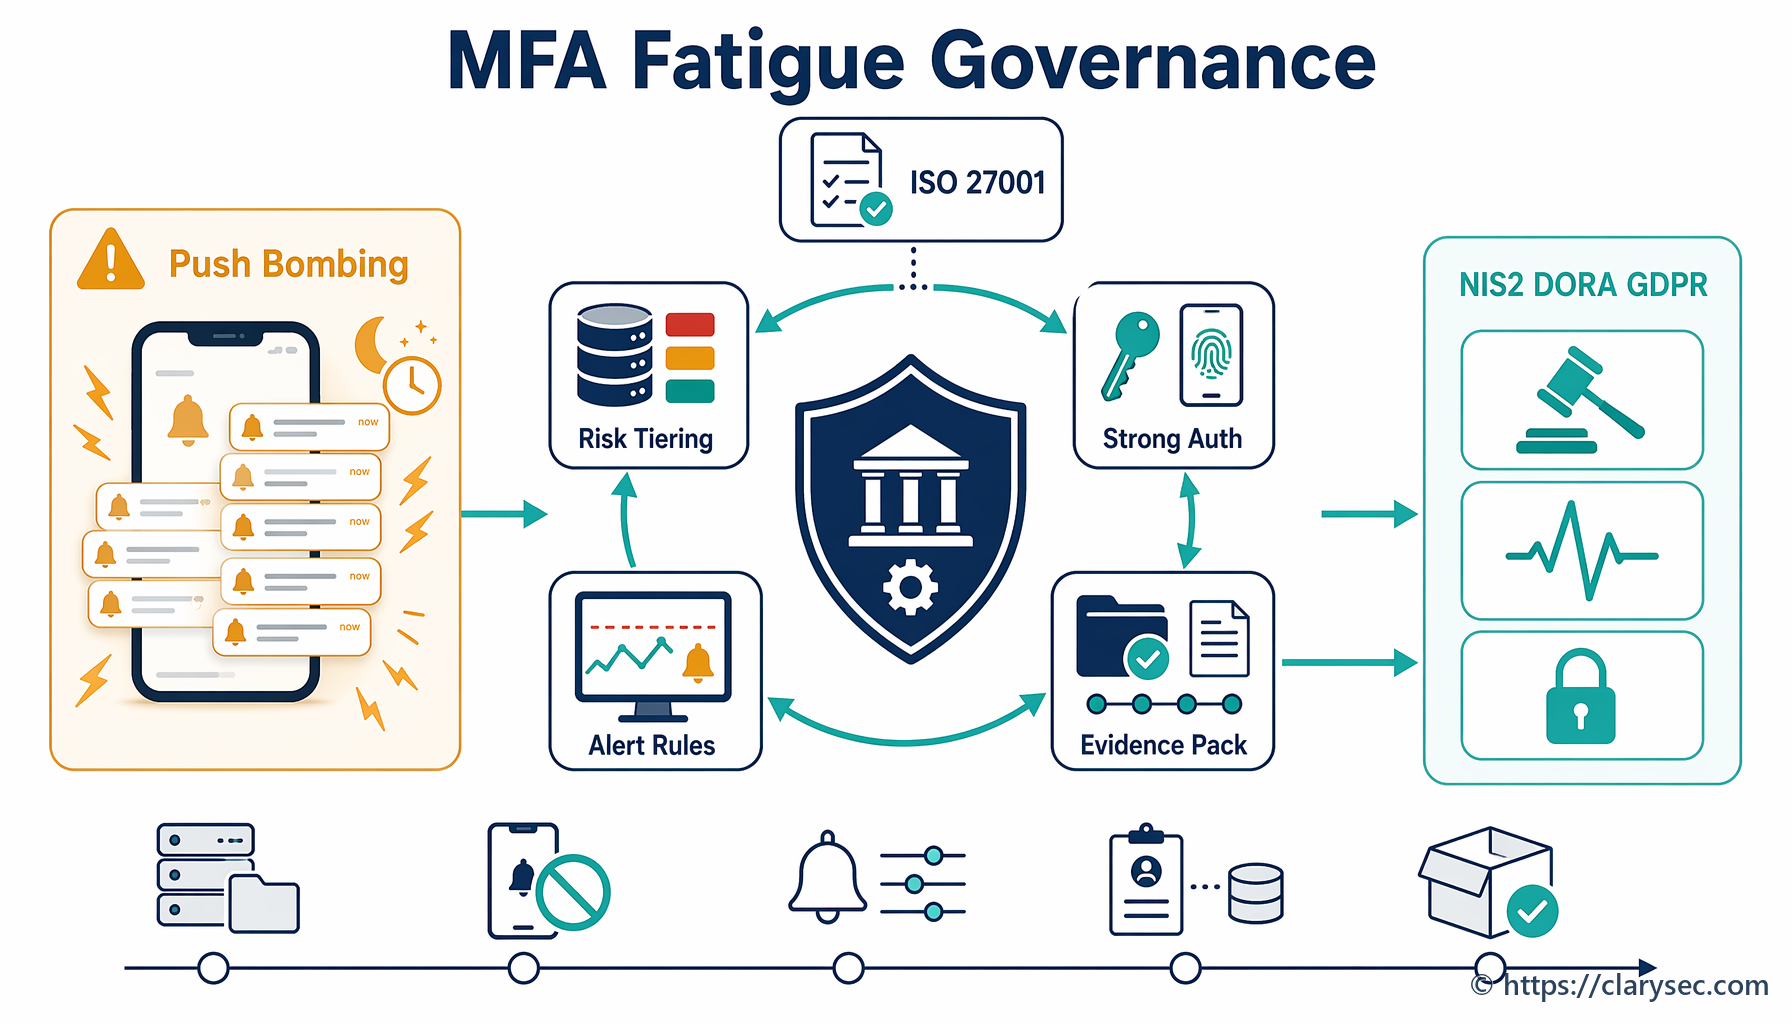
MFA-moeheid is geen gebruikersprobleem en ook geen losse instelling in een identiteitsprovider. Het is een vraagstuk van toegangsgovernance, monitoring, training, incidentrespons en bewijsvoering dat toetsing onder ISO 27001:2022, NIS2, DORA en GDPR moet kunnen doorstaan.
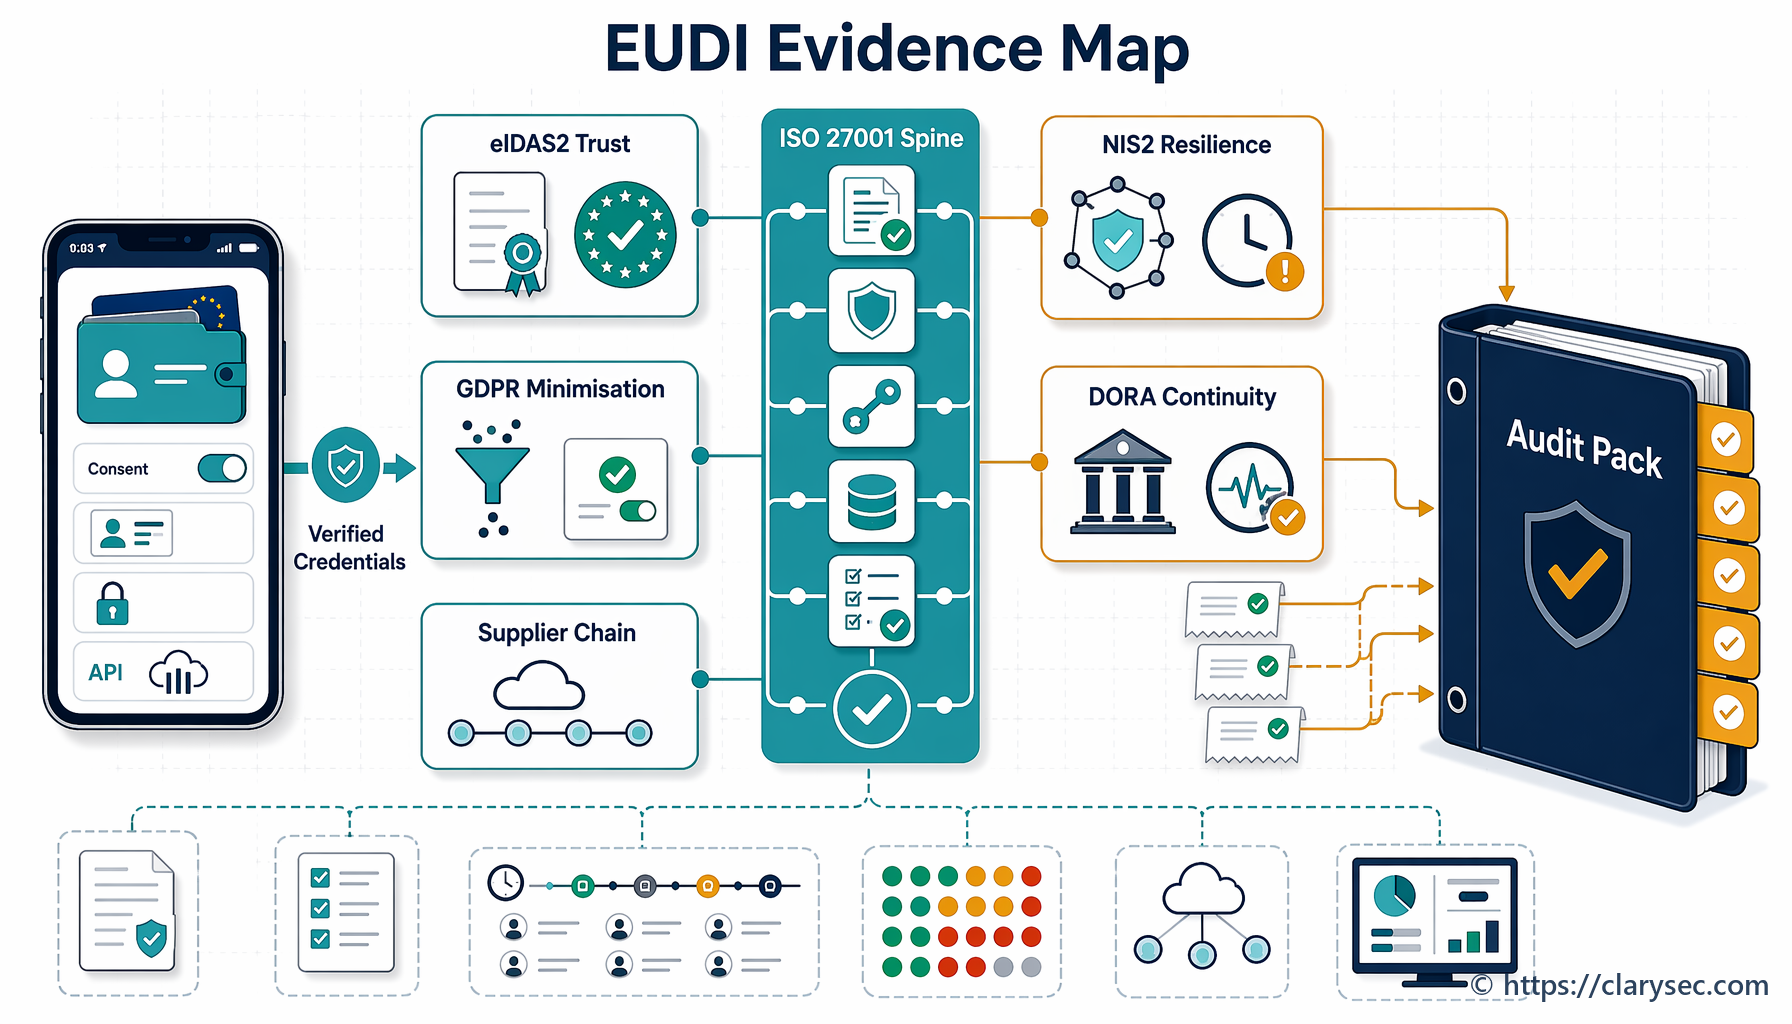
Een praktische CISO-gids voor het mappen van bewijsmateriaal van vertrouwende partijen voor de EU Digital Identity Wallet naar ISO/IEC 27001:2022, GDPR, NIS2, DORA, NIST CSF 2.0 en COBIT 2019 met behulp van Clarysec-beleid en toolkits.
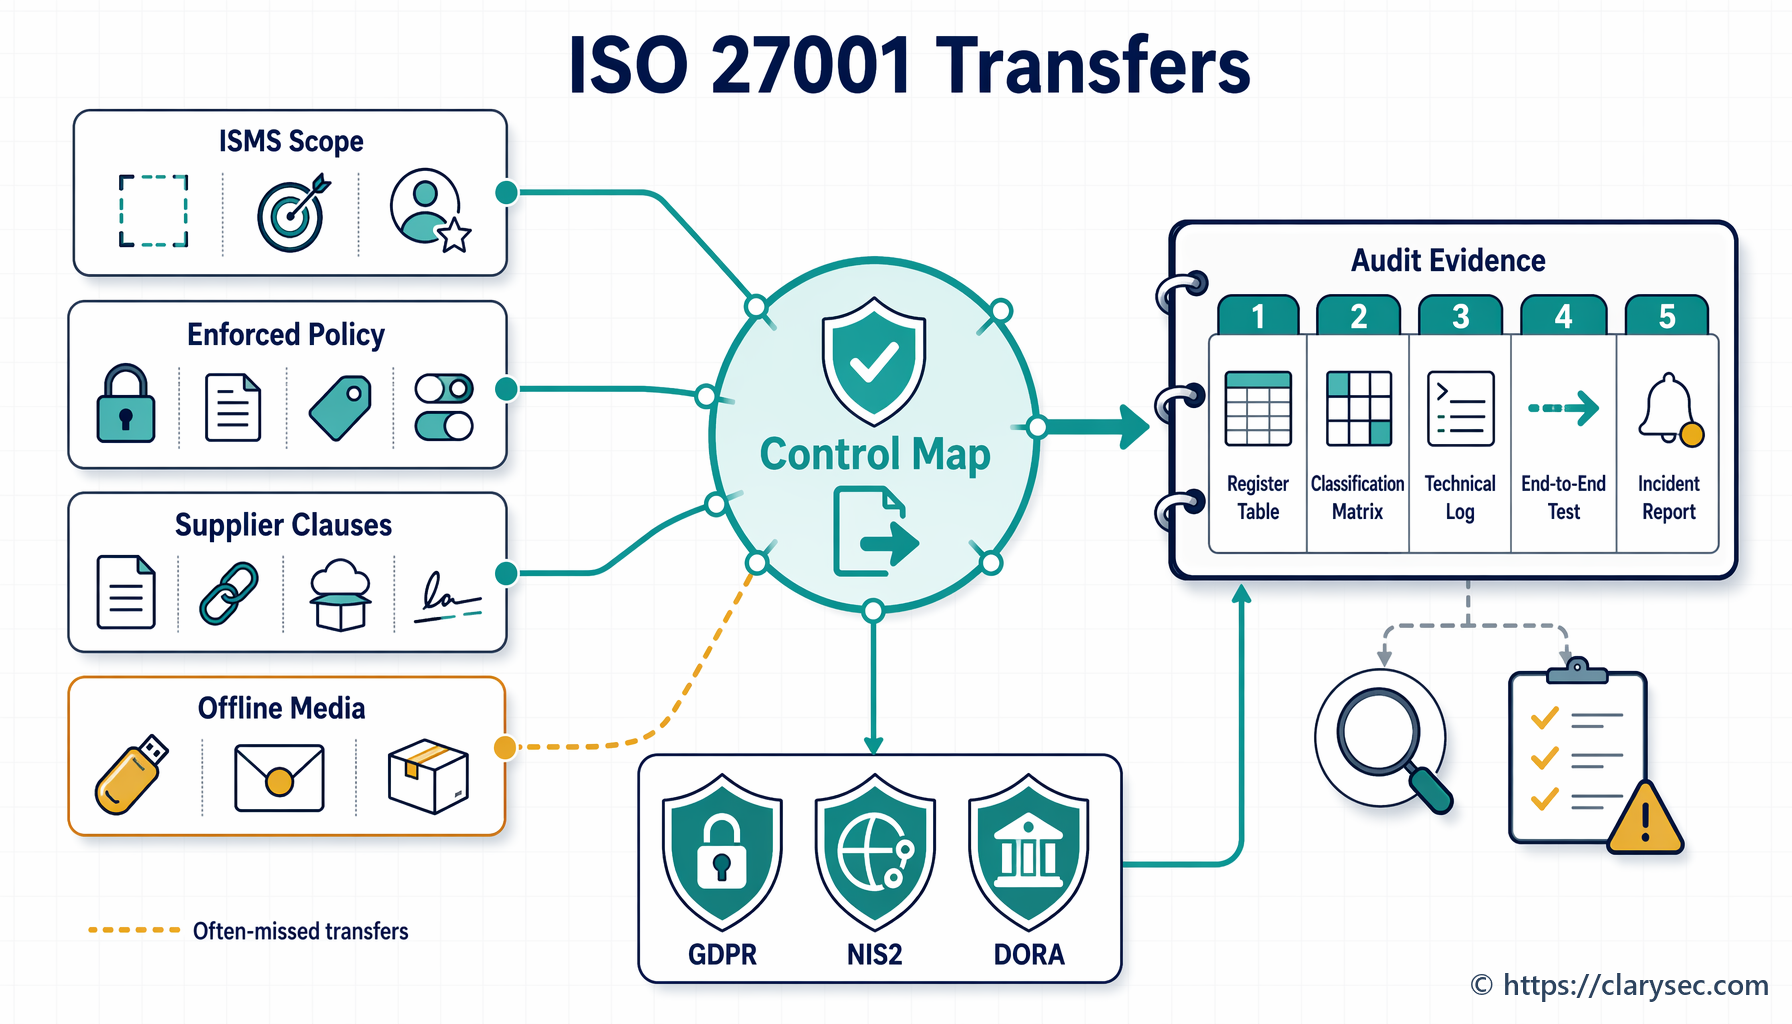
Een praktische gids voor CISO’s en complianceteams om veilige bestandsoverdracht te besturen, ISO/IEC 27001:2022-beheersmaatregelen te koppelen aan GDPR, NIS2 en DORA, en auditgereed bewijs op te leveren.
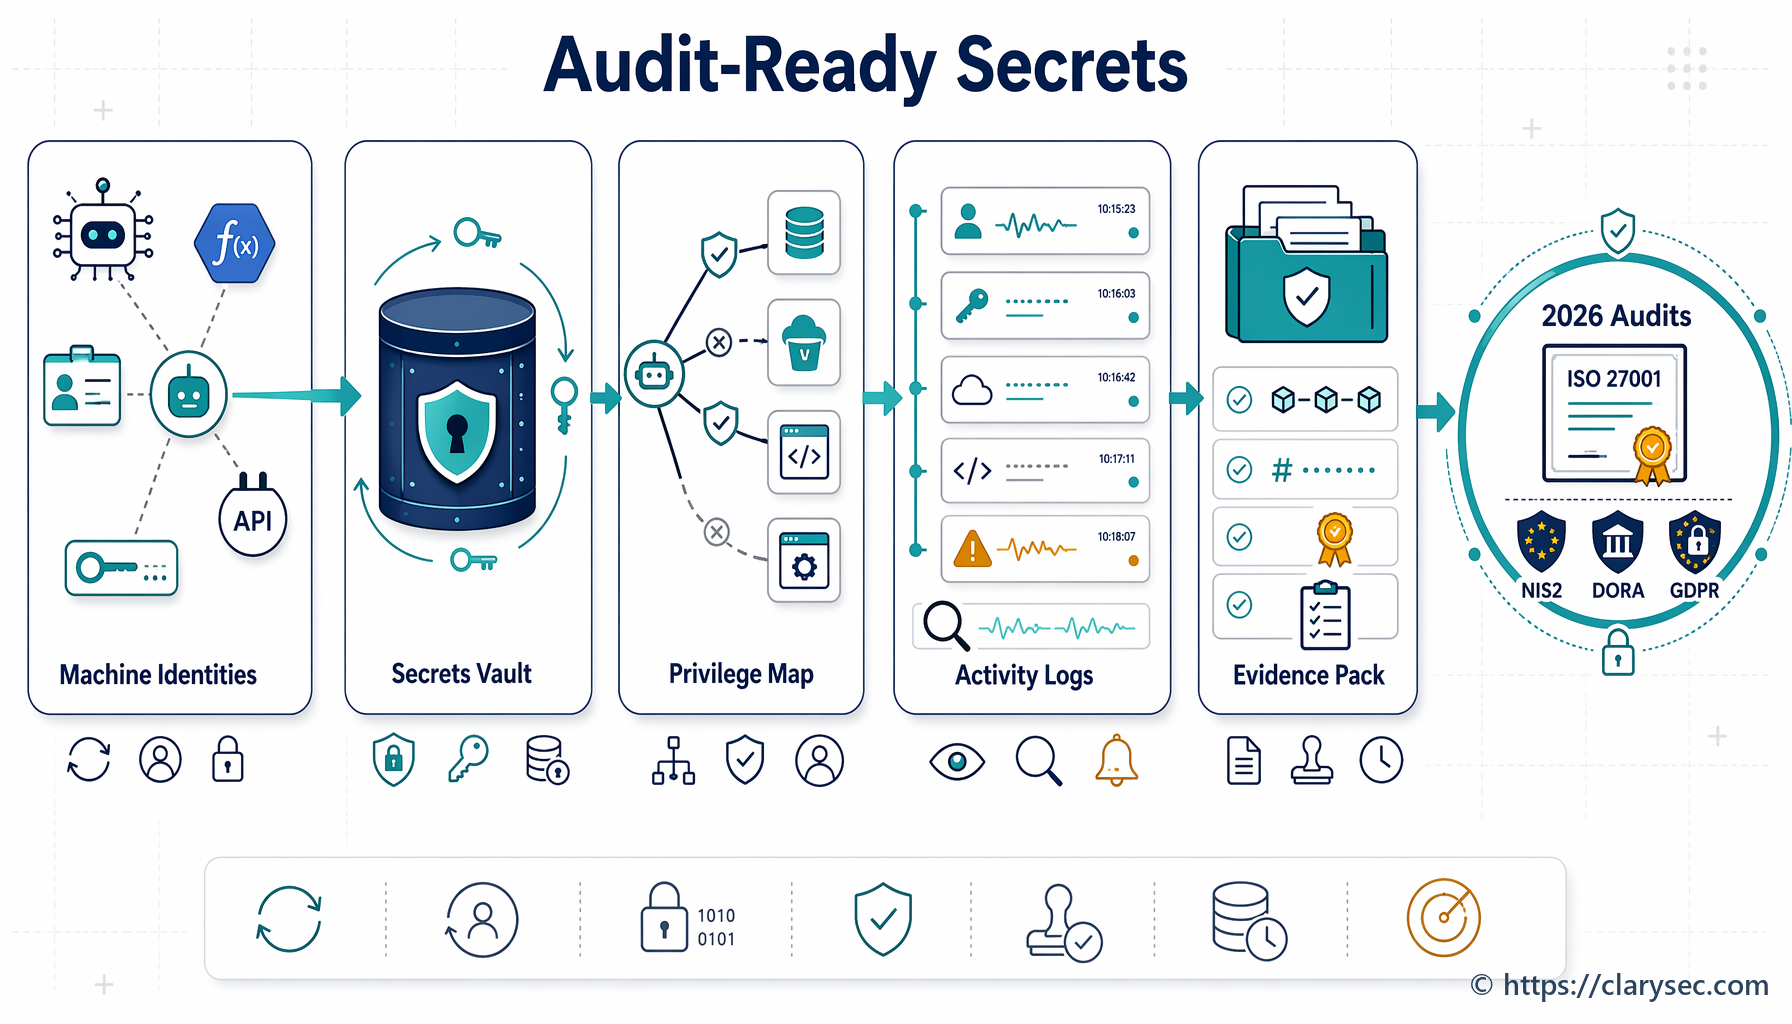
Een praktische, auditklare gids voor governance van niet-menselijke identiteiten, API-sleutels, serviceaccounts, CI/CD-secrets, certificaten en leverancierscredentials met ISO/IEC 27001:2022-bewijsmateriaal voor NIS2, DORA en GDPR.
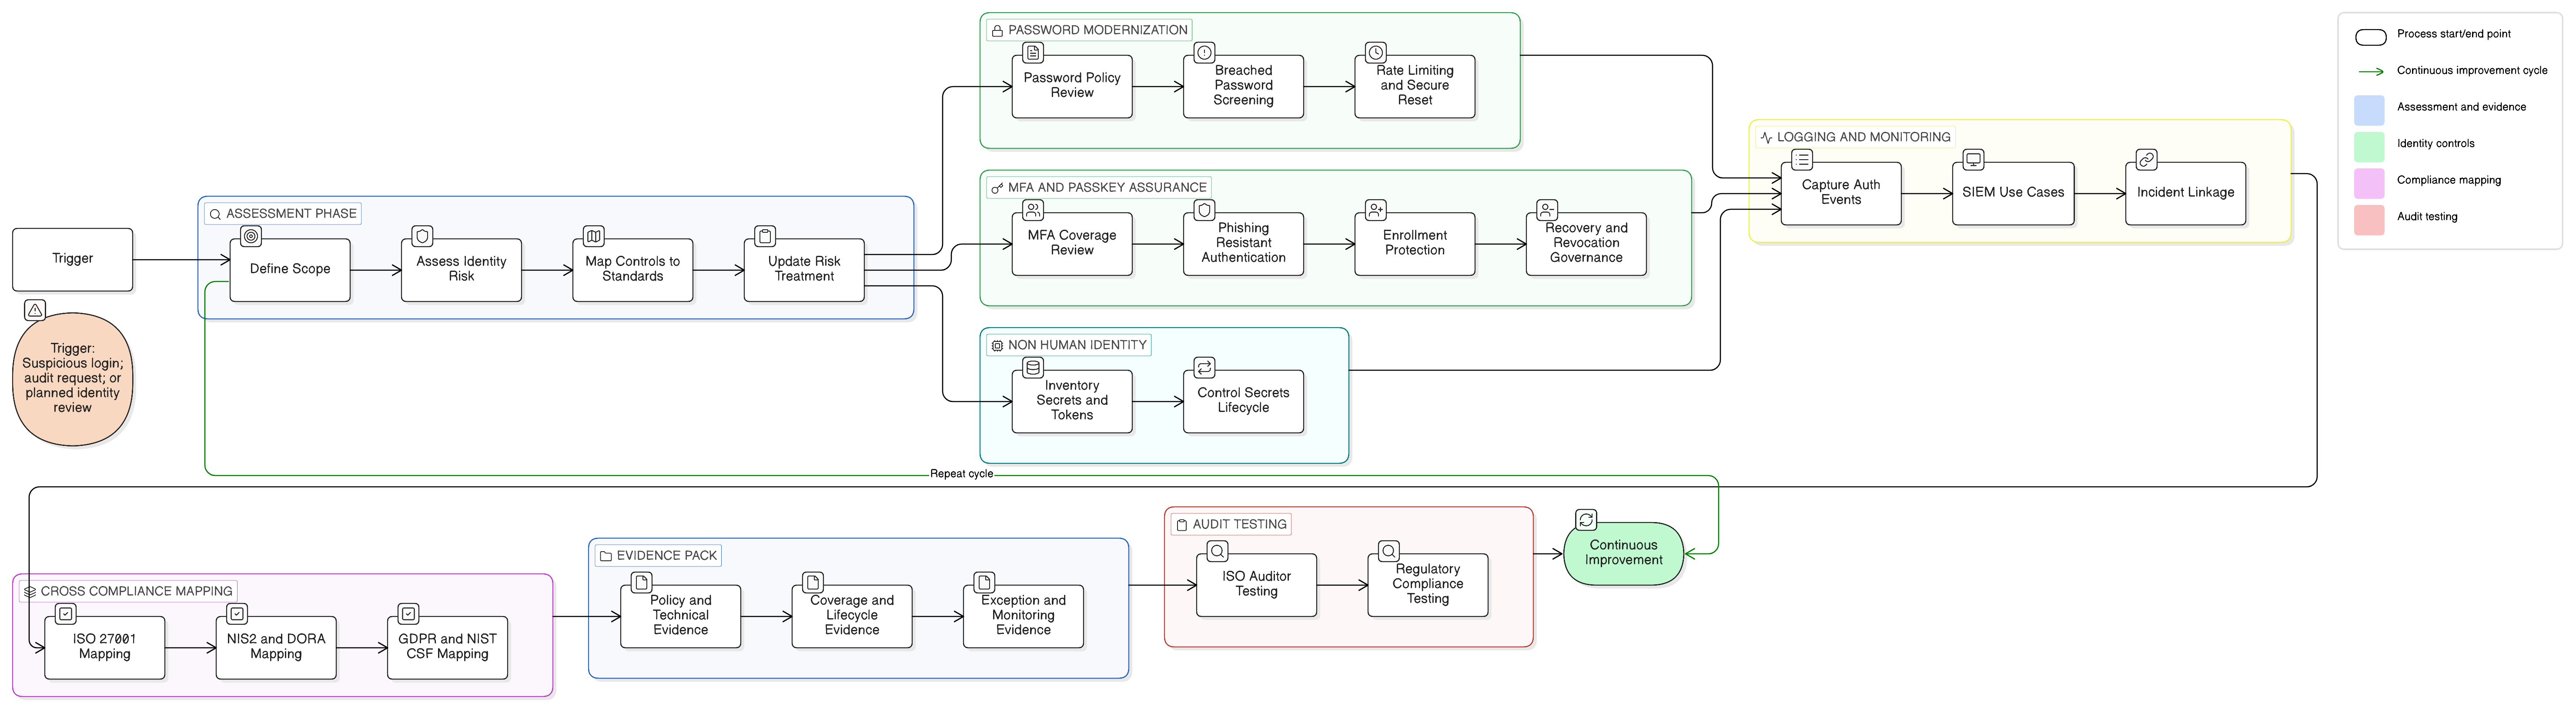
Een praktische CISO-gids om verwachtingen uit NIST SP 800-63-4 voor wachtwoorden, MFA en passkeys om te zetten in auditbewijs voor ISO/IEC 27001:2022, NIS2, DORA en GDPR met Clarysec-beleid, Zenith Blueprint en Zenith Controls.
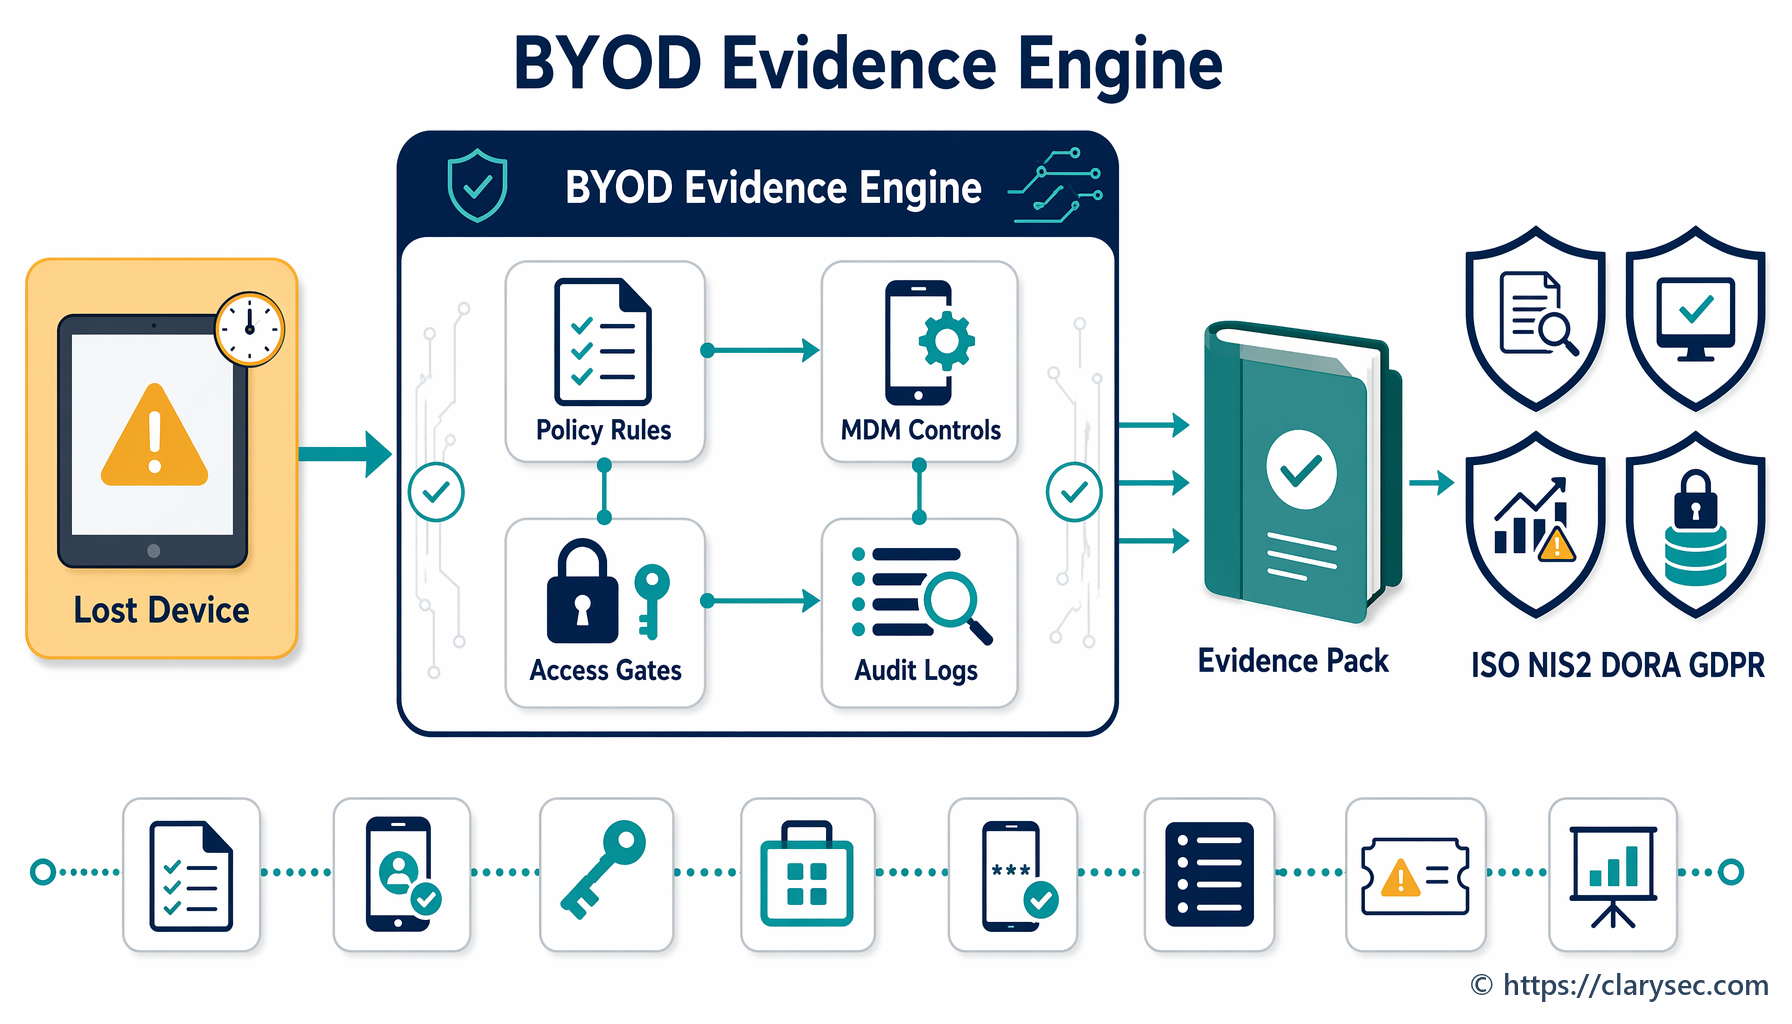
Mobiele toegang en BYOD-toegang zijn inmiddels een compliancekwestie op bestuursniveau. Lees hoe u onbeheerde telefoons en tablets omzet in auditbaar bewijs voor ISO 27001, NIS2, DORA en GDPR.