#Toegangscontrole
Articles tagged with "Toegangscontrole"
14 articles
Niet-productieomgevingen zijn inmiddels een serieus auditobject. Deze gids laat zien hoe u testgegevens, stagingomgevingen en QA-workflows beschermt met ISO/IEC 27001:2022-bewijsmateriaal dat is gekoppeld aan GDPR, NIS2, DORA, NIST en COBIT.
Dit artikel biedt CISO’s een praktisch draaiboek om de complexe samenloop van GDPR en AI te beheersen. We bieden een scenariogedreven walkthrough om SaaS-producten met LLM’s compliant te maken, met nadruk op trainingsgegevens, toegangscontrole, rechten van betrokkenen en auditgereedheid over meerdere raamwerken heen.
Auditcatastrofes worden niet veroorzaakt door zwakke firewalls; ze ontstaan doordat naleving wordt behandeld als een technische checklist. Ontdek Clarysec’s managementsysteemstrategieën, gemapte beheersmaatregelen en praktische beleidsdocumenten voor soepele naleving van ISO 27001, NIS2 en DORA.
Netwerkbeveiliging is essentieel voor ISO 27001- en NIS2-compliance en vormt de basis voor risicobeheer, weerbaarheid en aantoonbare naleving richting toezichthouders voor moderne organisaties.
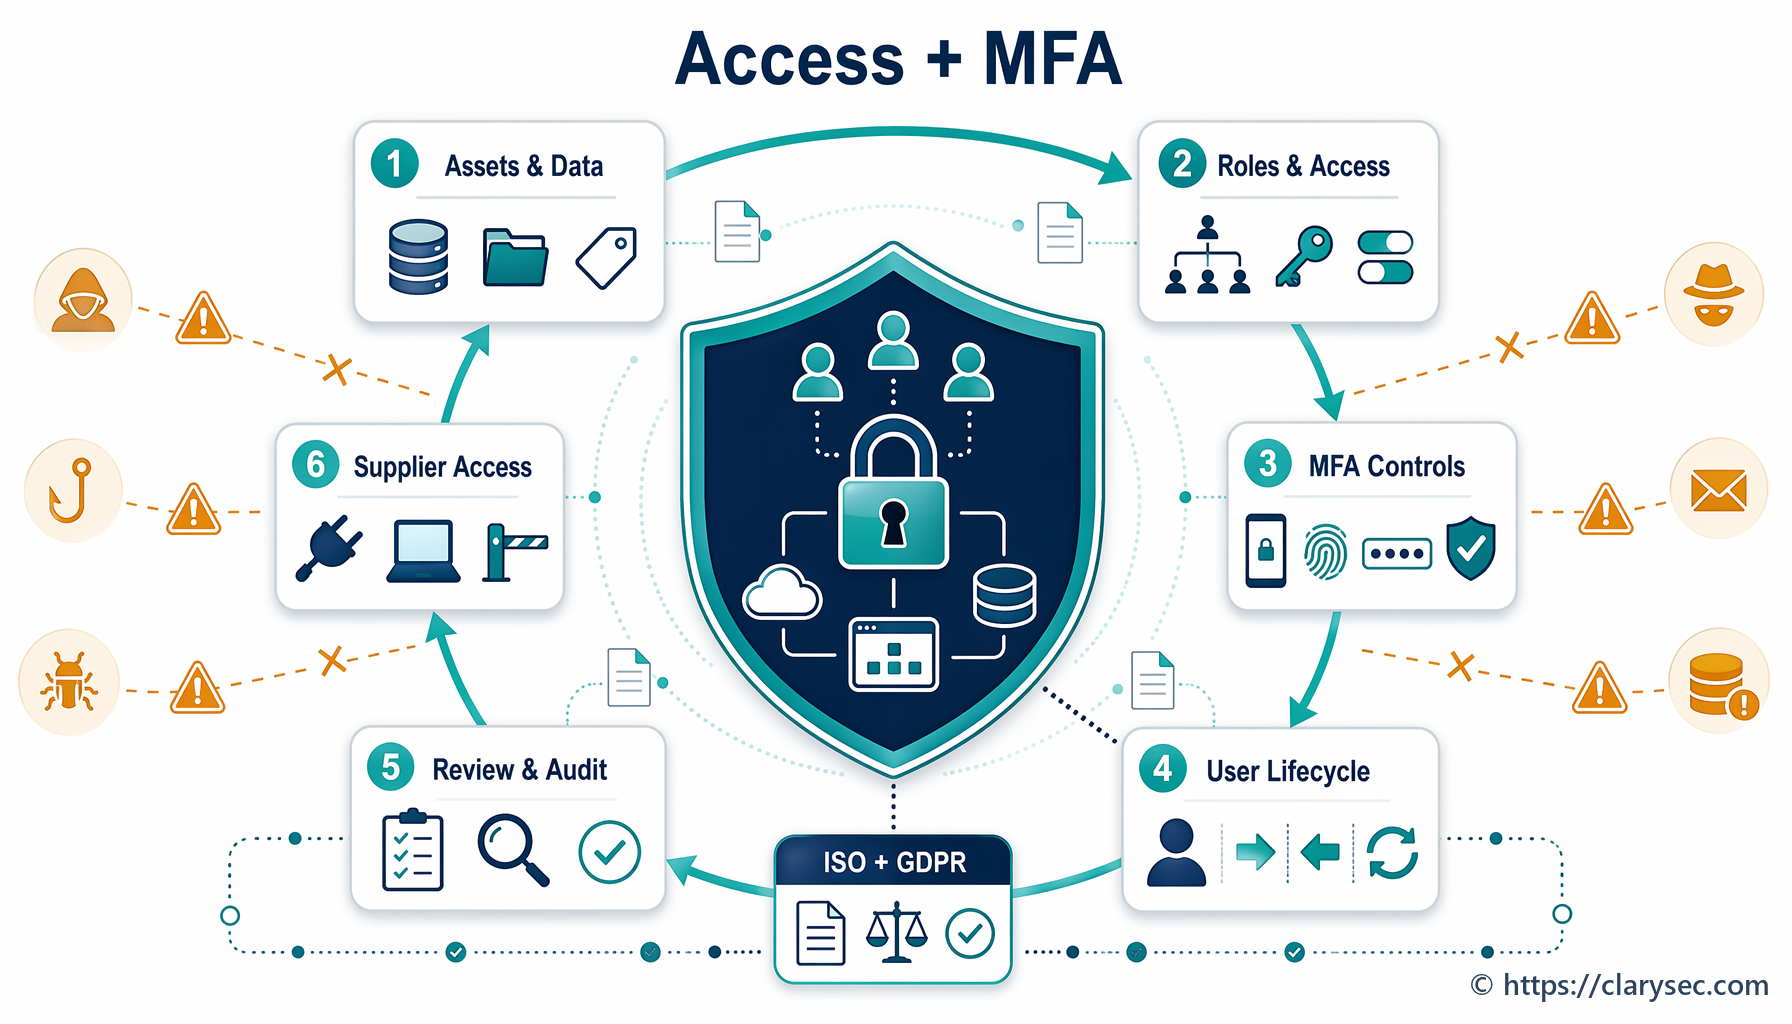
Hoe mkb-bedrijven toegangscontrole en MFA kunnen implementeren in lijn met ISO 27001:2022 A.8.2, A.8.3 en GDPR Artikel 32, met minder risico en aantoonbare naleving.