COBIT 2019
Explore articles in the COBIT 2019 category
117 articles
Praktyczny przewodnik dla CISO i liderów obszaru prywatności dotyczący zarządzania zbieraniem PII, wykorzystywaniem wewnętrznym, wtórnym wykorzystywaniem i ujawnianiem zewnętrznym zgodnie z ISO/IEC 27701:2025, GDPR oraz zestawami narzędzi Clarysec PIMS.
Osierocone rekordy DNS nie są wyłącznie problemem higieny chmury. Są dowodem na to, czy własność aktywów, zarządzanie zmianami, zarządzanie podatnościami, nadzór nad dostawcami i reagowanie na incydenty rzeczywiście działają.
Zmęczenie MFA nie jest problemem użytkownika ani pojedynczym ustawieniem dostawcy tożsamości. To wyzwanie dotyczące nadzoru nad dostępem, monitorowania, szkoleń, reagowania na incydenty i dowodów, które musi wytrzymać weryfikację w ramach ISO 27001:2022, NIS2, DORA i GDPR.
Praktyczny, gotowy do audytu model nadzoru nad powiadomieniami o zmianach dalszych podmiotów przetwarzających, sprzeciwami klientów, aktualizacjami DPA, dowodami transferu i kontrolami ryzyka dostawców.
Shadow APIs, słabe tokeny, brak limitów żądań i niespójne logi są dziś słabościami ładu zarządczego. Ten przewodnik dla CISO pokazuje, jak budować dowody bezpieczeństwa API na potrzeby ISO/IEC 27001:2022, NIS2, DORA, GDPR, NIST CSF 2.0 oraz audytów dostosowanych do COBIT.
Praktyczny przewodnik dla CISO dotyczący wykorzystania modelowania zagrożeń jako dowodu bezpieczeństwa na etapie projektowania dla ISO 27001, NIS2, DORA, CRA, GDPR oraz programów zapewnienia bezpieczeństwa dla klientów.
Praktyczny przewodnik Clarysec pokazujący, jak przekształcić klauzule umów z dostawcami dla NIS2 w gotowy do audytu materiał dowodowy dla zapewnienia zgodności z ISO/IEC 27001:2022, rozliczalności GDPR, dostosowania do DORA oraz nadzoru nad dostawcami na poziomie zarządu.
Praktyczny przewodnik Clarysec dotyczący definiowania, zatwierdzania, monitorowania i dokumentowania okresów wsparcia bezpieczeństwa zgodnie z Cyber Resilience Act, z wykorzystaniem ISO/IEC 27001:2022, NIS2, DORA, GDPR, NIST CSF 2.0 oraz mapowania polityk gotowego do audytu.
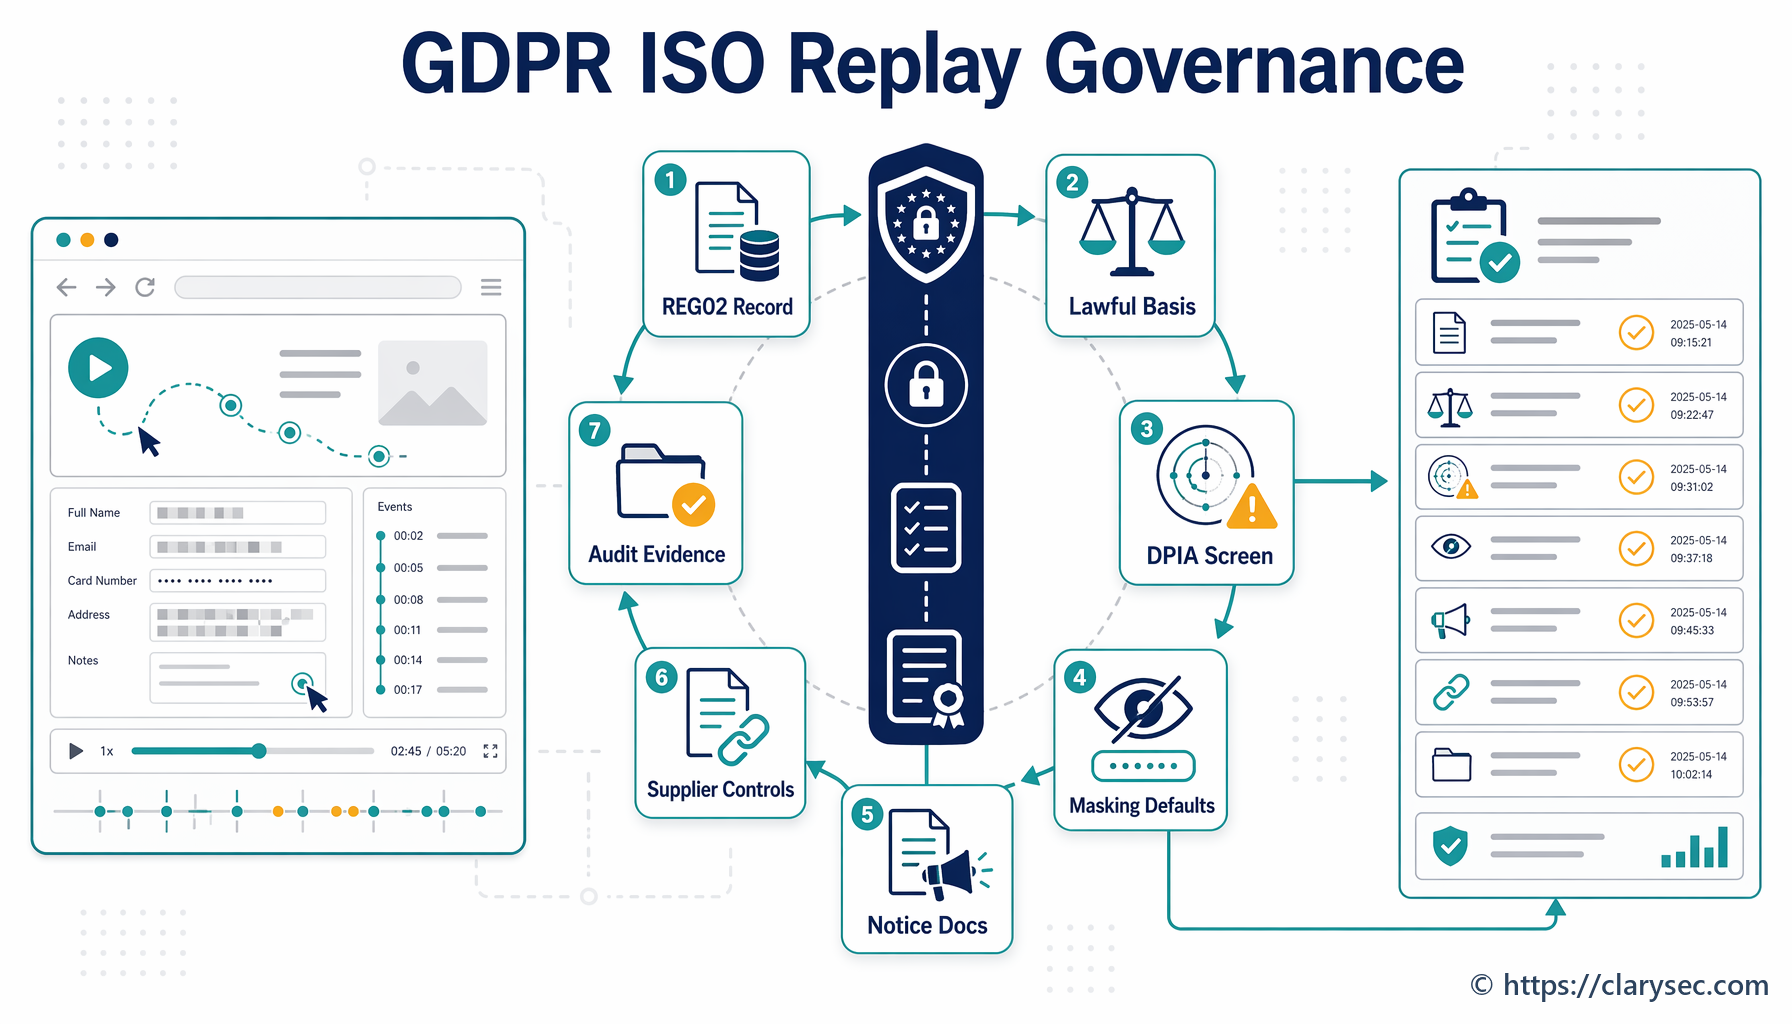
Telemetria produktowa i odtwarzanie sesji mogą ujawniać PII, dane uwierzytelniające, wzorce zachowań, szczególne kategorie danych osobowych oraz przepływy pracy klientów. Ten przewodnik strategiczny pokazuje Dyrektorom ds. bezpieczeństwa informacji, liderom prywatności i zespołom SaaS, jak zarządzać telemetrią poprzez praktyki PIMS zgodne z ISO 27701:2025, rozliczalność GDPR, polityki Clarysec, Zenith Blueprint oraz Zenith Controls.