DORA
Explore articles in the DORA category
146 articles
Praktyczny przewodnik dla dyrektora ds. bezpieczeństwa informacji dotyczący definiowania zakresu SZBI ISO 27001 dla usług kluczowych NIS2, krytycznych lub istotnych funkcji DORA, przetwarzania objętego GDPR, aktywów, dostawców i dowodów audytowych.
Praktyczny przewodnik dla CISO, menedżerów ds. zgodności i zarządów dotyczący przekładania jakościowych ryzyk cyberbezpieczeństwa na ekspozycję finansową, dowody ISO 27001, nadzór NIS2 oraz decyzje dotyczące odporności ICT zgodnie z DORA.
Ten kompleksowy artykuł przedstawia oparty na scenariuszach przewodnik dla CISO dotyczący ustanowienia zdolności w zakresie informatyki śledczej, spełniającej rygorystyczne wymagania regulacyjne i audytowe wynikające z NIS2, DORA, ISO 27001 i GDPR.
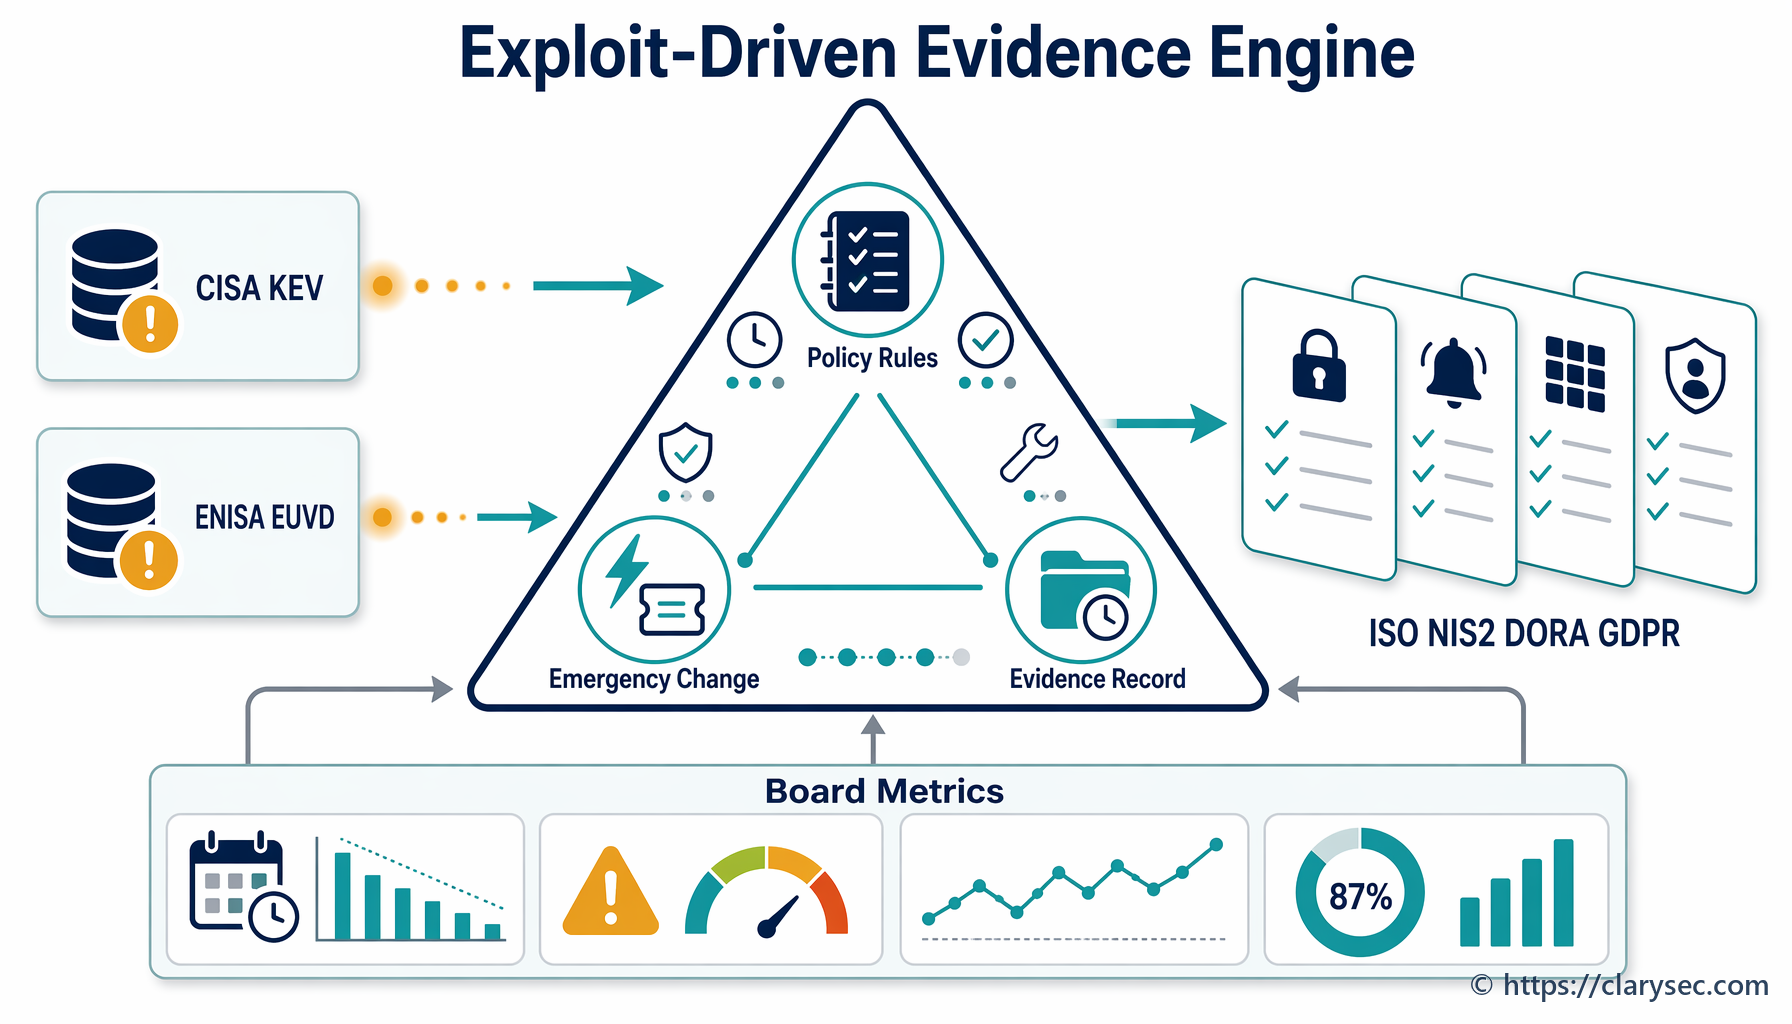
Znane podatności aktywnie wykorzystywane wymagają więcej niż szybszego wdrażania poprawek. Ten przewodnik pokazuje, jak przekształcić informacje z CISA KEV i ENISA EUVD w dowody ładu zarządczego gotowe dla ISO 27001, NIS2, DORA i GDPR.
Praktyczny przewodnik po budowaniu gotowych do audytu ocen skutków transferu danych dla usług chmury obliczeniowej, SCC, podwykonawców przetwarzania, środków uzupełniających oraz dowodów na potrzeby ISO/IEC 27001:2022, NIS2 i DORA.
Praktyczny przewodnik dla CISO dotyczący nadzoru nad potokami CI/CD jako audytowalnymi systemami łańcucha dostaw oprogramowania, z pochodzeniem kompilacji, utwardzonymi runnerami, podpisanymi artefaktami, dowodami wdrożenia i mapowaniami polityk Clarysec.
Ten artykuł przedstawia praktyczny podręcznik dla CISO, pomagający zarządzać ryzykiem na styku GDPR i AI. Omawia scenariuszowo sposób zapewniania zgodności produktów SaaS wykorzystujących LLM, ze szczególnym uwzględnieniem danych treningowych, kontroli dostępu, praw osób, których dane dotyczą, oraz gotowości audytowej w wielu ramach zgodności.
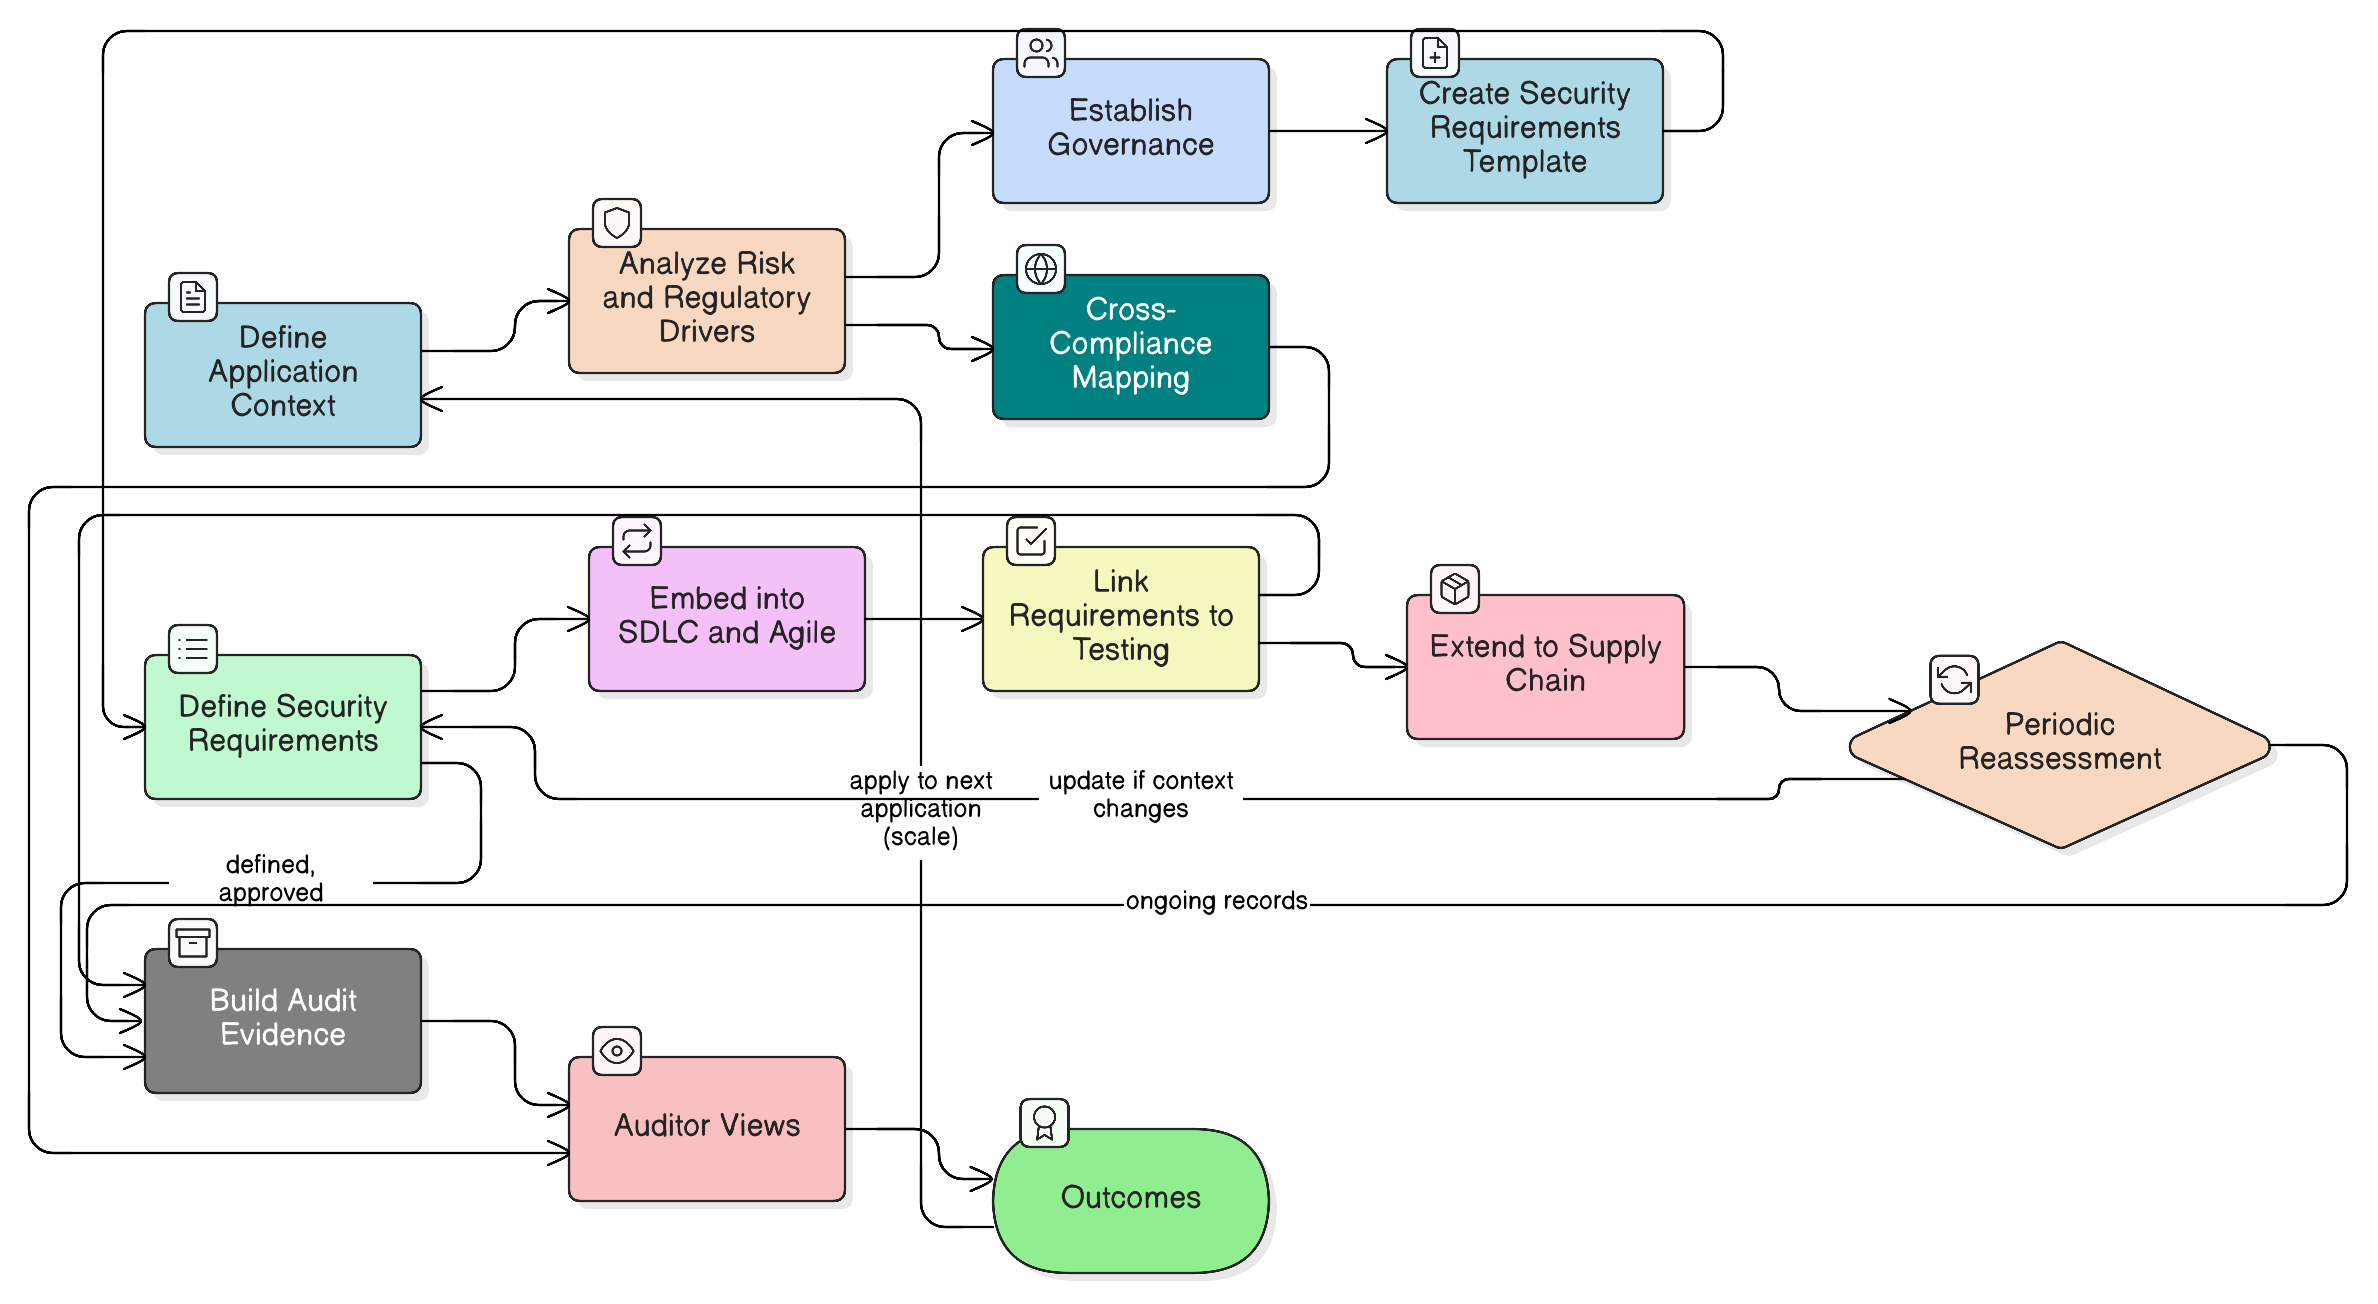
Ten kompleksowy przewodnik prowadzi CISO i liderów bezpieczeństwa przez sprawdzoną metodykę opanowania wymagań bezpieczeństwa aplikacji. Dowiedz się, jak przejść od reaktywnego usuwania problemów do proaktywnego modelu bezpieczeństwa w fazie projektowania, który spełnia oczekiwania audytorów, chroni organizację i jest zgodny z głównymi ramami zgodności przy użyciu sprawdzonych polityk i zestawów narzędzi Clarysec.
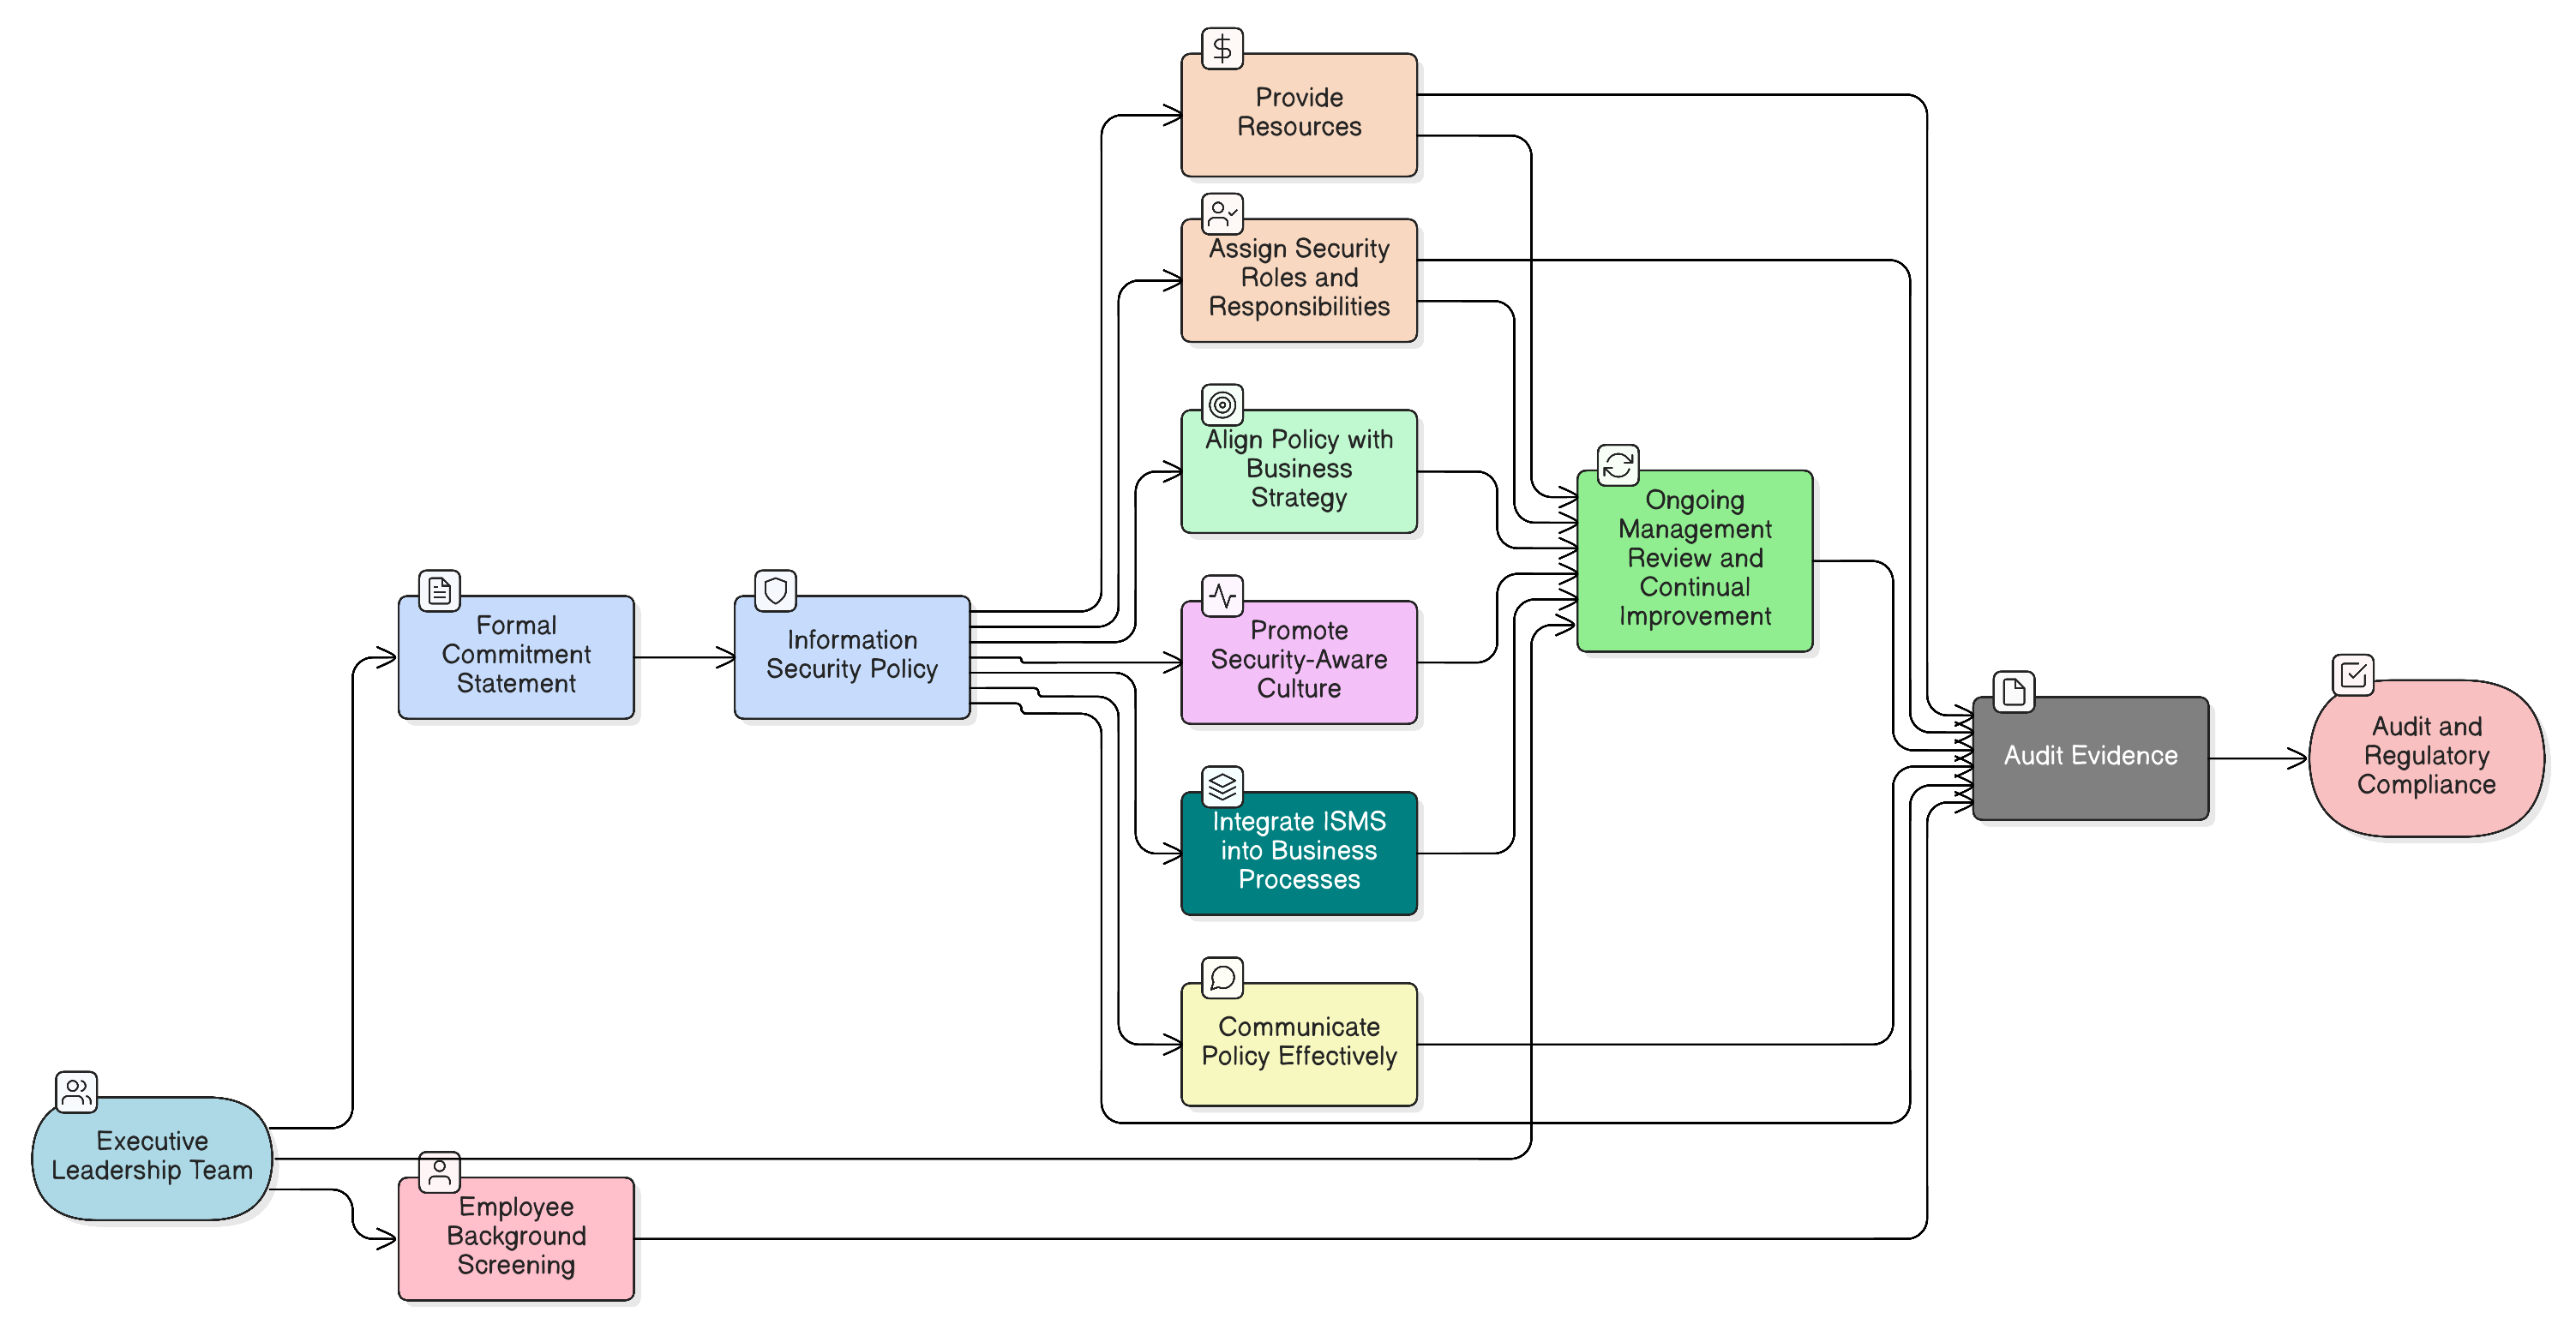
Sam podpis pod polityką nie wystarcza. Dowiedz się, jak przekształcić najwyższe kierownictwo w najsilniejszy zasób bezpieczeństwa: poprzez konkretne działania, przykłady polityk oraz mapowanie zgodności dla ISO 27001:2022, NIS2, DORA i innych ram.