NIS2
Explore articles in the NIS2 category
128 articles
Praktyczny przewodnik pokazujący, jak przekształcić NIST SP 800-207 Zero Trust Architecture w dowody gotowe do audytu dla ISO/IEC 27001:2022, NIS2, DORA, GDPR oraz przeglądów bezpieczeństwa prowadzonych przez klientów.
Zakupy w modelu secure-by-demand przenoszą bezpieczeństwo dostawców, prywatność, odporność i zapewnienie bezpieczeństwa produktu do decyzji zakupowej. Ten przewodnik pokazuje, jak Clarysec mapuje zabezpieczenia ISO/IEC 27001:2022 dotyczące dostawców na NIS2, DORA, GDPR, oczekiwania CRA, NIST CSF 2.0 oraz dowody audytowe ukierunkowane na COBIT, zanim umowy zostaną podpisane.
Praktyczny model ładu służący do walidacji, zatwierdzania, minimalizacji, bezpiecznego ujawniania, rejestrowania i dokumentowania wniosków organów ścigania i regulatorów o ujawnienie PII zgodnie z GDPR, ISO 27701:2025, ISO/IEC 27001:2022, NIS2, DORA, NIST, COBIT 2019 oraz zestawami narzędzi polityk Clarysec.
Praktyczny przewodnik Clarysec dla CISO, IOD, audytorów i zespołów ds. zgodności, które muszą testować zabezpieczenia PIMS zgodnie z ISO 27701:2025, wykazać rozliczalność GDPR oraz przygotować dowody dla klientów, organów nadzorczych i audytów certyfikacyjnych.
Praktyczny przewodnik po przygotowaniu do Aktu UE o cybersolidarności z wykorzystaniem dowodów ISO/IEC 27001:2022, polityk Clarysec, nadzoru nad dostawcami, reagowania na incydenty, logowania, ciągłości działania oraz mapowania zgodności przekrojowej dla NIS2, DORA, GDPR, NIST CSF 2.0 i COBIT 2019.
Praktyczny przewodnik Clarysec po budowie zarządzanej zgodnie z ISO 27001 wymiany informacji o cyberzagrożeniach, wspierającej DORA Article 45, współpracę w ramach NIS2, ujawnianie zgodne z GDPR, udział w ISAC oraz dowody gotowe do audytu w 2026 roku.
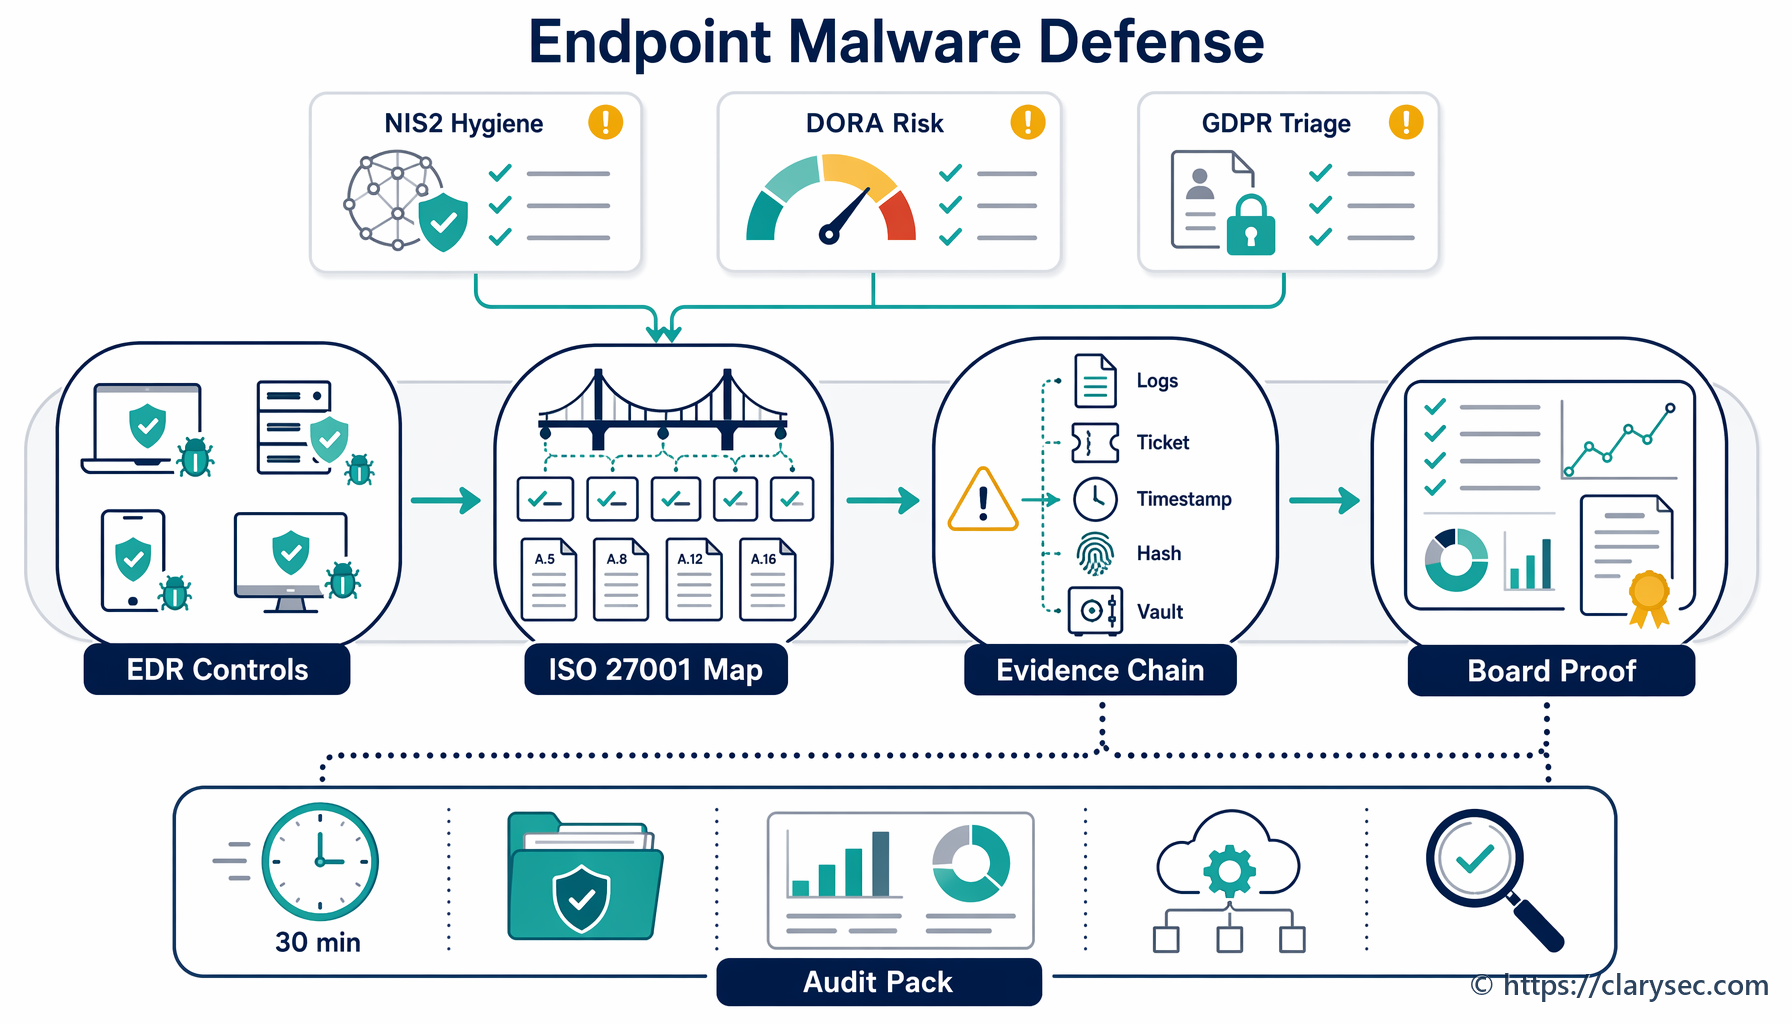
Ochrona urządzeń końcowych jest dziś systemem dowodowym zgodności. Dowiedz się, jak wykorzystać ISO/IEC 27001:2022, polityki Clarysec, Zenith Blueprint i Zenith Controls, aby wykazać ochronę przed złośliwym oprogramowaniem na potrzeby NIS2, DORA, GDPR Article 32, NIST CSF 2.0 oraz gotowości do audytu.
Spójny przewodnik na 2026 r. pokazujący, jak przekształcić DPIA w gotowe do audytu dowody ładu zarządczego w obszarach rozliczalności GDPR, ISO/IEC 27001:2022, środków zarządzania ryzykiem cyberbezpieczeństwa NIS2, zmian ICT DORA i ryzyka dostawców.
Praktyczny, gotowy do audytu przewodnik po nadzorze nad tożsamościami nieosobowymi, kluczami API, kontami serwisowymi, sekretami CI/CD, certyfikatami i poświadczeniami dostawców, z wykorzystaniem dowodów ISO/IEC 27001:2022 dla NIS2, DORA i GDPR.