NIST
Explore articles in the NIST category
130 articles
Praktyczny przewodnik po budowie systemu zarządzania informacjami o prywatności ISO 27701:2025, który wytwarza audytowalny, identyfikowalny materiał dowodowy rozliczalności GDPR dla administratorów PII, podmiotów przetwarzających, dostawców, decyzji dotyczących ryzyka i obowiązków zgodności międzyramowej.
Samoocena kontroli jest warstwą operacyjną pomiędzy zabezpieczeniami ISO/IEC 27001:2022 a dowodami gotowymi do audytu dla NIS2, DORA i GDPR. Ten przewodnik pokazuje CISO, liderom GRC i właścicielom kontroli, jak testować projekt kontroli, skuteczność operacyjną, jakość dowodów, próbkowanie, ustalenia, CAPA oraz raportowanie zarządcze z wykorzystaniem polityk Clarysec, Zenith Blueprint i Zenith Controls.
Praktyczny, gotowy do audytu przewodnik dla CISO, IOD i liderów zgodności dotyczący zarządzania naruszeniami ochrony danych osobowych zgodnie z ISO/IEC 27701:2025, GDPR, NIS2 i DORA.
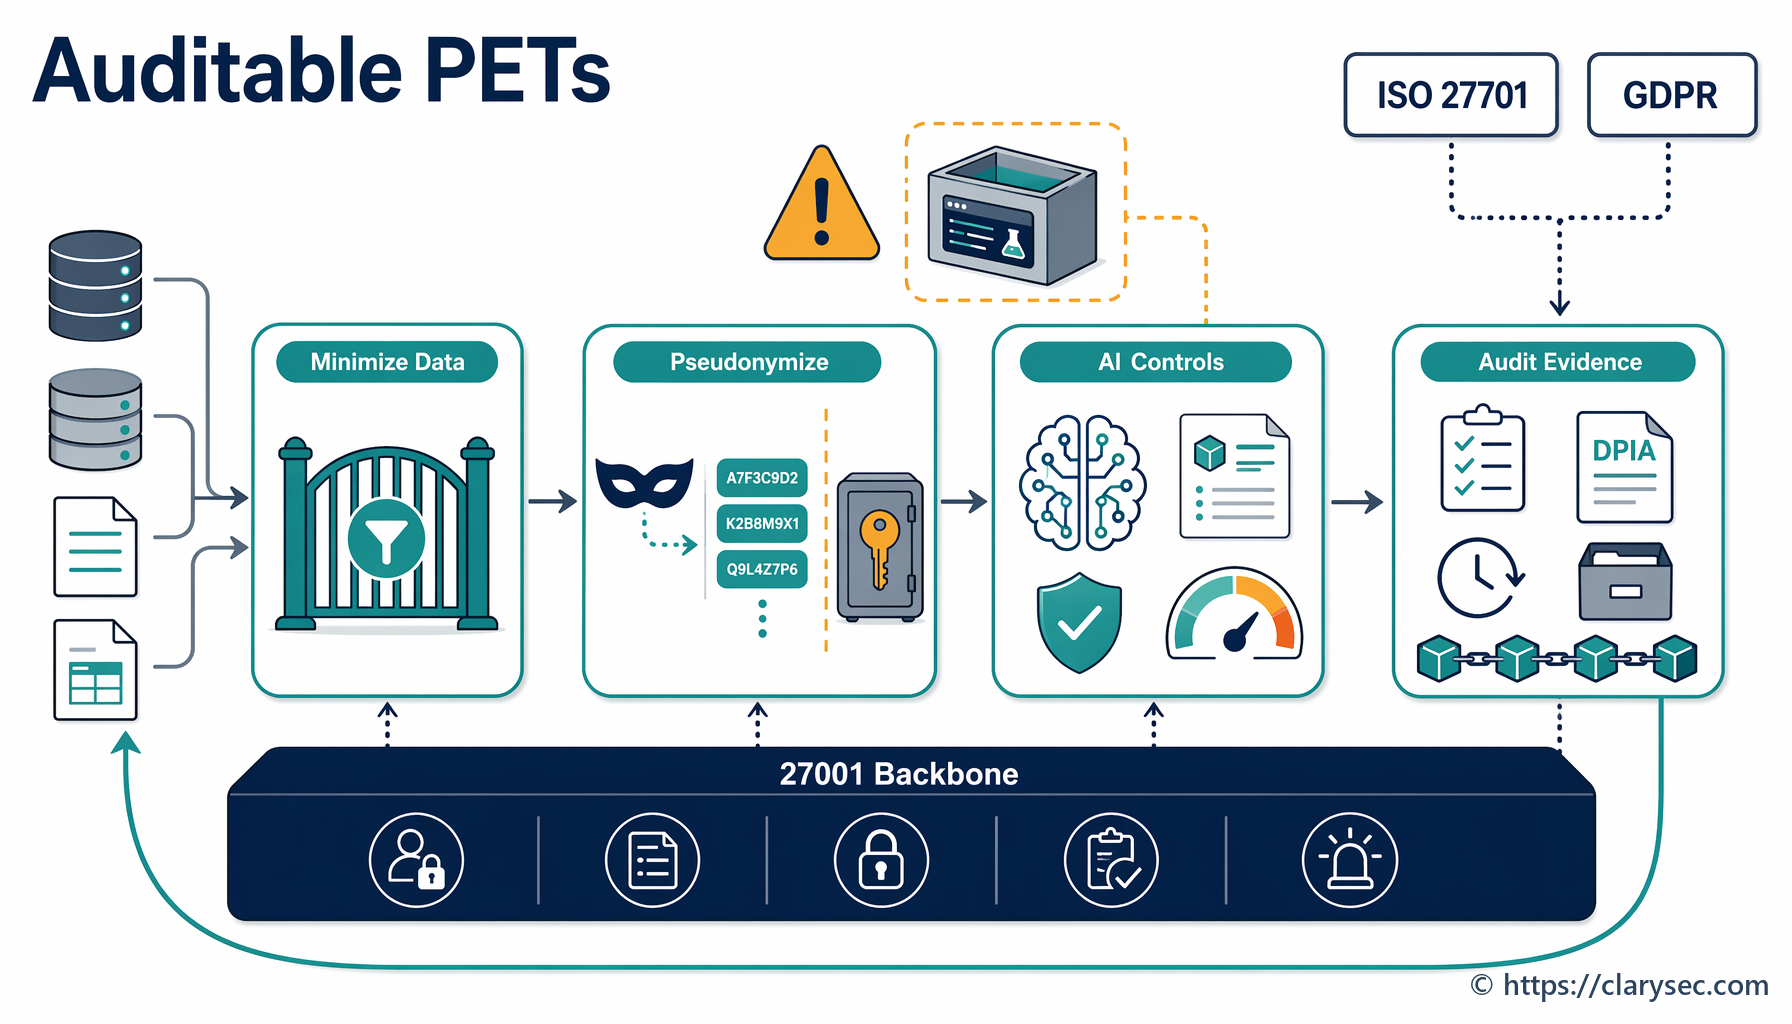
Praktyczny przewodnik PIMS dotyczący stosowania technologii zwiększających ochronę prywatności w celu ograniczania ekspozycji PII, wspierania analityki i AI oraz mapowania środków kontrolnych na ISO/IEC 27701:2025, GDPR, NIS2, DORA, NIST CSF 2.0 i COBIT 19.
Praktyczny przewodnik po budowie pakietu przekazania obowiązków IOD, który chroni rozliczalność GDPR, dowody PIMS ISO/IEC 27701:2025, DPIA, RoPA, kontekst naruszeń, rejestry realizacji praw osób, których dane dotyczą, oraz ciągłość audytu podczas zmian w kierownictwie funkcji prywatności.
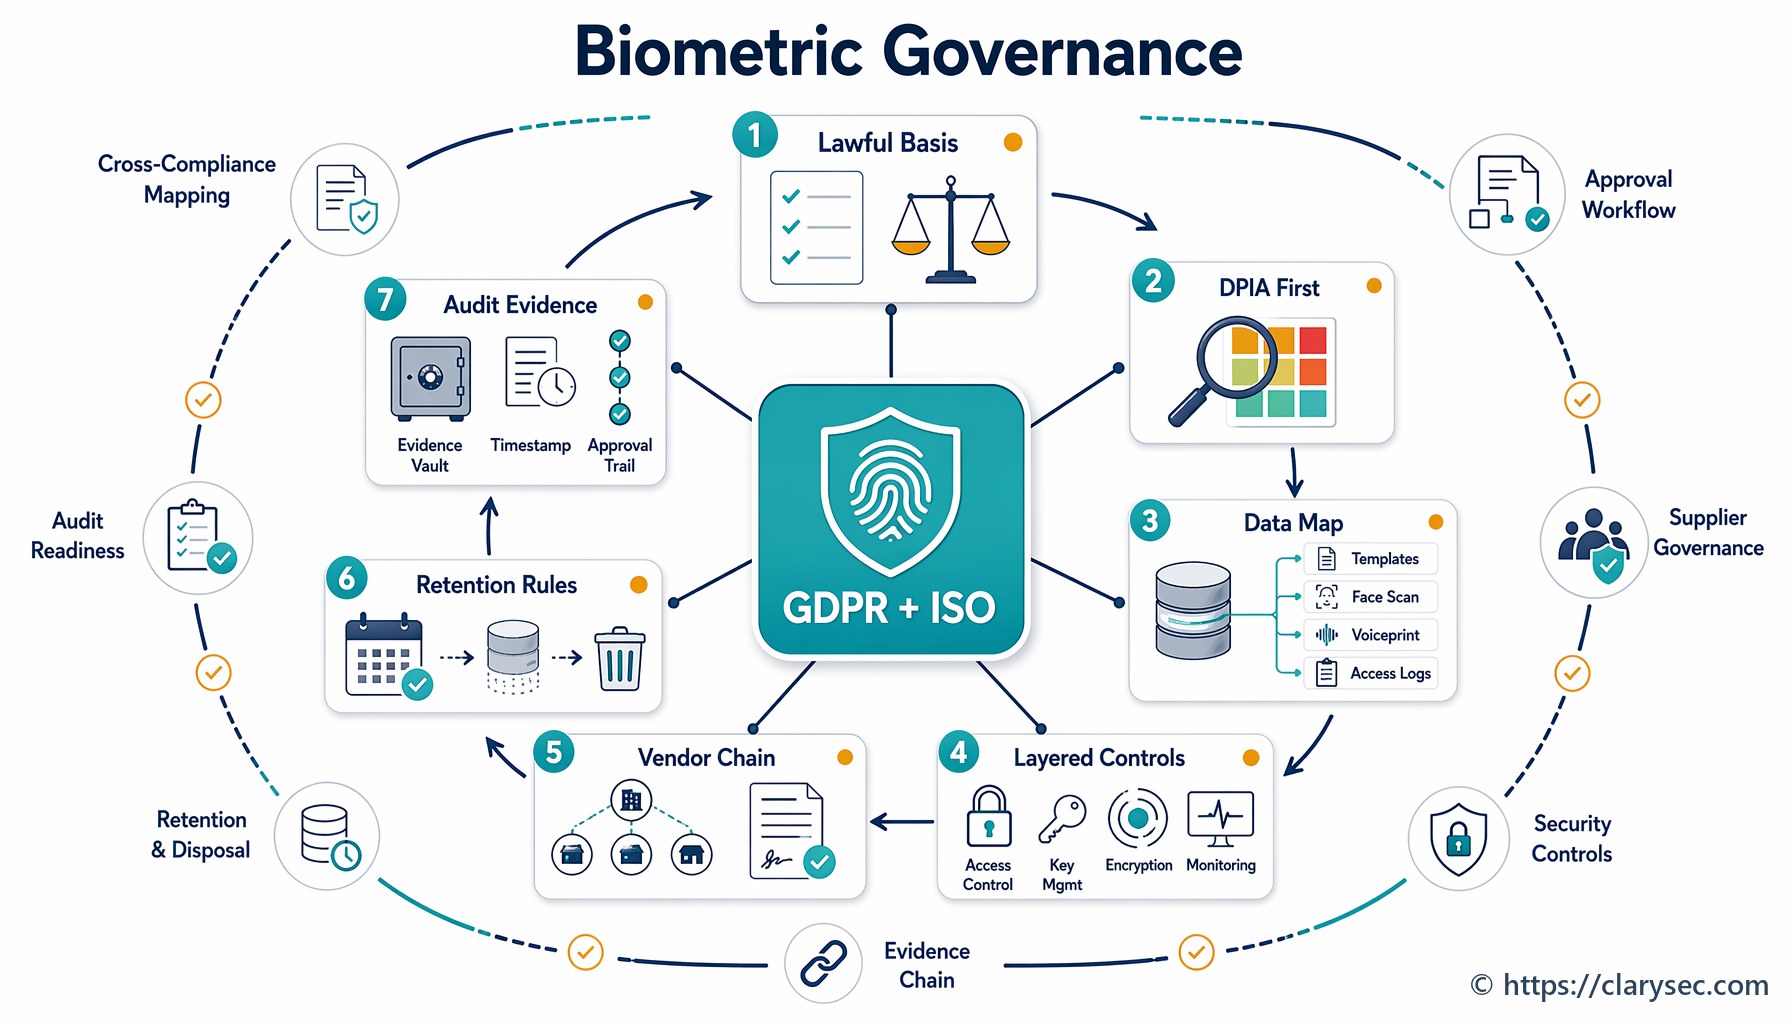
Praktyczny playbook dla CISO dotyczący zarządzania uwierzytelnianiem biometrycznym, onboardingiem, dostępem w miejscu pracy i zabezpieczeniami antyfraudowymi poprzez rozliczalność GDPR, dowody ISO/IEC 27701:2025 PIMS, zabezpieczenia ISO/IEC 27001:2022 oraz mapowanie zgodności między ramami w Clarysec.
Ataki na tożsamość powodują dziś ekspozycję regulacyjną w ISO 27001, NIS2, DORA i GDPR. Ten przewodnik pokazuje, jak zbudować spójny program ITDR z wykorzystaniem polityk Clarysec, Zenith Blueprint i Zenith Controls.
Praktyczny przewodnik pokazujący, jak wykazać gotowość na poprawkę ISO 27001 dotyczącą zmian klimatu poprzez kontekst SZBI, strony zainteresowane, ocenę ryzyka, uzasadnienie SoA, ciągłość działania, zapewnienie dotyczące dostawców i dowody z przeglądu zarządzania.
Praktyczny przewodnik po budowie możliwego do obrony programu szkoleń uświadamiających z zakresu prywatności opartych na rolach dla ISO/IEC 27701:2025, rozliczalności GDPR, NIS2, DORA, NIST i COBIT.