Pakiet przekazania obowiązków IOD dla GDPR i ISO 27701

Powiadomienie trafiło do skrzynki Marii z niewinnie brzmiącym tematem: „Aktualizacja zespołu”. David, Inspektor Ochrony Danych w jej szybko rosnącej spółce fintech, przyjął nową rolę. Miał odejść za dwa tygodnie.
Początkowo Maria, Dyrektor ds. bezpieczeństwa informacji, potraktowała to jak każde inne odejście osoby z wyższego kierownictwa. HR przeprowadzi zakończenie współpracy, IT zablokuje dostęp, dział prawny przejrzy otwarte sprawy, a nowy IOD odbędzie rozmowę przekazania obowiązków. Potem zaczęły pojawiać się właściwe pytania.
„Gdzie jest DPIA dla funkcji logowania biometrycznego?”
„Czy mogę zobaczyć korespondencję z belgijskim organem ochrony danych dotyczącą ubiegłorocznego zapytania o transgraniczny przepływ danych?”
„Jakie było uzasadnienie akceptacji rezydualnego ryzyka prywatności w modelu scoringu kredytowego opartym na AI?”
W poniedziałek o 08:17 zarząd chciał już uzyskać zapewnienie, że rozliczalność GDPR pozostaje nienaruszona. Duży klient korporacyjny przesłał kwestionariusz due diligence dotyczący prywatności, prosząc o najnowszą RoPA, rejestr DPIA, dziennik naruszeń, listę dalszych podmiotów przetwarzających, harmonogram retencji oraz dowody udzielonych zaleceń dotyczących prywatności. Zespół produktu oczekiwał zatwierdzenia zmiany analitycznej. Zespół wsparcia obsługiwał trzy żądania osób, których dane dotyczą. Zakupy renegocjowały umowę z podmiotem przetwarzającym. Zespół bezpieczeństwa analizował zdarzenie, które mogło obejmować dane osobowe.
Przekazanie obowiązków przez Davida sprowadzało się do 30-minutowej rozmowy i dysku współdzielonego pełnego niespójnych nazw folderów. Kontekst, dyskusje, decyzje dotyczące apetytu na ryzyko, historia kontaktów z organami nadzorczymi i nieformalne zalecenia odeszły razem z nim.
W tym miejscu ład zarządczy w zakresie prywatności albo udowadnia, że jest systemem zarządzania, albo ujawnia, że był pamięcią jednej osoby.
Pakiet przekazania obowiązków IOD dla GDPR i ISO/IEC 27701:2025 nie jest pakietem offboardingowym HR. To pakiet zapewniający ciągłość rozliczalności. Informuje przychodzącego IOD, osobę odpowiedzialną za prywatność, Menedżera PIMS, audytora, organ nadzorczy albo sponsora z kierownictwa, co jest przetwarzane, dlaczego jest to zgodne z prawem, które ryzyka pozostają otwarte, gdzie znajdują się dowody, kto odpowiada za następne działanie i których terminów nie wolno przekroczyć.
Ukryte ryzyko dla prywatności: rozliczalność zamknięta w jednej roli
GDPR ustanawia rozliczalność wprost. Article 5(2) wymaga, aby administratorzy odpowiadali za zgodność z podstawowymi zasadami zgodności z prawem, rzetelności i przejrzystości, ograniczenia celu, minimalizacji danych, prawidłowości, ograniczenia przechowywania, integralności i poufności oraz byli w stanie ją wykazać. Articles 4, 6, 9, 10 i 30 dodają operacyjne słownictwo oraz oczekiwania dowodowe, które muszą przetrwać zmianę roli: dane osobowe, przetwarzanie, podstawa prawna, przesłanki przetwarzania szczególnych kategorii danych osobowych, definicje naruszeń i rejestr czynności przetwarzania.
Problemem nie jest to, czy organizacja miała kompetentnego IOD. Problemem jest to, czy program prywatności może działać po zmianie IOD.
Kiedy IOD odchodzi, organizacja nadal musi wiedzieć:
- Które czynności przetwarzania są aktywne, wstrzymane, wycofane albo objęte przeglądem.
- Jakie podstawy prawne i przesłanki przetwarzania szczególnych kategorii danych osobowych wspierają każdą czynność.
- Które DPIA zawierają nierozwiązane ryzyka albo warunkowe zatwierdzenia.
- Które żądania osób, których dane dotyczą, są otwarte, przedłużone, odrzucone albo objęte odwołaniem.
- Które naruszenia zostały zgłoszone, nie zostały zgłoszone albo nadal są oceniane.
- Które podmioty przetwarzające, dalsze podmioty przetwarzające i mechanizmy transferu są stosowane.
- Która komunikacja z organami nadzorczymi, zobowiązania wobec klientów i działania audytowe pozostają otwarte.
- Jakie zalecenia dotyczące prywatności zostały udzielone, kiedy je udzielono i przy jakich założeniach.
To klasyczna zależność od osoby kluczowej. Wiedza IOD staje się podstawowym repozytorium decyzji dotyczących prywatności, ocen ryzyka i interakcji regulacyjnych. Kiedy ta osoba odchodzi, organizacja traci więcej niż osobę pełniącą rolę. Traci identyfikowalność potrzebną do wykazania zgodności.
Polityka Enterprise Clarysec Polityka ról, odpowiedzialności i rozliczalności w zakresie prywatności [C1] przekształca zmianę roli w obowiązek dowodowy:
[All] Osoba odpowiedzialna za prywatność / Menedżer PIMS MUSI zarejestrować dowody przekazania roli w REG01 i REG12 w ciągu 10 dni roboczych od zmiany roli.
Z sekcji „Wdrożenie”, klauzula polityki 7.1.6.
Ta sama polityka wymaga również dowodów komunikacji po ponownym przypisaniu roli albo odejściu:
[All] Osoba odpowiedzialna za prywatność / Menedżer PIMS MUSI zaktualizować dowody komunikacji dotyczącej zmiany roli w REG11 w ciągu 10 dni roboczych po ponownym przypisaniu roli albo odejściu.
Z sekcji „Dowody rozliczalności i komunikacja”, klauzula polityki 4.5.4.
Te dwie klauzule zmieniają zmianę personalną w audytowalne zabezpieczenie w zakresie prywatności. Przekazanie obowiązków nie jest już nieformalnym transferem wiedzy. Staje się udokumentowanym dowodem PIMS.
Czym faktycznie jest pakiet przekazania obowiązków IOD
Dobry pakiet przekazania obowiązków IOD nie jest pojedynczym plikiem PDF. To kontrolowany zestaw dowodów z indeksem, właścicielami, linkami, polami statusu, historią decyzji i zasadami wyszukiwania. Powinien umożliwić przychodzącemu IOD zrozumienie stanu prywatności organizacji w ciągu godzin, a nie tygodni.
Można traktować go jak rejestrator lotu programu prywatności. Musi pokazywać nie tylko, co się wydarzyło, ale także dlaczego podjęto decyzje i co musi nastąpić dalej.
Praktyczny pakiet przekazania obowiązków IOD powinien odpowiadać na cztery pytania:
- Jakie obowiązki i decyzje dotyczące prywatności są obecnie aktywne?
- Jakie dowody potwierdzają, że tymi obowiązkami zarządza się właściwie?
- Kto jest właścicielem każdej otwartej pozycji w trakcie przejścia i po nim?
- Jakie ryzyka, terminy albo wrażliwości regulacyjne wymagają natychmiastowej uwagi?
Pakiet nie powinien duplikować każdego zapisu. Duplikacja tworzy nieaktualne dowody. Zamiast tego powinien wskazywać autorytatywny zapis, wyjaśniać status, określać właścicielstwo i oznaczać kolejną wymaganą decyzję.
Polityka Enterprise Clarysec Polityka udokumentowanej informacji i zarządzania dowodami PIMS [C2] ustanawia fundament dowodowy:
[All] Osoba odpowiedzialna za prywatność / Menedżer PIMS MUSI utrzymywać indeks udokumentowanej informacji PIMS w REG12 przed pierwszą publikacją PIMS, a następnie kwartalnie.
Z sekcji „Nadzór nad udokumentowaną informacją PIMS”, klauzula polityki 4.1.1.
Wymaga także dowodów wyszukiwania:
[All] Osoba odpowiedzialna za prywatność / Menedżer PIMS MUSI rejestrować wnioski o wyszukanie dowodów audytowych i status ich realizacji w REG12 w ciągu pięciu dni roboczych od otrzymania wniosku.
Z sekcji „Dostęp, ochrona, wyszukiwanie i ujawnianie”, klauzula polityki 4.4.4.
Pakiet przekazania obowiązków IOD powinien zatem być zbudowany wokół REG12 albo równoważnego indeksu udokumentowanej informacji. Jeżeli dowodów dotyczących prywatności nie da się szybko odnaleźć podczas przejścia, nie będą wspierać rozliczalności, gdy audytor, klient albo organ nadzorczy poprosi o potwierdzenie.
Podstawowa struktura gotowego do audytu pakietu przekazania obowiązków IOD
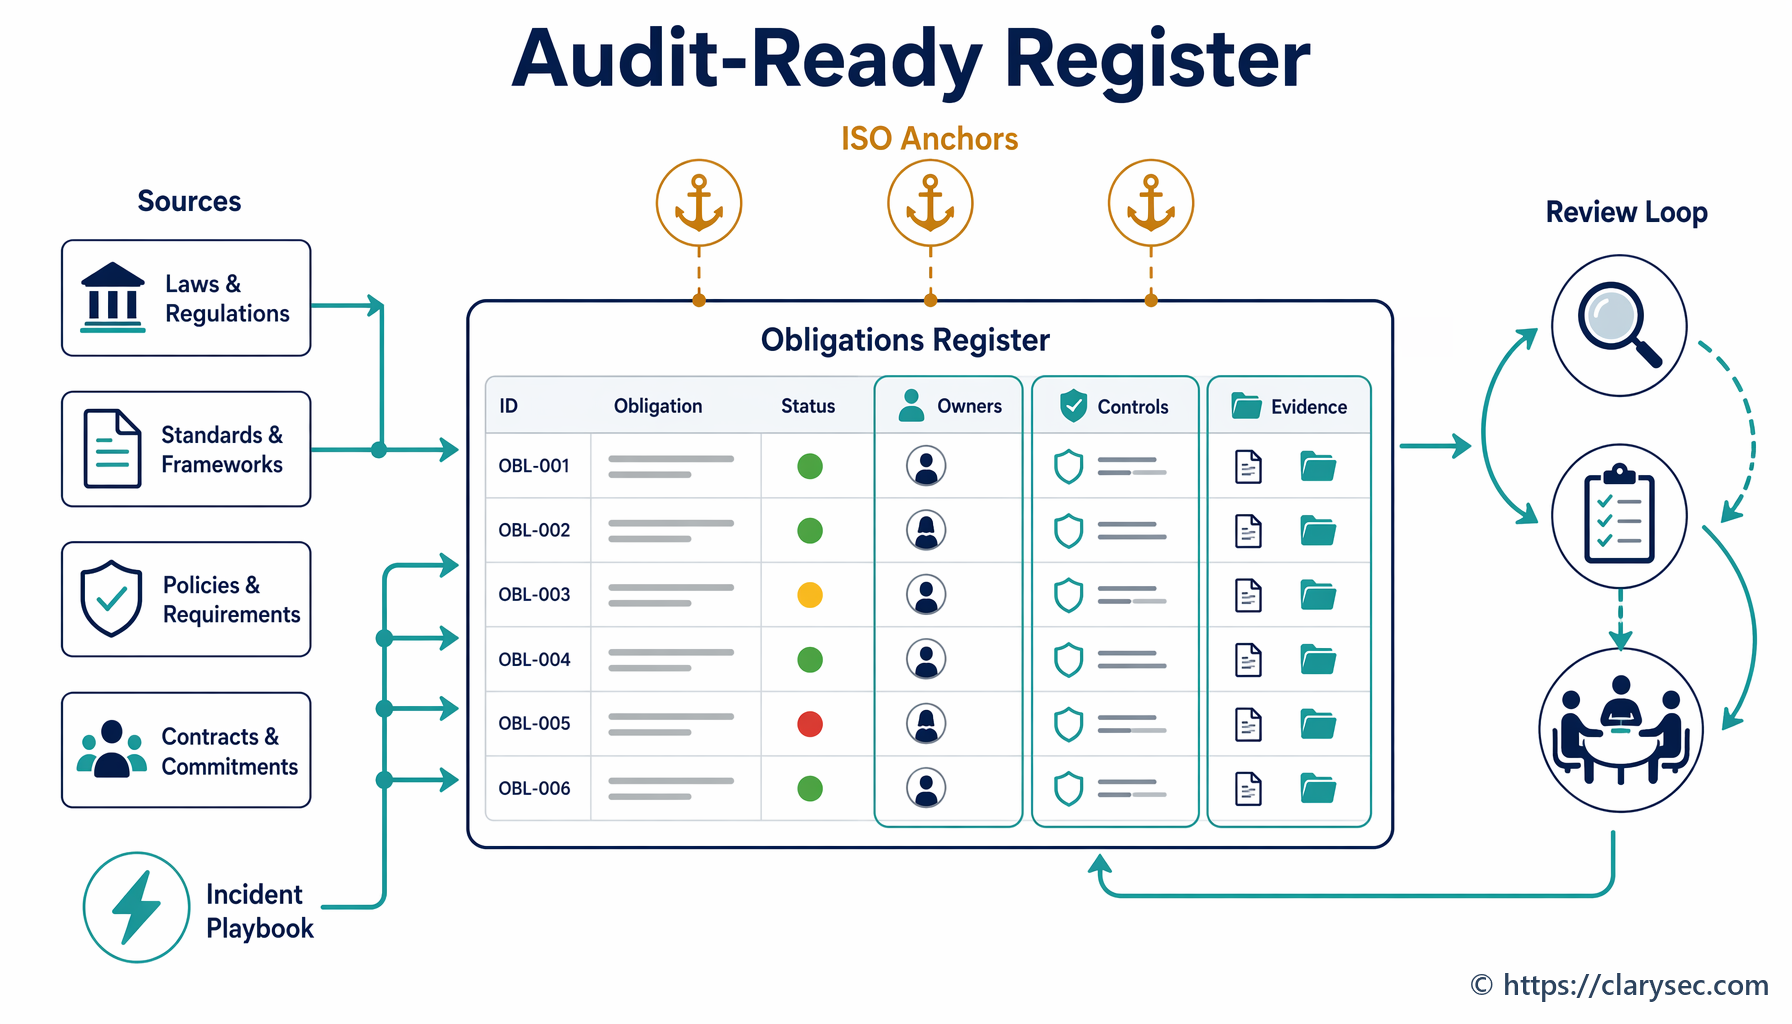
Wdrożenia Clarysec zwykle dzielą pakiet przekazania obowiązków IOD na dziesięć sekcji. Sekcje te dają przychodzącemu IOD jeden widok operacyjny bez zastępowania autorytatywnych systemów ewidencji.
| Sekcja przekazania obowiązków | Cel | Typowe dowody |
|---|---|---|
| 1. Zakres i ład PIMS | Definiuje granice, komitety, ścieżki eskalacji i model rozliczalności | zakres PIMS, kalendarz ładu zarządczego, mapa eskalacji, wyniki przeglądu zarządzania |
| 2. Role i delegowanie uprawnień | Pokazuje, kto jest właścicielem, kto wspiera i kto zatwierdza działania dotyczące prywatności | rejestr ról, rejestr delegowania uprawnień, wpisy REG01, komunikacja REG11 |
| 3. RoPA i inwentarz przetwarzania | Pokazuje, jakie dane osobowe są przetwarzane i dlaczego | RoPA, mapy danych, rejestr podstaw prawnych, inwentarz kategorii danych |
| 4. Dokumentacja DPIA i decyzji wysokiego ryzyka | Zachowuje uzasadnienie ryzyka, zalecenia i zatwierdzenia | rejestr DPIA, raporty DPIA, zalecenia REG04, decyzje dotyczące ryzyka rezydualnego |
| 5. Rejestr praw osób, których dane dotyczą | Chroni terminy odpowiedzi i spójność obsługi | rejestr DSR, zapisy walidacji, szablony odpowiedzi, wyłączenia |
| 6. Dokumentacja naruszeń i incydentów dotyczących prywatności | Zachowuje kontekst oceny naruszeń | dziennik naruszeń, decyzje o zgłoszeniu, zawiadomienia organów nadzorczych, wnioski z przeglądów |
| 7. Dokumentacja prywatności podmiotów przetwarzających i dostawców | Utrzymuje rozliczalność stron trzecich | lista podmiotów przetwarzających, DPA, powiadomienia dotyczące dalszych podmiotów przetwarzających, due diligence, ryzyka wyjścia |
| 8. Dokumentacja retencji i utylizacji | Łączy ograniczenie przechowywania z regułami biznesowymi | harmonogram retencji, rejestry utylizacji, rejestr blokad prawnych |
| 9. Dokumentacja organów nadzorczych, klientów i audytu | Zapobiega pominięciu zobowiązań i lukom dowodowym | korespondencja z organami, zobowiązania wobec klientów, ustalenia z audytu, działania korygujące |
| 10. Plan działań przejściowych | Przekształca przekazanie obowiązków w kontrolowaną realizację | otwarte działania, właściciele, terminy realizacji, priorytet i status eskalacji |
Najcenniejszą częścią pakietu często nie są same dokumenty. Jest nią kontekst między dokumentami. DPIA może pokazywać wniosek końcowy, ale przychodzący IOD musi także wiedzieć, jakie zalecenia wydano, które ryzyka rezydualne zaakceptowano, jakie warunki dołączono i czy warunki te są nadal monitorowane.
Fundament operacyjny GDPR: RoPA, DPIA, DSR, naruszenia i podstawa prawna
Pakiet przekazania obowiązków IOD powinien zaczynać się od operacyjnego fundamentu GDPR. W tym miejscu wiele przejść kończy się niepowodzeniem, ponieważ odchodzący IOD rozumie historię stojącą za zapisami, a przychodzący IOD widzi tylko fragmenty.
Polityka Enterprise Polityka ochrony danych i prywatności [C3] przypisuje IOD odpowiedzialność za kluczowe zapisy:
Utrzymuje rejestr czynności przetwarzania (RoPA) zgodnie z GDPR Article 30.
Z sekcji „Role i odpowiedzialności”, klauzula polityki 4.2.2.
Stwierdza również:
Prowadzi kontakty z organami nadzorczymi, przeprowadza oceny skutków dla ochrony danych (DPIA) i zarządza procesami zgłaszania naruszeń.
Z sekcji „Role i odpowiedzialności”, klauzula polityki 4.2.3.
A w odniesieniu do zarządzania prawami:
Inspektor Ochrony Danych (IOD) MUSI utrzymywać udokumentowane procesy przyjmowania, walidacji, śledzenia i obsługi żądań osób, których dane dotyczą (DSR).
Z sekcji „Wymagania dotyczące wdrożenia polityki”, klauzula polityki 6.4.1.
Nie są to odrębne zadania administracyjne. Tworzą łańcuch rozliczalności.
Jeżeli osoba, której dane dotyczą, żąda usunięcia danych, przychodzący IOD potrzebuje RoPA, aby zidentyfikować systemy i podmioty przetwarzające; rejestru podstaw prawnych, aby ocenić, czy usunięcie ma zastosowanie; harmonogramu retencji, aby sprawdzić ograniczenie przechowywania; zapisów dotyczących dostawców, aby skoordynować usunięcie w systemach zależnych; oraz rejestru DSR, aby udokumentować oś czasu i odpowiedź. Jeżeli IOD zmienia się w trakcie obsługi żądania, pakiet przekazania obowiązków musi zachować ten łańcuch.
W przypadku mniejszych organizacji polityka Clarysec Polityka ochrony danych i prywatności dla MŚP [C4] stosuje skalowane brzmienie, zachowując tę samą zasadę rozliczalności:
Utrzymuje rejestr czynności przetwarzania.
Z sekcji „Role i odpowiedzialności”, klauzula polityki 4.2.1.
Wymaga również:
Koordynator ds. prywatności MUSI utrzymywać rejestr wszystkich czynności przetwarzania danych osobowych, obejmujący kategorie danych, cel, podstawę prawną i okresy przechowywania.
Z sekcji „Wymagania ładu zarządczego”, klauzula polityki 5.2.1.
A w zakresie żądań dotyczących praw:
Wszystkie odpowiedzi na żądania osób, których dane dotyczą, MUSZĄ być rejestrowane w bezpiecznym rejestrze, z dostępem ograniczonym do Koordynatora ds. prywatności i GM.
Z sekcji „Wymagania dotyczące wdrożenia polityki”, klauzula polityki 6.5.4.
Zarówno w środowiskach enterprise, jak i MŚP, pakiet przekazania obowiązków powinien obejmować panel operacji prywatności pokazujący status RoPA, DPIA, DSR, naruszeń, przeglądów retencji i przeglądów dostawców. W ten sposób organizacja wykazuje, że rozliczalność GDPR nie zależy od jednej osoby.
ISO/IEC 27701:2025: zmiana roli jako kontrolowany dowód PIMS
ISO/IEC 27701:2025 rozszerza ład zarządczy w zakresie prywatności do uporządkowanego systemu zarządzania informacjami o prywatności. Oznacza to, że zmianę roli należy traktować jak każdy inny kontrolowany proces: zaplanowany, przypisany, udokumentowany dowodami, poddany przeglądowi i doskonalony.
Pakiet przekazania obowiązków powinien zawierać pola ciągłości PIMS dla każdego głównego procesu prywatności:
- Nazwa procesu, np. DPIA, RoPA, DSR, ocena naruszenia albo przegląd prywatności dostawcy.
- Rola PIMS, np. IOD, osoba odpowiedzialna za prywatność, Menedżer PIMS, przedstawiciel administratora albo przedstawiciel podmiotu przetwarzającego.
- Rola operacyjna, np. administrator, podmiot przetwarzający, współadministrator albo dalszy podmiot przetwarzający.
- Obecny właściciel i tymczasowy delegat.
- Odniesienie do rejestru dowodów.
- Data ostatniego przeglądu i data następnego przeglądu.
- Otwarte decyzje i nierozwiązane ryzyka.
- Ścieżka eskalacji.
- Linki do klauzul polityk, procedur i szablonów.
- Status audytu, w tym ostatni wniosek o dowody i odpowiedź.
Polityka Enterprise Polityka systemu zarządzania informacjami o prywatności [C5] czyni z zaleceń dotyczących prywatności osobny artefakt dowodowy:
[All] Inspektor Ochrony Danych / doradca ds. prywatności MUSI zarejestrować zalecenia dotyczące prywatności w zakresie zakresu PIMS, kryteriów DPIA i decyzji wysokiego ryzyka w REG04 przed zatwierdzeniem danej decyzji.
Z sekcji „Role i odpowiedzialności”, klauzula polityki 5.1.3.
Ta klauzula jest krytyczna podczas przekazania obowiązków. Raport DPIA może pokazywać końcowe zatwierdzenie, ale REG04 albo równoważny rejestr zaleceń dotyczących prywatności zachowuje profesjonalne uzasadnienie decyzji. Bez niego nowy IOD może nie być w stanie wyjaśnić, dlaczego organizacja zatwierdziła czynność przetwarzania wysokiego ryzyka albo jakie warunki monitorowania do niej dołączono.
Clarysec łączy także zmianę roli z szerszym ładem zarządczym. Polityka Enterprise Polityka ról i odpowiedzialności w ładzie zarządczym [C6] stanowi:
Delegowanie uprawnień NALEŻY śledzić w Rejestrze ról i odpowiedzialności, a pierwotny właściciel zachowuje ostateczną rozliczalność.
Z sekcji „Wymagania dotyczące wdrożenia polityki”, klauzula polityki 6.2.5.
Zapobiega to najgroźniejszej luce przejściowej: wszyscy zakładają, że ktoś inny obsługuje DSR, DPIA, oceny naruszeń albo odpowiedzi do organów nadzorczych. Silny pakiet przekazania obowiązków IOD zawiera tabelę delegowania i jasno wskazuje, czy dana odpowiedzialność jest stała, tymczasowa czy doradcza.
Budowa repozytorium z wykorzystaniem Zenith Blueprint
Pakiet przekazania obowiązków jest użyteczny tylko w takim stopniu, w jakim użyteczne jest repozytorium, na którym się opiera. Chaotyczny dysk współdzielony nie jest systemem dowodowym PIMS.
Zenith Blueprint: 30-etapowa mapa drogowa audytora [C7] Clarysec traktuje dokumentację jako żywy system zarządzania. W fazie ISMS Foundation & Leadership, Step 6, „Documented Information and Building the ISMS Library”, Zenith Blueprint zaleca organizacjom utworzenie uporządkowanego repozytorium dokumentacji SZBI:
To dobry moment, aby ustanowić strukturę przechowywania całej dokumentacji SZBI („bibliotekę SZBI”). Na przykład:
✓ Folder główny o nazwie „Dokumentacja SZBI” z podfolderami takimi jak: ✓ Polityki i procedury: zawierające zatwierdzone wersje polityk (np. Polityka bezpieczeństwa informacji, Polityka dopuszczalnego użytkowania) oraz procedury (procedura reagowania na incydenty, procedura tworzenia kopii zapasowych itd.). ✓ Ocena ryzyka i SoA: folder na raporty z oceny ryzyka, rejestr ryzyk (plik roboczy) oraz Deklarację stosowania (po jej opracowaniu). ✓ Zapisy ze szkoleń i budowania świadomości: dzienniki szkoleń, kopie przekazanych treści, listy obecności. ✓ Audyt i przegląd: raporty z audytu wewnętrznego, protokoły ze spotkań przeglądu zarządzania, rejestry działań korygujących. ✓ Zapisy incydentów: rejestr incydentów, raporty incydentów, dokumenty z wyciągniętymi wnioskami. ✓ Aktywa i inwentarz: wykazy aktywów, wyniki klasyfikacji danych itd. ✓ Zabezpieczenia z Annex A (albo „biblioteka zabezpieczeń”): potencjalnie wykaz zabezpieczeń i dokumentacja sposobu ich wdrożenia.
Upewnij się, że repozytorium jest dostępne, ale bezpieczne. Na przykład polityki mogą znajdować się w folderze tylko do odczytu dostępnym dla wszystkich pracowników, ale folder oceny ryzyka może być ograniczony do zespołu SZBI i najwyższego kierownictwa.
Z fazy ISMS Foundation & Leadership, Step 6: Documented Information and Building the ISMS Library.
W przypadku pakietu przekazania obowiązków IOD ten sam wzorzec staje się biblioteką PIMS. Praktyczny folder najwyższego poziomu to „PIMS DPO Handover and Accountability”, z ograniczonym dostępem dla IOD, osoby odpowiedzialnej za prywatność, doradcy prawnego, Dyrektora ds. bezpieczeństwa informacji, audytu wewnętrznego oraz zatwierdzonych członków kierownictwa.
| Folder | Zawartość | Wytyczne dostępu |
|---|---|---|
| 00 Indeks przekazania obowiązków | indeks REG12, lista kontrolna przejścia, mapa właścicieli | IOD, Menedżer PIMS, audyt wewnętrzny |
| 01 Ład zarządczy i role | rejestr ról, delegowanie uprawnień, protokoły komitetów, ścieżki eskalacji | IOD, kierownictwo wykonawcze, dział prawny, Dyrektor ds. bezpieczeństwa informacji |
| 02 RoPA i mapy danych | RoPA, mapy przepływu danych, mapowanie podstaw prawnych, kategorie danych | IOD, zespół ds. prywatności, właściciele procesów |
| 03 DPIA i zalecenia dotyczące prywatności | DPIA, zalecenia REG04, zatwierdzenia ryzyka rezydualnego, decyzje wysokiego ryzyka | IOD, dział prawny, właściciele ryzyka |
| 04 Zarządzanie DSR | rejestr DSR, szablony, dowody walidacji, status odpowiedzi | ograniczony zespół ds. prywatności |
| 05 Naruszenia i incydenty dotyczące prywatności | dziennik naruszeń, notatki z oceny, decyzje o zgłoszeniu, pisma organów nadzorczych | IOD, dział prawny, Dyrektor ds. bezpieczeństwa informacji, zespół incydentowy |
| 06 Podmioty przetwarzające i transfery | rejestr dostawców, DPA, powiadomienia dotyczące dalszych podmiotów przetwarzających, oceny transferów | IOD, zakupy, dział prawny, właściciel dostawcy |
| 07 Retencja i utylizacja | harmonogram retencji, dowody utylizacji, blokady prawne | IOD, właściciel zapisów, dział prawny |
| 08 Dowody audytowe i regulacyjne | wnioski o dowody, status realizacji, ustalenia z audytu, działania korygujące | IOD, audyt wewnętrzny, zgodność |
| 09 Zobowiązania wobec klientów | kwestionariusze prywatności, zobowiązania umowne, zobowiązania do działań naprawczych | IOD, dział prawny sprzedaży, właściciel klienta |
| 10 Wyciągnięte wnioski | przeglądy po incydencie, wnioski z audytu, działania doskonalące | IOD, Dyrektor ds. bezpieczeństwa informacji, zespół przeglądu zarządzania |
W przypadku MŚP tę samą zasadę można wdrożyć prościej. Polityka Clarysec Polityka audytu i monitorowania zgodności dla MŚP [C8] stanowi:
Wszystkie dowody MUSZĄ być przechowywane w scentralizowanym folderze audytowym.
Z sekcji „Wymagania dotyczące wdrożenia polityki”, klauzula polityki 6.2.1.
Poziom dojrzałości może się różnić, ale zasada nie powinna. Dowody dotyczące prywatności muszą być scentralizowane, kontrolowane, indeksowane i możliwe do odszukania.
Kotwice zabezpieczeń ISO: role, zapisy i ochrona PII
Pakiet przekazania obowiązków IOD silnie mapuje się na trzy organizacyjne zabezpieczenia ISO/IEC 27002:2022 przedstawione w Zenith Controls: przewodnik zgodności międzyramowej [C9] Clarysec. Są to zabezpieczenia ISO, a nie odrębny zestaw zabezpieczeń utworzony przez Zenith.
| Zabezpieczenie ISO/IEC 27002:2022 | Temat zabezpieczenia | Dlaczego ma znaczenie dla przekazania obowiązków IOD |
|---|---|---|
| 5.2 Role i odpowiedzialności w zakresie bezpieczeństwa informacji | Zdefiniowane i przypisane odpowiedzialności w zakresie bezpieczeństwa | Pokazuje, kto jest właścicielem decyzji dotyczących prywatności, delegowanych obowiązków, zatwierdzeń ryzyka rezydualnego i eskalacji do kierownictwa |
| 5.33 Ochrona zapisów | Ochrona zapisów przed utratą, zniszczeniem, fałszowaniem i nieuprawnionym dostępem | Chroni dowody RoPA, DPIA, DSR, naruszeń, retencji, dostawców i organów nadzorczych |
| 5.34 Prywatność i ochrona PII | Ochrona prywatności i PII dostosowana do wymagań prawnych, ustawowych, regulacyjnych i umownych | Łączy podstawę prawną, obsługę praw, eskalację incydentów, nadzór nad podmiotami przetwarzającymi i przejrzystość |
Te zabezpieczenia łączą się także z wymaganiami systemu zarządzania ISO/IEC 27001:2022. Pkt 5.3 wymaga przypisania i zakomunikowania ról, odpowiedzialności i uprawnień w organizacji. Pkt 7.5 wymaga nadzoru nad udokumentowaną informacją. Pkt 6.1 wymaga planowania ryzyk i szans, w tym postępowania z ryzykiem. Pkt 8.1 wymaga planowania operacyjnego i nadzoru. Pkt 9.1 wymaga monitorowania i oceny. Pkt 10.2 wymaga działań korygujących.
Pakiet przekazania obowiązków IOD wspiera każde z tych oczekiwań, przekształcając zmianę roli w kontrolowany, audytowalny dowód.
Ćwiczenie jednodniowe: zbudowanie pakietu przekazania obowiązków IOD
Nie trzeba czekać na rezygnację. Przeprowadź to ćwiczenie przed odejściem IOD, w trakcie wewnętrznego audytu prywatności albo po powołaniu nowej osoby odpowiedzialnej za prywatność.
Krok 1: Utwórz indeks przekazania obowiązków
Otwórz REG12 albo swój indeks udokumentowanej informacji i utwórz sekcję o nazwie „Pakiet przekazania obowiązków IOD”. Dodaj pola:
- Element dowodowy.
- Obszar procesu.
- Autorytatywna lokalizacja.
- Właściciel.
- Właściciel zastępczy.
- Ostatni przegląd.
- Następny przegląd.
- Poziom poufności.
- Otwarte działanie.
- Znaczenie audytowe.
Uzupełnij pierwsze 25 wpisów. Zacznij od RoPA, rejestru DPIA, rejestru DSR, dziennika naruszeń, rejestru dostawców, harmonogramu retencji, rejestru zaleceń dotyczących prywatności, dokumentacji korespondencji z organami nadzorczymi, rejestru ryzyk prywatności i zakresu PIMS.
Krok 2: Zbuduj listę terminów na 30, 60 i 90 dni
Utwórz panel spraw krytycznych dla pozycji przypadających w ciągu kolejnych 30, 60 i 90 dni. Uwzględnij:
- Otwarte żądania osób, których dane dotyczą.
- Oczekujące zatwierdzenia DPIA.
- Otwarte oceny naruszeń.
- Terminy odpowiedzi do organów nadzorczych albo klientów.
- Daty przeglądów dostawców.
- Terminy dotyczące transferów albo powiadomień o dalszych podmiotach przetwarzających.
- Kamienie milowe przeglądów retencji.
- Działania korygujące z audytu.
To strona, którą przychodzący IOD czyta jako pierwszą.
Krok 3: Przypisz procesy wysokiego ryzyka do imiennych właścicieli
Użyj Rejestru ról i odpowiedzialności. Dla każdego procesu udokumentuj, czy odchodzący IOD był odpowiedzialny za wynik, odpowiedzialny za wykonanie, konsultowany czy informowany w modelu RACI. Przypisz tymczasowego właściciela dla każdego aktywnego procesu. Śledź delegowanie uprawnień i zakomunikuj zmianę zgodnie z Polityką ról, odpowiedzialności i rozliczalności w zakresie prywatności oraz Polityką ról i odpowiedzialności w ładzie zarządczym.
Krok 4: Zachowaj kontekst decyzji
Dla każdej aktywnej DPIA albo decyzji wysokiego ryzyka dodaj zwięzłą notatkę z historii decyzji:
- Co zaproponowano?
- Dlaczego DPIA była potrzebna albo nie była potrzebna?
- Jakie zalecenia dotyczące prywatności udzielono?
- Jakie ryzyka pozostają?
- Kto zaakceptował ryzyko rezydualne?
- Jakie warunki muszą być monitorowane?
W tym miejscu REG04 staje się niezbędny. Bez zarejestrowanych zaleceń przychodzący IOD może widzieć tylko końcowe zatwierdzenie i pominąć ograniczenia stojące za decyzją.
Krok 5: Przetestuj wyszukiwanie
Poproś audyt wewnętrzny albo funkcję zgodności o pięć pozycji z pakietu przekazania obowiązków:
- Wpis RoPA dla czynności przetwarzania wysokiego ryzyka.
- DPIA i zapis zaleceń dla tej samej czynności.
- Umowę z podmiotem przetwarzającym, która ją wspiera.
- Regułę retencji mającą zastosowanie do danych.
- Najnowszą decyzję DSR albo decyzję dotyczącą naruszenia związaną z tym procesem, jeżeli istnieje.
Jeżeli zespół nie może odszukać tych pozycji w terminie określonym w polityce, pakiet przekazania obowiązków nie jest gotowy.
Zależności od dostawców, podmiotów przetwarzających i chmury obliczeniowej
Wiele zmian IOD kończy się niepowodzeniem na styku prywatności, zakupów, bezpieczeństwa i operacji.
Odchodzący IOD może wiedzieć, że podmiot przetwarzający ma nierozwiązane ustalenie z audytu, że powiadomienie o dalszym podmiocie przetwarzającym wymaga przeglądu albo że w umowie brakuje odpowiednich postanowień dotyczących wsparcia przy incydentach. Jeżeli ta wiedza nie zostanie utrwalona, przychodzący IOD przejmuje ukryte ryzyko.
Polityka Clarysec Polityka bezpieczeństwa stron trzecich i dostawców dla MŚP [C10] ustanawia fundament dowodowy:
Rejestr dostawców MUSI być utrzymywany i aktualizowany przez kontakt administracyjny albo zakupowy. MUSI obejmować:
Z sekcji „Wymagania ładu zarządczego”, klauzula polityki 5.4.
Pakiet przekazania obowiązków powinien łączyć rejestr dostawców z:
- Umowami powierzenia przetwarzania danych.
- Listami dalszych podmiotów przetwarzających.
- Dokumentacją transferów.
- Due diligence w zakresie bezpieczeństwa.
- Klauzulami zgłaszania incydentów.
- Prawami do audytu.
- Obowiązkami wyjścia i usunięcia danych.
- Otwartymi pozycjami działań naprawczych.
W tym miejscu znaczenie mają także NIS2 i DORA.
NIS2 wymaga, aby podmioty kluczowe i ważne przyjęły odpowiednie techniczne, operacyjne i organizacyjne środki zarządzania ryzykiem cyberbezpieczeństwa. Obszary zarządzania ryzykiem obejmują obsługę incydentów, ciągłość działania, bezpieczeństwo łańcucha dostaw, bezpieczne pozyskiwanie i rozwój, obsługę podatności, ocenę skuteczności, cyberhigienę, szkolenia, kryptografię, bezpieczeństwo zasobów ludzkich, kontrolę dostępu i zarządzanie aktywami.
DORA wymaga od podmiotów finansowych utrzymywania ładu ICT, zarządzania ryzykiem ICT, klasyfikacji i zgłaszania incydentów, testowania cyfrowej odporności operacyjnej oraz zarządzania ryzykiem stron trzecich w obszarze ICT. Dla funkcji krytycznych albo ważnych DORA oczekuje również silnych zabezpieczeń umownych, praw dostępu i audytu, praw wypowiedzenia, strategii wyjścia i uzgodnień przejściowych.
Pakiet przekazania obowiązków IOD powinien wskazywać, gdzie dostawcy istotni z perspektywy prywatności są również częścią obowiązków odporności operacyjnej. Jeżeli podmiot przetwarzający wspiera krytyczną usługę finansową albo ważną usługę cyfrową, przychodzący IOD musi rozumieć regulacyjny wpływ awarii dostawcy, opóźnionego zgłoszenia incydentu albo słabości umowy.
Ciągłość incydentów i naruszeń
Kontekst naruszenia ochrony danych osobowych szybko traci aktualność. Podczas zmiany IOD łatwo utracić informację, dlaczego podjęto decyzję o braku zgłoszenia, dlaczego zgłoszenie opóźniono albo dlaczego określoną grupę osób uznano za dotkniętą naruszeniem.
GDPR definiuje naruszenie ochrony danych osobowych szeroko, obejmując przypadkowe lub niezgodne z prawem zniszczenie, utratę, zmianę, nieuprawnione ujawnienie danych osobowych albo nieuprawniony dostęp do danych osobowych. Reagowanie na incydenty musi zatem obejmować triaż naruszeń prywatności, a nie tylko techniczne powstrzymanie.
Zenith Blueprint, w fazie Controls in Action, Step 23, podkreśla interfejs prawny w zabezpieczeniach związanych z prywatnością:
Zabezpieczenie to wprowadza również interfejs prawny do SZBI. Osoby odpowiedzialne za prywatność, doradcy prawni albo inspektorzy ochrony danych (IOD) muszą uczestniczyć w określaniu sposobu postępowania z danymi osobowymi, szczególnie w odniesieniu do transferów międzynarodowych, przetwarzania transgranicznego albo praw osób, których dane dotyczą, takich jak dostęp, sprostowanie i usunięcie. To nie są wyłącznie prawa, lecz operacyjne obowiązki, które muszą być wspierane przez uporządkowane, audytowalne procesy.
Z perspektywy audytu zabezpieczenie to coraz częściej znajduje się w centrum uwagi. Audytorzy, organy nadzorcze i klienci chcą widzieć:
✓ Gdzie znajduje się PII, ✓ Jaka podstawa prawna reguluje jego przetwarzanie, ✓ Jak ograniczany jest dostęp, ✓ Jak zgłaszane są incydenty, ✓ Oraz jak organizacja realizuje prawa i utrzymuje przejrzystość.
Z fazy Controls in Action, Step 23: Organizational controls (5.19–5.37).
Dla każdego otwartego albo niedawno zamkniętego incydentu dotyczącego danych osobowych pakiet przekazania obowiązków powinien zawierać kartę ciągłości naruszenia.
| Pole ciągłości naruszenia | Dlaczego ma znaczenie |
|---|---|
| Referencja incydentu | Łączy analizę prywatności z zapisem incydentu bezpieczeństwa |
| Data i godzina wykrycia | Wspiera analizę terminów zgłaszania |
| Systemy i osoby, których dane dotyczą, objęte zdarzeniem | Definiuje zakres i wpływ |
| Rola administratora albo podmiotu przetwarzającego | Określa obowiązki zgłoszeniowe i umowne |
| Wstępna ocena prywatności | Zachowuje uzasadnienie wczesnego triażu |
| Ocena wagi bezpieczeństwa | Łączy wagę techniczną z ryzykiem dla prywatności |
| Decyzja o zgłoszeniu i uzasadnienie | Wyjaśnia, czy wymagane było zawiadomienie organu nadzorczego albo osób fizycznych |
| Komunikacja z organem nadzorczym i klientami | Zachowuje zobowiązania zewnętrzne |
| Przyczyna źródłowa i wyciągnięte wnioski | Wspiera działania korygujące i doskonalenie |
| Działania korygujące i właściciele | Zapobiega lukom w działaniach naprawczych po przejściu |
Wspiera to również oczekiwania NIS2 i DORA dotyczące incydentów. NIS2 stosuje etapowe raportowanie znaczących incydentów, obejmujące wczesne ostrzeżenie, zgłoszenie, aktualizacje, gdy są wymagane, oraz raport końcowy. DORA wymaga od podmiotów finansowych wykrywania, obsługi, klasyfikowania i zgłaszania poważnych incydentów związanych z ICT, wraz z raportowaniem wstępnym, pośrednim i końcowym oraz analizą przyczyny źródłowej. Nowy IOD musi być w stanie odróżnić incydent bezpieczeństwa, naruszenie ochrony danych osobowych, znaczący incydent NIS2 i poważny incydent związany z ICT według DORA, w tym sytuacje, gdy jedno zdarzenie uruchamia wiele przepływów pracy.
Retencja i utylizacja: ciche ryzyko przekazania obowiązków
Reguły retencji często stają się nieaktualne podczas zmian ról, ponieważ znajdują się na styku działu prawnego, zarządzania zapisami, IT i właścicieli biznesowych. Tymczasem ograniczenie przechowywania w GDPR wymaga, aby danych osobowych nie przechowywać dłużej, niż jest to niezbędne do celów przetwarzania.
Polityka Enterprise Polityka retencji i utylizacji danych [C11] przypisuje rolę kontrolną w zakresie prywatności:
Przegląda i waliduje harmonogramy retencji dla danych osobowych, aby zapewnić podstawę prawną dalszego przechowywania.
Z sekcji „Role i odpowiedzialności”, klauzula polityki 4.3.2.
Pakiet przekazania obowiązków powinien wskazywać harmonogramy retencji wymagające przeglądu, systemy, w których usuwanie jest technicznie ograniczone, blokady prawne, zarchiwizowane zbiory danych, kwestie okna retencji kopii zapasowych i zależności usunięcia danych od podmiotów przetwarzających.
Przydatny test jest prosty. Wybierz jeden wpis RoPA i sprawdź, czy przychodzący IOD może ustalić okres przechowywania, zdarzenie inicjujące usunięcie, właściciela systemu, udział podmiotu przetwarzającego, sposób postępowania z kopiami zapasowymi i dowód ostatniego przeglądu. Jeżeli nie, rozliczalność retencji nie jest gotowa na zmianę roli.
Mapowanie zgodności między ramami: jeden pakiet, wiele oczekiwań
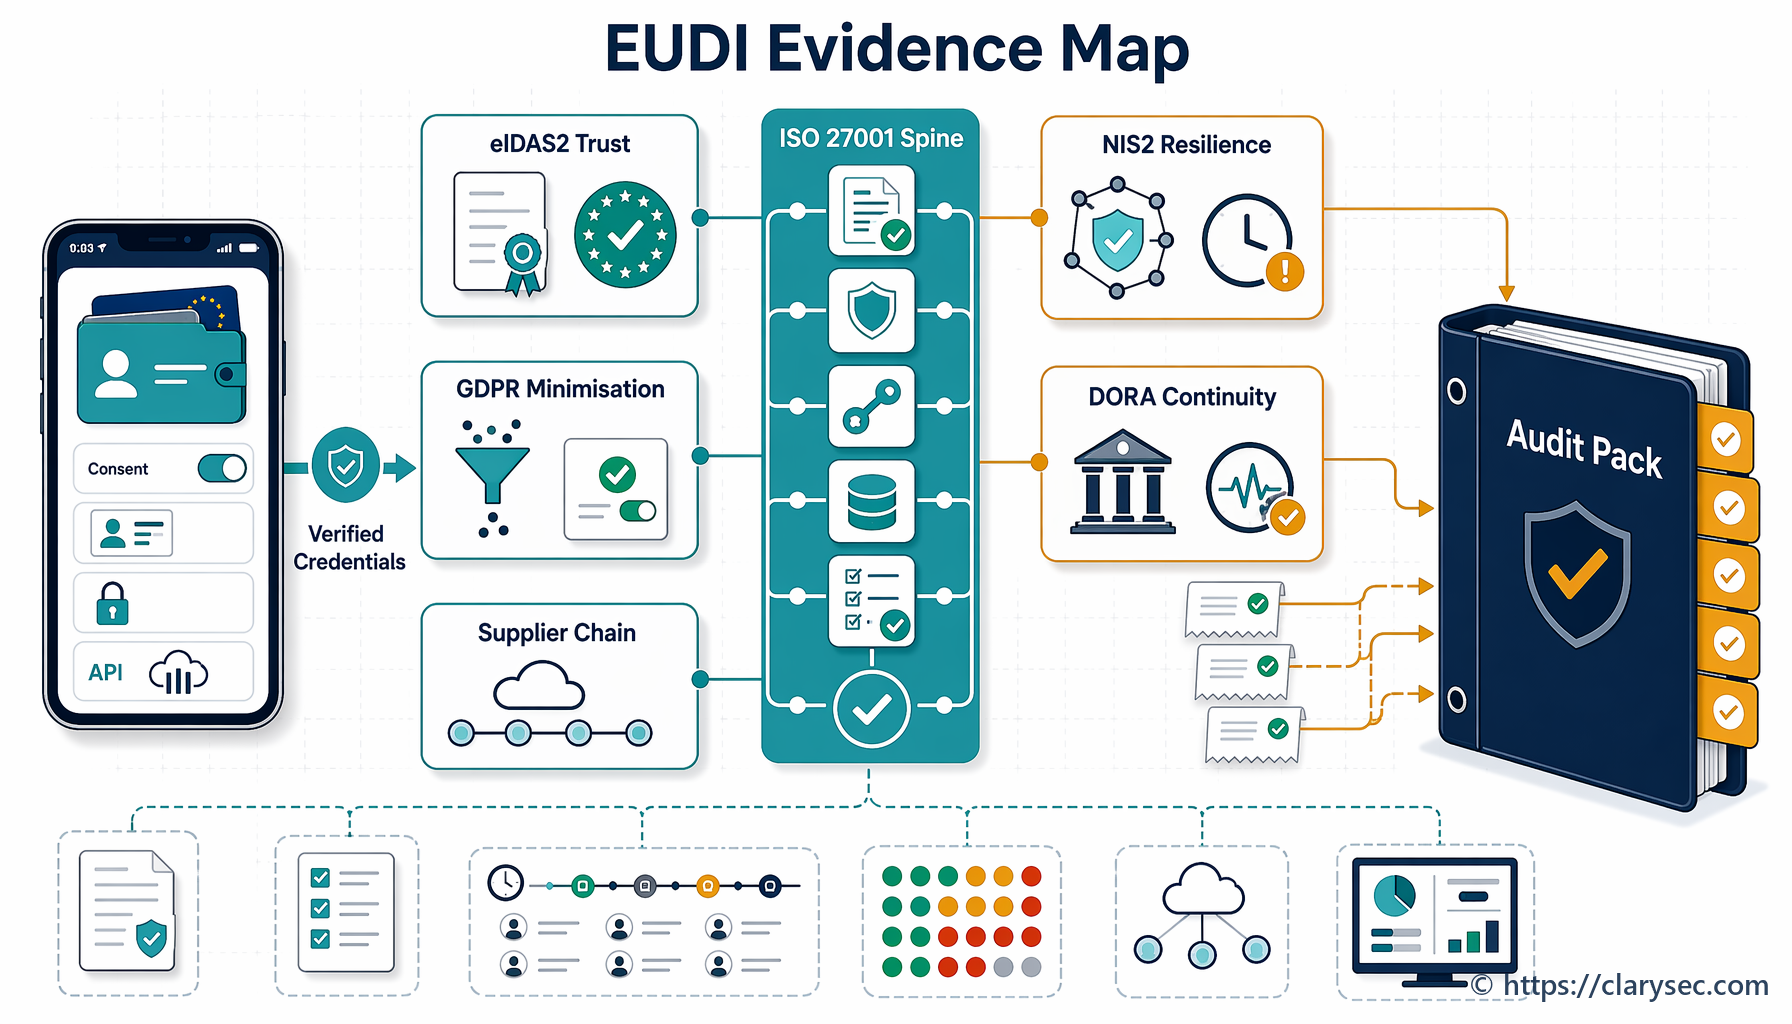
Silny pakiet przekazania obowiązków IOD nie zastępuje obowiązków prawnych, ale daje audytorom i organom nadzorczym spójny ślad dowodowy obejmujący wiele ram.
| Ramy albo regulacja | Czego oczekują | Jak pomaga pakiet przekazania obowiązków IOD |
|---|---|---|
| GDPR | Możliwa do wykazania rozliczalność, zgodne z prawem przetwarzanie, obsługa praw, nadzór nad naruszeniami i nadzór nad podmiotami przetwarzającymi | Zachowuje RoPA, podstawę prawną, DPIA, rejestry DSR, decyzje dotyczące naruszeń i dowody dotyczące podmiotów przetwarzających |
| ISO/IEC 27701:2025 | Ład PIMS, jasność ról, zarządzanie ryzykiem prywatności i udokumentowane dowody | Pokazuje role prywatności, zakres PIMS, indeks dowodów, zapisy zaleceń i właścicielstwo procesów |
| ISO/IEC 27001:2022 | System zarządzania oparty na ryzyku, przywództwo, przypisane odpowiedzialności, udokumentowana informacja i działanie zabezpieczeń | Łączy dowody prywatności z zakresem SZBI, postępowaniem z ryzykiem, zabezpieczeniami dostawców, incydentami i ciągłością |
| NIS2 | Rozliczalność kierownictwa, zarządzanie ryzykiem cyberbezpieczeństwa, obsługa incydentów, łańcuch dostaw i szkolenia | Identyfikuje zależności prywatności w incydentach cyberbezpieczeństwa, dostawcach, aktywach, dostępie i ciągłości |
| DORA | Ład ICT, zgłaszanie incydentów, testowanie, ryzyko stron trzecich i odporność podmiotów finansowych | Łączy zapisy prywatności z ryzykiem ICT, dostawcami krytycznymi, klasyfikacją incydentów i dowodami wyjścia |
| NIST CSF 2.0 | Wyniki funkcji Govern, Identify, Protect, Detect, Respond i Recover wraz z profilami i analizą luk | Przekształca przekazanie obowiązków w profil stanu bieżącego, listę luk względem stanu docelowego i plan działań |
| COBIT 2019 | Cele ładu zarządczego, właścicielstwo kontroli, jakość dowodów, rozliczalność i monitorowanie wyników | Zapewnia dowody oparte na rolach, identyfikowalność decyzji, ścieżkę audytową i nadzór organu zarządzającego |
NIST CSF 2.0 jest szczególnie użyteczny jako warstwa komunikacyjna. Jego funkcja GOVERN oczekuje, że obowiązki prawne, regulacyjne, umowne, dotyczące prywatności i swobód obywatelskich będą rozumiane i zarządzane. Metoda Organizational Profiles pomaga organizacjom definiować stany bieżące i docelowe, zbierać polityki i dane wejściowe dotyczące ryzyka, identyfikować luki oraz tworzyć priorytetyzowane plany działań.
To dokładnie robi pakiet przekazania obowiązków IOD. Definiuje bieżący stan prywatności, identyfikuje docelowe wymagania ciągłości i tworzy priorytetyzowaną listę działań naprawczych.
Jak audytorzy badają proces przekazania obowiązków IOD
Rzetelny audytor nie poprzestanie na zapytaniu o nazwisko IOD. Sprawdzi, czy funkcja prywatności jest odporna.
| Perspektywa audytora | Prawdopodobne pytanie | Dowody z pakietu przekazania obowiązków |
|---|---|---|
| ISO/IEC 27001:2022 | Czy role, zapisy i odpowiedzialności za zabezpieczenia są utrzymywane podczas zmiany personalnej? | rejestr ról, rejestr delegowania uprawnień, indeks dowodów REG12, przegląd dostępu, odniesienia do polityk |
| ISO/IEC 27701:2025 | Czy PIMS nadal działa po zmianie IOD? | zakres PIMS, zapisy DPIA, zalecenia REG04, RoPA, procedury DSR, zapisy naruszeń |
| GDPR | Czy organizacja potrafi wykazać rozliczalność prywatności po zmianie IOD? | RoPA, DPIA, rejestr DSR, dziennik naruszeń, mapowanie podstaw prawnych, korespondencja z organami nadzorczymi |
| NIST CSF 2.0 | Czy bieżący profil ryzyka w zakresie prywatności i cyberbezpieczeństwa jest rozumiany i komunikowany? | profil bieżący, luki względem stanu docelowego, rejestr ryzyk, lista dostawców, działania incydentowe i odtworzeniowe |
| DORA | Czy zależności prywatności dotyczące incydentów ICT i stron trzecich są zachowane na potrzeby odporności operacyjnej? | zapisy dostawców krytycznych, klasyfikacje incydentów, rejestr umów, plany wyjścia, dowody testowania |
| NIS2 | Czy odpowiedzialności kierownictwa, incydentowe, łańcucha dostaw i ciągłości są jasne? | raportowanie do zarządu, podręcznik postępowania w przypadku incydentu, rejestr dostawców, powiązania z ciągłością, zapisy szkoleń |
| COBIT 2019 | Czy rozliczalność jest objęta ładem, monitorowana i udokumentowana dowodami? | RACI, właścicielstwo kontroli, ścieżka audytowa, działania korygujące, protokoły przeglądu zarządzania |
Najczęstsze ustalenie nie polega na tym, że pakiet przekazania obowiązków nie istnieje. Polega na tym, że pakiet nie łączy dowodów z decyzjami. Audytorzy nie oczekują wyłącznie dokumentów. Oczekują identyfikowalności.
Typowe wzorce nieskuteczności i rozwiązania Clarysec
Pierwszym wzorcem nieskuteczności jest przekazanie skrzynki pocztowej. Odchodzący IOD przekazuje dalej wiadomości e-mail, ale nie istnieje indeksowany rejestr dowodów. Clarysec rozwiązuje to, wymuszając umieszczenie dowodów w REG12 i łącząc każdy element z procesem, właścicielem i datą przeglądu.
Drugim jest przekazanie szablonów. Organizacja ma szablony DPIA i DSR, ale nie ma aktualnego statusu. Clarysec rozwiązuje to przez panel spraw krytycznych obejmujący otwarte terminy, decyzje wysokiego ryzyka i nierozwiązane działania.
Trzecim jest polityka bez delegowania. Polityki wskazują, że IOD jest właścicielem prywatności, ale nikt nie rejestruje tymczasowej odpowiedzialności. Clarysec rozwiązuje to przez Rejestr ról i odpowiedzialności, dowody przekazania roli w REG01 i REG12 oraz dowody komunikacji w REG11.
Czwartym jest martwy punkt dostawcy. Zapisy prywatności dotyczące podmiotów przetwarzających nie są powiązane z zapisami zakupów i bezpieczeństwa. Clarysec rozwiązuje to, łącząc rejestr dostawców, repozytorium DPA, listę dalszych podmiotów przetwarzających, klauzule incydentowe, obowiązki wyjścia i due diligence w zakresie bezpieczeństwa.
Piątym jest luka kontekstu incydentu. Techniczny zapis incydentu istnieje, ale brakuje uzasadnienia dotyczącego naruszenia prywatności. Clarysec rozwiązuje to przez wymaganie kart ciągłości naruszenia, które zachowują analizę zgłoszenia, wpływ na osoby, których dane dotyczą, decyzje organów nadzorczych i wyciągnięte wnioski.
30-dniowa lista kontrolna gotowości do przekazania obowiązków IOD
Gdyby Twój IOD albo osoba odpowiedzialna za prywatność zmienili się jutro, czy potrafiłbyś wykazać ciągłość? Użyj tej listy kontrolnej.
- Potwierdź, że IOD, osoba odpowiedzialna za prywatność, Menedżer PIMS i zastępcy są zapisani w rejestrze ról.
- Zarejestruj dowody przekazania roli w REG01 i REG12 w ciągu 10 dni roboczych.
- Zaktualizuj dowody komunikacji dotyczącej zmiany roli w REG11 w ciągu 10 dni roboczych.
- Zweryfikuj, czy indeks udokumentowanej informacji PIMS w REG12 jest aktualny.
- Utwórz listę terminów prywatności na 30, 60 i 90 dni.
- Przejrzyj otwarte DSR i potwierdź właścicieli odpowiedzi.
- Przejrzyj wszystkie aktywne DPIA i decyzje wysokiego ryzyka.
- Potwierdź, że REG04 obejmuje zalecenia dotyczące prywatności dla zakresu PIMS, kryteriów DPIA i decyzji wysokiego ryzyka.
- Uzgodnij RoPA z systemami, dostawcami i harmonogramami retencji.
- Przejrzyj otwarte i niedawne oceny naruszeń.
- Potwierdź kompletność zapisów dotyczących podmiotów przetwarzających, dalszych podmiotów przetwarzających i dostawców.
- Zweryfikuj harmonogramy retencji dla danych osobowych.
- Przetestuj wyszukiwanie pięciu krytycznych elementów dowodowych.
- Zgłoś status przejścia kierownictwu.
- Dodaj wyciągnięte wnioski do planu doskonalenia PIMS.
Zapewnij gotową do audytu ciągłość prywatności, zanim zmieni się rola
Najlepszy czas na zbudowanie pakietu przekazania obowiązków IOD jest przed czyjąkolwiek rezygnacją, przed zapytaniem organu nadzorczego i przed incydentem wymuszającym działanie.
Clarysec pomaga organizacjom przekształcić ład zarządczy w zakresie prywatności w dowody operacyjne, łącząc szablony polityk, rejestry PIMS, przepływy pracy przekazania obowiązków, repozytoria gotowe do audytu i mapowania zgodności między ramami. Zacznij od Zenith Blueprint, aby skorzystać z 30-krokowej mapy wdrożenia, użyj Zenith Controls, aby połączyć zabezpieczenia ISO/IEC 27002:2022 z szerszymi oczekiwaniami zgodności, i dostosuj swoje wewnętrzne klauzule do polityk Clarysec dotyczących prywatności i zarządzania dowodami.
Gdyby Twój IOD zmienił się jutro, czy organizacja zachowałaby kontekst stojący za każdą DPIA, decyzją dotyczącą naruszenia, wpisem RoPA i zobowiązaniem wobec organu nadzorczego?
Jeżeli odpowiedź jest niepewna, następny krok jest praktyczny. Zbuduj indeks przekazania obowiązków, zmapuj dowody, przypisz tymczasowych właścicieli i przetestuj wyszukiwanie w tym tygodniu. Clarysec może pomóc zapewnić, że ten pakiet będzie kompletny, kontrolowany i gotowy do audytu.
Frequently Asked Questions
About the Author

Igor Petreski
Compliance Systems Architect, Clarysec LLC
Igor Petreski is a cybersecurity leader with over 30 years of experience in information technology and a dedicated decade specializing in global Governance, Risk, and Compliance (GRC).Core Credentials & Qualifications:• MSc in Cyber Security from Royal Holloway, University of London• PECB-Certified ISO/IEC 27001 Lead Auditor & Trainer• Certified Information Systems Auditor (CISA) from ISACA• Certified Information Security Manager (CISM) from ISACA • Certified Ethical Hacker from EC-Council