Ład danych dotyczących zdrowia w gotowości do EHDS

Jest 08:20 w poniedziałek rano, a zaproszenie na spotkanie ma pozornie prosty tytuł: „Gotowość do EHDS”.
Anya, dyrektor ds. bezpieczeństwa informacji w szybko rosnącej spółce MedTech, dołącza do rozmowy z liderem ds. prywatności, dyrektorem operacji klinicznych, właścicielem procesu zakupowego i doradcą prawnym. Grupa szpitalna chce połączyć swój portal pacjenta z platformą analityczną spółki. Partner badawczy oczekuje spseudonimizowanych zbiorów danych. Dostawca usług chmurowych przechowuje kopie zapasowe w kilku regionach UE. Dostawca wsparcia może potrzebować tymczasowego dostępu do logów produkcyjnych. Dział prawny pyta, czy w każdym przepływie danych organizacja występuje jako administrator, podmiot przetwarzający, współadministrator czy dalszy podmiot przetwarzający.
Następnie zarząd zadaje najważniejsze pytanie: „Czy potrafimy wykazać, że jesteśmy gotowi na Europejską Przestrzeń Danych dotyczących Zdrowia?”
To pytanie nie dotyczy listy regulacji. Dotyczy tego, czy organizacja potrafi pod presją wykazać kontrolowane, zgodne z prawem, bezpieczne i rozliczalne przetwarzanie danych dotyczących zdrowia. GDPR już traktuje dane dotyczące zdrowia jako szczególne kategorie danych osobowych. ISO/IEC 27701:2025 podnosi oczekiwania wobec systemu zarządzania informacjami o prywatności, czyli PIMS, który pokazuje rozliczalność w praktyce. ISO/IEC 27001:2022 zapewnia fundament systemu zarządzania dla ryzyka bezpieczeństwa, kontroli operacyjnej, audytu wewnętrznego, przeglądu zarządzania i ciągłego doskonalenia. NIS2 dodaje ład cyberbezpieczeństwa, obsługę incydentów i odporność łańcucha dostaw dla wielu ekosystemów ochrony zdrowia, usług cyfrowych, chmurowych, SaaS i usług ICT. DORA może również mieć znaczenie tam, gdzie dane dotyczące zdrowia łączą się z ubezpieczeniami, płatnościami, regulowanymi usługami finansowymi lub usługami ICT wspierającymi podmioty finansowe.
Prawdziwym wyzwaniem nie jest świadomość, że dane dotyczące zdrowia są wrażliwe. To wie każdy. Wyzwaniem jest wykazanie, że każdy przypadek zbierania danych, każde udostępnienie, każda relacja z podmiotem przetwarzającym, każde nadanie dostępu, każda reguła retencji i każda decyzja dotycząca DPIA są objęte nadzorem, przeglądem i dowodami.
Podejście Clarysec jest celowo praktyczne. Łączymy Zenith Blueprint: An Auditor’s 30-Step Roadmap, zestaw polityk PIMS oraz Zenith Controls: The Cross-Compliance Guide w działający model ładu danych dotyczących zdrowia, który wytrzyma zarówno pytanie regulatora, jak i żądanie próbkowania ze strony audytora.
Dlaczego ład danych dotyczących zdrowia jest inny
Dane dotyczące zdrowia nie są po prostu kolejnym polem w inwentarzu danych. Mogą ujawniać diagnozy, leczenie, wskaźniki genetyczne, niepełnosprawności, historię leków, stan zdrowia psychicznego, identyfikatory biometryczne, informacje o płodności, wyniki kliniczne oraz szczegóły dotyczące krewnych lub osób wymagających szczególnej ochrony.
GDPR Article 9 traktuje dane dotyczące zdrowia jako szczególne kategorie danych osobowych i co do zasady zakazuje ich przetwarzania, chyba że ma zastosowanie konkretna przesłanka. Przykładami są wyraźna zgoda, cele związane z opieką zdrowotną, zdrowie publiczne, badania z odpowiednimi zabezpieczeniami, żywotne interesy lub inna zgodna z prawem przesłanka oparta na prawie UE albo prawie państwa członkowskiego. GDPR Article 5 przekształca również zasady prywatności w obowiązek rozliczalności. Dane osobowe muszą być przetwarzane zgodnie z prawem, rzetelnie i przejrzyście, zbierane w określonych i prawnie uzasadnionych celach, minimalizowane, utrzymywane jako prawidłowe, przechowywane tylko tak długo, jak jest to konieczne, oraz chronione przed nieuprawnionym lub niezgodnym z prawem przetwarzaniem i przypadkową utratą, zniszczeniem lub uszkodzeniem. Administrator musi być w stanie wykazać zgodność.
Na potrzeby gotowości do EHDS ład danych dotyczących zdrowia musi odpowiadać na siedem pytań operacyjnych:
- Jakie dane dotyczące zdrowia przetwarzamy i gdzie są one przechowywane?
- Jaką rolę pełnimy w każdej czynności: administratora, podmiotu przetwarzającego, współadministratora czy dalszego podmiotu przetwarzającego?
- Jaka podstawa prawna i jaka przesłanka szczególnej kategorii danych mają zastosowanie?
- Czy przed rozpoczęciem przetwarzania wysokiego ryzyka przeprowadzono wstępną ocenę ryzyka dla prywatności lub DPIA?
- Kto może uzyskać dostęp do danych dotyczących zdrowia i jak często ten dostęp jest przeglądany?
- Jacy odbiorcy, podmioty przetwarzające, dalsze podmioty przetwarzające i dostawcy usług chmurowych uczestniczą w przetwarzaniu?
- Jakie dowody potwierdzają retencję, pseudonimizację, bezpieczny transfer, gotowość do reagowania na incydenty i nadzór nad dostawcami?
ISO/IEC 27701:2025 pomaga uporządkować te odpowiedzi jako PIMS. ISO/IEC 27001:2022 zapewnia szkielet poprzez kontekst, zakres, przywództwo, ocenę ryzyka, postępowanie z ryzykiem, Deklarację stosowania, kontrolę operacyjną, monitorowanie, audyt wewnętrzny, przegląd zarządzania i doskonalenie. Klauzule 4.1–4.4 wymagają, aby organizacje zdefiniowały kontekst, strony zainteresowane, wymagania, zakres i zależności. To właściwy punkt wyjścia dla gotowości do EHDS, ponieważ przepływy danych dotyczących zdrowia zwykle obejmują szpitale, laboratoria, platformy chmurowe, partnerów klinicznych, organizacje badawcze, dostawców wsparcia, a czasem również podmioty sektora publicznego.
Błędem obserwowanym w realnych projektach jest traktowanie ładu danych dotyczących zdrowia jako ćwiczenia z przygotowania klauzuli informacyjnej. Klauzula informacyjna ma znaczenie, ale nie dowodzi, że inżynier wsparcia nie może wyeksportować logów pacjentów, że zbiór danych badawczych został prawidłowo spseudonimizowany, że umowa z podmiotem przetwarzającym zawiera postanowienia z Article 28 ani że zadanie retencji faktycznie usunęło przeterminowane rekordy.
Model Clarysec: jeden łańcuch dowodowy od celu do usunięcia
Model ładu danych dotyczących zdrowia Clarysec zaczyna się od prostej zasady: jeżeli nie potrafisz prześledzić danych dotyczących zdrowia od celu do usunięcia, nie masz gotowości do EHDS — masz ryzyko dokumentacyjne.
Zenith Blueprint jasno ujmuje sposób myślenia o zabezpieczeniach prywatności w kroku 23, zabezpieczenia organizacyjne 5.19–5.37:
„dane osobowe umożliwiające identyfikację osoby nie są tylko kolejnym typem danych; są głęboko wrażliwym odzwierciedleniem zaufania”.
W przypadku danych dotyczących zdrowia jest to szczególnie prawdziwe. Pacjent nie doświadcza naruszenia jako nieskuteczności mechanizmu kontrolnego. Doświadcza go jako utraty godności, poufności i zaufania do ekosystemu opieki.
Clarysec buduje łańcuch dowodowy z czterech powiązanych warstw.
| Warstwa | Pytanie ładu danych dotyczących zdrowia | Artefakt Clarysec |
|---|---|---|
| Nadzór nad przetwarzaniem | Dlaczego przetwarzamy te dane dotyczące zdrowia, w jakiej roli, na jakiej podstawie prawnej i w oparciu o jaką przesłankę szczególnej kategorii danych? | Inwentarz PII, zapis podstawy prawnej, REG02 |
| Nadzór nad ryzykiem dla prywatności | Czy jest to przetwarzanie wysokiego ryzyka i czy przed jego rozpoczęciem oceniono potrzebę przeprowadzenia DPIA? | Ocena ryzyka dla prywatności, proces DPIA, REG04 |
| Nadzór nad udostępnianiem i dostawcami | Kto otrzymuje dane, gdzie są one przetwarzane i jakie umowne mechanizmy kontrolne mają zastosowanie? | Rejestr udostępnień zewnętrznych, due diligence dostawców, REG08 |
| Nadzór nad dostępem i dowodami | Kto ma dostęp, jak jest on przeglądany i jakie logi potwierdzają działanie mechanizmów kontrolnych? | Rejestr przeglądów uprawnień dostępu, dowody rejestrowania, REG12 |
Dzięki temu organizacja może wejść na audyt i pokazać, że ten sam przypadek użycia danych dotyczących zdrowia jest objęty celem biznesowym, prawem prywatności, zabezpieczeniami bezpieczeństwa informacji, nadzorem nad dostawcami i dowodami operacyjnymi.
Zacznij od jasności ról, zanim zaprojektujesz mechanizmy kontrolne
Projekty dotyczące danych zdrowotnych często zawodzą na pierwszej przeszkodzie ładu, ponieważ zespoły nie potrafią uzgodnić ról. Szpital może być administratorem w zakresie opieki nad pacjentem. Cyfrowa platforma zdrowotna może być podmiotem przetwarzającym przy hostowaniu danych portalu. Ta sama platforma może być administratorem dla rejestrów swoich pracowników lub zarządzania kontami klientów. Dwie instytucje badawcze mogą być współadministratorami, jeżeli wspólnie określają cele i sposoby prowadzenia badania. Dostawca analityki chmurowej może być dalszym podmiotem przetwarzającym.
Zestaw polityk PIMS Clarysec został zaprojektowany z uwzględnieniem tej rzeczywistości ról. Wykorzystuje operacyjne oznaczenia ról PIMS, takie jak obie role, administrator, podmiot przetwarzający, współadministrator i dalszy podmiot przetwarzający. Ma to znaczenie, ponieważ obowiązki zmieniają się w zależności od tego, czy organizacja określa cele i sposoby przetwarzania, czy przetwarza dane na podstawie udokumentowanych poleceń.
Dla danych dotyczących zdrowia po stronie administratora PII Processing Inventory and Lawful Basis Policy wymaga zapisania przesłanki szczególnej kategorii danych przed rozpoczęciem przetwarzania. Klauzula 4.2.6 z sekcji dotyczącej zapisów celu administratora i podstawy prawnej stanowi:
„[Warunkowo] Właściciel procesu / właściciel biznesowy MUSI zapisać przesłankę przetwarzania szczególnej kategorii danych w REG02 przed rozpoczęciem przetwarzania PII należących do szczególnych kategorii danych”.
Dla gotowości do EHDS jest to jeden z najważniejszych mechanizmów kontrolnych w całym stosie ładu. Zapobiega myśleniu: „zbieramy to, bo platforma tego potrzebuje”. Pole danych dotyczących zdrowia musi mieć cel, podstawę prawną, przesłankę szczególnej kategorii danych, regułę retencji, właściciela i kontekst przetwarzania.
Praktyczny rejestr przetwarzania danych dotyczących zdrowia może wyglądać następująco.
| Pole rejestru | Przykład dla platformy zdalnego monitorowania |
|---|---|
| Czynność przetwarzania | Ciągłe zbieranie odczytów ciśnienia krwi |
| Rola PIMS | Podmiot przetwarzający dla klienta szpitalnego, administrator dla danych kont platformy |
| Kategorie danych | Identyfikator pacjenta, identyfikator urządzenia, odczyty, znacznik czasu, status alertu |
| Cel | Zdalne monitorowanie opieki i eskalacja kliniczna |
| Podstawa prawna GDPR | Udokumentowana zgodnie z poleceniem administratora lub podstawą prawną administratora |
| Przesłanka z Article 9 | Cel związany z opieką zdrowotną lub inna udokumentowana przesłanka szczególnej kategorii danych |
| Okres przechowywania | Umowny i kliniczny harmonogram retencji |
| Lokalizacja danych | Region chmurowy UE i region kopii zapasowych |
| Odbiorcy | Użytkownicy szpitala, dostawca wsparcia, dostawca hostingu |
| Odwołanie do DPIA | REG04-DPIA-2026-011 |
| Odwołanie do przeglądu dostępu | REG12-Q2-2026 |
Data Protection and Privacy Policy - SME wyraża tę samą dyscyplinę w formie możliwej do zastosowania przez mniejsze organizacje. Klauzula 5.2.1 z wymagań dotyczących ładu stanowi:
„Koordynator ds. prywatności musi prowadzić rejestr wszystkich czynności przetwarzania danych osobowych, obejmujący kategorie danych, cel, podstawę prawną i okresy przechowywania”.
Ten rejestr staje się punktem odniesienia dla klauzul informacyjnych, umów z podmiotami przetwarzającymi, projektu kontroli dostępu, konfiguracji retencji i próbkowania audytowego.
DPIA to bramki kontrolne zarządzania zmianą, nie dokumentacja dla dokumentacji
Zgodnie z GDPR przetwarzanie wysokiego ryzyka może wywołać obowiązek przeprowadzenia DPIA. W kontekście danych dotyczących zdrowia ryzyko rzadko jest hipotetyczne. Przetwarzanie na dużą skalę, systematyczne monitorowanie, profilowanie, osoby wymagające szczególnej ochrony, szczególne kategorie danych i innowacyjna technologia mogą wymagać ustrukturyzowanej oceny ryzyka dla prywatności.
Privacy Risk Assessment and DPIA Policy przekształca to w bramkę kontrolną przed rozpoczęciem przetwarzania. Klauzula 4.2.2 z sekcji dotyczącej przesłanek DPIA i określania wymogu stanowi:
„[Administrator] Właściciel procesu / właściciel biznesowy MUSI skierować przetwarzanie obejmujące dużą skalę, systematyczne monitorowanie, profilowanie, zautomatyzowane decyzje, PII należące do szczególnych kategorii danych, dane dotyczące wyroków skazujących lub czynów zabronionych, osoby, których dane dotyczą, wymagające szczególnej ochrony, innowacyjną technologię lub istotnie zmienione przetwarzanie do osoby odpowiedzialnej za prywatność / Menedżera PIMS w REG04 przed rozpoczęciem przetwarzania”.
Ta klauzula zapobiega częstemu wzorcowi nieskuteczności: inżynieria buduje integrację, sprzedaż ogłasza datę uruchomienia produkcyjnego, a prywatność ma zatwierdzić projekt dopiero po utrwaleniu architektury.
W Zenith Blueprint prywatność jest zintegrowana z przeglądem zmian pod kątem bezpieczeństwa. Krok 23 odnosi się do zabezpieczenia ISO/IEC 27002:2022 5.34, Privacy and Protection of PII, i łączy go ze świadomością danych, klasyfikacją, kontrolą dostępu, maskowaniem, usuwaniem i szyfrowaniem. Krok 19 dodaje praktyczne weryfikacje audytowe dla minimalizacji danych, usuwania informacji, maskowania, pseudonimizacji, danych testowych i zapobiegania wyciekom danych. DPIA nie jest więc wyłącznie notatką prawną. Powinna prowadzić do działań technicznych i organizacyjnych.
Praktyczny proces DPIA Clarysec dla nowego projektu udostępniania ukierunkowanego na EHDS przebiega następująco:
- Utwórz lub zaktualizuj zapis przetwarzania REG02 dla przepływu danych dotyczących zdrowia.
- Uruchom wstępną ocenę REG04, ponieważ występują szczególne kategorie danych dotyczących zdrowia i udostępnianie zewnętrzne.
- Zidentyfikuj ryzyka dla poufności, integralności, dostępności, praw pacjentów, rzetelności, ograniczenia celu i ponownej identyfikacji.
- Dobierz zabezpieczenia, takie jak pseudonimizacja, dostęp oparty na rolach, ograniczenie hostingu do UE, klauzule dostawców, rejestrowanie, limity retencji, DLP, szyfrowanie i procedury reagowania na incydenty.
- Zaktualizuj REG08 o tożsamość odbiorcy, rolę, lokalizację przetwarzania, częstotliwość udostępniania i źródło uprawnienia.
- Zaktualizuj REG12 o kwartalne wymagania dotyczące przeglądów dostępu dla systemów przetwarzających wrażliwe PII.
- Powiąż postępowanie z ryzykiem z rejestrem ryzyk ISO/IEC 27001:2022 i Deklaracją stosowania.
- Zaplanuj przegląd dowodów w audycie wewnętrznym i przeglądzie zarządzania.
Kluczowe jest to, aby każda decyzja pozostawiała ślad.
Kontrola dostępu musi być konkretna, przeglądana i udokumentowana dowodami
Większość naruszeń danych dotyczących zdrowia nie wymaga zaawansowanego atakującego. Czasami problemem jest nadmierny dostęp, współdzielone konta administratora, dane produkcyjne skopiowane do testów lub użytkownicy wsparcia zachowujący dostęp po zakończeniu projektu.
Korporacyjna Data Protection and Privacy Policy Clarysec stanowi:
„Wszystkie systemy muszą domyślnie egzekwować dostęp zgodny z zasadą najmniejszych uprawnień”.
Wersja SME, Data Protection and Privacy Policy - SME, ujmuje to samo oczekiwanie operacyjne wprost:
„Dostęp użytkowników do danych osobowych musi być ograniczony do ról z udokumentowaną potrzebą biznesową”.
Dla ładu danych dotyczących zdrowia zgodnego z ISO/IEC 27701:2025 i GDPR zasada najmniejszych uprawnień musi odzwierciedlać role kliniczne, role wsparcia, role analityczne, role badawcze, dostęp awaryjny, procedury „break-glass” oraz rozdzielenie środowisk produkcyjnych i nieprodukcyjnych.
PII Security and Access Control Policy dodaje konkretne wymaganie dowodowe. Klauzula 4.2.3 z sekcji bazowych wymagań kontroli dostępu stanowi:
„[Obie role] Właściciel systemu / właściciel aplikacji MUSI co najmniej kwartalnie przeglądać dostęp użytkowników do systemów przetwarzających PII o istotnym wpływie lub wrażliwe PII oraz zapisać wynik przeglądu w REG12”.
Kwartalne dowody przeglądu uprawnień dostępu są dla audytu szczególnie wartościowe. Audytor prywatności może pobrać próbkę z REG12 i porównać ją z dokumentacją HR, zatwierdzeniami zgłoszeń, logami dostępu uprzywilejowanego i rolami aplikacyjnymi. Audytor bezpieczeństwa może sprawdzić, czy użytkownicy uprzywilejowani mają MFA, rejestrowanie sesji i monitorowanie dostępu awaryjnego. Audytor COBIT 2019 lub ISACA zwykle będzie szukał własności procesu, skuteczności mechanizmów kontrolnych, wyjątków i nadzoru organu zarządzającego.
Solidny przegląd dostępu do danych dotyczących zdrowia powinien potwierdzać, że każdy użytkownik ma przypisanego właściciela biznesowego, każda rola odpowiada aktualnej funkcji stanowiska lub celowi umownemu, uśpione konta są usuwane, konta uprzywilejowane są oddzielone od zwykłych kont, dostęp awaryjny jest rejestrowany i przeglądany, dostęp dostawcy wsparcia jest ograniczony czasowo i powiązany ze zgłoszeniem, klucze API i konta serwisowe są uwzględnione, dostęp do spseudonimizowanych zbiorów danych pozostaje ograniczony, a zatwierdzenia, odebrania uprawnień, wyjątki i terminy działań naprawczych są zapisane w REG12.
Audytorzy nie pytają tylko, czy przeglądy dostępu się odbywają. Pytają, co zmieniło się w wyniku przeglądu.
Pseudonimizacja jest zabezpieczeniem, nie magicznym usunięciem
Gotowość do EHDS zwiększy zainteresowanie wtórnym wykorzystywaniem, badaniami, analityką, doskonaleniem jakości i udostępnianiem danych. Pseudonimizacja często jest właściwym zabezpieczeniem, ale nie wyłącza automatycznie danych spod ładu prywatności. Ryzyko ponownej identyfikacji, klucze powiązań, małe kohorty, wskaźniki chorób rzadkich i metadane mogą nadal zachowywać wrażliwy charakter danych.
Data Masking and Pseudonymization Policy Clarysec jest jednoznaczna:
„Maskowane i spseudonimizowane zbiory danych należy traktować jako dane wrażliwe, podlegające rejestrowaniu dostępu, kontrolom retencji i procedurom reagowania na incydenty”.
Data Masking and Pseudonymization Policy - SME podaje praktyczną przesłankę:
„Pseudonimizację należy stosować tam, gdzie wymagane jest powiązanie danych bez ujawniania tożsamości:”.
Wpis Zenith Controls dla zabezpieczenia ISO/IEC 27002:2022 5.34, Privacy and Protection of PII, klasyfikuje je jako kontrolę zapobiegawczą powiązaną z poufnością, integralnością i dostępnością. Łączy 5.34 z powiązanymi zabezpieczeniami, w tym 5.9 Inventory of information and other associated assets, 5.12 Classification of information, 5.14 Information transfer, 5.15 Access control, 5.16 Identity management, 5.23 Information security for use of cloud services, 8.10 Information deletion, 8.11 Data masking oraz 8.12 Data leakage prevention.
To mapowanie ma znaczenie. Spseudonimizowany wyciąg badawczy nie jest objęty nadzorem wyłącznie przez skrypt maskujący. Wymaga również klasyfikacji, zatwierdzenia dostępu, bezpiecznego transferu, kontroli chmurowych, retencji, rejestrowania i przeglądu zmian. Jeżeli klucz powiązań znajduje się w tym samym środowisku co zbiór danych albo analitycy mogą łączyć zbiory danych w celu identyfikacji rzadkich schorzeń, ryzyko dla prywatności pozostaje wysokie.
| Cel kontroli | Praktyczne wdrożenie |
|---|---|
| Ograniczenie identyfikowalności | Zastąp bezpośrednie identyfikatory pseudonimami i usuń zbędne quasi-identyfikatory |
| Ochrona kluczy powiązań | Przechowuj klucze oddzielnie, ogranicz dostęp, rejestruj każdy dostęp i przypisz rozliczalną odpowiedzialność za klucze |
| Ograniczenie celu | Powiąż zbiór danych z zatwierdzonym pytaniem badawczym lub celem umownym |
| Kontrola odbiorców | Zapisz w REG08 tożsamość odbiorcy, rolę, lokalizację, częstotliwość udostępniania i źródło uprawnienia |
| Bezpieczny transfer | Użyj zatwierdzonego szyfrowanego portalu, API lub SFTP zgodnego z klasyfikacją danych |
| Ograniczenie retencji | Skonfiguruj termin wygaśnięcia i proces usuwania wraz z logami dowodowymi |
| Monitorowanie użycia | Przeglądaj logi dostępu, eksporty i anomalne zachowania pobierania |
| Przygotowanie na incydenty | Uwzględnij spseudonimizowane zbiory danych w zakresie oceny naruszeń i reagowania na incydenty |
Nadzór nad dostawcami i podmiotami przetwarzającymi to miejsce, w którym gotowość często się załamuje
Ekosystemy danych dotyczących zdrowia są silnie zależne od dostawców. Hosting w chmurze, zarządzane bezpieczeństwo, wsparcie helpdesk, producenci urządzeń, bramy API, dostawcy analityki, platformy podpisu elektronicznego, dostawcy tożsamości i podmioty przetwarzające w obszarze badań mogą mieć styczność z danymi wrażliwymi lub metadanymi.
GDPR Article 28 wymaga, aby administratorzy korzystali z podmiotów przetwarzających zapewniających wystarczające gwarancje oraz aby wiązali przetwarzanie postanowieniami umownymi. NIS2 również traktuje bezpieczeństwo łańcucha dostaw jako podstawowy środek cyberbezpieczeństwa. Jej model ładu wymaga, aby organy zarządzające zatwierdzały i nadzorowały środki zarządzania ryzykiem cyberbezpieczeństwa oraz uwzględniały bezpośrednich dostawców, dostawców usług, podatności dostawców, praktyki cyberbezpieczeństwa i bezpieczne wytwarzanie oprogramowania.
Processor, Subprocessor and Third-Party Privacy Management Policy stanowi:
„[Obie role] Osoba odpowiedzialna za prywatność / Menedżer PIMS MUSI uruchomić ocenę ryzyka dla prywatności i wstępną ocenę DPIA w REG04 dla relacji wysokiego ryzyka z podmiotami przetwarzającymi oraz istotnych zmian dotyczących prywatności u stron trzecich przed zatwierdzeniem, a odniesienie do REG04 musi zostać zapisane w REG08”.
PII Collection, Use, Disclosure and Sharing Policy dodaje zapis udostępnienia:
„[Administrator] Dostawca / właściciel procesu zakupów MUSI zapisać w REG08 tożsamość odbiorcy, rolę odbiorcy, cel ujawnienia, kategorie PII, częstotliwość udostępniania, lokalizację przetwarzania i źródło uprawnienia przed rozpoczęciem cyklicznego udostępniania zewnętrznego”.
Korporacyjna Data Protection and Privacy Policy wymaga przeglądu zgodności podmiotów przetwarzających przez zespoły zakupów oraz prawny i zgodności:
„Zespoły zakupów oraz prawny i zgodności muszą weryfikować zgodność z Article 28 GDPR oraz wymagać corocznej ponownej oceny wszystkich dostawców wysokiego ryzyka”.
Dla MŚP Third-Party and Supplier Security Policy - SME koncentruje się na praktycznym punkcie zapewnienia, który stale pojawia się w audytach danych dotyczących zdrowia. Klauzula 6.2.4 z wymagań wdrożeniowych polityki stanowi:
„Jeżeli dostawcy są zobowiązani do przechowywania danych poza siedzibą organizacji, spółka musi uzyskać zapewnienie dotyczące ochrony danych, bezpieczeństwa fizycznego i geograficznej lokalizacji przechowywania (np. hosting wyłącznie w UE, gdy wymaga tego GDPR)”.
Zenith Blueprint, krok 23, zabezpieczenie 5.20, Addressing Information Security Within Supplier Agreements, wyjaśnia, dlaczego musi to być ujęte w umowie, a nie zakładane:
„Zaufanie w relacjach z dostawcami nie może opierać się na założeniach. Musi być skodyfikowane”.
W przypadku danych dotyczących zdrowia umowy z dostawcami powinny obejmować opisy usług, kategorie danych, lokalizacje przetwarzania, kontrole dalszego powierzenia, poufność, kontrolę dostępu, szyfrowanie, terminy zgłaszania incydentów, prawo do audytu, usunięcie lub zwrot danych, oczekiwania dotyczące bezpiecznego wytwarzania oprogramowania, zobowiązania w zakresie odporności oraz wsparcie przy żądaniach regulacyjnych.
Retencja i usuwanie to zapomniany problem dowodowy EHDS
Ład danych dotyczących zdrowia często skupia się na zbieraniu i udostępnianiu, ale to retencja jest miejscem, w którym wiele organizacji gromadzi ciche ryzyko. Stare eksporty, zbiory danych testowych, kopie zapasowe, porzucone wyciągi badawcze, zarchiwizowane zgłoszenia wsparcia i przestarzałe logi urządzeń mogą utrzymywać się długo po wygaśnięciu pierwotnego celu.
GDPR Article 5 wymaga ograniczenia przechowywania. Data Retention and Disposal Policy łączy tę zasadę z polityką operacyjną:
„Zapewnienie, że retencja danych osobowych umożliwiających identyfikację osoby (PII) jest zgodna z przepisami dotyczącymi prywatności danych oraz klauzulami informacyjnymi organizacji”.
Wpis Zenith Controls dla zabezpieczenia ISO/IEC 27002:2022 5.33, Protection of Records, łączy ochronę zapisów z 5.12 Classification of information, 5.15 Access control, 5.31 Legal, statutory, regulatory and contractual requirements, 5.36 Compliance with policies, rules and standards for information security, 7.14 Secure disposal or re-use of equipment, 8.10 Information deletion, 8.13 Information backup oraz 5.26 Response to information security incidents. To właśnie perspektywa cyklu życia, której oczekują audytorzy: zapisy muszą być chronione, dopóki są potrzebne, możliwe do odtworzenia tam, gdzie jest to wymagane, ograniczone w trakcie użycia i bezpiecznie niszczone po zakończeniu okresu przechowywania.
W Zenith Blueprint krok 19 wymaga od audytorów sprawdzenia, czy zautomatyzowane polityki usuwania i retencji są egzekwowane w repozytoriach i pamięci masowej w chmurze, czy bezpieczne usuwanie danych lub usuwanie kryptograficzne jest stosowane dla systemów wycofanych z eksploatacji, czy logi usuwania wysokiego ryzyka są utrzymywane i przeglądane oraz czy fizyczne zniszczenie jest wykonywane dla przestarzałych nośników.
| Kategoria danych | Nadzór nad retencją |
|---|---|
| Kliniczne dane operacyjne | Stosuj wymagania prawne, umowne i związane z opieką, z udokumentowanym poleceniem administratora tam, gdzie ma to zastosowanie |
| Telemetria i logi platformy | Minimalizuj identyfikatory, określ krótki operacyjny okres przechowywania i chroń logi jako wrażliwe, gdy ujawniają aktywność zdrowotną |
| Zbiory danych badawczych i wtórnego wykorzystania | Powiąż z zatwierdzonym celem, zastosuj zatwierdzenie w ramach ładu tam, gdzie ma to zastosowanie, i z góry określ datę wygaśnięcia lub przeglądu |
| Kopie zapasowe i archiwa | Dostosuj retencję kopii zapasowych do potrzeb ciągłości działania i zapewnij, że odtworzenie nie przywróci przeterminowanych danych do aktywnego użycia |
Dojrzały program testuje również usuwanie. Sam harmonogram retencji nie wystarczy. Audytor może poprosić o dowód, że eksport pacjenta wygasł, zbiór danych badawczych został usunięty, kopia zapasowa osiągnęła koniec okresu przechowywania, a dostawca potwierdził zniszczenie danych po zakończeniu umowy.
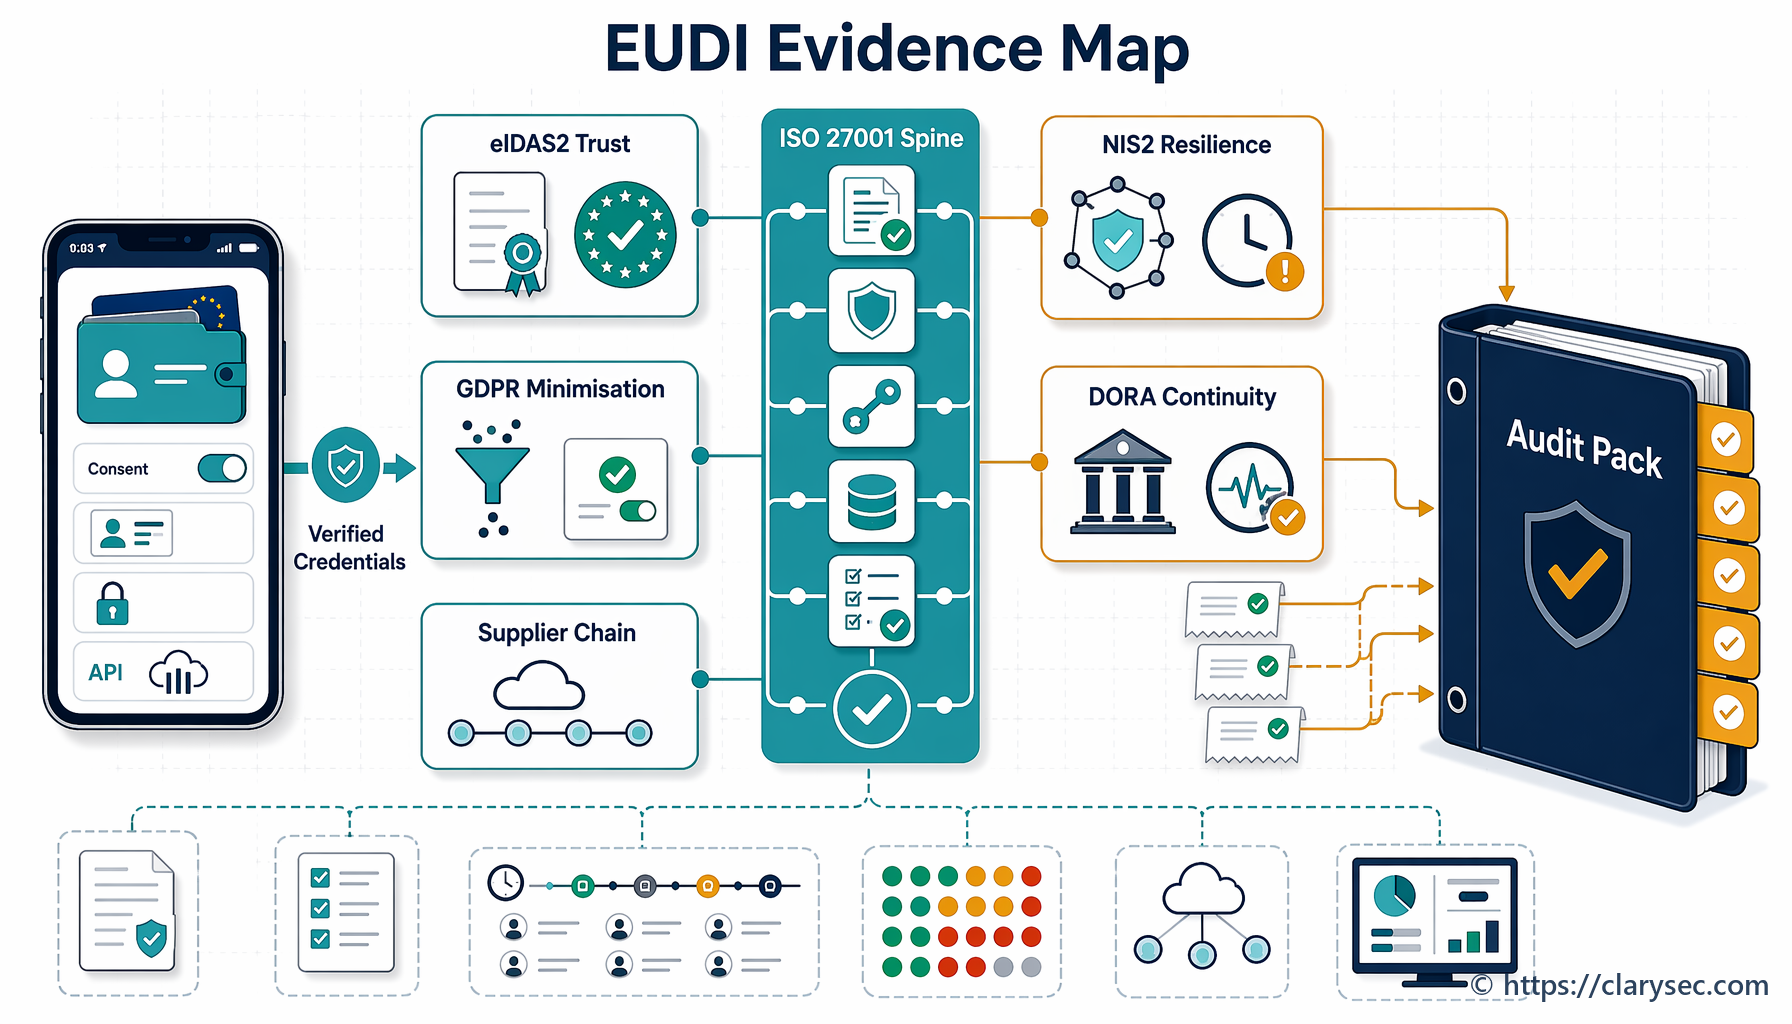
Zgodność między ramami: jeden model kontroli danych dotyczących zdrowia, wiele perspektyw
Program ładu danych dotyczących zdrowia nie może być budowany oddzielnie dla ISO/IEC 27701:2025, GDPR, ISO/IEC 27001:2022, NIS2, NIST CSF 2.0, COBIT 2019 i DORA. Takie podejście tworzy zduplikowane rejestry, niespójne dowody i przeciążone zespoły.
Clarysec używa Zenith Controls jako kompasu zgodności między ramami. Nie tworzy równoległych kontroli. Mapuje oficjalne koncepcje zabezpieczeń w jedną operacyjną historię.
| Obszar ładu | Potrzeba wynikająca z GDPR i PIMS | Wsparcie ISO/IEC 27001:2022 i ISO/IEC 27002:2022 | Znaczenie dla NIS2, DORA, NIST, COBIT |
|---|---|---|---|
| Inwentarz danych dotyczących zdrowia | Rozliczalność, podstawa prawna, przesłanka szczególnej kategorii danych, jasność ról | Zakres, inwentarz aktywów, ochrona PII, klasyfikacja | Obowiązki NIST GV.OC-03 i cele ładu COBIT |
| DPIA i ryzyko dla prywatności | Ocena i ograniczanie przetwarzania wysokiego ryzyka | Ocena ryzyka, postępowanie z ryzykiem, projekt kontroli uwzględniający zmiany | Metodyka ryzyka NIST GV.RM i środki zarządzania ryzykiem NIS2 |
| Nadzór nad dostawcami | Article 28, gwarancje podmiotu przetwarzającego, kontrola dalszych podmiotów przetwarzających | Relacje z dostawcami, umowy, łańcuch dostaw ICT, nadzór nad chmurą | Łańcuch dostaw NIS2, ryzyko stron trzecich ICT w DORA, NIST GV.SC |
| Kontrola dostępu | Zasada wiedzy koniecznej i poufność | Kontrola dostępu, zarządzanie tożsamością, prawa dostępu, rejestrowanie | Dostęp i zarządzanie aktywami w NIS2, poufność DORA, monitorowanie COBIT |
| Retencja i usuwanie | Ograniczenie przechowywania i rozliczalność | Ochrona zapisów, usuwanie, kopie zapasowe, bezpieczna utylizacja | Plany doskonalenia NIST i nadzór COBIT nad cyklem życia informacji |
| Gotowość do incydentów | Ocena naruszenia ochrony danych osobowych i zgłoszenie | Planowanie incydentów, ocena zdarzeń, reakcja, zabezpieczanie materiału dowodowego | Model raportowania NIS2, cykl życia incydentu DORA, ciągłość usług COBIT |
NIS2 ma szczególne znaczenie dla średnich i większych podmiotów w sektorze zdrowia, chmury, usług zarządzanych, zarządzanego bezpieczeństwa, infrastruktury cyfrowej i innych objętych sektorach. Jej rdzeń operacyjny przypomina system zarządzania: rozliczalność kierownictwa, analiza ryzyka, obsługa incydentów, ciągłość działania, bezpieczeństwo łańcucha dostaw, bezpieczne wytwarzanie oprogramowania, skuteczność kontroli, szkolenia, kryptografia, bezpieczeństwo zasobów ludzkich, kontrola dostępu, zarządzanie aktywami oraz MFA tam, gdzie jest to właściwe.
DORA ma znaczenie, gdy organizacja przetwarzająca dane dotyczące zdrowia obsługuje regulowane podmioty finansowe, ekosystemy ubezpieczeniowe, przepływy płatności lub usługi ICT wspierające operacje sektora finansowego. Nawet gdy DORA nie ma bezpośredniego zastosowania, jej dyscyplina jest przydatna dla podmiotów przetwarzających dane dotyczące zdrowia, które chcą wykazać odporność.
NIST CSF 2.0 zapewnia język dla kierownictwa. Funkcja GOVERN wymaga, aby obowiązki prawne, regulacyjne, umowne, związane z prywatnością oraz prawami i wolnościami obywatelskimi były rozumiane i zarządzane. Metoda profili pomaga organizacjom definiować stan bieżący i docelowy, analizować luki i tworzyć priorytetowe plany działań. Dla danych dotyczących zdrowia taki profil może stać się pulpitem zarządczym gotowości do EHDS.
Jak audytorzy będą testować ład danych dotyczących zdrowia
Różni audytorzy podchodzą do tego samego środowiska danych dotyczących zdrowia z różnych perspektyw. Silny program przewiduje te perspektywy i przygotowuje dowody tylko raz.
| Profil audytora | Kluczowe obszary zainteresowania | Oczekiwane dowody |
|---|---|---|
| Audytor ISO/IEC 27001:2022 | Zakres, strony zainteresowane, ocena ryzyka, postępowanie z ryzykiem, Deklaracja stosowania, audyt wewnętrzny, przegląd zarządzania | Zakres SZBI, rejestr ryzyk, SoA, przeglądy dostępu, dowody dotyczące dostawców, procedury incydentowe, logi retencji |
| Audytor ISO/IEC 27701:2025 i GDPR | Jasność ról, podstawa prawna, przesłanka z Article 9, DPIA, kontrola podmiotów przetwarzających, obsługa praw, retencja | REG02, REG04, RoPA, wyniki DPIA, umowy z Article 28, REG08, harmonogram retencji, dowody usunięcia |
| Asesor NIST CSF 2.0 | Wyniki GOVERN, strategia ryzyka, role, obowiązki, nadzór nad łańcuchem dostaw, profile | Profil organizacji, profil docelowy, plan luk, priorytetyzacja dostawców, dowody monitorowania |
| Audytor COBIT 2019 lub ISACA | Cele ładu, własność procesu, zdolność, metryki, wyjątki, nadzór organu zarządzającego | Metryki skuteczności kontroli, rejestry problemów, zapisy akceptacji ryzyka, wyniki przeglądu zarządzania |
Wersja SME Data Protection and Privacy Policy - SME wspiera to wymaganiem:
„Koordynator ds. prywatności musi oceniać ryzyka dla prywatności corocznie oraz podczas istotnych zmian systemowych”.
Ta klauzula zamyka częstą lukę audytową. Inwentarz musi być żywy, a ryzyko dla prywatności musi być ponownie oceniane, gdy systemy lub przetwarzanie ulegają istotnej zmianie.
30-dniowy sprint gotowości do EHDS z Clarysec
Dla organizacji, które mają już fundament SZBI lub PIMS, Clarysec rekomenduje skoncentrowany 30-dniowy sprint, aby ujawnić największe luki w ładzie danych dotyczących zdrowia.
Tydzień 1: Zmapuj rzeczywisty obraz danych dotyczących zdrowia
Wybierz jedną krytyczną usługę przetwarzającą dane dotyczące zdrowia, taką jak portal pacjenta, platforma zdalnego monitorowania, integracja laboratoryjna, zbiór danych zdrowotnych dotyczących roszczeń lub wyciąg badawczy. Zbuduj lub zaktualizuj inwentarz przetwarzania. Zidentyfikuj role administratora, podmiotu przetwarzającego, współadministratora i dalszego podmiotu przetwarzającego. Zapisz kategorie danych, cele, podstawę prawną, przesłankę szczególnej kategorii danych, systemy, lokalizacje, odbiorców i retencję.
Użyj PII Processing Inventory and Lawful Basis Policy oraz Data Protection and Privacy Policy jako punktu odniesienia.
Tydzień 2: Przeprowadź DPIA i postępowanie z ryzykiem
Uruchom wstępną ocenę REG04 dla przetwarzania szczególnych kategorii danych, udostępniania zewnętrznego, osób wymagających szczególnej ochrony, systematycznego monitorowania lub istotnej zmiany. Przełóż ryzyka DPIA na zabezpieczenia bezpieczeństwa i prywatności. Powiąż te zabezpieczenia z planem postępowania z ryzykiem ISO/IEC 27001:2022 i Deklaracją stosowania.
Użyj Zenith Blueprint, kroku 23 dla ochrony PII i kontroli dostawców, oraz kroku 19 dla usuwania, maskowania, pseudonimizacji, danych testowych i kontroli DLP.
Tydzień 3: Zweryfikuj dostawców i udostępnianie
Uzupełnij REG08 dla cyklicznego udostępniania zewnętrznego. Potwierdź postanowienia dotyczące podmiotów przetwarzających z Article 28, kontrole dalszych podmiotów przetwarzających, lokalizacje przetwarzania, prawa do audytu, obowiązki zgłaszania incydentów, warunki zwrotu lub usunięcia danych oraz dowody nadzoru nad dostawcami. Dla dostawców chmurowych i dostawców usług zarządzanych przejrzyj lokalizację danych, szyfrowanie, rejestrowanie, kopie zapasowe, odporność i ustalenia dotyczące wyjścia.
Użyj Processor, Subprocessor and Third-Party Privacy Management Policy, PII Collection, Use, Disclosure and Sharing Policy oraz Third-Party and Supplier Security Policy - SME, jeżeli organizacja korzysta z zestawu polityk SME.
Tydzień 4: Przetestuj dostęp, retencję i dowody audytowe
Przeprowadź próbny przegląd dostępu dla wybranego systemu i zapisz wyniki w REG12. Sprawdź, czy reguły retencji są technicznie wdrożone. Potwierdź, że spseudonimizowane zbiory danych nadal są traktowane jako wrażliwe. Przejrzyj procedury rejestrowania i reagowania na incydenty. Przygotuj pakiet dowodów tak, jakby audytor miał jutro pobrać próbkę tej usługi.
Silny pakiet dowodów obejmuje zapis przetwarzania, ustalenie roli, podstawę prawną, przesłankę szczególnej kategorii danych, wstępną ocenę DPIA, wynik DPIA tam, gdzie jest wymagany, diagram przepływu danych, rejestr dostawców i udostępnień, umowę z podmiotem przetwarzającym, listę dalszych podmiotów przetwarzających, wyniki przeglądu dostępu, harmonogram retencji, logi usunięć, dowody maskowania lub pseudonimizacji, procedurę reagowania na incydenty, proces triage’u naruszeń oraz zapis przeglądu zarządzania lub akceptacji ryzyka.
Pytanie na poziomie zarządu: czy potrafisz wykazać zaufanie?
Gotowość do EHDS będzie premiować organizacje, które potrafią wykazać kontrolowane, zgodne z prawem, bezpieczne i rozliczalne udostępnianie danych dotyczących zdrowia. Ujawni organizacje polegające na nieformalnych zatwierdzeniach, niekompletnych inwentarzach, ogólnych umowach z dostawcami, niezarządzanych eksportach i nieprzetestowanych harmonogramach retencji.
Dobra wiadomość jest taka, że praca nie musi być pofragmentowana. ISO/IEC 27701:2025 zapewnia strukturę zarządzania prywatnością. GDPR daje bazę rozliczalności prawnej. ISO/IEC 27001:2022 i ISO/IEC 27002:2022 zapewniają zarządzanie bezpieczeństwem i architekturę zabezpieczeń. NIS2, DORA, NIST CSF 2.0 i COBIT 2019 dodają dodatkowe perspektywy ładu, odporności, dostawców i audytu.
Clarysec łączy je w jeden model operacyjny oparty na dowodach. Zenith Blueprint daje zespołom 30-etapową mapę drogową. Zenith Controls zapewnia mapowanie zgodności między ramami dla zabezpieczeń takich jak Privacy and Protection of PII, Information Security in Supplier Relationships, Addressing Information Security Within Supplier Agreements oraz Protection of Records. Polityki PIMS Clarysec przekształcają obowiązki w przypisywalne działania, rejestry, przeglądy i dowody.
Jeżeli Twoja organizacja przetwarza dane dotyczące zdrowia i przygotowuje się do ISO/IEC 27701:2025, rozliczalności GDPR oraz gotowości do Europejskiej Przestrzeni Danych dotyczących Zdrowia, zacznij od jednej usługi i wykaż łańcuch od celu do usunięcia.
Clarysec może pomóc zbudować lub zwalidować inwentarz przetwarzania danych dotyczących zdrowia, wdrożyć procesy dowodowe REG02, REG04, REG08 i REG12, dostosować ład PIMS zgodny z ISO/IEC 27701:2025 do zabezpieczeń ISO/IEC 27001:2022, zmapować wymagania GDPR, NIS2, DORA, NIST CSF 2.0 i COBIT 2019 przez Zenith Controls, przygotować dowody audytowe z użyciem Zenith Blueprint oraz wdrożyć korporacyjne lub SME polityki prywatności, dostawców, dostępu, pseudonimizacji i retencji.
Następne działanie jest proste: wybierz przepływ danych dotyczących zdrowia o najwyższym ryzyku i przeprowadź 30-dniowy sprint gotowości. Jeżeli łańcuch dowodowy się przerwie, zestaw narzędzi Clarysec pokaże dokładnie, gdzie należy go naprawić.
Zostań PECB ISO/IEC 27001 Lead Implementer lub Lead Auditor
- ✓ Oficjalne materiały szkoleniowe PECB i dwa podejścia do egzaminu
- ✓ Opłata certyfikacyjna i AMF za pierwszy rok w cenie, jeśli dotyczy
- ✓ Samodzielna nauka lub na żywo online · kurs przypisany w ciągu 1 dnia roboczego
Frequently Asked Questions
O autorze

Igor Petreski
Compliance Systems Architect, Clarysec LLC
Igor Petreski is a cybersecurity leader with over 30 years of experience in information technology and a dedicated decade specializing in global Governance, Risk, and Compliance (GRC).Core Credentials & Qualifications:• MSc in Cyber Security from Royal Holloway, University of London• PECB-Certified ISO/IEC 27001 Lead Auditor & Trainer• Certified Information Systems Auditor (CISA) from ISACA• Certified Information Security Manager (CISM) from ISACA • Certified Ethical Hacker from EC-Council