Przewodnik po dowodach dla poprawki ISO 27001 dotyczącej zmian klimatu

Jest 09:10 rano w dniu audytu nadzoru ISO/IEC 27001:2022. Audytor przejrzał już rejestr ryzyk, Deklarację stosowania, protokoły z przeglądu zarządzania, rejestr dostawców i raport z ćwiczenia ciągłości działania. Wtedy pada pytanie, które zaskakuje wszystkich w sali:
„Proszę pokazać, w jaki sposób ustalili Państwo, czy zmiany klimatu są istotne dla SZBI”.
Dyrektor ds. bezpieczeństwa informacji patrzy na kierownika ds. zgodności. Kierownik ds. zgodności otwiera rejestr wymagań prawnych. Ktoś wspomina o ESG. Ktoś inny mówi, że dostawca centrum danych ma certyfikaty ISO. Audytor czeka.
To właśnie praktyczna luka dowodowa, którą stworzyła poprawka dotycząca zmian klimatu w normach ISO dla systemów zarządzania. Poprawka nie wymaga od zespołów bezpieczeństwa, aby stały się ekspertami od klimatu, obliczały emisje dwutlenku węgla w chmurze obliczeniowej ani tworzyły dekoracyjne „zabezpieczenie klimatyczne”. Stawia bardziej bezpośrednie pytanie właściwe dla systemu zarządzania: czy organizacja rozważyła, czy zmiany klimatu są istotne dla jej kontekstu oraz czy strony zainteresowane mają wymagania związane z klimatem, które wpływają na system zarządzania?
W przypadku ISO/IEC 27001:2022 oznacza to, że dowody muszą łączyć punkty 4–10: kontekst, strony zainteresowane, zakres, planowanie ryzyka, nadzór operacyjny, ocenę wyników, przegląd zarządzania i ciągłe doskonalenie. Poprawki nie spełnia się stwierdzeniem na spotkaniu „nie dotyczy”. Spełnia się ją przez przedstawienie uzasadnionej, udokumentowanej i opartej na ryzyku decyzji.
Sarah, CISO w firmie fintech, usłyszała to samo pytanie kilka tygodni przed audytem. Jej pierwsza reakcja była typowa: zmiany klimatu wydawały się poza zakresem SZBI, podczas gdy jej zespół koncentrował się na cyberzagrożeniach, naruszeniach ochrony danych, bezpieczeństwie chmury obliczeniowej, gotowości do DORA i due diligence klientów. Kiedy jednak przełożyła poprawkę na praktyczny język SZBI, problem stał się konkretny: ekstremalne zjawiska pogodowe mogły wpłynąć na dostępność regionu chmurowego, dostawca z regionu narażonego na stres wodny mógł opóźnić wymianę krytycznego sprzętu, długotrwała awaria zasilania mogła zakłócić obsadę zespołu reagowania na incydenty, a klienci mogli wymagać dowodów odporności operacyjnej.
To właściwe ujęcie. Zmiany klimatu należy traktować jako wejście kontekstowe i odpornościowe dla SZBI, a nie jako temat dołączony obok systemu.
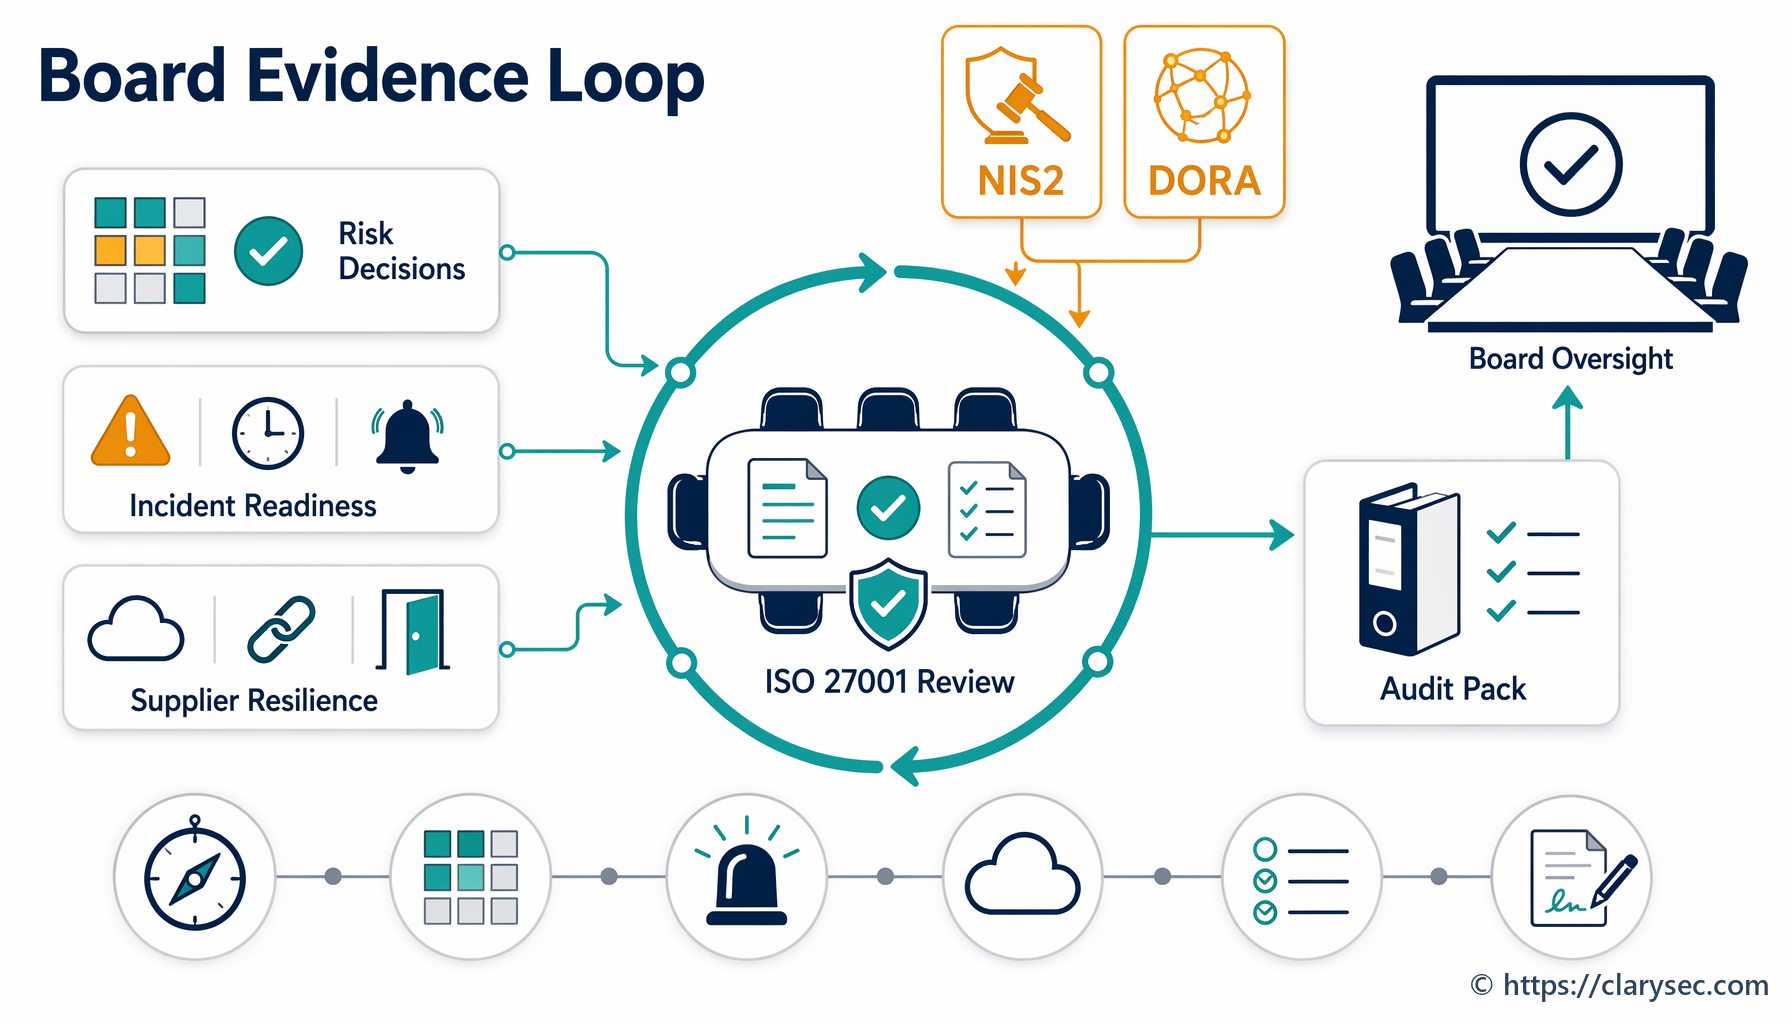
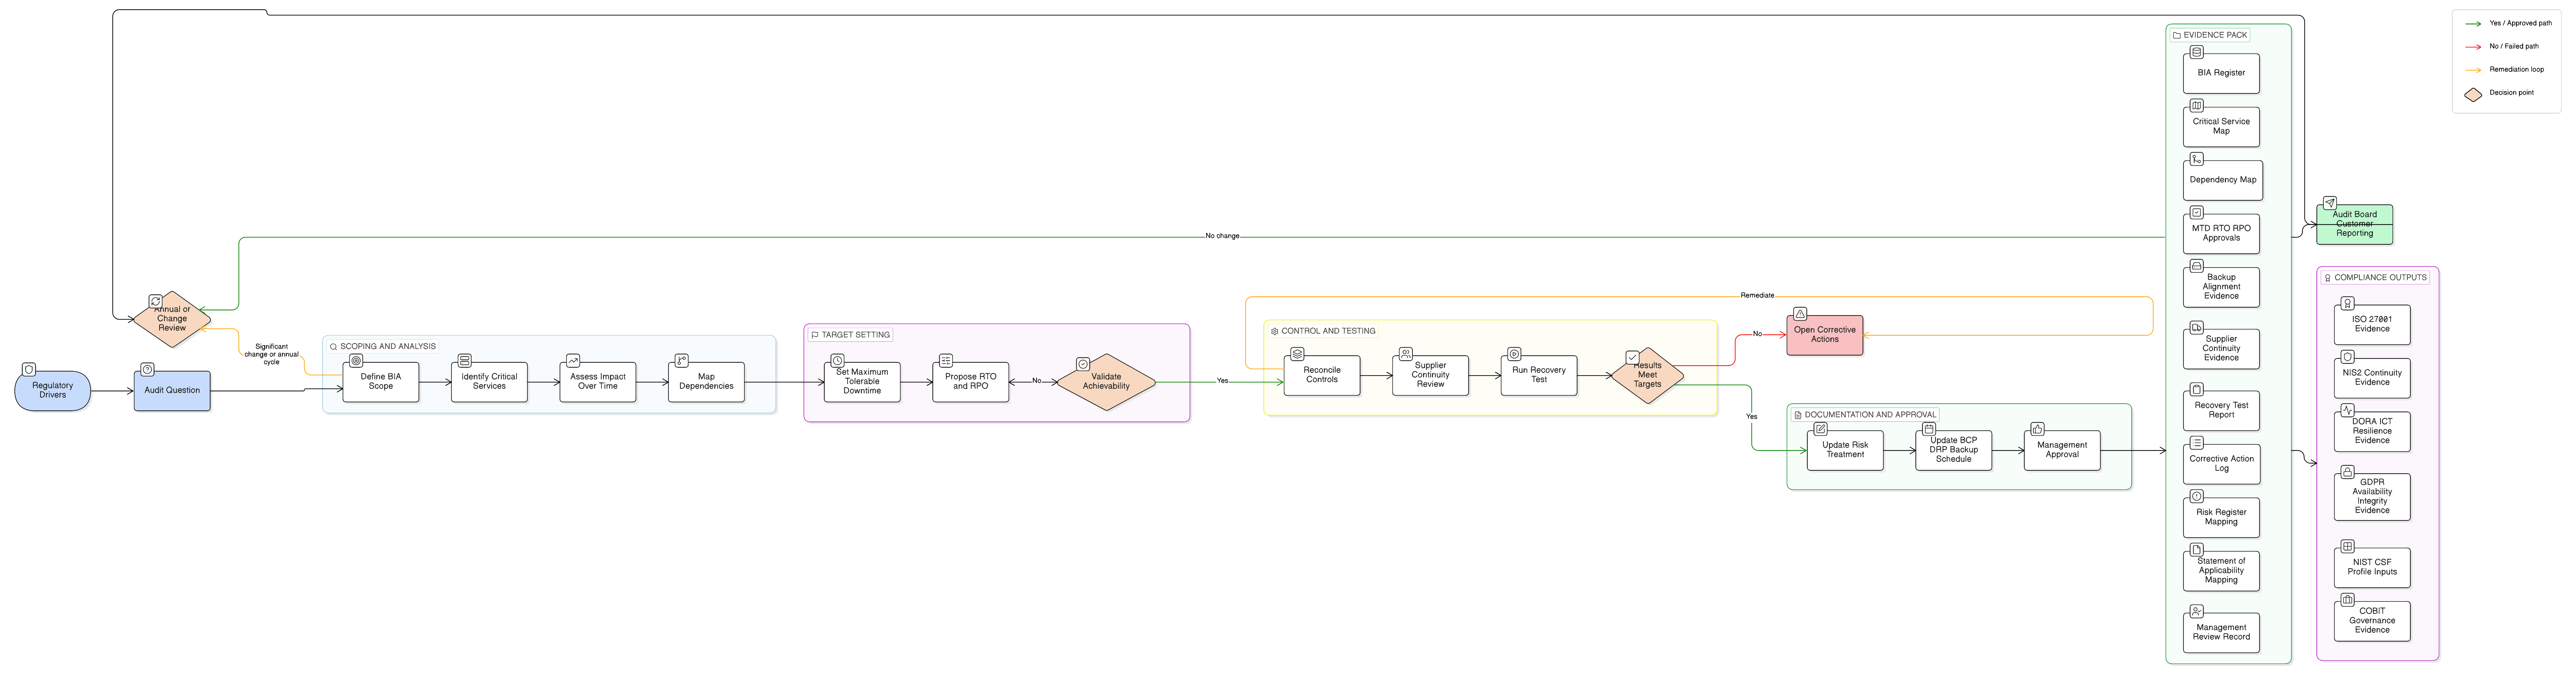
Podejście Clarysec wykorzystuje Zenith Blueprint: 30-etapową mapę drogową audytora, Zenith Controls: przewodnik po zgodności między ramami oraz szablony polityk Clarysec, aby przekształcić nowe pytanie audytowe w identyfikowalne dowody. Cel jest prosty: pokazać audytorowi czytelny łańcuch od kontekstu do ryzyka, od ryzyka do zabezpieczeń, od zabezpieczeń do dowodów, od dowodów do przeglądu zarządzania oraz od przeglądu zarządzania do doskonalenia.
Poprawka zmienia pytanie audytowe, a nie misję SZBI
Najczęstszym błędem jest traktowanie poprawki ISO 27001 dotyczącej zmian klimatu jako odrębnego obszaru kontroli. Tak nie jest. W przypadku SZBI rzeczywiste pytanie brzmi, czy zmiany klimatu mogą wpływać na zamierzone wyniki bezpieczeństwa informacji, w szczególności na poufność, integralność i dostępność.
Poprawka dodaje zmiany klimatu jako konkretny aspekt do rozważenia w ramach wymagań dotyczących kontekstu systemu zarządzania ISO. W przypadku ISO/IEC 27001:2022 audytorzy zwykle najpierw sprawdzają dwa punkty:
- Punkt 4.1: czy organizacja ustaliła, czy zmiany klimatu są istotną kwestią zewnętrzną.
- Punkt 4.2: czy właściwe strony zainteresowane mają wymagania związane z klimatem.
Słowem kluczowym jest „ustaliła”. Organizacja może ustalić, że zmiany klimatu nie są istotne, są istotne tylko dla określonych lokalizacji lub usług albo są istotne dla całego SZBI. Ustalenie musi jednak być udokumentowane i poparte rzeczywistymi zależnościami organizacji.
Przykładowo dostawca SaaS może uznać, że występuje istotność klimatyczna, ponieważ dostępność środowiska produkcyjnego zależy od niewielkiej liczby regionów chmurowych, dostawcy usług zarządzanych i pracowników zdalnie reagujących na incydenty. Fintech może powiązać poprawkę z krytycznymi zależnościami od zewnętrznych dostawców ICT, odpornością operacyjną DORA, regulowanym zgłaszaniem incydentów i rozliczalnością zarządu. Producent może skupić się na dostępności sieci OT, łączności zakładu, zdalnym monitoringu i zakłóceniach w lokalizacjach fizycznych.
Dojrzały zestaw dowodów powinien pojawiać się w tych samych miejscach, w których organizacja już wykazuje, że jej SZBI działa.
| Obszar SZBI | Dowody dotyczące zmian klimatu, których oczekują audytorzy | Praktyczny przykład |
|---|---|---|
| Kontekst | Udokumentowane ustalenie, czy kwestie związane z klimatem są istotne dla wyników bezpieczeństwa informacji | Ryzyko powodzi dla głównego biura, ryzyko upałów dla regionu centrum danych, niestabilność energetyczna wpływająca na dostępność usług |
| Strony zainteresowane | Klienci, regulatorzy, ubezpieczyciele, dostawcy usług chmurowych, inwestorzy lub organy zarządzające z oczekiwaniami dotyczącymi odporności, dostępności lub ujawnień | Klient korporacyjny wymaga dowodów planowania ciągłości działania związanego z klimatem dla usług hostowanych |
| Zakres | Granice zakresu poddane przeglądowi względem lokalizacji, usług outsourcingowych, regionów chmurowych, zespołów wsparcia i krytycznych zależności | Zakres SZBI potwierdza, że środowisko produkcyjne SaaS hostowane w chmurze i operacje wsparcia pozostają w zakresie |
| Ocena ryzyka | Scenariusze zagrożeń związane z klimatem rozważone tam, gdzie są istotne dla poufności, integralności lub dostępności | Długotrwała fala upałów zwiększa prawdopodobieństwo awarii chłodzenia centrum danych i zakłócenia usługi |
| SoA | Istniejące zabezpieczenia z Załącznika A uzasadnione tam, gdzie adresują ryzyko związane z klimatem lub obowiązki zgodności | A.5.29, A.5.30, A.5.19, A.5.21, A.5.22, A.5.23, A.5.31 i A.8.13 wskazane w uzasadnieniu postępowania z ryzykiem |
| Nadzór operacyjny | Zabezpieczenia dotyczące ciągłości działania, dostawców, incydentów, kopii zapasowych, zmian i chmury obliczeniowej zaktualizowane albo potwierdzone | Scenariusz zakłócenia regionalnego dodany do ćwiczenia odtwarzania po awarii |
| Przegląd zarządzania | Kierownictwo przegląda zmiany kontekstu, ryzyka, ustalenia z audytu, zasoby, ryzyko szczątkowe i działania doskonalące | Kierownictwo zatwierdza budżet na test przełączenia awaryjnego w chmurze po przeglądzie scenariusza klimatycznego |
| Udokumentowana informacja | Dowody są przechowywane, nadzorowane i możliwe do odszukania | Rejestr kontekstu, rejestr ryzyk, rejestr zgodności, raport z testu BCP, protokoły z przeglądu zarządzania |
Najmocniejsze dowody audytowe nie znajdują się w samodzielnym „pliku klimatycznym”. Pojawiają się w standardowych zapisach SZBI i pokazują, że system zarządzania potrafi reagować na zmiany w kontekście zewnętrznym.
Zacznij od kontekstu, stron zainteresowanych i zakresu
Istotność klimatyczna zaczyna się od kontekstu. Organizacja powinna zapisać jasne ustalenie: istotne, nieistotne albo częściowo istotne. „Istotne” nie oznacza katastrofalne. Oznacza zdolne do wpływania na zamierzone wyniki bezpieczeństwa informacji.
W Zenith Blueprint faza fundamentów i przywództwa SZBI zaczyna się od analizy kontekstu. Krok 1 stanowi:
Działanie 4.1: Przeprowadź burzę mózgów i sporządź listę czynników wewnętrznych oraz zewnętrznych, które są istotne dla bezpieczeństwa informacji w Twojej organizacji.
Te same wytyczne zalecają szeroką analizę zewnętrzną, w tym czynniki środowiskowe z wykorzystaniem technik takich jak PESTLE. W tym miejscu poprawka klimatyczna staje się operacyjna. Zamiast pytać: „Czy mamy zabezpieczenie klimatyczne?”, zespół pyta:
- Które lokalizacje fizyczne, centra danych, regiony chmurowe, sieci i dostawcy wspierają usługi objęte zakresem?
- Czy ekstremalne zjawiska pogodowe, upał, pożary, powodzie, stres wodny, niestabilność energetyczna albo zakłócenia transportu mogą wpływać na dostępność, integralność lub poufność?
- Czy klienci pytają o dowody odporności klimatycznej lub odporności operacyjnej podczas due diligence bezpieczeństwa?
- Czy regulatorzy, ubezpieczyciele, inwestorzy lub klienci z sektora publicznego nakładają oczekiwania dotyczące ciągłości działania, odtwarzania po awarii lub dostępności?
- Czy projekty adaptacji do zmian klimatu mogą wprowadzać nowe ryzyka technologiczne, takie jak integracje z systemami zarządzania budynkiem, czujniki IoT, monitoring środowiskowy lub szybka migracja do chmury obliczeniowej?
- Czy występują skutki dla prywatności, jeżeli nowe monitorowanie obejmuje dane pracowników, lokalizacji, urządzeń lub dane środowiskowe powiązane z osobami?
W przypadku zespołu fintech Sarah warsztat kontekstowy dał cztery realistyczne kwestie zewnętrzne: ekspozycję regionu centrum danych na burze, koncentrację w jednym regionie chmurowym, zależność od dostawcy sprzętu z obszaru narażonego na stres wodny oraz oczekiwania regulacyjne wynikające z DORA i NIS2.
Kolejnym krokiem są strony zainteresowane. Poprawka wymaga od organizacji ustalenia, czy strony zainteresowane mają wymagania związane z klimatem. Stronami tymi mogą być klienci, regulatorzy, ubezpieczyciele, dostawcy usług chmurowych, inwestorzy, organy zarządzające albo dostawcy krytyczni.
Krok 2 w Zenith Blueprint łączy tę analizę z zakresem SZBI:
Działanie 4.3: Przygotuj projekt deklaracji zakresu SZBI. Wymień, co jest objęte zakresem (jednostki biznesowe, lokalizacje, systemy) oraz wszelkie wyłączenia.
Ma to znaczenie, ponieważ zakłócenia związane z klimatem często wchodzą do systemu przez interfejsy i zależności. Organizacja może stwierdzić, że jej biuro nie jest istotne, ponieważ środowisko produkcyjne jest hostowane w chmurze, ale audytor może zapytać, czy obsługa klienta, dostęp uprzywilejowany, reagowanie na incydenty, administrowanie kopiami zapasowymi, eskalacja do dostawcy albo komunikacja kryzysowa zależą od osób, lokalizacji lub dostawców poza zakresem.
Korporacyjna Polityka bezpieczeństwa informacji Clarysec ustanawia punkt odniesienia:
Organizacja musi wdrożyć i utrzymywać System Zarządzania Bezpieczeństwem Informacji (SZBI) zgodnie z punktami 4–10 ISO/IEC 27001:2022.
Wymaga również struktury dowodów oczekiwanej przez audytorów:
SZBI musi obejmować zdefiniowane granice zakresu, metodykę oceny ryzyka, mierzalne cele oraz udokumentowane zabezpieczenia uzasadnione w Deklaracji stosowania (SoA).
Te sformułowania stanowią rdzeń gotowości na poprawkę: granice zakresu, metodyka ryzyka, mierzalne cele i uzasadnienie SoA.
Przekształć kontekst klimatyczny w ryzyka bezpieczeństwa informacji
Najlepszym dowodem rzadko jest ogólne ryzyko nazwane „zmiany klimatu”. Zmiany klimatu są czynnikiem kontekstowym. Scenariusz ryzyka powinien opisywać konsekwencję dla bezpieczeństwa informacji.
Silne scenariusze ryzyka wyglądają następująco:
- Ekstremalne zjawiska pogodowe zakłócają dostęp do głównego biura podczas incydentu bezpieczeństwa, opóźniając reakcję osób z dostępem uprzywilejowanym i komunikację z klientami.
- Regionalna fala upałów zwiększa prawdopodobieństwo niestabilności chłodzenia lub zasilania w centrum danych obsługującym obciążenia produkcyjne.
- Powódź dotyka lokalizację service desku dostawcy krytycznego, opóźniając przywrócenie zarządzanych usług ochrony punktów końcowych.
- Wymagania klienta dotyczące odporności klimatycznej nie są ujęte w rejestrze zgodności, powodując niezgodność umowną i ustalenia z audytu.
- Awaryjna migracja do chmury obliczeniowej w celu ograniczenia zależności od lokalizacji fizycznej omija standardowy proces zarządzania zmianą i przegląd ryzyka dostawcy.
- Urządzenia monitorujące adaptację do zmian klimatu są podłączane do sieci korporacyjnej bez rejestracji aktywów, rejestrowania zdarzeń lub zarządzania podatnościami.
Są to ryzyka bezpieczeństwa informacji, ponieważ wpływają na dostępność, obsługę incydentów, zapewnienie dotyczące dostawców, zarządzanie aktywami, obowiązki prawne, bezpieczne zmiany albo prywatność.
Polityka zarządzania ryzykiem - SME Clarysec stanowi:
Wszystkie zidentyfikowane ryzyka muszą zostać zapisane w Rejestrze ryzyk.
Wzmacnia również cykl przeglądów:
Ryzyka muszą być przeglądane kwartalnie i aktualizowane po wystąpieniu istotnych zdarzeń.
Dla organizacji korporacyjnych Polityka zarządzania ryzykiem Clarysec rozszerza model danych wejściowych:
Dane wejściowe do identyfikacji ryzyka muszą obejmować między innymi ustalenia z audytu, skany podatności, raporty z testów penetracyjnych, trendy incydentów, obowiązki prawne i zmiany operacyjne.
Istotność klimatyczna może wynikać z każdego z tych wejść. Ustalenie z audytu klienta może wskazać brakujące dowody odporności. Aktualizacja prawna może dodać obowiązki w zakresie odporności operacyjnej. Migracja do chmury obliczeniowej może przenieść obciążenia do innego profilu ekspozycji regionalnej. Test ciągłości działania może wykazać, że personel nie może uzyskać dostępu do procedur odzyskiwania podczas przerwy w zasilaniu.
| Kwestia kontekstowa | Zagrożenie | Podatność | Wpływ na poufność, integralność i dostępność | Przykładowe ryzyko SZBI |
|---|---|---|---|---|
| Zwiększona częstotliwość burz regionalnych | Długotrwała awaria sieci energetycznej albo utrata łączności centrum danych | Jednoregionowa architektura produkcyjna i nieprzetestowane przełączenie awaryjne | Wpływ na dostępność platform dostępnych dla klientów, naruszenie SLA, szkoda reputacyjna | RR-31: Utrata dostępności usług z powodu zakłócenia głównego regionu hostingowego pod wpływem zjawisk klimatycznych |
| Koncentracja łańcucha dostaw w obszarze narażonym klimatycznie | Zakłócenie produkcji lub operacji wsparcia | Dostawca będący jedynym źródłem i długi czas wymiany | Wpływ na dostępność i integralność wynikający z nieobsługiwanej lub zdegradowanej infrastruktury | RR-32: Zakłócenie łańcucha dostaw ICT opóźnia utrzymanie bezpieczeństwa i wymianę sprzętu |
| Ekstremalne zjawiska pogodowe wpływają na mobilność personelu i zasilanie w domach | Osoby reagujące na incydenty nie mogą koordynować działań podczas incydentu o wysokiej wadze | Nadmierna zależność od jednej lokalizacji, słaba komunikacja kanałem niezależnym | Wpływ na dostępność i poufność, jeżeli powstrzymanie incydentu i powiadomienie są opóźnione | RR-33: Zdolność reagowania na incydenty ograniczona podczas zakłócenia regionalnego |
| Czujniki środowiskowe dodane do obiektów | Nowe gromadzenie danych i urządzenia podłączone do sieci | Niezarejestrowane aktywa i niejasne reguły retencji | Wpływ na poufność i prywatność wynikający z nadmiernego gromadzenia danych osobowych | RR-34: Monitorowanie adaptacji klimatycznej wprowadza niezarządzane aktywa i ekspozycję prywatności |
Każde ryzyko powinno mieć właściciela, prawdopodobieństwo, wpływ, decyzję dotyczącą postępowania z ryzykiem, stanowisko dotyczące ryzyka szczątkowego i datę przeglądu. Jeżeli organizacja uzna, że nie występuje istotne ryzyko bezpieczeństwa informacji związane z klimatem, wniosek ten również wymaga uzasadnienia.
Użyj Deklaracji stosowania, aby przełożyć logikę ryzyka na logikę zabezpieczeń
Po zapisaniu scenariuszy związanych z klimatem kolejne pytanie brzmi, czy zabezpieczenia są niezbędne i czy Deklaracja stosowania odzwierciedla podjętą decyzję. Punkty 6.1.1–6.1.3 ISO/IEC 27001:2022 wymagają zaplanowanych działań dotyczących ryzyk i szans, oceny ryzyka, postępowania z ryzykiem, niezbędnych zabezpieczeń, porównania z Załącznikiem A oraz SoA z uzasadnieniami włączeń i wyłączeń.
W fazie zarządzania ryzykiem krok 13 w Zenith Blueprint daje praktyczny model identyfikowalności:
Odniesienie do regulacji: jeżeli określone zabezpieczenia są wdrożone specjalnie w celu zapewnienia zgodności z GDPR, NIS2 lub DORA, można to odnotować w Rejestrze ryzyk (jako część uzasadnienia wpływu ryzyka) albo w notatkach SoA.
Tę samą zasadę należy zastosować do poprawki dotyczącej zmian klimatu. Nie twórz nowego zabezpieczenia. Zmapuj scenariusz do istniejących zabezpieczeń ISO/IEC 27002:2022 i wyjaśnij, dlaczego mają zastosowanie.
| Scenariusz napędzany klimatem | Prawdopodobne obszary zabezpieczeń ISO/IEC 27002:2022 | Dowody do zachowania |
|---|---|---|
| Ekstremalne zjawiska pogodowe zakłócają dostęp do biura podczas incydentu bezpieczeństwa | A.5.24 Planowanie i przygotowanie zarządzania incydentami bezpieczeństwa informacji, A.5.26 Reagowanie na incydenty bezpieczeństwa informacji, A.5.29 Bezpieczeństwo informacji podczas zakłócenia, A.5.30 Gotowość ICT do ciągłości działania | Plan reagowania na incydenty, procedura dostępu zdalnego, test drzewa kontaktów, test mostka incydentowego, wnioski po ćwiczeniu |
| Upał lub niestabilność energetyczna wpływa na dostępność chmury obliczeniowej albo centrum danych | A.5.23 Bezpieczeństwo informacji przy korzystaniu z usług chmurowych, A.5.30 Gotowość ICT do ciągłości działania, A.8.13 Kopia zapasowa informacji, A.5.19 Bezpieczeństwo informacji w relacjach z dostawcami | Zapewnienie dotyczące dostawców, architektura chmurowa, test przełączenia awaryjnego, test odtworzenia kopii zapasowej |
| Powódź wpływa na wsparcie krytycznego dostawcy ICT | A.5.19 Bezpieczeństwo informacji w relacjach z dostawcami, A.5.21 Zarządzanie bezpieczeństwem informacji w łańcuchu dostaw ICT, A.5.22 Monitorowanie, przegląd i zarządzanie zmianami usług dostawców, A.5.30 Gotowość ICT do ciągłości działania | Ocena ryzyka dostawcy, klauzule umowne, zapis monitorowania dostawcy, strategia wyjścia |
| Pojawiają się nowe oczekiwania regulacyjne lub klienckie dotyczące odporności | A.5.31 Wymagania prawne, ustawowe, regulacyjne i umowne, A.5.36 Zgodność z politykami, zasadami i normami bezpieczeństwa informacji, A.5.35 Niezależny przegląd bezpieczeństwa informacji | Aktualizacja rejestru zgodności, przegląd polityki, ustalenie z audytu wewnętrznego, protokoły z przeglądu zarządzania |
| Awaryjna zmiana technologiczna omija przegląd | A.8.32 Zarządzanie zmianami, A.8.9 Zarządzanie konfiguracją, A.5.8 Bezpieczeństwo informacji w zarządzaniu projektami, A.5.23 Bezpieczeństwo informacji przy korzystaniu z usług chmurowych | Zapis zmiany, akceptacja ryzyka, przegląd dostawcy, przegląd powdrożeniowy |
| Monitoring środowiskowy wprowadza przetwarzanie danych osobowych | A.5.9 Inwentarz informacji i innych powiązanych aktywów, A.5.34 Prywatność i ochrona PII, A.5.31 Wymagania prawne, ustawowe, regulacyjne i umowne, A.5.15 Kontrola dostępu | Rejestr aktywów, ocena potrzeby przeprowadzenia DPIA, reguła retencji, przegląd dostępu |
Korporacyjna Polityka zarządzania ryzykiem jednoznacznie określa wyzwalacz przeglądu SoA:
SoA musi zostać poddana przeglądowi po każdej dużej ocenie ryzyka lub istotnej zmianie środowiskowej.
Ta klauzula jest szczególnie istotna. Istotna zmiana środowiskowa może być dosłowna, na przykład zaktualizowana ekspozycja obiektu na powódź, albo operacyjna, na przykład zmiana dostawców centrów danych, przeniesienie obciążeń, otwarcie nowej lokalizacji wsparcia albo przyjęcie regulowanego klienta z wymaganiami dotyczącymi odporności.
Silne uzasadnienie SoA jest konkretne:
„Zabezpieczenie A.5.30 ma zastosowanie, ponieważ RR-31 identyfikuje potencjalne zakłócenie usługi wynikające z ekstremalnych zjawisk pogodowych wpływających na główne operacje wsparcia. Postępowanie z ryzykiem obejmuje zdalną koordynację incydentów, przetestowane procedury odzyskiwania, coroczne ćwiczenie gotowości ICT oraz walidację przełączenia awaryjnego w chmurze”.
To silniejsze niż „Ma zastosowanie, ponieważ wymaga tego ISO”.
Wykorzystaj dowody z polityk, aby poprawka była powtarzalna
Poprawka nie powinna powodować jednorazowej mobilizacji tuż przed audytem. Powinna stać się częścią normalnego cyklu przeglądu systemu zarządzania.
Polityka zgodności prawnej i regulacyjnej - SME Clarysec stanowi:
Każda zmiana wpływająca na zgodność musi uruchomić przegląd Rejestru zgodności i właściwych polityk.
Dodaj poprawkę ISO dotyczącą zmian klimatu w systemach zarządzania do rejestru zgodności, a następnie powiąż ją z właściwymi obowiązkami klienckimi, regulacyjnymi, umownymi, ubezpieczeniowymi i certyfikacyjnymi. Jeżeli organizacja działa w środowisku NIS2 lub DORA, połącz te obowiązki z dowodami dotyczącymi ciągłości działania, zgłaszania incydentów, zapewnienia dotyczącego dostawców i ładu zarządczego.
W zakresie ciągłości działania Polityka ciągłości działania i odtwarzania po awarii - SME Clarysec oczekuje dowodów:
że scenariusze zakłóceń zostały rozważone i przetestowane w ramach ocen ryzyka
To tutaj scenariusze klimatyczne stają się operacyjne. Ćwiczenie typu tabletop dotyczące regionalnej utraty zasilania, ćwiczenie odtwarzania kopii zapasowej, walidacja przełączenia awaryjnego w chmurze albo symulacja niedostępności wsparcia dostawcy mogą wspierać poprawkę, jeżeli są powiązane z rejestrem ryzyk.
W zakresie ładu audytowego Polityka audytu i monitorowania zgodności - SME Clarysec stanowi:
Ustalenia z audytu i aktualizacje statusu muszą być uwzględniane w procesie przeglądu zarządzania SZBI.
Jeżeli audyt wewnętrzny wykryje słabe dowody dotyczące poprawki klimatycznej, ustalenie nie powinno pozostać wyłącznie w narzędziu do śledzenia audytu. Powinno zasilać przegląd zarządzania, działania korygujące i ciągłe doskonalenie.
Dowody dotyczące prywatności mają znaczenie tam, gdzie adaptacja do zmian klimatu zmienia przetwarzanie danych osobowych. Polityka systemu zarządzania informacjami o prywatności Clarysec wymaga dyscypliny kontekstowej:
[Both] Osoba odpowiedzialna za prywatność / Kierownik PIMS MUSI dokumentować zewnętrzne i wewnętrzne kwestie kontekstu prywatności w REG01 corocznie oraz w ciągu 30 dni od każdej istotnej zmiany.
Wymaga również ujmowania wymagań stron zainteresowanych:
[Both] Osoba odpowiedzialna za prywatność / Kierownik PIMS MUSI dokumentować właściwe strony zainteresowane i ich wymagania PIMS w REG01 corocznie oraz w ciągu 30 dni od każdej istotnej zmiany.
W zakresie ryzyk prywatności i DPIA Polityka oceny ryzyka dla prywatności i DPIA dodaje:
[Both] Osoba odpowiedzialna za prywatność / Kierownik PIMS MUSI raportować status ryzyka dla prywatności i DPIA z REG04 do REG12 kwartalnie oraz przed każdym przeglądem zarządzania.
Polityka monitorowania, audytu i doskonalenia PIMS zapewnia wzorzec przeglądu zarządzania przydatny także poza prywatnością:
[Both] Najwyższe kierownictwo MUSI podczas każdego przeglądu zarządzania przeglądać w REG12 niezgodności PIMS, działania korygujące, wyniki monitorowania, wyniki audytu, ryzyko dla prywatności, zapewnienie dotyczące dostawców oraz wejścia dotyczące zmian po stronie stron zainteresowanych.
A Polityka udokumentowanej informacji i zarządzania dowodami PIMS wzmacnia indeksowanie dowodów:
[All] Osoba odpowiedzialna za prywatność / Kierownik PIMS MUSI utrzymywać indeks udokumentowanych informacji PIMS w REG12 przed pierwszą publikacją PIMS, a następnie kwartalnie.
W przypadku gotowości SZBI na poprawkę klimatyczną stosuj tę samą dyscyplinę: utrzymuj indeks dowodów, aby zespół audytowy mógł szybko odszukać zapisy dotyczące kontekstu, ryzyka, SoA, ciągłości działania, dostawców i przeglądu zarządzania.
Wartość zgodności między ramami: ISO 27001, NIS2, DORA, GDPR, NIST CSF i COBIT
Poprawka ISO 27001 dotycząca zmian klimatu jest wymaganiem ISO dla systemu zarządzania, ale dowody mają szerszą wartość regulacyjną i zapewniającą.
NIS2 wymaga, aby podmioty kluczowe i ważne stosowały odpowiednie i proporcjonalne środki zarządzania ryzykiem cyberbezpieczeństwa w podejściu obejmującym wszystkie zagrożenia. Article 21 obejmuje analizę ryzyka, obsługę incydentów, ciągłość działania, kopie zapasowe, odtwarzanie po awarii, zarządzanie kryzysowe, bezpieczeństwo łańcucha dostaw, bezpieczny rozwój oprogramowania, ocenę skuteczności, szkolenia, kryptografię, kontrolę dostępu i zarządzanie aktywami. Ekstremalne zjawiska pogodowe, niestabilność energetyczna i zakłócenia dostawców naturalnie wpisują się w tę perspektywę wszystkich zagrożeń. Article 20 wymaga również, aby organy zarządzające zatwierdzały środki zarządzania ryzykiem cyberbezpieczeństwa i nadzorowały ich wdrożenie, co jest zgodne z dowodami z przeglądu zarządzania ISO/IEC 27001:2022.
DORA jest szczególnie istotna dla podmiotów finansowych. Wymaga zarządzania ryzykiem ICT, rozliczalności organu zarządzającego, planów ciągłości i odzyskiwania, testowania cyfrowej odporności operacyjnej, zarządzania ryzykiem zewnętrznych dostawców ICT oraz ciągłego doskonalenia. Jeżeli organizacja finansowa już wykorzystuje przegląd zarządzania SZBI do zatwierdzania działań ciągłości ICT związanych z klimatem, te same dowody mogą wspierać narrację ładu zarządczego DORA.
GDPR staje się istotne, gdy adaptacja do zmian klimatu zmienia przetwarzanie danych osobowych. Przykłady obejmują monitorowanie bezpieczeństwa pracowników, śledzenie lokalizacji podczas ekstremalnych zjawisk pogodowych, nowe czujniki budynkowe, monitoring środowiskowy powiązany z pracownikami albo zmiany lokalizacji przetwarzania w chmurze obliczeniowej. Rozliczalność GDPR, ograniczenie celu, minimalizacja danych, bezpieczeństwo, retencja i nadzór nad dostawcami pozostają stosowalne podczas zakłócenia.
NIST CSF 2.0 dostarcza języka zarządczego dla tych samych dowodów. Funkcja GOVERN podkreśla kontekst organizacyjny, oczekiwania interesariuszy, wymagania prawne i regulacyjne, strategię zarządzania ryzykiem, role, nadzór i ryzyko łańcucha dostaw. Specjaliści ds. zapewnienia zorientowani na COBIT 2019 i ISACA często koncentrują się na własności, metrykach wydajności, akceptacji ryzyka, celach ładu zarządczego, zarządzaniu problemami i dowodach, że kierownictwo wie, iż zabezpieczenia działają.
| Perspektywa ram | Jak dowody SZBI związane z klimatem pomagają |
|---|---|
| ISO/IEC 27001:2022 | Pokazują kontekst, strony zainteresowane, zakres, postępowanie z ryzykiem, SoA, przegląd zarządzania i ciągłe doskonalenie |
| NIS2 | Wspierają zarządzanie ryzykiem w podejściu obejmującym wszystkie zagrożenia, rozliczalność kierownictwa, ciągłość działania, obsługę incydentów i dowody ryzyka dostawców |
| DORA | Wspierają ład zarządczy ryzyka ICT, ciągłość, testowanie, zarządzanie zależnościami od stron trzecich i nadzór organu zarządzającego |
| GDPR | Wspierają rozliczalność tam, gdzie adaptacja do zmian klimatu zmienia przetwarzanie danych osobowych, monitorowanie, dostawców, retencję albo lokalizacje chmurowe |
| NIST CSF 2.0 | Wspierają wyniki funkcji GOVERN, oczekiwania interesariuszy, komunikację ryzyka, ryzyko łańcucha dostaw i priorytetyzowane plany działań |
| COBIT 2019 i zapewnienie ISACA | Wspierają odpowiedzialność właścicielską w ramach ładu zarządczego, monitorowanie wyników, akceptację ryzyka, śledzenie problemów i identyfikowalność zapewnienia |
Zenith Controls jest tutaj przydatny, ponieważ pomaga zespołom ds. zgodności zobaczyć, jak ten sam artefakt dowodowy wspiera wiele ram. Nie jest to odrębny zestaw zabezpieczeń. To przewodnik po zgodności między ramami służący do mapowania logiki zabezpieczeń ISO/IEC 27001:2022 i ISO/IEC 27002:2022 na oczekiwania audytowe, zapewniające i regulacyjne.
W tym temacie centralne znaczenie ma kilka zabezpieczeń ISO/IEC 27002:2022. A.5.31 Wymagania prawne, ustawowe, regulacyjne i umowne wspiera obowiązek identyfikowania i utrzymywania mających zastosowanie wymagań. A.5.4 Odpowiedzialność kierownictwa wspiera rozliczalność przywództwa. A.5.36 Zgodność z politykami, zasadami i normami bezpieczeństwa informacji wspiera zapewnienie, że zasady są przestrzegane. A.5.29 i A.5.30 wspierają bezpieczeństwo informacji podczas zakłócenia oraz gotowość ICT do ciągłości działania. A.5.19, A.5.21 i A.5.22 wspierają odporność dostawców i łańcucha dostaw ICT.
Zenith Controls stanowi:
Control 5.36 pełni funkcję mechanizmu egzekwowania zasad zdefiniowanych w ramach 5.1.
W kontekście poprawki klimatycznej oznacza to, że organizacja nie tylko aktualizuje politykę. Monitoruje również, czy przeglądy kontekstu, aktualizacje ryzyka, przeglądy SoA, testy ciągłości działania, przeglądy dostawców i działania wynikające z przeglądu zarządzania rzeczywiście się odbywają.
Przegląd zarządzania jest momentem prawdy na poziomie zarządu
Punkt 9.3 ISO/IEC 27001:2022 wymaga, aby najwyższe kierownictwo dokonywało przeglądu SZBI w zaplanowanych odstępach czasu w celu zapewnienia jego ciągłej przydatności, adekwatności i skuteczności. W przypadku poprawki klimatycznej przegląd zarządzania jest miejscem, w którym dowody kontekstowe stają się rozliczalnością kierownictwa.
Zenith Blueprint, faza audytu, przeglądu i doskonalenia, krok 28, nakazuje zespołom zebrać dane wejściowe do przeglądu zarządzania, w tym:
✓ Zmiany kwestii zewnętrznych i wewnętrznych: podsumuj wszelkie istotne zmiany kontekstu (Punkt 4.1) lub wymagań stron zainteresowanych (Punkt 4.2) od rozpoczęcia projektu SZBI.
Sarah użyła tej struktury do poinformowania zespołu kierowniczego. Jej slajd na przegląd zarządzania był zwięzły:
- ISO wprowadziło obowiązek rozważenia zmian klimatu w kontekście systemu zarządzania.
- Zespół SZBI ustalił istotność dla dostępności centrum danych, koncentracji w chmurze obliczeniowej, zależności od dostawców i oczekiwań regulacyjnych.
- Do rejestru ryzyk dodano dwa ryzyka o średnio niskim prawdopodobieństwie i wysokim wpływie.
- Postępowanie z ryzykiem wykorzystuje istniejące zabezpieczenia dotyczące gotowości ICT, zarządzania dostawcami, kopii zapasowych, usług chmurowych i wymagań prawnych.
- Wymagana jest zgoda kierownictwa na rozszerzony test odtwarzania po awarii symulujący regionalną niestabilność zasilania.
W protokole zapisano decyzję, właścicieli działań, terminy realizacji i zgodę na zasoby. To wysokiej jakości dowód audytowy, ponieważ pokazuje, że najwyższe kierownictwo przejrzało temat i podjęło decyzję opartą na ryzyku.
Korporacyjna Polityka bezpieczeństwa informacji Clarysec wymaga, aby przegląd zarządzania obejmował:
Decyzje dotyczące aktualizacji zakresu, zabezpieczeń i alokacji zasobów
Silny pakiet na przegląd zarządzania dotyczący poprawki klimatycznej powinien obejmować:
- Wyciąg z rejestru kontekstu pokazujący ustalenie istotności klimatycznej.
- Wyciąg z rejestru stron zainteresowanych pokazujący wymagania albo uzasadnienie ich braku.
- Przegląd zakresu obejmujący lokalizacje, usługi chmurowe, dostawców, zespoły wsparcia i interfejsy.
- Wpisy w rejestrze ryzyk i status postępowania z ryzykiem.
- Zmiany SoA albo potwierdzenie, że istniejące uzasadnienia pozostają wystarczające.
- Wyniki testów ciągłości działania i odtwarzania po awarii.
- Aktualizacje zapewnienia dotyczącego dostawców dla chmury obliczeniowej, centrów danych, MSP, MSSP, telekomunikacji, obiektów i zależności od wsparcia realizowanego w outsourcingu.
- Skutki dla reagowania na incydenty, w tym zależności eskalacyjne i komunikacyjne.
- Aktualizacje rejestru prawnego i regulacyjnego.
- Wnioski o zasoby, decyzje i akceptację ryzyka szczątkowego.
- Działania doskonalące z właścicielami i terminami realizacji.
Jeżeli temat nigdy nie trafia do przeglądu zarządzania, może wyglądać pozornie. Jeżeli trafia tam przez kontekst, ryzyko, zabezpieczenia i dowody, wygląda jak działający SZBI.
Typowe ustalenia z audytu i jak im zapobiegać
Większość ustaleń dotyczących poprawki klimatycznej wynika z braku identyfikowalności, a nie z awarii technicznych.
| Typowe ustalenie | Dlaczego występuje | Jak mu zapobiec |
|---|---|---|
| Kontekst wskazuje, że klimat jest istotny, ale rejestr ryzyk milczy | Organizacja udokumentowała kwestię, ale nie powiązała jej z planowaniem z Punktu 6 | Dodaj konkretne scenariusze ryzyka albo udokumentuj, dlaczego scenariusz ryzyka nie jest wymagany |
| Klimat oznaczono jako nieistotny mimo oczywistych zależności | Decyzja pominęła lokalizacje, regiony chmurowe, dostawców lub operacje wsparcia | Opieraj decyzje o istotności na rzeczywistych zależnościach i dowodach |
| Brakuje wymagań stron zainteresowanych | Nie przejrzano oczekiwań klientów, regulatorów, ubezpieczycieli, inwestorów lub organu zarządzającego | Przejrzyj umowy, kwestionariusze, obowiązki regulacyjne, wnioski ubezpieczeniowe i wymagania raportowania do zarządu |
| Uzasadnienia SoA są ogólne | Zabezpieczenia wymieniono bez uzasadnienia ryzykiem lub zgodnością | Powiąż zabezpieczenia z identyfikatorami ryzyk, obowiązkami i dowodami z testów |
| Przegląd zarządzania wspomina klimat, ale nie zawiera decyzji | Temat omówiono bez wyników | Ujmuj decyzje, właścicieli, zasoby, akceptację ryzyka szczątkowego i terminy realizacji |
| Testowanie ciągłości działania jest oderwane od oceny ryzyka | Ćwiczeń BCP nie powiązano ze zidentyfikowanymi scenariuszami | Odwołuj się do identyfikatorów ryzyk w planach i raportach z testów |
| Zależności od dostawców są ignorowane | Organizacja skupiła się wyłącznie na obiektach wewnętrznych | Uwzględnij chmurę obliczeniową, centra danych, MSP, MSSP, telekomunikację, obiekty, zasilanie i zależności od wsparcia realizowanego w outsourcingu |
| Pominięto skutki dla prywatności | Projekty adaptacyjne wprowadziły monitorowanie lub dane lokalizacyjne bez oceny potrzeby przeprowadzenia DPIA | Oceniaj zmiany adaptacyjne dotyczące klimatu pod kątem wpływu na przetwarzanie danych osobowych |
Pakiet dowodów gotowy do audytu
Przed kolejnym audytem nadzoru lub audytem recertyfikacyjnym przygotuj zwięzły pakiet dowodów. Nie musi być obszerny. Musi być powiązany.
| Element dowodowy | Co powinien wykazywać |
|---|---|
| Wpis w rejestrze kontekstu | Zmiany klimatu zostały rozważone jako kwestia zewnętrzna, a ich istotność została ustalona z uzasadnieniem |
| Rejestr stron zainteresowanych | Istotne wymagania klientów, regulatorów, ubezpieczycieli, dostawców usług chmurowych, organu zarządzającego lub innych stron zostały zidentyfikowane albo wykluczone |
| Przegląd zakresu | Uwzględniono lokalizacje, usługi chmurowe, dostawców, operacje wsparcia i interfejsy |
| Rejestr ryzyk | Scenariusze bezpieczeństwa informacji napędzane klimatem zostały zapisane albo istnieje udokumentowane uzasadnienie braku istotnego ryzyka |
| Plan postępowania z ryzykiem | Zdefiniowano właścicieli, zabezpieczenia, daty, ryzyko szczątkowe i decyzje dotyczące postępowania z ryzykiem |
| Deklaracja stosowania | Istniejące zabezpieczenia z Załącznika A są uzasadnione logiką ryzyka i zgodności |
| Rejestr zgodności | Poprawka ISO oraz powiązane obowiązki wynikające z NIS2, DORA, wymagań klientów, ubezpieczycieli lub umów są śledzone |
| Dowody BCP i DR | Scenariusze zakłóceń zostały rozważone, przetestowane i powiązane z oceną ryzyka |
| Zapisy zapewnienia dotyczącego dostawców | Krytyczne zależności ICT zostały poddane przeglądowi pod kątem odporności, monitorowania i kwestii wyjścia |
| Protokoły z przeglądu zarządzania | Najwyższe kierownictwo przejrzało kontekst, ryzyko, zasoby, decyzje, ryzyko szczątkowe i działania doskonalące |
| Lista kontrolna audytu wewnętrznego | Poprawka została przetestowana w ramach audytu lub monitorowania zgodności |
| Indeks dowodów | Zapisy są nadzorowane, możliwe do odszukania i mają właścicieli |
Taki pakiet daje audytorowi czytelną ścieżkę: od kontekstu do ryzyka, od ryzyka do zabezpieczenia, od zabezpieczenia do dowodu, od dowodu do przeglądu zarządzania oraz od przeglądu zarządzania do doskonalenia.
Zamień poprawkę w dowody, nie w niepokój
Poprawka ISO 27001 dotycząca zmian klimatu nie jest pułapką dokumentacyjną, jeżeli SZBI działa już jak system zarządzania. Jest impulsem do wykazania, że organizacja potrafi rozpoznać zmieniającą się kwestię zewnętrzną, zdecydować, czy ma ona znaczenie, ocenić jej wpływ na wyniki bezpieczeństwa informacji, zaktualizować ryzyka i zabezpieczenia tam, gdzie jest to potrzebne, oraz włączyć najwyższe kierownictwo w decyzję.
Zacznij od 60-minutowego przeglądu dowodów. Przygotuj rejestr kontekstu, rejestr stron zainteresowanych, zakres SZBI, rejestr ryzyk, SoA, raport z testu BCP, rejestr dostawców, rejestr zgodności i protokół z ostatniego przeglądu zarządzania. Zadaj jedno pytanie: czy potrafimy prześledzić poprawkę klimatyczną od kontekstu do decyzji kierownictwa?
Jeżeli łańcuch jest przerwany, napraw go, zanim lukę znajdzie audytor.
Clarysec może pomóc szybko zbudować tę identyfikowalność. Użyj Zenith Blueprint: 30-etapowej mapy drogowej audytora, aby umieścić prace we właściwych fazach wdrożenia, użyj Zenith Controls: przewodnika po zgodności między ramami, aby mapować dowody między ISO/IEC 27001:2022, NIS2, DORA, GDPR, NIST CSF i zapewnieniem zorientowanym na COBIT, oraz użyj szablonów polityk Clarysec, aby zapisy były powtarzalne, możliwe do przeglądu i gotowe do audytu.
Umów ocenę dowodów Clarysec dotyczącą poprawki klimatycznej i zamień niewygodne pytanie audytowe w pewną odpowiedź gotową dla zarządu.
Frequently Asked Questions
About the Author

Igor Petreski
Compliance Systems Architect, Clarysec LLC
Igor Petreski is a cybersecurity leader with over 30 years of experience in information technology and a dedicated decade specializing in global Governance, Risk, and Compliance (GRC).Core Credentials & Qualifications:• MSc in Cyber Security from Royal Holloway, University of London• PECB-Certified ISO/IEC 27001 Lead Auditor & Trainer• Certified Information Systems Auditor (CISA) from ISACA• Certified Information Security Manager (CISM) from ISACA • Certified Ethical Hacker from EC-Council