
Przewodnik po dowodach audytowych dla kontroli dostępu w ISO 27001
Praktyczny przewodnik dla CISO dotyczący budowy jednego modelu dowodów kontroli dostępu dla ISO/IEC 27001:2022, NIS2, DORA, GDPR, NIST i COBIT.
14 min
Explore our latest insights on cybersecurity compliance and best practices.
Praktyczny przewodnik dla CISO dotyczący budowy jednego modelu dowodów kontroli dostępu dla ISO/IEC 27001:2022, NIS2, DORA, GDPR, NIST i COBIT.
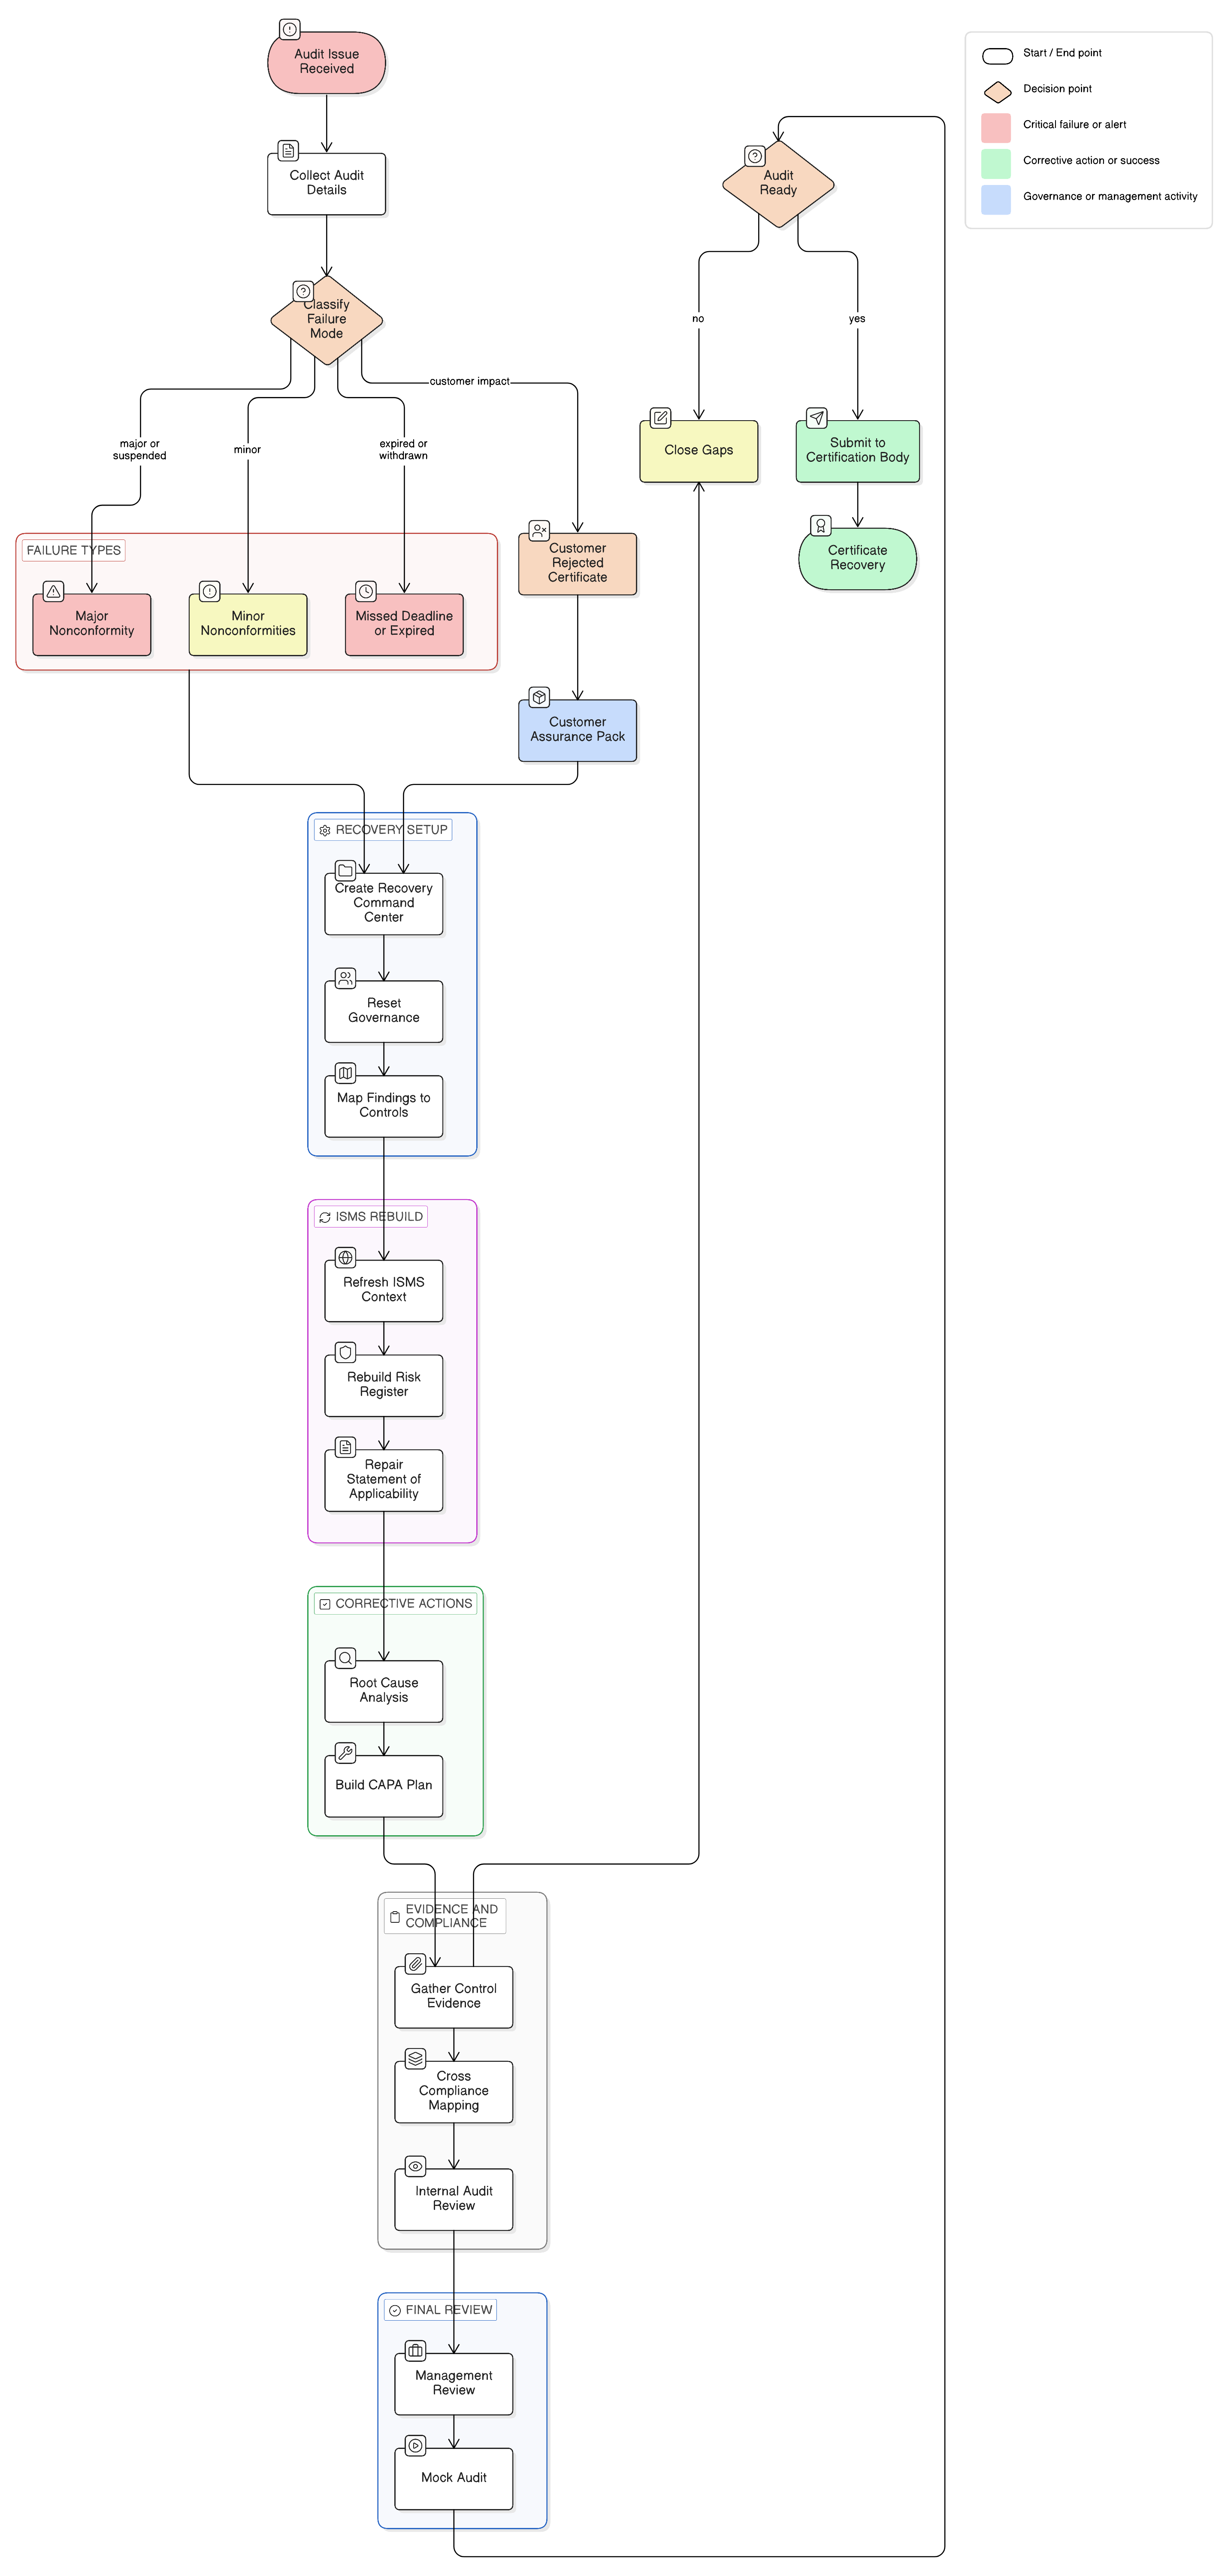
Jeżeli przejście na ISO 27001:2022 zostało pominięte albo zakończyło się niepowodzeniem, ścieżka przywrócenia zgodności obejmuje zdyscyplinowany triage, naprawę dowodów, analizę przyczyny źródłowej, odbudowę Deklaracji stosowania i działania korygujące. Ten przewodnik wyjaśnia, jak Clarysec wykorzystuje Zenith Blueprint, polityki i Zenith Controls do odbudowania zaufania audytowego.
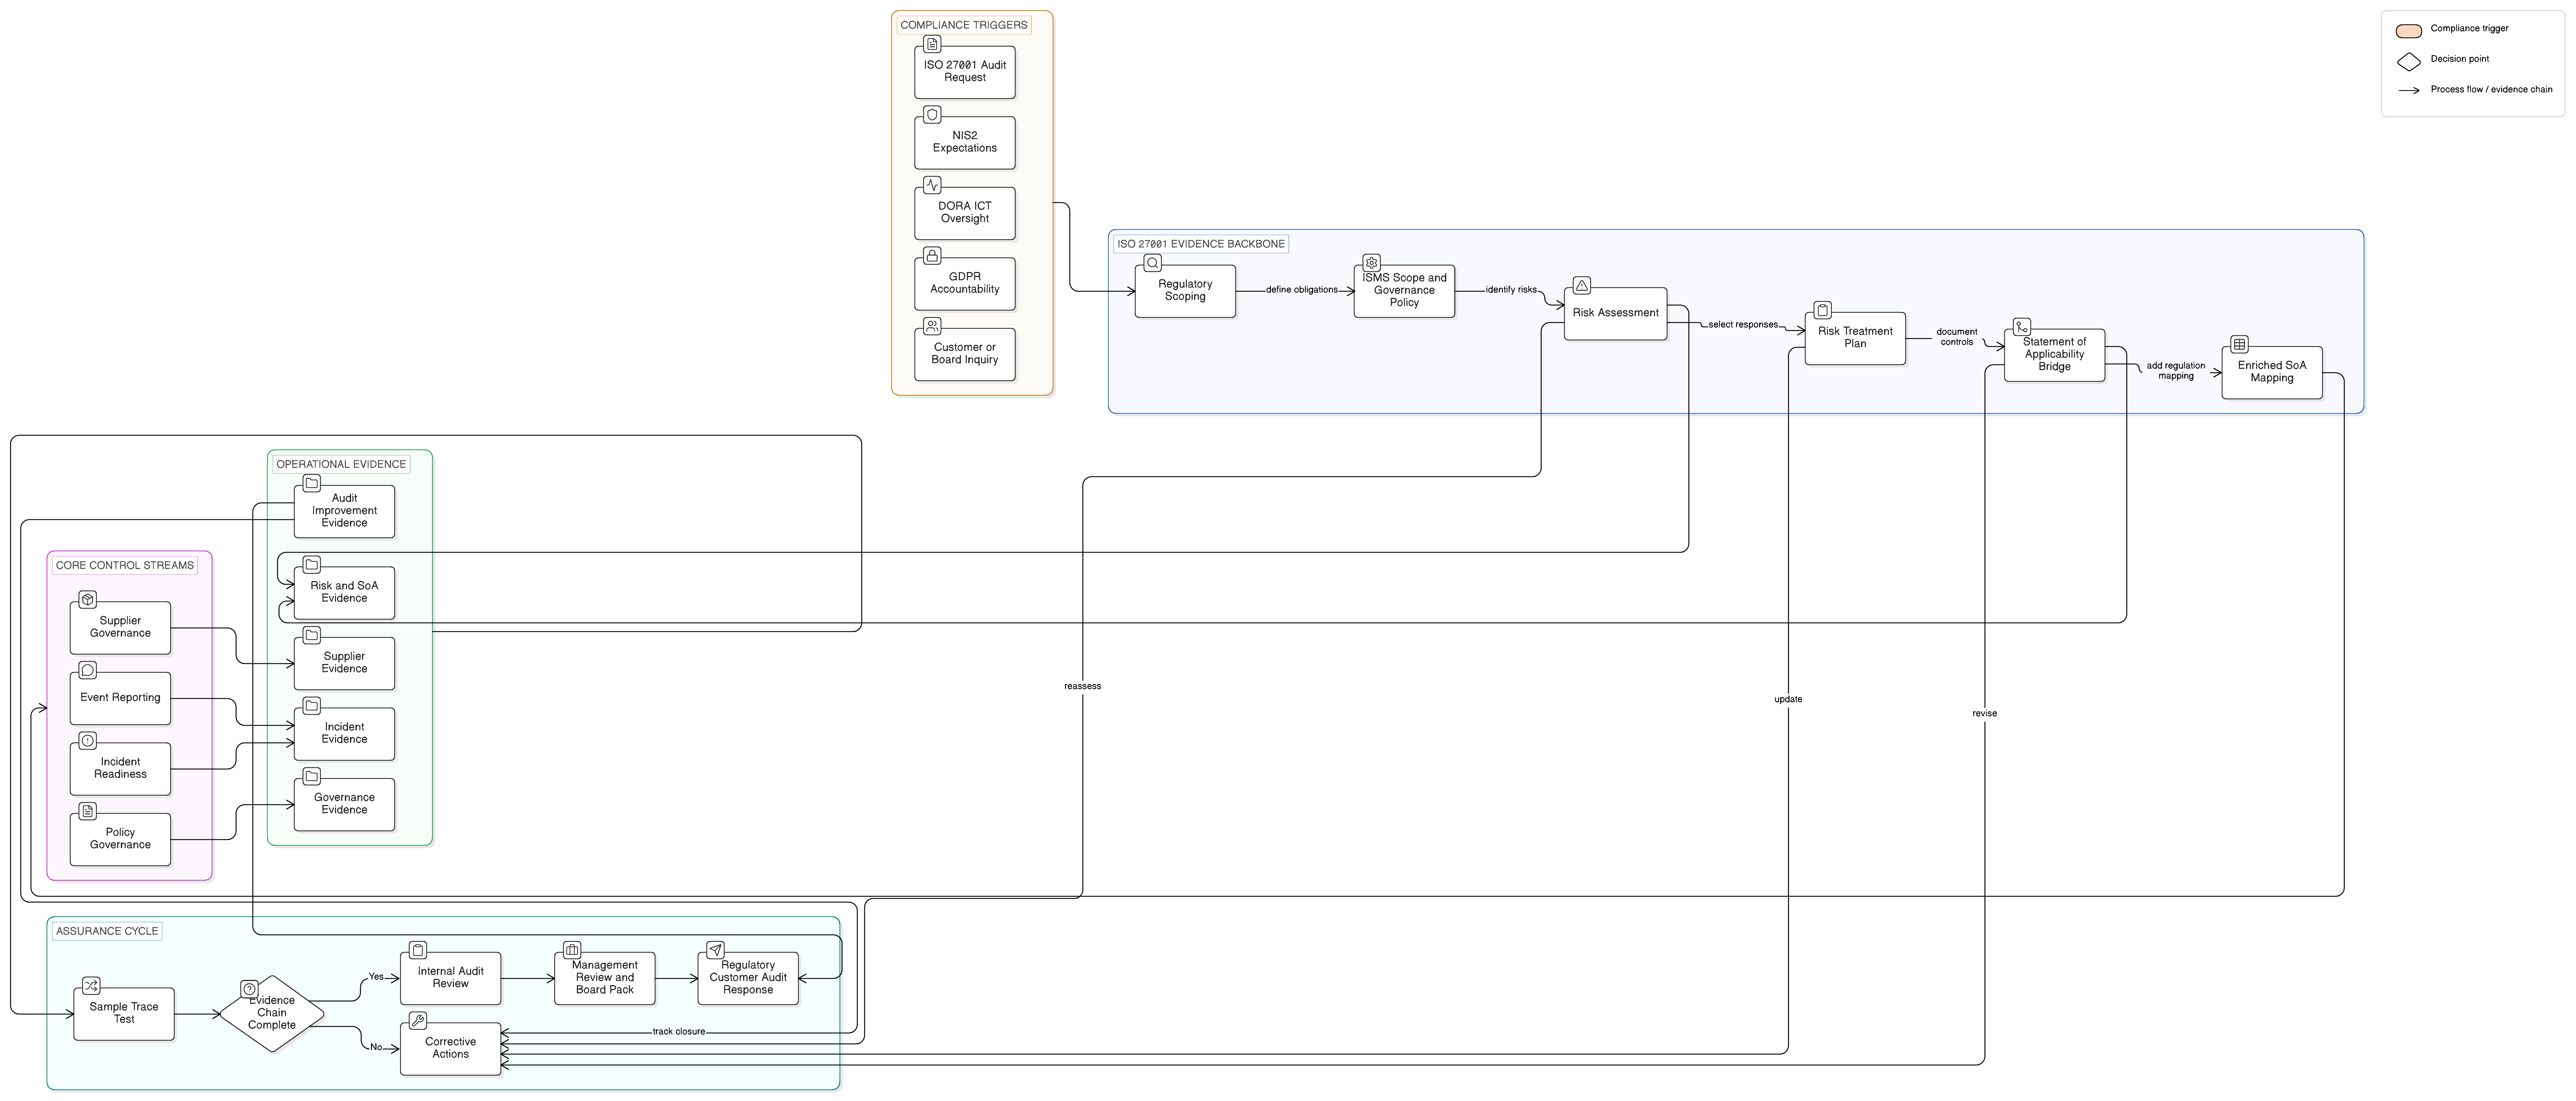
Wykorzystaj ISO 27001:2022, Deklarację stosowania oraz mapowanie polityk Clarysec, aby zbudować gotowy do audytu szkielet dowodowy dla NIS2, DORA, GDPR, dostawców, incydentów i nadzoru zarządu.

Praktyczny przewodnik dla CISO po mapowaniu raportowania poważnych incydentów związanych z ICT zgodnie z DORA na zabezpieczenia ISO/IEC 27001:2022 z Załącznika A, dowody audytowe, klauzule polityk i narzędzia wdrożeniowe Clarysec.

Praktyczna, gotowa do audytu mapa drogowa DORA 2026 dla podmiotów finansowych wdrażających zarządzanie ryzykiem ICT, nadzór nad zewnętrznymi dostawcami usług ICT, zgłaszanie incydentów, testowanie cyfrowej odporności operacyjnej i TLPT z wykorzystaniem polityk Clarysec, Zenith Blueprint oraz Zenith Controls.
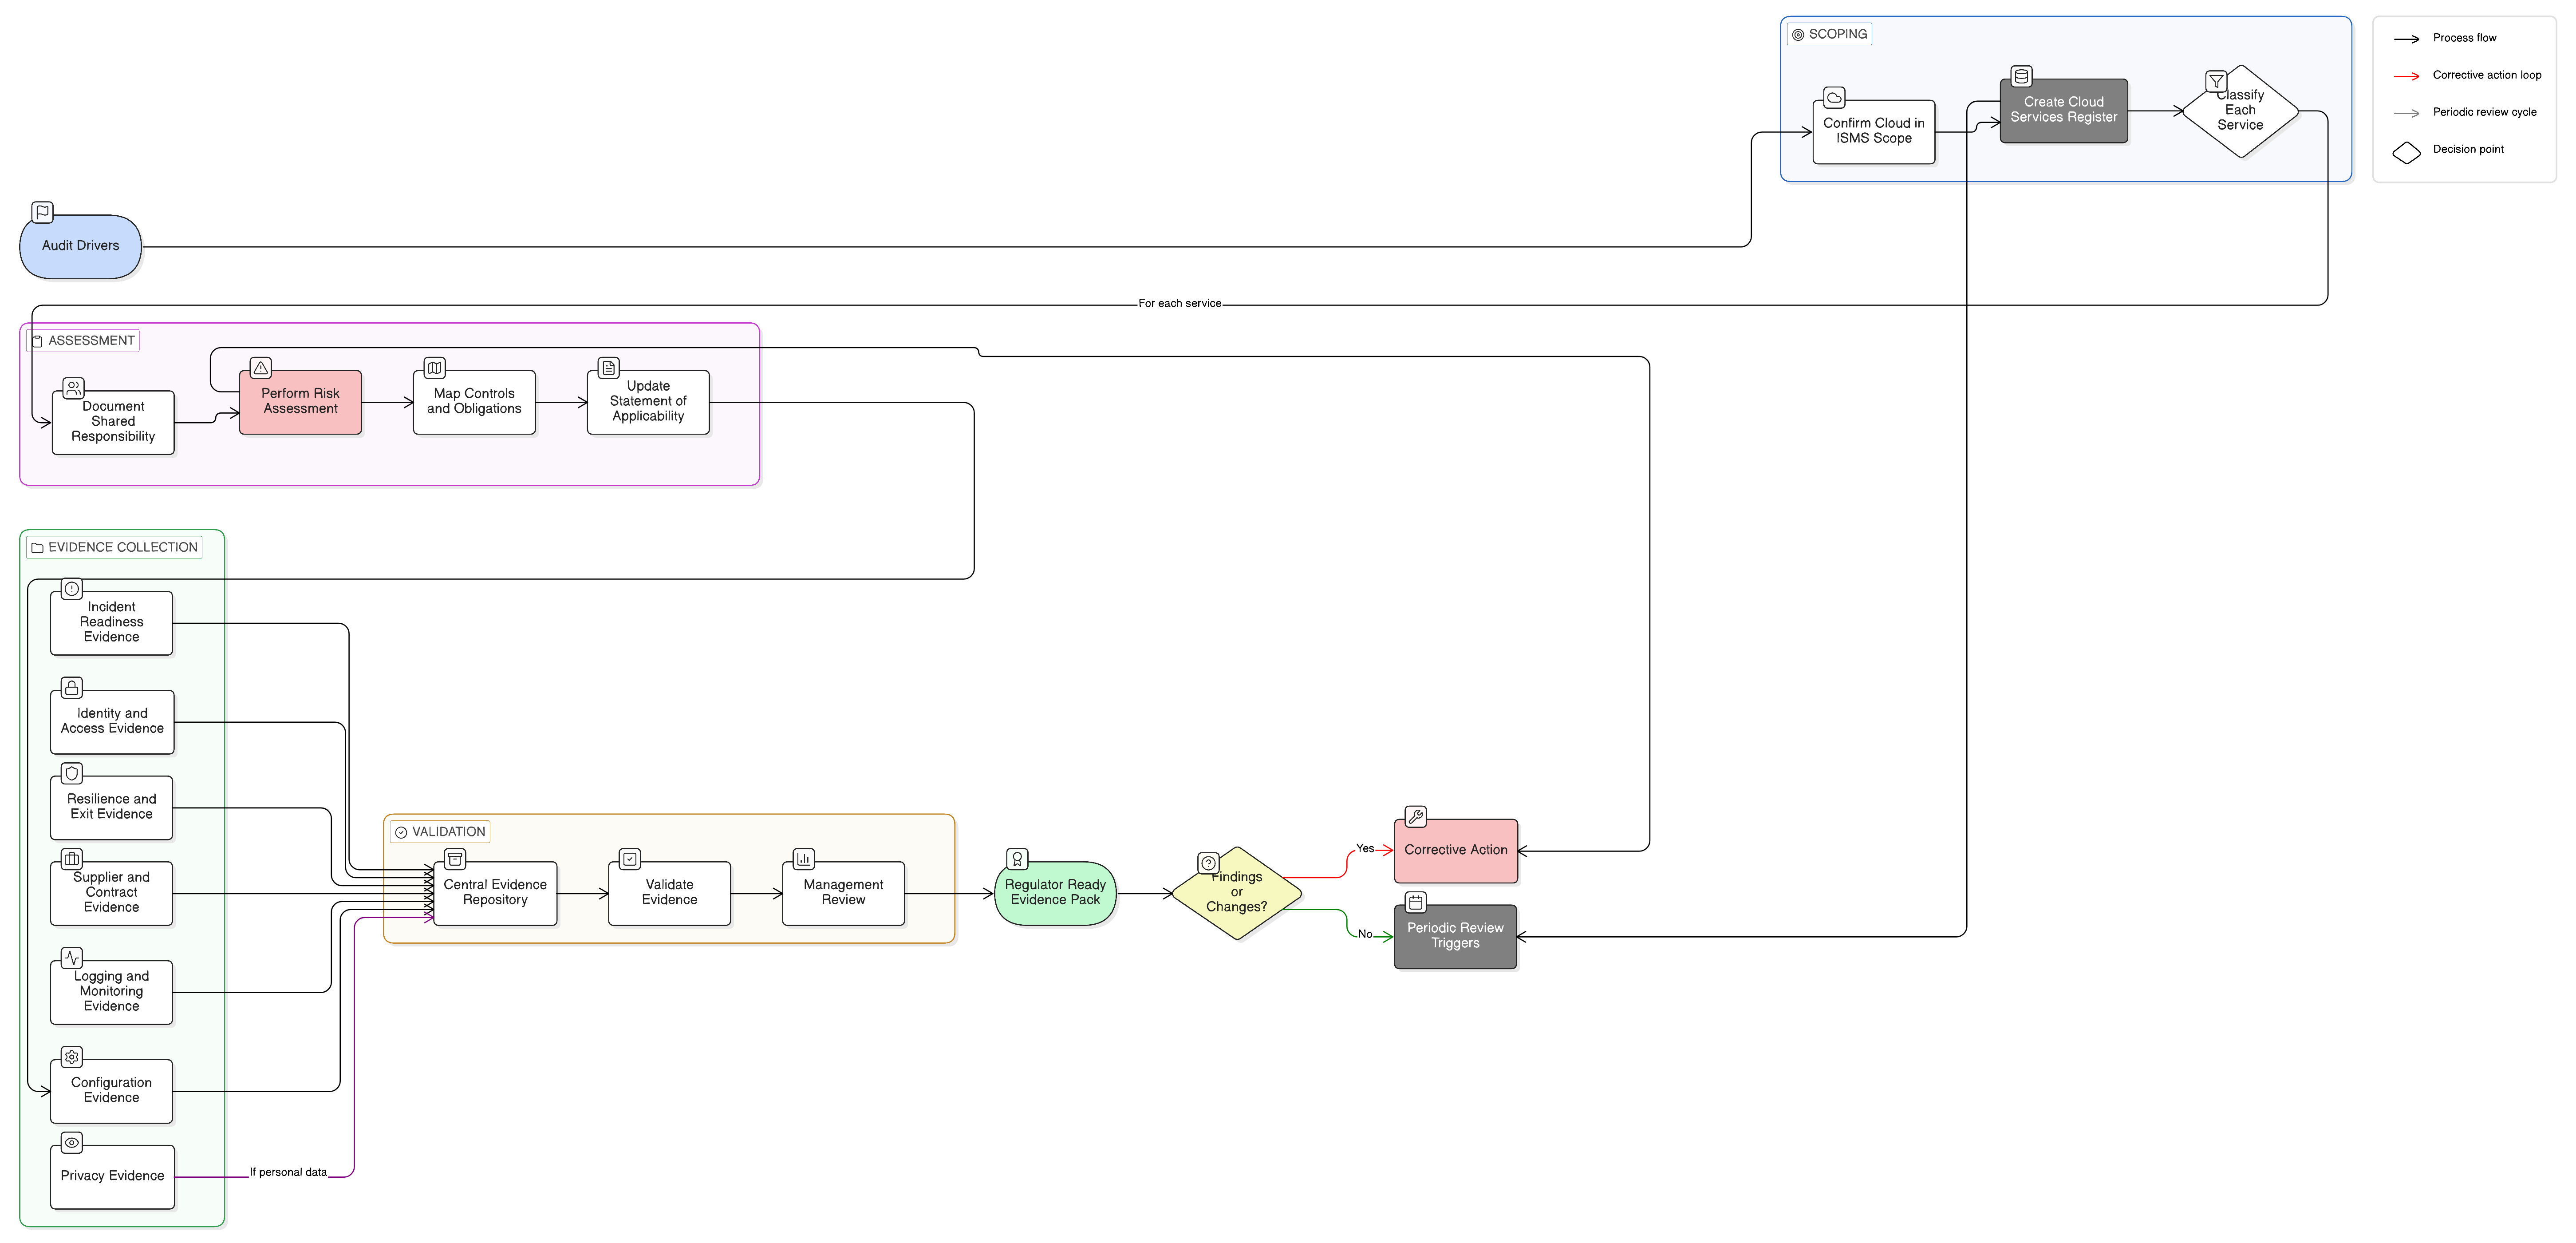
Dowody audytowe dotyczące chmury obliczeniowej zawodzą, gdy organizacje nie potrafią wykazać współdzielonej odpowiedzialności, konfiguracji SaaS, zabezpieczeń IaaS, nadzoru nad dostawcami, rejestrowania zdarzeń, odporności oraz gotowości do reagowania na incydenty. Ten przewodnik pokazuje, jak Clarysec porządkuje dowody gotowe na kontrolę regulatora w ramach ISO 27001:2022, NIS2, DORA i GDPR.
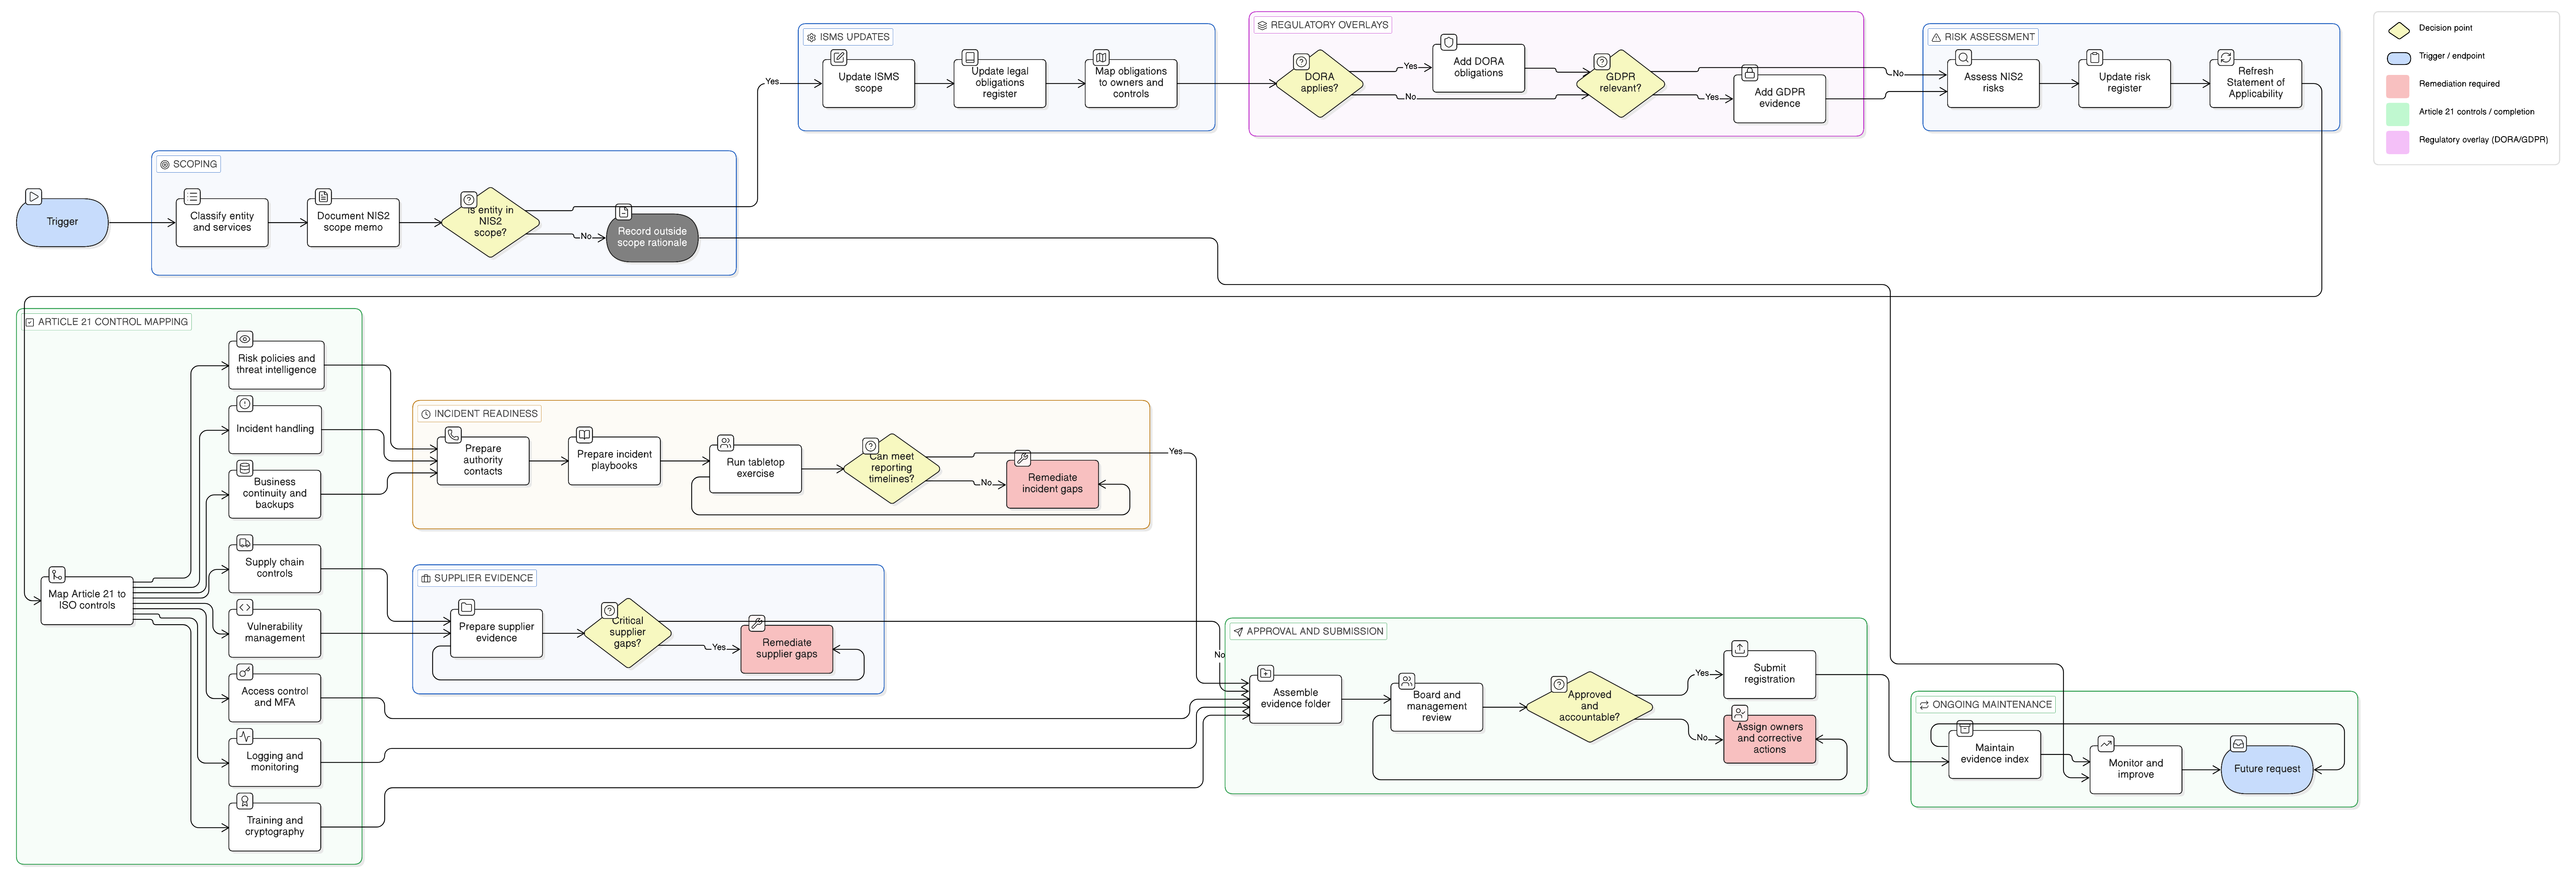
Rejestracja na potrzeby NIS2 nie jest wyłącznie zgłoszeniem w portalu. To początek widoczności nadzorczej. Dowiedz się, jak przekształcić zakres ISO 27001:2022, zarządzanie ryzykiem, reagowanie na incydenty, kontrole dostawców, mapowania DORA i GDPR oraz utrzymywane dowody w pakiet dowodowy NIS2 gotowy dla organu nadzorczego.
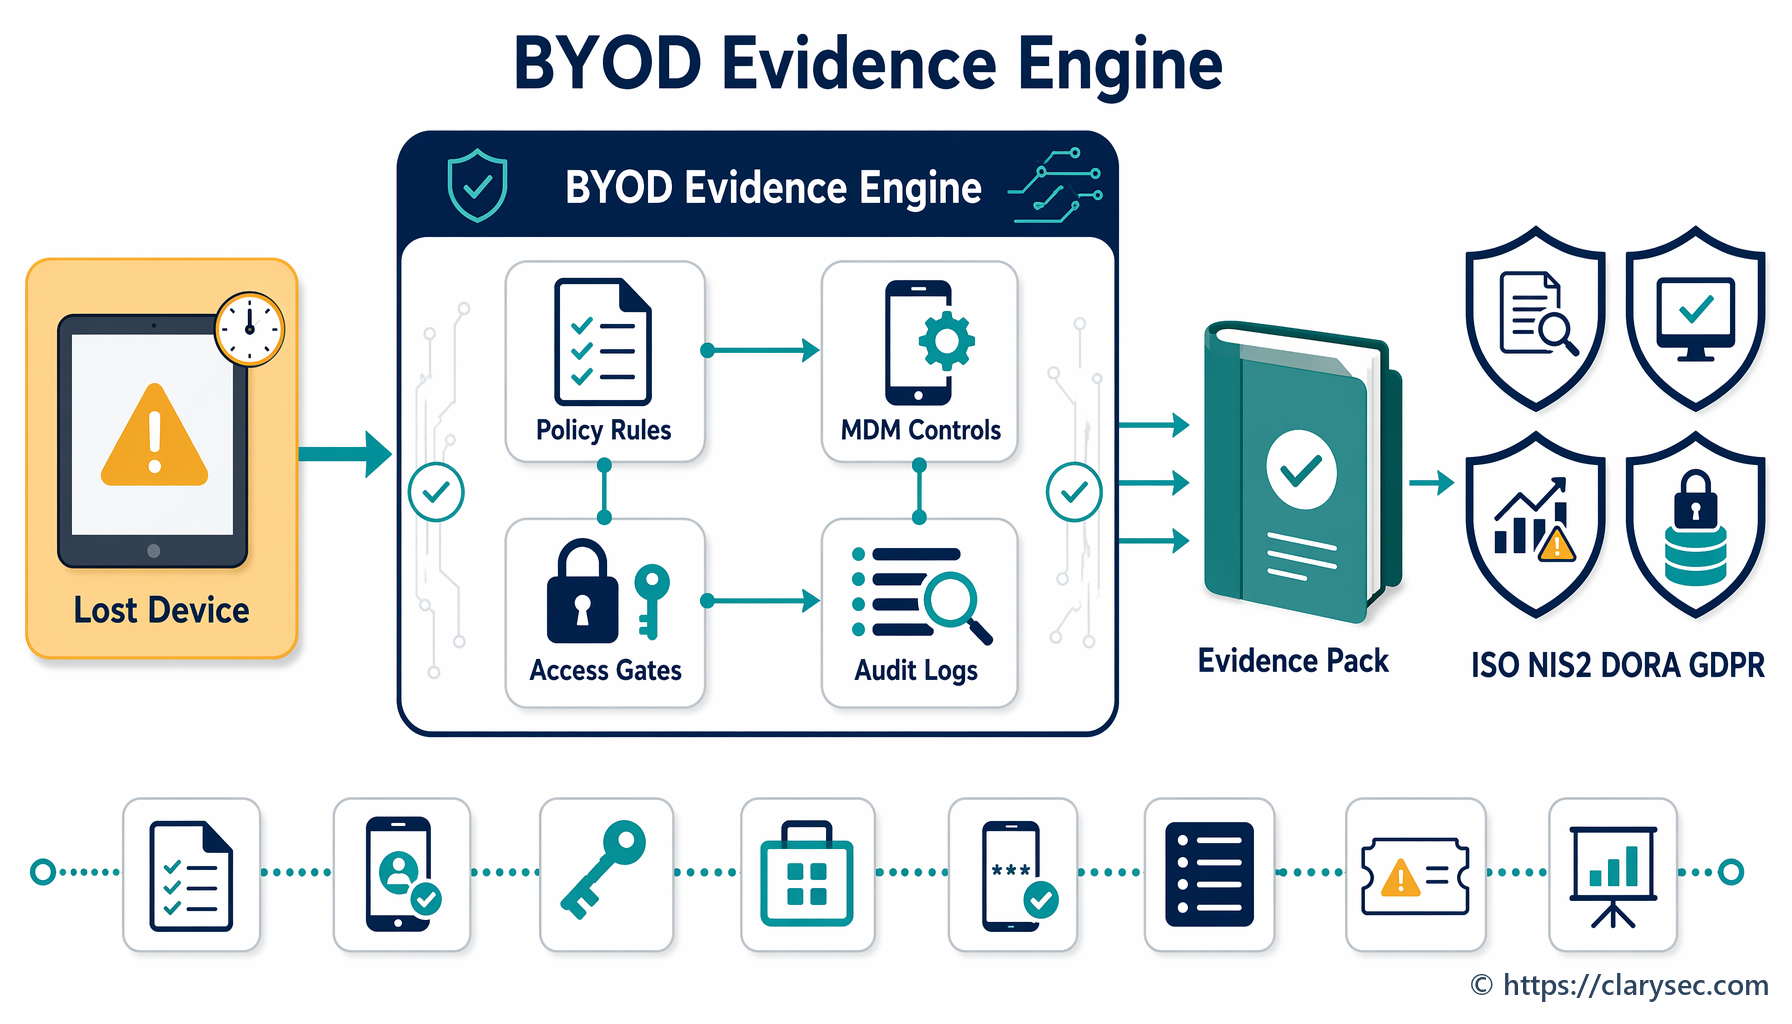
Dostęp mobilny i BYOD są dziś kwestią zgodności nadzorowaną na poziomie zarządu. Dowiedz się, jak przekształcić niezarządzane telefony i tablety w audytowalne dowody zgodności z ISO 27001, NIS2, DORA i GDPR.
Praktyczny przewodnik po definiowaniu, zatwierdzaniu, monitorowaniu, dokumentowaniu i obronie SLA dotyczących usuwania podatności w kontekście oczekiwań audytowych ISO/IEC 27001:2022, NIS2, DORA, GDPR, NIST CSF 2.0 i COBIT 2019.