#Audyt
Articles tagged with "Audyt"
117 articles
Ten kompleksowy artykuł przedstawia oparty na scenariuszach przewodnik dla CISO dotyczący ustanowienia zdolności w zakresie informatyki śledczej, spełniającej rygorystyczne wymagania regulacyjne i audytowe wynikające z NIS2, DORA, ISO 27001 i GDPR.
Praktyczny przewodnik po budowaniu gotowych do audytu ocen skutków transferu danych dla usług chmury obliczeniowej, SCC, podwykonawców przetwarzania, środków uzupełniających oraz dowodów na potrzeby ISO/IEC 27001:2022, NIS2 i DORA.
Praktyczny przewodnik dla CISO dotyczący nadzoru nad potokami CI/CD jako audytowalnymi systemami łańcucha dostaw oprogramowania, z pochodzeniem kompilacji, utwardzonymi runnerami, podpisanymi artefaktami, dowodami wdrożenia i mapowaniami polityk Clarysec.
Ten artykuł przedstawia praktyczny podręcznik dla CISO, pomagający zarządzać ryzykiem na styku GDPR i AI. Omawia scenariuszowo sposób zapewniania zgodności produktów SaaS wykorzystujących LLM, ze szczególnym uwzględnieniem danych treningowych, kontroli dostępu, praw osób, których dane dotyczą, oraz gotowości audytowej w wielu ramach zgodności.
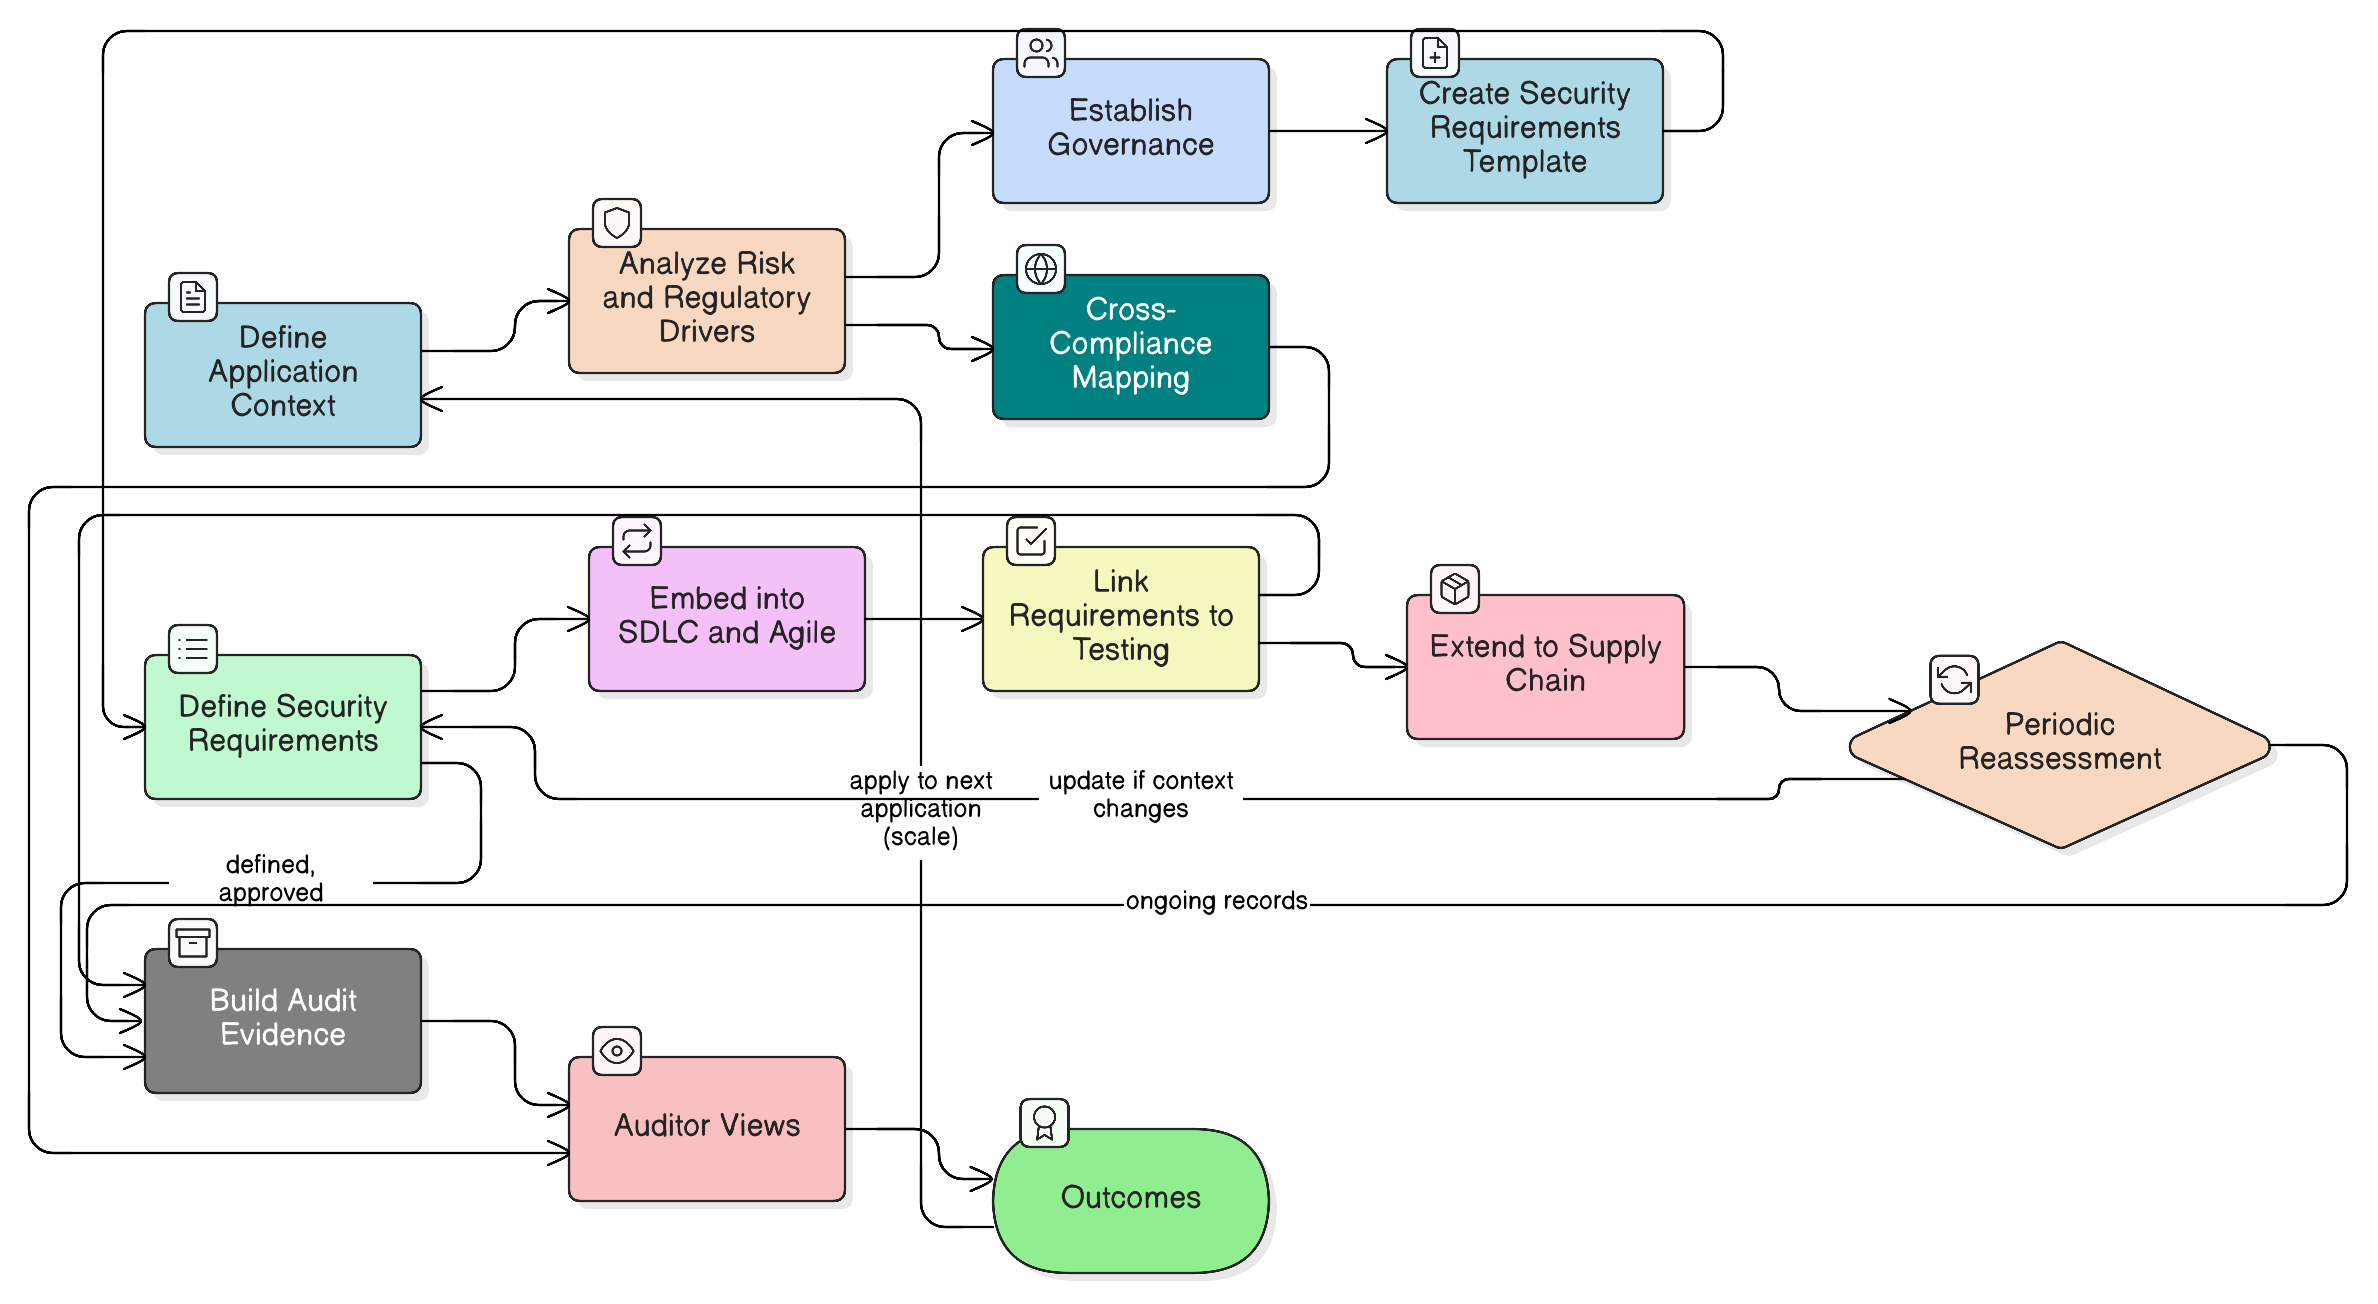
Ten kompleksowy przewodnik prowadzi CISO i liderów bezpieczeństwa przez sprawdzoną metodykę opanowania wymagań bezpieczeństwa aplikacji. Dowiedz się, jak przejść od reaktywnego usuwania problemów do proaktywnego modelu bezpieczeństwa w fazie projektowania, który spełnia oczekiwania audytorów, chroni organizację i jest zgodny z głównymi ramami zgodności przy użyciu sprawdzonych polityk i zestawów narzędzi Clarysec.
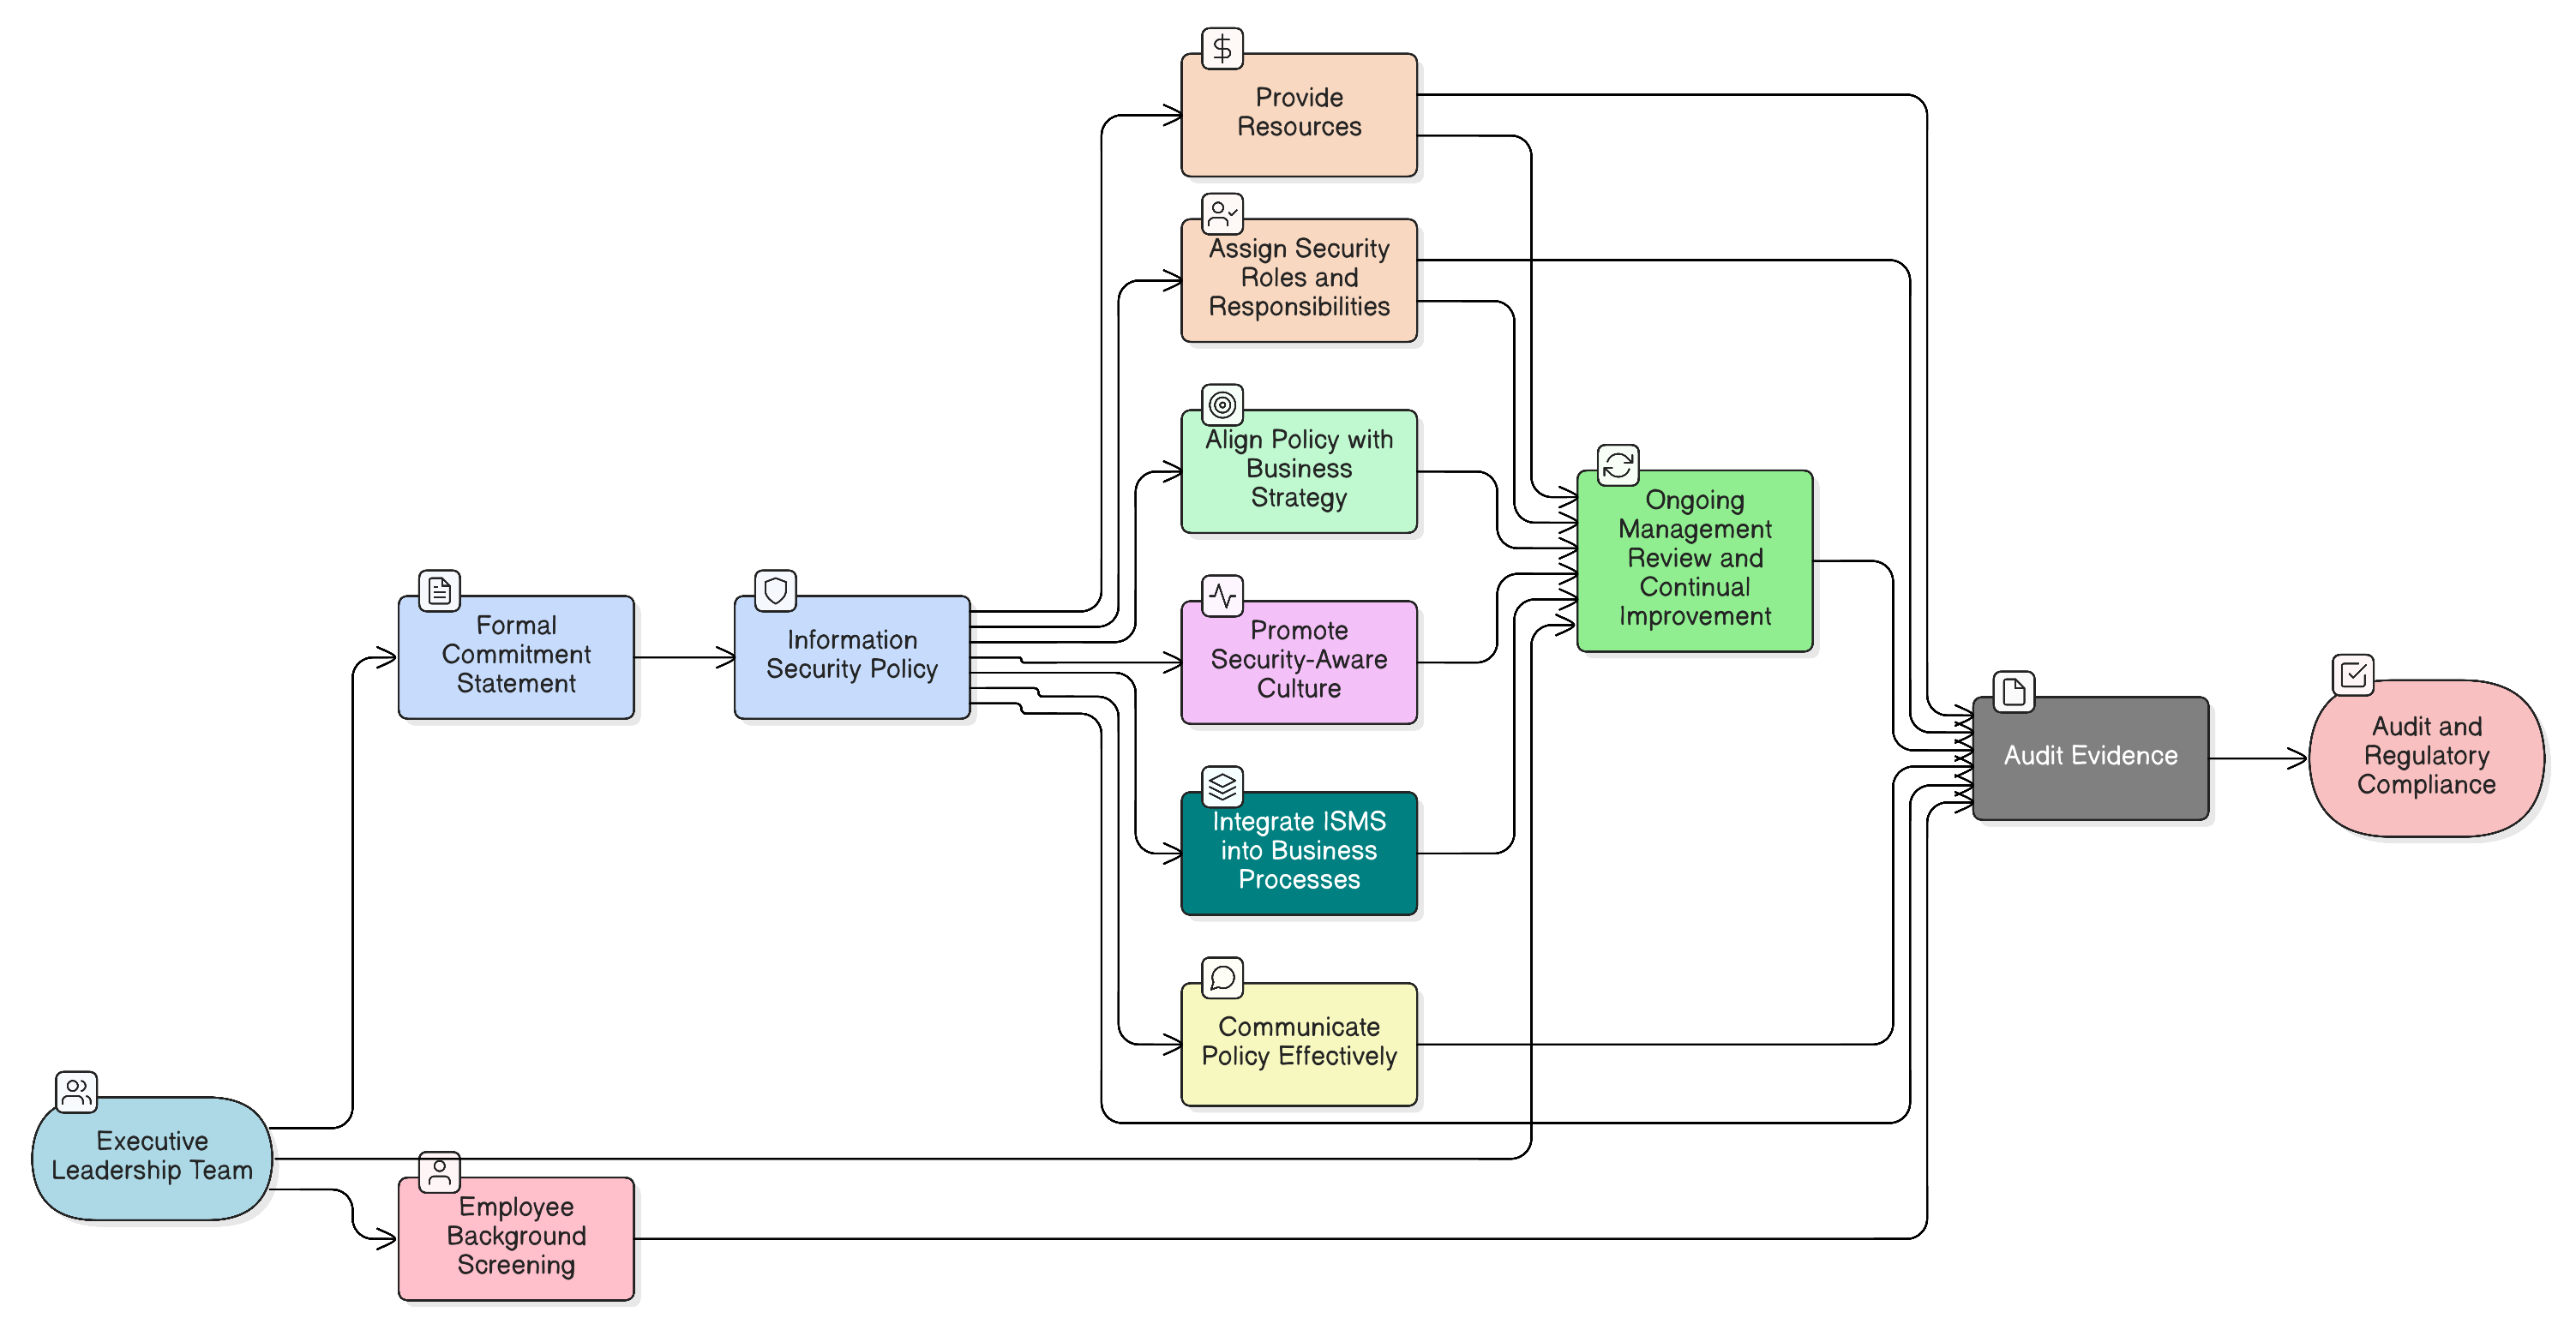
Sam podpis pod polityką nie wystarcza. Dowiedz się, jak przekształcić najwyższe kierownictwo w najsilniejszy zasób bezpieczeństwa: poprzez konkretne działania, przykłady polityk oraz mapowanie zgodności dla ISO 27001:2022, NIS2, DORA i innych ram.
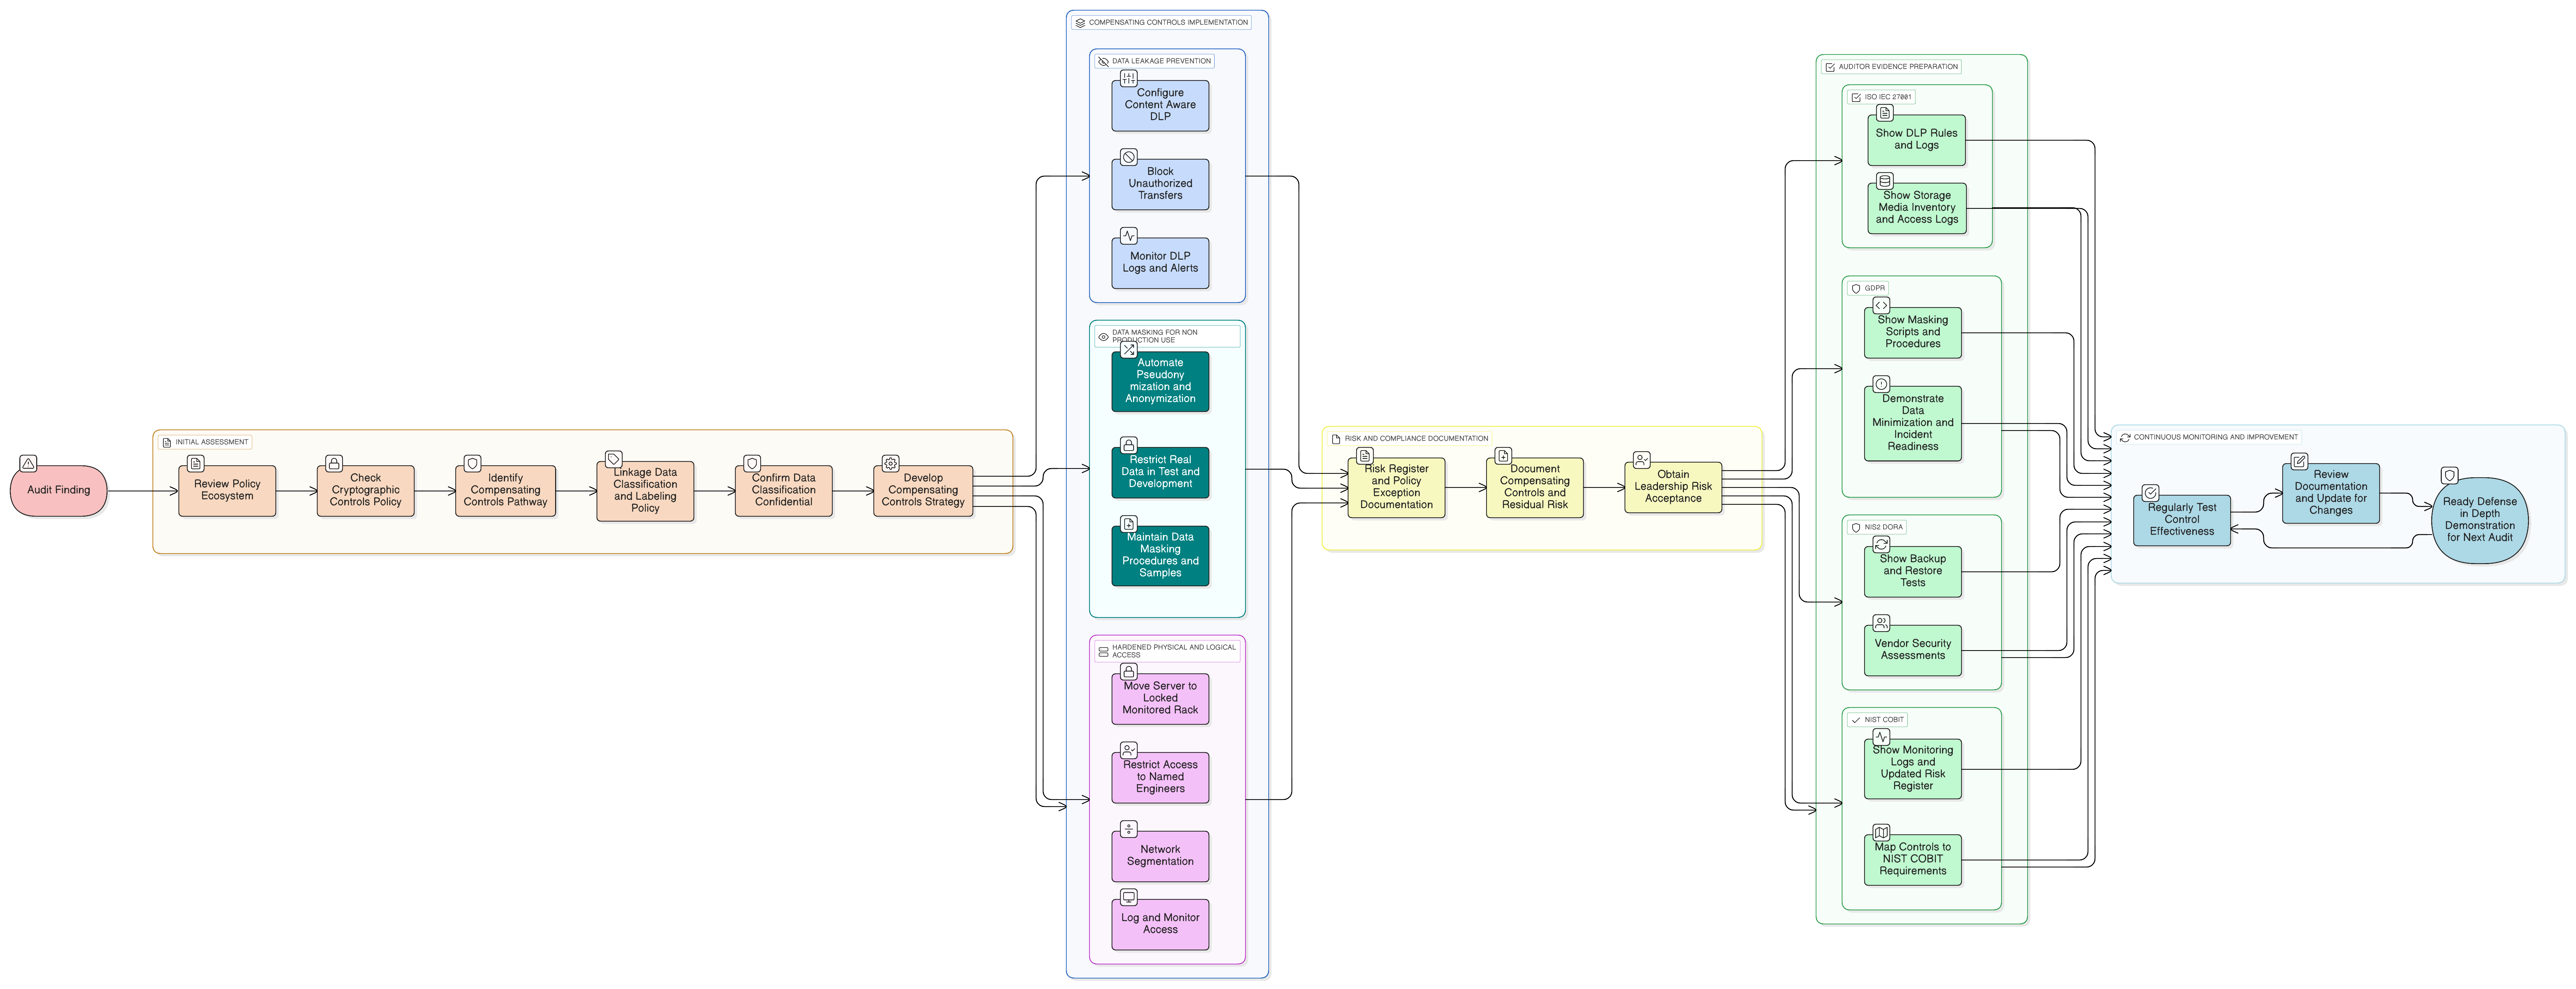
Praktyczny przewodnik dla CISO dotyczący wdrażania i dokumentowania zabezpieczeń kompensujących dla danych w spoczynku, gdy szyfrowanie nie jest wykonalne. Omawiamy rzeczywisty scenariusz audytowy i mapujemy warstwowe zabezpieczenia na ramy ISO/IEC 27001:2022, GDPR, NIS2, DORA oraz NIST.
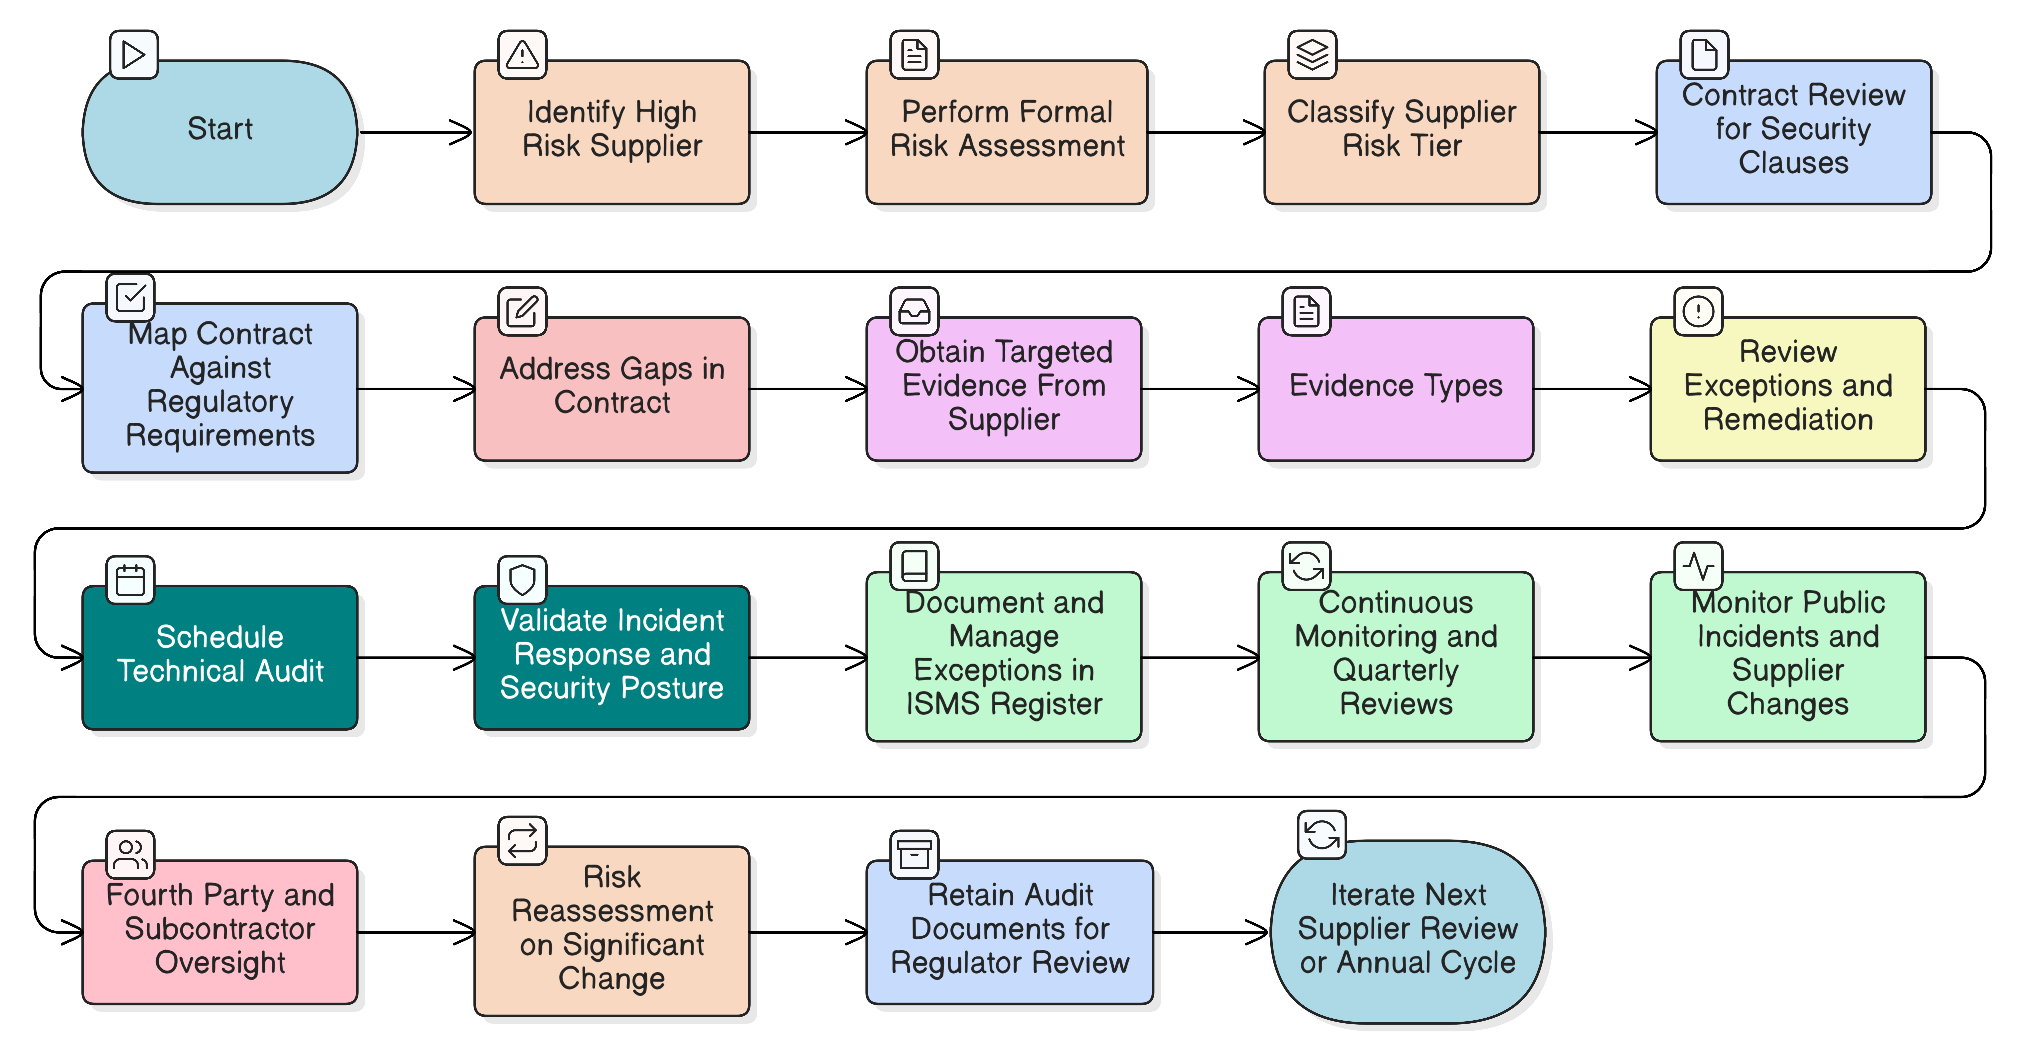
Nasz flagowy artykuł dla CISO poświęcony opanowaniu audytów dostawców wysokiego ryzyka w kontekście NIS2 i DORA. Dowiedz się, jak wdrożyć ciągłą, opartą na ryzyku strategię audytu, wykorzystując sprawdzone ramy, wymagania polityk i praktyczne listy kontrolne, aby spełnić rygorystyczne wymagania regulacyjne.
Ten kluczowy artykuł prowadzi CISO i liderów zgodności przez praktyczne podejście do budowy programu zarządzania ryzykiem w łańcuchu dostaw zgodnego z NIS2. Łączy perspektywę regulacyjną, wykonalne zabezpieczenia i eksperckie wskazówki Clarysec, aby przekształcić łańcuch dostaw z krytycznej podatności w odporne aktywo z pełną ścieżką audytu.