#Bezpieczeństwo Chmury
Articles tagged with "Bezpieczeństwo Chmury"
29 articles
Ataki na tożsamość powodują dziś ekspozycję regulacyjną w ISO 27001, NIS2, DORA i GDPR. Ten przewodnik pokazuje, jak zbudować spójny program ITDR z wykorzystaniem polityk Clarysec, Zenith Blueprint i Zenith Controls.
Osierocone rekordy DNS nie są wyłącznie problemem higieny chmury. Są dowodem na to, czy własność aktywów, zarządzanie zmianami, zarządzanie podatnościami, nadzór nad dostawcami i reagowanie na incydenty rzeczywiście działają.
Dowiedz się, jak wbudować zasadę security by design w ład zarządczy projektów ICT z wykorzystaniem ISO/IEC 27001:2022, polityk Clarysec oraz dowodów wielokrotnego użytku mapowanych na NIS2, DORA, GDPR i NIST CSF 2.0.
Shadow APIs, słabe tokeny, brak limitów żądań i niespójne logi są dziś słabościami ładu zarządczego. Ten przewodnik dla CISO pokazuje, jak budować dowody bezpieczeństwa API na potrzeby ISO/IEC 27001:2022, NIS2, DORA, GDPR, NIST CSF 2.0 oraz audytów dostosowanych do COBIT.
Praktyczny przewodnik dla CISO dotyczący wykorzystania ISO/IEC 27001:2022 oraz dowodów wynikających z polityk Clarysec do zarządzania inwentarzem SaaS, dostępem, konfiguracją, rejestrowaniem i dostawcami na potrzeby NIS2, DORA i GDPR.
Krótszy okres ważności publicznych certyfikatów TLS sprawia, że odnawianie staje się cyklicznym wyzwaniem w zakresie nadzoru, odporności i dowodów audytowych. Ten przewodnik pokazuje, jak zarządzać certyfikatami jako nadzorowanymi aktywami bezpieczeństwa zgodnie z ISO/IEC 27001:2022, NIS2, DORA i GDPR Article 32.
Przewodnik scenariuszowy dotyczący budowy gotowego do audytu nadzoru nad dostępem do PII w ramach ISO/IEC 27701:2025, GDPR, ISO/IEC 27001:2022, NIS2, DORA, NIST CSF 2.0 i COBIT 2019, z wykorzystaniem polityk Clarysec, rejestrów, tabel mapowania i praktycznych procesów przeglądu.
Spójny przewodnik na 2026 r. pokazujący, jak przekształcić DPIA w gotowe do audytu dowody ładu zarządczego w obszarach rozliczalności GDPR, ISO/IEC 27001:2022, środków zarządzania ryzykiem cyberbezpieczeństwa NIS2, zmian ICT DORA i ryzyka dostawców.
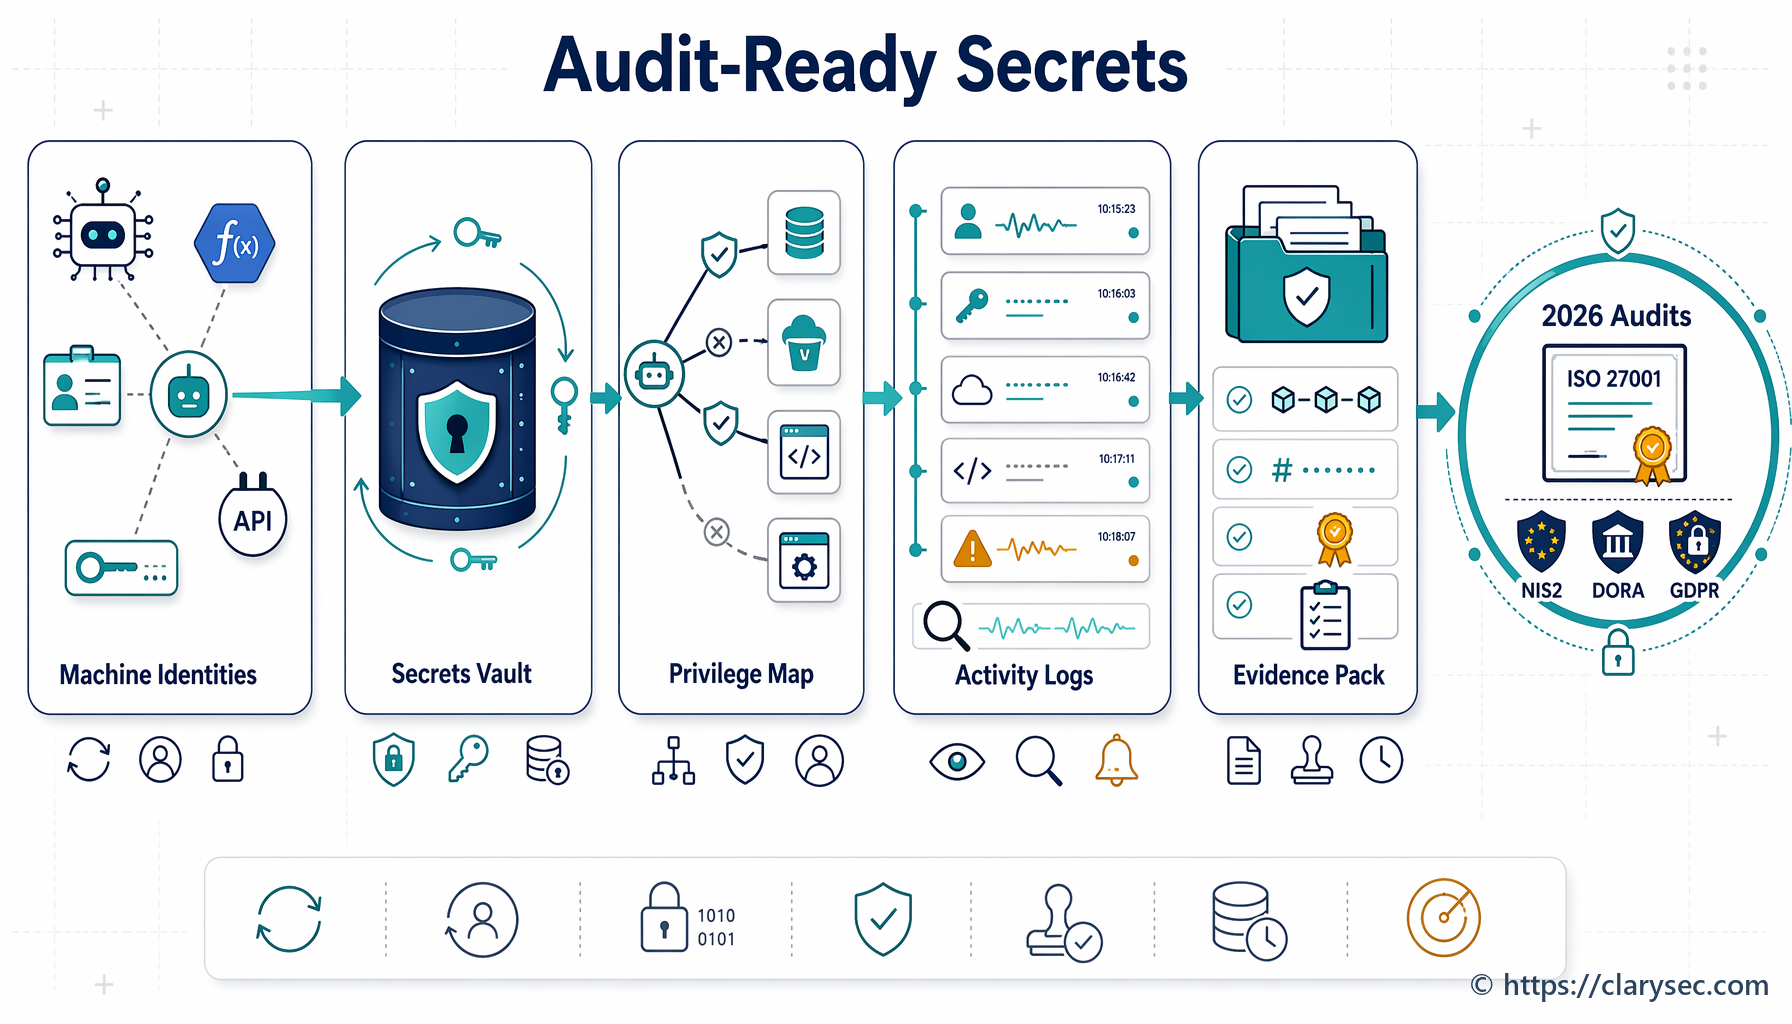
Praktyczny, gotowy do audytu przewodnik po nadzorze nad tożsamościami nieosobowymi, kluczami API, kontami serwisowymi, sekretami CI/CD, certyfikatami i poświadczeniami dostawców, z wykorzystaniem dowodów ISO/IEC 27001:2022 dla NIS2, DORA i GDPR.