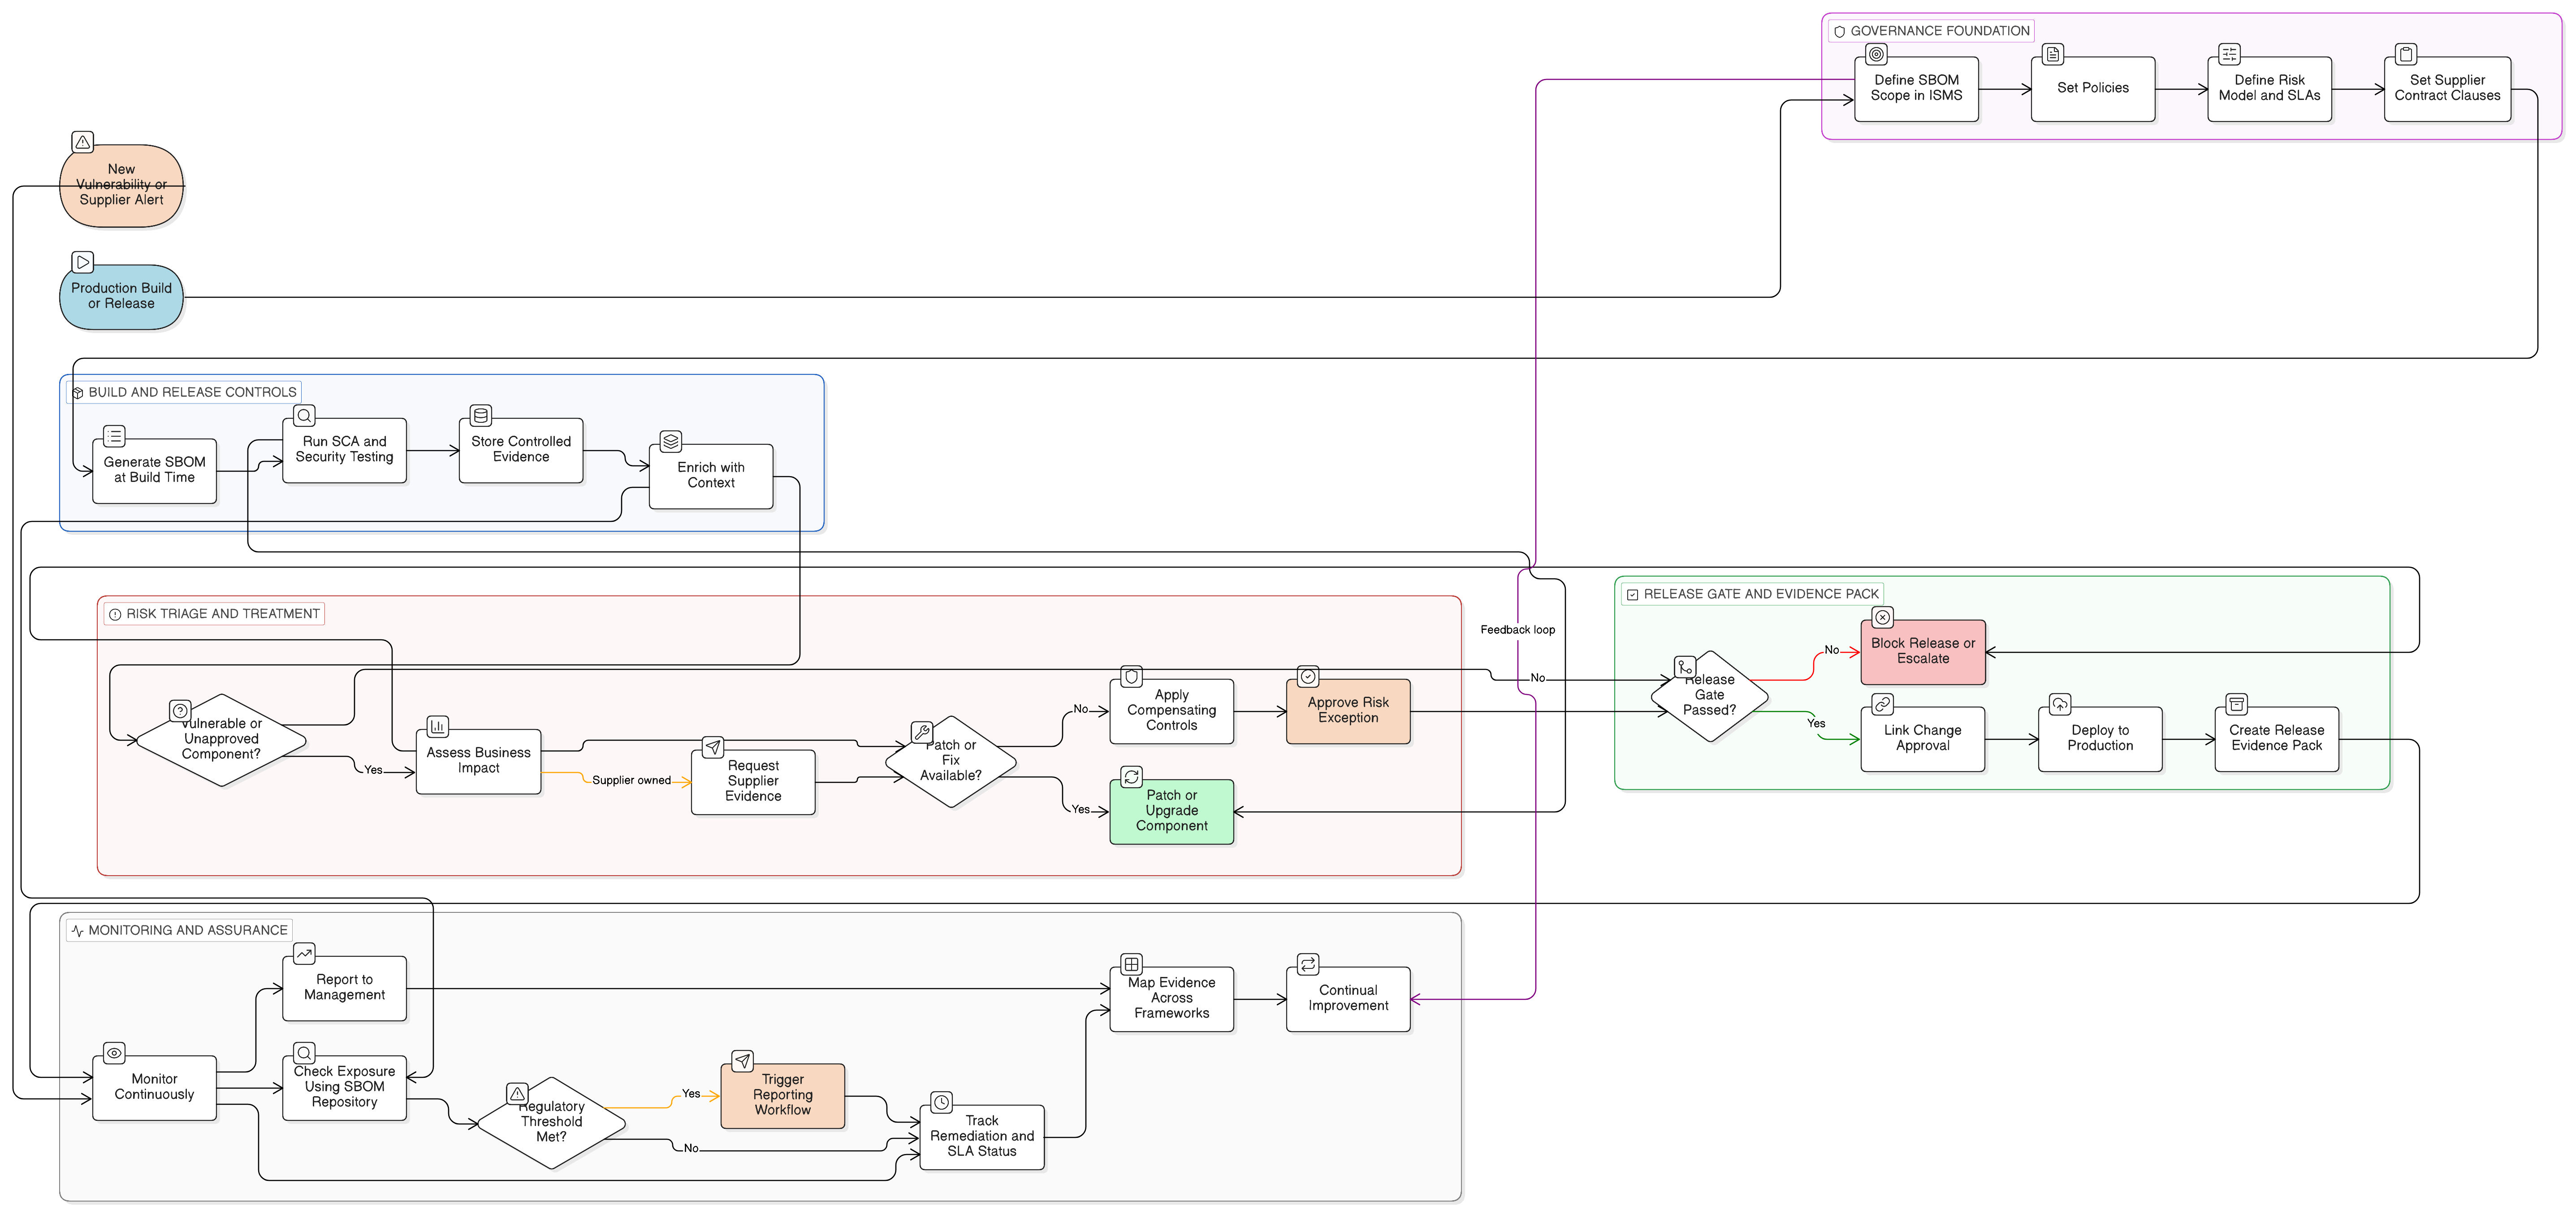
Ład zarządczy projektów ICT oparty na zasadzie security by design w 2026 roku
Dowiedz się, jak wbudować zasadę security by design w ład zarządczy projektów ICT z wykorzystaniem ISO/IEC 27001:2022, polityk Clarysec oraz dowodów wielokrotnego użytku mapowanych na NIS2, DORA, GDPR i NIST CSF 2.0.