#Ciągłość Działania
Articles tagged with "Ciągłość Działania"
31 articles
Rejestr kontaktów regulacyjnych nie jest już administracyjnym uporządkowaniem danych. Dla NIS2, DORA, GDPR i ISO/IEC 27001:2022 jest to dowód operacyjny, że organizacja potrafi powiadomić właściwy organ, nadzorcę, dostawcę lub członka kierownictwa, zanim upłynie termin.
Ujednolicone mapowanie zabezpieczeń z rozporządzenia wykonawczego NIS2 2024/2690 na ISO/IEC 27001:2022 dla dostawców usług chmurowych, MSP, MSSP i centrów danych. Obejmuje klauzule polityk Clarysec, dowody audytowe, powiązania z DORA i GDPR oraz praktyczną mapę drogową wdrożenia.
Ład DNS i nadzór nad rejestratorem domen są dziś kwestią odporności na poziomie zarządu. Ten przewodnik pokazuje, jak przekształcić DNSSEC, registry lock, dostęp do rejestratora, zmiany stref DNS i monitorowanie w możliwe do obrony dowody zgodności.
Dowiedz się, jak wykorzystać Deklarację stosowania ISO 27001 jako gotowy do audytu pomost między NIS2, DORA, GDPR, postępowaniem z ryzykiem, dostawcami, reagowaniem na incydenty i dowodami.
Zarządzanie politykami jest dziś zarządzaniem dowodami. Dowiedz się, jak kontrolować udokumentowaną informację ISO/IEC 27001:2022 i budować dowody gotowe do audytu dla NIS2, DORA i GDPR.
Praktyczny przewodnik dla CISO, menedżerów ds. zgodności i zarządów dotyczący przekładania jakościowych ryzyk cyberbezpieczeństwa na ekspozycję finansową, dowody ISO 27001, nadzór NIS2 oraz decyzje dotyczące odporności ICT zgodnie z DORA.
24-godzinny obowiązek powiadomienia wynikający z Dyrektywy NIS2 zasadniczo zmienia zasady postępowania. Ten przewodnik pokazuje CISO i audytorom, jak zaprojektować odporny, zgodny plan reagowania na incydenty, który wytrzyma kontrolę regulatora i rzeczywiste ataki, z wykorzystaniem polityk Clarysec oraz narzędzi do zgodności przekrojowej.
Atak ransomware uderza w trakcie posiedzenia zarządu. Kopie zapasowe działają, ale czy bezpieczeństwo również? Dowiedz się, jak wdrożyć zabezpieczenia odporności z ISO/IEC 27001:2022, aby utrzymać bezpieczeństwo pod presją, spełnić oczekiwania audytorów oraz wymagające wymogi DORA i NIS2 dzięki eksperckiej mapie drogowej Clarysec.
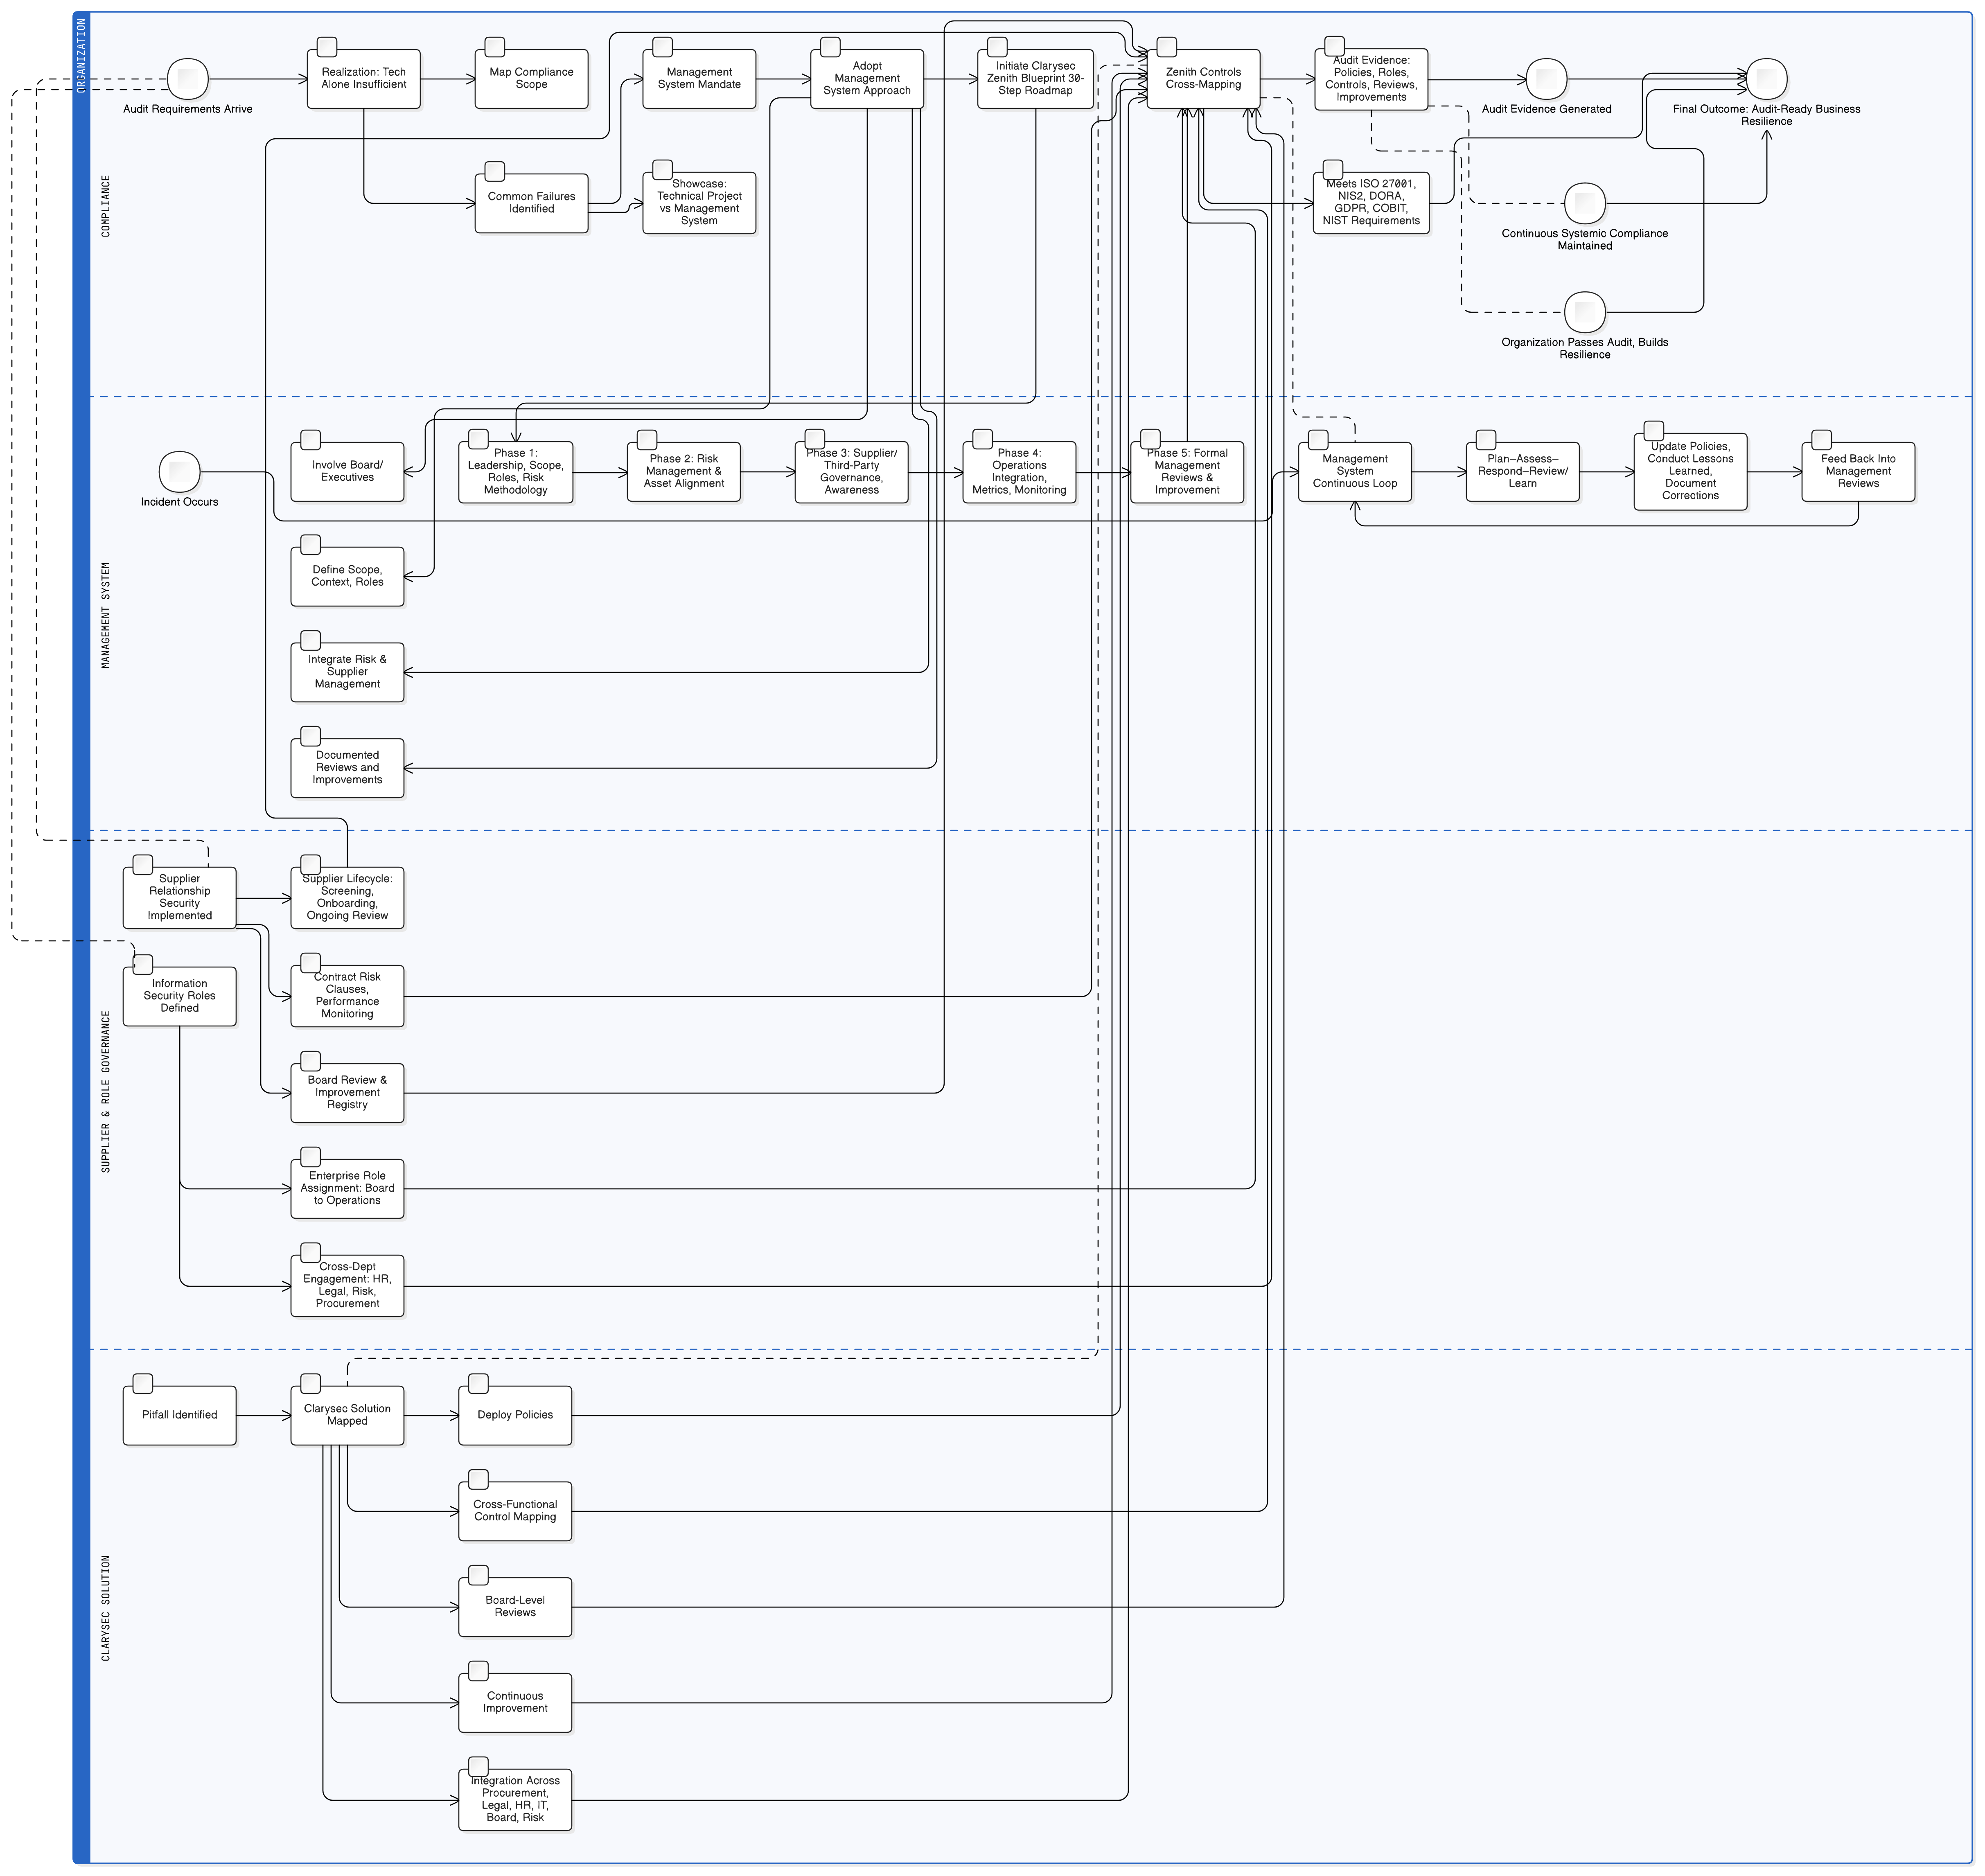
Porażki audytowe nie wynikają ze słabych zapór sieciowych, lecz z traktowania zgodności jak technicznej listy kontrolnej. Poznaj strategie systemu zarządzania Clarysec, zmapowane zabezpieczenia i praktyczne polityki zapewniające skuteczną zgodność z ISO 27001, NIS2 i DORA.