#Logowanie I Monitorowanie
Articles tagged with "Logowanie I Monitorowanie"
14 articles
Samoocena kontroli jest warstwą operacyjną pomiędzy zabezpieczeniami ISO/IEC 27001:2022 a dowodami gotowymi do audytu dla NIS2, DORA i GDPR. Ten przewodnik pokazuje CISO, liderom GRC i właścicielom kontroli, jak testować projekt kontroli, skuteczność operacyjną, jakość dowodów, próbkowanie, ustalenia, CAPA oraz raportowanie zarządcze z wykorzystaniem polityk Clarysec, Zenith Blueprint i Zenith Controls.
Praktyczny, gotowy do audytu przewodnik dla CISO, IOD i liderów zgodności dotyczący zarządzania naruszeniami ochrony danych osobowych zgodnie z ISO/IEC 27701:2025, GDPR, NIS2 i DORA.
Praktyczny przewodnik dla CISO dotyczący mapowania dowodów strony ufającej EU Digital Identity Wallet do ISO/IEC 27001:2022, GDPR, NIS2, DORA, NIST CSF 2.0 i COBIT 2019 z wykorzystaniem polityk i zestawów narzędzi Clarysec.
Praktyczny przewodnik dla CISO i zespołów ds. zgodności dotyczący nadzoru nad bezpiecznym transferem plików, mapowania zabezpieczeń ISO/IEC 27001:2022 na GDPR, NIS2 i DORA oraz tworzenia dowodów gotowych do audytu.
Przewodnik scenariuszowy dotyczący budowy gotowego do audytu nadzoru nad dostępem do PII w ramach ISO/IEC 27701:2025, GDPR, ISO/IEC 27001:2022, NIS2, DORA, NIST CSF 2.0 i COBIT 2019, z wykorzystaniem polityk Clarysec, rejestrów, tabel mapowania i praktycznych procesów przeglądu.
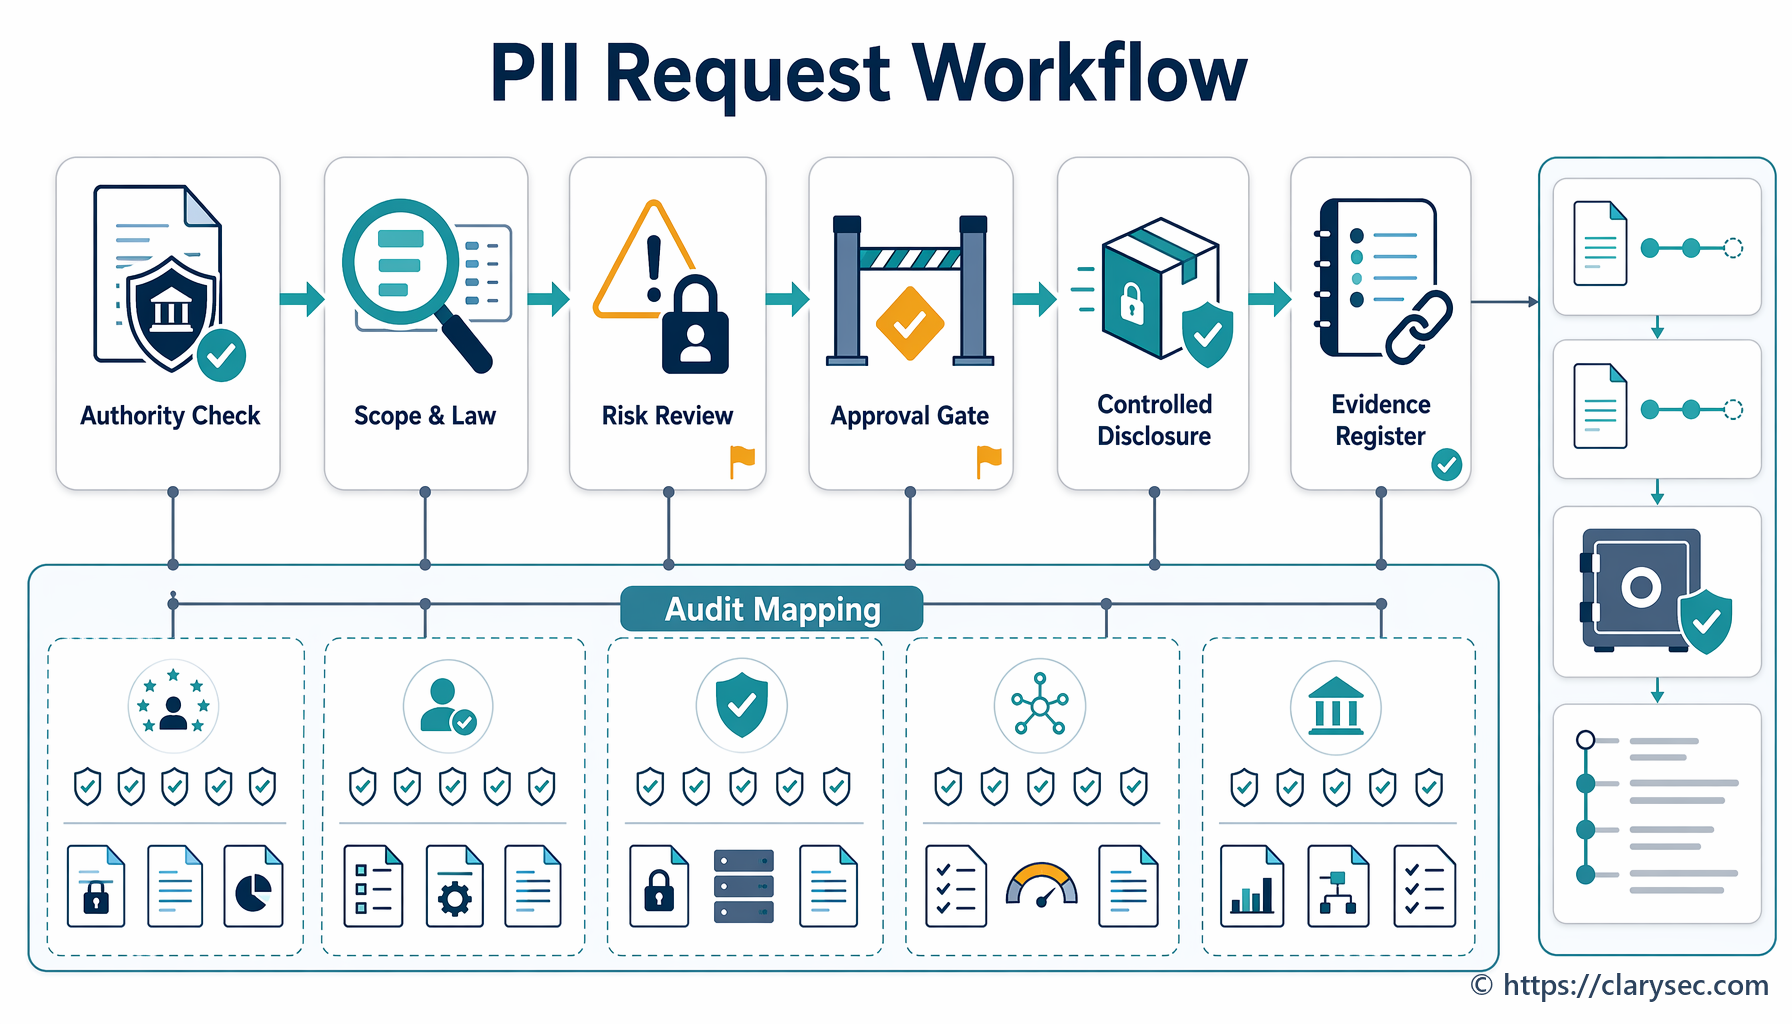
Praktyczny model ładu służący do walidacji, zatwierdzania, minimalizacji, bezpiecznego ujawniania, rejestrowania i dokumentowania wniosków organów ścigania i regulatorów o ujawnienie PII zgodnie z GDPR, ISO 27701:2025, ISO/IEC 27001:2022, NIS2, DORA, NIST, COBIT 2019 oraz zestawami narzędzi polityk Clarysec.
Praktyczny przewodnik dla CISO po zarządzaniu regionami chmury, kopiami zapasowymi, logami, dostępem wsparcia technicznego i dalszymi podmiotami przetwarzającymi z wykorzystaniem ISO/IEC 27001:2022, GDPR, NIS2 i DORA.
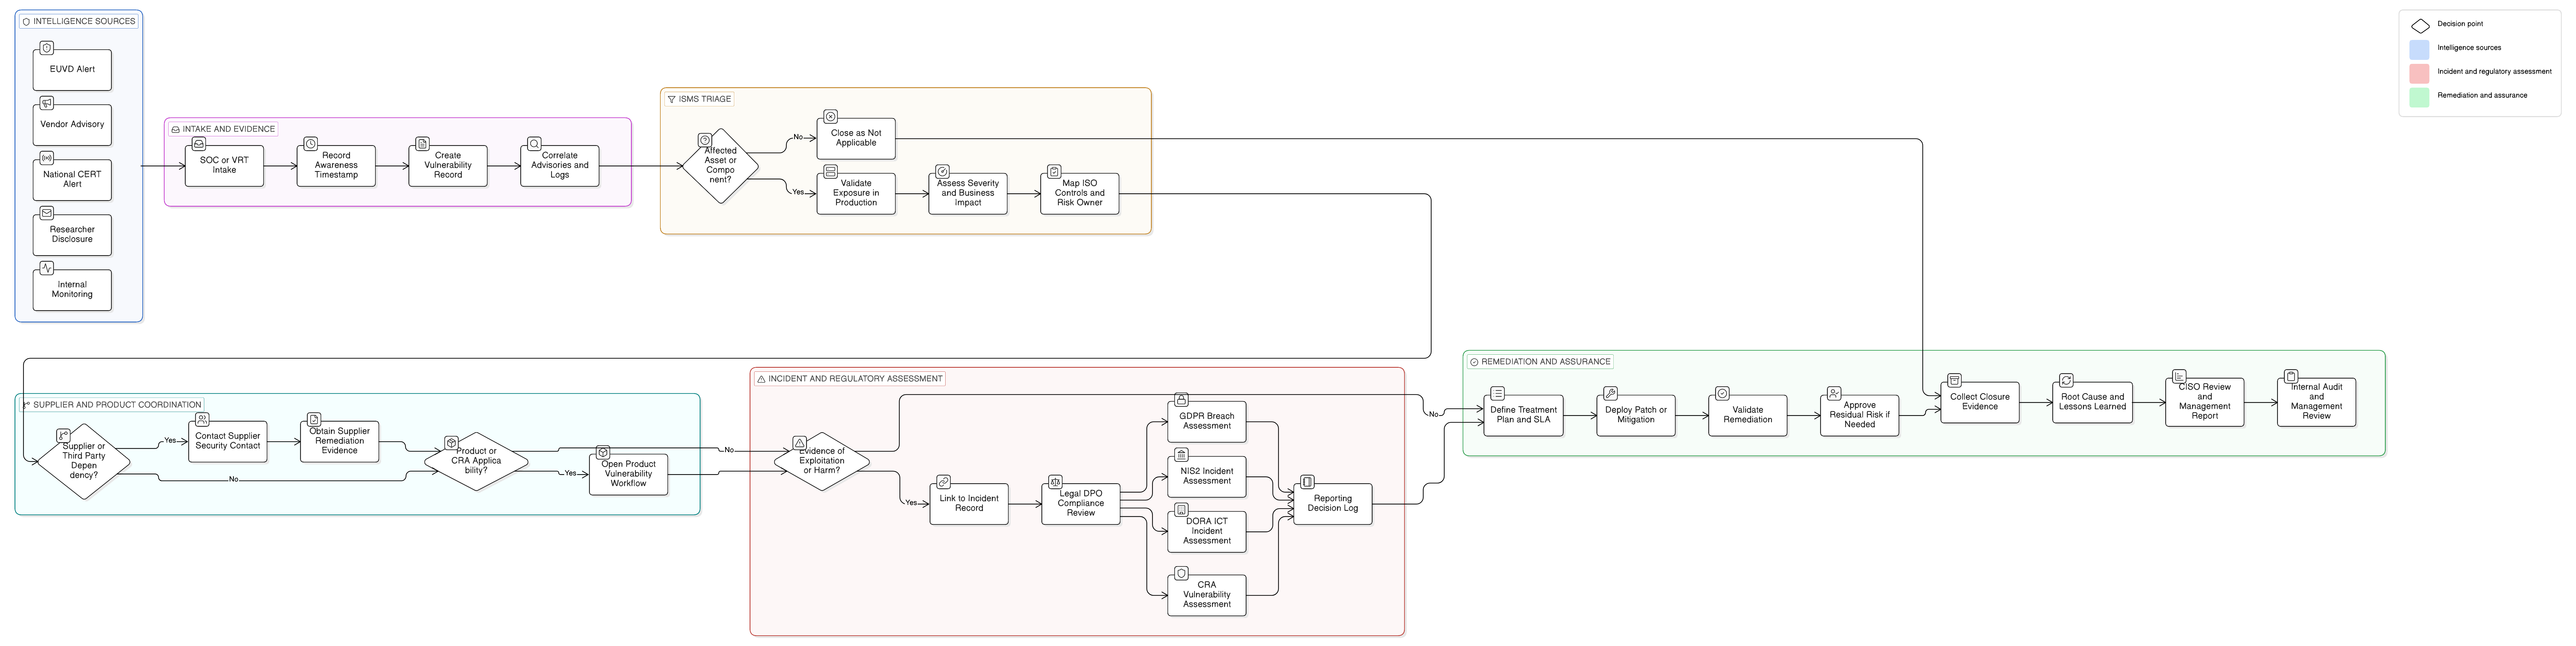
ENISA EUVD zmieni sposób, w jaki organizacje w UE korzystają z informacji o podatnościach, zarządzają skoordynowanym ujawnianiem podatności, koordynują działania z dostawcami oraz dokumentują decyzje raportowe wynikające z NIS2, DORA, GDPR i CRA. Ten przewodnik pokazuje, jak ISO/IEC 27001:2022, polityki Clarysec, Zenith Blueprint i Zenith Controls przekształcają alerty o podatnościach w możliwy do audytu model operacyjny.
Praktyczny przewodnik po budowaniu gotowych do audytu środków technicznych i organizacyjnych zgodnych z GDPR Article 32 z wykorzystaniem ISO 27001:2022, ISO 27005, NIS2, DORA oraz zestawów narzędzi Clarysec.